






Bezpieczeństwo AI (nazywane również Cyberbezpieczeństwo AI) odnosi się do praktyki zabezpieczania zarówno narzędzi AI wykorzystywanych w rozwoju oprogramowania, jak i kodu oraz infrastruktury, które one generują. W miarę jak AI staje się wbudowana w każdy etap SDLCod generowania kodu do wdrożenia wprowadza nową klasę ryzyka: modele, agenci, serwery MCP i asystenci kodowania AI które same w sobie są podatne na wykorzystanie, źle skonfigurowane lub użyte jako broń.
Ich zabezpieczenie wymaga widoczność, punktacja ryzyka, egzekwowanie w całym cyklu rozwoju agenta, nie tylko w kodzie pisanym przez Twój zespół, ale także w sztucznej inteligencji, która go pisze, narzędziach, z którymi się łączy, i pipelineprzez którą przebiega.
Konferencja OWASP Global AppSec EU 2026 odbędzie się w dniach 22–26 czerwca w Wiedniu w Austrii. Dla zespołów ds. bezpieczeństwa, które przechodzą transformację w kierunku tworzenia oprogramowania natywnego dla sztucznej inteligencji, jest to najważniejsze spotkanie w roku. Xygeni będzie obecne na stoisku G-08 przez cały tydzień, oferując prezentacje na żywo, spotkania specjalistów ds. produktów oraz pierwszą publiczną demonstrację Xygeni AI Inventory.
Dlaczego bezpieczeństwo sztucznej inteligencji jest kluczowym wyzwaniem roku 2026
Sztuczna inteligencja nie jest już tylko narzędziem zwiększającym produktywność zespołów programistycznych. Stała się częścią powierzchni ataku. W niecały rok łańcuch dostaw oprogramowania zaabsorbował nową klasę zagrożeń. Samonapędzający się robak npm uczynił z programistów mechanizmy dostarczania oprogramowania. Podmioty działające w imieniu państwa ukryły złośliwe oprogramowanie w pakiecie pobieranym 100 milionów razy tygodniowo. LLM został uzbrojony w celu umieszczenia złośliwego oprogramowania w autonomicznym agencie. To nie są przypadki brzegowe, lecz nowa linia bazowa.
Liczby odzwierciedlają zmianę: wzrosła liczba kradzieży danych uwierzytelniających % 160 w 2025z raportowaniem nagranej przyszłości W czwartym kwartale 2025 r. skradziono o 90% więcej danych uwierzytelniających niż w pierwszym kwartale 2025 r. samodzielna, a sztuczna inteligencja przyspiesza ataki i rozszerza powierzchnię ataku. Pojedyncza luka w zabezpieczeniach mostu MCP (CVE-2025-6514) został pobrany 437 000 razy, zanim został wykryty. Dzisiaj, 5.5% publicznych serwerów MCP zawierają luki umożliwiające zatrucie narzędzi, a 43% zawiera luki umożliwiające wstrzykiwanie poleceń.
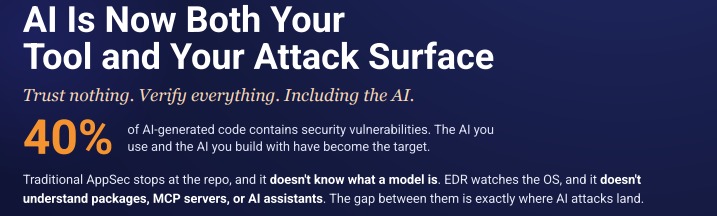
Głównym problemem jest luka architektoniczna. Tradycyjny system AppSec zatrzymuje się na repozytorium i nie wie, czym jest model. EDR monitoruje system operacyjny i nie rozumie pakietów, serwerów MCP ani asystentów AI.
Aby zniwelować tę lukę, potrzebna jest inna platforma.
Co robi Xygeni AI Security
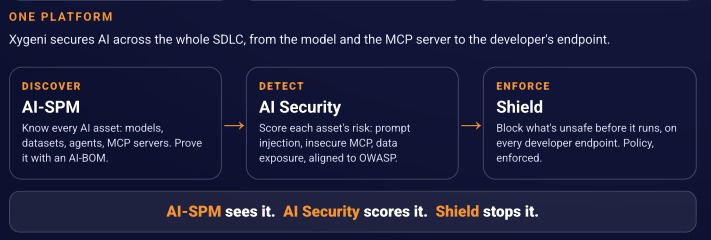
Rozwiązanie Xygeni AI Security opiera się na jednej zasadzie: nie ufaj niczemu, weryfikuj wszystko, łącznie ze sztuczną inteligencją. Zapewnia bezpieczeństwo zarówno używanej przez Ciebie sztucznej inteligencji, jak i tej, którą rozwijasz, w całej agencji. SDLCArchitektura składa się z trzech warstw: odkrywania, wykrywania i egzekwowania.
Odkryć - AI-SPM: Poznaj każdy zasób AI
Nie da się zabezpieczyć czegoś, czego nie widać. Xygeni AI-SPM zapewnia zespołom bieżący dostęp do każdego modelu, zestawu danych, agenta, serwera MCP i narzędzia do kodowania AI w organizacji. Mapuje relacje między nimi, uwidacznia łączące je ryzyko i eksportuje gotowy do audytu AI-BOM, czyli zestawienie materiałów AI, które szybko staje się następcą SBOM.
Dla litu szacuje się CISTak, jest to jedyne obronne źródło prawdy dla każdego audytu sztucznej inteligencji, zgodne z unijną ustawą o sztucznej inteligencji, wytycznymi NIST AI RMF i normą ISO/IEC 42001.
Wykryć - Ocena ryzyka AI: od tysięcy ustaleń do tych nielicznych, które mają znaczenie
Rozwiązanie Xygeni AI Security łączy analizę deterministyczną z opartym na LLM rozumieniem semantycznym, aby uchwycić to, co tradycyjne SAST oraz SCA Wykrywa natychmiastowe wstrzyknięcia i wycieki z systemu, niebezpieczne konfiguracje MCP, ujawnienie poufnych informacji w plikach AI, słabości wektorów i osadzania, złośliwe instrukcje w dokumentach i plikach reguł, slopsquattingowe zależności AI, zakodowane na stałe dane uwierzytelniające LLM oraz agentów działających poza skonfigurowanymi limitami.
Co istotne, system priorytetyzuje na podstawie rzeczywistych ścieżek ataków na sztuczną inteligencję, a nie surowych ocen ważności OWASP. Większość narzędzi bezpieczeństwa AI przekazuje zespołom tysiące ustaleń i nazywa to widocznością. Xygeni filtruje wszystkie ustalenia, uwzględniając ich dostępność, podatność na ataki i wpływ na biznes, więc zamiast listy zaległości, zespoły otrzymują krótką, dokładną listę rzeczy, które faktycznie wymagają natychmiastowej naprawy.
Jego sztuczna inteligencja stosuje się również do ustaleń z istniejących SAST, SCAi narzędzia skanujące, dzięki czemu zespoły mogą rozszerzać, a nie zastępować swój obecny zestaw narzędzi.
Wyegzekwuj – Shield:Zero zaufania w punkcie końcowym programisty
Komputer programisty to miejsce, w którym złośliwy pakiet jest uruchamiany po raz pierwszy w momencie uruchomienia npm install, na długo przed dotarciem czegokolwiek do kompilacji pipeline. Xygeni Shield podłącza Zaporę Zależności do punktu końcowego.
Ocenia każdy pakiet w momencie jego pobrania i blokuje niebezpieczne lub złośliwe instalacje przed uruchomieniem skryptu poinstalacyjnego. Obsługiwane przez MEW (wczesne ostrzeganie przed złośliwym oprogramowaniem), Shield Wykrywa złośliwe pakiety za pomocą werdyktów AI, które działają jeszcze przed powstaniem sygnatury. Egzekwuje również listy dozwolonych MCP, blokuje niezaufane umiejętności AI i pliki reguł, zapobiega uruchamianiu nieautoryzowanych modeli AI i agentów oraz może automatycznie izolować zainfekowany punkt końcowy w przypadku wystąpienia krytycznego alertu, powstrzymując incydent, zanim rozprzestrzeni się on w organizacji.
Czego można się spodziewać w tym tygodniu na stoisku G-08
- Debiut w Wiedniu: pokaz na żywo Xygeni AI Inventory. Zobacz na bieżąco mapowanie powierzchni ataku AI dla każdego modelu, agenta, serwera MCP i narzędzia do kodowania AI używanego w Twojej organizacji, wraz z wynikami ryzyka i wykresami zależności.
- Demo działania zapory Dependency Firewall. Oglądaj Shield ocenić i zablokować złośliwy pakiet w punkcie końcowym, przed jego instalacją, zanim powstanie podpis.
- Pełny przewodnik po platformie. Zobacz, jak Xygeni wykrywa, ustala priorytety i usuwa luki w zabezpieczeniach, złośliwe oprogramowanie, sekrety i ryzyko związane z łańcuchem dostaw w systemach opartych na sztucznej inteligencji SDLCz IDE do produkcji.
- Porozmawiaj z zespołem. Specjaliści ds. AppSec i DevSecOps firmy Xygeni będą obecni na stoisku przez cały tydzień, aby porozmawiać o rozwiązaniach generowanych przez sztuczną inteligencję code security, CI/CD ochrona, zarządzanie MCP, ryzyko w łańcuchu dostaw oprogramowania i nowoczesna architektura AppSec. Alejandro, Agustin, Marcos, Jezus będziemy tam, aby Cię spotkać!
Cyberbezpieczeństwo AI w erze agentów: pytania, które warto zadać w Wiedniu
Raport OWASP Global AppSec EU 2026 osiąga punkt zwrotny w cyberbezpieczeństwie AI. OWASP Top 10 dla aplikacji LLM, OWASP Top 10 dla aplikacji agentowych (2026) oraz OWASP MCP Top 10 to już działające frameworki, a większość organizacji nie zmapowała jeszcze swojego narażenia na żaden z nich.
Pytania, które liderzy bezpieczeństwa powinni sobie zadać w tym tygodniu:
- Gdzie jest sztuczna inteligencja w twoim SDLC? Większość organizacji nie może odpowiedzieć na to pytanie z pewnością. Serwery Shadow MCP, niezatwierdzone modele i nieśledzeni agenci AI to nowe shadow IT, które już działają w Twojej firmie. pipelines.
- Co się dzieje, gdy kod wygenerowany przez sztuczną inteligencję zawiera lukę w zabezpieczeniach? 40% kodu generowanego przez sztuczną inteligencję zawiera luki w zabezpieczeniach. Bez SAST który rozumie wzorce generowane przez sztuczną inteligencję i środowisko IDE guardrails, te luki w zabezpieczeniach docierają do produkcji szybciej niż kiedykolwiek.
- Czy Twój stos AppSec jest zgodny ze standardem MCP? Serwery MCP stały się głównym wektorem ataków typu tool-trush i command-injection. Jeśli Twoje narzędzia bezpieczeństwa nie posiadają warstwy inwentaryzacji i egzekwowania MCP, masz do czynienia z martwym punktem, który atakujący już wykorzystują.
- Czy możesz dziś przygotować dla audytora AI-BOM? Regulatory i enterprise Kupujący zaczynają o to pytać. Organizacje, które odpowiedzą twierdząco, będą miały znaczącą przewagę w zakresie przestrzegania przepisów i zaufania.
Odwiedź Xygeni na konferencji OWASP Global AppSec EU 2026
Stoisko G-08 · 22–26 czerwca · Wiedeń, Austria
Wpadnij na prezentację na żywo, rozmowę z zespołem, ekskluzywne gadżety lub po prostu przerwę w sesjach. Jeśli chcesz mieć pewność spotkania ze specjalistą, zarezerwuj z wyprzedzeniem miejsce na prezentację w stoisku. Xygeni.
Xygeni to platforma, która wykrywa, priorytetyzuje i egzekwuje bezpieczeństwo AI w całym łańcuchu dostaw oprogramowania, od inwentaryzacji AI i oceny ryzyka po egzekwowanie zasad na poziomie użytkownika końcowego. Jedna platforma. Jeden model ryzyka. Jedna płaszczyzna kontroli.
AI-SPM to dostrzega. AI Security to punktuje. Shield zatrzymuje to.

FAQ
Czym jest bezpieczeństwo sztucznej inteligencji w rozwoju oprogramowania?
Bezpieczeństwo AI w rozwoju oprogramowania oznacza zabezpieczenie zarówno narzędzi AI, z których korzystają Twoje zespoły (modeli, agentów, serwerów MCP, asystentów kodowania AI), jak i kodu generowanego przez te narzędzia. Obejmuje to wykrywanie zasobów AI, ocenę ryzyka w kontekście frameworków OWASP oraz egzekwowanie zasad w punkcie końcowym programisty.
Czym jest AI-BOM?
Wykaz materiałów AI (AI-BOM) to czytelny dla maszyny spis wszystkich zasobów AI w organizacji. SDLC (modele, zestawy danych, agenci, serwery MCP i narzędzia do kodowania AI) wraz z ich relacjami, wynikami ryzyka i mapowaniem regulacyjnym. Szybko staje się to odpowiednikiem ery AI SBOM.
Czym jest bezpieczeństwo MCP?
MCP (Protokół kontekstu modelu) Bezpieczeństwo odnosi się do praktyki zabezpieczania połączeń między asystentami AI a narzędziami zewnętrznymi, interfejsami API i źródłami danych. Serwery MCP stały się głównym wektorem ataków w latach 2025–2026, a luki w zabezpieczeniach typu tool-poisoning i command-injection udokumentowano w znacznej części publicznych serwerów MCP.
Czym jest Xygeni AI Security?
Xygeni AI Security to platforma, która wykrywa, ocenia i egzekwuje bezpieczeństwo AI w całym łańcuchu dostaw oprogramowania. Łączy ona w sobie AI-SPM (AI Security Posture Management) do generowania inwentaryzacji i zestawień zasobów AI (AI-BOM), scoring ryzyka AI zgodny z frameworkami OWASP LLM i MCP Top 10 oraz Shield w celu egzekwowania polityki zerowego zaufania w punkcie końcowym dewelopera.
Czym jest slopsquatting?
Slopsquatting to atak, w którym złośliwi aktorzy rejestrować nazwy pakietów, które asystenci kodowania AI mogą wywnioskować lub zasugerować, celując w deweloperów, którzy instalują zależności zalecane przez AI bez weryfikacji.
