






Nowoczesne bezpieczeństwo aplikacji nie opiera się już na izolowanych narzędziach. Obecnie zespoły muszą radzić sobie z rozproszonymi sygnałami, niekończącymi się alertami i ograniczoną przejrzystością tego, co faktycznie działa w ich środowiskach. To wyzwanie skłoniło wiele organizacji do ponownego przemyślenia sposobu, w jaki… silnik sterowania aplikacjami, kontener klienta aplikacji, Application Security Posture Management (ASPM) łączą się, aby zapewnić rzeczywistą kontrolę wykonania.
ASPM zapewnia ujednolicony sposób zrozumienia ryzyka w całym kodzie, pipelines i środowisko wykonawcze. Jednak sama postawa nie wystarczy. Aby działać w oparciu o tę postawę, zespoły potrzebują realnej kontroli wykonania. To właśnie tutaj silnik sterowania aplikacją staje się krytyczny, a tradycyjne modele, takie jak kontener klienta aplikacji, zaczynają ujawniać swoje ograniczenia.
Czemu ASPM Jest punktem wyjścia do kontroli aplikacji
ASPM odpowiada na fundamentalne pytanie: jaki jest mój rzeczywisty poziom bezpieczeństwa we wszystkich aplikacjach.
Robi to poprzez korelację sygnałów z kodu źródłowego, zależności, CI/CD pipelines, infrastruktury i zachowań wykonawczych. W rezultacie zespoły zyskują wgląd w to, co istnieje, jak powiązane są komponenty i gdzie koncentruje się ryzyko.
Jednak widoczność bez działania szybko prowadzi do tarcia. Dlatego ASPM Musi połączyć postawę z egzekwowaniem. Innymi słowy, gdy ryzyko zostanie zrozumiane, platforma musi pomóc w podjęciu decyzji, co powinno być dozwolone, a co nie.
To właśnie tutaj mieści się kontrola aplikacji ASPM.
Co ASPM Rozwiązuje problem, którego narzędzia zabezpieczające nie potrafią rozwiązać
Większość narzędzi bezpieczeństwa została stworzona, aby odpowiadać na wąskie pytania. Skanery statyczne analizują kod. Narzędzia zależności analizują biblioteki. Rozwiązania działające w czasie wykonywania obserwują zdarzenia wykonania. Każde z nich działa w izolacji.
Zgodnie z definicją Ramy zarządzania ryzykiem NIST, skuteczne zabezpieczeniacisjony wymagają ciągłego kontekstu, a nie izolowanych kontroli. To ograniczenie wyjaśnia, dlaczego narzędzia punktowe mają trudności z opisaniem rzeczywistego ryzyka związanego z zastosowaniem.
Jednak współczesne ryzyko aplikacji nie istnieje w izolacji. Zamiast tego pojawia się w wyniku interakcji między zmianami w kodzie, zależnościami, pipelinei zachowanie w czasie wykonywania. W rezultacie narzędzia punktowe często generują alerty bez wyjaśnienia rzeczywistego narażenia.
To tutaj ASPM zmienia model.
ASPM Koreluje sygnały w całym cyklu życia aplikacji. Zamiast oceniać pojedyncze skanowanie lub zdarzenie, tworzy ciągły obraz tego, co istnieje, jak powiązane są komponenty i jak ryzyko zmienia się w czasie. Dzięki temu zespoły mogą zrozumieć nie tylko to, co się stało, ale także dlaczego się stało i czy ma to jakiekolwiek znaczenie.
Bez ASPMMechanizmy kontroli działają bez kontekstu. Zmiana może wydawać się niebezpieczna w izolacji, podczas gdy jest całkowicie przewidywalna. Jednocześnie niewielka modyfikacja może stwarzać realne ryzyko, jeśli przełamie ustalone wzorce. Dlatego postawa staje się podstawą znaczącej kontroli.
W skrócie, ASPM Przekształca rozproszone dane dotyczące bezpieczeństwa w ustrukturyzowany wgląd. Zastępuje fragmentaryczne alerty zrozumieniem ryzyka aplikacji, na które mogą reagować mechanizmy kontroli.
Czym jest silnik sterowania aplikacjami
An silnik sterowania aplikacjami to mechanizm decydujący, które aplikacje, procesy lub komponenty mogą być uruchamiane w środowisku. Zamiast reagować po uruchomieniu, koncentruje się on na zapobieganiu niepożądanemu uruchamianiu od samego początku, co sprawia, że mechanizm kontroli aplikacji jest kluczowym elementem proaktywnego bezpieczeństwa.
Tradycyjnie silniki sterowania aplikacjami opierały się na statycznych listach dozwolonych. Jeśli plik binarny lub proces nie został wyraźnie zatwierdzony, wykonanie było blokowane. Początkowo takie podejście ograniczało ryzyko w stabilnych i przewidywalnych systemach.
Jednak współczesne środowiska programistyczne nieustannie się zmieniają. Zależności aktualizują się automatycznie, kompilacje są częste, a obciążenia mają krótki cykl życia. W rezultacie reguły statyczne bardzo szybko tracą na znaczeniu.
W przeciwieństwie do rozwiązań antywirusowych, klasycznych narzędzi EDR czy zapór sieciowych, które koncentrują się na znanych zagrożeniach lub ruchu sieciowym, mechanizm kontroli aplikacji działa na innym poziomie. Decyduje o ewentualnym uruchomieniu aplikacji. Dlatego też odgrywa on rolę w zapobieganiu, a nie w wykrywaniu po fakcie.
Czym jest kontener klienta aplikacji
An kontener klienta aplikacji Zapewnia zarządzane środowisko uruchomieniowe dla aplikacji klienckich. Obsługuje takie kwestie, jak zarządzanie cyklem życia, konfiguracja i kontekst bezpieczeństwa.
Mówiąc najprościej, kontener opakowuje aplikację i oferuje usługi współdzielone, dzięki czemu programiści nie muszą ich ręcznie budować. Model ten zyskał popularność w enterprise środowiskach, w których spójność i standardwymagana była izacja.
Kontenery klienckie aplikacji są nadal istotne w określonych sytuacjach enterprise i starszych scenariuszy. Koncentrują się jednak na tym, jak działa aplikacja, a nie na tym, czy powinna działać. Zakładają, że aplikacja i jej komponenty są już zaufane i nie mają wglądu w ryzyko łańcucha dostaw ani nieoczekiwane zmiany.
Silnik sterowania aplikacjami kontra kontener klienta aplikacji
Mimo że nazwy brzmią podobnie, podejścia te służą zupełnie innym celom.
| WYGLĄD | Silnik sterowania aplikacjami | Kontener klienta aplikacji |
|---|---|---|
| Podstawowy cel | Zdecyduj, co możesz wykonać | Zapewnij zarządzane środowisko wykonawcze |
| Moment kontroli | Przed i w trakcie wykonania | Podczas wykonywania |
| Widoczność | Ograniczone w starszych modelach | Tylko w czasie wykonywania |
| Egzekwowanie | Kontrola wykonania oparta na zasadach | Wykonanie na poziomie platformy |
| Świadomość łańcucha dostaw | Często brakuje | Nie jest do tego przeznaczony |
Krótko mówiąc, kontener klienta aplikacji zarządza wykonaniem po tym, jak zespoły nabiorą zaufania. Silnik kontroli aplikacji decyduje, czy wykonanie w ogóle zasługuje na zaufanie. Jednak bez kontekstu postawy wiele silników działać na ślepo oraz przegapić prawdziwe ryzyko.
Dlaczego starsze metody kontroli aplikacji zawodzą bez ASPM
Starsze silniki sterowania aplikacjami ukierunkowane środowiska, w których oprogramowanie zmieniało się powoli. Oni przypuszczalny przewidywalne ścieżki realizacji i leczony aplikacje w pełni zrozumiałe.
Dzisiaj ten model psuje się.
Zależności wchodzić projekty automatycznie z rejestrów publicznych.
Zespoły naciskać kod zmienia się kilka razy dziennie.
Buty na platformie biegać aplikacje w efemerycznych pojemnikach.
Atakujący ukryć wewnętrzne komponenty, którym zespoły już ufają.
Zgodnie z OWASP, Współczesne ataki na łańcuchy dostaw często wykorzystują zaufane komponenty, co sprawia, że sama statyczna kontrola wykonania jest niewystarczająca. W tym kontekście listy dozwolonych i stałe reguły nie odzwierciedlają faktycznego sposobu, w jaki ryzyko pojawia się w aplikacjach.
W rezultacie statyczne listy dozwolonych stracić na znaczeniu niemal natychmiast. Ponadto kontrola dziedziczenia brak świadomości postawy. To nie wyjaśnia dlaczego nastąpiła zmiana lub czy ta zmiana wprowadza realne ryzyko.
Dlatego kontrola aplikacji bez ASPM staje się albo nadmiernie restrykcyjny, albo niebezpiecznie pobłażliwy.
Nowoczesna kontrola aplikacji w środku ASPM:Od postawy do egzekwowania
Nowoczesna kontrola aplikacji działa najlepiej jako część ASPM, a nie jako samodzielny mechanizm.
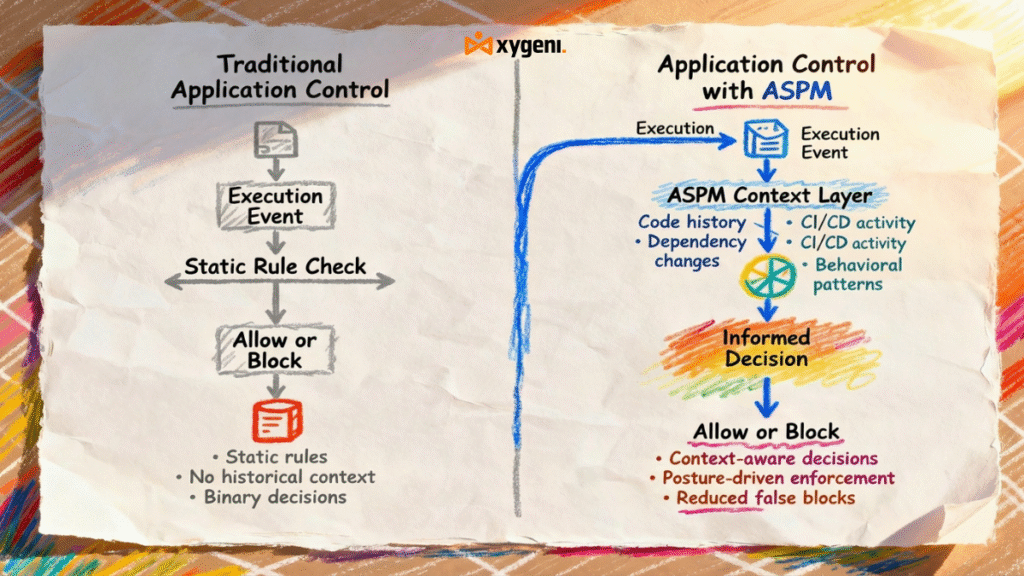
Zamiast polegać wyłącznie na statycznych zasadach, zespoły kontrola bazy decisjony na sygnałach postawy, takich jak:
- Jak zespoły zbudowały aplikację
- Jakie zależności wprowadziły lub zmodyfikowały zespoły
- Czy zachowanie odbiega z poprzednich wersji
- Czy wzorce wykonania nieoczekiwanie zmienić
W rezultacie kontrola aplikacji działa nieprzerwanieZamiast pytać tylko „czy to powinno działać”, systemy zapytać „czy ta egzekucja jest zgodna ze znaną postawą i historią”.
W tym modelu silnik sterujący aplikacją działa jako warstwa egzekwowania prowadzony przez ASPM wgląd.
Jak działa kontrola aplikacjicisjony zmieniają się wraz z ASPM Kontekst
Kontrola aplikacji decisjony znacząco zmienić kiedy zespoły stosują kontekst postawy.
Bez ASPM, silniki sterowania aplikacjami polegać na zasadach statycznych. Binarny zaliczy lub nie zaliczy. Proces pasuje do reguły lub nieW rezultacie decisjony pozostają binarne i ignorują intencję.
Z ASPM kontekst, kontrola staje się sytuacyjny.
Na przykład zespoły dopuszczać nową zależność, gdy jest ona zgodna z ostatnią aktywnością rozwojową. Jednak zespoły blok tę samą zależność, gdy pojawi się nieoczekiwanie w stabilnej aplikacji. W ten sposób kontrola dostosowuje się do kontekstu zamiast egzekwowania stałych założeń.
Podobnie zachowanie wykonawcze, które wygląda normalnie w jednej aplikacji sygnalizuje ryzyko winnym. ASPM zapewnia kontekst historyczny i relacyjny, który pomaga mechanizmom kontrolnym odróżnić między oczekiwaną ewolucją a podejrzanym odchyleniem.
Zamiast pytać „czy to pasuje do reguły”, kontrola aplikacji pyta „czy to ma sens, biorąc pod uwagę to, co wiemy”. W związku z tym egzekwowanie staje się dokładniejszy i mniej zakłócający.
Jak łączy się Xygeni ASPM, Kontrola aplikacji i egzekwowanie
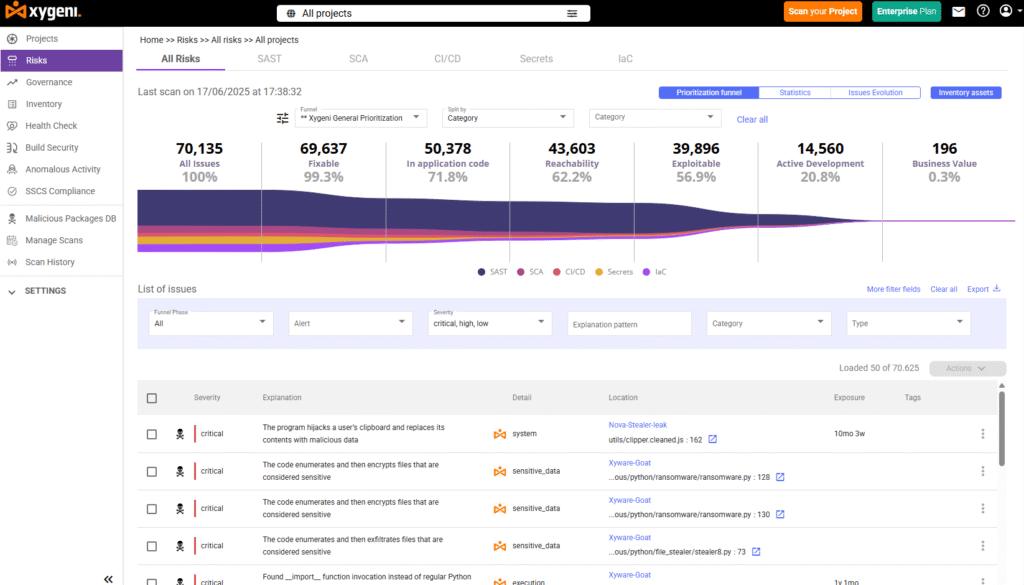
Podejścia Xygeni kontrola aplikacji jako naturalne rozszerzenie ASPM.
Najpierw Xygeni buduje postawę poprzez mapowanie aplikacji, zależności, pipelinei sygnały wykonania. Dzięki temu powstaje przejrzysty obraz tego, co istnieje i jak powiązane są ze sobą komponenty.
Następnie Xygeni stosuje kontrolę aplikacji, wykorzystując tę postawę. Zamiast statycznych list dozwolonych,cisJony biorą pod uwagę kontekst kompilacji, pochodzenie zależności i historię zachowań.
Co ważne, to podejście nie wymaga użycia agentów obsługujących duże obciążenia. Logika kontroli aplikacji jest zintegrowana bezpośrednio z CI/CD pipelinei przepływy pracy bezpieczeństwaW rezultacie egzekwowanie przepisów odbywa się wcześnie, konsekwentnie i bez wpływu na wydajność.
Wreszcie postawa, kontrola i egzekwowanie tworzą zamkniętą pętlę:
- ASPM identyfikuje rzeczywiste ryzyko
- Kontrola aplikacji decyduje, co powinno zostać wykonane
- Egzekwowanie ma zastosowaniecisjony automatycznie
Innymi słowy, Xygeni nie blokuje bezmyślnie. Egzekwuje, ponieważ rozumie ryzyko.
Na przykład, nowa zależność wprowadzona podczas aktywnego rozwoju może zostać dozwolona, jeśli jest zgodna z ostatnią aktywnością kompilacji i historycznymi wzorcami. Jednak ta sama zależność pojawiająca się nieoczekiwanie w stabilnej usłudze może zostać automatycznie zablokowana. W ten sposób kontrola aplikacjicisJony są napędzane przez kontekst postawy, a nie przez stałe założenia.
Powszechne błędne przekonania na temat silników sterowania aplikacjami
Wiele zespołów nadal uważa, że kontrola aplikacji polega wyłącznie na blokowaniu plików binarnych. Jednak współczesna kontrola aplikacji ma szerszy zakres.
Do powszechnych błędnych przekonań należą:
- Kontrola aplikacji zastępuje skanowanie podatności
- Wystarczą statyczne listy dozwolonych
- Kontrola ma znaczenie tylko w czasie wykonywania
W rzeczywistości skuteczna kontrola aplikacji zależy od postawy, kontekstu i zachowania w czasie. Bez ASPM, kontrola pozostaje niepełna.
Uwagi końcowe
Kontenery klienckie aplikacji pomagają aplikacjom działać spójnie. Silniki sterowania aplikacjami zdecydować, czy egzekucja w ogóle powinna nastąpić. Jednak w nowoczesnych środowiskach żadna z tych opcji nie działa w izolacji.
ASPM zapewnia kontekst. Kontrola aplikacji zapewnia decisjon. Egzekwowanie zapewnia działanie.
Łącząc postawę, kontrolę i egzekwowanie, platformy takie jak Xygeni pozwalają zespołom kontrolować, co jest wykonywane, dlaczego jest wykonywane i czy w ogóle powinno być wykonywane. W nowoczesnych środowiskach kontrolowanie co jest uruchamiane przed wykonaniem liczy się o wiele bardziej niż skanowanie po wykonaniu, zwłaszcza że oprogramowanie zmienia się nieustannie.
O autorze
Scenariusz Fatima Said, Menedżer ds. marketingu treści specjalizujący się w bezpieczeństwie aplikacji w Bezpieczeństwo Xygeni.
Fátima tworzy przyjazne dla programistów treści oparte na badaniach na temat AppSec, ASPMi DevSecOps. Przekłada złożone koncepcje techniczne na jasne, praktyczne wnioski, które łączą innowacje w dziedzinie cyberbezpieczeństwa z wpływem na biznes.

