






Deweloperzy pracujący z Azure DevOps Repos znają ten problem: znalezienie równowagi między szybkością dostarczania a bezpieczeństwem jest trudne. Ręczne skanowanie przerywa przepływ pracy, przełączanie narzędzi rozprasza uwagę, a oczekiwanie na raporty spowalnia cały proces. Dlatego firma Xygeni wprowadziła usługę Managed Scans for Azure DevOps – prosty i zautomatyzowany sposób zabezpieczania Azure Repos bez opuszczania środowiska. Dzięki niej możesz… Xygeni'ego Dzięki skanowaniu luk w zabezpieczeniach platformy Azure zespoły mogą automatycznie skanować, wykrywać i naprawiać zagrożenia — wszystko z tego samego interfejsu.
Azure DevOps Repos: bezpieczeństwo dopasowane do przepływu pracy dewelopera
Bezpieczeństwo często wydaje się barierą między kodem a dostawą. Większość narzędzi wymaga ręcznej konfiguracji, dashboards lub złożonych skryptów, które spowalniają rozwój. Jednak programiści nie powinni poświęcać szybkości na rzecz ochrony.
Rozwiązania Xygeni Managed Scans rozwiązują ten problem, wprowadzając skanowanie bezpieczeństwa bezpośrednio do repozytoriów Azure DevOps. Innymi słowy, wystarczy połączyć repozytoria Azure i Xygeni. zarządza resztąAutomatycznie tworzy przepływy pracy, skanuje w poszukiwaniu luk w zabezpieczeniach i raportuje wyniki w czasie rzeczywistym. W rezultacie zyskujesz pełne pokrycie przy minimalnym wysiłku.
Dzięki temu programiści mogą wreszcie skupić się na tym, co najważniejsze, szybciej dostarczając bezpieczny kod, bez konieczności ręcznej konfiguracji. Jednocześnie zespoły ds. bezpieczeństwa zyskują potrzebną przejrzystość, bez dodatkowych utrudnień w procesie.
Dlaczego bezpieczeństwo często spowalnia rozwój (i jak temu zaradzić)
Skanowanie bezpieczeństwa nie powinno zmuszać do porzucania narzędzi ani czekania na wyniki. Jednak w wielu przypadkach programiści nadal polegają na skryptach lub zewnętrznych integracjach, aby wykrywać luki w zabezpieczeniach. W rezultacie skanowanie odbywa się na późnym etapie, wyniki są rozproszone, a zespół poświęca więcej czasu na zarządzanie skanerami niż na pisanie kodu.
Dzięki Zarządzanym Skanowaniom w Azure DevOps, Xygeni to zmienia. Zamiast przełączać się między narzędziami, deweloperzy mogą teraz połączyć swoją organizację, autoryzować dostęp i automatycznie skanować repozytoria. Co więcej, nie ma potrzeby dodatkowej konfiguracji, poleceń CLI ani… YAM plików do utrzymania. W rezultacie bezpieczeństwo staje się częścią procesu pracy, a nie przeszkodą.
Zarządzane skanowanie repozytoriów Azure DevOps: proste, zautomatyzowane, zintegrowane
Wreszcie prostota spotyka się z automatyzacją. Zarządzane skanowanie Xygeni zostało zaprojektowane tak, aby naturalnie integrować się z przepływem pracy Azure DevOps Repos. Na przykład z Xygeni dashboard, możesz utworzyć integrację, używając wyłącznie nazwy swojej organizacji i tokena dostępu.
Po połączeniu Xygeni automatycznie zarządza wszystkim w tle. Tworzy przepływy pracy skanowania, generuje bezpieczne tokeny i przesyła wyniki do Twojego systemu. dashboardDlatego nie ma potrzeby ręcznej konfiguracji ani instalacji zewnętrznej. Krótko mówiąc, jest to skanowanie luk w zabezpieczeniach platformy Azure wbudowane bezpośrednio w istniejące środowisko DevOps.
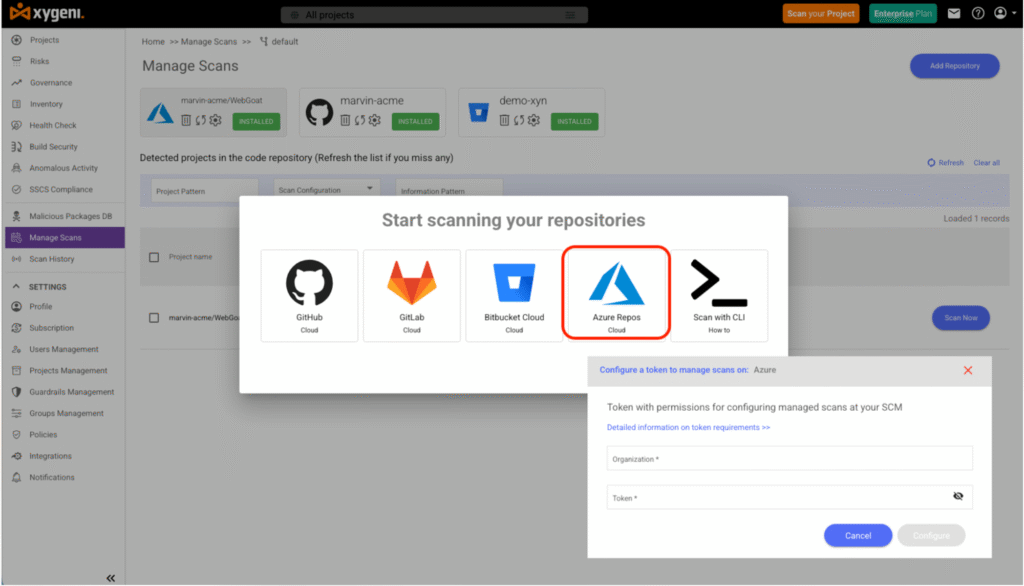
Skanowania zarządzane Xygeni zostały zaprojektowane z myślą o prostocie. Od Xygeni dashboardMożesz utworzyć integrację z Azure DevOps Repos, używając jedynie nazwy swojej organizacji i tokenu dostępu. Po nawiązaniu połączenia Xygeni automatycznie zarządza wszystkim w tle:
- Tworzy przepływy pracy skanowania bezpośrednio w Azure Repos.
- Generuje bezpieczne
XYGENI_TOKENdo uwierzytelniania skanów. - Automatyczne przesyłanie wszystkich wyników na platformę Xygeni.
Bez skryptów, ręcznej konfiguracji i instalacji zewnętrznej. Wszystko odbywa się w interfejsie WebUI, dzięki czemu skanowanie luk w zabezpieczeniach platformy Azure jest wbudowaną częścią procesu DevOps.
Jak programiści mogą uruchamiać zarządzane skanowanie w usłudze Azure Repos
Każdy zespół pracuje inaczej, dlatego Xygeni oferuje wiele sposobów skanowania Azure Repos, wszystkie zautomatyzowane i łatwe do kontrolowania z tego samego interfejsu.
Skanowanie na żądanie
Potrzebujesz zweryfikować repozytorium przed scaleniem lub udostępnieniem? Wystarczy kliknąć „Skanuj teraz”.
Xygeni uruchamia przepływ pracy bezpośrednio w Twoim repozytorium, skanuje pod kątem luk w zabezpieczeniach i przesyła wyniki do Twojego dashboard. Doskonale nadaje się do doraźnych analiz lub szybkich przeglądów przed większymi aktualizacjami.
Zaplanowane skanowanie
Dbaj o stałe bezpieczeństwo swojej bazy kodu dzięki codziennym, zaplanowanym skanom.
Ustaw godzinę raz, a Xygeni automatycznie utworzy przepływ pracy w Azure DevOps Repos. Skanowanie odbywa się codziennie, wcześnie wykrywa nowe zagrożenia i powiadamia zespół za pomocą powiadomień.
Skanowanie w ramach żądań ściągnięcia lub scalenia
Przesuń bezpieczeństwo jeszcze dalej w lewo, skanując każdy pull request.
Po scaleniu gałęzi z gałęzią domyślną skanowanie jest wykonywane automatycznie, zapobiegając scaleniu niebezpiecznego kodu. Deweloperzy działają szybko, a skanowanie luk w zabezpieczeniach platformy Azure nadąża za każdą zmianą.
Dlaczego to ważne: rzeczywiste korzyści dla programistów
| Problem | Przed | Z zarządzanymi skanami Xygeni |
|---|---|---|
| ustawienie | Skrypty i tokeny ręczne | Integracja jednym kliknięciem z Azure Repos |
| Prędkość | Powolne, zewnętrzne skanowanie | Natychmiastowe, zautomatyzowane skanowanie w ramach usługi Azure DevOps |
| Widoczność | Raporty rozproszone po różnych narzędziach | Wyniki scentralizowane w Xygeni Dashboard |
| Remediacja | Naprawy ręczne | Automatyczne naprawianie za pomocą bota Xygeni |
| Kontrola polityki | Niespójne zasady | Ujednolicone guardrails we wszystkich projektach |
Dzięki skanowaniu w ramach Azure DevOps, Xygeni eliminuje konieczność przełączania kontekstu, która spowalnia pracę zespołów. Dzięki temu deweloperzy mogą wykrywać i naprawiać luki w zabezpieczeniach bezpośrednio w ramach przepływu pracy Azure DevOps Repos.
Najlepsze praktyki dotyczące skanowania luk w zabezpieczeniach platformy Azure
Aby w pełni wykorzystać możliwości skanowania zarządzanego, traktuj je jako integralną część swojego przepływu pracy. Konfiguruj skanowanie z wyprzedzeniem, planuj je regularnie i stale monitoruj wyniki, aby utrzymać wysoką jakość. CI/CD bezpieczeństwo.
| Kategoria | Best Practice | Dlaczego jest to ważne |
|---|---|---|
| Kontrola Dostępu | Użyj tokenów zakresowych do integracji | Zmniejsz ryzyko nadmiernego narażenia uprawnień |
| Automatyzacja | Zaplanuj codzienne skanowanie | Utrzymuj ciągłą ochronę |
| Pull Requests | Włącz skanowanie podczas scalania | Wykryj luki w zabezpieczeniach przed wdrożeniem |
| Bezpieczeństwo zależności | Sprawdź biblioteki i aktualizacje | Zapobiegaj podatnym na uszkodzenia elementom |
| Powiadomienia | Ustaw alerty dotyczące ukończonych skanów | Informuj programistów |
| Guardrails | Blokuj niebezpieczne połączenia | Wdrażanie spójnych zasad |
Bezpieczny kod bez spowalniania
Bezpieczeństwo nigdy nie powinno być realizowane kosztem szybkości działania programistów. Rozwiązania Xygeni Managed Scans dla Azure DevOps umożliwiają skanowanie luk w zabezpieczeniach platformy Azure w miejscu, w którym pracują programiści, zapewniając im jednocześnie szybkość i bezpieczeństwo.
Połącz swoje Azure Repos, zautomatyzuj skanowanie i pozwól Xygeni zająć się resztą.
Zaplanuj swoją demonstrację już dziś i zobacz, jak Xygeni automatyzuje zabezpieczenia w usłudze Azure DevOps pipelines.
Masz pytania dotyczące zabezpieczeń platformy Azure?

