






Spis treści
Zarządzanie podatnościami od dawna stanowi podstawę zapewnienia bezpieczeństwa aplikacji. Tradycyjnie organizacje koncentrowały się na identyfikowaniu i usuwaniu luk w zabezpieczeniach, aby chronić swoje zasoby cyfrowe. Jednak wraz z ewolucją cyfrowego krajobrazu ewoluują również czyhające w nim zagrożenia.
Application Security Posture Management (ASPM) to innowacyjne podejście, które analizuje sygnały bezpieczeństwa na każdym etapie rozwoju, wdrażania i eksploatacji oprogramowania. Jego głównym celem jest zwiększenie widoczności, efektywne zarządzanie zagrożeniami i egzekwowanie kontroli, umożliwiając organizacjom lepsze zarządzanie ryzykiem.
W miarę jak aplikacje stają się coraz bardziej złożone, a narzędzia bezpieczeństwa i obowiązki są rozproszone pomiędzy różne grupy, ASPM staje się rozwiązaniem zapewniającym skonsolidowaną perspektywę bezpieczeństwa aplikacji.
Ewolucja ASPM: Coś więcej niż tylko luki w zabezpieczeniach
Na początku transformacji cyfrowej priorytetem była funkcjonalność i szybkie wdrożenie. W miarę jak firmy pędziły do digitalizacji, bezpieczeństwo często schodziło na dalszy plan. Zarządzanie podatnościami, czyli proces identyfikacji i łatania luk w oprogramowaniu, stanowiło podstawowy mechanizm obronny. Jednak wraz ze wzrostem złożoności cyberzagrożeń stało się oczywiste, że samo łatanie luk w zabezpieczeniach przypominało łatanie dziur w tonącym statku. Potrzeba bardziej holistycznego podejścia była namacalna. To uświadomienie zapoczątkowało Application Security Posture Management (ASPM).
Podczas gdy zarządzanie lukami w zabezpieczeniach koncentruje się na identyfikowaniu i usuwaniu wad oprogramowania, ASPM obejmuje szerszy zakres aspektów bezpieczeństwa.
Zarządzanie konfiguracją: Nieopiewany bohater
Jednym z najczęściej pomijanych aspektów bezpieczeństwa aplikacji jest zarządzanie konfiguracją. Idealnie bezpieczna aplikacja może stać się podatna na ataki z powodu prostej błędnej konfiguracji. Na przykład w W 2017 roku nieprawidłowo skonfigurowany kontener Amazon Web Services (AWS) S3 ujawnił dane osobowe ponad 198 milionów amerykańskich wyborcówIncydent ten podkreślił, jak ważne jest bezpieczne konfigurowanie aplikacji i powiązanej z nimi infrastruktury.
ASPM Narzędzia automatyzują proces zarządzania konfiguracją, stale monitorując aplikacje, narzędzia i infrastrukturę pod kątem błędnych konfiguracji i powiadamiając administratorów o potencjalnych zagrożeniach. Firmy mogą znacząco zmniejszyć swoją powierzchnię ataku, zapewniając zgodność konfiguracji z najlepszymi praktykami.
Kontrole zgodności: poruszanie się po labiryncie przepisów
Era cyfrowa wprowadziła szereg regulacji mających na celu ochronę danych użytkowników. Na podstawie ogólnego rozporządzenia o ochronie danych (RODO) w Europie do kalifornijskiej ustawy o ochronie prywatności konsumentów (CCPA) w USA przedsiębiorstwa muszą upewnić się, że ich aplikacje są zgodne z wieloma przepisami.
ASPM odgrywa kluczową rolę w zapewnianiu zgodności. Nowoczesne ASPM narzędzia mają moduły zgodności, które stale monitorują aplikacje, zapewniając przestrzeganie przepisów standards. Nie tylko chroniło to firmę przed potencjalnymi naruszeniami, ale także przed wysokimi karami regulacyjnymi.
Integracja informacji o zagrożeniach: Bądź o krok przed innymi
W grze w kotka i myszkę, jaką jest cyberbezpieczeństwo, kluczowe jest wyprzedzanie przeciwników o krok. Tradycyjne zarządzanie podatnościami ma charakter reaktywny, reagując na zagrożenia w miarę ich pojawiania się. W przeciwieństwie do tego, ASPM, dzięki integracji informacji o zagrożeniach, pozwala firmom działać proaktywnie.
ASPM Narzędzia te zapewniają wgląd w czasie rzeczywistym w pojawiające się zagrożenia poprzez integrację z platformami analizy zagrożeń. Gwarantuje to, że firmy nie tylko reagują na zagrożenia, ale je przewidują.
Egzekwowanie polityki bezpieczeństwa: jednolita obrona
Zapewnienie jednolitego egzekwowania zasad bezpieczeństwa we wszystkich aplikacjach stanowi ogromne wyzwanie, zwłaszcza w przypadku dużych enterprisez rozległym krajobrazem aplikacji. ASPM upraszcza to wyzwanie. Dzięki menedżerom polityki, ASPM narzędzia zapewniają spójne stosowanie zasad bezpieczeństwa, niezależnie od tego, czy dotyczą one protokołów uwierzytelniania czy uprawnień dostępu do danych.
Poprzez integrację ASPM do cyklu życia oprogramowania (SDLC), organizacje mogą egzekwować jednolitą politykę bezpieczeństwa we wszystkich swoich SDLC aktywa na kilka sposobów:
- Centralna widoczność: ASPM narzędzia zapewniają scentralizowane dashboard który oferuje holistyczny obraz stanu bezpieczeństwa wszystkich aplikacji w całym SDLCUmożliwia zespołom ds. bezpieczeństwa szybką identyfikację luk w zabezpieczeniach, błędnych konfiguracji i problemów niezgodności.
- Integracja z narzędziami programistycznymi: ASPM rozwiązania mogą być zintegrowane z popularnymi narzędziami i platformami programistycznymi, zapewniając, że kontrole bezpieczeństwa są częścią regularnego procesu rozwoju i wdrażania
- Remediacja: Niektóre ASPM Rozwiązania oferują wsparcie w zakresie napraw. W przypadku wykrycia luki w zabezpieczeniach lub błędnej konfiguracji narzędzie może zaproponować szczegółowe kroki naprawcze, a nawet automatycznie rozwiązać problem.
- Spójne raportowanie: ASPM Narzędzia generują spójne i szczegółowe raporty dotyczące stanu bezpieczeństwa aplikacji. Zapewnia to interesariuszom zrozumieć stan bezpieczeństwa aplikacji organizacji od programistów po kadrę zarządzającą.
Czemu ASPM jest kluczowy w dzisiejszym cyfrowym krajobrazie
W dzisiejszej erze cyfrowej firmy przechodzą szybką transformację cyfrową. Od platform e-commerce po bankowość mobilną – aplikacje stały się podstawą nowoczesnego biznesu. enterprises.
W miarę jak przedsiębiorstwa coraz częściej polegają na aplikacjach, aby napędzać wzrost, bezpieczeństwo tych aplikacji staje się kwestią priorytetową, ASPM będzie kompasem, który poprowadzi ich ku bezpiecznej i dostatniej przyszłości.
Biznesowy argument za ASPM
Analiza przypadku biznesowego dla ASPM ujawnia swój głęboki wpływ na reputację marki, stabilność finansową i odporność operacyjną. Oto przekonujące powody, dla których ASPM jest niezbędnym atutem dla nowoczesnych przedsiębiorstw:
Ochrona reputacji marki:W czasach, gdy naruszenia bezpieczeństwa danych trafiają na pierwsze strony gazet, reputacja firmy może zostać zniszczona z dnia na dzień przez jedną lukę w zabezpieczeniach. ASPM dba o bezpieczeństwo aplikacji, chroniąc wizerunek marki i jej wiarygodność w oczach klientów i interesariuszy.
Implikacje finansowe:Naruszenia danych mogą skutkować wysokimi karami finansowymi, zwłaszcza w obliczu obowiązujących przepisów takich jak RODO. Oprócz kar finansowych, firmy mogą stawić czoła pozwom sądowym, roszczeniom odszkodowawczym i utracie klientów, co widać w rzeczywistych przypadkach. ASPM pełni funkcję zabezpieczenia finansowego, zapewniając zgodność z przepisami i redukując ryzyko kosztownych naruszeń.
Ciągłość operacyjnaIncydent bezpieczeństwa może zakłócić działalność firmy, prowadząc do przestojów i utraty przychodów. Zapewniając bezpieczeństwo aplikacji, ASPM zapewnia ciągłość operacyjną, umożliwiając przedsiębiorstwom bezproblemowe funkcjonowanie.
Implikacje w świecie rzeczywistym: studia przypadków
Zagłębienie się w studia przypadków pozwala na uzyskanie wyrazistego obrazu wyzwań i konsekwencji, z jakimi borykają się firmy w obszarze bezpieczeństwa aplikacji. Kilka znaczących incydentów podkreśla kluczowe znaczenie solidnych Application Security Posture Management ASPM należą:
Naruszenie danych EquifaxW 2017 roku Equifax, jedna z największych agencji informacji kredytowej, padła ofiarą naruszenia bezpieczeństwa danych, które ujawniło dane osobowe 147 milionów osób. Naruszenie przypisano luka w zabezpieczeniach komponentu typu open source Szeroko stosowany przez firmy z listy Fortune 100 w sektorze edukacji, administracji publicznej, usług finansowych, handlu detalicznego i mediów. W rezultacie wartość rynkowa Equifax spadła o 4 miliardy dolarów, a firma poniosła ponad 1.4 miliarda dolarów kosztów po naruszeniu. Skuteczny ASPM strategia mogła zidentyfikować i usunąć lukę w zabezpieczeniach, zapobiegając naruszeniu.
Naruszenie danych w Capital OneW 2019 roku Capital One, duża instytucja finansowa, padła ofiarą naruszenia bezpieczeństwa danych, które ujawniło dane ponad 100 milionów klientów. Naruszenie było spowodowane nieprawidłowo skonfigurowana infrastruktura obsługująca aplikację internetową. ASPM, ze swoim naciskiem na IaC Zarządzanie konfiguracją, można było zapobiec takiej błędnej konfiguracji.
Toyota kilka naruszeń danych:W czerwcu 2023 r. Toyota ujawniła naruszenie danych wpływających na dane klientów od lutego 2015 r. do maja 2023 r. z powodu błędnie skonfigurowanego środowiska chmurowego. Jednak w zeszłym roku Toyota również poinformowano, że dane osobowe klientów mogły zostać ujawnione osobom trzecim po tym, jak klucz dostępu był publicznie dostępny na GitHubie przez prawie pięć lat. Rozwiązania takie jak Xygeni wspierający IaC zarządzanie konfiguracją i wykrywanie sekretów mogłoby pomóc w zidentyfikowaniu i naprawieniu tych naruszeń.
Wartość strategiczna ASPM
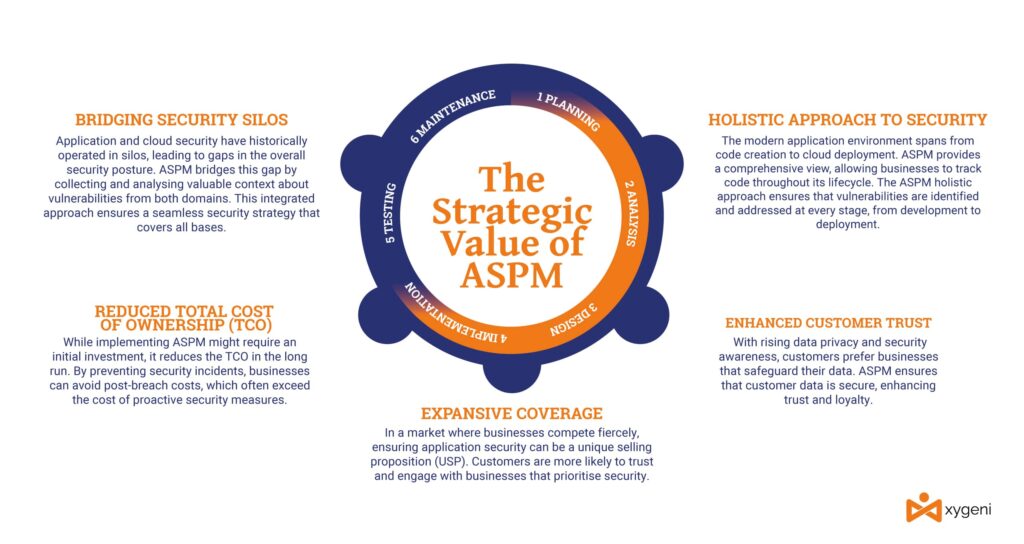
Firmy stoją przed wyzwaniami szybkiego postępu technologicznego i stale ewoluującego krajobrazu zagrożeń. W miarę jak cyfrowy ślad enterprises się rozszerza, a wraz z nim złożoność zapewniania bezpieczeństwa aplikacji. To właśnie tam ASPM staje się niezbędne zapewnienie:
Przewaga konkurencyjnaNa rynku, na którym firmy zaciekle konkurują, zapewnienie bezpieczeństwa aplikacji może stanowić unikalną propozycję sprzedaży (USP). Klienci chętniej ufają i współpracują z firmami, które priorytetowo traktują bezpieczeństwo.
Według najnowszych CISO ankietach, 84% z CISPracownicy firmy twierdzą, że są wzywani do udziału w spotkaniach sprzedażowych związanych z finalizacją sprzedaży produktów ich firmy, a 96% CISFirmy twierdzą, że ich potencjalni klienci biorą pod uwagę poziom bezpieczeństwa aplikacji swoich organizacji przy dokonywaniu zakupów.cisJony.
Zwiększone zaufanie klientów:Wraz ze wzrostem świadomości klientów na temat ochrony danych i ich bezpieczeństwa, klienci preferują firmy, które chronią ich dane. ASPM zapewnia bezpieczeństwo danych klientów, zwiększając zaufanie i lojalność.
Holistyczne podejście do bezpieczeństwa:Współczesne środowisko aplikacji obejmuje wszystko, od tworzenia kodu po wdrażanie w chmurze. ASPM zapewnia kompleksowy widok, umożliwiając firmom śledzenie kodu przez cały jego cykl życia. ASPM holistyczne podejście gwarantuje, że luki w zabezpieczeniach zostaną zidentyfikowane i usunięte na każdym etapie – od rozwoju po wdrożenie.
Łączenie silosów bezpieczeństwa:Bezpieczeństwo aplikacji i chmury historycznie funkcjonowało w odizolowanych strukturach, co prowadziło do luk w ogólnym poziomie bezpieczeństwa. ASPM niweluje tę lukę, gromadząc i analizując wartościowy kontekst dotyczący luk w zabezpieczeniach z obu domen. To zintegrowane podejście zapewnia spójną strategię bezpieczeństwa, obejmującą wszystkie obszary.
Obniżony całkowity koszt posiadania (TCO):Podczas wdrażania ASPM Może wymagać początkowej inwestycji, ale w dłuższej perspektywie obniża całkowity koszt posiadania (TCO). Zapobiegając incydentom bezpieczeństwa, firmy mogą uniknąć kosztów po naruszeniu, które często przewyższają koszty proaktywnych środków bezpieczeństwa.
Z biznesowego punktu widzenia, ASPM nie jest tylko środkiem bezpieczeństwa, ale imperatywem strategicznym. Gartner podsumowuje znaczenie ASPM podkreślając jego rolę w zapewnianiu szerszej widoczności bezpieczeństwa aplikacji. ASPM odpowiada na potrzebę głębszego zrozumienia aplikacji, różnych interesariuszy zaangażowanych w ich bezpieczeństwo oraz dostosowania praktyk bezpieczeństwa do celów zarządzania ryzykiem w organizacji.
Wielopłaszczyznowe podejście ASPM:Kluczowe komponenty i strategie
W ciągle zmieniającym się świecie rozwoju oprogramowania, ASPM wyłonił się jako promyk nadziei. Ale co sprawia, że ASPM tak wyjątkowy? Przez lata, ASPM narzędzia ewoluowały, oferując szerszy zakres funkcjonalności.
Dzisiaj dzięki automatyzacji, integracji i wizualizacji, ASPM narzędzia te umożliwiają organizacjom poruszanie się w skomplikowanym krajobrazie bezpieczeństwa aplikacji z pewnością siebie.
Podstawowe możliwości ASPM
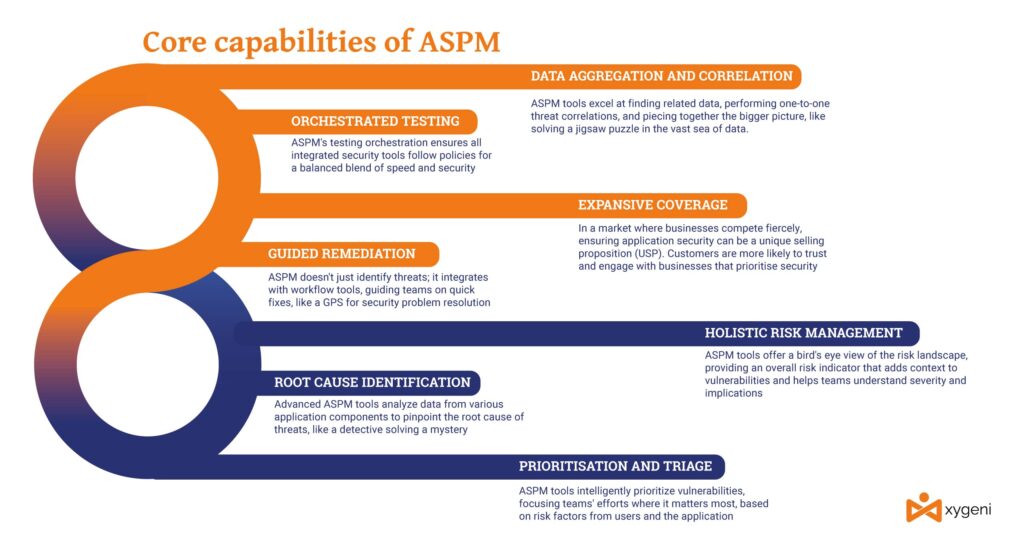
Niektóre z podstawowych możliwości ASPM rozwiązania obejmują:
Szeroki zasięg:Minęły czasy, gdy bezpieczeństwo było jedynie punktem kontrolnym w fazie rozwoju. ASPM, soczewka bezpieczeństwa poszerza się. Nie koncentruje się tylko na początkowych etapach tworzenia aplikacji, ale rozszerza swoją czujność na CI/CD i środowiska chmurowe. Wyobraź sobie, że masz ochroniarza nie tylko przy wejściu do budynku, ale patrolującego każde piętro i każdy zakątek. Niezależnie od tego, czy SCM platformy, CI/CD lub infrastruktury chmurowej, ASPM gwarantuje, że nie pominięto żadnego szczegółu.
Testowanie orkiestroweWyobraź sobie, że próbujesz dyrygować orkiestrą, w której każdy muzyk gra na swoim instrumencie, kiedy tylko ma na to ochotę. Chaos, prawda? Podobnie, narzędzia bezpieczeństwa muszą harmonijnie współgrać ze światem oprogramowania. ASPMOrkiestracja testów zapewnia, że każde narzędzie bezpieczeństwa zintegrowane w całym cyklu życia aplikacji działa harmonijnie. Kontroluje jego konfigurację i działanie w oparciu o dobrze zdefiniowane zasady organizacyjne, zapewniając harmonijną równowagę między szybkością a bezpieczeństwem.
Kierowana remediacja:Zidentyfikowanie problemu to połowa sukcesu; drugą połową jest jego rozwiązanie. ASPM Nie ogranicza się tylko do wskazywania zagrożeń. Integruje się z narzędziami do zarządzania przepływem pracy, takimi jak sprytne systemy zgłaszania problemów, które pomagają zespołom znaleźć potencjalne rozwiązania. To jak GPS w kwestiach bezpieczeństwa, który wskazuje najszybszą drogę do rozwiązania.
Agregacja i korelacja danych:W ogromnym morzu danych znalezienie powiązanych ze sobą informacji może przypominać szukanie igły w stogu siana. ASPM Narzędzia te doskonale się w tym sprawdzają. Nie tylko dokonują one korelacji zagrożeń jeden do jednego, ale także grupują dane, aby przedstawić całą aplikację, zespół lub dostawcę. To jak układanie puzzli, upewniając się, że każdy element idealnie do siebie pasuje, aby uzyskać szerszy obraz.
Priorytetyzacja i triaż:Nie wszystkie luki w zabezpieczeniach są sobie równe. Niektóre stanowią poważniejsze zagrożenie niż inne. ASPM Narzędzia posiadają inteligencję pozwalającą na priorytetyzację tych luk, zagrożeń i błędnych konfiguracji. Oceniają czynniki ryzyka podane przez użytkowników lub wywnioskowane z aplikacji, zapewniając zespołom koncentrację energii tam, gdzie jest to najbardziej potrzebne.
Identyfikacja pierwotnej przyczyny:Leczenie objawów bez zrozumienia ich pierwotnej przyczyny to rozwiązanie tymczasowe. Niektóre zaawansowane ASPM Narzędzia te dogłębnie analizują dane z różnych komponentów aplikacji lub etapów procesu, aby wskazać przyczynę zagrożenia. To jak detektyw składający poszlaki, aby rozwiązać zagadkę.
Holistyczne zarządzanie ryzykiemRyzyko jest nieuniknioną częścią biznesu. Ale z ASPM Dzięki narzędziom organizacje zyskują całościowy obraz sytuacji ryzyka. Narzędzia te często dostarczają ogólnego wskaźnika ryzyka, pomagając zespołom ocenić stan bezpieczeństwa komponentów lub całych aplikacji. Nie tylko wskazują luki w zabezpieczeniach, ale także nadają im kontekst, pomagając zespołom zrozumieć ich wagę i implikacje.
Na przykład wyobraź sobie A dashboard Wyświetla różne komponenty aplikacji, dostawców oprogramowania lub wewnętrzne obszary rozwoju firmy, z których każdy oznaczony jest kolorowym wskaźnikiem ryzyka. Zielona kropka może oznaczać element bez znanych zagrożeń, żółta – umiarkowane ryzyko, a czerwona – krytyczne problemy lub podejrzaną aktywność. Deweloper wprowadza nową funkcję, a wskaźnik komponentu zmienia kolor z zielonego na żółty lub system wysyła powiadomienie do menedżera ds. bezpieczeństwa. Ta natychmiastowa informacja zwrotna skłania zespół do zbadania problemu, ujawniając niewielką lukę w zabezpieczeniach nowej funkcji związaną z wyciekiem danych.
Ale ASPM Na tym się nie kończy. Może to również dostarczyć dalszych spostrzeżeń, takich jak:
Dane historyczne:Pokazanie, w jaki sposób poziom ryzyka danego komponentu zmieniał się na przestrzeni czasu.
Analiza porównawcza:Porównanie poziomów ryzyka różnych komponentów organizacyjnych lub aplikacji.
Analiza predykcyjna:Wykorzystywanie danych historycznych w celu przewidywania potencjalnych zagrożeń lub obszarów wymagających uwagi.
Nietypowe zachowanie:Wykorzystywanie zebranych zdarzeń do identyfikacji aktywności odbiegającej od standard zachowanie zespołów i automatyzacja, co może stanowić próbę ataku.
Ponadto, ASPM Narzędzia mogą integrować się z innymi platformami korporacyjnymi, aby usprawnić ten proces. Na przykład, w przypadku wykrycia krytycznej luki w zabezpieczeniach, automatyczne powiadomienie może zostać wysłane do narzędzi komunikacyjnych, takich jak Slack czy Microsoft Teams, zapewniając natychmiastową reakcję.
Wyzwania ASPM Wdrożenie i integracja
Ważne jest, aby zdać sobie sprawę, że każda latarnia morska ma swoje cienie. Organizacje spieszą się, aby wykorzystać korzyści płynące z ASPM, muszą również uważać na potencjalne pułapki, które na nich czyhają. Ale jakie to wyzwania i jak mogą wpłynąć na proces zabezpieczania aplikacji?
Zagadka skalowaniaWyobraź sobie bibliotekę. Na początku, mając zaledwie kilkaset książek, zarządzanie i katalogowanieloging to pestka. Ale w miarę jak kolekcja rozrasta się do tysięcy, a potem milionów, zadanie staje się coraz bardziej zniechęcające. Podobnie, wraz ze wzrostem ilości informacji związanych z testowaniem bezpieczeństwa aplikacji, ASPM system może zostać przeciążony.
Wyzwaniem jest tu nie tylko sama objętość, ale i złożoność. Dane mnożą się z każdym nowym komponentem aplikacji, integracją, narzędziem lub aktualizacją. Jeśli ASPM Rozwiązanie nie jest zaprojektowane z myślą o bezproblemowej skalowalności, co może prowadzić do utonięcia w zalewie danych i trudności z wyciąganiem wartościowych wniosków. To jak posiadanie najnowocześniejszego teleskopu, ale jego wartość maleje, jeśli nie jest on w stanie obsłużyć ogromu kosmosu.
Rozszyfrowanie języka ryzykaKażda organizacja ma swój własny dialekt dotyczący ryzyka. Niektórzy mogą być niechętni ryzyku i ostrożnie podchodzić do każdej sytuacji.cisjon, podczas gdy inni mogą być bardziej odważni i skłonni do podejmowania skalkulowanych skoków. Piękno ASPM leży w jej zdolności do identyfikowania i reagowania na problemy bezpieczeństwa. Wymaga to jednak kluczowego czynnika: organizacja musi płynnie posługiwać się językiem ryzyka i rozumieć jego specyfikę.
Jeśli organizacja wdraża ASPM Bez jasnego zrozumienia swojej tolerancji na ryzyko, to jak wypłynięcie w morze bez kompasu. Mogą mieć najnowocześniejszy statek (ASPM narzędzie), ale bez kierunku mogliby dryfować bez celu lub wprost w burzę.
Zagadka integracyjnaIntegracja jest spoiwem, które łączy ASPM rozwiązanie dla istniejącej infrastruktury organizacji. Ale jest pewien haczyk: nie wszystkie kleje są sobie równe. Chociaż ASPM Obiecuje szerokie możliwości integracji, ale rzeczywistość może być różna. Różni dostawcy oferują różne zakresy integracji i funkcjonalności.
Wyobraź sobie, że próbujesz dopasować do siebie elementy różnych puzzli. Niektóre pasują idealnie, inne wymagają użycia trochę siły, a jeszcze inne nie. Jeśli… ASPM Jeśli rozwiązanie nie integruje się płynnie z istniejącymi narzędziami, platformami i procesami, może to prowadzić do luk w zabezpieczeniach. To jak posiadanie ufortyfikowanego zamku z najnowocześniejszym systemem bezpieczeństwa, ale cała twierdza jest zagrożona, jeśli główna brama nie zamknie się prawidłowo.
Wnioski i uwagi końcowe
Application Security Posture Management (ASPM) jawi się jako gwiazda przewodnia w rozległym oceanie bezpieczeństwa oprogramowania. Obiecuje skonsolidowany obraz luk w zabezpieczeniach aplikacji i zagrożeń dla łańcucha dostaw oprogramowania, symfonię skoordynowanych testów oraz kompas do zarządzania ryzykiem. Jednak jak w każdej podróży, istnieją potencjalne burze do pokonania. Wyzwania związane ze skalowaniem, zrozumieniem dialektów ryzyka i zapewnieniem płynnej integracji mogą wystawić na próbę determinację każdej organizacji.
Jednak te wyzwania nie są nie do pokonania. Dzięki jasnemu zrozumieniu swojego krajobrazu ryzyka, commitdzięki integracji i nowatorskiemu podejściu do skalowalności organizacje mogą wykorzystać pełną moc ASPMChodzi o to, aby zdać sobie sprawę, że choć narzędzie jest potężne, jego prawdziwy potencjał ujawnia się dopiero po dostosowaniu go do unikalnych potrzeb organizacji.
Wyznaczanie kursu do przodu
Stojąc na rozdrożu innowacji i bezpieczeństwa, wezwanie do działania jest jasne: Przyjmij ASPM, ale zrób to świadomie i z odpowiednim przygotowaniem. Zanurz się głęboko w jego możliwości, zrozum potencjalne pułapki i wyznacz kurs zgodny z celami Twojej firmy. W tym stale zmieniającym się krajobrazie zagrożeń i rozwiązań pozwól… ASPM bądź Twoim zaufanym sojusznikiem, prowadzącym Cię ku przyszłości, w której aplikacje będą nie tylko funkcjonalne, ale i bezpieczne.
Dlatego do każdej organizacji, która chce wzmocnić swoje zabezpieczenia oprogramowania: Wyrusz w rejs z ASPM, ale upewnij się, że masz odpowiednie mapy, odpowiednią załogę i odpowiednie nastawienie, aby nawigować w przyszłości. Horyzont bezpiecznego oprogramowania czeka!
