






Czym jest Crackhash i dlaczego deweloperzy powinni się tym zainteresować?
Crackhash to narzędzie wiersza poleceń, często wykorzystywane przez atakujących do łamania haseł z wyciekłych haszy. Obsługuje różne algorytmy skrótu (MD5, SHA-1, SHA-256, bcrypt itp.) i bezproblemowo współpracuje z popularnymi listami słów, takimi jak rockyou.txt. Jego prostota i możliwości automatyzacji czynią go szczególnie atrakcyjnym dla atakujących przeprowadzających szybkie ataki na dane uwierzytelniające z wykorzystaniem sprawdzonych technik łamania haszy.
Ryzyko jest realne i rośnie. Narzędzia takie jak Hashcat mogą testować 100 miliardów kombinacji haseł na sekundę dzięki akceleracji GPU, co oznacza, że słabe hasło, nawet przy użyciu „silnego” algorytmu haszującego, może zostać złamane w kilka minut. Crackhash oferuje tę samą automatyzację każdemu, kto ma terminal i listę słów.
Ten artykuł koncentruje się na zapobieganiu. Jeśli jesteś programistą lub członkiem zespołu DevSecOps, Twoim zadaniem jest dopilnowanie, aby narzędzia takie jak Crackhash nigdy nie zostały użyte przeciwko Twoim systemom. Wyciek hasha w Git commit, CI log lub Dockerfile to wszystko, czego potrzeba atakującemu do podjęcia próby złamania hasła. Crackhash może przekształcić to w naruszenie w ciągu kilku minut, wykorzystując popularne techniki łamania haseł.
Przykładowy scenariusz: Deweloper commitSkrót SHA-1 jest zapisywany w repozytorium Git. Zostaje on wykryty, złamany za pomocą zautomatyzowanego narzędzia, a odzyskane hasło jest wykorzystywane do nieautoryzowanego dostępu.
Od wycieku do naruszenia: jak dochodzi do łamania haseł
Ataki oparte na haszach nie wymagają zaawansowanych działań, jedynie ujawnienia tajnego hasła i braku zabezpieczeń. Ataki te opierają się na dobrze udokumentowanych metodach łamania haseł i są zaskakująco skuteczne, gdy zignoruje się podstawowe zasady bezpieczeństwa. Oto jak może wyglądać rzeczywiste naruszenie bezpieczeństwa:
Krok 1: Wyciek
Deweloper przypadkowo commitHasło zaszyfrowane metodą bcrypt w dzienniku CI jest przechowywane bez maskowania ani kontroli dostępu.
Krok 2: Wykrycie przez atakującego
Atakujący monitorujący publiczne repozytoria, artefakty CI i rejestry pakietów skanują ciągi znaków o wysokiej entropii i znane wzorce haszujące. W 2026 roku proces ten będzie coraz bardziej zautomatyzowany, a boty będą nieustannie przeszukiwać GitHub. commits, pakiety npm i logi CI szukające dokładnie tych wzorców. Xygeni Streszczenie złośliwego kodu regularnie identyfikuje pakiety, w których w ten sposób ujawniono sekrety i skróty.
Krok 3: Próba złamania
Używając Crackhasha ze znaną listą słów, atakujący rozpoczyna operację łamania hasła. Ponieważ pierwotne hasło było słabe, zostało złamane w ciągu kilku minut za pomocą… standard techniki łamania haszyszu.
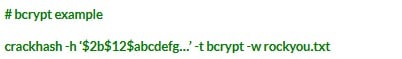
Aby uzyskać więcej opcji składni, zapoznaj się z Crackhash dokumentacja.
Krok 4: Eksploatacja
Atakujący ponownie wykorzystuje zhakowane dane uwierzytelniające do uwierzytelnienia w rejestrze Dockera. Tam pobiera poufny obraz wewnętrzny, wstrzykuje narzędzie do kopania kryptowalut i ponownie je wdraża, naruszając łańcuch dostaw.
Kluczowa lekcja: Niezależnie od typu skrótu (bcrypt, SHA-1 czy MD5), jeśli dojdzie do wycieku, a hasło bazowe okaże się słabe, Crackhash może przekształcić ten wyciek w pełne naruszenie bezpieczeństwa dzięki sprawdzonym technikom łamania haseł.

Tajemnicze punkty ujawnienia w świecie rzeczywistym, których nie dostrzegają deweloperzy
Zakodowane na stałe dane uwierzytelniające w repozytoriach kodu
Przykład:
Zapobieganie:
Użyj Gita hooks oraz Xygeni Secrets Security aby wykrywać i automatycznie unieważniać ujawnione sekrety zanim opuszczą one środowisko.
Wyciekłe sekrety CI/CD Dzienniki
Przykład:
Zapobieganie:
Zastosowanie::dodaj-maskę:: w GitHub Działania mające na celu maskowanie sekretów.
Przekieruj wrażliwe dane wyjściowe do bezpiecznych artefaktów.
Niebezpieczne przechowywanie w plikach konfiguracyjnych lub Dockerfiles
Przykład:
Zapobieganie:
Zastosowanie .env pliki wyłączone z Git.
Wstrzykuj sekrety za pośrednictwem sekretów Docker lub zmiennych środowiskowych środowiska wykonawczego z sejfu.
Wycieki w łańcuchu dostaw poprzez zależności od podmiotów zewnętrznych
Przykład:
Zapobieganie:
Sprawdź opublikowane artefakty, korzystając ze zintegrowanych z CI kontroli bezpieczeństwa.
Zastosowanie Xygeni SCA do monitorowania zależności przechodnich w celu wykrycia wyciekłych plików, sekretów i złośliwych pakietów — w tym wczesnego wykrywania za pomocą Streszczenie złośliwego kodu.
Każdy z tych punktów narażenia stanowi bezpośredni wektor ryzyka. Praktyki DevSecOps muszą zaczynać się od wykrywania i zapobiegania na poziomie programisty, aby uniknąć narażenia na złamanie haseł.
Rola Xygeni: zapobieganie wyciekom tajnych informacji, zanim atakujący dotrą do Crackhash
Xygeni Zapewnia automatyczną, kontekstową ochronę w czasie rzeczywistym przed wyciekiem haszy i sekretów w całym cyklu rozwoju oprogramowania. Nieustannie skanuje kod, pliki .env, Dockerfiles, CI/CD dzienniki i opublikowane pakiety umożliwiające wczesne wykrywanie naruszeń poświadczeń.
Xygeni zapewnia automatyczną, kontekstową ochronę w czasie rzeczywistym przed wyciekiem haszy i sekretów w całym cyklu życia oprogramowania. Tajemnice bezpieczeństwa moduł skanuje pliki, pipelines, kontenery, repozytoria i historia Git — z automatycznym unieważnianiem uruchamianym w momencie wykrycia sekretu, minimalizując czas między ujawnieniem a wykorzystaniem. SAST Silnik identyfikuje zakodowane na stałe skróty i dane uwierzytelniające w zastrzeżonym kodzie, zanim dotrą one do commit. I jego Wykrywanie anomalii modułowe zegarki na nietypowe CI/CD aktywność, która może wskazywać, że skrót został już wyodrębniony i jest używany do nieautoryzowanego dostępu.
Po zidentyfikowaniu skrótu Xygeni generuje szczegółowe alerty, które zawierają informacje o pliku i numerze wiersza, typie i wartości skrótu, powiązanym commit lub artefakt oraz wynik ważności. Te informacje służą do automatycznego blokowania kompilacji, scalania i wydań. Podczas CI/CD Działa, maskuje sekrety na żywo i może natychmiastowo generować alerty poprzez integrację ze Slackiem, Jirą lub SIEM. Xygeni śledzi również ujawnienia w repozytoriach i zespołach za pośrednictwem scentralizowanego dashboard, umożliwiając organizacjom wykrywanie wzorców i proaktywne ograniczanie powierzchni ataków.
Łącząc precisDzięki wykrywaniu wycieków z automatycznymi, przyjaznymi dla programistów odpowiedziami, Xygeni powstrzymuje zagrożenia związane z łamaniem haseł, zanim się nasilą. Chociaż wykrywanie wycieków jest kluczowe, branża coraz częściej przechodzi na bezpieczniejsze metody uwierzytelniania, takie jak klucze dostępu Całkowicie wyeliminować podatność haseł. Skupienie się na zapobieganiu próbom łamania haseł czyni je kluczową warstwą obrony dla każdego nowoczesnego rozwoju. pipeline.

Wniosek: Atakujący wykorzystują proste błędy. Nie pozwól im!
Deweloperzy są właścicielami powierzchni ataku: kodu, konfiguracji i pipelines. Każdy wyciek hasha to potencjalna luka w zabezpieczeniach, która tylko czeka na wykorzystanie przez Crackhash.
Lista kontrolna zapobiegająca łamaniu haseł i ujawnianiu skrótów:
- Wykrywaj i automatycznie unieważniaj sekrety na wczesnym etapie dzięki Xygeni Secrets Security
- Użyj defensywy CI/CD praktyki (maskowanie, redagowanie, bezpieczne przechowywanie)
- Przeszkol zespoły programistów w zakresie ryzykownych wzorców (zakodowane na stałe skróty, niebezpieczne logi)
Zatrzymanie ataków polegających na łamaniu haseł zaczyna się od pozbawienia ich dostępu do surowego materiału: skrótów i sekretów. Skuteczna obrona wymaga zrozumienia technik łamania skrótów i wyeliminowania zagrożeń, które je napędzają.
Najczęściej zadawane pytania
Czym jest Crackhash?
Crackhash to narzędzie wiersza poleceń służące do łamania skrótów haseł. Obsługuje popularne algorytmy, takie jak MD5, SHA-1, SHA-256 i bcrypt, i współpracuje z popularnymi listami słów, takimi jak rockyou.txt. Jego prostota sprawia, że jest to popularne narzędzie zarówno w testach bezpieczeństwa, jak i w atakach na złośliwe dane uwierzytelniające.
W jaki sposób atakujący znajdują wyciekłe skróty?
Atakujący skanują publiczne repozytoria, CI/CD Logi, pakiety npm i obrazy Dockera w poszukiwaniu ciągów o wysokiej entropii pasujących do znanych formatów hash. To skanowanie jest coraz bardziej zautomatyzowane, boty stale monitorują GitHub. commitrejestry pakietów i plików do ujawnienia poświadczeń.
Czy można złamać hasze bcrypt?
bcrypt jest znacznie trudniejszy do złamania niż MD5 czy SHA-1 ze względu na koszt obliczeniowy. Jeśli jednak hasło jest słabe lub powszechnie używane, nawet bcrypt można złamać za pomocą ataków słownikowych z użyciem narzędzi takich jak Crackhash czy Hashcat, zwłaszcza z akceleracją GPU.
Gdzie programiści najczęściej ujawniają skróty haseł?
Najczęstszymi punktami narażenia są: dane uwierzytelniające zapisane na stałe w kodzie źródłowym, sekrety wydrukowane w CI/CD logi, dane uwierzytelniające przechowywane w plikach Dockerfiles lub docker-compose oraz pliki .env przypadkowo opublikowane za pomocą pakietów npm.
Jak zapobiegać narażeniu na hash w moim CI/CD pipeline?
Użyj ::add-mask:: w akcjach GitHub, aby zamaskować sekrety w logach. Nigdy nie wyświetlaj zmiennych środowiskowych zawierających dane uwierzytelniające. Przechowuj sekrety w sejfie i wstrzykuj je w czasie wykonywania. Uruchamiaj automatyczne skanowanie sekretów przy każdym… commit i zbuduj artefakt — z włączoną funkcją automatycznego cofania.
W jaki sposób Xygeni powstrzymuje ataki polegające na łamaniu hashów?
Moduł Secrets Security firmy Xygeni wykrywa ujawnione skróty i dane uwierzytelniające w całym kodzie, pipelines, kontenery i historia Git — uruchamianie automatycznego unieważniania w momencie znalezienia sekretu. Jego SAST silnik wychwytuje zakodowane na stałe wartości przed commit, a jego moduł wykrywania anomalii identyfikuje nietypowe wzorce dostępu, które mogą wskazywać, że dane uwierzytelniające zostały już naruszone.
