





Infrastruktura jako Code security Zmienił sposób, w jaki organizacje konfigurują i zarządzają infrastrukturą, ułatwiając automatyzację i zapewniając niezawodność. Jednak bez najlepszych praktyk w zakresie infrastruktury jako kodu, IaC mogą stwarzać zagrożenia bezpieczeństwa, takie jak błędne konfiguracje, problemy ze zgodnością i narażenie na cyberzagrożenia. Aby ograniczyć te zagrożenia, organizacje muszą przestrzegać IaC security najlepsze praktyki chroniące środowiska chmurowe od samego początku. Ulepszanie IaC security & IaC cyberbezpieczeństwo pomaga utrzymać infrastrukturę w dobrej kondycji, zmniejsza ryzyko ataków i wdraża polityki bezpieczeństwa na dużą skalę.
Czym jest IaC Security?
IaC security zmienił sposób, w jaki organizacje konfigurują i zarządzają infrastrukturą, dzięki czemu automatyzacja i spójność stały się standard. Jednak bez najlepszych praktyk Infrastruktury jako Kodu, IaC może stwarzać poważne zagrożenia bezpieczeństwa, takie jak błędne konfiguracje, problemy ze zgodnością i narażenie na cyberzagrożenia. Z tego powodu należy przestrzegać następujących zasad: IaC security przestrzeganie najlepszych praktyk jest niezbędne do ochrony środowisk chmurowych przed lukami w zabezpieczeniach.
Dobrze zaplanowane IaC security Podejście to oferuje więcej niż tylko automatyzację wdrożeń. Poprawia widoczność, stosuje reguły bezpieczeństwa i zapobiega niezatwierdzonym zmianom, które mogłyby narazić środowiska chmurowe na ryzyko. Co więcej, dodanie IaC security & IaC Wprowadzenie cyberbezpieczeństwa do procesów DevOps pozwala zespołom aktywnie wyszukiwać luki w zabezpieczeniach, chronić poufne dane i obniżać ryzyko ataków spowodowanych nieprawidłowo skonfigurowaną infrastrukturą.
Narodowy Instytut StandardInstytut Technologii i Technologii (NIST) definiuje infrastrukturę jako Code security Jako praktyka zarządzania i konfiguracji infrastruktury IT poprzez automatyzację opartą na kodzie, zapewnia spójność i łatwość odtworzenia konfiguracji. Dlatego stosowanie najlepszych praktyk Infrastruktury jako Kodu pomaga firmom redukować luki w zabezpieczeniach i spełniać wymogi zgodności. standardi zachowaj silną politykę bezpieczeństwa w całym procesie konfiguracji.
IaC Security Najlepsze praktyki
Stan infrastruktury jako kodu w 2024 r. (IaC) Raport identyfikuje bezpieczeństwo jako jedno z największych wyzwań, przed którymi stoją organizacje zarządzające infrastrukturą chmurową. Z tego powodu firmy muszą wdrożyć najlepsze praktyki w zakresie infrastruktury jako kodu (IoT), aby zmniejszyć ryzyko związane z błędami konfiguracji, naruszeniami zgodności i lukami w zabezpieczeniach. OWASP zapewnia również podstawowe wskazówki w celu integracji najlepszych praktyk bezpieczeństwa z cyklem życia oprogramowania (SDLC), pomagając organizacjom ograniczać ryzyko wynikające z niezabezpieczonych konfiguracji i wadliwych wdrożeń.
Wdrażaj kontrole bezpieczeństwa w całym systemie IaC Przetwarzanie
Wzmocnić IaC securitykontrole bezpieczeństwa powinny być wdrożone na każdym etapie rozwoju pipelineZamiast czekać na audyty po wdrożeniu, zespoły powinny skanować IaC szablony luk w zabezpieczeniach przed wdrożeniem, aby wcześnie wykryć luki w zabezpieczeniach. Dzięki temu podejściu zapobiegawczemu organizacje mogą znacznie poprawić IaC cyberbezpieczeństwo i zapobieganie błędne konfiguracje od momentu dotarcia do produkcji.
Zapewnij niezmienność infrastruktury
Jeden z najbardziej skutecznych IaC security Najlepszą praktyką jest zapewnienie niezmienności infrastruktury po wdrożeniu. Innymi słowy, po udostępnieniu zasobu nie należy go modyfikować. Dzięki zachowaniu niezmienności organizacje mogą:
- Zmniejsz ryzyko zmiany konfiguracji, która często prowadzi do luk w zabezpieczeniach.
- Zapobiegaj nieautoryzowanym zmianom, upewniając się infrastruktura pozostaje spójna.
- Wzmocnij infrastrukturę jako Code security poprzez ograniczenie powierzchni ataku.
Kontrola wersji i ślad audytu
Kontrola wersji odgrywa kluczową rolę w IaC security & IaC Cyberbezpieczeństwo. Nie tylko śledzi każdą modyfikację infrastruktury, ale także zapewnia, że wszystkie zmiany są sprawdzane, rejestrowane i zatwierdzane. Dodatkowo:
- Prowadzenie rejestru zdarzeń pozwala zespołom na szybki powrót do bezpiecznych konfiguracji w przypadku wystąpienia problemów z bezpieczeństwem.
- Kontrola wersji pomaga zapobiegać nieautoryzowanym modyfikacjom, zmniejszając ryzyko wystąpienia błędnych konfiguracji.
- Korzystanie z Git i narzędzi do kontroli wersji infrastruktury zapewnia możliwość śledzenia wszystkich zmian kodu i zasad.
Egzekwowanie zasady najmniejszych uprawnień (PoLP)
Ograniczanie praw dostępu jest kluczową, najlepszą praktyką w ramach infrastruktury jako kodu, która zwiększa IaC security najlepsze praktyki. Przestrzegając zasady najmniejszych uprawnień (PoLP), organizacje mogą:
- Zminimalizuj ryzyko bezpieczeństwa poprzez upewniając się Tylko autoryzowani użytkownicy mogą modyfikować infrastrukturę.
- Ogranicz nadmierne uprawnienia, zmniejszając ryzyko przypadkowych lub złośliwych zmian.
- Wzmocnić całość IaC security poprzez stosowanie ścisłych kontroli dostępu opartych na rolach.
Wdrożenie ciągłego monitorowania i analizy statycznej
Utrzymać IaC security Zgodnie z najlepszymi praktykami organizacje muszą integrować narzędzia do analizy statycznej i ciągłego monitorowania w celu identyfikowania luk w zabezpieczeniach przed wdrożeniem.
- Skanowanie analizy statycznej IaC skrypty wykrywające luki w zabezpieczeniach, naruszenia zgodności i błędne konfiguracje.
- Monitorowanie w czasie rzeczywistym wykrywa nieautoryzowane zmiany w infrastrukturze, upewniając się zasady bezpieczeństwa pozostają egzekwowane.
- Zautomatyzowane narzędzia, takie jak Snyk, Checkov czy Terrascan, pomagają zabezpieczyć IaC szablony przed ich wprowadzeniem do produkcji.
Skanowanie obrazów kontenerów
Wiele najlepszych praktyk w zakresie infrastruktury jako kodu wykracza poza konfiguracje i obejmuje środowiska kontenerowe, w których niezabezpieczone obrazy stanowią zagrożenie bezpieczeństwa. Integracja skanowania obrazów kontenerów z IaC security najlepsze praktyki pomagają:
- Identyfikacja przestarzałego lub podatnego na ataki oprogramowania w obrazach kontenerów.
- Wykrywanie zakodowanych na stałe tajnych informacji i potencjalnego złośliwego oprogramowania przed wdrożeniem obrazów.
- Upewnienie się bezpieczne konfiguracje poprzez skanowanie obrazów przy użyciu narzędzi takich jak Dagda, Clair, Trivy i Anchore.
Poprzez integrację bezpieczeństwo kontenerów najnowszych IaC przepływów pracy, zespoły mogą zapobiegać błędnym konfiguracjom, które narażają środowiska chmurowe na ataki.
CI/CD Pipeline Security i skonsolidowanego raportowania
Wdrażanie zabezpieczeń CI/CD pipelines jest niezbędne dla IaC security najlepsze praktyki. Takie podejście zapewnia:
- Zautomatyzuj kontrolę bezpieczeństwa przy każdej zmianie kodu.
- Zapewnij ciągłą kontrolę przestrzegania przepisów, bez konieczności przeprowadzania ręcznych audytów.
- Prowadź historię zgodności, aby szybciej śledzić i rozwiązywać problemy związane z bezpieczeństwem.
Narzędzia takie jak Jenkins, GitHub Actions i GitLab CI/CD zintegrować kontrole bezpieczeństwa bezpośrednio z rozwojem pipelines. Ponadto platformy takie jak DefectDojo i OWASP Glue konsolidują informacje dotyczące bezpieczeństwa w jednym dashboard, co ułatwia śledzenie i usuwanie luk w zabezpieczeniach wdrożonej infrastruktury.
Podpisywanie artefaktów w celu potwierdzenia ich integralności i pochodzenia
Aby zapewnić integralność IaC W przypadku konfiguracji, organizacje powinny wdrożyć podpisywanie artefaktów jako część najlepszych praktyk Infrastruktury jako Kodu. To podejście:
- Zapobiegaj ingerencji pomiędzy kompilacją i czasem wykonania.
- Przed wdrożeniem należy zweryfikować autentyczność komponentów infrastruktury.
- Skorzystaj z narzędzi typu open-source, takich jak TUF (The Update Framework), aby wdrożyć bezpieczne mechanizmy podpisywania.
Podpisywanie artefaktów zapewnia, że używane są wyłącznie zaufane, sprawdzone konfiguracje infrastruktury, co zmniejsza ryzyko ataków na łańcuch dostaw. IaC wdrożenia.
Dlaczego te IaC Security Najlepsze praktyki mają znaczenie
Stosując się do tych najlepszych praktyk Infrastruktury jako Kodu, organizacje mogą:
- Zapobiegaj błędnym konfiguracjom zabezpieczeń, które narażają środowiska chmurowe na ataki.
- Poprawa IaC security & IaC cyberbezpieczeństwo poprzez proaktywne ograniczanie ryzyka.
- Zautomatyzuj egzekwowanie zasad bezpieczeństwa za pomocą analizy statycznej i CI/CD integracja zabezpieczeń.
- Zadbaj o to, aby infrastruktura w chmurze pozostała zgodna z przepisami, odporna i odporna na manipulacje.
Wdrażanie zabezpieczeń IaC od początku jest jedyną drogą do zachować kontrolę, zapobiegać naruszeniom i zapewnić bezpieczeństwo infrastruktury przez cały cykl jej życia.
Xygeni'ego IaC Security:Platforma typu „wszystko w jednym” dla najlepszych praktyk w zakresie infrastruktury jako kodu
W miarę jak organizacje coraz częściej przyjmują koncepcję infrastruktury jako kodu (IaC) w celu automatyzacji infrastruktury chmurowej, zagrożenia bezpieczeństwa stale rosną. Bez IaC security Najlepsze praktyki, błędne konfiguracje, ujawnione sekrety i podatne na ataki zależności tworzą poważne luki w zabezpieczeniach. W związku z tym firmy muszą integrować IaC środki cyberbezpieczeństwa chroniące środowiska chmurowe od samego początku. Mając to na uwadze, Xygeni oferuje kompleksową platformę, która gwarantuje odporność, zgodność i bezpieczeństwo infrastruktury od kodu po chmurę.
Wykrywanie i zapobieganie błędnym konfiguracjom chmury IaC Security
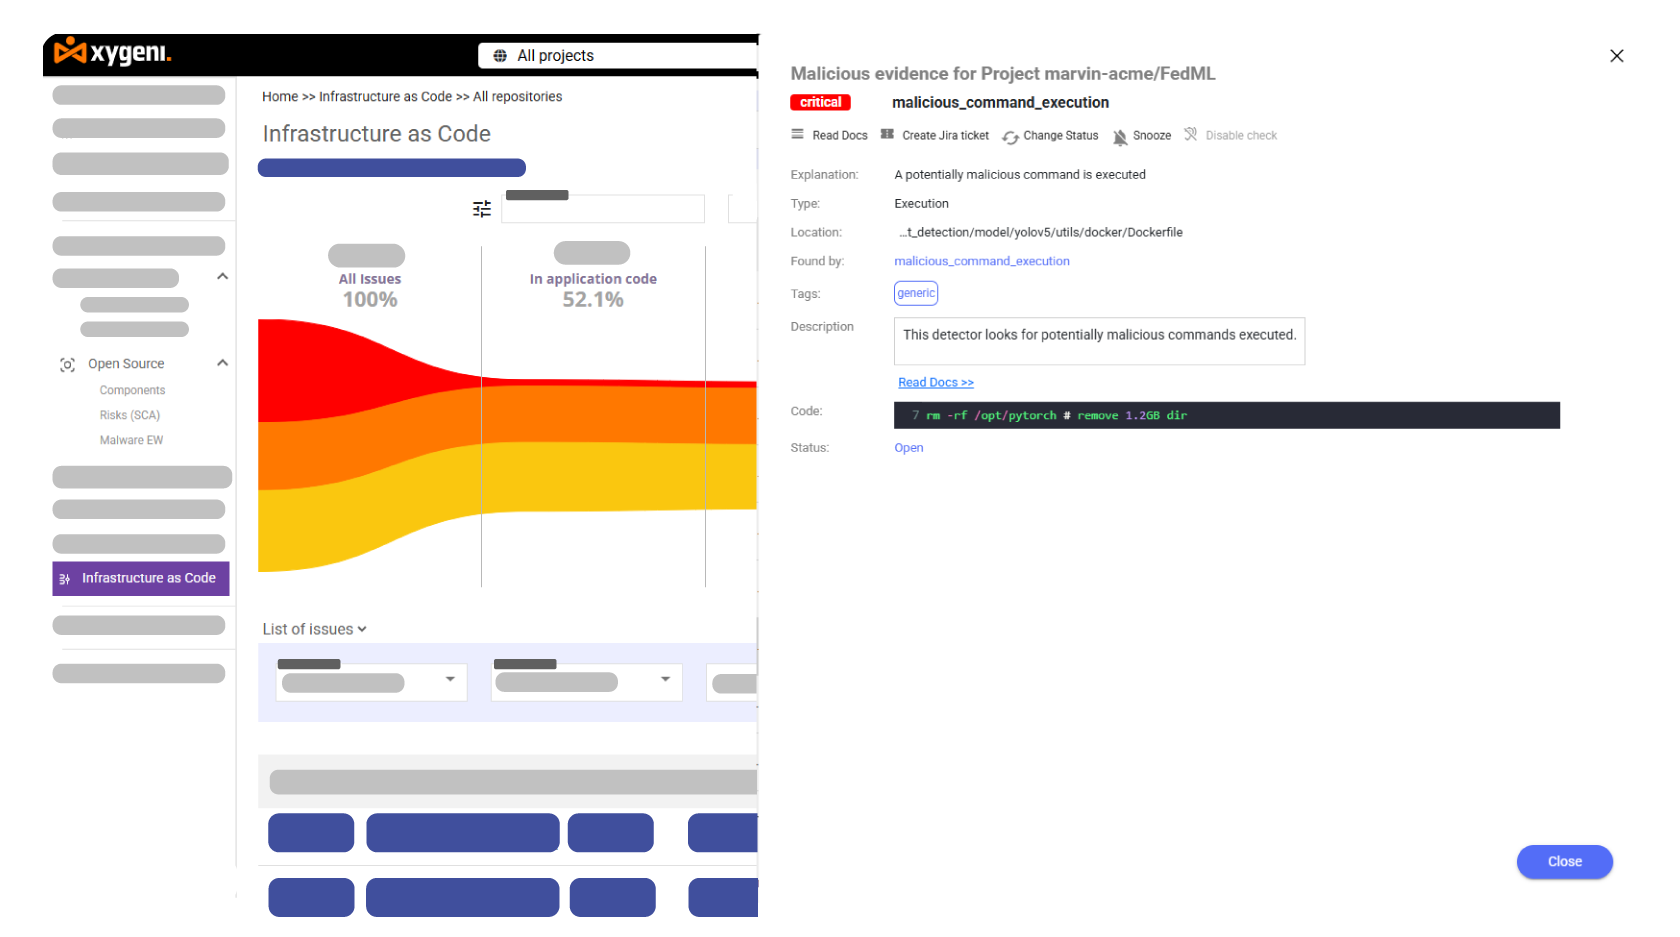
Bez wątpienia błędne konfiguracje pozostają jedną z głównych przyczyn incydentów bezpieczeństwa w chmurze. Z tego powodu zespoły ds. bezpieczeństwa potrzebują narzędzi, które identyfikują i minimalizują ryzyko przed wdrożeniem. Właśnie dlatego Xygeni stale skanuje Terraform, CloudFormation, Kubernetes, szablony Biceps i ARM, upewniając się Środowiska chmurowe stosują najlepsze praktyki Infrastruktury jako Kodu. Automatyzując egzekwowanie zabezpieczeń, Xygeni umożliwia organizacjom:
- Zapobiegaj błędnej konfiguracji pamięci masowej, nadmiernym uprawnieniom IAM i narażonym grupom zabezpieczeń.
- Zapewnij zgodność blokując ryzykowne konfiguracje infrastruktury.
- Zredukuj ręczne przeglądy bezpieczeństwa, zwiększając wydajność przy jednoczesnym zachowaniu IaC security najlepsze praktyki.
Bezpieczeństwo sekretów: ochrona poufnych danych w IaC
Zakodowane na stałe dane uwierzytelniające IaC Skrypty narażają środowiska chmurowe na nieautoryzowany dostęp. W rezultacie organizacje muszą podjąć dodatkowe środki ostrożności, aby zabezpieczyć swoją infrastrukturę. Aby sprostać temu wyzwaniu, Xygeni rozwiązanie zabezpieczające sekrety zapewnia ochronę poufnych danych poprzez:
- Skanowanie repozytoriów w celu znalezienia zakodowanych na stałe sekretów przed wdrożeniem.
- Blokowanie niezabezpieczonych commitów w CI/CD pipelineaby zapobiec wyciekom danych uwierzytelniających.
- Wysyłanie powiadomień do zespołów ds. bezpieczeństwa w czasie rzeczywistym w celu ograniczania zagrożeń zanim się eskalują.
Poprzez integrację IaC security Najlepsze praktykiOrganizacje eliminują krytyczne ryzyko bezpieczeństwa, które często wykorzystują atakujący.
Wszechstronny IaC Wsparcie ramowe dla zwiększonego bezpieczeństwa
Aby poprawić bezpieczeństwo w środowiskach wielochmurowych i hybrydowych, Xygeni oferuje szeroką kompatybilność z frameworkiem. W związku z tym Xygeni obsługuje:
- Terraform – Zapewnia bezpieczeństwo provisioningu w AWS, Azure i GCP.
- Kubernetes i Docker – Wykrywa luki w zabezpieczeniach konfiguracji Kubernetes i środowisk kontenerowych.
- Szablony bicepsów i ramion – Identyfikuje błędne konfiguracje w usłudze Microsoft Azure.
- Tworzenie chmury – Automatyzuje zasady bezpieczeństwa dla infrastruktury AWS.
Ponieważ Xygeni zabezpiecza wiele struktur, organizacje zyskują spójne bezpieczeństwo w różnych infrastrukturach chmurowych.
Automatyczne egzekwowanie zasad bezpieczeństwa w IaC Przepływy pracy
Ponieważ ręczne kontrole bezpieczeństwa zajmują dużo czasu, dodawanie IaC security najlepsze praktyki w rozwoju pipelines jest niezbędny. Aby ułatwić ten proces, Xygeni automatycznie stosuje egzekwowanie zasad poprzez:
- Wykrywanie luk w zabezpieczeniach, błędnych konfiguracji i naruszeń zgodności przed wdrożeniem.
- Blokowanie zagrożeń bezpieczeństwa w CI/CD pipelinezapobiegając w ten sposób przedostaniu się niezabezpieczonej infrastruktury do produkcji.
- Zapewniamy natychmiastową informację zwrotną dla programistów, pomagając im na wczesnym etapie usuwać błędy w konfiguracji.
W ten sposób zespoły ds. bezpieczeństwa mogą egzekwować IaC bezpieczeństwo cybernetyczne środki bez zakłócania procesów rozwojowych.
Skanowanie obrazów kontenerów IaC Cyber Security
Ponieważ wiele IaC Wdrożenia opierają się na środowiskach kontenerowych, a niezabezpieczone obrazy często wprowadzają ukryte zagrożenia. Dlatego skanowanie obrazów kontenerów odgrywa kluczową rolę w zapewnienie IaC security najlepsze praktyki. Xygeni integruje zaawansowane skanowanie, aby:
- Przeanalizuj obrazy Dockera pod kątem przestarzałego oprogramowania i luk w zabezpieczeniach.
- Wykrywaj złośliwe oprogramowanie, błędne konfiguracje i luki w zabezpieczeniach w środowiskach kontenerowych.
- Zablokuj wdrażanie niezabezpieczonych obrazów, upewniając się, że infrastruktura jest Code security najlepsze praktyki są przestrzegane w CI/CD pipelines.
Dzięki integracji zabezpieczeń kontenerów IaC przepływy pracy, zespoły zapobiegają błędnym konfiguracjom, które narażają środowiska chmurowe na ataki.
ZapobiegaćZłośliwe polecenia i ataki na łańcuch dostaw w IaC
Tradycyjne IaC security narzędzia często nie trafiają złośliwe polecenia i zagrożenia dla łańcucha dostaw ukryte w skryptach infrastruktury. Jednak Xygeni wzmacnia bezpieczeństwo poprzez:
- Wykrywanie nieautoryzowanych poleceń, które otwierają tylne drzwi.
- Blokowanie pomyłek w zakresie zależności i wstrzykiwania złośliwych pakietów.
- Zapobieganie manipulacjom przy ustawieniach infrastruktury poprzez weryfikację integralność artefaktów.
Dzięki temu organizacje eliminują ukryte wektory ataków zanim wpłyną one na bezpieczeństwo infrastruktury.
Ciągły monitoring i ochrona przed zagrożeniami w czasie rzeczywistym
Wyjść poza standard Dzięki wykrywaniu luk w zabezpieczeniach, Xygeni zapewnia wgląd w bezpieczeństwo w czasie rzeczywistym. W szczególności Xygeni umożliwia zespołom ds. bezpieczeństwa:
- Zidentyfikować luki wysokiego ryzyka przez analiza osiągalności.
- Monitoruj zmiany w infrastrukturze, aby wykryć nieautoryzowane modyfikacje.
- Zastosowanie inteligencja zagrożeń aby zapobiec atakom zanim się eskalują.
Poprzez dodanie IaC security stosując najlepsze praktyki, zespoły mogą stale zwiększać bezpieczeństwo i ograniczać ryzyko przed wdrożeniem.
Dlaczego Xygeni jest najlepszym wyborem dla IaC Security
W przeciwieństwie do tradycyjnych IaC security narzędzia, Xygeni zapewnia:
- Automatyczne egzekwowanie Najlepsze praktyki w zakresie infrastruktury jako kodu aby zapobiec błędnym konfiguracjom.
- Zaawansowany bezpieczeństwo tajemnic aby wyeliminować ryzyko ujawnienia danych uwierzytelniających.
- Skanowanie obrazów kontenerów w celu zabezpieczenia aplikacji chmurowych.
- Pełne wsparcie dla Terraform, Kubernetes, Docker, Bicep i CloudFormation.
- Ciągły monitoring z informacje o bezpieczeństwie w czasie rzeczywistym dla środowisk chmurowych.
Zabezpiecz swoją infrastrukturę dzięki rozwiązaniom Xygeni IaC Security Najlepsze praktyki
Ponieważ zagrożenia bezpieczeństwa stale ewoluują, organizacje muszą integrować najlepsze praktyki Infrastruktury jako Kodu (IoT) ze swoimi procesami rozwoju. Z tego powodu Xygeni oferuje kompleksową platformę dla IaC security & IaC cyberbezpieczeństwo, dbanie o ochronę środowisk chmurowych od etapu tworzenia do wdrożenia.
Dzięki zautomatyzowanym zasadom bezpieczeństwa, ciągłemu monitorowaniu i wykrywaniu złośliwego oprogramowania firma Xygeni pomaga organizacjom stosować IaC security najlepsze praktyki eliminowania zagrożeń bezpieczeństwa zanim wpłyną one na produkcję.
Chroń swoją infrastrukturę chmurową już dziś. Skontaktuj się z nami, aby dowiedzieć się, jak Xygeni chroni najlepsze praktyki Infrastruktury jako Kod (IaaS) od etapu rozwoju do wdrożenia.