






Infrastruktura jako Code security jest coraz ważniejszym priorytetem w miarę przechodzenia organizacji na zautomatyzowane zarządzanie w chmurze. Wykorzystując IaC Dzięki narzędziom zespoły mogą szybko i sprawnie wdrażać infrastrukturę. Jednak bez silnych środków bezpieczeństwa błędne konfiguracje może stworzyć luki które narażają środowiska chmurowe na ryzyko. Aby temu zapobiec, IaC security skanowanie pozwala wykryć problemy na wczesnym etapie, zapewniając ochronę infrastruktury przed wdrożeniem.
W miarę jak coraz więcej organizacji wdraża Infrastrukturę jako Kod, bezpieczeństwo musi pozostać priorytetem. Przewiduje się, że rynek osiągnie $ 2.3 mld 2027, Co sprawia, IaC security Skanowanie jest istotnym elementem strategii bezpieczeństwa w chmurze. Bez proaktywnych zabezpieczeń zespoły mogą narazić się na ryzyko, które może prowadzić do naruszeń zgodności lub naruszeń bezpieczeństwa.
W tym przewodniku omówimy podstawowe praktyki bezpieczeństwa. Omówimy IaC security, omów popularne IaC narzędzia, dzielenie się najlepszymi praktykami IaC security skanowanie i wyjaśnienie, w jaki sposób Xygeni pomaga chronić infrastrukturę chmurową przed błędami konfiguracji i lukami w zabezpieczeniach.
Czym jest infrastruktura jako kod (IaC)
Infrastruktura jako kod (IaC) to sposób na zarządzanie infrastrukturą i jej konfigurację za pomocą kodu zamiast pracy ręcznej. Dzięki temu zespoły IT mogą zautomatyzować wdrażanie infrastruktury, zachowując wszystkie elementy bez zmian, ułatwiając skalowanie i redukując nakład pracy. Dzięki zapisywaniu konfiguracji w kodzie, zespoły mogą szybko kopiować, zmieniać i sprawdzać swoją infrastrukturę bez dodatkowych czynności ręcznych.
IaC Konfiguracje są zazwyczaj przechowywane w plikach z kontrolą wersji, co pozwala programistom śledzić zmiany i w razie potrzeby je przywracać. Według CISA, IaC to „proces zarządzania infrastrukturą informatyczną organizacji i jej udostępniania przy użyciu plików konfiguracyjnych nadających się do odczytu maszynowego”. Metoda ta ogranicza ryzyko wystąpienia błędów ludzkich, przyspiesza wdrożenia i wzmacnia bezpieczeństwo chmury poprzez automatyczne egzekwowanie najlepszych praktyk.
Kluczowe zasady IaC
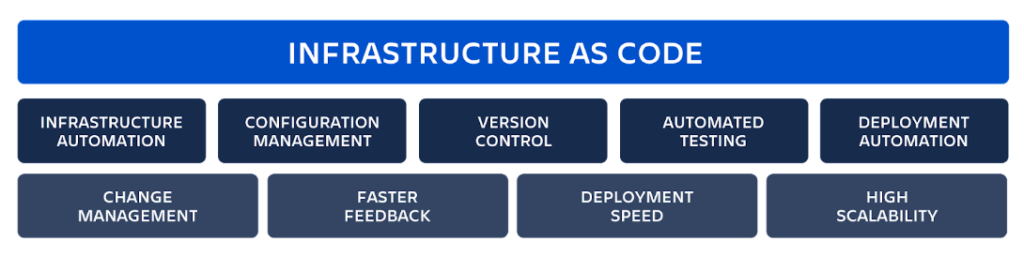
Infrastruktura jako kod (IaC) opiera się na podstawowych zasadach, które sprawiają, że wydajny, skalowalny i niezawodny. Rozumiejąc te podstawy, zespoły mogą w pełni wykorzystać IaC narzędzia poprawa automatyzacja, spójność i bezpieczeństwo.
1. Konfiguracja deklaratywna: definiowanie pożądanego stanu
Z infrastrukturą jako Code securityZespoły definiują wygląd infrastruktury, zamiast określać szczegółowe instrukcje. Dzięki temu provisioning jest przewidywalny i powtarzalny, zapewniając spójność wdrożeń w różnych środowiskach. Co więcej, narzędzia takie jak Terraform upraszczają to podejście, umożliwiając zespołom efektywne zarządzanie konfiguracjami i redukcję błędów ludzkich.
2. Idempotentność: zapewnienie spójności w różnych środowiskach
Niezależnie od tego, ile razy zostanie zastosowana konfiguracja, IaC security Skanowanie zapewnia utrzymanie tego samego stanu infrastruktury. Eliminuje to nieoczekiwane zmiany i zmiany konfiguracji, zapewniając stabilność i przewidywalność wdrożeń.
3. Kontrola wersji: efektywne śledzenie zmian
IaC Narzędzia przechowują konfiguracje w systemach kontroli wersji, takich jak Git, umożliwiając zespołom łatwe śledzenie, przeglądanie i wycofywanie zmian. W rezultacie zmiany w infrastrukturze stają się audytowalne i transparentne, co usprawnia współpracę i bezpieczeństwo.
4. Automatyzacja: Usprawnianie przepływów pracy
Automatyzacja jest podstawą IaC security skanowanie. Umożliwia integrację zapewniania infrastruktury z CI/CD pipelines, umożliwiając szybsze i powtarzalne wdrożenia. Automatyzacja minimalizuje liczbę błędów, poprawia wydajność i automatycznie egzekwuje polityki bezpieczeństwa, redukując pracę ręczną.
5. Skalowalność i elastyczność: dostosowywanie się do zmieniających się wymagań
Z IaC Dzięki narzędziom zespoły mogą łatwo skalować infrastrukturę. Na przykład Terraform i CloudFormation umożliwiają automatyczne dostosowywanie zasobów do zapotrzebowania. Ta elastyczność gwarantuje, że infrastruktura rośnie w miarę potrzeb, przy jednoczesnym utrzymaniu niskich kosztów i bezpieczeństwa.
IaC Narzędzia
Jest wiele IaC Dostępne narzędzia, z których każde oferuje unikalne funkcje pomagające zespołom automatyzować, zarządzać i zabezpieczać infrastrukturę. Wybór odpowiedniego narzędzia zależy od dostawcy chmury, potrzeb w zakresie automatyzacji i wymagań bezpieczeństwa. Oto niektóre z najczęściej używanych narzędzi Infrastruktury jako Kod:
- Terraform – Szeroko przyjęty kod źródłowy typu open source IaC Narzędzie obsługujące wielu dostawców chmury, w tym AWS, Azure i Google Cloud. Wykorzystuje deklaratywną konfigurację, aby uprościć provisionowanie i skalowanie.
- Wiarygodne – Przede wszystkim narzędzie do zarządzania konfiguracją, ale przydatne również dla infrastruktury jako Code security poprzez automatyzację wdrożeń i egzekwowanie spójności w różnych środowiskach.
- Tworzenie chmury – Natywny dla AWS IaC Usługa pomagająca zespołom definiować i bezpiecznie udostępniać infrastrukturę w środowiskach opartych na AWS.
- Szablony usługi Azure Resource Manager (ARM) - Microsoft IaC rozwiązanie do zarządzania i automatyzacji infrastruktury w środowiskach chmurowych opartych na platformie Azure.
W miarę jak zespoły wdrażają Infrastrukturę jako Kod, wybór odpowiedniego IaC narzędzia są niezbędne do automatyzacji, skalowalności i IaC security Co więcej, integracja praktyk bezpieczeństwa z tymi narzędziami pomaga zapobiegać błędnym konfiguracjom, zapewniając bezpieczeństwo środowisk chmurowych od wdrożenia do produkcji.
Korzyści IaC
Infrastruktura jako kod (IaC) zmienia sposób, w jaki organizacje konfigurują i zarządzają infrastrukturą chmurową. Dzięki temu firmy mogą zautomatyzować konfigurację zasobów, pracować wydajniej i obniżać koszty. Ponadto, korzystając z IaC Dzięki narzędziom zespoły mogą zachować tę samą infrastrukturę w różnych środowiskach, unikając jednocześnie błędów manualnych. Według IBM takie podejście pozwala zespołom „zautomatyzować tworzenie, wdrażanie i bieżące zarządzanie infrastrukturą”, co ostatecznie usprawnia działanie i przyspiesza dostarczanie. Poza tym, dodając IaC do przepływów pracy DevOps pomaga zespołom z łatwością rozszerzać infrastrukturę, zapewniając jednocześnie bezpieczeństwo i efektywność systemów.
- Szybszy czas na rynek - IaC Eliminuje potrzebę ręcznej konfiguracji, dzięki czemu wdrażanie infrastruktury jest szybkie i spójne. W rezultacie zespoły mogą skrócić opóźnienia i przyspieszyć wydawanie oprogramowania.
- Lepsza stabilność – Zatrzymując dryft konfiguracji, IaC zachowuje tę samą infrastrukturę we wszystkich środowiskach, dzięki czemu systemy są stabilniejsze i bezpieczniejsze.
- Wyższa produktywność – Automatyzacja zadań infrastrukturalnych redukuje powtarzalność pracy, dzięki czemu programiści mogą skupić się na nowych pomysłach. Co więcej, IaC pasuje idealnie CI/CD pipelinedzięki czemu zarządzanie przepływem prac rozwojowych jest łatwiejsze.
- Niższe koszty – Automatyzacja zarządzania infrastrukturą zmniejsza konieczność wykonywania pracy ręcznej, pomagając firmom wydawać mniej pieniędzy i mądrze wykorzystywać zasoby.
- Silniejsze bezpieczeństwo - Z IaC security Podczas skanowania infrastruktura pozostaje stała, co oznacza, że aktualizacje zastępują komponenty zamiast je zmieniać. Dzięki temu bezpieczeństwo jest silne i łatwiej jest cofnąć błędy.
Korzystając z infrastruktury jako Code securityOrganizacje mogą zwiększyć skalowalność, wydajność i bezpieczeństwo, jednocześnie utrzymując silne i łatwe w kontroli środowiska chmurowe. Poza tym, dodając IaC security skanowanie zapewnia ochronę ustawień infrastruktury od samego początku.
Czym jest infrastruktura? Code Security?
Infrastruktura jako Code security (IaC security) chodzi o ochronę kodu infrastruktury przed ryzykiem. Ponieważ IaC Pomaga zespołom konfigurować środowiska chmurowe z kodem. Każdy błąd, wyciek tajnych informacji lub nieaktualne oprogramowanie mogą stwarzać problemy z bezpieczeństwem. Dlatego właśnie zabezpieczanie IaC od samego początku jest tak ważne.
Jeden z najlepszych sposobów na poprawę IaC security jest przez IaC security Skanowanie. Ten proces wykrywa błędy, słabe punkty i naruszenia zasad bezpieczeństwa, zanim spowodują problemy. Dzięki automatycznemu uruchamianiu kontroli bezpieczeństwa zespoły mogą wcześnie wykrywać problemy, zmniejszać ryzyko i upewnić się, że ich infrastruktura jest zgodna z najlepszymi praktykami.
Dlaczego bezpieczeństwo ma znaczenie IaC
Chociaż Infrastruktura jako Kod ułatwia zarządzanie środowiskami chmurowymi, stwarza również zagrożenia, które należy wyeliminować. Jeśli zespoły nie podejmą odpowiednich środków ostrożności, IaC Mogą one wprowadzać luki w zabezpieczeniach, które atakujący mogą wykorzystać. Na przykład błędy w konfiguracjach, ujawnione klucze i nieaktualne oprogramowanie mogą osłabiać systemy chmurowe. Dlatego ważne jest, aby uwzględnić kontrole bezpieczeństwa. IaC przepływy pracy.
Typowe zagrożenia bezpieczeństwa w IaC
- Ujawnione sekrety – Przechowywanie haseł lub kluczy API w środku IaC Pliki mogą prowadzić do wycieków danych. Zamiast tego zespoły powinny korzystać z narzędzi takich jak AWS Secrets Manager lub HashiCorp Vault, aby chronić poufne informacje.
- Błędy konfiguracji – Słabe ustawienia zabezpieczeń, takie jak otwarte porty lub słabe uwierzytelnianie, mogą ułatwić atakującym włamanie się do systemu. Wczesne naprawienie tych błędów zapobiega powstawaniu luk w zabezpieczeniach.
- Niezałatane oprogramowanie – stare wersje oprogramowania w IaC Szablony mogą zawierać luki w zabezpieczeniach. Regularne aktualizacje i skanowanie bezpieczeństwa pomagają chronić systemy.
- Problemy z kontrolą dostępu – Bez odpowiednich reguł dostępu opartych na rolach, niewłaściwe osoby mogą zmieniać ustawienia infrastruktury. Ustalenie limitów dotyczących osób uprawnionych do wprowadzania zmian zmniejsza zagrożenia bezpieczeństwa.
Najlepsze praktyki dotyczące utrzymania IaC Zabezpiecz
Zabezpieczanie infrastruktury jako kodu (IaC) jest kluczowa dla zapobiegania zagrożeniom bezpieczeństwa, błędnym konfiguracjom i spełnienie naruszenia. Ponieważ IaC Automatyzuje zarządzanie infrastrukturą, a każdy błąd w kodzie może szybko rozprzestrzeniać się w środowiskach, zwiększając narażenie na ryzyko. Z tego powodu zespoły muszą przestrzegać najlepszych praktyk bezpieczeństwa, aby minimalizować ryzyko, zachować kontrolę i zapewnić bezpieczeństwo środowisk chmurowych. W przeciwnym razie luki w zabezpieczeniach mogą pozostać niewykryte, co doprowadzi do naruszeń lub awarii operacyjnych.
Oto jak zbudować silniejsze IaC security strategia:
1. Użyj kontroli wersji do śledzenia i zabezpieczania IaC Akta
Konserwacja IaC plików w Repozytoria Git jest niezbędny dla widoczności, bezpieczeństwa i współpracy. Przechowując konfiguracje infrastruktury w systemie kontroli wersji, zespoły mogą:
- Śledź zmiany infrastruktury w czasie, zmniejszając ryzyko nieautoryzowanych modyfikacji.
- Jeśli błędna konfiguracja spowoduje problem, możesz szybko przywrócić poprzednią wersję.
- Wprowadź zasady bezpieczeństwa na poziomie repozytorium, aby zapobiec wdrażaniu niebezpiecznego kodu.
Co więcej, wymuszając przeglądy kodu przed scaleniem zmian, zespoły mogą mieć pewność, że każda aktualizacja infrastruktury zostanie sprawdzona pod kątem zagrożeń bezpieczeństwa przed jej wdrożeniem. Ten krok pomaga wyeliminować błędne konfiguracje, które w przeciwnym razie mogłyby prowadzić do luk w zabezpieczeniach.
2. Zautomatyzuj testy bezpieczeństwa, aby wcześnie wykryć problemy
Ręczne sprawdzanie kodu infrastruktury jest powolne, podatne na błędy i nieefektywne. Zamiast tego zespoły powinny polegać na automatycznych testach bezpieczeństwa, aby wykryć luki w zabezpieczeniach przed wdrożeniem. Dzięki integracji skanowania bezpieczeństwa z CI/CD pipelines, zespoły mogą:
- Wykrywaj błędne konfiguracje, luki w zabezpieczeniach i naruszenia zgodności w czasie rzeczywistym.
- Upewnij się, że infrastruktura jest wdrażana w sposób bezpieczny i zgodny z politykami bezpieczeństwa.
- Zredukuj liczbę błędów ludzkich, które mogą stanowić zagrożenie bezpieczeństwa lub powodować awarie operacyjne.
Dodatkowo, automatyzując skanowanie bezpieczeństwa, zespoły mogą znacznie odciążyć swoje działy bezpieczeństwa. Deweloperzy mogą naprawiać problemy na wczesnym etapie, bez zakłócania procesów, co pozwala na szybsze i bezpieczniejsze wdrożenia.
3. Ustaw reguły dostępu, aby ograniczyć nieautoryzowane zmiany
Bez odpowiedniej kontroli dostępu zmiany w infrastrukturze mogą stać się poważnym zagrożeniem bezpieczeństwa. Nieograniczony dostęp zwiększa ryzyko przypadkowych modyfikacji, zagrożeń wewnętrznych i naruszeń bezpieczeństwa. Aby zapobiec nieautoryzowanym aktualizacjom, zespoły powinny:
- Wdrożenie kontroli dostępu opartej na rolach (RBAC) w celu ograniczenia osób, które mogą modyfikować lub wdrażać IaC.
- Zastosuj zasadę najmniejszych uprawnień (PoLP), aby zapewnić użytkownikom dostęp wyłącznie do tych informacji, których potrzebują.
- Wymagaj uwierzytelniania wieloskładnikowego (MFA), aby dodać dodatkową warstwę zabezpieczeń podczas modyfikowania konfiguracji infrastruktury.
Ponadto poprzez ograniczenie dostępu do kluczowych IaC Pliki, zespoły mogą zapobiegać błędom w konfiguracji zabezpieczeń, które mogłyby narazić środowiska chmurowe na ataki. Regularne audyty pomagają również identyfikować nadmierne uprawnienia, które powinny zostać cofnięte.
4. Monitorowanie IaC w przypadku nieoczekiwanych zmian i zagrożeń bezpieczeństwa
Zmiany w infrastrukturze zachodzą często, ale nie wszystkie są celowe lub bezpieczne. Z tego powodu ciągły monitoring jest niezbędny do wykrywania zagrożeń bezpieczeństwa, zanim się nasilą. Dzięki monitorowaniu w czasie rzeczywistym zespoły mogą:
- Identyfikuj podejrzane modyfikacje w konfiguracjach infrastruktury zanim doprowadzą do incydentów bezpieczeństwa.
- Otrzymuj alerty w przypadku naruszenia zasad bezpieczeństwa, co pozwala na szybką reakcję w celu naprawienia błędów konfiguracji.
- Zapewnij zgodność, dostosowując ustawienia infrastruktury do zasad bezpieczeństwa.
Co więcej, wczesne wykrywanie błędnych konfiguracji pomaga zapobiegać naruszeniom bezpieczeństwa i nieprzestrzeganiu przepisów. Zespoły, które proaktywnie monitorują swoje IaC środowiska zyskują lepszą widoczność potencjalnych zagrożeń, zmniejszając ryzyko eskalacji niezauważonych problemów bezpieczeństwa.
Wskazówka: Ustaw automatyczne alerty dotyczące nieautoryzowanych zmian w IaC repozytoriów i środowisk produkcyjnych w celu wychwytywania problemów bezpieczeństwa zanim staną się poważnym ryzykiem.
5. Regularnie aktualizuj i łataj IaC Konfiguracje
Podobnie jak aplikacje, kod infrastruktury musi być regularnie aktualizowany, aby zachować bezpieczeństwo. Z czasem przestarzałe konfiguracje mogą wprowadzać luki w zabezpieczeniach, prowadząc do braku zgodności lub problemów z wydajnością. Aby wyprzedzać zagrożenia, zespoły powinny:
- Przeskanuj w poszukiwaniu przestarzałych zależności i zastosuj poprawki, aby usunąć nieaktualne komponenty.
- Nie usuwaj żadnych niezbędnych lub niebezpiecznych konfiguracji, które mogą narazić systemy na ataki.
- Aktualizuj zasady bezpieczeństwa, aby były zgodne z najlepszymi praktykami i wymogami regulacyjnymi.
Ponadto, utrzymując aktualność IaC Dzięki szablonom zespoły mogą zwiększyć niezawodność infrastruktury, zminimalizować luki w zabezpieczeniach i egzekwować spójne zasady bezpieczeństwa w różnych środowiskach.
Jak Xygeni się poprawia IaC Security
W miarę jak zespoły przyjmują koncepcję infrastruktury jako kodu (IaC), bezpieczeństwo musi być priorytetem na każdym etapie. Bez odpowiednich środków bezpieczeństwa, błędne konfiguracje, wycieki poufnych informacji i nieaktualne zależności mogą prowadzić do naruszeń i naruszeń zgodności. Aby zapobiec tym zagrożeniom, Xygeni oferuje zautomatyzowane narzędzia bezpieczeństwa, które integrują się bezpośrednio z procesami rozwoju oprogramowania, gwarantując, że bezpieczeństwo jest wdrożone od samego początku.
Poprzez dodanie IaC security skanowanie, monitorowanie w czasie rzeczywistym i CI/CD Dzięki integracji Xygeni pomaga zespołom wykrywać i rozwiązywać problemy związane z bezpieczeństwem zanim wpłyną one na środowiska produkcyjne.
1. Automatyczny IaC Security Skanowanie
Błędy w konfiguracji infrastruktury stanowią jedno z największych zagrożeń bezpieczeństwa w środowiskach chmurowych. Nawet drobne błędy – takie jak źle skonfigurowane uprawnienia do pamięci masowej, otwarte porty czy słabe ustawienia uwierzytelniania – mogą narazić infrastrukturę na ataki. Aby temu zapobiec, Xygeni automatycznie skanuje IaC konfiguracje przed wdrożeniem.
Xygeni obsługuje Terraform, CloudFormation, Kubernetes i Docker i sprawdza:
- Błędy w konfiguracji, które mogą osłabić bezpieczeństwo chmury.
- Naruszenia zasad bezpieczeństwa mogące prowadzić do nieprzestrzegania przepisów.
- Przestarzałe komponenty oprogramowania, które mogą powodować luki w zabezpieczeniach.
Dzięki skanowaniu bezpieczeństwa przed wdrożeniem kodu, Xygeni blokuje ryzykowne zmiany, zanim staną się one zagrożeniem. To proaktywne podejście zmniejsza liczbę incydentów bezpieczeństwa i zapewnia ochronę infrastruktury.
Wskazówka: Zintegruj IaC security skanowanie do CI/CD pipelineaby zapewnić, że cały kod infrastruktury przejdzie kontrolę bezpieczeństwa przed wdrożeniem.
2. Znajdowanie i ochrona sekretów
Ujawnianie sekretów w IaC Pliki to jeden z najniebezpieczniejszych błędów bezpieczeństwa. Zakodowane na stałe klucze API, dane uwierzytelniające do chmury i hasła do baz danych mogą zostać wykorzystane w przypadku ich wycieku. Aby temu zapobiec, Xygeni skanuje repozytoria i CI/CD pipelines dla wrażliwych danych przed wdrożeniem.
Xygeni pomaga zespołom:
- Zidentyfikuj klucze API, tokeny dostępu i klucze szyfrujące w IaC akta.
- Zablokuj ujawnione tajne informacje zanim staną się zagrożeniem dla bezpieczeństwa.
- Natychmiast powiadom zespoły, aby mogły usunąć i wymienić zagrożone dane uwierzytelniające.
Ponadto Xygeni integruje się z rozwiązaniami do zarządzania sekretami, takimi jak AWS Secrets Manager i HashiCorp Vault, co gwarantuje bezpieczne przechowywanie poufnych danych.
Wskazówka: Nigdy nie przechowuj sekretów bezpośrednio w IaC Zamiast tego korzystaj z bezpiecznych narzędzi do zarządzania tajnymi dokumentami i wymuszaj automatyczne skanowanie, aby wykrywać przypadkowe wycieki.
3. W czasie rzeczywistym IaC Monitorowanie i wykrywanie zagrożeń
Nawet po wdrożeniu mogą pojawić się zagrożenia bezpieczeństwa z powodu nieoczekiwanych zmian, błędnych konfiguracji lub nieautoryzowanych prób dostępu. Dlatego ciągły monitoring jest niezbędny. Xygeni monitoruje… IaC środowiska w czasie rzeczywistym, wykrywając anomalie i zagrożenia bezpieczeństwa zanim nastąpi ich eskalacja.
Dzięki możliwościom wykrywania zagrożeń Xygeni zespoły mogą:
- Wykrywaj nietypowe zmiany w konfiguracjach infrastruktury.
- Otrzymuj alerty w przypadku naruszenia zasad bezpieczeństwa.
- Zadbaj o zgodność ustawień infrastruktury z przepisami i ich bezpieczeństwo.
Proaktywne monitorowanie infrastruktury pozwala Xygeni pomagać zespołom wykrywać podejrzane działania zanim doprowadzą one do incydentów bezpieczeństwa.
Wskazówka: Skonfiguruj automatyczne alerty, aby powiadamiać zespoły ds. bezpieczeństwa za każdym razem, gdy w konfiguracjach infrastruktury zostaną wykryte zmiany obarczone wysokim ryzykiem.
4. CI/CD Integracja dla bezpieczniejszego wdrożenia
Bezpieczeństwo nie powinno spowalniać rozwoju. Zamiast tego powinno być wbudowane bezpośrednio w CI/CD pipelines, zapewniając automatyczną kontrolę bezpieczeństwa przed wdrożeniami. Xygeni integruje się z GitHub, GitLab, Jenkins i CircleCI, dzięki czemu bezpieczeństwo staje się płynną częścią procesu rozwoju.
Z Xygeni CI/CD integracja, zespoły mogą:
- Zapobiegaj ryzykownym wdrożeniom, egzekwując zasady bezpieczeństwa na każdym etapie.
- Ustalaj priorytety podatności na podstawie poziomu ryzyka, aby zespoły mogły w pierwszej kolejności zająć się najistotniejszymi problemami.
- Monitoruj zgodność z wymogami bezpieczeństwa we wszystkich środowiskach infrastruktury.
Dzięki integracji zabezpieczeń z procesami DevOps firma Xygeni gwarantuje bezpieczeństwo infrastruktury bez spowalniania rozwoju.
Wskazówka: Zautomatyzuj kontrole bezpieczeństwa w CI/CD pipelinedzięki temu zespoły mogą wykryć problemy bezpieczeństwa na wczesnym etapie, zanim trafią do produkcji.
Dlaczego warto wybrać Xygeni IaC Security?
Wybór odpowiedniego IaC rozwiązanie bezpieczeństwa jest niezbędny do zapewnienia bezpieczeństwa środowisk chmurowych przy jednoczesnym utrzymaniu szybkich i wydajnych przepływów pracy. Xygeni wyróżnia się tym, że zapewnia podejście oparte na automatyzacji i ryzyku. IaC security.
Oto dlaczego Xygeni jest najlepszym wyborem do zabezpieczania infrastruktury jako kodu:
- zautomatyzowane IaC Security Łów: Wykrywa błędne konfiguracje, naruszenia zgodności i zagrożenia bezpieczeństwa przed wdrożeniem.
- Ochrona tajemnic: Zapobiega wyciekaniu zakodowanych na stałe tajemnic do repozytoriów lub środowisk produkcyjnych.
- Ciągły IaC Monitoring: Zapewnia wgląd w czasie rzeczywistym w zmiany w infrastrukturze i ostrzega zespoły o potencjalnych zagrożeniach bezpieczeństwa.
- Bezszwowy CI/CD Integracja:Zapewnia, że bezpieczeństwo jest wbudowane w rozwój pipelines bez spowalniania wydań.
- Priorytetyzacja oparta na ryzyku: Koncentruje się na najpoważniejszych lukach, aby zespoły mogły w pierwszej kolejności zająć się problemami wysokiego ryzyka.
Dzięki Xygeni zespoły mogą automatyzować IaC security, wyeliminuj błędne konfiguracje i chroń środowiska chmurowe przed zagrożeniami — wszystko to bez zakłócania procesów programistycznych.
Gotowy zabezpieczyć swoją infrastrukturę jako kod? Skontaktuj się z Xygeni dziś, aby zintegrować IaC security skanowanie do Twojego DevOps pipelines!

Często zadawane pytania (FAQ) dotyczące infrastruktury jako kodu (IaC)
Jaki jest przykład infrastruktury jako kodu?
Jednym z najczęstszych przykładów infrastruktury jako kodu (IaC) używa Terraform do tworzenia i zarządzania zasobami w chmurze. Na przykład, zespół może napisać skrypt Terraform, który definiuje maszyny wirtualne, bazy danych i ustawienia sieciowe w AWS, Azure lub Google Cloud. Po zastosowaniu skrypt automatycznie konfiguruje całe środowisko, zapewniając spójność i powtarzalność bez konieczności ręcznej konfiguracji.
Inne przykłady IaC zawierać:
-Szablony AWS CloudFormation umożliwiające definiowanie i udostępnianie zasobów w chmurze.
-Ansible playbooks aby skonfigurować serwery i zautomatyzować zarządzanie infrastrukturą.
Pliki YAML Kubernetes umożliwiające wdrażanie i zarządzanie aplikacjami konteneryzowanymi.
Do czego służy Infrastruktura jako Kod?
Infrastruktura jako kod (IaC) służy przede wszystkim do efektywnej automatyzacji, zarządzania i skalowania infrastruktury IT. Zamiast ręcznej konfiguracji zasobów, zespoły polegają na IaC narzędzia do:
-Dostarczanie zasobów chmury, takich jak maszyny wirtualne, pamięć masowa i bazy danych.
- Zapewnienie spójności w różnych środowiskach (programistycznym, testowym i produkcyjnym).
-Automatyzacja wdrożeń poprzez integrację z CI/CD pipelines.
- Zwiększ bezpieczeństwo, wprowadzając kontrole zgodności i skanując w poszukiwaniu błędnych konfiguracji.
- Dynamiczne skalowanie infrastruktury w oparciu o zapotrzebowanie, unikając nadmiernego przydzielania zasobów lub niedoborów.
Co reprezentuje przepływ pracy Infrastruktura jako Kod?
Infrastruktura jako kod (IaC) przepływ pracy przebiega według ustrukturyzowanego procesu, który pomaga zespołom definiować, wdrażać i zarządzać infrastrukturą w niezawodny sposób. Zazwyczaj proces ten obejmuje:
-Pisanie kodu definiującego konfiguracje infrastruktury.
- Przechowywanie konfiguracji w systemie kontroli wersji (takim jak Git) w celu śledzenia zmian.
- Przeprowadzanie kontroli bezpieczeństwa i zgodności w celu wczesnego wykrycia błędnych konfiguracji.
- Automatyczne wdrażanie infrastruktury przy użyciu narzędzi takich jak Terraform i CloudFormation.
- Ciągłe monitorowanie i aktualizowanie zasobów w celu utrzymania bezpieczeństwa i spójności.
Czym jest Terraform w kontekście infrastruktury jako kodu?
Terraform jest jednym z najpopularniejszych oprogramowań typu open source IaC narzędzi dostępnych obecnie. W przeciwieństwie do ręcznego udostępniania chmury, Terraform pozwala zespołom definiować infrastrukturę jako kod i wdrażać ją automatycznie u wielu dostawców chmury, takich jak AWS, Azure i Google Cloud.
Dzięki Terraform zespoły mogą:
-Automatyzacja wdrażania i aktualizacji infrastruktury.
- Stosuj podejście deklaratywne w celu efektywnego definiowania zasobów.
- Zapewnienie spójności w różnych środowiskach.
Jak działa Infrastruktura jako Kod?
Zamiast ręcznego konfigurowania infrastruktury, IaC pozwala zespołom definiować je za pomocą kodu. Dzięki temu wdrożenia stają się szybsze, bardziej niezawodne i powtarzalne.
Proces ten zazwyczaj obejmuje:
- Zapisywanie konfiguracji w formacie nadającym się do odczytu maszynowego, takim jak YAML, JSON lub HCL.
-Zastosowanie konfiguracji za pomocą IaC narzędzia takie jak Terraform czy CloudFormation.
- Przeprowadzanie skanowania bezpieczeństwa w celu zidentyfikowania potencjalnych błędnych konfiguracji lub luk w zabezpieczeniach.
- Automatyczne wdrażanie infrastruktury w środowiskach chmurowych.
Jak testować infrastrukturę jako kod
Testy IaC ma kluczowe znaczenie dla zapewnienia bezpieczeństwa, niezawodności i zgodności. Bez odpowiednich testów błędne konfiguracje mogą prowadzić do luk w zabezpieczeniach lub przestojów.
Oto kilka najlepszych praktyk testowania:
-Analiza statyczna – Wykrywanie błędów składniowych i problemów bezpieczeństwa przed wdrożeniem.
-Kontrole zgodności kodu z polityką – upewnij się, że infrastruktura spełnia wytyczne dotyczące zgodności i bezpieczeństwa.
- Testowanie jednostkowe – weryfikacja konkretnych części konfiguracji infrastruktury.
- Testowanie integracyjne – potwierdzenie, że komponenty infrastruktury współpracują prawidłowo z aplikacjami.
Czy Docker to infrastruktura jako kod?
Docker nie jest kompletny IaC Narzędzie, ale odgrywa rolę w automatyzacji infrastruktury. Podczas gdy narzędzia takie jak Terraform i Ansible definiują i zarządzają infrastrukturą, Docker koncentruje się na aplikacjach konteneryzowanych.
Zespołom pracującym z kontenerami Kubernetes i Helm oferują bardziej zaawansowane rozwiązania Infrastruktury jako Kod, pomagając automatyzować wdrożenia na dużą skalę.
Wnioski: Zapewnij swojej infrastrukturze bezpieczeństwo na przyszłość dzięki zabezpieczeniom IaC
Infrastruktura jako kod (IaC) zmienia sposób zarządzania środowiskami chmurowymi, ale bezpieczeństwo musi nadążać. Bez solidnych zabezpieczeń, błędne konfiguracje, ujawnione poufne dane i przestarzałe komponenty mogą narazić systemy na ryzyko.
Aby wyprzedzić te zagrożenia, bezpieczeństwo musi być częścią każdego kroku IaC proces. Przestrzeganie najlepszych praktyk, takich jak kontrola wersji, automatyczne testowanie bezpieczeństwa i ciągłe monitorowanie, pomaga zespołom ograniczać podatności i dbać o bezpieczeństwo infrastruktury.
Jednak same ręczne kontrole bezpieczeństwa nie wystarczą. Dzięki automatyzacji IaC security skanowanie, wykrywanie zagrożeń w czasie rzeczywistym i CI/CD Dzięki integracji, Xygeni sprawia, że bezpieczeństwo jest bezproblemowe. Dzięki integracji ochrony bezpośrednio z procesami rozwoju oprogramowania, zespoły mogą wdrażać oprogramowanie z pewnością siebie i bez dodatkowych komplikacji.
Z wbudowanym zabezpieczeniem DevSecOps Już od samego początku organizacje mogą działać szybciej, zachować zgodność z przepisami i ograniczyć ryzyko — a jednocześnie zapewnić płynny i efektywny przebieg prac rozwojowych.
