






Atak na łańcuch dostaw LiteLLM: jak Xygeni wykrywa, weryfikuje i unieważnia poufne informacje
Atak na łańcuch dostaw LiteLLM jest wyraźnym przykładem ewolucji współczesnych ataków. Problemem nie była tylko naruszona zależność. Prawdziwym problemem było to, do czego atakujący mogli uzyskać dostęp, gdy już wejdą do systemu. pipeline.
Większość zespołów już skanuje kod, zależności, infrastrukturę i CI/CD pipelines. Jednak to już nie wystarczy. Samo wykrywanie nie zmniejsza ryzyka.
Prawdziwe wyzwanie zaczyna się po wystawieniu na działanie czynników zewnętrznych:
- Jakie sekrety wyciekły
- Które z nich są nadal ważne
- Jak szybko można je odwołać
W naszym poprzednia analiza W przypadku incydentu LiteLLM wyjaśniliśmy, jak działał atak. Jednak prawdziwy wpływ ma coś innego.
Pochodzi z sekrety, które pozostają aktywne po naruszeniu.
Funkcja wykrywania pokazuje, co się stało.
Weryfikacja pokazuje, co atakujący mogą faktycznie wykorzystać.
Dlaczego atak na łańcuch dostaw LiteLLM był kryzysem ujawniającym tajemnice
Na pierwszy rzut oka atak na łańcuch dostaw LiteLLM wygląda jak typowe naruszenie zależności. Jednak jeśli przyjrzeć się bliżej, prawdziwym problemem nie jest sam pakiet, lecz to, do czego pakiet może uzyskać dostęp po uruchomieniu.
W tym przypadku ładunek nie próbował zakłócić logiki aplikacji ani wywołać oczywistych awarii. Zamiast tego skupił się na czymś znacznie cenniejszym: poświadczenia już znajdujące się w środowisku.
Na przykład atakujący miał na celu wykradzenie takich sekretów jak:
- Dane uwierzytelniające dostawcy chmury
- Sekrety Kubernetesa
- Klucze SSH
.envpliki- Klucze API i tokeny webhook
To nie są tylko wartości konfiguracyjne. To bezpośredni dostęp do infrastruktury, usług i danych.
W tym miejscu zmienia się model zagrożenia. Atakujący nie musi wykorzystywać luki ani omijać mechanizmów kontroli. Zamiast tego wykorzystuje to, czemu Twój system już ufa. Jeśli token działa, to działa. Nie jest wymagany żaden exploit.
W rezultacie, wpływ ataku nie jest definiowany przez sam złośliwy pakiet, ale przez sekrety, do których może dotrzeć. Nawet pojedyncze ujawnione dane uwierzytelniające mogą otworzyć drogę do ruchu bocznego, eskalacji uprawnień lub dostępu do danych.
Dlatego ataku na łańcuch dostaw LiteLLM nie należy postrzegać jako kolejnego problemu z zależnościami. Lepiej jest go rozumieć jako problem ujawnienia sekretów porusza się CI/CD prędkość, gdzie różnica między narażeniem na niebezpieczeństwo a wykorzystaniem jest często bardzo mała.
W jaki sposób Xygeni Secrets Security Wykrywa ujawnione sekrety w całym SDLC
Ujawnienie poufnych informacji może nastąpić w dowolnym momencie cyklu rozwoju oprogramowania. Z tego powodu wykrywanie nie może polegać na sporadycznych skanach. Musi być ciągłe i wbudowane w sposób pracy zespołów.
Xygeni Secrets Security podąża za tym podejściem, obejmując całość SDLCod rozwoju lokalnego do produkcji pipelines. Wykrywanie zaczyna się wcześnie, tam gdzie jest to najbardziej istotne. Na przykład, pre-commit a kontrole przed wysłaniem pomagają zatrzymać sekrety, zanim dotrą do repozytorium. Jednocześnie programiści otrzymują natychmiastową informację zwrotną w swoim procesie pracy, więc rozwiązywanie problemów nie spowalnia ich pracy.
Jednak sekrety rzadko pozostają w jednym miejscu. Gdy raz się ujawnią, mają tendencję do rozprzestrzeniania się na różne warstwy pipelineDlatego Xygeni skanuje również środowisko wykraczające poza środowisko programistyczne, w tym:
- Kod źródłowy i pliki konfiguracyjne
- Historia Git, w której mogą nadal występować starsze wycieki
- CI/CD pipelinei budować artefakty
- Obrazy kontenerów i zasoby wdrożeniowe
Dzięki temu szerszemu zasięgowi zespoły zyskują znacznie jaśniejszy obraz tego, co faktycznie jest ujawniane. Zamiast pojedynczych odkryć, widzą, jak tajemnice przemieszczają się i utrzymują w systemie.
W praktyce oznacza to, że wykrywanie nie jest już jednorazowym sprawdzeniem. Staje się ciągłą kontrolą obejmującą cały proces rozwoju i wdrożenia, pomagając zespołom wcześnie wykrywać problemy i minimalizować ryzyko, zanim przerodzą się w rzeczywisty incydent.
Dlaczego weryfikacja tajemnic jest ważniejsza niż ich wykrywanie
Wykrycie to dopiero początek.
Po incydencie takim jak atak na łańcuch dostaw LiteLLM, zespoły często dysponują długą listą potencjalnie ujawnionych sekretów. Na pierwszy rzut oka może się to wydawać postępem. Jednak nie wszystkie te sekrety stanowią ryzyko.
Prawdziwe pytanie jest proste:
Które sekrety są nadal ważne i możliwe do wykorzystania?
Bez tej odpowiedzi zespoły spędzają czas na sprawdzaniu uprawnień, które już nie działają, podczas gdy aktywne pozostają niedostępne. W rezultacie wysiłki skupiają się na szumie informacyjnym zamiast na realnym ryzyku.
W tym miejscu weryfikacja tajemnic staje się krytyczna.
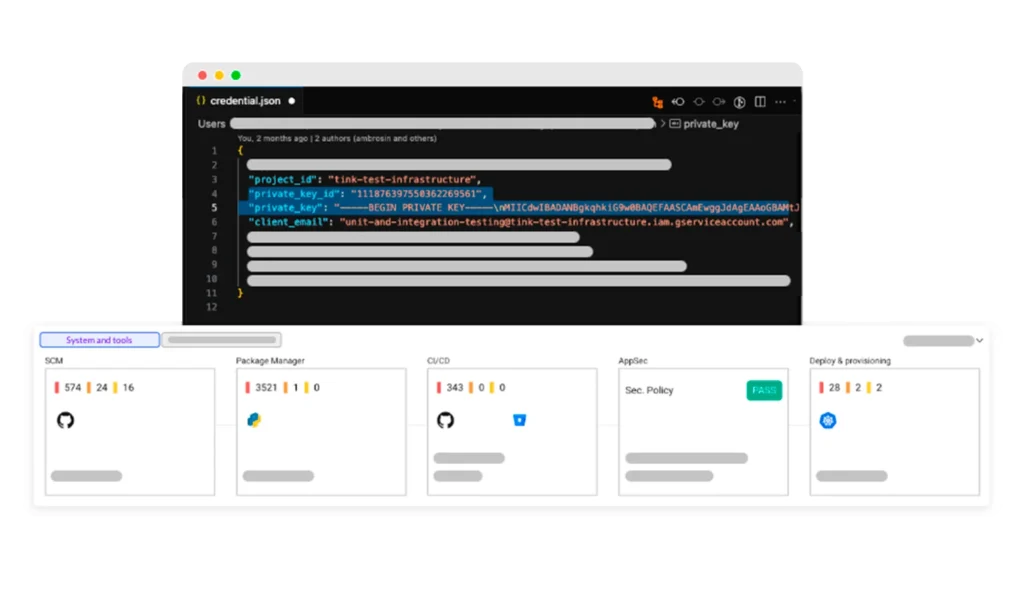
Zamiast po prostu wylistować wyniki, Xygeni idzie o krok dalej i sprawdza, co naprawdę ma znaczenie. Weryfikuje dane uwierzytelniające w środowisku klienta, potwierdza, czy nadal udziela on dostępu, i pomaga nadać priorytet tym, które są nadal aktywne.
W praktyce zmienia to całkowicie przepływ pracy. Zespoły przestają gonić za listami i zaczynają się koncentrować na co atakujący mógłby faktycznie wykorzystać.
Weryfikacja zmienia wykrywanie w coś o wiele bardziej użytecznego: jasne, wykonalne decisjony.
W przypadku współczesnych ataków na łańcuchy dostaw najniebezpieczniejsze sekrety to nie te, które zostają ujawnione.
To są te, które są nadal ważne.
Jak Xygeni zmniejsza promień wybuchu dzięki automatycznej remediacji
Po zidentyfikowaniu aktywnych sekretów kolejnym wyzwaniem jest skrócenie czasu ich ujawnienia.
W nowoczesnych atakach na łańcuchy dostaw szybkość ma kluczowe znaczenie. Im dłużej dane uwierzytelniające pozostają ważne, tym większe ryzyko. Dlatego reakcja musi być natychmiastowa i jednocześnie kontrolowana.
Xygeni Secrets Security pomaga skrócić to okno poprzez automatyczna odpowiedź. Na przykład:
- Natychmiastowe cofnięcie obsługiwanych poświadczeń
- Zautomatyzowane przepływy prac naprawczych
- Gotowy playbooks dla popularnych platform
Jednak nie wszystkie tajemnice należy traktować w ten sam sposób.
Niektóre z nich można odwołać natychmiast, przy minimalnym wpływie na środowisko. Inne wymagają kontrolowanej rotacji, aby uniknąć awarii systemów produkcyjnych lub zakłóceń w świadczeniu usług.
Z tego powodu Xygeni umożliwia zespołom:
- Cofnij, gdy jest bezpiecznie
- Obróć w razie potrzeby
- Utrzymuj stabilność podczas reakcji
Ta równowaga jest kluczowa. Pozwala zespołom działać szybko i minimalizować ryzyko, jednocześnie zachowując stabilność systemów i unikając niepożądanych efektów ubocznych.
Przepływ pracy w stylu LiteLLM z odpowiedziami Xygeni Secrets Security
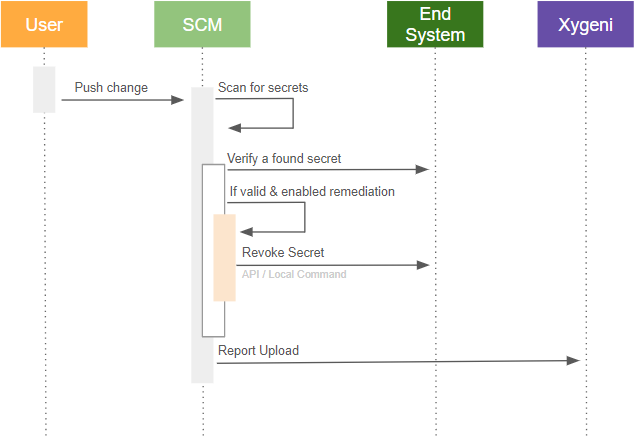
Aby skutecznie reagować na incydenty w stylu LiteLLM, zespoły potrzebują ustrukturyzowanego przepływu pracy.
W praktyce proces wygląda następująco:
1. Wykryj
Zidentyfikuj nowo ujawnione sekrety w kodzie, historii Git, pipelinei artefakty.
2. Zweryfikuj
Sprawdź, które dane uwierzytelniające są nadal ważne i można ich faktycznie używać.
3. Ustal priorytet
Skoncentruj się na możliwych do wykorzystania tajemnicach biorąc pod uwagę kontekst, dostęp i wpływ operacyjny.
4. Odwołaj
Natychmiast cofnij aktywne dane uwierzytelniające, gdy będzie to bezpieczne, aby ograniczyć czas narażenia.
5. Obróć
Ostrożnie zmieniaj dane uwierzytelniające współdzielone i produkcyjne, aby uniknąć zakłóceń.
6. Monitorowanie
Monitoruj ponownie narażenie w całym SDLC i cykl życia odpowiedzi.
Podejście to zmienia chaotyczny incydent w kontrolowaną reakcję.
Zamiast reagować ślepo, zespoły działają w oparciu o jasne ustalenie priorytetów i szybkie rozwiązanie.
Dlaczego samo wykrywanie nie wystarczy w przypadku współczesnych ataków na łańcuchy dostaw
Atak na łańcuch dostaw LiteLLM obnaża wyraźne ograniczenia w liczbie zespołów ds. bezpieczeństwa działających nadal.
Samo wykrycie nie wystarczy.
Znalezienie problemów jest ważne, ale samo w sobie nie zmniejsza ryzyka. Liczy się to, co stanie się później.
- Wykrywanie bez weryfikacji powoduje szum
- Weryfikacja bez naprawy pozostawia otwarte ryzyko
- Naprawa bez wczesnego wykrycia następuje zbyt późno
Każda z tych luk spowalnia reakcję i zwiększa ryzyko.
Jednocześnie, współczesne ataki na łańcuchy dostaw rozprzestrzeniają się błyskawicznie. Dane uwierzytelniające mogą zostać ujawnione, zweryfikowane i wykorzystane w ciągu kilku minut. Dlatego zabezpieczenia muszą działać z tą samą szybkością i kontekstem.
LiteLLM nie był po prostu skompromitowanym pakietem.
To było problem tajemnic ujawnia się w CI/CD prędkość.
W przypadku współczesnych ataków na łańcuchy dostaw najniebezpieczniejsze sekrety to nie te, które zostają ujawnione.
To są te, które są nadal ważne.
Dlaczego bezpieczeństwo tajemnic zawodzi bez kontekstu
| STAGE | Bez Xygeni | Z Xygeni Secrets Security |
|---|---|---|
| Wykrywanie | Długa lista ujawnionych sekretów z ograniczonym kontekstem | Ciągłe odkrywanie w całym SDLC z pełną widocznością |
| Weryfikacja | Brak jasności co do tego, które dane uwierzytelniające są nadal aktywne | Rzeczywista walidacja podatnych na eksploatację sekretów w Twoim środowisku |
| Priorytetyzacja | Decisjony oparte wyłącznie na powadze lub domysłach | Priorytetyzacja oparta na rzeczywistej możliwości wykorzystania i kontekście |
| Remediacja | Procesy ręczne, powolne i podatne na błędy | Zautomatyzowane procesy odwoływania i kierowanej rotacji |
| Wynik | Zmęczenie i opóźniona reakcja na realne zagrożenia | Szybka, kontrolowana redukcja narażenia i ryzyka |
Zabrany klucz: Samo wykrywanie zapewnia widoczność. Jednak połączenie wykrywania, weryfikacji i naprawy umożliwia realną redukcję ryzyka na poziomie CI/CD prędkość.
Uwagi końcowe
Atak na łańcuch dostaw LiteLLM potwierdza prostą, ale istotną prawdę.
Atakujący nie potrzebują luk w zabezpieczeniach, jeśli mogą uzyskać dostęp do ważnych danych uwierzytelniających.
Sekrety zapewniają bezpośredni dostęp.
Omijają wiele tradycyjnych kontroli.
Umożliwiają atakującym szybkie poruszanie się po systemach.
Z tego powodu celem nie jest już tylko wykrywanie wycieków.

O autorze
Fatima Said specjalizuje się w tworzeniu treści dla programistów na temat AppSec, DevSecOps i software supply chain securityPrzekształca złożone sygnały bezpieczeństwa w jasne, praktyczne wskazówki, które pomagają zespołom szybciej ustalać priorytety, redukować zakłócenia i dostarczać bezpieczniejszy kod.
