






Dlaczego programiści potrzebują ściągawki do języka Markdown
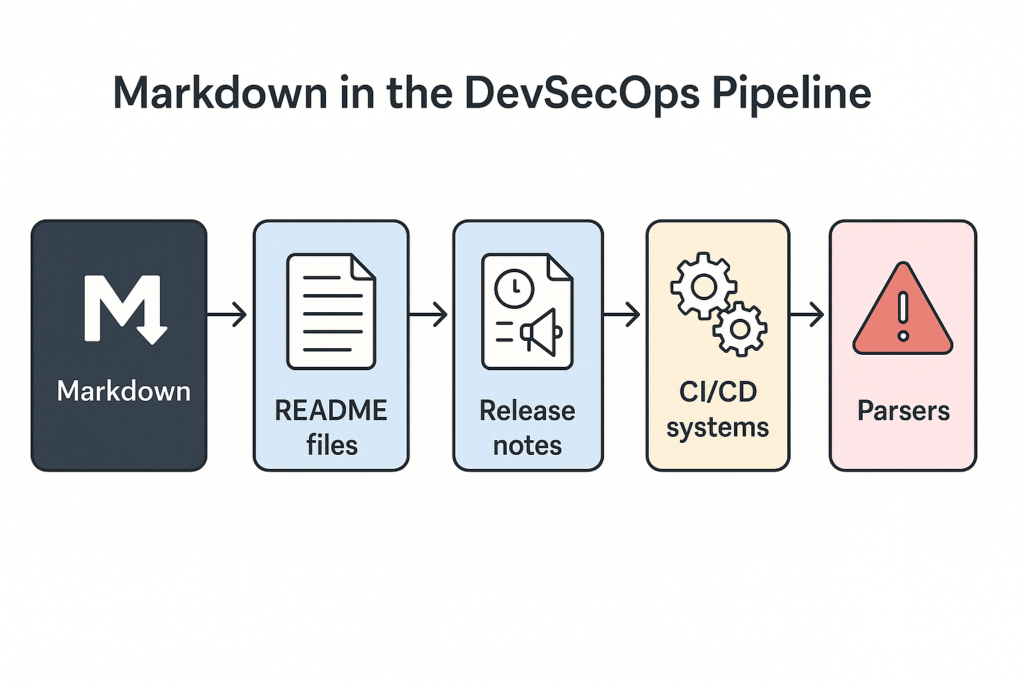
Arkusz ściągawek Markdown nie jest tylko szybkim źródłem informacji o czystym formatowaniu; jest to kluczowe zabezpieczenie w nowoczesnych metodach DevSecOps pipelineS. Z README.md Od plików do dzienników zmian i notatek o wydaniach, Markdown przechodzi przez każdy etap rozwoju oprogramowania i procesu wydawania. Bez odpowiednich praktyk drobne błędy w Markdownie mogą prowadzić do zepsucia dokumentacji, zakłóceń CI/CD automatyzacja, a nawet luki w zabezpieczeniach.
Dlatego każdy zespół skorzysta z niezawodnego przewodnika po Markdownie, popartego praktycznymi wskazówkami i trikami. Solidne podejście do Markdowna gwarantuje, że dokumentacja jest nie tylko czytelna, ale także bezpieczna, możliwa do zautomatyzowania i godna zaufania w całym łańcuchu dostaw oprogramowania.
Jak to łamie DevSecOps
- Uszkodzone pliki README wprowadzać w błąd współpracowników, wprowadzać użytkowników w błąd i podważać zaufanie do pakietów open-source.
- Nieprawidłowo sformatowane dzienniki zmian może powodować CI/CD skrypty (takie jak semantic-release) umożliwiające pomijanie ważnych zmian wersji lub wstrzykiwanie nieprawidłowej zawartości do wdrożeń.
- Notatki o wydaniu z nieskorygowanymi danymi wejściowymi może wykonywać skrypty lub wstrzykiwać kod HTML dashboardi portali wewnętrznych, szczególnie gdy Markdown jest renderowany jako HTML w interfejsach użytkownika sieci Web.
Markdown, który przepływa przez parsery w CI/CD Systemy muszą być strukturalnie poprawne i bezpieczne. Pojedyncza nieprawidłowo sformatowana tabela lub niezamknięty tag może spowodować przerwanie kompilacji dokumentacji. zakłócić zautomatyzowane wdrożenialub wstrzyknąć niebezpieczny kod do poglądów skierowanych do konsumentów.
Dlatego przewodnik po Markdown nie jest tylko pomocą w pisaniu, ale Narzędzie DevSecOpsPomaga zespołom dostarczać bezpieczną, zautomatyzowaną i wiarygodną dokumentację w ramach procesu wydawniczego. pipelines.
Podstawy arkusza ściągawek Markdown zrobione dobrze
Każdy programista pisze w Markdownie, ale nie zawsze jest on bezpieczny. Oto ściągawka i przewodnik po Markdownie, które pomogą Ci zrozumieć składnię Markdowna i zapewnić jej bezpieczeństwo:
Nagłówki
					# H1 - Project Title
## H2 - Section
### H3 - Subsection
Linki
Używaj wyłącznie sprawdzonych, statycznych adresów URL. Nigdy nie wstawiaj linków z niezaufanych źródeł.
[Official Docs](https://developer.mozilla.org)
Bloki kodu
Używaj odizolowanych bloków kodu (potrójne znaki odwrotnego apostrofu) i deklaruj język tak, aby wyróżniał składnię i był przejrzysty.
<pre><code>```bash npm install ``` </code></pre> wykazy
Stosuj spójne punktowanie i wcięcia. Unikaj mieszania. -, *lub nieprawidłowe odstępy.
					- Install dependencies
- Run tests
- Deploy to production
Stoły
Zapewnij wyrównanie dzięki konsekwentnemu stosowaniu rur (|) i łączników. Tabele muszą być poprawne składniowo, aby wyświetlały się poprawnie.
| Command | OPIS |
|---|---|
npm install | Zainstaluj zależności |
npm test | Uruchom testy |
Postępując zgodnie z tym przewodnikiem po Markdown, unikniesz typowych błędów formatowania, jednocześnie wzmacniając strukturę, CI/CD narzędzia może niezawodnie analizować.
Błędy formatowania Markdown, które zakłócają automatyzację
Wiele problemów z formatowaniem nie psuje pliku, a wręcz przeciwnie – zakłóca obieg pracy:
- Niezamknięte tagi:Brakujący znak odwrotnego apostrofu lub nawiasu może spowodować, że parser przeniesie formatowanie do innych sekcji.
- Złamane stoły:Stoły, które nie są wyrównane lub mają nierówne rury (|) może powodować awarię parserów Markdown w niektórych generatorach stron statycznych.
- Nieprawidłowo sformatowane listy: Błędy wcięć lub niespójne punktowanie powodują, że narzędzia automatyzujące (np. semantic-release) pomijają wpisy w dzienniku zmian.
To nie są problemy kosmetyczne. Jeśli Twoje zadanie CI analizuje przewodnik Markdown w celu tworzenia dokumentacji lub wstrzyknięcia notatek dotyczących wersji, drobny błąd składniowy może przerodzić się w wadliwe pipelines.

Ryzyko wstrzyknięcia: wskazówki i triki dotyczące bezpieczeństwa w markdown
Pliki Markdown często trafiają do systemów dynamicznych:
- Zautomatyzowane notatki dotyczące wydania
- Dokumentacja API
- Pliki README pakietów udostępniane w sklepach (takich jak Npm or PyPI)
Niezweryfikowany kod Markdown może prowadzić do:
- Wstrzyknięcie polecenia, jeśli renderowane wewnątrz szablonów skryptów
- Luki XSS, gdy Markdown jest konwertowany na HTML w dashboardlub witryn dokumentacyjnych
Przykład:
[Click here](javascript:alert('XSS'))
Wygenerowane w prostym parserze HTML, mogłoby wykonywać kod JavaScript. Jeśli trafi do interfejsu użytkownika, oznacza to, że wprowadzono wstrzykiwanie kodu po stronie klienta za pomocą pliku Markdown. Skorzystaj z porad i trików dotyczących Markdown zawartych w tym przewodniku, aby oczyścić, zweryfikować i usunąć wszystkie niebezpieczne treści.
Przewodnik po Markdown w dokumentacji Pipelinesi CI/CD
Zastanów się, gdzie w Twoim stosie pojawia się Markdown:
- .md pliki renderowane przez GitHub Actions lub GitLab Pages
- Dzienniki zmian analizowane podczas wersjonowania semantycznego
- Dokumenty generowane automatycznie z komentarzy do kodu źródłowego
- Dołączono notatki dotyczące wydania CI/CD zadania wdrożeniowe
Niebezpieczny kod Markdown w tych miejscach może zakłócić zautomatyzowane procesy robocze lub stać się wektorem zagrożeń dla łańcucha dostaw.
Przykład: Jeśli dziennik zmian.MD zawiera tekst dodany przez użytkownika bez kodu ucieczki, co może spowodować wstrzyknięcie nieprawidłowego kodu HTML do wydania dashboards.
Przeprowadź audyt i usuń przestarzałe narzędzia do dokumentacji oraz wyczyść każdy punkt wejścia do ściągawki Markdown, w szczególności treści i zależności generowane przez użytkowników.
Porady i wskazówki dotyczące bezpiecznego stosowania znaczników Markdown w DevSecOps
Markdown zasługuje na taką samą kontrolę jak każdy kod, który trafia do Twoich repozytoriów lub pipelines. Oto praktyczne, wykonalne Porady i triki dotyczące Markdownu aby zachować bezpieczeństwo i niezawodność w całym stosie:
Użyj linterów, aby wykryć błędy na wczesnym etapie
Lintersy takie jak markdownlint, uwaga-lintlub mdl może automatycznie wykrywać typowe problemy z formatowaniem, niezamknięte znaczniki, uszkodzone listy, nieprawidłowo użyte nagłówki lub nieprawidłowo sformatowane tabele.
Zawsze wyświetl podgląd przed scaleniem
Użyj narzędzi do podglądu Markdown na platformie hostingu kodu lub lokalnie, aby wizualnie sprawdzić wyrenderowane dane wyjściowe. Pomaga to wychwycić problemy, które mogą zostać przeoczone przez lintery.
Ucieczka i dezynfekcja dynamicznej zawartości
Jeśli Twój kod Markdown zawiera treści generowane przez użytkowników lub dynamiczne, zdezynfekuj go. Nigdy nie ufaj rejestrom zmian ani automatycznie generowanym notatkom z zewnętrznych zależności bez weryfikacji.
Unikaj niezabezpieczonego osadzonego kodu HTML
Unikaj kodu HTML typu inline or <iramka>Zamiast tego używaj bloków kodu i wymuszaj ścisłe zasady dotyczące HTML, jeśli musisz je uwzględnić.
Podpisz lub przejrzyj wkłady zewnętrzne
Przejrzyj wszystkie zewnętrzne materiały dotyczące przewodnika Markdown z taką samą skrupulatnością, jak kod. Używaj podpisanego commiti egzekwować zasady przeglądu w swoim CI pipelines.
Poniższe wskazówki i triki dotyczące języka Markdown pozwalają zmniejszyć ryzyko i zapobiec błędom automatyzacji.
Wnioski: Przewodnik po bezpiecznej dokumentacji z Markdown
Markdown to coś więcej niż tylko lekki język formatowania; to fundamentalny element procesu DevSecOps. Pojedynczy błędnie sformatowany link, uszkodzona tabela lub niebezpieczny fragment kodu może spowodować awarie automatyzacji, narazić użytkowników na luki w zabezpieczeniach lub wprowadzić ich w błąd. Dlatego zespoły potrzebują czegoś więcej niż podstawowej znajomości składni: potrzebują niezawodnej ściągawki Markdown, praktycznego przewodnika po Markdown oraz praktycznych wskazówek i trików, aby zapewnić bezpieczeństwo i spójność dokumentacji.
Traktując Markdown jak kod, który jest linczowany, sprawdzany, oczyszczany i sprawdzany, możesz wzmocnić integralność swojej dokumentacji i CI/CD pipelines. Z XygeniMożesz pójść jeszcze dalej, wdrażając automatyczne kontrole, które zapobiegają ryzyku włamania i naruszeniom integralności. Jeśli zależy Ci na przewidywalnym i bezpiecznym oprogramowaniu, zacznij od zabezpieczenia języka Markdown, który napędza Twoje projekty.

