






Opanuj wizualizację łańcucha dostaw oprogramowania: zwiększ bezpieczeństwo i wydajność
Spis treści
Zanurz się w podstawy wizualizacji i mapowania łańcucha dostaw oprogramowania w tym kompleksowym przewodniku. Dowiedz się, jak te kluczowe strategie zwiększają bezpieczeństwo i wydajność operacyjną w rozwoju oprogramowania. Poznaj najnowsze narzędzia i praktyki w zakresie mapowania łańcucha dostaw, DevSecOps i zarządzania oprogramowaniem open source, aby zapewnić solidny i usprawniony cykl życia oprogramowania.
Wyrusz w podróż wizualizacyjną: co i dlaczego
Wyobraź sobie, że poruszasz się po skomplikowanym labiryncie z niezliczonymi ścieżkami, ukrytymi drzwiami i nieprzewidzianymi pułapkami. Ten scenariusz to nie tylko marzenie entuzjasty łamigłówek; to codzienna rzeczywistość zespołów programistów zarządzających złożonymi łańcuchami dostaw. W świecie tworzenia oprogramowania labiryntem jest Twój łańcuch dostaw oprogramowania, a stawka jest niezwykle wysoka – od naruszeń bezpieczeństwa po niewydolność operacyjną.
A co, gdybyś miał mapę i widok mapy tego labiryntu? Mapowanie i wizualizacja łańcucha dostaw oprogramowania to nie tylko rysowanie linii i kropek; chodzi o odkrycie ukrytych powiązań, ujawnienie potencjalnych zagrożeń i znalezienie najefektywniejszych ścieżek dla Twoich projektów.
W poniższych akapitach zagłębimy się w kluczową rolę mapowania i wizualizacji łańcucha dostaw oprogramowania. Dzięki spostrzeżeniom liderów branży i przykładom z życia wziętym, dowiesz się, jak te praktyki zwiększają bezpieczeństwo i usprawniają wydajność, zapewniając bezpieczeństwo i sukces w procesie rozwoju oprogramowania. Wyruszmy w podróż, która pomoże Ci zmienić sposób postrzegania i zarządzania łańcuchem dostaw oprogramowania, przekształcając złożoność w przejrzystość, a wyzwania w możliwości.
Demistyfikacja labiryntu: kluczowa rola wizualizacji
Narodowy Instytut Standardi Technologii (NIST) podkreśla kluczowy aspekt nowoczesnego cyberbezpieczeństwa – żywy, szczegółowa mapa łańcucha dostaw oprogramowaniaTo nie tylko techniczna drobnostka; to fundament strategii obronnej. Złożoność i nieprzejrzystość łańcuchów dostaw oprogramowania (SSC) stwarzają poważne wyzwania dla bezpieczeństwa, szczególnie w zakresie inwentaryzacji i wykrywania.
Nawigacja we mgle: odkrywanie wyzwań w zakresie widoczności
Wyobraź sobie, że poruszasz się po mglistym krajobrazie. To właśnie jest wyzwaniem Software Supply Chain Security (SSCS) wydaje się, że widoczność zanika w tle, przyćmiona przez stale rosnącą złożoność SDLC ekosystemy. Według badanie Według Cloud Native Computing Foundation większość technologów twierdzi, że mierzy się z niespotykaną dotąd złożonością IT, która generuje znaczną ilość szumu danych.
Ta złożoność utrudnia śledzenie niezliczonych komponentów zaangażowanych w projekt oprogramowania, co prowadzi do trudności w identyfikacji problemów z konfiguracją i uprawnieniami oraz potencjalnych luk w zabezpieczeniach. Organizacje potrzebują jasnego obrazu całego łańcucha dostaw oprogramowania, aby skutecznie zabezpieczać swoje aplikacje.
Organizacje, próbując chronić swoje dane, muszą stawić czoła następującym zawiłościom i przeszkodom: CI/CD bezpieczeństwo:
- Trudności w dokładnym inwentaryzowaniu: Dokładna inwentaryzacja wszystkich komponentów łańcucha dostaw oprogramowania przypomina szukanie igły w stogu siana. Jak podaje Linux Foundation, przeciętny łańcuch dostaw aplikacji jest tak złożony, że większość organizacji potrzebuje lepszego zrozumienia poszczególnych elementów tworzących ich ekosystemy oprogramowania. Ta luka w wiedzy stanowi istotną barierę uniemożliwiającą skuteczne zabezpieczenie łańcucha dostaw.
- Wyzwania w wykrywaniu zagrożeń: Odkrywanie luk w łańcuchu dostaw oprogramowania to herkulesowe wyzwanie. W obliczu nowych zagrożeń pojawiających się codziennie, nadążanie za potencjalnymi naruszeniami bezpieczeństwa wymaga czujności i zaawansowanych możliwości technologicznych. Ciągła ewolucja tych zagrożeń oznacza, że tradycyjne metody wykrywania luk w zabezpieczeniach często wymagają udoskonalenia.
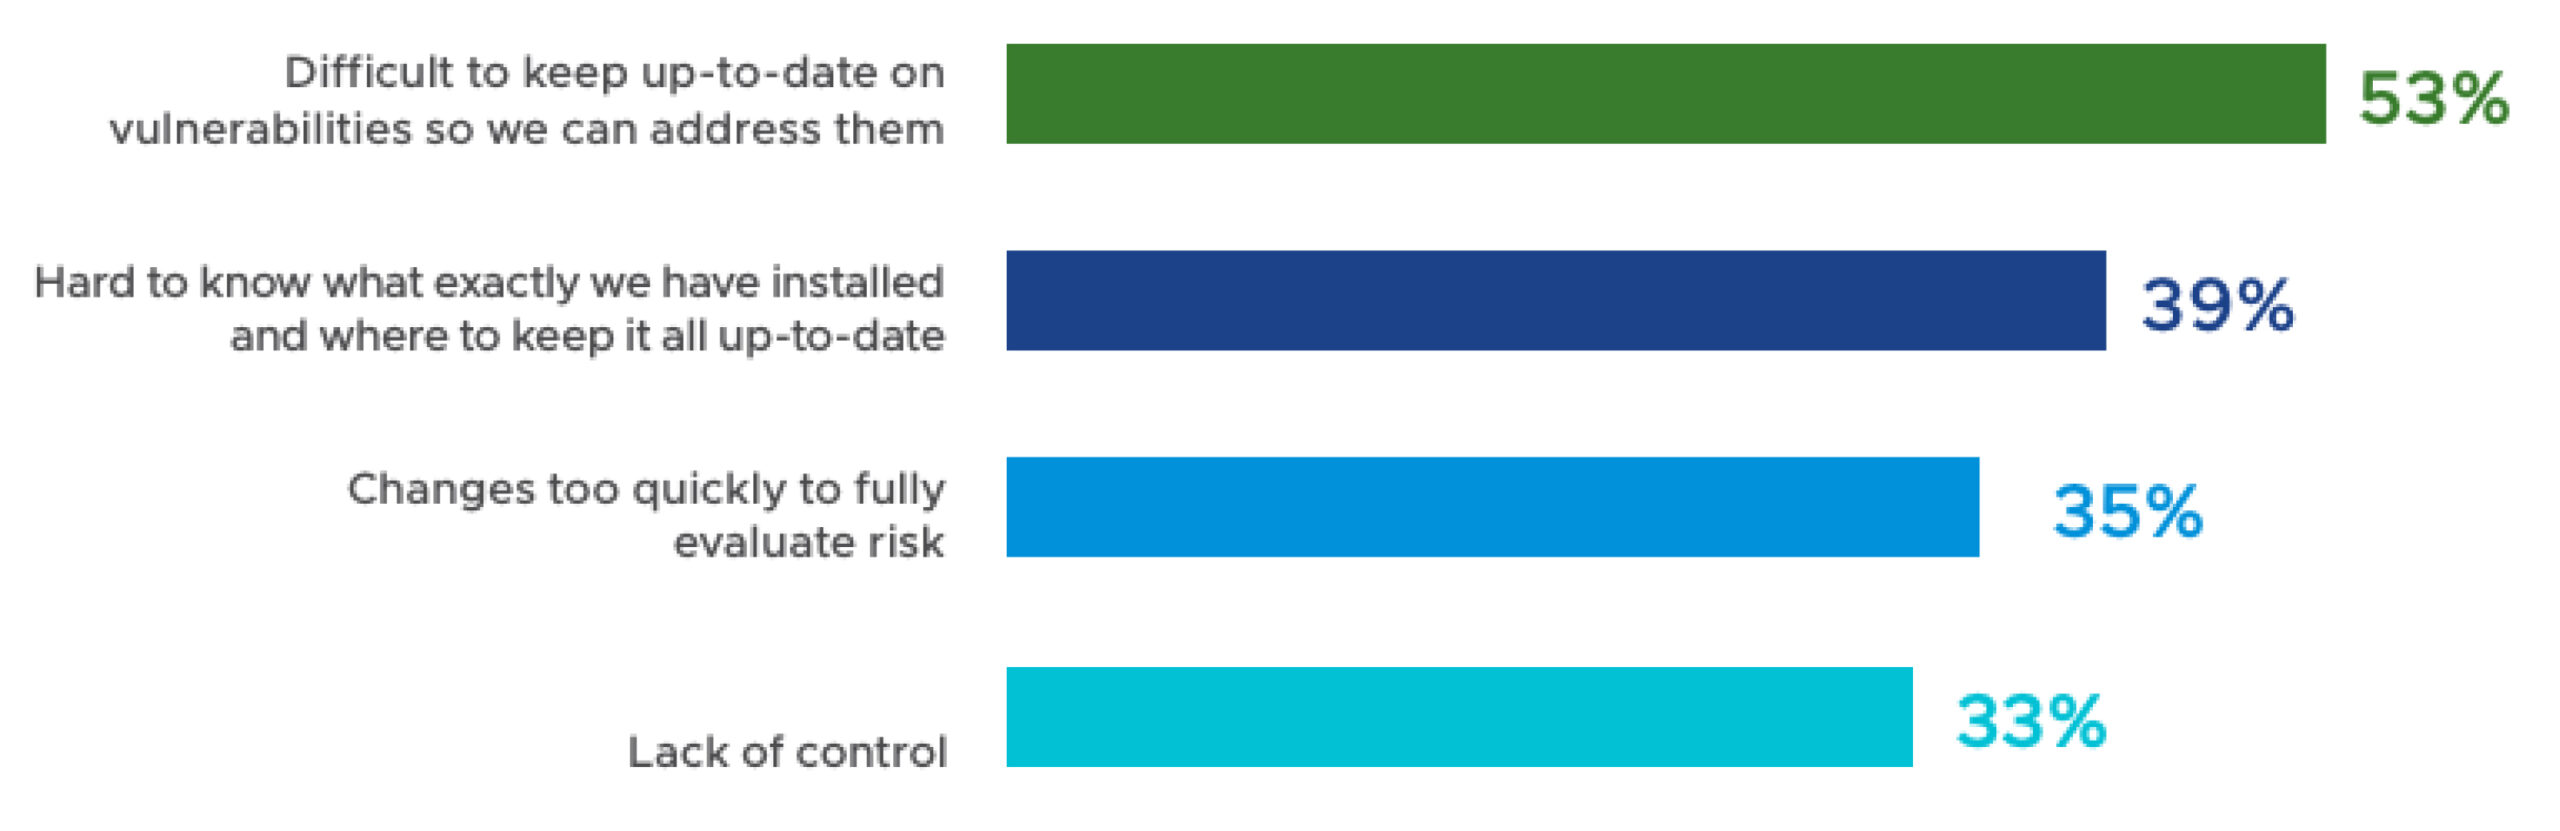
- Nawigacja po komponentach Open Source i innych firm: Szerokie wykorzystanie komponentów open source i zewnętrznych w nowoczesnym rozwoju oprogramowania wprowadza kolejny poziom złożoności. Chociaż komponenty te przyspieszają rozwój i oferują szeroką funkcjonalność, niosą ze sobą również nieznane zagrożenia. 2020 „Open Source Security Raport „Analiza ryzyka i analiza ryzyka” podkreśla, że 75% baz kodów zawiera luki w zabezpieczeniach typu open source, co podkreśla potrzebę stosowania rygorystycznych środków bezpieczeństwa. Cataloging i ciągłe monitorowanie tych zależności pod kątem nowych ryzyk jest kluczowe i przytłaczające.
Obawy dotyczące zagrożeń bezpieczeństwa oprogramowania typu open source
Rozświetlanie ciemnych zakamarków: bezpieczeństwo poprzez widoczność
Wyzwaniem dla widoczności jest brak możliwości priorytetyzacji działań przez zespoły DevSecOps. Najnowsze raporty wskazują, że wielu inżynierów czuje się przytłoczonych ogromną ilością danych i liczbą potencjalnych luk w zabezpieczeniach swoich systemów. To przeciążenie często prowadzi do paraliżu działań, w którym zespoły nie potrafią odróżnić krytycznych od mniej krytycznych luk, które wymagają natychmiastowej uwagiBrak priorytetyzacji nie tylko utrudnia terminowe podejmowanie działań naprawczych, ale także pochłania zasoby i ogranicza ogólną szybkość reakcji zespołów IT.
Te dwa wyzwania – brak widoczności i trudności w ustalaniu priorytetów – są ze sobą powiązane i często się na siebie nakładają. Ograniczona widoczność w całym stosie technologicznym utrudnia zrozumienie, które elementy łańcucha dostaw oprogramowania są zagrożone. Jednocześnie brak możliwości ustalenia priorytetów działań może wynikać z tego braku przejrzystości i przyczyniać się do niego.
Razem stanowią one istotną barierę dla odpowiedniego software supply chain security, podkreślając potrzebę rozwiązań, które pozwolą przebić się przez szum informacyjny i dostarczyć jasnych, możliwych do zastosowania spostrzeżeń.
Oczyszczanie ścieżki: Usprawnianie operacji z przejrzystym widokiem
Wyjdź poza ramy bezpieczeństwa, a przekonasz się, że wizualizacja łańcucha dostaw to coś więcej niż tylko zabezpieczenie – to jak włączenie światła w ciemnym pokoju, ukazujące najszybsze i najefektywniejsze ścieżki w Twoich operacjach. Daje zespołom pełny obraz ekosystemu programistycznego, umożliwiając identyfikację zbędnych zasobów i niekonserwowanych elementów. Ta przejrzystość jest szczególnie przydatna w przypadku dużych projektów, w których wiele jednostek i komponentów jest ze sobą powiązanych.
Strategiczne spostrzeżenia: narzędzia i techniki zapewniające lepszą widoczność
Wyobraź sobie, że masz rentgenowski wgląd w swój łańcuch dostaw oprogramowania. To coś więcej niż tylko dostrzeganie poszczególnych elementów; chodzi o dostrzeganie ukrytych, zawiłych powiązań, przekształcanie ich w mozaikę zrozumienia i działania. Oto kilka konkretnych strategii i metodologii, a także rola zautomatyzowanych narzędzi, które mogą znacząco poprawić widoczność łańcuchów dostaw oprogramowania:
Wdrażanie kompleksowych narzędzi mapowania zasobów
Na początek rozważ wdrożenie narzędzi oferujących szczegółowy widok każdego komponentu w łańcuchu dostaw. Obejmuje to mapowanie zależności od stron trzecich, bibliotek open source i wszystkiego, co… CI/CD pipeline krok.
Narzędzia te można bezproblemowo zintegrować z ciągłą integracją/ciągłym wdrażaniem (CI/CD) pipelineumożliwiając ciągłe śledzenie i zarządzanie komponentami oprogramowania w trakcie ich przechodzenia przez różne etapy rozwoju i wdrażania.
W rezultacie operacje stają się bardziej usprawnione, a wydajność wzrasta, ponieważ zespoły mogą mieć pewność, że w produkcie końcowym znajdą się wyłącznie bezpieczne i aktualne komponenty.
Rola zautomatyzowanego zarządzania zapasami
W tradycyjnych rozwiązaniach aktualizowanie inwentarza wszystkich komponentów oprogramowania, w tym zależności od rozwiązań innych firm i bibliotek typu open source, jest zadaniem czasochłonnym i podatnym na błędy.
Zautomatyzowane systemy zarządzania zapasami odgrywają kluczową rolę w dążeniu do przejrzystości. Zostały zaprojektowane z myślą o skrupulatnym katalogowaniu i śledzeniu każdego komponentu w łańcuchu dostaw oprogramowania. Wyobraź sobie system, który automatycznie aktualizuje i rejestruje każdą nową zależność lub zmianę w zasobach oprogramowania – właśnie to oferują zautomatyzowane systemy zarządzania zapasami.
Automatyzacja znacząco redukuje ręczny nakład pracy wymagany do śledzenia i aktualizowania stanu zapasów, gwarantując, że żaden komponent nie pozostanie niezauważony. Proces ten ma kluczowe znaczenie dla identyfikacji potencjalnych luk w zabezpieczeniach, które w przeciwnym razie mogłyby zostać przeoczone podczas ręcznego audytu.
Wizualizacja i Dashboard Narzędzia zapewniające przejrzystość i komunikację
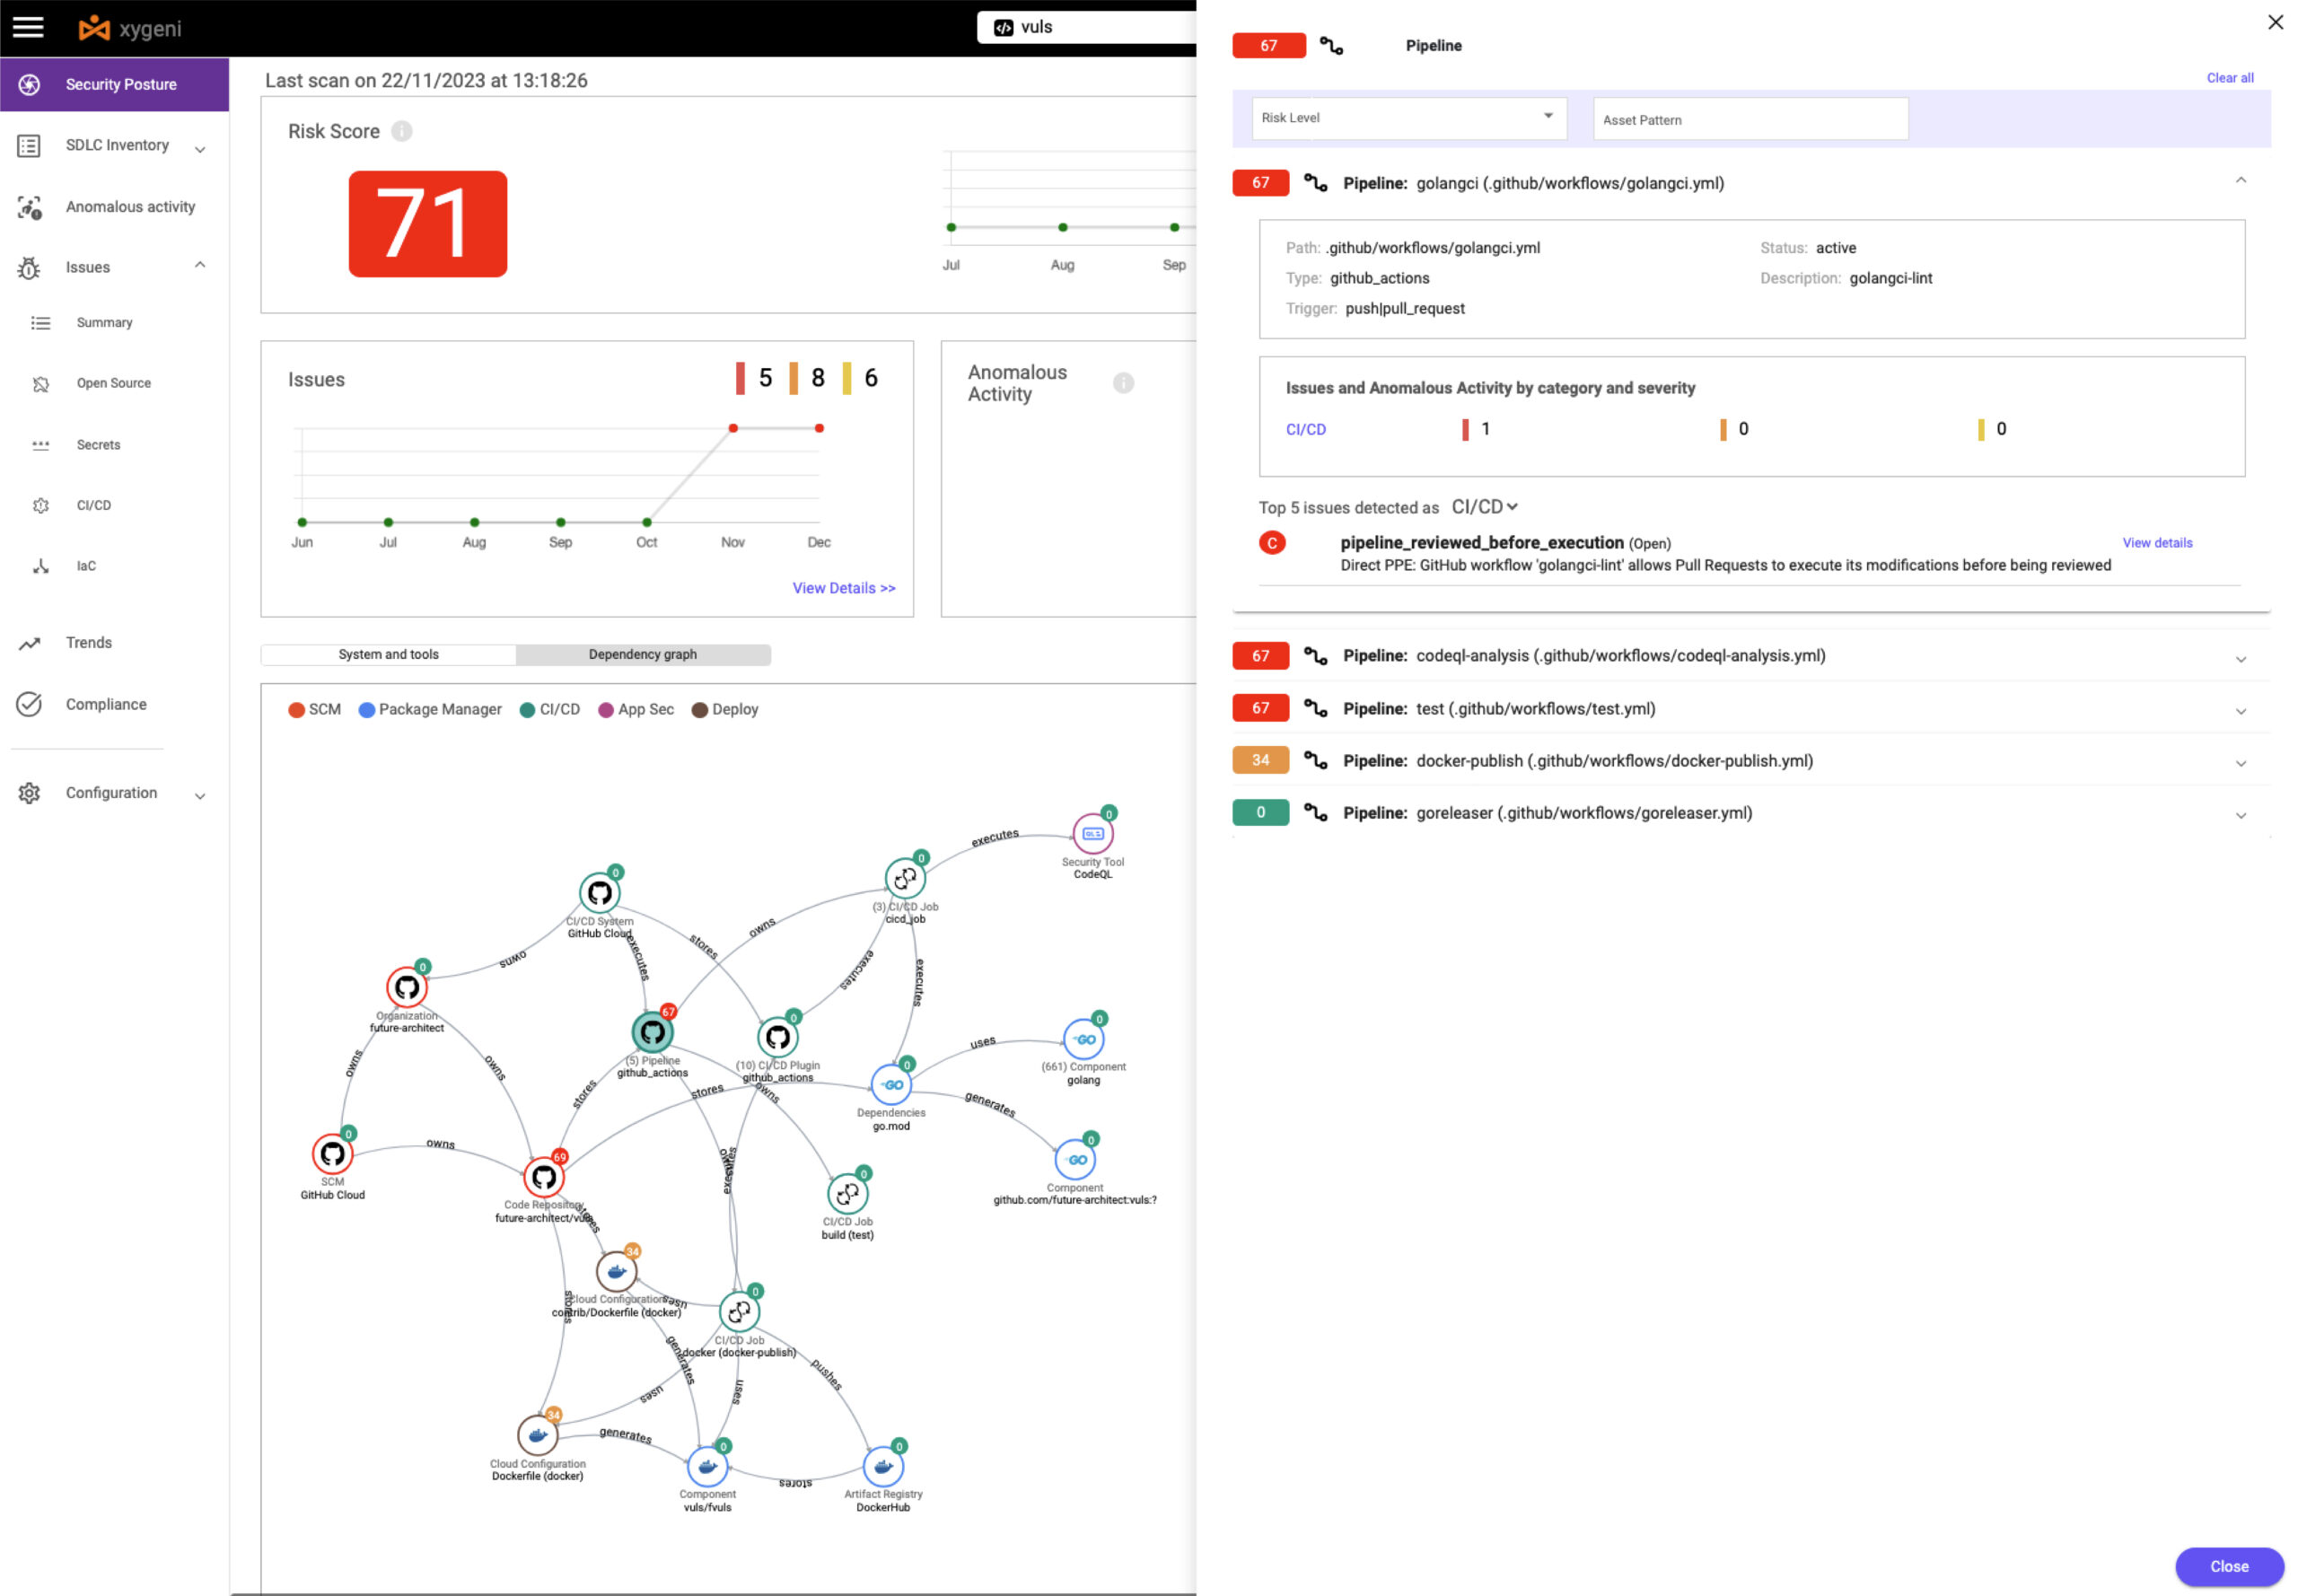
Wizualizacja to nie tylko widzenie, ale i rozumienie. Narzędzia takie jak Xygeni zapewniają interaktywną wizualizację całego łańcucha dostaw, umożliwiając organizacjom uzyskanie pełnego obrazu procesu rozwoju oprogramowania.
SDLC inwentarz dashboardprzekształcić skomplikowaną sieć łańcucha dostaw oprogramowania w czytelną, graficzną reprezentację, która ułatwia zrozumienie i sprzyja komunikacji między członkami zespołu, umożliwiając wspólne podejście do zarządzania łańcuchem dostaw oprogramowania.
Centralny interfejs do monitorowania stanu technicznego i bezpieczeństwa każdego komponentu usprawnia operacje dzięki szybkiej identyfikacji redundancji, przestarzałych i niekonserwowanych elementów, które mogą obniżać wydajność lub stwarzać zagrożenie dla bezpieczeństwa.
Techniki priorytetyzacji w DevSecOps
Umiejętność efektywnego priorytetyzowania działań, zwłaszcza w zakresie usuwania krytycznych luk w zabezpieczeniach, to umiejętność, która odróżnia zespoły proaktywne od reaktywnych. Priorytetyzacja w tym kontekście nie polega jedynie na odhaczaniu zadań na liście, ale na strategicznym identyfikowaniu działań, które znacząco wpłyną na bezpieczeństwo i wydajność procesu tworzenia oprogramowania. Oto kilka technik i frameworków, które mogą pomóc zespołom DevSecOps:
Priorytetyzacja luk w zabezpieczeniach oparta na ryzyku
Podstawowym podejściem w DevSecOps jest priorytetyzacja luk w zabezpieczeniach oparta na ryzyku. Podejście to polega na ocenie każdej luki w zabezpieczeniach pod kątem jej potencjalnego wpływu i prawdopodobieństwa wykorzystania. Narzędzia takie jak te oferowane przez Xygeni mogą zautomatyzować tę ocenę, wykorzystując zaawansowane algorytmy do analizy luk w kontekście specyficznego środowiska organizacji.
Metoda ta gwarantuje, że w pierwszej kolejności zostaną wyeliminowane luki stanowiące największe ryzyko dla aplikacji i organizacji, co pozwala na efektywniejsze przydzielanie zasobów i ograniczenie możliwości wykorzystania luk.
Wdrażanie CVSS i innych struktur
Wspólny system oceny podatności (CVSS) oferuje standardZintegrowany system oceny powagi luk w zabezpieczeniach. Dzięki zastosowaniu tego systemu, zespoły DevSecOps zyskują wspólny język i zrozumienie powagi różnych zagrożeń i luk w zabezpieczeniach. Uwzględnienie dodatkowych systemów, takich jak System Oceny Przewidywania Eksploitów (EPSS), może znacznie usprawnić to podejście. EPSS przewiduje prawdopodobieństwo wykorzystania luki w zabezpieczeniach, zapewniając przyszłościowy wymiar zarządzania podatnościami.
Integracja Xygeni z CVSS, wzbogacona o analizy EPSS, umożliwia bardziej dynamiczne i predykcyjne podejście do priorytetyzacji luk w zabezpieczeniach. To połączenie umożliwia obiektywną ocenę, uwzględniającą powagę i podatność na wykorzystanie luk, zapewniając, że priorytetyzacja jest oparta na obecnym i przyszłym potencjale ryzyka.
Przyjęcie podejścia „Shift-Left” i innych najlepszych praktyk
Podejście „przesunięcia w lewo” w rozwoju oprogramowania kładzie nacisk na wczesną integrację zabezpieczeń SDLCTakie podejście gwarantuje, że testy i kontrole bezpieczeństwa są częścią procesu rozwoju. Priorytetowe traktowanie bezpieczeństwa od samego początku pozwala zespołom zapobiec przedostaniu się wielu luk w zabezpieczeniach do produktu końcowego, znacznie zmniejszając obciążenie późniejszych etapów zarządzania lukami.
Podejście typu „shift-left” naturalnie prowadzi do zbioru najlepszych praktyk, które nie tylko uzupełniają proaktywny charakter metodologii „shift-left”, ale także wzmacniają ogólną postawę bezpieczeństwa w całym cyklu życia oprogramowania:
- Współpraca Deciswytwarzanie jonów:Zachęcanie do współpracy między zespołami ds. rozwoju, operacji i bezpieczeństwa w celu zapewnienia kompleksowego obrazu luk w zabezpieczeniach i ich wpływu.
- Ciągłe uczenie się i adaptacja:Na bieżąco śledzimy najnowsze trendy w dziedzinie bezpieczeństwa i odpowiednio dostosowujemy strategie ustalania priorytetów.
Wartość lepszej obserwacji w zarządzaniu łańcuchem dostaw oprogramowania
Inwentaryzacja i obserwowalność łańcucha dostaw oprogramowania to nie luksus, lecz konieczność w dzisiejszym świecie rozwoju oprogramowania. Umożliwiają one organizacjom ochronę przed zaawansowanymi cyberzagrożeniami, usprawnienie operacji i usprawnienie współpracy między różnymi działami. Takie kompleksowe ramy obserwowalności przynoszą organizacjom korzyści z kilku perspektyw:
Wzmocnione bezpieczeństwo od początku do końca
Przede wszystkim, pełna obserwacja stosu oprogramowania z Xygeni fundamentalnie wzmacnia bezpieczeństwo aplikacji w całym cyklu życia oprogramowania. Analizuje sygnały bezpieczeństwa na wszystkich etapach rozwoju i wdrażania oprogramowania, znacząco usprawniając zarządzanie podatnościami i egzekwowanie kontroli bezpieczeństwa. To proaktywne podejście umożliwia organizacjom identyfikację i usuwanie luk w zabezpieczeniach oraz automatyzację. SDLC bezpieczeństwo guardrailsi chronią przed nowymi zagrożeniami w łańcuchu dostaw oprogramowania, znacznie zmniejszając w ten sposób ryzyko aplikacji.
Osiągnięcie szybkiej redukcji ryzyka i poprawa synergii między działami
Lepsza widoczność i poziom bezpieczeństwa w aplikacjach, pipelines i zespoły, które oferują narzędzia takie jak Xygeni, prowadzą do szybkiej redukcji ryzyka. Zautomatyzowane zabezpieczenia guardrails Zminimalizuj okno ekspozycji. Co więcej, ulepszona reprezentacja graficzna i holistyczne widoki zmniejszają tarcia między działami. Lepsza komunikacja i zrozumienie między zespołami ds. rozwoju, operacji i bezpieczeństwa sprzyjają bardziej zespołowemu i spójnemu środowisku pracy.
Optymalizacja operacyjna i efektywność kosztowa
Co więcej, wdrożenie pełnej obserwowalności stosu optymalizuje operacje biznesowe i zwiększa efektywność kosztową. Automatyzacja zapewnia organizacjom znaczną redukcję czasu i zasobów poświęcanych na wyszukiwanie i priorytetyzację zadań. Raporty wskazują na ponad 65% spadek czasu poświęcanego na te zadania, a zespoły ds. bezpieczeństwa są o 40% bardziej produktywne. Taka efektywność obniża koszty operacyjne i uwalnia cenne zasoby na inne strategiczne inicjatywy.
Patrząc w przyszłość
Integracja sztucznej inteligencji i uczenia maszynowego w narzędziach do zarządzania łańcuchem dostaw oprogramowania prawdopodobnie stanie się bardziej powszechna w miarę, jak będziemy patrzeć w przyszłość. Technologie te obiecują jeszcze lepszy wgląd, analitykę predykcyjną i możliwości automatyzacji, dodatkowo zwiększając możliwości zarządzania złożonymi ekosystemami oprogramowania.
Rola Xygeni
Platformy takie jak Xygeni przodują w tej ewolucji, oferując narzędzia i rozwiązania, które odpowiadają na obecne wyzwania i dostosowują się do przyszłych trendów. Ich rola w transformacji podejścia organizacji do zarządzania łańcuchem dostaw oprogramowania jest niezaprzeczalna – od poprawy bezpieczeństwa i zgodności z przepisami po zwiększenie efektywności operacyjnej i zwinności.
Współpracuj ze swoim łańcuchem dostaw oprogramowania jak nigdy dotąd
Czy jesteś gotowy na transformację sposobu zarządzania łańcuchem dostaw oprogramowania? Czas wyjść poza wyzwania związane z widocznością i złożonością. Wykorzystaj potencjał narzędzi do mapowania i wizualizacji, aby zabezpieczyć ekosystem oprogramowania, usprawnić procesy i utrzymać przewagę w szybko ewoluującym cyfrowym świecie.
🔍 Odkryj i wdróż: Poznaj narzędzia i strategie omówione w tym przewodniku. Które z nich odpowiadają Twoim obecnym potrzebom? Zacznij od małych kroków, jeśli to konieczne, ale zacznij już teraz. Każdy krok w kierunku lepszej wizualizacji to krok w kierunku większego bezpieczeństwa i wydajności.
💡 Podziel się swoimi spostrzeżeniami: Czy masz doświadczenia z wizualizacją łańcucha dostaw oprogramowania? Co się sprawdziło, a co nie? Twoje historie mogą oświecić innych członków społeczności. Skomentuj poniżej lub skontaktuj się z nami; rozpocznijmy ważną rozmowę.
🚀 Zostań z przoduŚwiat rozwoju oprogramowania nieustannie się zmienia. Nie daj się wyprzedzić. Zapisz się do naszego newslettera, aby otrzymywać najnowsze informacje, trendy i informacje o zarządzaniu łańcuchem dostaw oprogramowania. Bądź na bieżąco, zadbaj o bezpieczeństwo i wydajność.
Twoja podróż do bardziej przejrzystego, bezpieczniejszego i wydajniejszego procesu tworzenia oprogramowania zaczyna się dziś. Zrób pierwszy krok. Wyznaczmy wspólnie kurs na sukces.
Obejrzyj naszą demonstrację wideo
