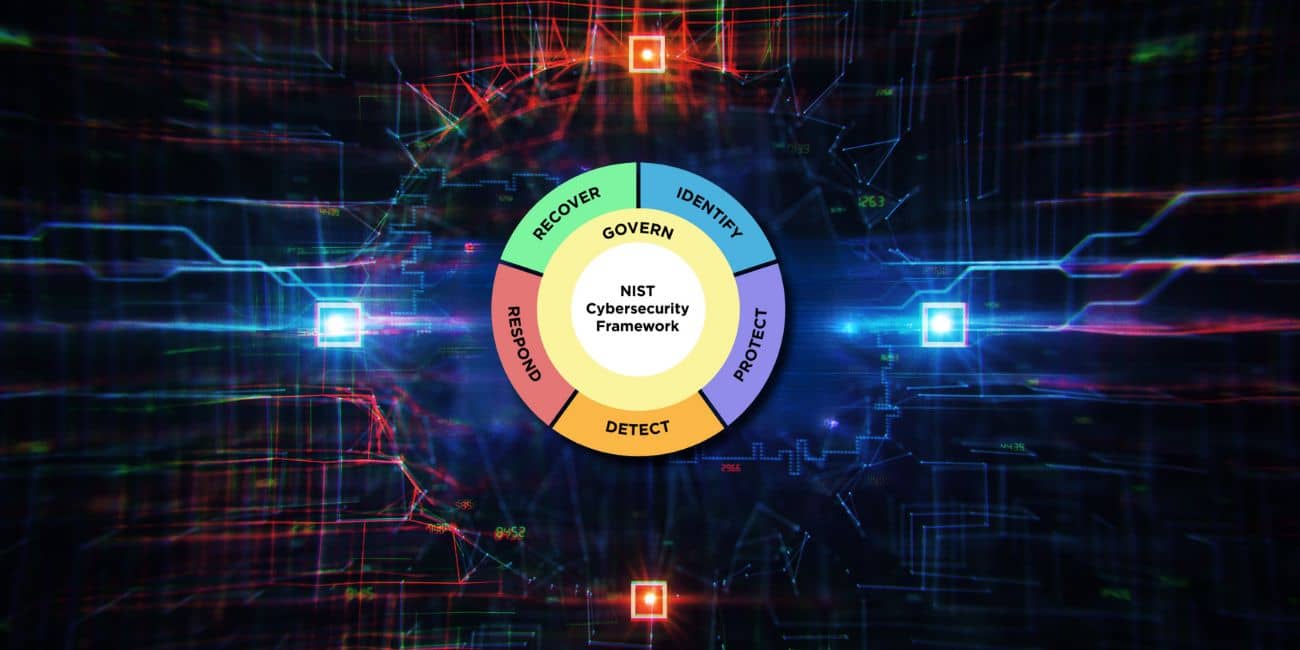






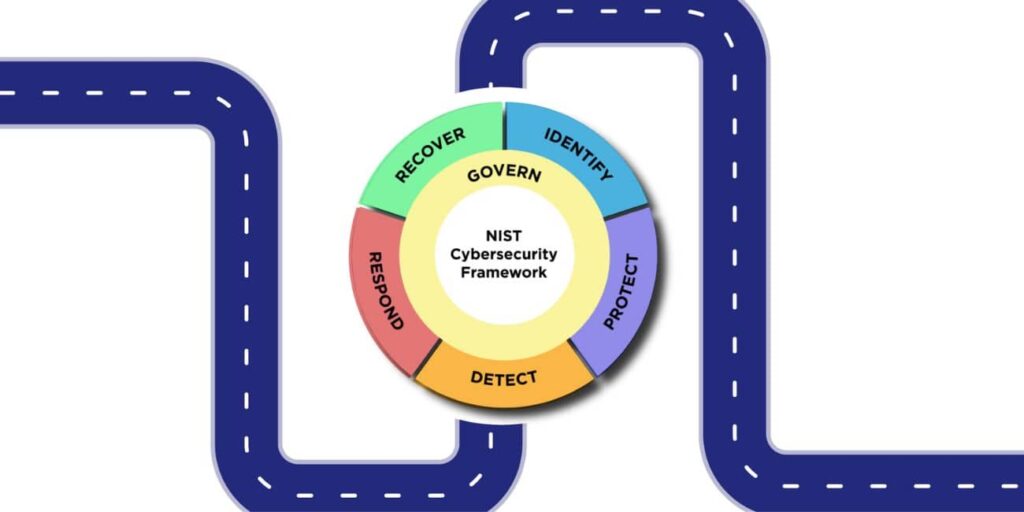
Narodowy Instytut StandardInstytut Bezpieczeństwa i Technologii (NIST) opublikował ważną aktualizację powszechnie uznawanych Ram Cyberbezpieczeństwa (CSF), narzędzie mające pomóc organizacjom lepiej zarządzać ryzykiem cyberbezpieczeństwa. NIST CSF wersja 2.0 Wszystko to zostało ulepszone w celu rozbudowy rozwijającej się struktury, szeroko przyjętej przez organizacje, a ponadto uzupełnione o szerszy zakres i znacznie bardziej kompleksowy zestaw zasobów, aby pomóc wszystkim organizacjom, bez względu na ich wielkość lub branżę, we wdrożeniu tej struktury.
Ramy dla każdej organizacji
Początkowo zaprojektowany w celu wzmocnienia cyberbezpieczeństwa w sektorach infrastruktury krytycznej, CSF ewoluował. Najnowsza wersja, CSF 2.0, uwzględnia dynamiczny charakter cyberzagrożeń, które obecnie dotykają podmioty każdej wielkości i z każdej branży. Został on starannie opracowany pod kątem skalowalności i adaptacyjności, zapewniając jego użyteczność w zróżnicowanych kontekstach organizacyjnych.
Nowe wymiary zarządzania i bezpieczeństwa łańcucha dostaw
W odpowiedzi na zmieniający się krajobraz cyberbezpieczeństwa, CSF 2.0 wprowadza wyraźny nacisk na zarządzanie i bezpieczeństwo łańcucha dostaw. Uznając te aspekty za kluczowe dla solidnej strategii cyberbezpieczeństwa, aktualizacja oferuje nowe spostrzeżenia i wskazówki dotyczące opracowania kompleksowego programu zarządzania cyberbezpieczeństwem oraz jego integracji. software supply chain security (SSCS) środki w zwinne praktyki rozwoju oprogramowania. To proaktywne podejście jest dodatkowo wspierane przez uwzględnienie NIST SP 800-204D, odzwierciedlając ramy commitukierunkowane na stawianie czoła współczesnym wyzwaniom w zakresie cyberbezpieczeństwa.
Wzmocnienie wdrażania dzięki bogatym zasobom
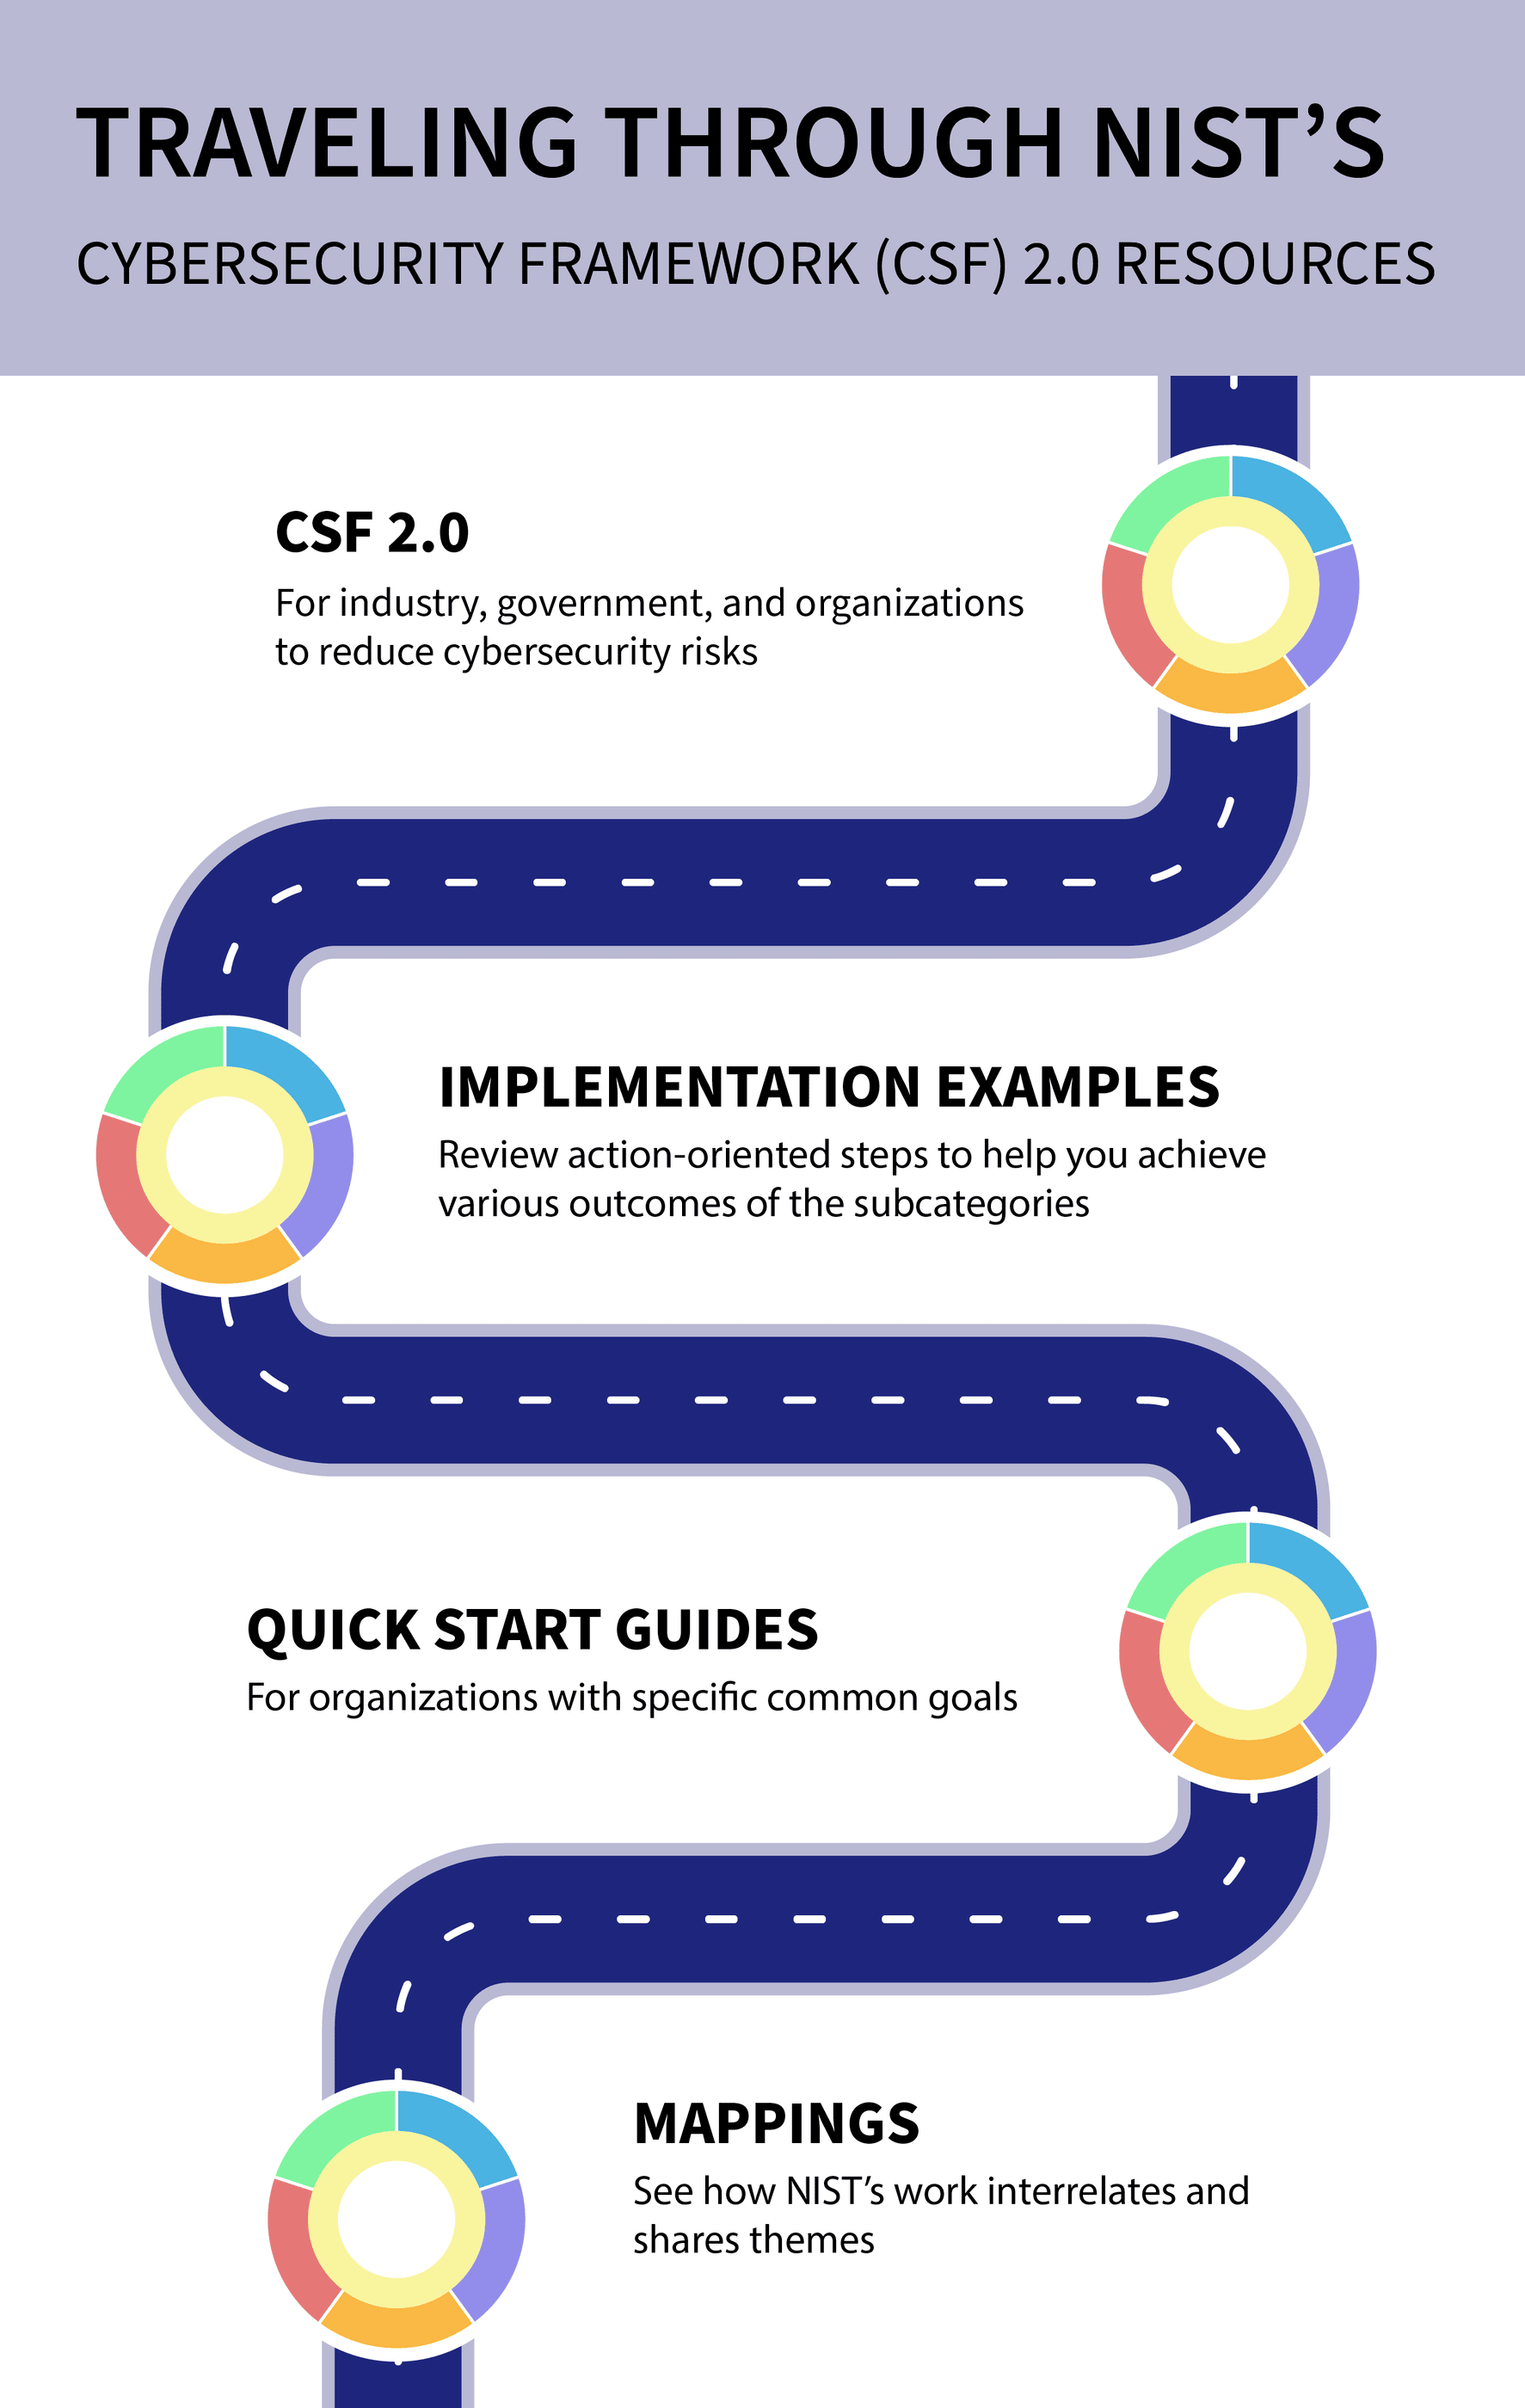
Rozumiejąc trudności związane z wdrażaniem, z jakimi borykają się organizacje, NIST wzbogaca CSF 2.0 o szereg zasobów pomocniczych. Należą do nich:
- Przewodniki szybkiego startu dostosowane do konkretnych odbiorców jak małe firmy i enterprise menedżerów ds. ryzyka, których celem jest uproszczenie wdrażania ram.
- Przykłady implementacji demonstrowanie praktycznych zastosowań ram w różnych kontekstach organizacyjnych.
- Przeglądalny i wyszukiwalny katalog informacyjnych odniesień ułatwianie dostosowania wytycznych CSF do ponad 50 innych dokumentów dotyczących cyberbezpieczeństwa.
- Narzędzie referencyjne NIST CSF 2.0, zwiększając dostępność poprzez umożliwienie odczytywania, wyszukiwania i wyprowadzania odpowiednich danych z jądra infrastruktury we wszystkich przeglądarkach.