






Wyobraź sobie wieżowiec, w którym każde piętro budują różne zespoły. Jedna wadliwa belka zamontowana przez jeden zespół może zagrozić całej konstrukcji. Z taką rzeczywistością mierzą się organizacje w kontekście łańcuchów dostaw oprogramowania w dzisiejszym cyfrowym świecie.
W miarę jak firmy w coraz większym stopniu polegają na złożonych sieciach dostawców i komponentach open source, ryzyko wykorzystania luk przez cyberprzestępców gwałtownie rośnie. Alarmujący wzrost liczby ataków na łańcuchy dostaw oprogramowania, takich jak niesławne wycieki SolarWinds i Kaseya, podkreśla krytyczną potrzebę solidnych środków bezpieczeństwa, aby chronić zarówno firmy, jak i ich klientów przed katastrofalnymi skutkami.
Te ataki mogą mieć katastrofalne skutki, wpływając na wszystko, od wydajności operacyjnej po zaufanie klientów. Wystarczy kilka skompromitowanych wersji, aby siać spustoszenie w organizacji. W rezultacie, software supply chain security przekształciło się z czegoś, co było dodatkiem, w absolutną konieczność utrzymania odporności i zdrowej cyberprzestrzeni w ramach dowolnej cyfrowej enterprise.
Nie pozwól, aby Twoja organizacja padła ofiarą kolejnego poważnego ataku na łańcuch dostaw. Zdobądź wiedzę i umiejętności niezbędne do wzmocnienia łańcucha dostaw oprogramowania, zapisując się na nasz innowacyjny program. Certyfikowani Software Supply Chain Security Kurs eksperckiDzięki nauce we własnym tempie, dostępowi do laboratorium przez przeglądarkę i całodobowemu wsparciu instruktora za pośrednictwem Mattermost zdobędziesz wiedzę specjalistyczną niezbędną do ochrony swojej firmy i klientów przed potencjalnymi zagrożeniami.sasters. Podejmij działania już teraz i zostań liderem w software supply chain security – od tego zależy przyszłość Twojej organizacji.
Rzuć okiem na kurs „CSSE”:
Dlaczego dochodzi do ataków na łańcuch dostaw oprogramowania?
Ataki na łańcuch dostaw oprogramowania zyskały na znaczeniu z biegiem lat, zagrażając organizacjom na całym świecie. Są to ataki na mniej bezpieczne obszary rozwoju i dystrybucji oprogramowania. pipeline, wymierzone w źle zabezpieczone systemy w bardzo szerokim ujęciu. Oto powód, dla którego się zdarzają:
- Większy obszar powierzchni ataku: Współczesne programy komputerowe wykorzystują wiele komponentów firm trzecich, co zwiększa liczbę punktów wejścia dla cyberprzestępców.
- Trudne do wykrycia: Ataki na łańcuchy dostaw zazwyczaj korzystają z zaufanych źródeł, przez co trudniej je zidentyfikować niż tradycyjne złośliwe oprogramowanie.
- Duży wpływ: Atakujący może wykorzystać pojedynczą część, aby zainfekować tysiące użytkowników końcowych, co sprawia, że ataki te są niezwykle atrakcyjne dla cyberprzestępców.
- Słabe praktyki bezpieczeństwa: Wiele firm nie stosuje rygorystycznych środków bezpieczeństwa umożliwiających weryfikację i monitorowanie oprogramowania innych firm.
- Wyrafinowanie aktorów zagrożeń: Zaawansowane trwałe zagrożenia (APT) i hakerzy działający na zlecenie państw inwestują ogromne środki w techniki ataków na łańcuchy dostaw.
- Automatyzacja rozwoju oprogramowania (np.CI/CD pipelinee): Niestety, automatyzacja dostarczania oprogramowania za pomocą ciągłej integracji/ciągłego wdrażania (CI/CD) pipeline wprowadza podatności, jeśli nie jest odpowiednio zabezpieczony.
Różne rodzaje ataków na łańcuch dostaw oprogramowania
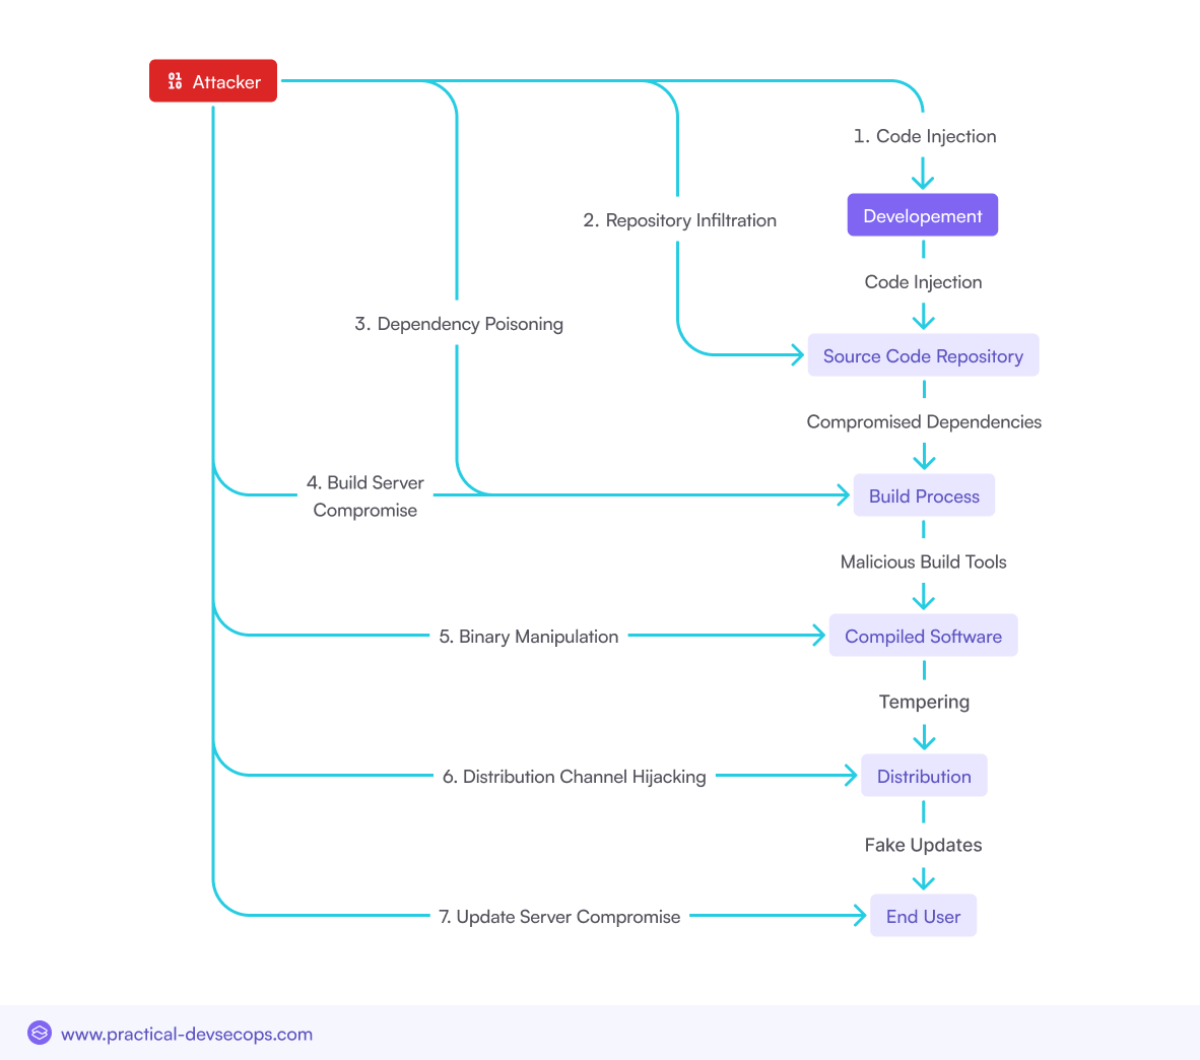
Wstrzyknięcie złośliwego kodu
Atakujący infiltrują proces tworzenia oprogramowania, aby wstrzyknąć złośliwy kod do produktu końcowego. Kod ten może mieć na celu kradzież danych, umożliwienie nieautoryzowanego dostępu lub stworzenie tylnych furtek do wykorzystania w przyszłości.
Zagrożone zależności
Wiele projektów programistycznych opiera się na bibliotekach i pakietach innych firm. Atakujący naruszają te zależności, wprowadzając złośliwe aktualizacje, które następnie rozprzestrzeniają się w łańcuchu dostaw do użytkowników końcowych.
Przejęcie łańcucha dostaw
Polega ona na przejęciu kontroli nad legalnymi kanałami dystrybucji oprogramowania, takimi jak serwery aktualizacji lub repozytoria pakietów, w celu dystrybucji złośliwego oprogramowania lub aktualizacji wśród użytkowników.
Zabezpiecz swoje łańcuchy dostaw oprogramowania już teraz! Pobierz nasz niezbędny e-book.
Najnowsze, głośne ataki na łańcuch dostaw oprogramowania
Główne ataki na łańcuch dostaw oprogramowania (2020–2024)
W ciągu ostatnich kilku lat byliśmy świadkami kilku poważnych ataków na łańcuchy dostaw oprogramowania, z których każdy obnażył luki w zabezpieczeniach naszego połączonego ekosystemu cyfrowego:
Atak na łańcuch dostaw 3CX
Bezpieczeństwo aplikacji komputerowej 3CX, z której korzystają tysiące firm na całym świecie, zostało naruszone w wyniku ataku określanego jako zaawansowany atak na łańcuch dostaw.
Moje podanie: W tym przypadku atak polegał na umieszczeniu przez atakujących złośliwego kodu w prawdziwej aktualizacji oprogramowania, która była rozpowszechniana jako oficjalna część procesu tworzenia oprogramowania.
Wpływ: Atak naraził na szwank bezpieczeństwo dziesiątek tysięcy osób, umożliwiając nieautoryzowany dostęp do poufnych danych, w tym komunikacji głosowej. Wyciek ujawnił wadliwy proces rozwoju oprogramowania oraz obawy dotyczące zależności od oprogramowania firm trzecich.
Atak SolarWinds
Atak SolarWinds naruszył łańcuch dostaw oprogramowania Orion. Atakujący zinfiltrowali sieć SolarWinds we wrześniu 2019 roku i do marca 2020 roku wstrzyknęli złośliwy kod do aktualizacji Orion. Te zainfekowane aktualizacje zostały rozesłane do ponad 18 000 klientów, umożliwiając atakującym szpiegowanie systemów informatycznych różnych organizacji.
Moje podanie: To naruszenie bezpieczeństwa ujawnia krytyczne luki w zabezpieczeniach łańcucha dostaw, pokazując, jak zewnętrzni dostawcy mogą stać się bramami dla szeroko rozpowszechnionego cybernetycznego szpiegostwa. Podkreśla to pilną potrzebę ponownej oceny przez organizacje swoich środków bezpieczeństwa, szczególnie w odniesieniu do oprogramowania i usług dostawców zewnętrznych.
Wpływ: Atak spowodował znaczne straty finansowe, a dotknięte nim organizacje straciły średnio 11% rocznych przychodów (do 14% w USA). Przyczynił się również do poprawy praktyk w zakresie udostępniania informacji i cyberbezpieczeństwa w sektorze prywatnym i publicznym, co skłoniło do ponownej oceny protokołów bezpieczeństwa łańcucha dostaw.
Atak na Codecov Bash Uploader
W 2024 roku, w wyniku udanego ataku na łańcuch dostaw, zmodyfikowano narzędzie Bash Uploader, udostępniane przez popularne narzędzie do przesyłania pokrycia kodu do Codecov. Skrypt ten był używany przez wielu programistów do wysyłania raportów pokrycia do Codecov, a zmodyfikowana wersja umożliwiała przesyłanie zmiennych środowiskowych — takich jak tokeny czy klucze.
Moje podanie: Wiele projektów pozostało otwartych na ujawnienie swoich sekretów, co mogło mieć wpływ na tysiące osób. Ten atak pokazał, jak ważne jest przestrzeganie najlepszych praktyk bezpieczeństwa w środowiskach programistycznych i jak niebezpieczne jest poleganie na gotowych skryptach.
Wpływ: Atak doprowadził do powszechnego tajnego obrotu, podważenia zaufania do narzędzi stron trzecich i wzmożonej kontroli CI/CD pipelinei przyciągnął uwagę organów regulacyjnych. Spowodowało to zmiany w projektowaniu narzędzi do kontroli pokrycia kodu w całej branży, spowodowało straty finansowe i przyspieszyło wdrażanie zaawansowanych środków bezpieczeństwa, takich jak SBOM i weryfikacja integralności.
Atak na łańcuch dostaw Kaseya VSA
Cyberprzestępcy wykorzystali taktykę zastosowaną w ataku na Kaseya VSA w 2021 r. i ponownie zaatakowali oprogramowanie do zdalnego monitorowania i zarządzania, tym razem w 2024 r. Wykorzystali lukę typu zero-day, aby rozpowszechnić oprogramowanie ransomware za pośrednictwem mechanizmu aktualizacji oprogramowania.
Moje podanie: Atak ten doprowadził do znacznego narażenia setek kolejnych firm oraz małych i średnich przedsiębiorstw na ataki ransomware. enterprise(MŚP). Po przeprowadzeniu dochodzenia ustalono, że spowodował on poważne zakłócenia operacyjne i straty finansowe, co dodatkowo podkreśla ryzyko, jakie stwarzają ataki na kluczową infrastrukturę w łańcuchu dostaw.
Wpływ: Atak na firmę Kaseya VSA w 2021 roku spowodował powszechne infekcje ransomware, dotykając przede wszystkim małe i średnie przedsiębiorstwa (MŚP). Doprowadził do znacznych strat finansowych, wycieków danych i długotrwałych przerw w świadczeniu usług. Incydent ten doprowadził do zaostrzenia przepisów dotyczących dostawców usług zarządzanych, przyspieszył wdrażanie architektur zero-trust i uwypuklił krytyczną potrzebę krzepki software supply chain security środków.
Zatruwanie pakietów PyPI i NPM
Seria ataków typu package poisoning dotknęła indeksu pakietów Pythona (PyPI) oraz Node. Hakerzy opublikowali pakiety, które wyglądały na oryginalne, ale zawierały złośliwe oprogramowanie. Zamiarem hakerów było pobranie tych pakietów przez programistów i manipulacja ich projektami.
Moje podanie: Ten atak wykorzystuje zaufanie do ekosystemów open source, ujawniając krytyczną słabość w łańcuchu dostaw oprogramowania. Wskazuje na potrzebę lepszej weryfikacji w repozytoriach pakietów i zautomatyzowanych kontroli bezpieczeństwa w fazie rozwoju. pipelines. Incydent ten podważa obecny model open source i wskazuje na potrzebę lepszego nadzoru lub wprowadzenia środków bezpieczeństwa opracowanych przez społeczność.
Wpływ: Ataki dotknęły tysiące programistów i potencjalnie naraziły setki, a nawet tysiące ich aplikacji na ataki. Ten incydent podkreślił, że ekosystemy bezpieczeństwa oprogramowania open source wymagają dobrej woli i czujności w zakresie bezpieczeństwa.
Taktyki, techniki i procedury (TTP) stosowane
Typowe cechy tych ataków, często z zastosowaniem wspólnych taktyk, technik i procedur (TTP), obejmują:
- Zaawansowane trwałe zagrożenia (APT): Atakujący APT zazwyczaj działają w ukryciu przez dłuższy czas, aby osiągnąć swoje cele. Pozwalają atakującym wykorzystać luki w zabezpieczeniach, zanim zostaną one załatane, co może uniemożliwić tradycyjnym środkom bezpieczeństwa zidentyfikowanie ataków.
- Phishing i inżynieria społeczna: Napastnicy często wykorzystują phishing jako początkową metodę wejścia, niezależnie od tego, czy chodzi o zbieranie danych uwierzytelniających, czy o inicjowanie złośliwego kodu za pośrednictwem punktu końcowego.
Nowe trendy w atakach na łańcuch dostaw oprogramowania
Coraz częstsze korzystanie z oprogramowania typu open source a bezpieczeństwo
Powszechne stosowanie oprogramowania open source niesie ze sobą zarówno korzyści, jak i zagrożenia. Chociaż komponenty open source mogą przyspieszyć rozwój i obniżyć koszty, to jednak, jeśli nie są odpowiednio zarządzane, stwarzają również luki w zabezpieczeniach. Coraz częstsze wykorzystywanie tych komponentów zwiększyło powierzchnię ataku, ułatwiając atakującym wprowadzanie złośliwego kodu do powszechnie używanych bibliotek i frameworków.
Wzrost liczby ataków ransomware na łańcuchy dostaw
Ataki ransomware ewoluowały, koncentrując się na łańcuchach dostaw oprogramowania, gdzie atakujący naruszają proces dostarczania oprogramowania, aby rozprzestrzeniać ransomware na wiele organizacji jednocześnie. Tendencja ta jest szczególnie niepokojąca, biorąc pod uwagę kaskadowe skutki, jakie może wywołać pojedynczy, skuteczny atak.
Celowanie w budowę oprogramowania i CI/CD Pipelines
Proces tworzenia oprogramowania i ciągła integracja/ciągłe wdrażanie (CI/CD) pipelinestają się głównymi celami atakujących. Poprzez ich naruszenie pipelineW ten sposób atakujący mogą wprowadzać złośliwy kod, który jest automatycznie integrowany z produktami programowymi, a następnie dystrybuowany do użytkowników końcowych.
Wykorzystanie luk w zabezpieczeniach oprogramowania i błędnych konfiguracji
Atakujący nadal wykorzystują luki w zabezpieczeniach i błędne konfiguracje komponentów oprogramowania. Obejmuje to wykorzystywanie znanych luk w bibliotekach open source lub błędnych konfiguracji w środowiskach chmurowych, co może stanowić punkt wyjścia dla głębszych ataków w łańcuchu dostaw.
Wyzwania związane z bezpieczeństwem oprogramowania typu open source
Korzyści i zagrożenia związane z korzystaniem z oprogramowania typu open source
Zalet bezpieczeństwa oprogramowania open source jest wiele, świadcząc o elastyczności, kreatywności, a nawet kontroli kosztów. Ryzyko jest jednak znaczne:
- Brak formalnego wsparcia: Wiele projektów typu open source nie obejmuje żadnej formy ani poziomu formalnego wsparcia, pozostawiając organizacje bezbronnymi w razie wystąpienia problemów z bezpieczeństwem.
- Więcej otwartej ekspozycji:Najważniejsza obserwacja: Ze względu na rozgłos, jaki wywołują te projekty, jeśli pojawi się jakaś luka, jest ona widoczna nie tylko dla wszystkich, ale także dla atakujących.
- Zależne od zewnętrznych administratorów: Bezpieczeństwo w dużej mierze zależy od czujności i wsparcia ze strony innych członków społeczności open source, a także od indywidualnych opiekunów oprogramowania, którzy nie zawsze traktują bezpieczeństwo priorytetowo.
Złośliwe pakiety w repozytoriach Open Source
To niebezpieczny trend: wzrost liczby złośliwych pakietów w repozytoriach takich jak PyPI, NPM i RubyGems. Atakujący przesyłają pozornie prawidłowe pakiety, zawierające osadzony złośliwy kod, który następnie może zostać wciągnięty do projektów oprogramowania.
Strategie bezpieczeństwa oprogramowania typu open source w łańcuchu dostaw
Aby ograniczyć te ryzyka, organizacje powinny:
Wdrożenie SCA: SCA narzędzia może pomóc Ci w identyfikacji komponentów open-source i zarządzaniu nimi, dzięki czemu Twoja organizacja będzie mogła polegać wyłącznie na sprawdzonych i bezpiecznych zależnościach, co zredukuje ryzyko.
Wdrożenie skutecznych procesów weryfikacji: Organizacje powinny dokonać oceny komponentów przed włączeniem ich do swoich systemów, aby zbadać kod i zidentyfikować wszelkie znane już luki w zabezpieczeniach.
Zaangażowanie społeczne: Społeczność open source może pomóc organizacjom być na bieżąco z informacjami dotyczącymi bezpieczeństwa, a także przyczynić się do udoskonalania oprogramowania, od którego są zależne.
CI/CD Pipeline Security w łańcuchach dostaw oprogramowania
Znaczenie zabezpieczeń CI/CD Pipelines
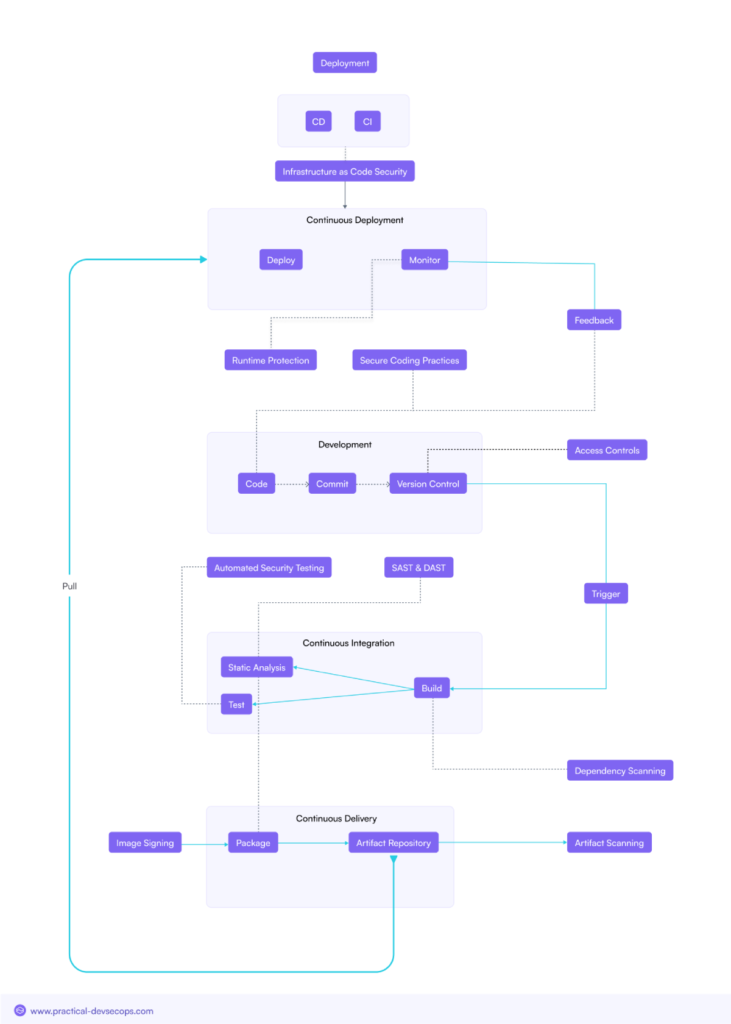
CI/CD pipelineSą one integralną częścią nowoczesnego rozwoju oprogramowania, umożliwiając szybkie wprowadzanie zmian w kodzie. Jednak ich kluczowa rola sprawia, że stanowią również główny cel ataków. Zabezpieczenie tych pipelinejest niezbędne, aby zapobiec wprowadzaniu luk w zabezpieczeniach do generowanych przez nich produktów programowych.
Typowe wektory ataku Celowanie CI/CD Pipelines
- Zagrożone serwery kompilacji: Atakujący biorą na cel serwery kompilacji i wstrzykują złośliwy kod podczas procesu kompilacji.
- Wstrzyknięcie złośliwego kodu: Kod wstrzykiwany na dowolnym etapie CI/CD pipeline może przenieść się na produkcję i oddziaływać na użytkowników końcowych.
- Przejęcie kontroli nad łańcuchem dostaw: Atakujący uzyskują kontrolę nad kanałami dystrybucji w ramach CI/CD pipeline, co pozwala im dostarczać klientom zainfekowane oprogramowanie.
Najlepsze praktyki w zakresie zabezpieczania CI/CD Pipelines
W zabezpieczaniu CI/CD pipelineOrganizacje muszą stosować się do najlepszych praktyk, które obejmują:
Podpisywanie kodu: Cyfrowe podpisywanie całego kodu potwierdza jego pochodzenie i integralność.
Bezpieczne środowiska kompilacji: Izoluj środowiska kompilacji, aby zapobiec nieautoryzowanemu dostępowi i ograniczyć możliwości wprowadzania złośliwego kodu.
Podpisywanie i weryfikacja artefaktów: Podpisz i zweryfikuj wszystkie artefakty kompilacji, aby mieć pewność, że wdrażane jest wyłącznie legalne, niezmienione oprogramowanie.
Strategie łagodzenia ryzyka w łańcuchu dostaw oprogramowania
Wszechstronny Software Supply Chain Security Program
Dla B2B enterprises, koncentruje się na obronie przed najnowszymi zagrożeniami w łańcuchu dostaw oprogramowania. Program powinien obejmować wszystkie aspekty rozwoju, zaopatrzenia i dystrybucji oprogramowania, ze szczególnym uwzględnieniem ciągłego monitorowania i doskonalenia.
Oceny ryzyka i ustalanie priorytetów
Przeprowadzenie dokładnej oceny ryzyka ma kluczowe znaczenie dla identyfikacji i priorytetyzacji najważniejszych komponentów oprogramowania. Rozumiejąc, gdzie występują największe zagrożenia, organizacje mogą efektywniej alokować zasoby i minimalizować potencjalne zagrożenia, zanim zostaną one wykorzystane.
Bezpieczne praktyki rozwoju oprogramowania
- Bezpieczny cykl życia rozwoju (SDLC): Wdrażanie zabezpieczeń na każdym etapie cyklu życia aplikacji.
- Bezpieczne kodowanie: Dbamy o bezpieczeństwo kodu i dbamy o to, by był pisany z myślą o bezpieczeństwie. Każdy nowy kod musi zostać przetestowany pod kątem luk w zabezpieczeniach, zarówno w momencie produkcji, jak i przed wdrożeniem.
Procesy zarządzania ryzykiem w łańcuchu dostaw
Skuteczne zarządzanie ryzykiem w łańcuchu dostaw obejmuje:
- Ocena ryzyka dostawcy: Ocena praktyk bezpieczeństwa dostawców i sprzedawców w celu zapewnienia, że spełniają one wymogi organizacyjne standards.
- Monitorowanie przez osoby trzecie: Ciągłe monitorowanie komponentów firm trzecich w celu wykrycia luk w zabezpieczeniach i potencjalnych zagrożeń.
Analiza składu oprogramowania (SCA) Narzędzia
SCA Narzędzia te są nieocenione w identyfikacji i zarządzaniu komponentami open source w łańcuchu dostaw oprogramowania. Potrafią one wykrywać nieaktualne lub podatne na ataki zależności, pomagając ograniczyć ryzyko wykorzystania luk.
Bezpieczne dostarczanie i wdrażanie oprogramowania
Jeśli pójdziemy o krok dalej, stanie się jasne, że gdy rozwój ma znaczenie dla bezpieczeństwa, wówczas najwyższym priorytetem staje się bezpieczne dostarczanie i wdrażanie oprogramowania.
Podpisywanie kodu: Umożliwia weryfikację źródła kodu przed wdrożeniem.
Sprawdzanie artefaktów: Przed wdrożeniem upewnij się, że artefakty wygenerowane podczas kompilacji są wolne od uszkodzeń i zgodne z oczekiwaniami.
Bezpieczne aktualizacje eliminują luki w zabezpieczeniach ekosystemów, które ujawniają, a także zapewniają ścieżkę aktualizacji, która pozwala nadążać za pojawiającymi się zagrożeniami, oferując bezpieczny mechanizm aktualizacji, dzięki czemu inne komputery nie mogą go oszukać.
Plany reagowania na incydenty i plany naprawcze
Wreszcie, organizacje muszą być przygotowane do reagowania na ataki na łańcuch dostaw oprogramowania i odzyskiwania po nich. Obejmuje to opracowanie planów reagowania na incydenty, które określają kroki do podjęcia w przypadku ataku, a także planów odzyskiwania danych, aby jak najszybciej przywrócić normalne funkcjonowanie.
Odpowiednie przepisy i branża Standards
Zakres przepisów i branży standardOpracowano wytyczne, które mają pomóc organizacjom w zabezpieczaniu łańcuchów dostaw oprogramowania. Należą do nich:
- NIST SP 800-161: Przewodniki dotyczące zarządzania ryzykiem w łańcuchu dostaw w federalnych systemach informatycznych.
- ISO/IEC 20243: Otwarty zaufany dostawca technologii Standard, która zajmuje się bezpieczeństwem w łańcuchu dostaw ICT.
- CMMC (Certyfikat Modelu Dojrzałości Cyberbezpieczeństwa): Rama, która standarddostosowuje praktyki cyberbezpieczeństwa w całej bazie przemysłu obronnego.
Wniosek
Teraz bardziej niż kiedykolwiek kwestia software supply chain security jest niezwykle ważne w coraz bardziej cyfrowym świecie. Biorąc pod uwagę rosnącą złożoność łańcuchów dostaw oprogramowania, ryzyko również wzrosło. Organizacje mogą zachować ochronę i zabezpieczyć swoich klientów przed niszczycielskimi skutkami ataków na łańcuchy dostaw, rozumiejąc, jak działają te zagrożenia, w połączeniu z odpowiednimi strategiami bezpieczeństwa.
Organizacje muszą regularnie dokonywać przeglądu swojej postawy bezpieczeństwa i podejmować proaktywne działania w zakresie ograniczania ryzyka, począwszy od zabezpieczania CI/CD pipelinedo zarządzania komponentami open source i przestrzegania przepisów branżowych. Umożliwi im to stworzenie bardziej zaufanego łańcucha i stawienie czoła coraz bardziej wyrafinowanym zagrożeniom ery cyfrowej.
Gotowy zabezpieczyć swój łańcuch dostaw oprogramowania przed rosnącymi zagrożeniami? Dołącz do tysięcy specjalistów ds. bezpieczeństwa, którzy poszerzyli swoje umiejętności w zakresie bezpieczeństwa dzięki Praktyczne certyfikaty DevSecOpsZarejestruj się już dziś i udoskonalaj swoje umiejętności w zakresie bezpieczeństwa.
FAQ
Jakie są najczęstsze wektory ataków wykorzystywane w atakach na łańcuch dostaw oprogramowania?
Do typowych wektorów ataków zalicza się wstrzykiwanie złośliwego kodu w trakcie kompilacji, naruszanie zależności w oprogramowaniu typu open source oraz przejmowanie kontroli nad kanałami dystrybucji oprogramowania w celu dostarczania zagrożonych aktualizacji.
W jaki sposób organizacje mogą zabezpieczać swoje komponenty oprogramowania typu open source w łańcuchu dostaw?
Organizacje mogą zabezpieczyć komponenty typu open source, wdrażając analizę składu oprogramowania (SCA) narzędzi, ustanawiając solidne procesy weryfikacji oprogramowania typu open source i aktywnie uczestnicząc w społeczności open source, aby być na bieżąco z kwestiami bezpieczeństwa.
Jakie są najlepsze praktyki w zakresie zabezpieczania CI/CD pipelinez ataków na łańcuch dostaw oprogramowania?
Do najlepszych praktyk zalicza się zabezpieczanie środowisk kompilacji, wdrażanie podpisywania kodu i artefaktów oraz regularne sprawdzanie integralności wszystkich komponentów oprogramowania przed wdrożeniem
W jaki sposób organizacje mogą przeprowadzać skuteczną ocenę ryzyka w swoim łańcuchu dostaw oprogramowania?
Skuteczna ocena ryzyka obejmuje identyfikację i ustalenie priorytetów dla krytycznych komponentów oprogramowania, ocenę praktyk bezpieczeństwa dostawców i ciągłe monitorowanie komponentów innych firm w celu wykrycia potencjalnych luk w zabezpieczeniach.
Jakie są kluczowe elementy kompleksowego software supply chain security program?
Kluczowe elementy obejmują wdrażanie bezpiecznych praktyk programistycznych, przeprowadzanie regularnych ocen ryzyka, zarządzanie komponentami typu open source, zabezpieczanie CI/CD pipelineoraz opracowywanie planów reagowania na incydenty i odzyskiwania danych.
