






Trzy razy w ciągu ośmiu miesięcy ten sam podręcznik dotyczący robaka npm zadziałał. Różni atakujący, różne pakiety, ta sama mechanika i ten sam czas między publikacją a wykryciem, który umożliwił każde z nich. Jeśli pytasz, czym właściwie jest robak npm i dlaczego schemat powtarza się, zamiast zostać naprawiony, to jest szczera odpowiedź: incydenty, mechanika i jedyna luka, którą nawet solidne ramy obronne wciąż pozostawiają otwartą.
Czym jest robak npm?
Robak npm to fragment złośliwego kodu opublikowany w rejestrze npm, który automatycznie rozprzestrzenia się na inne pakiety po uruchomieniu, zazwyczaj poprzez kradzież danych uwierzytelniających administratora i wykorzystanie ich do wstrzyknięcia tego samego ładunku do każdego pakietu kontrolowanego przez administratora. To „robak” w klasycznym sensie: nie czeka, aż ktoś go celowo zainstaluje, lecz rozprzestrzenia się samodzielnie, z pakietu na pakiet, z konta na konto, z prędkością komputera.
To właśnie samoistne rozprzestrzenianie się odróżnia incydent robaka npm od zwykłego złośliwego pakietu. Pojedynczy wadliwy pakiet to igła w stogu siana. Robak npm zamienia każdego zainfekowanego opiekuna w nowy punkt dystrybucji, a stóg siana zaczyna generować własne igły.
Największe dotychczasowe incydenty związane z robakami npm
W zeszłym roku przeprowadzono trzy testy w warunkach rzeczywistych dla wzorca npm robaka, z których każdy okazał się wydajniejszy od poprzedniego:
- Shai-Hulud (wrzesień 2025). Pierwszy udokumentowany samonapędzający się robak npm. Wykradał dane uwierzytelniające opiekunów, a następnie wykorzystywał je do publikowania złośliwych wersji każdego pakietu pod kontrolą tego opiekuna, czyniąc samych programistów narzędziem dostarczania kolejnego etapu robaka.
- axios (marzec 2026). Szkodliwe oprogramowanie pochodzące od państwa, ukryte w pakiecie, pobierane około 100 milionów razy tygodniowo. Nie jest to robak w ścisłym sensie propagacji, ale dowód na to, że ten sam model zaufania do ekosystemu npm, który wykorzystał Shai-Hulud, może przenosić ładunek na naprawdę masową skalę.
- SAP npm (kwiecień 2026). Opisano go wówczas jako mini Shai-hulud: ten sam schemat robaków, powtórzony na dużą skalę, niecały rok po pierwotnym incydencie. Mechanizm się nie zmienił. Mechanizmy obronne też się nie zmieniły.
Trzy incydenty związane z robakiem npm, jeden powtarzający się wzór: skompromituj zaufanego wydawcę, wykorzystaj jego dane uwierzytelniające do automatycznej propagacji i licz na to, że przerwa między publikacją a wykryciem przez społeczność zajmie się resztą.
Wzór, który się powtarza
Pomińmy szczegóły, a okaże się, że każdy incydent związany z robakiem npm przebiega według tych samych czterech kroków:
- Naruszenie konta. Token publikacji konserwatora, npm loginlub dane uwierzytelniające CI zostają skradzione, zwykle za pomocą phishingu, wycieku tajnych informacji lub naruszenia zależności na wyższym poziomie łańcucha.
- Cichy zastrzyk. Atakujący wdraża nową wersję legalnego, zaufanego pakietu z dodanym złośliwym kodem, często w ramach skryptu postinstall lub innego skryptu cyklu życia, który uruchamia się automatycznie w chwili instalacji.
- Automatyczne propagowanie. Jeśli zainfekowany administrator kontroluje inne pakiety lub jeśli złośliwy skrypt sam zdobędzie dalsze dane uwierzytelniające, robak rozprzestrzeni się na kolejny pakiet i kolejnego administratora bez dalszych działań ze strony atakującego.
- Opóźnienie wykrywania. Pakiet jest aktywny w rejestrze i może zostać zainstalowany przez każdego, dopóki ktoś go nie zauważy, nie zgłosi i nie zostanie usunięty. To opóźnienie, trwające godziny w przypadku niektórych incydentów, dni w przypadku innych, to całe okno czasowe, jakiego potrzebuje robak.
Uznając, że czwarty impuls jest tym, co naprawdę liczy się dla obrony. Każda strategia łagodzenia skutków incydentu związanego z robakiem npm jest w swojej istocie próbą skrócenia lub ominięcia opóźnienia w wykrywaniu.
Struktura warta uwagi: odpowiedź SIP na problem czasu odnowienia
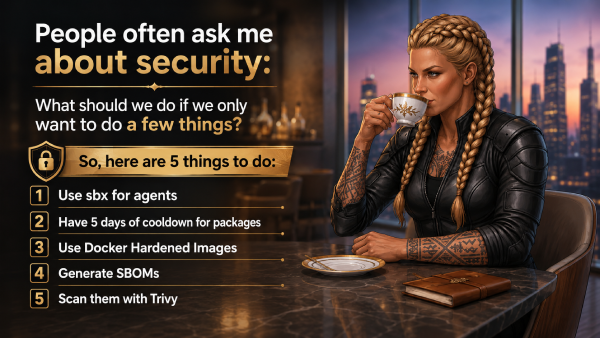
Nie każda odpowiedź na ten schemat pochodzi od sprzedawcy. Jedną z najwyraźniejszych jest SIP, natychmiastowy plan bezpieczeństwa Mohammada Aliego Arabiego, pięcioelementowy awaryjny schemat kontroli ryzyka w łańcuchu dostaw oprogramowania, który powstał w wyniku bardzo praktycznego pytania zadanego pod koniec sesji SafeDev: „Jeśli możemy zrobić tylko kilka rzeczy, co powinniśmy zrobić najpierw?”
Drugi mechanizm kontroli SIP jest ukierunkowany bezpośrednio na problem robaka npm: zamrożenie niesprawdzonych zależności z pięciodniowym okresem oczekiwania i wyłączenie skryptów cyklu życia, aby złośliwy kod po instalacji nie mógł zostać automatycznie uruchomiony podczas instalacji. W praktyce to… min-release-age=5 oraz ignore-scripts=true w projekcie .npmrc, wymuszone w CI, aby plik blokady nie mógł po cichu rozwiązać pakietu opublikowanego wczoraj. To naprawdę solidna, niewymagająca dużego wysiłku kontrola, która bezpośrednio ukierunkowana jest na to samo opóźnienie wykrywania, od którego zależy każdy incydent związany z robakiem npm. Zanurz się:
Gdzie okno odnowienia nadal pozostawia lukę
Okres karencji to zakład: że społeczność zauważy i zgłosi złośliwy pakiet przed upływem okresu oczekiwania. W większości przypadków ten zakład się opłaca. Znaczna część zainfekowanych pakietów jest oznaczana w ciągu pierwszych kilku dni od publikacji, dlatego właśnie pięciodniowe okno czasowe jest rozsądnym domyślnym okresem.
Jednak robak npm nie zachowuje się jak typowy złośliwy pakiet, co zmienia to, co stały czas odnowienia może, a czego nie może dla ciebie zrobić.
Być przedciso prędkości: Szybko rozprzestrzeniający się robak tak naprawdę nie pokonuje samego okresu odnowienia. Jeśli wymusisz ścisły minimalny wiek wydania, pakiety opublikowane podczas tej pierwszej fali będą nadal zbyt nowe, aby wejść do kompilacji, niezależnie od tego, ile pakietów robak w międzyczasie skompromituje. Prędkość ma znaczenie, ale ma znaczenie dla wszystkich użytkowników, którzy nie korzystają z okresu odnowienia, a nie dla pokonania tego, który już został wymuszony.
Prawdziwym ograniczeniem jest cierpliwość. Bardziej ostrożny ładunek może pozostać uśpiony po upływie okresu odnowienia, aktywując się dopiero po upływie dni i osiągnięciu przez pakiet statusu „zaufanej” strefy,cisTylko dlatego, że wie, że czas odnowienia jest obserwowany. To scenariusz, w którym sam ustalony czas odnowienia nie wystarczy i właśnie wtedy coś takiego jak oparte na dowodach wykrywanie MEW musi być obecne obok niego, a nie zamiast niego.
Żaden z trybów awarii nie jest błędem w myśleniu SIP. Czas oczekiwania to zakład na wykrywanie zagrożeń przez społeczność, a wykrywanie zagrożeń przez społeczność ma dolną granicę: nie może wykryć czegoś, czego nikt jeszcze nie zgłosił. Nie jest to luka unikalna dla SIP, lecz strukturalne ograniczenie każdej obrony, która czeka na podpis, ostrzeżenie lub raport publiczny, zanim podejmie działanie.
Jak MEW zamyka lukę w oknie odnowienia
To jest przedcistylko luka Wczesne ostrzeganie przed złośliwym oprogramowaniem (MEW) firmy Xygeni jest stworzony do zamknięcia. Zamiast czekać na raporty społeczności lub opublikowany podpis, MEW stale skanuje NPM, PyPI i Mavena w miarę publikowania nowych pakietów i wersji, analizując zachowanie, a nie porównując je ze znanymi zagrożeniami. Gdy coś wygląda na złośliwe, zostaje poddane kwarantannie, a odkrycie jest potwierdzane przez badaczy bezpieczeństwa przed ujawnieniem, a nie po nim.
To rozróżnienie ma znaczenie dla obu opisanych powyżej trybów awarii robaka npm. W przypadku szybko rozprzestrzeniającego się robaka, wykrywanie przed sygnaturą nie wymaga pięciu dni, które zakłada czas odnowienia. W przypadku cierpliwego, uśpionego ładunku, analiza behawioralna MEW nie sprawdza wieku ani reputacji, lecz tego, co kod faktycznie robi, więc przeczekanie okresu odnowienia nic nie da atakującemu.
Zapora sieciowa Dependency Firewall firmy MEW rozszerza tę funkcję do samego punktu instalacji, blokując złośliwe pakiety w czasie rzeczywistym, nawet jeśli nie przeszły one wcześniejszych kontroli, a ta sama warstwa wykrywania obejmuje CI/CD strona incydentu związanego z robakiem npm: wzór odblokowania gałęzi, wstrzyknięcia i ponownego zablokowania, który umożliwia atakującemu przesłanie złośliwego kodu commit i po cichu zacierać ślady, zapewniając pełny rejestr zdarzeń, gdyby mimo wszystko doszło do przestępstwa.
SIP i MEW odpowiadają na to samo pytanie, ale na różnych poziomach
Nic z tego nie umniejsza błędności kontroli czasu odnowienia w SIP i warto powiedzieć wprost: pięciodniowy czas odnowienia z wyłączonymi skryptami cyklu życia to wciąż jedna z najszybszych i najtańszych metod obrony, jakie zespół może wdrożyć przed zwykłym incydentem związanym z robakiem npm, i należy ją uwzględnić w każdym poważnym planie wzmacniania łańcucha dostaw. Z założenia nie jest w stanie wychwycić tego, czego społeczność jeszcze nie wykryła. To zadanie dla ciągłego, opartego na zachowaniu systemu wykrywania działającego poniżej czasu odnowienia, a nie zamiast niego.
W połączeniu te dwa podejścia obejmują oba końce tego samego problemu: SIP wzmacnia konstrukcję pipeline, zamrożenie zależności i obraz kontenera wokół znanego, ujawnionego krajobrazu zagrożeń, podczas gdy wykrywanie przed podpisem przez MEW obejmuje incydenty robaka npm, które nie zostały jeszcze ujawnione, a których okno odnowienia, zgodnie z własną logiką, nie może przewidzieć.

FAQ
Czym jest npm robak w jednym zdaniu?
Złośliwy kod opublikowany w npm, który automatycznie rozprzestrzenia się na inne pakiety, zwykle poprzez kradzież danych uwierzytelniających osoby zarządzającej pakietem i wykorzystanie ich do wstrzyknięcia tego samego ładunku gdzie indziej, bez konieczności podejmowania dalszych działań przez atakującego.
Czy każdy złośliwy pakiet npm jest robakiem npm?
Nie. Złośliwy pakiet, który nie rozprzestrzenia się samodzielnie, jest atakiem na łańcuch dostaw, ale nie robakiem. To, co definiuje incydent robaka npm, to etap samoistnego rozprzestrzeniania się: jedno naruszenie bezpieczeństwa automatycznie prowadzi do kolejnego.
Czy okres odnowienia zależności zatrzymuje robaka npm?
Znacznie zmniejsza to ryzyko, ponieważ większość złośliwych pakietów jest zgłaszana w ciągu kilku pierwszych dni od publikacji. Jednak czas odnowienia to zakład na szybkość wykrywania przez społeczność, a szybko rozprzestrzeniający się lub celowo uśpiony robak npm można stworzyć specjalnie po to, by pokonać ten czas.
Co właściwie łapie robaka npm przed upływem okresu wychłodzenia?
Ciągłe skanowanie oparte na zachowaniu, które nie opiera się na sygnaturze ani istniejącym raporcie publicznym. To właśnie te luki zostały stworzone, aby je wyeliminować, dzięki narzędziom do wykrywania przed sygnaturą, takim jak MEW firmy Xygeni.
