







W końcu oprogramowanie open source to zawsze dobry pomysł – w ten sposób budujemy, współpracujemy i wprowadzamy innowacje, prawda? Od frameworków po narzędzia CI, oprogramowanie open source napędza oprogramowanie, które dostarczamy każdego dnia. Ale czy w kontekście bezpieczeństwa oprogramowanie open source zawsze jest najlepszym rozwiązaniem? Weźmy na przykład skanowanie podatności. Używając… oprogramowanie do skanowania luk w zabezpieczeniach o otwartym kodzie źródłowym używany w cyberbezpieczeństwie wydaje się oczywistym wyboremJest darmowy, elastyczny i łatwo integruje się z Twoim pipeline. Apel jest jasny ale czy to wystarczy, aby naprawdę zabezpieczyć Twoje przepływy pracy DevOps, od końca do końca?
Złam to.
Statyczna analiza kodu przy użyciu narzędzi Open Source: czy to wystarczy?
Przykład: Bandyta (OpenStack)
Bandit to lekki skaner luk w zabezpieczeniach oprogramowania open source, koncentrujący się na kodzie Pythona. Pomaga wykrywać typowe problemy bezpieczeństwa, takie jak zakodowane na stałe hasła, niebezpieczne wywołania funkcji i ryzykowne importy. Chociaż jest prosty w użyciu, należy zwrócić uwagę na kilka ograniczeń:
- Obsługuje tylko język Python, co ogranicza szersze zastosowanie.
- Wykonuje kontrolę wiersz po wierszu, a nie głęboką analizę zanieczyszczeń lub przepływu danych.
- Brakuje priorytetyzacji, filtrowania i wskazówek dotyczących naprawy.
Krótko mówiąc, Bandit jest przydatny jako narzędzie startowe, ale zespoły skalujące swoje metody DevSecOps pipelineszybko napotka swoje ograniczenia.
Skanowanie zależności: alerty bez kontekstu
Przykład: Sprawdzanie zależności OWASP
Wiele zespołów programistycznych korzysta z tego narzędzia do skanowania bibliotek zewnętrznych w poszukiwaniu znanych luk CVE. Jednak ten skaner luk w zabezpieczeniach oprogramowania open source wprowadza kilka kluczowych ograniczeń:
- Poleganie na opóźnionych informacjach o lukach w zabezpieczeniach, takich jak NVD.
- Brak rozróżnienia między ścieżkami kodu nadającymi się do wykorzystania i nieużywanymi.
- Wynik jest nudny, nie ma ustalonej priorytetyzacji ani pomocy w jego naprawie.
W rezultacie wiele zespołów korzystających z tego skanera podatności jest zasypywanych alertami, które nie odzwierciedlają rzeczywistego ryzyka.
Wykrywanie sekretów: reaktywne zamiast zapobiegawczego
Przykład: Gitleaki
Gitleaks skanuje repozytoria Git w poszukiwaniu zakodowanych na stałe sekretów. Jest to powszechnie stosowane i szybkie rozwiązanie, ale wciąż reaktywne:
- Ostrzega tylko wtedy, gdy sekrety są już znane commitprzetrząsać.
- Wyniki fałszywie pozytywne utrudniają zarządzanie alertami.
- Nie monitoruje czasu wykonania ani pipeline tajniki.
Mimo że jest to zaufany skaner podatności typu open source, nie jest w stanie zapewnić proaktywnej ochrony, jakiej wymagają nowoczesne środowiska DevOps.
SBOM Tworzenie: Listy bez strategii
Przykład: Syft (Anchore)
Zespoły ds. bezpieczeństwa korzystają z narzędzi takich jak Syft, aby generować zestawienie materiałów oprogramowania (SBOMs) i śledź komponenty innych firm. Regulowane przepływy pracy często wykorzystują te narzędzia, aby spełnić wymagania zgodności. Nadal jednak wiążą się one z kilkoma kluczowymi ograniczeniami.
Na przykład, SBOMSą statyczne i nie odzwierciedlają zmian w trakcie wdrażania. Ponadto nie wskazują, które komponenty stanowią rzeczywiste ryzyko ani jak poważne może być to ryzyko. Co więcej, narzędzia te często nie są zintegrowane z nowoczesnymi systemami. CI/CD procesów, co czyni je mniej efektywnymi w dynamicznych środowiskach DevOps.
W rezultacie nawet uznany skaner luk w zabezpieczeniach oprogramowania typu open source może okazać się niewystarczający, jeśli chodzi o pomoc zespołom w ustalaniu priorytetów zagrożeń, szybkim reagowaniu i wykazywaniu ciągłej zgodności.
Oprogramowanie do skanowania luk w zabezpieczeniach typu open source wykorzystywane w cyberbezpieczeństwie: co obejmuje, a czego nie obejmuje
W całej branży zespoły polegają na tych skanerach, aby zapewnić wsparcie CI/CD, strategie przesunięcia w lewo i wczesne wykrywanie podatności. Typowy skaner luk w zabezpieczeniach oprogramowania typu open source używany w cyberbezpieczeństwie zajmuje się zadaniami takimi jak:
- Analiza kodu źródłowego w celu wykrycia niebezpiecznych wzorców.
- Sprawdzanie zależności pod kątem znanych luk CVE.
- Skanowanie w celu wykrycia poufnych informacji w systemie kontroli wersji.
- Generowanie SBOMs do licencjonowania i inwentaryzacji.
Jednak używane w izolacji, narzędzia te pozostawiają luki. Często brakuje im integracji, monitorowania w czasie rzeczywistym, priorytetyzacji lub dostosowania do ryzyka biznesowego. Z kolei platformy zunifikowane oferują bogatszą i bardziej praktyczną ochronę.
Dlaczego Xygeni jest mądrzejszą alternatywą dla dowolnego skanera luk w zabezpieczeniach Open Source
Zamiast zarządzać pięcioma oddzielnymi narzędziami, co by było, gdybyś mógł wzmocnić swoją pozycję bezpieczeństwa, korzystając z jednej, zintegrowanej platformy?
Xygeni zastępuje rozproszoną mozaikę narzędzi open source ujednoliconym, przyjaznym dla programistów rozwiązaniem. W przeciwieństwie do żonglowania wieloma skanerami kodu, zależności, sekretów i SBOMXygeni zapewnia wszystko, czego potrzebujesz, w jednym miejscu.
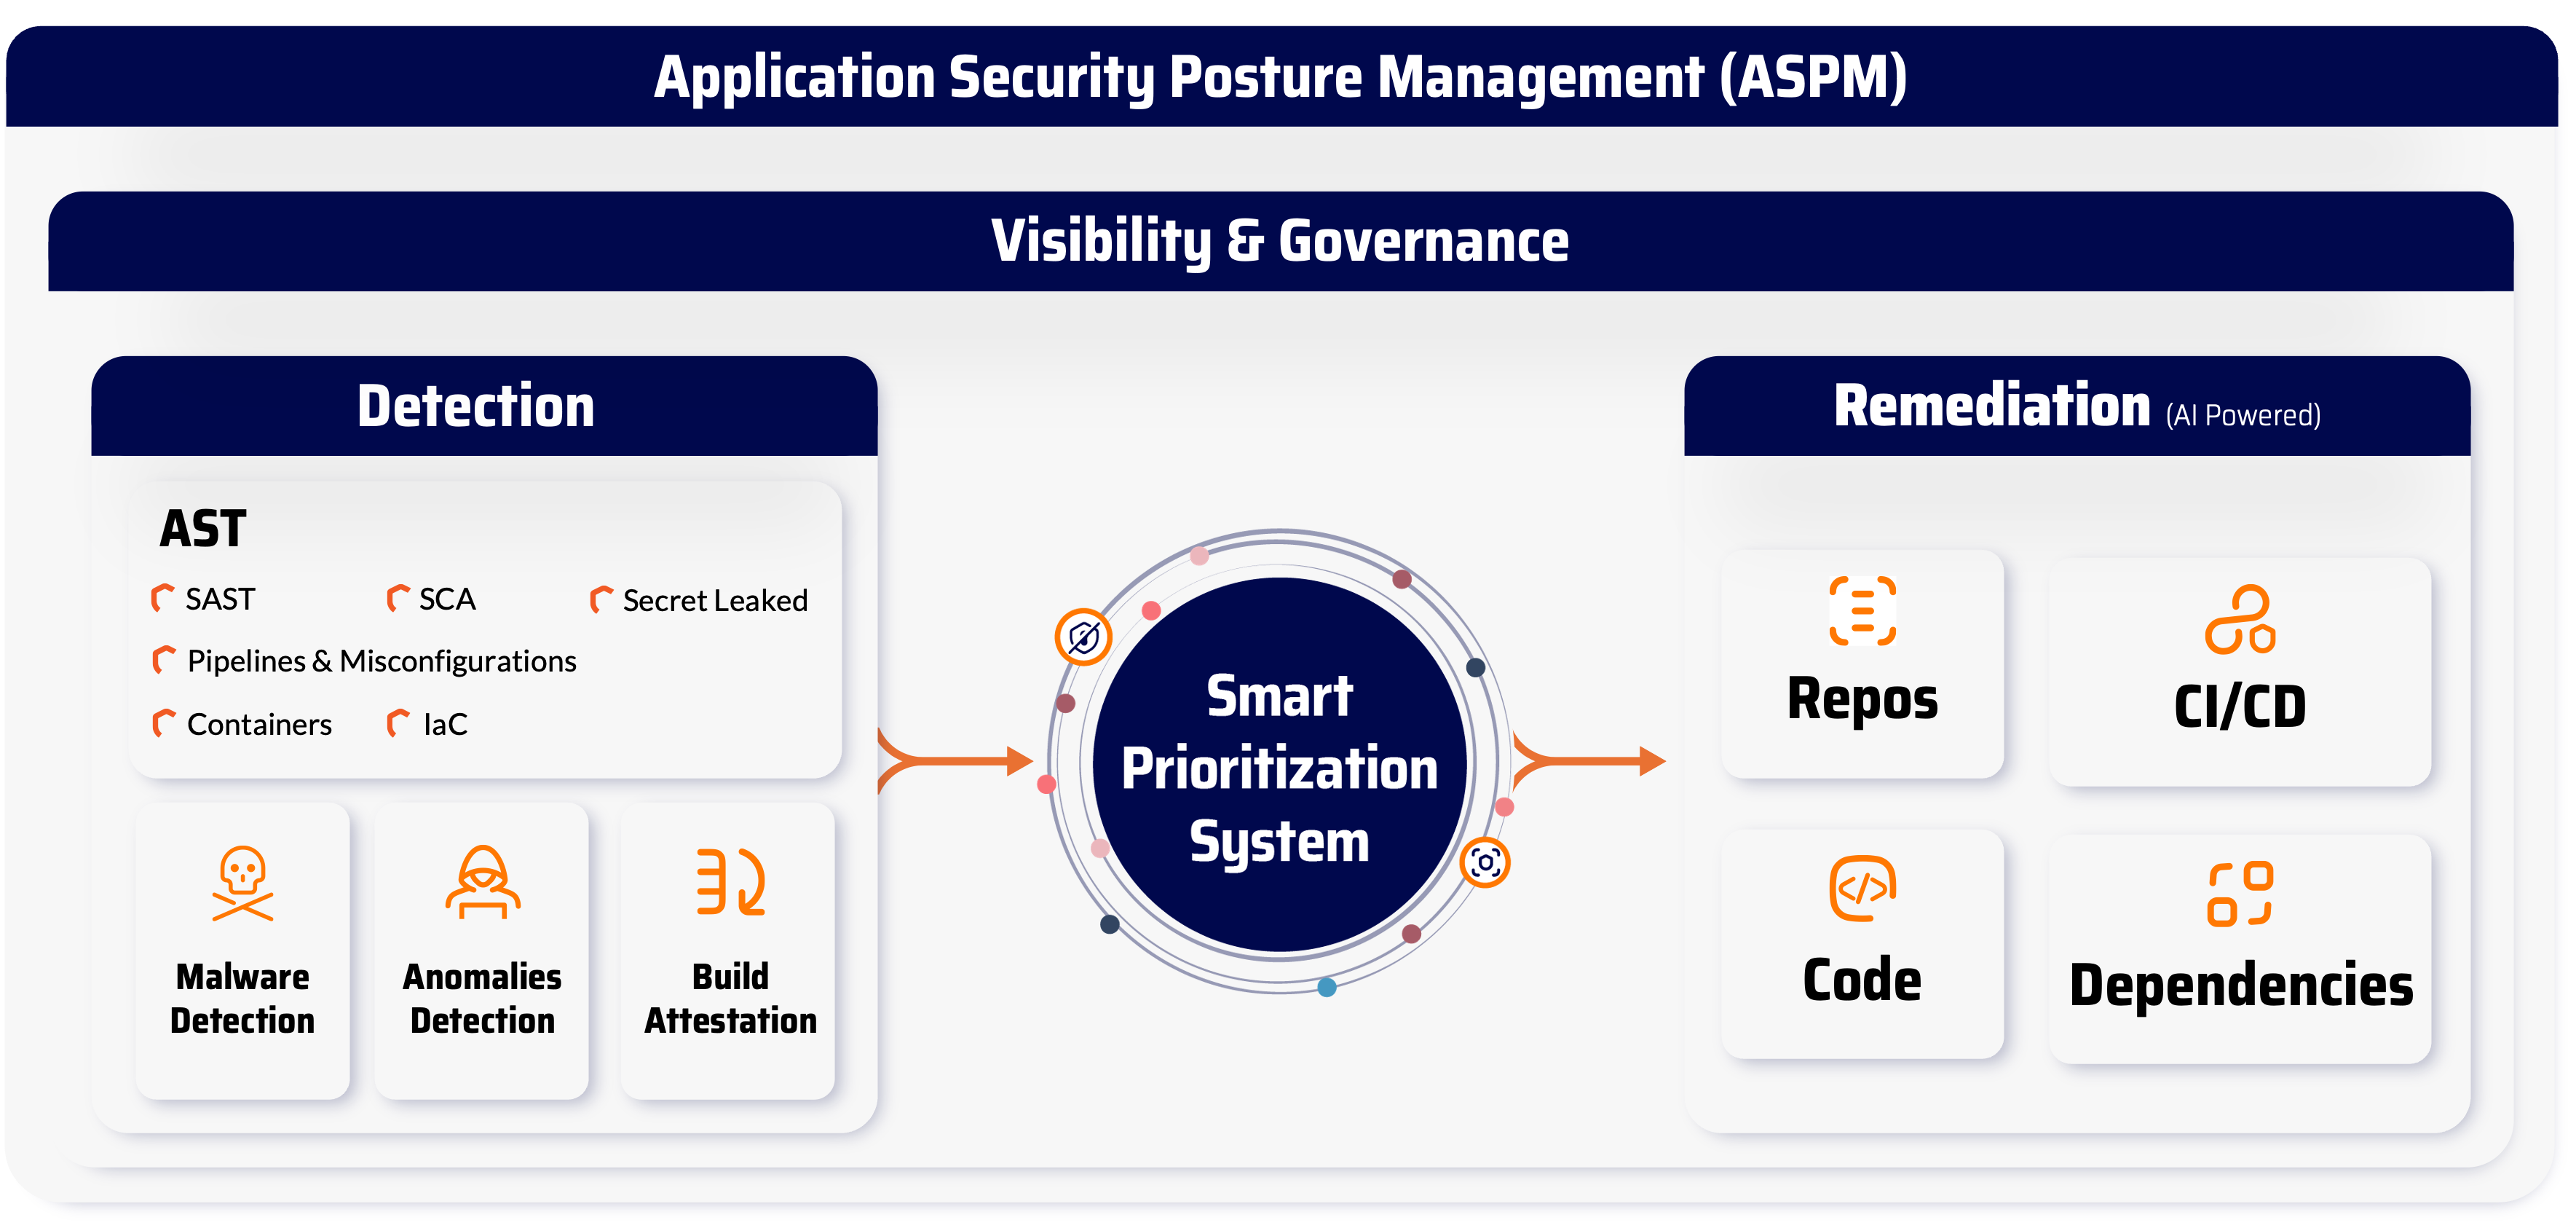
Na przykład otrzymujesz:
- SASTGłęboka analiza kodu statycznego z 0% fałszywych wyników w przypadku krytycznych luk (zweryfikowana przez OWASP Benchmark)
- SCA:Zaawansowane skanowanie zależności z analizą dostępności, punktacją EPSS i wykrywaniem złośliwego oprogramowania
- Wykrywanie sekretów: Pre-commit skanowanie z inteligentną walidacją w celu zapobiegania wyciekom poufnych danych
- SBOM Zarząd: Na żywo, z automatyczną aktualizacją SBOMwzbogacony o dane dotyczące narażenia na ryzyko i zgodności w czasie rzeczywistym
- CI/CD Integracja:Ciągłe skanowanie kodu, pull requests, pipelinebez zakłócania przepływu pracy programisty
- Metryki podatności na wykorzystanie:Ustalaj priorytety na podstawie realnej możliwości wykorzystania, a nie tylko na podstawie oceny powagi
- Zautomatyzowana naprawa: Szybciej rozwiązuj problemy, korzystając z praktycznych wskazówek i inteligentnego kierowania problemami
- Zarządzanie licencjami:Zachowaj zgodność z licencjami open source w całym łańcuchu dostaw oprogramowania
W rezultacie Xygeni oferuje znacznie więcej wartości niż jakikolwiek typowy skaner podatności o otwartym kodzie źródłowym, jednocześnie redukując czas i koszty zarządzania rozproszonymi narzędziami.
Podsumowanie: Czy oprogramowanie typu open source do skanowania luk w zabezpieczeniach jest wystarczająco często wykorzystywane w cyberbezpieczeństwie?
Podsumowując, oprogramowanie do skanowania luk w zabezpieczeniach o otwartym kodzie źródłowym, wykorzystywane w cyberbezpieczeństwie, zapewnia istotną ochronę bazową. Jednak narzędziom tym często brakuje priorytetyzacji, integracji i pełnego pokrycia nowoczesnego cyklu rozwoju oprogramowania.
Dlatego jeśli potrzebujesz dokładnego, zautomatyzowanego i praktycznego zabezpieczenia od kodu do wdrożenia, Xygeni jest mądrzejszym wyborem.
Zarezerwuj darmowe demo i odkryj, jak dzięki Xygeni możliwe jest osiągnięcie bezpieczeństwa już na etapie projektowania.

