






Najważniejsze wydarzenia z konferencji OWASP AppSec 2025: Automatyczne naprawianie z wykorzystaniem sztucznej inteligencji i nie tylko
W zeszłym tygodniu uczestniczyliśmy w Konferencja OWASP AppSec 2025, jedno z najbardziej oczekiwanych wydarzeń w dziedzinie cyberbezpieczeństwa w tym roku. W ramach szerszego OWASP AppSec seria, konferencja zgromadziła ekspertów, dostawców i praktyków, aby zbadać wzrost automatyczna naprawa z wykorzystaniem sztucznej inteligencji, podzielić się nowymi strategiami bezpieczeństwa i przedstawić najnowocześniejsze narzędzia kształtujące przyszłość bezpiecznego dostarczania oprogramowania.
Prezentacje produktów na żywo z funkcją automatycznej naprawy przy użyciu sztucznej inteligencji
Ponadto, podczas konferencji OWASP Global AppSec mieliśmy okazję ponownie nawiązać kontakt z wieloma naszymi klientami i poznać nowe zespoły, które po raz pierwszy odkrywają Xygeni. Nasza demonstracja na żywo rozwiązania Auto Remediation była jedną z głównych atrakcji dla osób zainteresowanych praktycznymi zastosowaniami sztucznej inteligencji w DevSecOps.
Czym jest Auto Remediation?
Gruntownie, Naprawa samochodów to nasz oparty na sztucznej inteligencji moduł naprawczy, który analizuje kod, wykrywa luki w zabezpieczeniach i generuje bezpieczne poprawki bezpośrednio w Twoim systemie. CI/CD pipelineW rezultacie, integrując się z procesem rozwoju oprogramowania, pomaga skrócić czas selekcji i zmniejszyć zmęczenie alertami. To wyraźny przykład tego, jak sztuczna inteligencja w DevSecOps może ograniczyć pracę ręczną i przyspieszyć reakcję na zagrożenia bezpieczeństwa.
Podgląd Smarter SCA z ryzykiem naprawy: Bezpieczniejsza aktualizacja Decisjony
Na konferencji OWASP Global AppSeczaprezentowaliśmy nadchodzący projekt Xygeni Ryzyko remediacji funkcja dla SCA, stworzony, aby pomóc zespołom w bezpieczniejszej aktualizacjicisJony. Ujawnia naprawione problemy, sygnalizuje nowe zagrożenia i podkreśla przełomowe zmiany w dostępnych wersjach. Zamiast bezmyślnie stosować najnowszą poprawkę, programiści otrzymują inteligentne rekomendacje, które równoważą bezpieczeństwo ze stabilnością.
Bądźcie czujni! Już wkrótce pojawią się ekscytujące aktualizacje. Chcesz być pierwszy, który się dowie? Zapisz się do naszego newslettera aby uzyskać aktualizacje produktów, informacje o bezpieczeństwie i ekskluzywne wersje zapoznawcze.
Głosy z OWASP Global Appsec: Bezpieczeństwo w erze sztucznej inteligencji
Następnie wzięliśmy udział w nagranym panelu Voices from OWASP Global AppSec – sesji prowadzonej przez społeczność, w której wzięli udział dostawcy i praktycy, aby omówić, jak wygląda nowoczesne bezpieczeństwo aplikacji w erze Automatyczna naprawa z wykorzystaniem sztucznej inteligencji.
Dokładniej rzecz ujmując, wysłuchaliśmy wypowiedzi dwóch liderów, którzy podeszli do tego wyzwania z różnych punktów widzenia:
- Antoine Carossio, współzałożyciel i dyrektor techniczny w Ucieczka, omówiono ryzyka i złożoność zabezpieczania kodu generowanego przez sztuczną inteligencję.
- Morten Ruud, Menedżer produktu w Promon, przedstawił szerszą perspektywę ochrony aplikacji wykraczającą poza środowisko IDE programisty, zwłaszcza w środowiskach wykonawczych, takich jak urządzenia mobilne.
Ich wspólna wizja odzwierciedlała główny temat obu OWASP AppSec oraz OWASP Global AppSec:bezpieczeństwo aplikacji musi ewoluować wraz ze sposobem tworzenia i wdrażania oprogramowania.
Ucieczka – Antoine Carossio: Sztuczna inteligencja pisze (i zabezpiecza) nasz kod
Na początek Antoine zbadał, w jaki sposób automatyczna naprawa z wykorzystaniem sztucznej inteligencji zmienia proces tworzenia oprogramowania i związane z tym ryzyka dla bezpieczeństwa aplikacji:
- Ponieważ sztuczna inteligencja generuje więcej kodu, jest więcej rzeczy do przetestowania — i więcej fałszywych alarmów.
- W rezultacie zmęczenie alertami wzrasta, co spowalnia produktywność programistów.
- Tradycyjne narzędzia mają trudności z nadążaniem za kodem generowanym przez sztuczną inteligencję, co pogłębia luki w zabezpieczeniach.
- Ramy regulacyjne, takie jak ustawa UE o sztucznej inteligencji, wkrótce zaczną wymagać przejrzystości w zakresie sposobu wytwarzania i audytu kodu generowanego przez sztuczną inteligencję.
Podkreślił rosnącą potrzebę:
- Granice zaufania w przepływach pracy, w których kod nie jest w całości tworzony przez człowieka.
- Lekki guardrails które zapobiegają „automatycznie uzupełnianym lukom w zabezpieczeniach”.
- Ciągłe skanowanie i walidacja kodu AI, traktowanie go bardziej jak oprogramowania firm trzecich.
Promon – Morten Ruud: Poza bezpiecznym kodem
Następnie Morten skupił się na ochronie aplikacji po zakończeniu ich opracowywania, nawiązując do szerszych celów OWASP AppSec i OWASP Global AppSec: zabezpieczając pełną SDLC od pipeline do środowiska wykonawczego.
Główne wnioski z jego wystąpienia obejmowały:
- Luki w zabezpieczeniach nie pojawiają się tylko podczas kodowania, ale także podczas kompilacji, wdrażania i szczególnie czas wykonywania.
- Nie można oczekiwać od programistów, że będą ekspertami w każdym środowisku wykonawczym, z jakim będą miały do czynienia ich aplikacje.
- Zagrożenia w czasie rzeczywistym, takie jak zbieranie danych uwierzytelniających w urządzeniach mobilnych czy ataki nakładane, wymagają zintegrowanej ochrony.
Morten podkreślił, jak:
- Promon chroni aplikacje mobilne w czasie ich działania dzięki zabezpieczeniom przed manipulacją i zabezpieczeniom wewnątrz aplikacji.
- Xygeni zabezpiecza wcześniejsze etapy pipeline z widocznością łańcucha dostaw, skanowaniem sekretów, IaC czeki i inne.
Ich wspólny wniosek powtórzył kluczowy temat Konferencja OWASP AppSec:Rzeczywiste zagrożenia nie pozostają w odosobnieniu i bezpieczeństwo również nie powinno się tego robić. Przesuń wszędzie to nie slogan, to konieczność.
Nadchodzące wystąpienie SafeDev: Koordynacja DevSecOps z wykorzystaniem sztucznej inteligencji
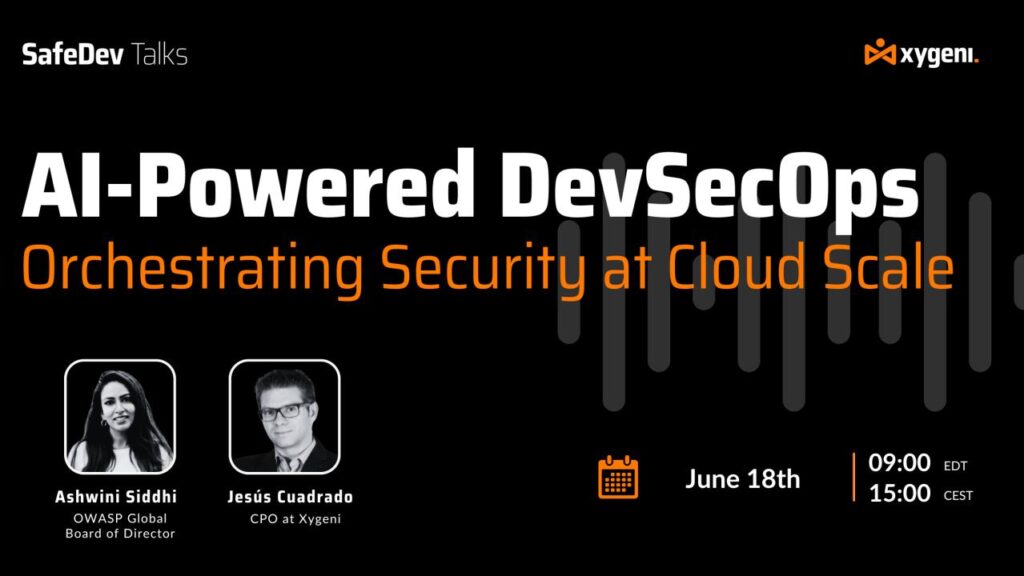
Podczas imprezy, zorganizowaliśmy specjalne wydanie naszego 𝑵𝒆𝒙𝒕 𝑺𝒂𝒇𝒆𝑫𝒆𝒗𝒂𝒌 𝑨𝑰-𝑷𝒐𝒘𝒆𝒓𝒆𝒅 𝑫𝒆𝒗𝑺𝒆𝒄𝑶𝒑𝒔. 𝑶𝒓𝒄𝒉𝒆𝒔𝒕𝒓𝒂𝒕𝒊𝒏𝒈 𝑺𝒆𝒄𝒖𝒓𝒊𝒕𝒚 𝒂𝒕 𝑪𝒍𝒐𝒖𝒅 𝑺𝒄𝒂𝒍𝒆, jako część OWASP Global AppSec, Wyposażony Ashwini Siddhi—Członkini zarządu OWASP Global i orędowniczka ruchu Women in Cyber Security. Sesja koncentrowała się na aktualnym temacie: Sztuczna inteligencja w DevSecOps i jak zorganizować bezpieczeństwo w całym SDLC w skali chmur.
Podczas rozmowy badaliśmy, jak:
- Automatyczna naprawa z wykorzystaniem sztucznej inteligencji zwiększa szybkość, widoczność i spójność w ramach przepływów pracy
- Zespoły mogą priorytetyzować realne ryzyko poprzez inteligentne zarządzanie podatnościami
- Teraz jest to możliwe bezpieczne pipelineśrodowiska s, kod i środowisko wykonawcze płynnie
- Inteligentna orkiestracja pomaga zmniejszyć zmęczenie czujnością dla programistów i zespołów AppSec
- Wszystko to jest zgodne z OWASP AppSec zasady takie jak „Przesunięcie w lewo” i „Przesunięcie wszędzie”
Podsumowanie konferencji OWASP AppSec 2025
Konferencja OWASP AppSec 2025 pokazał, jak szybko ewoluuje przestrzeń AppSec. Od naprawy opartej na sztucznej inteligencji do inteligentniejszego SCA i obrony w czasie wykonywania, nowoczesne zabezpieczenia muszą być ściśle zintegrowane z rozwojem. Wydarzenia takie jak OWASP Global AppSec udowodnij, że współpraca między dostawcami, programistami i zwolennikami jest kluczem do utrzymania przewagi.
W Xygeni jesteśmy dumni, że jesteśmy częścią tego ruchu polegającego na tworzeniu narzędzi, które pomagają zespołom wdrożyć automatyzację i zapewnić bezpieczne dostarczanie oprogramowania w skali chmury.

