






Generatywna sztuczna inteligencja nie jest już tylko domeną laboratoriów ani projektów pobocznych. Obecnie zespoły wdrażają funkcje oparte na LLM, pilotów pomocniczych i autonomicznych agentów bezpośrednio w CI/CD pipelines, platform chmurowych i przepływów pracy produkcyjnych. W rezultacie generatywne bezpieczeństwo AI i bezpieczeństwo gen AI mają stać się rzeczywistymi problemami DevOps, a nie teoretyczne. Aby sprostać tej zmianie, OWASP podniosło projekt OWASP GenAI Security do rangi projektu flagowego, wyznaczając jasny kierunek dla zespołów budujących, wdrażających i obsługujących systemy oparte na sztucznej inteligencji.
W tym poście wyjaśniono, co obejmuje projekt OWASP GenAI Security, dlaczego bezpieczeństwo sztucznej inteligencji ma znaczenie dla zespołów DevOps i w jaki sposób ta inicjatywa łączy się bezpośrednio z nowoczesnymi pipelinei automatyzacji.
Czym jest projekt bezpieczeństwa OWASP GenAI
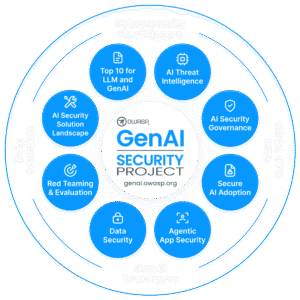
Projekt OWASP GenAI Security to otwarta inicjatywa skoncentrowana na identyfikacji i ograniczaniu ryzyka generowanego przez generatywne systemy sztucznej inteligencji. Zamiast ograniczać zakres projektu do modeli lub komunikatów, projekt analizuje zachowanie sztucznej inteligencji po jej zintegrowaniu z dostarczaniem oprogramowania.
W praktyce projekt obejmuje:
- Aplikacje oparte na LLM
- Agenci autonomiczni i półautonomiczni
- Modele połączone z narzędziami, wchodzące w interakcje z interfejsami API i pipelines
- Systemy wieloagentowe koordynujące działania
Innymi słowy, inicjatywa skupia się na tym, w jaki sposób sztuczna inteligencja zmienia model bezpieczeństwa, gdy oprogramowanie przestaje zachowywać się pasywnie i zaczyna podejmować działania.
Dlaczego bezpieczeństwo generatywnej sztucznej inteligencji ma znaczenie dla zespołów DevOps
Z perspektywy DevOps, generatywna sztuczna inteligencja zmienia promień rażenia błędów. Tradycyjna automatyzacja już kontroluje kompilacje i wdrożenia. Jednak gdy zespoły dodają sztuczną inteligencję do tej automatyzacji, system zyskuje na znaczeniu.cismoc wytwarzania jonów.
Zespoły często przyznają agentom AI dostęp do:
- Repozytoria kodu źródłowego
- CI/CD biegaczy
- Interfejsy API i dane uwierzytelniające w chmurze
- Narzędzia wdrażania i konfiguracji
W tym momencie, Sztuczna inteligencja staje się częścią płaszczyzny sterowania. Z tego powodu słabe zabezpieczenia sztucznej inteligencji mogą prowadzić do szybkich i cichych awarii.
Na przykład natychmiastowe wstrzyknięcie może wywołać niebezpieczne pipeline Podobnie, agent z nadmierną liczbą uprawnień może modyfikować infrastrukturę bez wykorzystywania klasycznej luki w zabezpieczeniach. Dlatego zespoły DevOps potrzebują wskazówek wykraczających poza zabezpieczenie samego modelu.
Od zagrożeń LLM do zagrożeń bezpieczeństwa agentów
Jednym z najważniejszych osiągnięć projektu OWASP GenAI Security jest skupienie się na zachowaniu agentów. Tradycyjne zagrożenia LLM często kończą się na błędnych wynikach. Jednak systemy agentowe wprowadzić nowe tryby awarii.
Na przykład agenci mogą:
- Zaplanuj wieloetapowe przepływy pracy
- Automatyczne wywoływanie narzędzi
- Trwała pamięć między sesjami
- Współdziałaj z innymi agentami
W rezultacie OWASP opublikowało listę OWASP Top 10 dla aplikacji agentowych, opublikowaną w ramach projektu GenAI Security Project. Lista ta uwzględnia takie zagrożenia, jak:
- Przejmowanie celów i manipulowanie instrukcjami
- Nadużywanie narzędzi i nadmierne uprzywilejowanie wykonania
- Nadużycie tożsamości i uprawnień
- Naruszenie łańcucha dostaw agentów
- Nieoczekiwane wykonanie kodu lub polecenia
Warto zauważyć, że ryzyka te bezpośrednio przekładają się na przepływy pracy DevOps, takie jak zadania CI, IaC automatyzacja i orkiestracja w chmurze.
Gdzie GenAI Security łamie tradycyjne zasady Pipeline Sterowniki
Dla zespołów DevOps jedno kluczowe spostrzeżenie jest szczególnie istotne: problemy z bezpieczeństwem generatywnej sztucznej inteligencji często omijają tradycyjne mechanizmy bezpieczeństwa.
Na przykład złośliwy monit może wywołać legalny pipeline Krok. Podobnie, agent może nadużyć zaufanych danych uwierzytelniających bez wykorzystywania luki w zabezpieczeniach. Ponadto, zatruta definicja narzędzia może przekierować akcje bez generowania alertów.
Ponieważ wszystko wygląda na autoryzowane, klasyczne mechanizmy kontroli często nie wykrywają tych błędów. Dlatego projekt OWASP GenAI Security podkreśla:
- Najmniejsze uprawnienia dla agentów i narzędzi
- Wyraźne rozgraniczenie między planowaniem a wykonaniem
- Mocne pochodzenie i poświadczenie
- Ciągły monitoring działań agentów
Jak zespoły DevOps powinny korzystać z projektu OWASP GenAI Security
Zespoły DevOps mogą wdrożyć tę inicjatywę bezpośrednio, przekształcając wytyczne w środki kontroli.
Po pierwsze, zespoły powinny tworzyć modele zagrożeń oparte na sztucznej inteligencji pipelinei traktować agentów jak tożsamości nieludzkie. Następnie zespoły powinny dokonać przeglądu uprawnień agentów i usunąć szeroki dostęp do API. Ponadto zespoły powinny zabezpieczyć łańcuch dostaw sztucznej inteligencji (AI) poprzez przypinanie modeli, monitów, narzędzi i deskryptorów.
Co więcej, zespoły powinny jasno rejestrować działania agentów i śledzić, dlaczego agent wykonał konkretny krok. Na koniec zespoły powinny zmapować listę OWASP Top 10 dla aplikacji agentowych na rzeczywiste pipeline kontrole i guardrails.
Postępując zgodnie z tym podejściem, zespoły przechodzą od eksperymentów do bezpiecznych wdrożeń generatywnej sztucznej inteligencji.
| Ryzyko bezpieczeństwa GenAI | Co to oznacza w DevOps | Zalecana kontrola |
|---|---|---|
| Szybka iniekcja | Niezaufane dane wejściowe wpływają na agenta decisjony lub pipeline działania | Walidacja danych wejściowych, ścisłe granice terminów, rozdzielenie planowania i realizacji |
| Agenci z nadmierną uprzywilejowaną pozycją | Agenci AI uzyskują dostęp do interfejsów API w chmurze, repozytoriów lub programów uruchamiających CI z nadmierną liczbą uprawnień | Najmniejsze uprawnienia, tokeny o ograniczonym zakresie, krótkotrwałe poświadczenia |
| Niewłaściwe użycie narzędzi | Agenci wywołują CI, IaClub narzędzi do wdrażania w niebezpieczny sposób | Jawne listy dozwolonych narzędzi, kontrola wykonywania oparta na zasadach |
| Przejęcie celu przez agenta | Atakujący manipulują celami agentów za pomocą podpowiedzi lub kontekstu | Walidacja celu, akceptacja wrażliwych działań przez człowieka |
| Ryzyka łańcucha dostaw AI | Wprowadź zagrożone modele, monity lub opisy narzędzi pipelines | Przypinanie wersji, weryfikacja pochodzenia, walidacja artefaktów |
| Brak obserwowalności agenta | Zespoły nie mogą śledzić, dlaczego i w jaki sposób agent wykonał działania | Szczegółowe rejestrowanie, ścieżki audytu i monitorowanie zachowań |
W jaki sposób Xygeni pomaga zespołom DevOps wdrażać projekt bezpieczeństwa OWASP GenAI
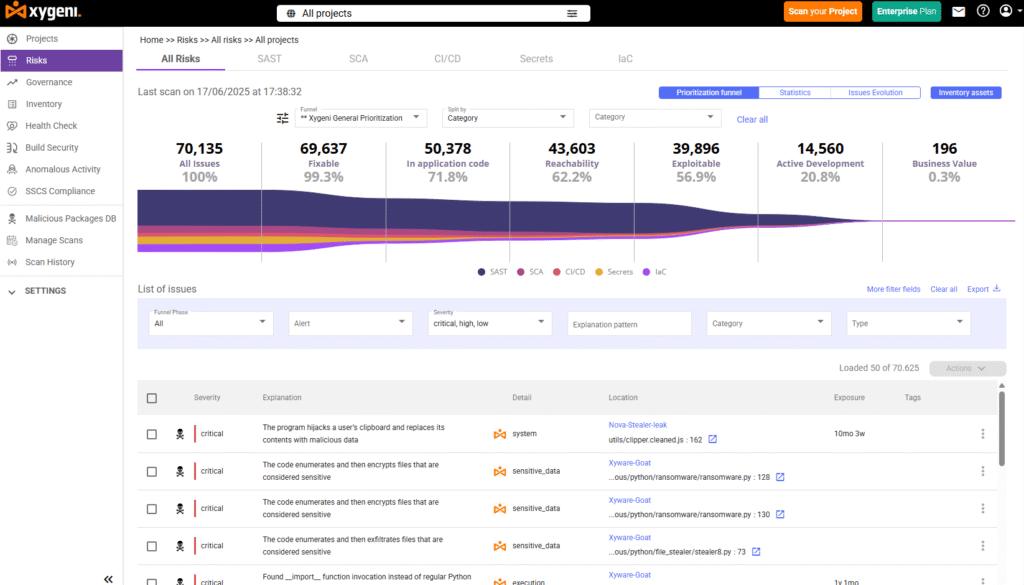
Projekt OWASP GenAI Security zapewnia solidne ramy, ale zespoły DevOps nadal potrzebują praktycznych mechanizmów kontroli, aby móc stosować te pomysły w rzeczywistych środowiskach. pipelines. To jest miejsce Xygeni pasuje naturalnie.
Xygeni koncentruje się na zabezpieczaniu automatyzacji, pipelinei łańcuchy dostaw oprogramowania, zanim cokolwiek trafi do produkcji. Dzięki temu zespoły mogą stosować zasady bezpieczeństwa AI generacji dokładnie na etapie, na którym agenci, skrypty i narzędzia AI faktycznie działają.
Po pierwsze, Xygeni pomaga zespołom kontrolować automatyzację z nadmierną liczbą uprawnień. Wiele zagrożeń związanych z GenAI powstaje, gdy agenci lub przepływy pracy dziedziczą nadmierne uprawnienia. Xygeni ćwiczenie pipelines, IaCi wczesną konfigurację, dzięki czemu zespoły mogą wykryć ryzykowne wzorce dostępu i zmniejszyć promień rażenia przed podjęciem jakichkolwiek działań przez sztuczną inteligencję.
Ponadto Xygeni wzmacnia integralność łańcucha dostaw, która odgrywa kluczową rolę w generatywnym bezpieczeństwie AI. Agenci AI często polegają na zewnętrznych narzędziach, skryptach, modelach lub zależnościach. Xygeni stale weryfikuje te dane wejściowe, zapobiegając cichemu rozprzestrzenianiu się zagrożonych artefaktów lub niebezpiecznej logiki automatyzacji. pipeline.
Xygeni również się poprawia obserwowalność zautomatyzowanego zachowaniaZamiast traktować działania oparte na sztucznej inteligencji jako nieprzejrzyste, zespoły zyskują jasny wgląd w to, co działa, kiedy działa i dlaczego. W rezultacie inżynierowie DevOps mogą śledzić dezintegrację automatyzacji.cisjony i wykrywa ścieżki wykonywania, które odpowiadają znanym wzorcom zagrożeń GenAI.
Co więcej, Xygeni wymusza guardrails w trakcie kompilacji, a nie po wdrożeniu. Skanując kod, konfigurację i logikę automatyzacji przed wykonaniem, Xygeni blokuje niebezpieczne zachowania agentów, zanim dotrą one do środowiska uruchomieniowego. To podejście jest ściśle zgodne z wytycznymi OWASP, które priorytetowo traktują zapobieganie przed wykrywaniem.
Wreszcie Xygeni integruje się bezpośrednio z istniejącymi CI/CD przepływy pracy. Zespoły nie potrzebują oddzielnych narzędzi do zabezpieczania sztucznej inteligencji. Zamiast tego generatywne zabezpieczenia sztucznej inteligencji stają się częścią tych samych mechanizmów kontroli DevSecOps, które są już używane do ochrony kodu, zależności i infrastruktury.
Krótko mówiąc, Xygeni pomaga zespołom DevOps przejść od teorii bezpieczeństwa GenAI do codziennego egzekwowania, bez spowalniania wdrażania lub zwiększania tarcia operacyjnego.
Ostatnie przemyślenia na temat projektu bezpieczeństwa OWASP GenAI
Projekt OWASP GenAI Security wysyła jasny sygnał. Bezpieczeństwo generatywnej sztucznej inteligencji stało się częścią dostarczania oprogramowania.
Agenci AI już piszą kod, wdrażają infrastrukturę, wymieniają się sekretami i rozwiązują problemy. Jeśli zespoły traktują je jak proste narzędzia, nie zauważą nowych ścieżek ataków, jakie wprowadza autonomia.
Dzięki wczesnemu wdrożeniu projektu OWASP GenAI Security Project, zespoły DevOps zyskują wspólny język, praktyczny model zagrożeń i plan działania w zakresie bezpiecznej automatyzacji opartej na agentach. W rezultacie zespoły zachowują kontrolę, gdy oprogramowanie zaczyna działać samodzielnie.
O autorze
Scenariusz Fatima Said, Menedżer ds. marketingu treści specjalizujący się w bezpieczeństwie aplikacji w Bezpieczeństwo Xygeni.
Fátima tworzy przyjazne dla programistów treści oparte na badaniach na temat AppSec, ASPMi DevSecOps. Przekłada złożone koncepcje techniczne na jasne, praktyczne wnioski, które łączą innowacje w dziedzinie cyberbezpieczeństwa z wpływem na biznes.

