





Bezpieczny łańcuch dostaw oprogramowania jest bez wątpienia pod większą kontrolą niż kiedykolwiek wcześniej. W 2024 roku liczne incydenty naruszenia bezpieczeństwa łańcucha dostaw oprogramowania ujawniły krytyczne słabości w zależnościach open source. CI/CD pipelinei integracje z systemami innych firm. W związku z tym zabezpieczenie łańcucha dostaw oprogramowania stało się dla organizacji niezbędne, aby chronić procesy rozwoju i uniknąć poważnych zakłóceń. Według najnowszych software supply chain security Zgodnie z raportem przedsiębiorstwa muszą podjąć działania, aby być o krok przed tymi zagrożeniami.
W związku z tym niniejszy wpis na blogu przedstawia 5 najważniejszych wniosków z 2024 r. i najważniejsze prognozy dotyczące udoskonalenia praktyk w zakresie bezpiecznego łańcucha dostaw oprogramowania w 2025 r.
Przyjrzyjmy się bliżej, w jaki sposób te spostrzeżenia mogą wpłynąć na kształt przyszłych strategii bezpieczeństwa.
Lekcja 1: Eskalacja zagrożeń związanych z oprogramowaniem typu open source (OSS)
W 2024, oprogramowanie typu open source (OSS) Pozostał kamieniem węgielnym rozwoju. Jednak był coraz częściej celem atakujących wykorzystujących przechwytywanie zależności, typosquattingi wstrzyknięcia złośliwego kodu. Na przykład, Atak tylnymi drzwiami XZ pokazał, w jaki sposób zaufane biblioteki mogą zostać naruszone i rozprzestrzenić złośliwe oprogramowanie na cały świat.
W rezultacie firmy, które korzystały z zaawansowanych technologii, Analiza składu oprogramowania (SCA) Narzędzia i wykrywanie anomalii znacząco zmniejszyły ryzyko. Dodatkowo skanowanie OSS w czasie rzeczywistym, regularne instalowanie poprawek i aktualizacja SBOM zarządzanie było kluczem do utrzymania bezpiecznego łańcucha dostaw oprogramowania.
Zabezpieczanie łańcucha dostaw oprogramowania: obszary priorytetowe na rok 2025
- Wzmocnij bezpieczeństwo OSS:Użyj technologii opartej na sztucznej inteligencji SCA narzędzia umożliwiające szybkie wykrywanie złośliwego kodu.
- Ulepszone wykrywanie anomalii:Proaktywne identyfikowanie ukrytego kodu i podejrzanych zachowań przed ich dotarciem do produkcji.
- Monitoruj w sposób ciągły: Zachowaj swoje SBOM na bieżąco, aby wychwytywać problemy na bieżąco.
software supply chain security raport pokazuje, że zaniedbanie bezpieczeństwa OSS zwiększa ryzyko naruszenia łańcucha dostaw oprogramowania.
2 lekcji: CI/CD Pipelines stały się głównymi celami
Przez cały rok 2024 atakujący często atakowali CI/CD pipelines. Kampania rozsyłania NPM udowodniła, jak łatwo złośliwe pakiety mogą zakłócić przepływ pracy i ukraść dane uwierzytelniające.
Ponadto firmy, które wdrożyły Pipeline Analiza składu (PCA), Testowanie bezpieczeństwa aplikacji statycznych (SAST), a atestacja kompilacji znacząco zmniejszyła te ryzyka. Ponadto systemy wczesnego ostrzegania i zapory ogniowe działające w czasie rzeczywistym stały się niezbędne do zabezpieczenia łańcucha dostaw oprogramowania.
Obszary zainteresowania na rok 2025: Wzmocnienie CI/CD Ochrona
- Przyjęcie atestu kompilacji: Aby zapewnić integralność kompilacji, stosuj się do ram takich jak SLSA.
- osadzać SAST Wcześnie:Wykrywaj luki w zabezpieczeniach podczas kodowania i blokuj niebezpieczny kod.
- Automatyzuj Pipeline Security:Wykorzystaj wykrywanie w czasie rzeczywistym, aby zapobiec nieautoryzowanym zmianom.
Bez tych środków naruszenie łańcucha dostaw oprogramowania może spowodować poważne zakłócenia.
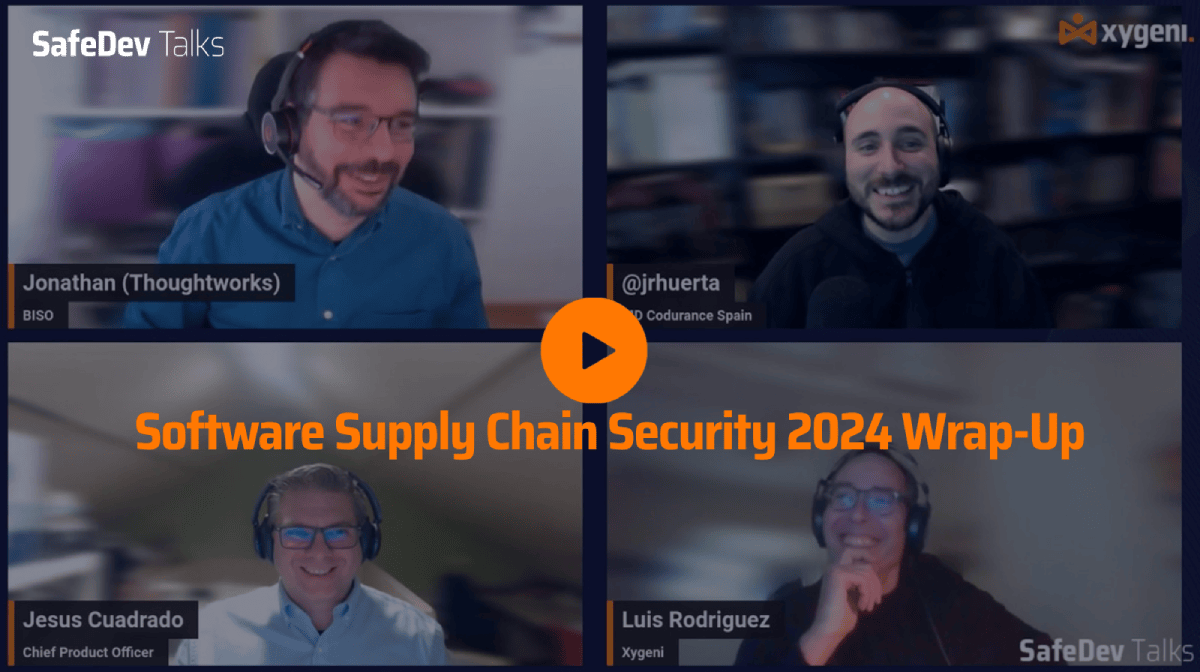
Najważniejsze wnioski i strategiczna wizja na rok 2025
Obejrzyj teraz ostatni odcinek i poznaj wnioski i strategie z 2024 r., które pomogą Ci wzmocnić łańcuch dostaw oprogramowania w 2025 r.
Lekcja 3: Automatyzacja i bezpieczny łańcuch dostaw oprogramowania
W 2024 roku automatyzacja Bezpieczeństwo aplikacji (AppSec) narzędzia takie jak SAST, DZIEŃ, SCA stały się bardziej powszechne. W rezultacie programiści stali się bardziej produktywni, a poprawki luk w zabezpieczeniach były szybsze.
Co więcej, połączenie statycznych i dynamicznych kontroli bezpieczeństwa z automatyczną priorytetyzacją pomogło programistom skupić się na rzeczywistych zagrożeniach. Takie podejście znacząco usprawniło bezpieczny łańcuch dostaw oprogramowania.
Strategie automatyzacji w 2025 roku
- Automatyzacja zarządzania lukami w zabezpieczeniach:Użyj technologii opartej na sztucznej inteligencji SAST i DAST w celu usprawnienia wykrywania i naprawiania błędów.
- Wykorzystaj sztuczną inteligencję do analizy:Pozwól, aby sztuczna inteligencja pomogła Ci ustalić priorytety w najistotniejszych kwestiach.
- Ulepsz współpracę:Automatyzacja komunikacji między zespołami ds. bezpieczeństwa i programistów.
software supply chain security Raport potwierdza, że automatyzacja jest kluczem do uniknięcia naruszeń łańcucha dostaw oprogramowania.
Lekcja 4: Zgodność z przepisami stała się koniecznością biznesową
W 2024 roku przepisy takie jak DORA oraz 2 XNUMX NIS Zmieniło sposób, w jaki firmy zabezpieczają łańcuch dostaw oprogramowania. Zgodność stała się czymś więcej niż tylko spełnianiem wymagań – stała się sposobem na utrzymanie konkurencyjności.
W związku z tym firmy, które wdrożyły proaktywne środki bezpieczeństwa, zyskały większe zaufanie i odporność. Na przykład, firmy, które wdrożyły ustawę DORA, poprawiły zarządzanie ryzykiem związanym z podmiotami zewnętrznymi i wzmocniły swoją pozycję operacyjną.
Przygotowanie do zgodności w 2025 r.
- Przygotuj się na NIS2:Wzmocnij ramy bezpieczeństwa i skróć czas reakcji.
- Zautomatyzuj raportowanie zgodności:Korzystaj z narzędzi umożliwiających generowanie raportów w czasie rzeczywistym, gotowych do audytu.
- Budować zaufanie:Pokaż klientom i partnerom swoje commitw zakresie bezpieczeństwa.
Nieprzestrzeganie tych zasad może zwiększyć ryzyko naruszenie łańcucha dostaw oprogramowania.
Lekcja 5: Sztuczna inteligencja i studia LLM w zabezpieczaniu łańcucha dostaw oprogramowania
Sztuczna inteligencja i duże modele językowe (LLM) wywarły duży wpływ na bezpieczeństwo łańcucha dostaw oprogramowania w 2024 roku. Narzędzia te usprawniły wykrywanie i usuwanie luk w zabezpieczeniach. Jednak atakujący zaczęli również wykorzystywać sztuczną inteligencję do tworzenia nowych zagrożeń.
Z tego powodu znalezienie równowagi między korzyściami i ryzykiem związanym ze sztuczną inteligencją stało się kluczowe dla utrzymania bezpiecznego łańcucha dostaw oprogramowania.
Strategie AI na rok 2025
- Użyj sztucznej inteligencji do bezpieczeństwa aplikacji:Zintegruj sztuczną inteligencję z SAST i narzędzia PCA do zaawansowanego wykrywania zagrożeń.
- Obrona przed zagrożeniami ze strony sztucznej inteligencji:Wdrożenie zabezpieczeń przed atakami wykorzystującymi sztuczną inteligencję.
- Zespoły szkoleniowe:Uświadom programistom zagrożenia i obrony związane ze sztuczną inteligencją.
software supply chain security Raport podkreśla, że sztuczna inteligencja może wzmacniać lub osłabiać bezpieczeństwo w zależności od sposobu jej wykorzystania.
Przygotuj się na rok 2025 z Software Supply Chain Security Zgłoś
Lekcje z roku 2024 są jasne: zabezpieczenie łańcucha dostaw oprogramowania wymaga czujności, proaktywnych działań i odpowiednich narzędzi. Jeśli chcesz głębiej przeanalizować te wyzwania i prognozy, nasz… software supply chain security Raport oferuje praktyczne informacje i strategie, które pomogą chronić Twoją organizację.
Ten kompleksowy raport obejmuje:
- Nowe zagrożenia i luki w zabezpieczeniach.
- Najlepsze praktyki w zakresie zarządzania bezpiecznym łańcuchem dostaw oprogramowania.
- Jak dostosować się do regulacji takich jak DORA i NIS2.
???? [Pobierz Software Supply Chain Security Zgłoś] i upewnij się, że Twoja organizacja jest przygotowana na rok 2025!