






struktura slsa nadal się rozwija i nowe SLSA w wersji 1.2 wydanie przynosi ważne aktualizacje dla każdego, kto tworzy oprogramowanie w nowoczesnym pipelines. W przeciwieństwie do poprzednich wersji, SLSA v1.2 koncentruje się bardziej na praktycznym wdrażaniu, silniejszych gwarancjach pochodzenia i jaśniejszych zasadach dotyczących poświadczenie slsaPonieważ ataki na łańcuch dostaw oprogramowania stale rosną, programiści potrzebują teraz prostego i niezawodnego sposobu weryfikacji, w jaki powstał każdy artefakt i które systemy go wykorzystały.
W tym przewodniku wyjaśniono, co nowego w Poziomy łańcucha dostaw dla artefaktów oprogramowania v1.2, dlaczego struktura slsa staje się punktem odniesienia dla software supply chain security i w jaki sposób można naturalnie wdrożyć te wymagania w ramach procesów CI i CD.
1. Czym jest SLSA i dlaczego programiści polegają na strukturze SLSA
SLSA to skrót od Supply chain Levels for Software Artifacts (poziomy łańcucha dostaw dla artefaktów oprogramowania). struktura slsa chroni łańcuch dostaw oprogramowania, ponieważ weryfikuje, w jaki sposób kod przepływa przez kompilacje, w jaki sposób zależności wchodzą do projektu i w jaki sposób artefakty przemieszczają się pipelines. Definiuje jasne zasady dotyczące pochodzenia, izolacji i integralności, aby zespoły dokładnie wiedziały, co wysyłają.
Programiści opierają się na poziomach łańcucha dostaw w przypadku artefaktów oprogramowania, ponieważ odpowiadają one na praktyczne pytanie. Czy możesz udowodnić, w jaki sposób Twój system kompilacji utworzył plik binarny i czy cokolwiek naruszyło ten proces? To ma znaczenie w praktyce. pipelinegdzie zależności często się zmieniają, a kompilacje są wykonywane w wielu systemach. W rezultacie SLSA zmniejsza ryzyko zatrucia zależnościami, naruszenia kroków kompilacji i nieautoryzowanych zmian, które mogą wystąpić w złożonych przepływach pracy.
2. Co nowego w SLSA v1.2
SLSA v1.2 wprowadza kilka zmian, które ułatwiają i urealniają wdrożenie dla zespołów programistycznych. Aktualizacje te dostosowują również specyfikację do obecnego sposobu tworzenia oprogramowania przez organizacje.
Wyższe wymagania dotyczące kompilacji
SLSA w wersji 1.2 wyjaśnia wymagania dotyczące izolacji kompilacji, dzięki czemu programiści mogą zrozumieć, które części kompilacji pipeline musi być kontrolowany. Zmniejsza to zamieszanie występujące we wcześniejszych wersjach i pomaga zespołom stosować spójne zabezpieczenia dla biegaczy, konstruktorów i koordynatorów.
Zmiany w formacie poświadczeń SLSA v1.2
Nowa wersja aktualizuje strukturę poświadczeń SLSA, aby uprościć generowanie i przetwarzanie dowodów. Poświadczenia są teraz łatwiejsze do analizy, co pomaga narzędziom zautomatyzować weryfikację, ograniczając liczbę czynności ręcznych.
Zaktualizowane wymagania dotyczące pochodzenia
Schemat pochodzenia rejestruje teraz więcej informacji o zależnościach, parametrach kompilacji i zaufanych źródłach. W rezultacie łatwiej jest prześledzić każdy artefakt do jego źródła.
Ulepszenia zabezpieczeń zależności
Ponieważ ataki na łańcuchy dostaw często zaczynają się od naruszonych pakietów, Supply chain Levels for Software Artifacts v1.2 zwiększa oczekiwania dotyczące wyboru zależności, kontroli wersji i walidacji.
Jaśniejsze definicje izolacji
Specyfikacja ulepsza definicje dla hermetycznych kompilacji i środowisk odizolowanych. Pozwala to programistom na dokładniejszą walidację logiki kompilacji i unikanie przypadkowego zaufania do niebezpiecznych systemów.
3. SLSA v1.2 a poprzednie wersje
Poniżej znajduje się wizualne porównanie pokazujące w jaki sposób SLSA v1.2 zmienia oczekiwania dotyczące pochodzenia, izolacji kompilacji i poświadczenia SLSA.
| Obszar | SLSA w wersji 1.1 | SLSA w wersji 1.2 |
|---|---|---|
| Pochodzenie | Podstawowe pochodzenie z ograniczonymi metadanymi zależności | Rozszerzone pochodzenie z głębszą zależnością i śledzeniem parametrów kompilacji |
| Zaświadczenie | Bardziej rygorystyczny format poświadczeń | Udoskonalony model **atestacji slsa** dla łatwiejszej automatyzacji i walidacji |
| Izolacja budowli | Ogólne wskazówki dotyczące izolacji | Jaśniejsze definicje dla izolowanych konstruktorów i hermetycznych kompilacji |
| Kontrole zależności | Ograniczone oczekiwania | Silniejsze zasady wyboru, śledzenia i weryfikacji zależności |
| Trudności z adopcją | Sporadyczna niejednoznaczność wymagań | Bardziej praktyczne i łatwiejsze do zastosowania przez zespoły programistyczne |
4. Zrozumienie poświadczenia SLSA
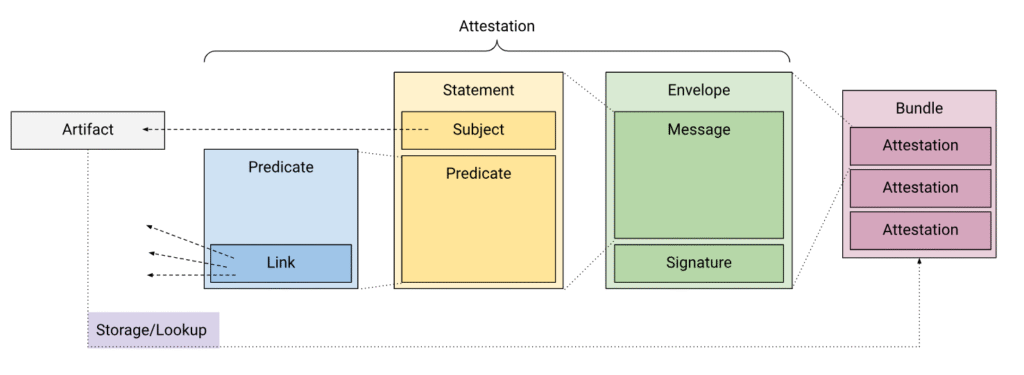
A poświadczenie slsa to podpisane oświadczenie, które dowodzi, w jaki sposób powstał artefakt programowy. Opisuje proces kompilacji, kod źródłowy, zależności oraz środowisko, w którym wygenerowano plik binarny. Ponieważ atesty są zgodne ze stałym schematem, narzędzia mogą je automatycznie weryfikować.
Dla deweloperów oznacza to możliwość weryfikacji, czy kompilacja pochodzi z oczekiwanej wersji pipeline i nie został zmodyfikowany przez niezaufany system. Ponadto poświadczenia pomagają wcześnie wykryć manipulacje, ponieważ podejrzane zmiany pojawiają się bezpośrednio w pochodzeniu.
5. W jaki sposób Xygeni pomaga spełnić wymagania SLSA v1.2
Xygeni zapewnia kompletny build security warstwa który ściśle odpowiada struktura slsaZamiast polegać na ręcznych przeglądach, otrzymujesz ciągłe kontrole kodu, zależności i CI pipelines.
Walidacja pochodzenia i poświadczenia
Xygeni weryfikuje pliki pochodzenia, weryfikuje poświadczenie slsa zawartość i kontrole, które potwierdzają, że metadane są zgodne z oczekiwanymi źródłami.
Monitorowanie skryptów kompilacji
Xygeni monitoruje skrypty kompilacji, aby wykryć nieautoryzowane zmiany, niebezpieczne polecenia lub podejrzane zachowania wewnątrz pipelines.
Weryfikacja zależności
Xygeni sprawdza integralność, historię wersji i poziom zaufania zależności, aby ograniczyć ryzyko naruszenia bezpieczeństwa pakietów.
Integralność artefaktu
Xygeni skanuje artefakty pod kątem manipulacji i sprawdza, czy odpowiadają oczekiwanym wynikom kompilacji.
Pipeline Security
Xygeni potwierdza, że CI i CD pipelinestosować spójne i bezpieczne wzorce kompilacji.
SBOM i mapowanie łańcucha dostaw
Xygeni generuje i analizuje SBOMs, co pomaga zespołom zaspokoić SLSA provenance i wymagania dotyczące audytu downstream.
Dzięki temu zespoły mogą sprostać oczekiwaniom SLSA v1.2 bez spowalniania rozwoju i łączenia wielu narzędzi.
6. Podsumowanie aktualizacji SLSA v1.2
Poziomy łańcucha dostaw dla artefaktów oprogramowania w wersji 1.2 zapewniają większą przejrzystość i silniejsze gwarancje w łańcuchu dostaw oprogramowania. Co więcej, programiści mają teraz prostszy sposób na zrozumienie pochodzenia, weryfikację integralności kompilacji i wdrożenie spójnych mechanizmów kontroli w całym łańcuchu. pipelines. Specyfikacja staje się również łatwiejsza do przyjęcia i poświadczenie slsa odgrywa kluczową rolę w dowodzeniu, jak powstało oprogramowanie. Dzięki temu zespoły mogą budować silniejsze zaufanie do dostarczanych przez siebie artefaktów.
Dzięki Xygeni możesz zastosować struktura slsa wewnątrz twojego istniejącego SDLCDodatkowo możesz automatycznie weryfikować pochodzenie, stale sprawdzać zależności i chronić swoje kompilacje przed naruszeniem bezpieczeństwa. W rezultacie wzmacniasz swój łańcuch dostaw bez spowalniania rozwoju.
???? Rozpocznij darmowy okres próbny or Kontakt i zabezpiecz swoje kompilacje za pomocą SLSA v1.2

