






Punktacja CVE i bezpieczeństwo CVE są niezbędne do ochrony nowoczesnych aplikacji przed nowymi zagrożeniami cybernetycznymi. Skuteczna identyfikacja i priorytetyzacja luk pozwala organizacjom w pierwszej kolejności zająć się najistotniejszymi zagrożeniami. Punktacja CVE zapewnia standardZintegrowany sposób klasyfikowania luk według stopnia ich zagrożenia, podczas gdy praktyki bezpieczeństwa CVE zapewniają właściwe zarządzanie tymi ryzykami i ich ograniczanie.
W 2025, Opublikowano 48 185 CVE, Wzrost o 20.6% w porównaniu z 39 962 w 2024 roku, a 38% z nich oceniono jako poważne lub krytyczne. Przy tak szybkim wzroście liczby zgłoszeń, posiadanie solidnej strategii oceny CVE i bezpieczeństwa nie jest już opcjonalne, lecz konieczne.
Większym problemem nie jest sama liczba zgłoszeń, ale fakt, że tradycyjne analizy nie nadążają za nimi. W 2025 roku NIST wzbogacił NVD o prawie 42 000 CVE, o 45% więcej niż w jakimkolwiek poprzednim roku, ale to wciąż nie wystarczyło, aby sprostać rosnącej liczbie zgłoszeń. W rezultacie tylko 28% nowo ujawnionych CVE w 2025 roku otrzymało pełne wzbogacenie NVD (wynik CVSS, klasyfikacja CWE, dane CPE), co stanowi znaczny spadek w porównaniu z 46.2% w 2024 roku. Liczby te podkreślają rosnącą potrzebę wdrożenia przez organizacje własnych środków bezpieczeństwa CVE, zamiast polegania wyłącznie na terminowym dostarczaniu danych NVD.
Czym jest punktacja CVE i dlaczego jest ważna dla bezpieczeństwa CVE?
CVE to skrót od Common Vulnerabilities and Exposures, czyli listy publicznie ujawnionych luk i zagrożeń cyberbezpieczeństwa. Każdy wpis na liście CVE otrzymuje unikalny identyfikator, zwany identyfikatorem CVE, który odnosi się konkretnie do konkretnej luki. Systemem tym zarządza MITRE Corporation. standardOkreślenie sposobu identyfikacji i katalogowania luk w zabezpieczeniach. Dzięki temu wszyscy specjaliści ds. cyberbezpieczeństwa będą korzystać z tego samego odniesienia, omawiając konkretne zagrożenia.
Punktacja CVE polega na ocenie każdego wpisu CVE i przypisaniu mu punktacji liczbowej na podstawie jego ważności. Punktacja ta pomaga organizacjom określić priorytet usunięcia luki w zabezpieczeniach.
Pozwala im efektywnie alokować zasoby i minimalizować potencjalne ryzyko. System punktacji CVE ocenia takie czynniki, jak łatwość wykorzystania luk. Bierze również pod uwagę wpływ na poufność, integralność i dostępność (często określane jako „triada CIA”). Dodatkowo ocenia potencjał działań naprawczych.
Jak NVD, lista MITRE CVE i punktacja CVE współdziałają
Zrozumienie powiązań między Krajową Bazą Danych o Lukach (NVD), Lista MITRE, a bezpieczeństwo CVE jest niezbędne do zrozumienia, w jaki sposób zarządza się lukami w zabezpieczeniach w ekosystemie cyberbezpieczeństwa.
Lista CVE MITRE rozpoczyna się od identyfikacji luk w zabezpieczeniach i przypisania im identyfikatora CVE. Lista ta zawiera jednak jedynie podstawowe informacje o każdej luce. Lista NVD, obsługiwana przez Narodowy Instytut Standardi technologii (NIST)wzbogaca te dane, zapewniając szczegółowe opisy, odniesienia i, co najważniejsze, punktację CVE poprzez Wspólny system oceny podatności (CVSS).
NVD jest kluczowym zasobem, ponieważ służy jako repozytorium standardDane o podatnościach oparte na modelu S, które pomagają organizacjom lepiej zrozumieć wpływ danej luki. NVD obejmuje nie tylko wyniki CVSS, ale także szczegółowe informacje, takie jak:
- Szczegółowe opisy każdej luki w zabezpieczeniach, w tym szczegółów technicznych i kontekstu, w którym luka może zostać wykorzystana.
- Metryki wpływu które pokazują, w jaki sposób luka może wpłynąć na różne części systemu organizacji.
- Informacje o remediacji takie jak linki do poprawek, ostrzeżeń i środków zaradczych.
Ze względu na swój kompleksowy charakter NVD jest źródłem informacji dla organizacji, które chcą ocenić rzeczywisty wpływ danej podatności na zagrożenia i dowiedzieć się, jak sobie z nią skutecznie poradzić.
CVSS: Najpopularniejszy system punktacji CVE w cyberbezpieczeństwie
Najpowszechniej stosowaną metodą punktacji CVE jest Wspólny system oceny podatności (CVSS), utrzymywane i rozwijane przez Forum Zespołów Reagowania na Incydenty i Bezpieczeństwa (FIRST). CVSS zapewnia standardujednolicony sposób pomiaru stopnia zagrożenia, dzięki któremu organizacje łatwiej ustalają priorytety działań, którymi należy się zająć w pierwszej kolejności.
CVSS ocenia luki w zabezpieczeniach w skali od 0 do 10. 0 oznacza brak ryzyka, a 10 najwyższy poziom zagrożenia. Co więcej, punktacja opiera się na czterech głównych grupach metryk:
Wynik podstawowy:
Odzwierciedla to wewnętrzne cechy podatności, które są stałe w czasie i w różnych środowiskach użytkowników. Wynik bazowy uwzględnia czynniki takie jak podatność na atak. Odnosi się on do łatwości wykorzystania podatności. Ocenia również wpływ na poufność, integralność i dostępność.
Wynik czasowy:
Ta metoda dostosowuje wynik bazowy na podstawie czynników zmieniających się w czasie, takich jak dostępność poprawki lub aktywne wykorzystywanie exploita. Metryki czasowe obejmują dojrzałość kodu exploita, poziom naprawy i wiarygodność raportu.
Wynik środowiskowy:
Pozwala to organizacjom dostosować wynik CVSS, aby odzwierciedlał wpływ luki w zabezpieczeniach w ich konkretnym środowisku. Uwzględnia on takie czynniki, jak znaczenie systemu, którego dotyczy luka, oraz potencjalne szkody uboczne.
Grupa metryk uzupełniających:
Został on wprowadzony w wersji CVSS 4.0 i zapewnia dodatkowy kontekst, który może wpłynąć na ogólną ocenę ryzyka. Obejmuje on takie kwestie, jak wymogi bezpieczeństwa, zautomatyzowane metryki (mierzące wpływ automatyzacji na eksploatację) oraz unikalne cechy, które mogą nie mieścić się w pozostałych grupach metryk. Chociaż ogólny wynik CVSS nie uwzględnia tych metryk, oferują one cenne informacje. W rezultacie pomagają organizacjom podejmować bardziej świadome decyzje.cisinformacje na temat zarządzania lukami w zabezpieczeniach.
Najnowsza wersja, CVSS w wersji 4.0, Wprowadza te ulepszenia, aby poprawić dokładność i użyteczność punktacji luk w zabezpieczeniach. Dzięki udoskonaleniu metryk, CVSS v4.0 skuteczniej odzwierciedla złożoność i kontekst luk w zabezpieczeniach. Dzięki temu punktacja zapewnia bardziej wstępną ocenę.cisOdbicie rzeczywistego ryzyka.
Przykład z życia wzięty: CVE-2021-44228 (Log4Shell)
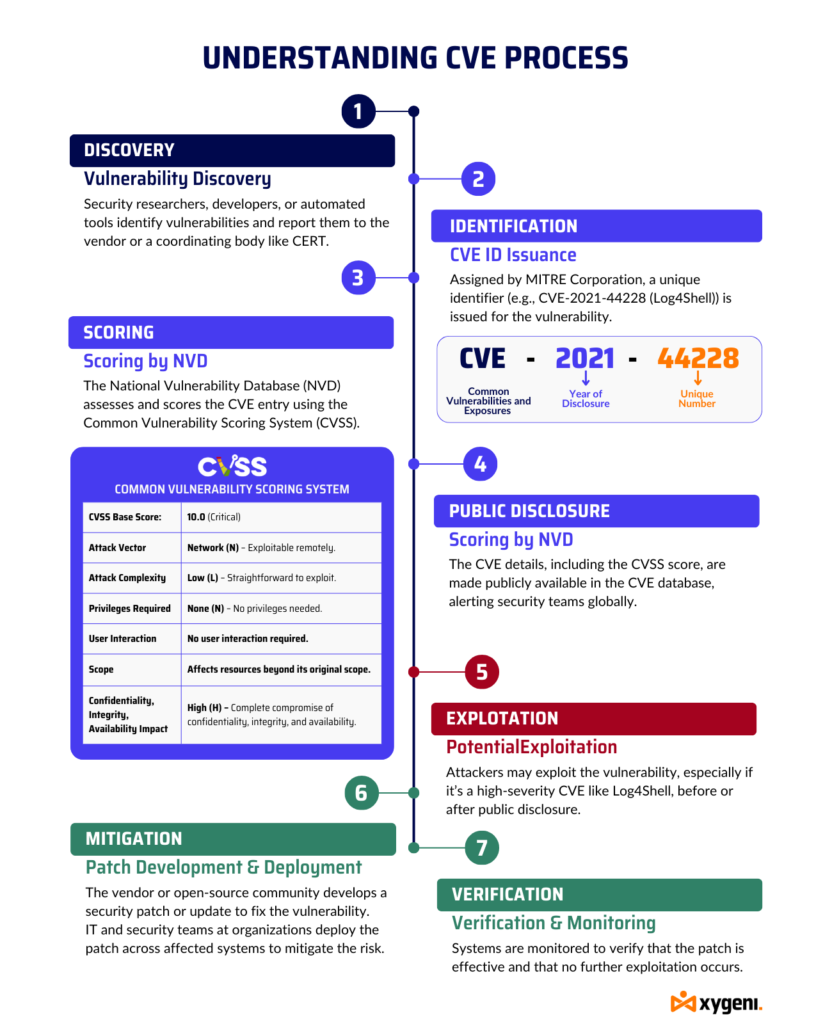
Aby zilustrować, jak punktacja CVE działa w praktyce, przyjrzyjmy się CVE-2021-44228, powszechnie znanemu jako Log4Shell. Luka w zabezpieczeniach biblioteki Apache Log4j 2 Umożliwia zdalne wykonanie kodu (RCE). W rezultacie atakujący może przejąć kontrolę nad zainfekowanym systemem.
- Identyfikator CVE: CVE-2021-44228
- Wynik podstawowy CVSS: 10.0 (krytyczny)
- Wektor ataku: Sieć (N) – Możliwość zdalnego wykorzystania.
- Złożoność ataku: Niski (L) – Łatwy do wykorzystania.
- Wymagane uprawnienia: Brak (N) – Nie są wymagane żadne uprawnienia.
- Interakcja z użytkownikiem: Brak (N) – nie jest wymagana żadna interakcja użytkownika.
- Zakres: Zmieniono (C) – Dotyczy zasobów wykraczających poza ich pierwotny zakres.
- Wpływ na poufność, integralność i dostępność: Wysoki (H) – Całkowite naruszenie poufności, integralności i dostępności.
NVD przyznało ocenę CVSS na poziomie 10.0, co oznacza najwyższy poziom zagrożenia. Powszechny charakter tej luki w połączeniu z łatwością jej wykorzystania sprawiły, że jej usunięcie stało się priorytetem na całym świecie.
Wyzwania w ocenie CVE i ich wpływ na bezpieczeństwo CVE
Podczas Typowe luki w zabezpieczeniach i narażenia (CVE) system oferuje standardChoć jest to ujednolicony sposób identyfikowania i śledzenia luk w zabezpieczeniach, jego skuteczność w zarządzaniu ryzykiem zależy od szeregu ograniczeń.
CVE-2021-44228 (Log4Shell) ilustruje te wyzwania:
- Ograniczone szczegóły dotyczące eksploatacji: CVE-2021-44228 Zawiera unikalny identyfikator, ale brakuje szczegółowych informacji o tym, jak atakujący mogą go wykorzystać. Chociaż eksperci uważają to za kluczowe, wpis CVE nie wyjaśnia w pełni dokładnych metod stosowanych przez atakujących ani konkretnych konfiguracji, które zwiększają podatność. Ta luka pozostawia organizacje niepewne co do rzeczywistego ryzyka.
- Zmienność w raportowaniu: CVE Nagrania różnią się znacznie pod względem treści i jakości. Niektóre, jak CVE-2021-44228, oferują szczegółowe opisy i informacje techniczne, podczas gdy inne pozostają krótkie lub niekompletne. Ta niespójność stanowi wyzwanie dla organizacji, które próbują ocenić ryzyko związane z luką w zabezpieczeniach wyłącznie na podstawie wpisu CVE.
- Brak odniesienia do kontekstu: CVE wpisy używają standardZdefiniowany format, który może nie odzwierciedlać specyficznego kontekstu różnych środowisk. Na przykład, CVE-2021-44228 wpływa na systemy w różny sposób w zależności od infrastruktury firmy. Ta rozbieżność prowadzi do niedokładnych ocen ryzyka, jeśli szczegóły CVE nie odpowiadają konkretnemu środowisku.
- Opóźnienie w ujawnieniu: Często występuje opóźnienie między odkryciem luki w zabezpieczeniach a dodaniem jej do bazy CVE. W tym czasie atakujący mogą wykorzystać luki takie jak CVE-2021-44228 zanim staną się publiczne, co zwiększa ryzyko ze względu na opóźnienia w ujawnieniu informacji i podjęciu działań naprawczych.
- Skupienie się na znanych lukach: CVE Wpisy obejmują wyłącznie publicznie ujawnione luki w zabezpieczeniach, co pozostawia luki zero-day i nieujawnione zagrożenia niezauważone. Poleganie wyłącznie na CVE naraża organizacje na nowe ryzyka, których baza danych jeszcze nie skatalogowała.
- Niespójna jakość zgłoszeń: Jakość CVE Wpisy różnią się w zależności od źródła. Niektóre, jak np. CVE-2021-44228, otrzymują regularne aktualizacje z nowymi szczegółami, podczas gdy inne pozostają statyczne, co prowadzi do nieścisłości i potencjalnych luk w danych.
- Zaległości w zakresie wzbogacania NVD: Nawet po opublikowaniu CVE nie ma gwarancji, że zostanie on szybko oceniony. 54 914 CVE z lat 2024–2025 pozostaje w kolejce NVD oczekując na pełną analizę. W kwietniu 2026 r. NIST ogłosił, że będzie teraz priorytetowo traktować jedynie natychmiastowe wzbogacanie w przypadku CVE. CISKatalog znanych luk w zabezpieczeniach (KEV) firmy A, oprogramowanie wykorzystywane w administracji federalnej oraz oprogramowanie krytyczne zdefiniowane w rozporządzeniu wykonawczym nr 14028. Wszystkie pozostałe elementy są wzbogacane w miarę możliwości, co oznacza, że większość organizacji nie może już zakładać, że wynik CVSS będzie dostępny, gdy będzie najbardziej potrzebny.
EPSS: Zwiększanie bezpieczeństwa CVE w celu kompleksowego zarządzania lukami w zabezpieczeniach
CVE-2021-44228 podkreśla również, gdzie Wspólny system oceny podatności (CVSS), choć solidny, nie spełnia oczekiwań. Ta wada podkreśla znaczenie System oceny przewidywania exploitów (EPSS).
Czym jest EPSS?
EPS wykorzystuje ramy oparte na danych, aby przewidzieć prawdopodobieństwo wykorzystania luk w zabezpieczeniach, takich jak CVE-2021-44228 w ciągu najbliższych 30 dni. W przeciwieństwie do CVSS, który mierzy potencjalny wpływ, EPS szacuje prawdopodobieństwo eksploatacji na podstawie danych historycznych i trendów.
Dlaczego EPSS jest ważne?
- Ulepszone priorytetyzowanie: EPS Umożliwia organizacjom priorytetyzację luk w zabezpieczeniach nie tylko na podstawie ich wagi, ale także prawdopodobieństwa wykorzystania. Na przykład, gdy zespoły ds. bezpieczeństwa wiedzą, że CVE-2021-44228 istnieje duże prawdopodobieństwo eksploatacji, koncentrują działania naprawcze tam, gdzie są najbardziej potrzebne.
- Obrona proaktywna: EPS umożliwia zespołom ds. bezpieczeństwa podejmowanie działań wyprzedzających w przypadku luk, które mogą zostać wykorzystane, zmniejszając ryzyko udanych ataków.
- Kontekstualne Deciswytwarzanie jonów: EPS zapewnia dodatkowy kontekst, który CVSS samo w sobie może zostać pominięte, takie jak identyfikacja luk w zabezpieczeniach, na które atakujący aktywnie polują. Prowadzi to do bardziej świadomych i strategicznych decyzji.cistworzenie jonów.
- Optymalizacja zasobów: W przypadku organizacji o ograniczonych zasobach, EPS pomaga efektywniej alokować wysiłki na obszary stanowiące największe zagrożenie, zapewniając skuteczniejszą strategię obrony.
Ograniczenia EPSS
Pomimo swoich zalet, EPS Ma ograniczenia. Opiera się na danych historycznych, które nie zawsze odzwierciedlają aktualny stan zagrożeń. Krótkoterminowe skupienie się na przewidywaniu wykorzystania zasobów w ciągu 30 dni może prowadzić do pomijania zagrożeń długoterminowych.
EPS dostarcza ogólnych spostrzeżeń bez uwzględniania specyficznego kontekstu poszczególnych środowisk. Wreszcie, opiera się na wcześniejszych wzorcach eksploatacji, które mogą nie uwzględniać gwałtownych zmian w technikach ataków ani nowo odkrytych luk w zabezpieczeniach.
Równoważenie CVE i EPSS w celu optymalnego zarządzania lukami w zabezpieczeniach
Aby skutecznie zarządzać lukami w zabezpieczeniach, organizacje muszą zrozumieć i rozwiązać ograniczenia obu CVSS oraz EPSIntegracja tych narzędzi zapewnia pełniejszy obraz krajobrazu luk w zabezpieczeniach. Takie podejście równoważy wagę zagrożenia z prawdopodobieństwem jego wykorzystania, co prowadzi do lepszej priorytetyzacji i świadomego podejmowania decyzji.cistworzenie jonów i poprawa wyników w zakresie cyberbezpieczeństwa.
Podejmuje wyzwanie nadania priorytetu krytycznym lukom w zabezpieczeniach
W tym wpisie na blogu zgłębialiśmy zawiłości punktacji CVE, kluczową rolę Narodowej Bazy Danych o Lukach (NVD) oraz to, jak narzędzia takie jak System Predykcji Eksploitów (EPSS) wzbogacają zarządzanie lukami w zabezpieczeniach, prognozując prawdopodobieństwo ich wykorzystania. Jednak skuteczne zarządzanie lukami w zabezpieczeniach wymaga czegoś więcej niż tylko zrozumienia tych koncepcji – wymaga kompleksowego podejścia, które dostosowuje się do specyficznych potrzeb bezpieczeństwa Twojej organizacji.
Z około 176 000 znanych luk w zabezpieczeniachPonad 19 000 z nich ma wynik CVSS na poziomie 9.0–10.0, co oznacza krytyczne ryzyko. Jednak większość – około 77.5% – mieści się w średnim przedziale od 4.0 do 8.0. Tak szeroki rozkład wskazuje na wyzwanie: ustalenie priorytetów, które luki należy wyeliminować w pierwszej kolejności i jak to zrobić przy ograniczonych zasobach, zachowując jednocześnie solidną obronę.
Analiza składu oprogramowania firmy Xygeni (SCA) Rozwiązanie rozwiązuje ten problem, integrując punktację CVE z EPSS i innymi narzędziami kontekstowymi, dając pełny obraz podatności na ataki. Nasze rozwiązanie dokładnie skanuje bazę kodu w wielu źródłach, w tym NPM, GitHub i OWD, gwarantując, że nie przegapisz żadnych potencjalnych zagrożeń bezpieczeństwa.

Jak Xygeni SCA Rozwiązanie zamienia punktację CVE w działanie
Spośród 48 185 zgłoszeń CVE opublikowanych w 2025 roku, 38% otrzymało ocenę „wysokiej” lub „krytycznej” ważności, a średni wynik CVSS w tym roku wyniósł 6.60. To wiele kategorii „krytycznych” i „wysokich” konkurujących o te same ograniczone zasoby naprawcze, a to jeszcze przed uwzględnieniem faktu, że tylko 28% zgłoszeń CVE z 2025 roku otrzymało pełne wzbogacenie NVD.
Analiza składu oprogramowania firmy Xygeni (SCA) Rozwiązanie to rozwiązuje ten problem, integrując punktację CVE z EPSS i dodatkowymi sygnałami kontekstowymi, dając pełny obraz podatności, niezależnie od tego, czy NVD zdążył już wzbogacić dany CVE. Skanuje ono bazę kodu w npm, GitHub i innych rejestrach open source, dzięki czemu nic nie umknie uwadze.
Oto, w jaki sposób uzupełnia Twoją strategię zarządzania podatnościami:
- Integracja punktacji CVE i EPSS. Połączenie powagi (CVSS) z prawdopodobieństwem wykorzystania luk (EPSS) oznacza, że Twój zespół zajmie się najpierw tym, co jest faktycznie wykorzystywane w sieci, a nie tylko tym, co ma najwyższą ocenę na papierze.
- Analiza osiągalności. Xygeni nie ogranicza się do stwierdzenia, że „ten CVE istnieje w drzewie zależności”. Rozwiązanie to sprawdza, czy podatna ścieżka kodu jest faktycznie dostępna w aplikacji, radykalnie ograniczając ilość szumów i koncentrując działania naprawcze na ryzyku, które można wykorzystać.
- Świadomość kontekstowa. Korzystając z wielu źródeł doradczych i systemów punktacji jednocześnie, Xygeni dostosowuje się do specyficznego środowiska Twojej organizacji, zamiast stosować uniwersalną ocenę ważności.
- Ciągły monitoring i alerty w czasie rzeczywistym. Nowe CVE i wyniki EPSS są stale publikowane. Xygeni stale monitoruje sytuację, więc luka, która wczoraj miała niski priorytet, a dziś jest aktywnie wykorzystywana, nie pozostaje niezauważona.
Wynik: Ponad jedna trzecia nowych luk bezpieczeństwa (CVE) została już oznaczona jako wysoka lub krytyczna, a wzbogacanie danych NVD z roku na rok staje się coraz bardziej opóźnione, dlatego ręczna selekcja każdego odkrycia jest nierealna. Xygeni pomaga zespołowi skupić się na niewielkiej części, która jest zarówno poważna, jak i rzeczywiście podatna na wykorzystanie w danym środowisku.
Poproś o demonstrację or zacznij bezpłatnie aby zobaczyć, w jaki sposób Xygeni przekształca ocenę CVE w priorytetową, możliwą do wdrożenia strategię zarządzania lukami w zabezpieczeniach.

FAQ
Jaka jest różnica pomiędzy CVE, CVSS i NVD?
CVE to unikalny identyfikator konkretnej luki w zabezpieczeniach. CVSS (Common Vulnerability Scoring System) to system punktacji używany do oceny powagi danej luki w zabezpieczeniach w skali od 0 do 10. NVD (National Vulnerability Database) to repozytorium prowadzone przez NIST, które wzbogaca każdą lukę CVE o jej wynik CVSS, opisy i odniesienia do działań naprawczych.
Czym jest EPSS i czym różni się od CVSS?
EPSS (Exploit Prediction Scoring System) szacuje prawdopodobieństwo wykorzystania luki w zabezpieczeniach w ciągu najbliższych 30 dni, bazując na rzeczywistych danych dotyczących eksploatacji. CVSS mierzy potencjalne surowość jeśli zostanie wykorzystany; EPSS mierzy prawdopodobieństwo eksploatacji. Użycie obu metod jednocześnie daje znacznie dokładniejszy sygnał priorytetyzacji niż każda z nich osobno.
Dlaczego nie jest wysoki Czy wynik CVSS jest wystarczający, aby nadać priorytet luce w zabezpieczeniach?
Wynik CVSS odzwierciedla teoretyczną wagę, a nie rzeczywiste ryzyko. „Krytyczna” luka w zabezpieczeniach z wynikiem 9.8, która jest niedostępna w konkretnej bazie kodu lub nie jest znana jako potencjalnie wykorzystywana, może mieć niższy priorytet niż luka „średnia”, którą atakujący aktywnie wykorzystują w danym momencie. Dlatego tak ważne jest połączenie CVSS z EPSS i analizą dostępności.
Ile CVE jest publikowanych każdego roku?
Liczba luk w zabezpieczeniach (CVE) systematycznie rośnie z roku na rok, a rocznie ujawniane są dziesiątki tysięcy nowych luk. Biorąc pod uwagę tę skalę, ręczna selekcja nie jest realistyczna dla większości organizacji, dlatego zautomatyzowane, kontekstowe priorytetyzowanie (CVSS + EPSS + dostępność) stało się niezbędne.
Czym jest CVE-2021-44228 (Log4Shell) i dlaczego jest używany jako przykład?
Log4Shell to krytyczna luka umożliwiająca zdalne wykonanie kodu w Apache Log4j 2, oceniona na 10.0 (maksymalnie) w CVSS. Jest szeroko wykorzystywana jako przykład edukacyjny, ponieważ łączy w sobie podatność na ataki sieciowe, brak wymaganych uprawnień i brak interakcji z użytkownikiem, ilustrując dokładnie, co oznacza „krytyczna” luka w ramach CVSS.
