
Dlaczego narzędzia do analizy kodu statycznego są niezbędne w 2026 roku
Statyczna analiza kodu nie jest już opcjonalna; jest to podstawowa praktyka dla każdego zespołu tworzącego oprogramowanie z dużą szybkością. Ten sam błąd znaleziony w produkcji może kosztować nawet 10 000 dolarów, Nie licząc czasu inżynieryjnego poświęconego na funkcje, pogorszenia jakości obsługi użytkownika czy szkód wizerunkowych, jeśli ujawni się jako incydent bezpieczeństwa. Statyczna analiza kodu wypełnia tę lukę, skanując kod źródłowy przed jego publikacją.
Stawki są wyższe w 2026 roku. Według własnych badań Xygeni, 60% aplikacji zawiera luki w kodzie własnym, A dzięki wspomaganiu rozwoju przez sztuczną inteligencję (AI) i zwiększeniu ilości tworzonego kodu, czas na wykrycie problemów przed rozpoczęciem produkcji jest krótszy niż kiedykolwiek. Wraz z rozwojem DevSecOps, kodowania wspomaganego przez AI i złożonych CI/CD pipelinePosiadanie odpowiedniego narzędzia do analizy statycznej nie jest już opcjonalne.
Jednak nie wszystkie narzędzia do statycznej analizy kodu oferują taką samą wartość. Niektóre zasypują zespoły fałszywymi alarmami. Inne całkowicie pomijają krytyczne, podatne na wykorzystanie luki. Większość z nich ogranicza się do wykrywania luk w zabezpieczeniach, ignorując zagrożenia ze strony złośliwego kodu, które obecnie regularnie pojawiają się za pośrednictwem zależności open source i kodu generowanego przez sztuczną inteligencję.
W tym poście porównano 4 najlepsze narzędzia do analizy kodu statycznego na rok 2026, oceniając je pod kątem tego, co naprawdę się liczy: dokładności wykrywania, wskaźników fałszywych alarmów, zasięgu złośliwego oprogramowania, CI/CD integracja i ceny.
Szybkie porównanie: najlepsze narzędzia do analizy kodu statycznego na rok 2026
| Narzędzie | Prawdziwa pozytywna stawka | Fałszywy wskaźnik dodatni | Wykrywanie Złośliwego Oprogramowania | AI AutoFix | Ceny | Najlepsze dla: |
|---|---|---|---|---|---|---|
| Xygeni SAST | 100% (wskaźnik odniesienia OWASP) | 16.7% | Tak — rodzimy | Tak — poprawki PR uwzględniające kontekst | Od 35 USD miesięcznie za współautora (pełna platforma) | Zespoły DevSecOps potrzebujące dokładności, wykrywania złośliwego oprogramowania i pełnego pokrycia platformy |
| Kod Snyka | 97.18% | 34.55% | Nie | Częściowo — sugestie poprawek | Od 125 USD/mies. (min. 5 współpracowników, SAST tylko) | Zespoły skupiające się na programistach już w ekosystemie Snyk |
| Semgrep | 87.06% | 42.09% | Nie | Nie | Od 100 USD/mies. za każdego darczyńcę | Zespoły potrzebujące szybkiego, konfigurowalnego skanowania opartego na regułach |
| SoundQube | 50.36% | Zmienna | Nie | Nie | Od 65 USD/mies. (SAST tylko, płatność za LoC) | Zespoły skupiające się na jakości kodu i zadłużeniu technicznym |
Co wyróżnia najlepsze narzędzia do statycznej analizy kodu?
Nie wszystkie narzędzia do statycznej analizy kodu zapewniają ten sam poziom ochrony. Najskuteczniejsze platformy w 2026 roku oferują następujące możliwości:
Dokładne wykrywanie z niską liczbą wyników fałszywie dodatnich
Najlepsze narzędzia priorytetowo traktują rzeczywiste, podatne na wykorzystanie luki w zabezpieczeniach, zamiast generować szum informacyjny. Wysoki wskaźnik prawdziwie pozytywnych wyników w połączeniu z niskim wskaźnikiem fałszywie pozytywnych oznacza, że programiści poświęcają czas na rozwiązywanie rzeczywistych problemów, a nie na śledzenie nieistotnych alertów.
Remediacja wspomagana sztuczną inteligencją
Wykrywanie bez naprawy tworzy wąskie gardła. Szukaj narzędzi, które dostarczają sugestie poprawek uwzględniające kontekst bezpośrednio w… pull requests, zastępując ryzykowne wzorce bezpiecznymi alternatywami bez konieczności ręcznego łatania.
Wykrywanie złośliwego oprogramowania i łańcucha dostaw
Tradycyjne narzędzia do statycznej analizy kodu skanują w poszukiwaniu luk w zabezpieczeniach. Nie wykrywają złośliwego kodu. Najlepsze platformy idą dalej, identyfikując tylne furtki, trojany, ransomware, ukryte wykonywanie kodu i manipulacje w rejestrze systemowym zarówno w kodzie własnym, jak i w zależnościach open source.
CI/CD i integracja IDE
Statyczna analiza kodu powinna być przeprowadzana w sposób ciągły, a nie tylko przed wydaniem. Szukaj natywnych integracji z GitHub Actions, GitLab CI, Jenkins, Azure DevOps i Bitbucket, a także wtyczek IDE, które wyświetlają wyniki w trakcie pisania kodu.
Priorytetyzacja oparta na możliwości wykorzystania
Surowe wyniki generują szum, a nie wnioski. Najlepsze narzędzia filtrują wyniki według dostępności, podatności na wykorzystanie i wpływu na biznes – dzięki czemu zespoły skupiają się najpierw na tym, co naprawdę ważne, a nie tylko na tym, co ma najwyższą ocenę CVSS.
Walidacja benchmarku OWASP
Wybór narzędzia do statycznej analizy kodu powinien opierać się na mierzalnych wynikach, a nie na zapewnieniach dostawców. Projekt OWASP Benchmark zapewnia standardZintegrowane, niezależne ramy do oceny dokładności wykrywania w oparciu o znane wzorce podatności w rzeczywistych przypadkach testowych. Zawsze proś o dane porównawcze przed commitprzywiązanie do narzędzia.

Najlepsze narzędzia do analizy kodu statycznego
1. Xygeni SAST:Analiza kodu statycznego stworzona dla DevSecOps

Przegląd: Xygeni SAST to nie tylko kolejne narzędzie do statycznej analizy kodu. Zostało stworzone specjalnie dla zespołów DevSecOps, które potrzebują wstępnegociswykrywanie zagrożeń, automatyczne usuwanie ich i pełna ochrona bez spowalniania rozwoju.
Podczas gdy większość narzędzi do statycznej analizy kodu zatrzymuje się na wykrywaniu luk w zabezpieczeniach, Xygeni idzie o krok dalej: łączy dogłębną analizę statyczną z inteligentnym wykrywaniem złośliwego oprogramowania, sugestiami napraw opartymi na sztucznej inteligencji oraz priorytetyzacją opartą na dostępności. Rezultatem jest narzędzie, które wychwytuje to, co inni pomijają, filtruje szum i pomaga programistom naprawić to, co naprawdę ważne, bezpośrednio w ramach ich istniejących procesów.
Xygeni SAST jest również częścią platformy Xygeni typu „wszystko w jednym”, co oznacza SAST wyniki są automatycznie korelowane z SCA, wykrywanie sekretów, CI/CD bezpieczeństwo, DAST i ASPM, zapewniając zespołom ujednolicony obraz ryzyka w całym SDLC.
Kluczowe cechy:
- 100% prawdziwie pozytywnych wyników (punkt odniesienia OWASP): Zero błędów w przypadku ataków typu SQL Injection i Cross-Site Scripting. Zero fałszywych alarmów w przypadku słabego szyfrowania i słabego hashowania.
- Niski wskaźnik wyników fałszywie dodatnich (16.7%): Zmniejsza zmęczenie alertami i pozwala programistom skupić się na problemach, które można wykorzystać, a nie na niepotrzebnych szczegółach.
- AI AutoFix: Generuje bezpieczne, uwzględniające kontekst poprawki kodu dostarczane bezpośrednio do pull requestsZastępuje ryzykowne wzorce bezpiecznymi alternatywami zgodnymi z najlepszymi praktykami językowymi; nie wymaga ręcznego instalowania poprawek.
- Wykrywanie złośliwego oprogramowania: Wykrywa backdoory, trojany, robaki, ransomware, spyware, wykonywanie zaciemnionego kodu i manipulacje w rejestrze systemowym, zarówno w kodzie własnym, jak i w zależnościach open source. To funkcja, której brakuje większości narzędzi do statycznej analizy kodu.
- Lejek priorytetyzacji możliwości wykorzystania: Filtruje wyniki pod kątem dostępności, podatności na wykorzystanie i wpływu na działalność biznesową, dzięki czemu zespoły mogą skupić się na tym, co rzeczywiście stwarza zagrożenie, a nie tylko na tym, co istnieje.
- Integracja IDE: Skanuj kod w trakcie pisania. Przeglądaj szczegóły problemu, jego wagę, metadane i wskazówki dotyczące naprawy bezpośrednio w swoim środowisku IDE, zanim… commit jest zrobione.
- CI/CD Integracja: Natywne wsparcie dla GitHub Actions, GitLab CI, Jenkins, Azure DevOps i Bitbucket z wysokiej jakości bramami blokującymi podatne kompilacje.
- Pełne pokrycie luk w zabezpieczeniach: Luki w zabezpieczeniach, ataki XSS, błędne konfiguracje, wycieki informacji, przepełnienia bufora, niewystarczające uwierzytelnianie i niezabezpieczona kontrola dostępu w kodzie własnym i generowanym przez sztuczną inteligencję.
💲 Ceny
Xygeni SAST jest wliczona w kompleksową platformę Xygeni, której cena zaczyna się od 35 USD miesięcznie za współautora. Obejmuje to SAST, SCA, CI/CD Bezpieczeństwo, wykrywanie tajemnic, IaC Security, DAST i ASPM, bez ukrytych ograniczeń, bez opłat za repozytorium i bez ograniczeń dotyczących funkcji.
Podsumowując: Xygeni SAST To najlepszy wybór na tej liście dla zespołów, które potrzebują wiarygodnego wykrywania, naprawy opartej na sztucznej inteligencji i ochrony przed złośliwym oprogramowaniem na jednej platformie. 100% wskaźnik prawdziwych trafień w teście OWASP Benchmark, niski wskaźnik fałszywych trafień oraz wbudowana ochrona łańcucha dostaw wyróżniają go spośród wszystkich innych narzędzi na tej liście.
2. Snyk Sast Narzędzie

Przegląd: Kod Snyk jest znany jako szybki i łatwy w użyciu narzędzie do analizy kodu statycznego Stworzony dla programistów. Zapewnia informacje zwrotne dotyczące bezpieczeństwa w czasie rzeczywistym zarówno w środowiskach IDE, jak i CI/CD pipelines, który pomaga wcześnie identyfikować problemy bez zakłócania procesów. Konfiguracja jest prosta i dobrze integruje się z nowoczesnymi środowiskami programistycznymi.
Jednak pomimo konstrukcji zorientowanej na programistów, narzędzie charakteryzuje się stosunkowo wysokim wskaźnikiem fałszywych alarmów. Brakuje mu również wbudowanego wykrywania złośliwego oprogramowania, co nakłada na zespoły ds. bezpieczeństwa większą odpowiedzialność za ręczną weryfikację wyników.
Kluczowe cechy:
- 97.18% wskaźnik prawdziwie pozytywnych wyników: Dokładnie wykrywa większość luk w zabezpieczeniach podczas analiza statyczna kodu.
- CI/CD i integracja IDE: Działa bezpośrednio w popularnych narzędziach programistycznych, umożliwiając ciągłe skanowanie.
Ograniczenia do rozważenia
- 34.55% wskaźnik wyników fałszywie dodatnich: Wysoki poziom hałasu może przytłoczyć zespoły ds. bezpieczeństwa i opóźnić podjęcie działań naprawczych.
- Brak wykrywania złośliwego oprogramowania: Nie można zidentyfikować złośliwego kodu w zależnościach innych firm, wymagane są dodatkowe narzędzia.
- SAST jest drugorzędne: Snyk zbudował swoją reputację na SCA; Kod Snyk nie dorównuje głębokości dedykowanego SAST narzędzia.
- Rozdrobnione ceny: SAST, SCA, skanowanie kontenerów i IaC sprzedawane są oddzielnie; pełne pokrycie wymaga indywidualnego zamówienia enterprise zacytować.
💲 Cennik:
Cena zaczyna się od 125 USD miesięcznie przy minimum 5 współpracownikach, SAST tylko. SCA, CI/CD Bezpieczeństwo, wykrywanie tajemnic, IaC Security, oraz skanowanie kontenerów nie są zawarte w pakiecie i należy je zakupić osobno. W pakiecie znajduje się tylko 100 testów; dodatkowe testy wymagają kosztownych dodatków. Enterprise plan wymagany dla więcej niż 10 współpracowników.
Podsumowując: Snyk Code to solidny wybór dla zespołów, które stawiają na pierwszym miejscu programistów i już korzystają z ekosystemu Snyk, a które potrzebują szybkich, rzetelnych wyników bez konieczności skomplikowanej konfiguracji. Dla zespołów, które potrzebują większej dokładności, wykrywania złośliwego oprogramowania lub ujednoliconej platformy AppSec, inne opcje z tej listy będą lepszym wyborem.
3. Semgrep Sast Narzędzie

Przegląd: Semgrep to narzędzie do statycznej analizy kodu typu open source, które stawia na elastyczność i szybkość. Umożliwia zespołom ds. bezpieczeństwa i programistów tworzenie niestandardowych reguł dostosowanych do ich specyficznej bazy kodu i polityk, bez konieczności kompilacji kodu. Dzięki temu idealnie nadaje się do szybkiego przekazywania informacji zwrotnych. CI/CD pipelineprogramy zabezpieczające typu s i Shift-Low, w których istotne jest egzekwowanie niestandardowych zasad.
Mocną stroną Semgrepa jest możliwość personalizacji i szybkość. Jego wadą jest dokładność: przy wskaźniku prawdziwych trafień na poziomie 87.06% i 42.09% fałszywych trafień w teście OWASP Benchmark, generuje on więcej szumu i pomija więcej rzeczywistych problemów niż najwyżej oceniane narzędzia z tej listy. Brakuje mu również funkcji wykrywania złośliwego oprogramowania.
Kluczowe cechy:
- Obsługa reguł niestandardowych: Zespoły mogą tworzyć i egzekwować reguły bezpieczeństwa specyficzne dla swoich aplikacji, korzystając z prostej składni reguł bez konieczności posiadania wiedzy z zakresu języka DSL.
- Szybkie skanowanie bez kompilacji: Zapewnia szybką informację zwrotną w ramach ciągłej analizy statycznej pipelines.
- Szeroka obsługa języków: Obejmuje szeroką gamę języków i frameworków.
- CI/CD Integracja: Integruje się z GitHub Actions, GitLab CI i innymi pipeline narzędzia.
- Rdzeń Open Source: Bezpłatne korzystanie z podstawowego skanowania; plany komercyjne obejmują profesjonalne zasady i funkcje zespołowe.
Ograniczenia do rozważenia
- 87.06% wskaźnik prawdziwie pozytywnych wyników: Mniej niezawodne w wykrywaniu problemów krytycznych niż wiodące narzędzia do statycznej analizy kodu.
- 42.09% wskaźnik wyników fałszywie dodatnich: Najwyższy współczynnik fałszywie dodatnich wyników na tej liście. Zespoły inwestujące w niestandardowe reguły mogą zmniejszyć ten współczynnik, ale wymaga to znacznego ciągłego wysiłku.
- Brak wykrywania złośliwego oprogramowania: Nie można zidentyfikować złośliwego kodu w komponentach innych firm.
- Brak funkcji AI AutoFix: Naprawa jest wykonywana ręcznie; odkrycia wymagają zbadania przez dewelopera bez zautomatyzowanych wskazówek dotyczących naprawy.
- Skala cen dla każdego współpracownika: Każdy współautor musi posiadać licencję na wszystkie produkty, nie ma możliwości elastycznego łączenia poziomów pokrycia.
💲 Cennik:
Ceny zaczynają się od 100 USD miesięcznie za współautora za kod, łańcuch dostaw i sekrety. Brak elastyczności – zakup kodu Semgrep wymaga takiej samej liczby licencji na łańcuch dostaw i sekrety. Koszty rosną liniowo wraz z wielkością zespołu.
Podsumowując: Semgrep doskonale sprawdza się w zespołach inżynierii bezpieczeństwa, które chcą tworzyć niestandardowe reguły wykrywania i mogą inwestować w ich dostrajanie. Zespoły, które potrzebują wysokiej dokładności od razu po instalacji, mechanizmów naprawczych opartych na sztucznej inteligencji lub ochrony przed złośliwym oprogramowaniem, lepiej sprawdzają się jako uzupełnienie bardziej kompleksowej platformy.
4. SonarQube SAST Narzędzie
Przegląd: SonarQube to jedna z najpowszechniej stosowanych platform do kontroli jakości kodu, która zapewnia silne wsparcie dla wymuszania czystego kodowania standards, zmniejszając dług techniczny i integrując się z popularnymi CI/CD Oferuje wykrywanie punktów dostępu i podstawowe skanowanie podatności, ale jego główną siłą jest jakość kodu, a nie statyczna analiza na poziomie bezpieczeństwa.
W teście OWASP Benchmark SonarQube uzyskał wynik prawdziwie pozytywnych wyników na poziomie 50.36%, co oznacza, że pomija około połowę rzeczywistych luk w zabezpieczeniach. standardZintegrowane przypadki testowe. Nie oferuje wykrywania złośliwego oprogramowania, funkcji AI AutoFix ani priorytetyzacji opartej na podatności na ataki. W przypadku zespołów o wysokich wymaganiach bezpieczeństwa najlepiej sprawdza się jako uzupełnienie dedykowanego testu jakości kodu. SAST narzędzie, a nie samodzielne rozwiązanie zabezpieczające.
Kluczowe funkcje
- Analiza jakości kodu: Wymusza standards dla czytelności, struktury i długoterminowej utrzymania w ponad 30 językach.
- CI/CD Integracja: Łączy się z Jenkins, GitLab, Azure DevOps, GitHub Actions i innymi.
- Punkty bezpieczeństwa: Wskazuje potencjalnie ryzykowne obszary kodu, jednak w celu potwierdzenia możliwości wykorzystania luk wymagana jest ręczna kontrola.
- Zarówno edycja w chmurze, jak i samodzielnie zarządzana: Elastyczne wdrażanie dla zespołów z on-premise wymagania.
- Duży ekosystem: Cieszy się dużym uznaniem, cieszy się dużym wsparciem społeczności i jest dostępny w wielu wersjach.
Ograniczenia do rozważenia
- 50.36% wskaźnik prawdziwie pozytywnych wyników: Wykrywa mniej niż połowę rzeczywistych luk w zabezpieczeniach w teście OWASP Benchmark, co jest najniższym wynikiem na tej liście.
- Ograniczona głębokość bezpieczeństwa: Lepiej nadaje się do higieny kodu niż dogłębna analiza podatności lub bezpieczeństwa łańcucha dostaw.
- Brak wykrywania złośliwego oprogramowania: Nie identyfikuje złośliwego zachowania w kodzie własnym lub zewnętrznym.
- Brak funkcji AI AutoFix: Wymagane jest ręczne rozwiązanie wszystkich problemów.
- Cennik płatności za linię kredytową: Koszt zaczyna się od 100 tys. linii kodu i wzrasta o 6 USD za każde 10 tys. linii kodu; koszty znacznie rosną w przypadku dużych baz kodu.
💲 Cennik:
Ceny zaczynają się od 65 USD miesięcznie za plan zespołowy, SAST Tylko. Model płatności za linię połączeń (LoC) z limitem 1.9 mln linii połączeń (LoC). Brak kompleksowego zabezpieczenia.
Podsumowując: SonarQube to właściwy wybór dla zespołów, dla których priorytetem jest jakość kodu, łatwość utrzymania i zarządzanie długiem technicznym. Jako samodzielne narzędzie bezpieczeństwa, jego niska dokładność w benchmarkach OWASP oznacza, że należy go połączyć z dedykowanym SAST platforma dla zespołów o rzeczywistych wymaganiach bezpieczeństwa.
Dlaczego Xygeni SAST Najlepsze narzędzie do analizy kodu statycznego na rok 2026
Każde narzędzie na tej liście ma jasno określony cel użycia. Snyk jest odpowiedni dla zespołów już działających w ekosystemie Snyk, które potrzebują szybkich wyników dla programistów. Semgrep jest przeznaczony dla inżynierów bezpieczeństwa, którzy potrzebują niestandardowych reguł i szybkich skanów. SonarQube doskonale sprawdza się w zarządzaniu jakością kodu i długiem technicznym.
Jednak żaden z nich nie łączy w sobie dokładności wykrywania, ochrony przed złośliwym oprogramowaniem, naprawy za pomocą sztucznej inteligencji i pełnego zasięgu platformy w taki sposób Xygeni robi.
Xygeni SAST To jedyne narzędzie na tej liście, które osiąga 100% wskaźnik prawdziwie pozytywnych wyników w teście OWASP Benchmark, z najniższym wskaźnikiem fałszywie pozytywnych wyników na poziomie 16.7%. To jedyne narzędzie, które wykrywa złośliwy kod zarówno w komponentach własnych, jak i zewnętrznych. I to jedyne narzędzie, w którym… SAST wyniki są natywnie skorelowane z SCA, wykrywanie sekretów, CI/CD bezpieczeństwo, DZIEŃ, ASPMdzięki czemu zespoły ds. bezpieczeństwa widzą pełny obraz ryzyka, a nie tylko odizolowane wyniki skanowania.
Dla zespołów, które poważnie podchodzą do kwestii bezpiecznego rozwoju w Era AI (gdzie kod generowany przez sztuczną inteligencję, zagrożone zależności i rosnąca liczba zagrożeń to nowa norma) Xygeni SAST jest najpełniejszym, najdokładniejszym i najbardziej opłacalnym wyborem na tej liście.
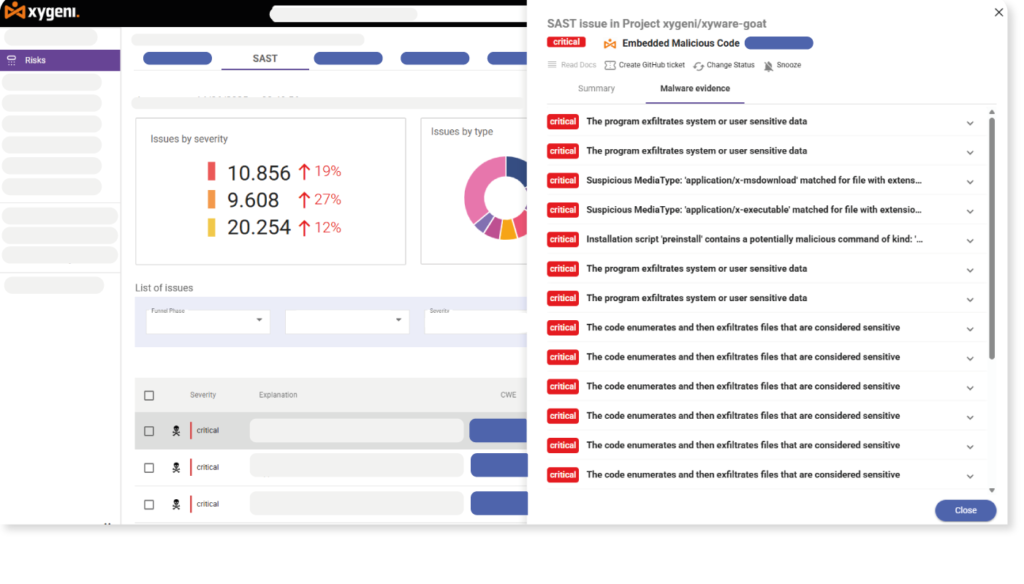

Niezrównana dokładność wykrywania – 100% prawdziwie pozytywnych wyników – potwierdzony benchmarkiem OWASP
Najczęściej zadawane pytania
Czym jest statyczna analiza kodu?
Analiza kodu statycznego, znana również jako SAST (Static Application Security Testing) to proces skanowania kodu źródłowego, kodu bajtowego lub plików binarnych bez uruchamiania programu w celu zidentyfikowania luk w zabezpieczeniach, błędów kodowania i naruszeń zasad przed wdrożeniem aplikacji.
Jaka jest różnica pomiędzy SAST i DAST?
SAST Analizuje kod źródłowy przed wdrożeniem, wykrywając luki w zabezpieczeniach już na etapie kodowania. DAST testuje aplikacje działające z zewnątrz, symulując rzeczywiste ataki na działające usługi w celu znalezienia luk w zabezpieczeniach środowiska uruchomieniowego. Większość dojrzałych programów DevSecOps korzysta z obu tych metod, a platformy takie jak Xygeni zawierają obie natywnie.
Czy narzędzia do statycznej analizy kodu mogą wykryć złośliwe oprogramowanie?
Większość nie może. Tradycyjny SAST Narzędzia skanują w poszukiwaniu luk w zabezpieczeniach kodów; nie wykrywają celowo złośliwego kodu. Xygeni SAST idzie dalej, identyfikując tylne furtki, konie trojańskie, oprogramowanie wymuszające okup, ukryte wykonywanie kodu i manipulacje rejestrem systemowym zarówno w kodzie własnym, jak i zależnościach od kodu open source. Jest to kluczowa funkcja w obliczu rosnącej liczby ataków na łańcuchy dostaw.
Czym jest OWASP Benchmark i dlaczego jest taki ważny?
Projekt OWASP Benchmark jest niezależnym, standardzorganizowana struktura mierząca dokładność SAST Narzędzia wykrywają znane wzorce podatności w rzeczywistych przypadkach testowych. Jest to najbardziej wiarygodne, niezależne źródło do porównywania narzędzi do statycznej analizy kodu, znacznie bardziej wiarygodne niż zapewnienia marketingowe producentów.
Czy powinienem używać analizy kodu statycznego wraz z SCA?
Tak. SAST wykrywa luki w Twoim własnym kodzie. SCA Identyfikuje zagrożenia w zależnościach open source. Razem obejmują one obie powierzchnie ataku. Platformy takie jak Xygeni obejmują oba natywnie (z wynikami skorelowanymi w jednym widoku ryzyka), eliminując potrzebę zarządzania oddzielnymi narzędziami i dashboards.
