






Programista otwiera IDE, opisuje, czego chce, prostym językiem i obserwuje, jak agent AI pisze funkcję w czasie, jaki zajmuje mu zrobienie kawy. Kompiluje. Przechodzi przez ręczny proces klikania. Wysyła. Nikt nie pytał, czy jest bezpieczne, bo nikt nie pytał o nic. Monit zastąpił pull request, a „działa” zastąpiło „sprawdziłem”. To jest kodowanie wibracyjne i nie jest już marginalnym nawykiem. W ten sposób pisana jest coraz większa część kodu produkcyjnego, przez profesjonalne zespoły, a nie tylko hobbystów eksperymentujących z weekendową aplikacją. I właśnie dlatego bezpieczeństwo kodowania wibracyjnego stało się tematem rozmów każdego lidera inżynierii i bezpieczeństwa, niezależnie od tego, czy już je nazwał, czy nie.
Co tak naprawdę oznacza „kodowanie wibracji”
Kodowanie wibracji to proces tworzenia oprogramowania, w którym osoba opisuje pożądany wynik w języku naturalnym, a model sztucznej inteligencji (AI) lub agent zbudowany na nim generuje działający kod. Osoba steruje procesem na podstawie rezultatu („zbuduj login flow”, „dodaj eksport CSV”), a nie pisząc lub przeglądając implementację wiersz po wierszu. Termin ten przyjął się, ponieważ oddaje coś realnego: programista kieruje się wrażeniem, że wynik jest poprawny, a nie samym odczytem kodu.
Ta zmiana to cała historia. Przegląd kodu był kiedyś punktem kontrolnym wbudowanym w proces pisania oprogramowania. Kodowanie Vibe'a omija go z założenia. Prędkość rośnie. Nawyk zadawania sobie pytania „co to właściwie robi” zanika.
Dlaczego „to działa” to zły bar
„Działa” oznacza, że kod wykonał polecenie w testowanym scenariuszu. Nie wspomina jednak o tym, co kod robi w sytuacjach, o które nikt nie pytał: nieprawidłowe dane wejściowe, uwierzytelniony użytkownik sondujący punkt końcowy, który zbytnio mu ufał, zależność, która nigdy nie została sprawdzona, zakodowany na stałe sekret, który jest widoczny. W tym miejscu bezpieczeństwo kodowania wibracji zawodzi, zanim ktokolwiek zauważy problem.
Modele kodowania AI są trenowane w celu generowania funkcjonalnych wyników zgodnych z intencją monitu. Bezpieczeństwo nie jest funkcją celu. Model optymalizujący pod kątem „to spełnia żądanie” z łatwością wygeneruje zapytanie zbudowane z konkatenacji ciągów znaków zamiast parametrów, punkt końcowy bez kontroli dostępu, ponieważ monit nie wspomina, kto nie powinien mieć dostępu, lub wywołanie API, które ufa odpowiedzi, którą powinno zweryfikować. Kompiluje się. Działa. Wprowadza również te same klasy luk, z których zespoły ds. bezpieczeństwa aplikacji szkoliły programistów przez dekadę, generując je w tempie, do którego nie dorównałby żaden ręczny proces weryfikacji.
Wewnętrzne badania nad kodem generowanym przez sztuczną inteligencję potwierdzają te intuicje realnymi liczbami: znaczna część kodu generowanego przez narzędzia do kodowania agentowego zawiera lukę w zabezpieczeniach, którą można wykorzystać już przy pierwszym podejściu, zanim w ogóle dojdzie do jakiejkolwiek weryfikacji. Nie jest to wada jednego modelu. Jest to oczekiwany wynik optymalizacji pod kątem „działa”, a nie „trzyma się”, i to właśnie ta luka w zabezpieczeniach kodowania musi zostać wypełniona.
Powierzchnia ryzyka jest szersza niż sam kod
Kodowanie wibracji bezpieczeństwo jest często przedstawiane jako problem z jakością kodu, ale narażenie przechodzi przez cały przepływ pracy agent dotyka nie tylko funkcji, której dotyka pisze:
| Największe zagrożenia bezpieczeństwa kodowania wibracji | Co to znaczy | Potencjalny wpływ |
|---|---|---|
| Niebezpieczne wzorce kodu i luki logiczne | Model odtwarza podatne wzorce, z których się dowiedział: brak walidacji danych wejściowych, słabe szyfrowanie, niebezpieczna deserializacja | 10 najpopularniejszych luk w zabezpieczeniach OWASP, które nie zostały wykryte w środowisku produkcyjnym |
| Ujawnione sekrety i poufne dane | Wygenerowany kod zapisuje na stałe klucze API, tokeny lub dane uwierzytelniające, tak jakby były składnią zastępczą | Kradzież danych uwierzytelniających, przemieszczanie się w inne miejsca, naruszenia danych |
| Uzależnienia podatne lub halucynacyjne | Agent wybiera pakiet ze znanymi kodami CVE lub nadaje nazwę pakietowi, który jeszcze nie istnieje, a atakujący rejestrują go jako pierwszy | Naruszenie łańcucha dostaw za pomocą złośliwych lub niechlujnie wykorzystanych pakietów |
| Słabe uwierzytelnianie i kontrola dostępu | Logika uwierzytelniania i uprawnień jest dostarczana z niebezpiecznymi domyślnymi ustawieniami, ponieważ monit nigdy nie określa, kto nie powinien mieć dostępu | Przejęcie konta, nieautoryzowany dostęp do danych |
| Nadmierne uprawnienia agentów i ograniczony nadzór | Agenci kodujący działają z szerokim dostępem do repozytorium, instalacji lub wykonywania i niewielką liczbą punktów kontrolnych dla ludzi | Niezamierzone zmiany, ujawnienie danych, niemonitorowane ryzyko |
| Przechwytywanie instrukcji za pomocą plików konfiguracyjnych i reguł | Pliki umiejętności, pliki reguł i konfiguracje MCP są przeglądane jak dokumentacja, ale mogą w sposób dyskretny przekierowywać działania agenta | Agenci wykonujący instrukcje kontrolowane przez atakującego bez zmiany kodu, kiedykolwiek pojawiający się w diff |
| Luźne lub dziedziczone konfiguracje | Tryby debugowania, permisywny CORS, szczegółowe komunikaty o błędach, domyślne wartości, których nikt świadomie nie wybrał | Ujawnianie informacji, rozszerzona powierzchnia ataku |
| Wykorzystanie sztucznej inteligencji Shadow | Programiści korzystają z asystentów kodowania, serwerów MCP lub narzędzi agentów spoza żadnej zatwierdzonej lub zinwentaryzowanej listy | Brak wglądu w to, co dotyczy bazy kodu, brak możliwości zarządzania nią |
| Pominięta lub ręczna recenzja | Podstawowa przyczyna wszystkich powyższych problemów: „działa” zostaje zaakceptowane jako potwierdzenie, więc punkt kontrolny, który wcześniej wykrywał te problemy, nigdy nie zostanie uruchomiony | Każde ryzyko z powyższego wynika, że kumuluje się po cichu, aż coś zepsuje się w produkcji |
Dlaczego tradycyjne narzędzia AppSec pozostają w tyle
Większość narzędzi bezpieczeństwa aplikacji opiera się na pewnym rytmie: kod jest pisany, a następnie skanowany w CI lub w PR. Ten rytm zakłada istnienie stabilnego, stworzonego przez człowieka artefaktu, na który można skierować skaner, oraz że skala zmian jest czymś, co… pipeline można dokonać przeglądu świadomie.
Kodowanie wibracji zaburza synchronizację, a ta luka czasowa stanowi sedno problemu bezpieczeństwa kodowania wibracji. Kod zmienia się w środowisku IDE w ciągu kilku sekund, często zanim osiągnie pull requestSkaner działający wyłącznie w CI wykrywa problem po fakcie, gdy niebezpieczny wzorzec jest już scalony i stanowi część kolejnej funkcji, którą ktoś inny buduje. Skaner, który traktuje kod wygenerowany przez sztuczną inteligencję tak samo jak każdy inny kod, pomija elementy ryzyka specyficzne dla sposobu jego napisania: pakiet wybrany przez agenta bez uzasadnienia, plik instrukcji, który podpowiedział agentowi, co ma zrobić, zanim człowiek w ogóle zauważył różnicę.
Co faktycznie zamyka lukę
Organizacje, które wyprzedzają ten trend, nie zwalniają tempa kodowania wibracji. Wprowadzają do procesu pracy prawdziwe zabezpieczenia kodowania wibracji: przenoszą punkt kontrolny z powrotem do miejsca, w którym kod jest faktycznie pisany, i traktują kod generowany przez sztuczną inteligencję jako dane wejściowe, którym nie można ufać, dopóki nie zostanie udowodnione inaczej:
- Skanuj w środowisku IDE, nie tylko w CI. Wykrycie niebezpiecznego wzorca, gdy agent wciąż generuje funkcję, stanowi inny problem niż wykrycie go po tym, jak zależą od niego trzy kolejne funkcje.
- Sprawdź każdą zależność wprowadzoną przez agenta, w ten sam sposób, w jaki sprawdziłbyś kod wpisany ręcznie przez programistę przed instalacją.
- Pliki konfiguracyjne odczytywane przez agenta należy traktować jako kod, a nie dokumentację. Pliki reguł, pliki umiejętności i konfiguracje serwera MCP mogą zawierać instrukcje zmieniające działania agenta i zasługują na taką samą kontrolę jak kod generowany przez agenta.
- Zadbaj o to, aby człowiek był na bieżąco informowany o poprawkach, a nie tylko o zgłoszeniu problemu. Programista, który widzi, dlaczego coś jest podatne na wykorzystanie, a nie tylko to, że uruchomiło regułę, uczy się następnym razem inaczej formułować monity i sprawdzać błędy.
- Załóżmy, że „to działa” nigdy nie było paskiem bezpieczeństwai spraw, aby pasek był widoczny w przepływie pracy, zamiast pozostawiać to w pamięci.
Gdzie pasuje Xygeni
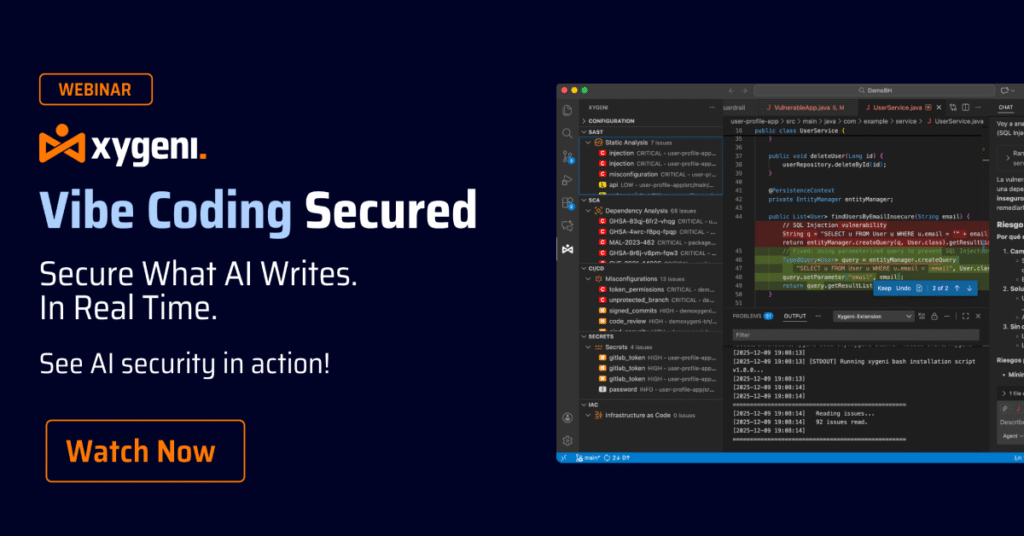
To jest dokładnie ten szew DevAI firmy Xygeni został stworzony, aby go zamknąć. DevAI działa jako ciągła warstwa bezpieczeństwa wewnątrz IDE, monitorując kod pisany przez ludzi i generowany przez sztuczną inteligencję w trakcie jego tworzenia, a nie po jego wylądowaniu w pull requestNie czeka na monit: sygnalizuje podatne na ataki wzorce, wyjaśnia rzeczywistą ścieżkę ataku prostym językiem i proponuje rozwiązanie, które programista może przejrzeć i zastosować bez przerywania pracy. Po stronie łańcucha dostaw, MEW (wczesne ostrzeganie przed złośliwym oprogramowaniem) wychwytuje złośliwe pakiety zanim powstanie podpis, co ma tutaj kluczowe znaczenie, ponieważ agent wybierający zależność w Twoim imieniu to dokładnie ten moment, w którym pakiet, który został skopiowany lub naruszony, przedostaje się do systemu.
W obu przypadkach CoreAI koreluje to, co znajduje się w bazie kodu, zależnościach i pipeline do jednego, priorytetowego widoku ryzyka, a ten widok nie ogranicza się do Xygeni'ego własne skany. Dotyczy to tego samego Triaż AI, wyjaśnienie i remediacja do ustaleń z innych skanerów, które już istnieją, więc zabezpieczenie kodowania wibracji nie oznacza usuwania stosu, który już działa. Oznacza to nałożenie na niego warstwy, która w końcu będzie działać z prędkością, z jaką pisany jest kod.

FAQ
Czy kodowanie wibracji jest z natury niebezpieczne?
Nie. Kodowanie wibracji to metoda rozwoju, a nie luka w zabezpieczeniach. Ryzyko wynika z pomijania etapu przeglądu, który kiedyś służył do wychwytywania niebezpiecznych wzorców, a nie z samego używania sztucznej inteligencji do pisania kodu. Dlatego bezpieczeństwo kodowania wibracji to element procesu pracy, a nie powód do unikania tej praktyki.
Czy istniejący SAST or SCA Czy narzędzia wychwytują zagrożenia bezpieczeństwa kodowania?
Wychwytują część z nich, ale zazwyczaj po scaleniu kodu, ponieważ większość z nich działa w CI, a nie w środowisku IDE, gdzie generowany jest kod. Zazwyczaj nie oceniają też zachowania samego agenta AI, takiego jak wybierane przez niego pakiety czy odczytywane pliki konfiguracyjne.
Jakie jest najważniejsze rozwiązanie zapewniające bezpieczeństwo kodowania wibracji?
Przenieś kontrole bezpieczeństwa do środowiska IDE w momencie generowania, zamiast polegać tylko na późniejszym pipeline skanowanie. Wykrycie problemu, zanim stanie się częścią trzech kolejnych funkcji, które zostaną na nim zbudowane, to zupełnie inny problem niż wykrycie go później.
Czy zabezpieczenie kodowania wibracji oznacza spowolnienie pracy programistów?
Nie, jeśli kontrola odbywa się inline, w środowisku IDE, z wyjaśnieniem i gotowym rozwiązaniem. Celem jest zachowanie dynamiki kodowania, przy jednoczesnym przywróceniu osądu, jaki zapewniała kiedyś ręczna kontrola.
