






Bezpieczeństwo nie może czekać do ostatniej fazy testów. Jeśli chcesz tworzyć bezpieczne i odporne aplikacje, musisz myśleć o bezpieczeństwie od samego początku. Właśnie tutaj zrozumienie faz cyklu życia oprogramowania (SDLC) staje się krytyczny. Poprzez osadzanie SDLC bezpieczeństwo na każdym etapie, od planowania i projektowania po wdrażanie i konserwację, tworzysz bezpieczny cykl życia oprogramowania (S)SDLC), która zmniejsza ryzyko, obniża koszty i utrzymuje oprogramowanie w gotowości na realne zagrożenia. W tym przewodniku przeprowadzimy Cię przez każdą fazę SDLC i pokażemy Ci, jak sprawić, by bezpieczeństwo stało się wbudowaną funkcją, a nie czymś drugorzędnym.
Rozumienie SDLC i bezpieczny cykl życia oprogramowania
Cykl życia oprogramowania (SDLC) zapewnia ustrukturyzowane podejście do projektowania, tworzenia, testowania i wdrażania oprogramowania. Jednak tradycyjne SDLC często traktuje bezpieczeństwo jako kwestię drugorzędną. To właśnie tutaj rozpoczyna się cykl życia bezpiecznego oprogramowania (SSDLC) wdraża zabezpieczenia na każdym etapie, aby zapewnić odporność oprogramowania na współczesne zagrożenia cybernetyczne.
SDLC Bezpieczeństwo: podstawa bezpiecznego cyklu życia oprogramowania
Według Narodowy Instytut Standardi technologii (NIST)Bezpieczeństwo powinno być zintegrowane na wszystkich etapach cyklu życia oprogramowania, od planowania po konserwację. Poprzez osadzanie SDLC Dzięki włączeniu praktyk bezpieczeństwa do procesu rozwoju, zespoły mogą wcześnie reagować na luki w zabezpieczeniach, minimalizować ryzyko i unikać kosztownych napraw w przyszłości.
Słownik bezpieczeństwa Xygeni
Czym jest SDLC
Cykl życia oprogramowania (SDLC) to ustrukturyzowany framework, który jasno określa etapy tworzenia oprogramowania, począwszy od starannego planowania, poprzez rozwój, wdrożenie i utrzymanie. Co więcej, w cyklu życia oprogramowania każda faza obejmuje określone działania, cele i produkty końcowe. W rezultacie kroki te zapewniają wydajne i efektywne tworzenie oprogramowania przy jednoczesnym spełnieniu wszystkich wymagań. standards. Postępując zgodnie z tymi jasnymi ramami, zespoły mogą tworzyć wysokiej jakości oprogramowanie, które spełnia potrzeby funkcjonalne i biznesowe.
Co to jest sSDLC?
Bezpieczny cykl życia rozwoju oprogramowania (SSDLC) to struktura, która systematycznie integruje praktyki bezpieczeństwa na każdym etapie procesu rozwoju. W przeciwieństwie do SDLC, gdzie kwestie bezpieczeństwa są często poruszane na późnym etapie — podczas testów lub wdrażania — SSDLC „Wbudowuje” bezpieczeństwo od samego początku. Bezpieczny cykl życia oprogramowania nie polega na dodawaniu dodatkowej złożoności, ale na proaktywnym działaniu. Dzięki wczesnej identyfikacji i minimalizacji luk w zabezpieczeniach, SSDLC Zmniejsza ryzyko, minimalizuje koszty poprawek na późnym etapie i zapewnia zgodność z przepisami takimi jak RODO, HIPAA i PCI DSS. Dzięki SSDLCDzięki temu programiści mogą dostarczać oprogramowanie, które nie tylko działa bezproblemowo, ale także jest odporne na współczesne zagrożenia cybernetyczne.
Jakie są fazy cyklu życia oprogramowania i jakie są związane z nimi wymagania bezpieczeństwa?
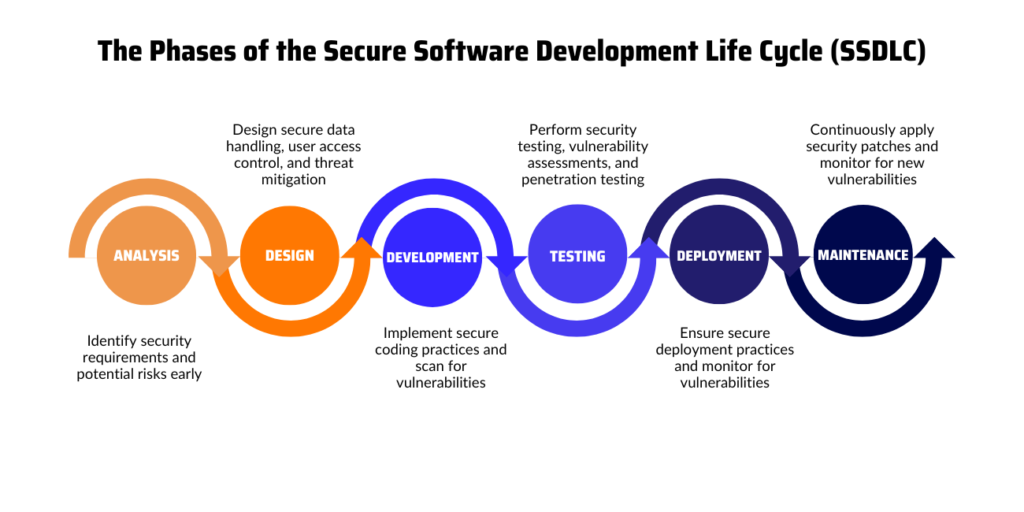
Każda faza cyklu życia oprogramowania (SDLC) stwarza wyjątkowe wyzwania w zakresie bezpieczeństwa. Znajomość faz cyklu życia oprogramowania pomaga w integracji SDLC bezpieczeństwo na każdym kroku. Wdrażając Bezpieczny Cykl Życia Oprogramowania (SSDLC), możesz wykryć luki w zabezpieczeniach na wczesnym etapie, ograniczyć ryzyko i tworzyć lepsze oprogramowanie.
Oto, w jaki sposób bezpieczeństwo wpisuje się w każdą fazę cyklu rozwoju oprogramowania i w jaki sposób Xygeni pomaga zapewnić jego płynność:
1. Planowanie i analiza wymagań
Ta faza stanowi podstawę projektu. Zespoły definiują zakres projektu, gromadzą wymagania i oceniają potencjalne ryzyko. Zrozumienie faz cyklu życia oprogramowania zaczyna się od solidnego planowania i dodawania SDLC zabezpieczenia na tym etapie zapobiegają pojawieniu się luk w zabezpieczeniach w przyszłości.
Skupienie na bezpieczeństwie: Kluczowe znaczenie ma tu modelowanie zagrożeń i zbieranie danych dotyczących wymogów bezpieczeństwa. Narzędzia takie jak Xygeni'ego Application Security Posture Management (ASPM) Zapewnij pełną widoczność potencjalnych zagrożeń poprzez automatyzację wykrywania zasobów oprogramowania. Jednocześnie Xygeni'ego Software Supply Chain Security (SSCS) zapewnia, że wszystkie komponenty firm trzecich lub komponenty typu open source spełniają wymogi bezpieczeństwa standards, redukując ryzyka w łańcuchu dostaw jeszcze przed rozpoczęciem prac rozwojowych.
2. Wnętrze
W fazie projektowania zespoły mapują architekturę systemu i decydują o sposobie działania oprogramowania. Krytyczne kwestie bezpieczeństwacisW centrum uwagi znajdują się takie kwestie, jak ochrona poufnych danych, kontrolowanie dostępu użytkowników i ograniczanie zagrożeń.
Skupienie na bezpieczeństwie: Projektowanie bezpiecznej architektury i aktualizowanie modeli zagrożeń. Infrastruktura jako kod firmy Xygeni (IaC) Bezpieczeństwo Skanuje architekturę chmury i systemów w poszukiwaniu błędnych konfiguracji, zapewniając, że luki w zabezpieczeniach nie zostaną osadzone w projekcie. Dodatkowo, Sekrety bezpieczeństwa Xygeni pomaga chronić poufne informacje, takie jak klucze API, dane uwierzytelniające i hasła na tym etapie.
3. oprogramowania
To właśnie na tym etapie odbywa się faktyczne kodowanie, co czyni go jedną z najbardziej podatnych faz na zagrożenia bezpieczeństwa. Źle napisany kod lub niezabezpieczone komponenty mogą powodować poważne problemy, jeśli nie zostaną wcześnie rozwiązane.
Skupienie na bezpieczeństwie: Bezpieczne praktyki kodowania, statyczne testowanie bezpieczeństwa aplikacji (SAST) i analiza składu oprogramowania (SCA). Xygeni'ego ASPM aktywnie monitoruje kod w trakcie jego tworzenia, sygnalizując zagrożenia w czasie rzeczywistym, dzięki czemu programiści mogą rozwiązywać problemy w miarę ich pojawiania się. Auto-naprawa, część Xygeni Open Source Security Suite automatycznie usuwa luki w zabezpieczeniach komponentów open source, zanim trafią one do produkcji. Tymczasem Wykrywanie złośliwego oprogramowania w czasie rzeczywistym chroni zależności i biblioteki stron trzecich, Tajemnice bezpieczeństwa gwarantuje, że żadne poufne dane nie przedostaną się przypadkowo do bazy kodu.
4. Testy
W fazie testowej cykl życia oprogramowaniaZespoły weryfikują funkcjonalność i sprawdzają luki w zabezpieczeniach. Dokładne testy gwarantują, że żadne zagrożenia bezpieczeństwa nie dotrą do środowiska produkcyjnego.
Skupienie na bezpieczeństwie: Dynamiczne testy bezpieczeństwa aplikacji (DAST), testy penetracyjne i skanowanie w poszukiwaniu luk w zabezpieczeniach. W tej fazie: Xygeni'ego ASPM wykorzystuje wskaźniki podatności na wykorzystanie luk w zabezpieczeniach, aby wskazać najpoważniejsze zagrożenia, pomagając zespołom skutecznie ustalać priorytety działań naprawczych. Wykrywanie złośliwego oprogramowania w czasie rzeczywistym kontynuuje skanowanie w poszukiwaniu zagrożeń w komponentach innych firm, podczas gdy SSCS wykrywanie anomalii monitoruje nietypowe zachowania, które mogą sygnalizować ukryte luki w zabezpieczeniach.
5. Rozlokowanie
W tej fazie oprogramowanie jest udostępniane w środowisku produkcyjnym. Zespoły muszą zadbać o bezpieczeństwo procesu wdrażania, aby uniknąć nowych zagrożeń podczas przejścia.
Skupienie na bezpieczeństwie: Bezpieczne konfiguracje, skanowanie luk w zabezpieczeniach po wdrożeniu i systemy zapobiegania włamaniom. Dodatkowo, Xygeni'ego Open Source Security apartament zapewnia bezpieczeństwo komponentów innych firm nawet po wdrożeniu. Co więcej, Auto-naprawa Naprawia luki w zabezpieczeniach w środowiskach produkcyjnych bez konieczności ręcznej interwencji. Tymczasem SSCS stale skanuje w poszukiwaniu nowych zagrożeń, zapewniając bezpieczeństwo Twojego środowiska produkcyjnego.
6. Konserwacja
Praca nie kończy się po wdrożeniu. Bieżąca konserwacja obejmuje usuwanie nowych luk w zabezpieczeniach, wdrażanie poprawek i zapewnianie bezpieczeństwa systemu przed ewoluującymi zagrożeniami.
Skupienie na bezpieczeństwie: Zarządzanie lukami w zabezpieczeniach, zarządzanie poprawkami i ciągły monitoring. Xygeni'ego ASPM Zapewnia monitorowanie bezpieczeństwa w czasie rzeczywistym, aby szybko wykrywać i rozwiązywać pojawiające się problemy. W połączeniu z Wykrywanie złośliwego oprogramowania w czasie rzeczywistymXygeni pomaga chronić oprogramowanie przed nowymi zagrożeniami związanymi z komponentami innych firm, zapewniając długoterminowe bezpieczeństwo.
Korzyści płynące z bezpiecznego cyklu życia oprogramowania
Wdrożenie bezpiecznego cyklu życia oprogramowania (SSDLC) nie polega tylko na zapewnieniu bezpieczeństwa oprogramowania — chodzi o inteligentniejszą pracę i tworzenie lepszych aplikacji. Dzięki integracji SDLC wdrażając praktyki bezpieczeństwa na każdym etapie rozwoju, zespoły zyskują szereg korzyści:
- Zmniejszenie podatności na zagrożenia: Wczesne wykrycie problemów bezpieczeństwa pozwala zapobiec przedostaniu się poważnych zagrożeń do środowiska produkcyjnego.
- Niższe koszty: Naprawianie luk w zabezpieczeniach w trakcie tworzenia oprogramowania jest znacznie tańsze niż ich łatanie po wydaniu oprogramowania.
- Poprawa bezpieczeństwa: SSDLC zwiększa odporność oprogramowania, przygotowując je na zmieniające się zagrożenia.
- Osiągnij zgodność: Poznaj bezpieczeństwo standardtakich jak GDPR, HIPAA i PCI DSS, bez konieczności organizowania się na ostatnią chwilę.
Jak bezpieczny jest cykl życia oprogramowania (S)SDLC) Transformuje bezpieczeństwo oprogramowania
Zrozumienie faz cyklu życia oprogramowania to pierwszy krok do tworzenia bezpiecznego i niezawodnego oprogramowania. Wdrażając Bezpieczny Cykl Życia Oprogramowania (SSDLC), bezpieczeństwo staje się kluczowym elementem procesu rozwoju. Od planowania i projektowania po konserwację, dodając SDLC Bezpieczeństwo na każdym etapie pomaga Twojemu zespołowi wcześnie wykrywać luki w zabezpieczeniach, obniżać koszty i wyprzedzać rozwijające się zagrożenia.
Xygeni tworzy SSDLC adopcja prosta. Application Security Posture Management (ASPM) zapewnia wgląd w zagrożenia w czasie rzeczywistym, dzięki czemu Twój zespół może szybko rozwiązywać problemy. Software Supply Chain Security (SSCS) zapewnia bezpieczeństwo komponentów firm trzecich i open source. Dzięki funkcji Auto-Remediation możesz natychmiast usuwać luki w zabezpieczeniach i skupić się na tworzeniu świetnego oprogramowania.
Zrób następny krok
Skupiając się na SDLC bezpieczeństwo i przejście na SSDLC Dzięki temu podejściu Twój zespół tworzy oprogramowanie, które nie tylko działa, ale także jest bezpieczne przed nowoczesnymi zagrożeniami. Wdrażanie zabezpieczeń na każdym etapie ułatwia zachowanie zgodności i ogranicza kosztowne poprawki w przyszłości. Gotowy na ulepszenie swojego procesu? Zobacz, jak Xygeni może pomóc w zabezpieczeniu każdej fazy Twojego projektu cykl życia oprogramowania i uczynić rozwój bezpieczniejszym i bardziej efektywnym.

