






TL; DR
Określenie „firma zajmująca się bezpieczeństwem sztucznej inteligencji” oznacza co najmniej trzy różne rzeczy. Niektórzy dostawcy zabezpieczają kod tworzony przez sztuczną inteligencję, inni zabezpieczają same modele i agentów, a jeszcze inni po prostu dodają funkcję sztucznej inteligencji do istniejącego narzędzia. Zanim porównasz ceny, dowiedz się, którego z nich faktycznie rozważasz.
Metoda Discovery oddziela rzeczywiste relacje od wersji demonstracyjnej. Dostawca, który potrzebuje ruchu na żywo lub wdrożonego agenta, aby coś znaleźć, może powiedzieć Ci tylko o tym, co już działa; statyczne wykrywanie na poziomie kodu wychwytuje to w pull request zamiast.
Należy sprawdzić zgodność z ramą, a nie przyjmować ją na wiarę. OWASP LLM Top 10, NIST AI RMF i MITRE ATLAS są stabilne i możliwe do cytowania; poproś dostawcę o pokazanie faktycznego mapowania, a nie tylko logo na slajdzie.
Kategoria ta szybko się skonsolidowała. Od 2024 roku kilku specjalistów od sztucznej inteligencji zostało włączonych do większych platform. Nie dyskwalifikuje to firmy, ale warto zadać sobie pytanie, czy plan działania, który kupujesz, będzie nadal aktualny za dwa lata.
Na co zwrócić uwagę wybierając firmę zajmującą się bezpieczeństwem sztucznej inteligencji
Wpisz „firma zajmująca się bezpieczeństwem AI” w pasku wyszukiwania, a znajdziesz dziesiątki dostawców, którzy używają tych samych pięciu słów: wspierany przez AI, kompleksowy, ujednolicony, nowej generacji, agentowy. Żadne z tych słów nie mówi Ci, co tak naprawdę robi produkt ani czy spełnia potrzeby Twojego zespołu. Ten przewodnik to lista kontrolna, która pomoże Ci to przebrnąć: co tak naprawdę obejmuje termin „bezpieczeństwo AI”, pytania, które odróżniają rzeczywistą możliwość od slajdu, oraz sygnały ostrzegawcze, które pojawiają się w niemal każdej ocenie.
„Firma zajmująca się bezpieczeństwem AI” oznacza co najmniej trzy różne rzeczy
Zanim zaczniesz kogokolwiek porównywać, zastanów się, jaki problem tak naprawdę próbujesz rozwiązać. Etykieta obejmuje trzy odrębne kategorie, a dostawca, który jest doskonały w jednej z nich, często nie znajduje się w pozostałych dwóch.
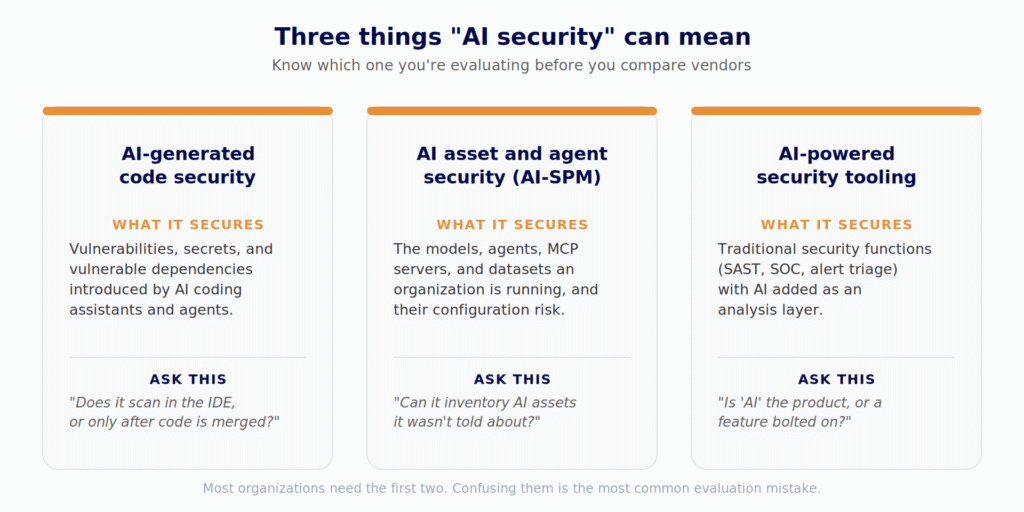
Narzędzie służące do zabezpieczania modeli w środowisku produkcyjnym nie wychwyci nazwy pakietu, która jest halucynacją. pull request, a skaner kodu nie wykryje, że w zeszłym tygodniu w czyimś środowisku IDE pojawił się niezatwierdzony serwer MCP.
Kryteria zakupu, które naprawdę mają znaczenie
Gdy już wiesz, jakiej kategorii potrzebujesz, warto zadać te pytania każdemu sprzedawcy z Twojej krótkiej listy, niezależnie od tego, jak opisano go na jego stronie głównej.
Czerwone flagi, od których warto odejść
Kilka wzorców pojawia się w tej kategorii na tyle często, że warto je wymienić bezpośrednio, bez wskazywania konkretnego dostawcy:
- „Wspomagane sztuczną inteligencją” – bez szczegółów. Jeśli dostawca nie potrafi wyjaśnić jednym zdaniem, czym sztuczna inteligencja różni się od skanera opartego na regułach, to jest to jedynie etykietka marketingowa, a nie funkcja.
- Odznaka ramowa, za którą nic nie ma. Powołanie się na OWASP lub NIST jest łatwe. Poproś o jeden konkretny przykład, rzeczywiste odkrycie powiązane z rzeczywistą kategorią w tych ramach, a nie o pełne mapowanie, tylko o jedno. Jeśli dostawca nie może przedstawić pojedynczego przykładu na miejscu, odznaka pełni funkcję dekoracyjną.
- Niejasności co do miejsca skanowania. Zapytaj wprost: czy nasz kod kiedykolwiek opuszcza infrastrukturę podczas analizy? Dostawca pewny swojej architektury odpowiada jednym zdaniem. Dostawca, który przechodzi do tematu szyfrowania w ruchu, nie odpowiadając na pytanie, po prostu podał odpowiedź.
- Bezpłatny poziom, który w rzeczywistości jest 14-dniowym okresem próbnym. Naprawdę bezpłatna wersja dla deweloperów, a nie jedynie licznik czasu, jest sygnałem, że dostawca jest na tyle pewny siebie, by pozwolić produktowi przemówić jako pierwszemu.
- Wszystkie funkcje będą „wkrótce dostępne”. Slajd z mapą drogową to nie produkt. Zapytaj na piśmie, co jest dzisiaj w sprzedaży.
Jak to wygląda w praktyce
Rozwiązanie Xygeni AI Security wykrywa sztuczną inteligencję działającą w organizacji – modele, agentów, serwery MCP i narzędzia do kodowania AI – na podstawie tego, co pozostawiają w kodzie i konfiguracji, a nie na podstawie ankiety czy wdrożonego agenta. Generuje zestawienie AI-BOM w standard CycloneDX ML-BOM formatuje i mapuje ustalenia do OWASP LLM Top 10 i NIST AI RMF. Xygeni DevAI Działa w środowisku IDE, gdy programiści piszą kod – napisany przez ludzi lub wygenerowany przez sztuczną inteligencję – a jego funkcje AI Triage, AI Explanation i AI Remediation odnoszą się zarówno do wyników uzyskanych ze skanerów Xygeni, jak i do wyników już obecnych w narzędziach AppSec w organizacji. Oznacza to, że wdrożenie tej funkcji nie wymaga wymiany czegokolwiek. Kod źródłowy nigdy nie opuszcza środowiska klienta, a w razie potrzeby można wdrożyć własną umowę LLM.
Jeśli rozważasz to w kontekście własnej listy kontrolnej powyżej, poziom deweloperski jest na początku bezpłatny, a szersze spojrzenie na to, jak pasuje do istniejącego poziomu, ASPM program jest dostępny stronie z cenami.

FAQ: Wybór firmy zajmującej się bezpieczeństwem sztucznej inteligencji
Jaka jest różnica między bezpieczeństwem AI i AI-SPM?
Bezpieczeństwo AI to szeroka kategoria. AI-SPM (ang. AI Security Posture Management) to bardziej szczegółowy termin, uznany przez Gartnera za nową kategorię analityczną, odnoszący się do narzędzi, które wykrywają i stale oceniają stan zasobów AI organizacji: modeli, agentów, zestawów danych i ryzyka związanego z ich konfiguracją, podobnie jak CSPM robi to w przypadku infrastruktury chmurowej.
Czy potrzebuję osobnego dostawcy kodu generowanego przez sztuczną inteligencję, a nie infrastruktury AI?
Niekoniecznie, ale musisz upewnić się, że dany dostawca faktycznie oferuje oba te rozwiązania, zamiast zakładać, że to robi, ponieważ słowo „AI” pojawia się dwukrotnie na jego stronie głównej. Zapytaj każdego z nich o skanowanie kodu na poziomie IDE i o wykrywanie zasobów AI; to dwa różne problemy inżynieryjne.
Czy ramy takie jak OWASP LLM Top 10 to coś, w czym dostawca może uzyskać „certyfikację”?
Nie. To świadomość rozwijana przez społeczność standard, a nie certyfikat, który zdałeś. Dostawca może zmapować swoje wykrycia na ten certyfikat, co można sprawdzić, ale „certyfikat OWASP” nie jest prawdziwym stwierdzeniem i należy go traktować jako osobną czerwoną flagę.
Czy AI-BOM spełnia określone przepisy?
Samo w sobie nie jest to konieczne, a żadne regulacje nie określają obecnie „AI-BOM” jako obowiązkowego artefaktu. Pomaga ono spełnić oczekiwania dotyczące dokumentacji w ramach takich ram, jak wymogi dotyczące dokumentacji technicznej zawarte w ustawie UE o sztucznej inteligencji, ale stanowi dowód zgodności, a nie pole do zaznaczenia zgodności.
Dlaczego ma znaczenie, czy dostawca został niedawno przejęty?
To nie dyskwalifikuje; przejęcia mogą zapewnić zasoby i stabilność. Jednak plany rozwoju, ceny i modele wsparcia często zmieniają się po przejęciu, dlatego warto zadać pytanie wprost, zamiast zakładać ciągłość.
