






Xygeni dzisiaj się rozszerzyło swoją platformę bezpieczeństwa aplikacji z protokołem Model Context Protocol (MCP) serwer, który pozwala na dostęp asystentom AI IDE do realizacji skoordynowanych przepływów pracy w zakresie bezpieczeństwa w całym SDLC.
Zamiast wprowadzać kolejną powłokę komunikatów AI, Xygeni ujawnia swój pełny moduł bezpieczeństwa: SAST, SCA, Sekrety, IaC, inteligencja naprawcza, guardrailsi analiza ryzyka za pośrednictwem ustrukturyzowanego interfejsu MCP. Każdy drugi pilot zgodny z MCP może wywołać te funkcje bezpośrednio z obszaru roboczego programisty.
Rezultatem jest nie tylko kodowanie wspomagane sztuczną inteligencją, ale także egzekwowanie zasad bezpieczeństwa sterowanych przez sztuczną inteligencję, osadzonych w źródle generowania kodu.
Przekształcanie asystentów AI w wykonawców zabezpieczeń
Asystenci kodowania AI zwiększyli prędkość pracy programistów, ale jednocześnie rozszerzyli powierzchnię ataku. Wygenerowany kod często omija bezpieczne przeglądy projektu, kontrolę zależności i egzekwowanie zasad aż do późniejszych etapów. pipeline.
Serwer Xygeni MCP zmienia ten model.
Zamiast czekać na skanowanie CI, drugi pilot może wywoływać narzędzia Xygeni w czasie rzeczywistym. Z poziomu środowiska IDE może:
- Cyngiel SAST skany
- Uruchom SCA analiza
- Wykrywanie sekretów
- Wykrywanie złośliwego oprogramowania
- IaC & pipeline security uprawomocnienie
- Generuj bezpieczne poprawki
- Oblicz ryzyko remediacji
- Zweryfikuj projekt guardrails
- Przeprowadzanie audytów polityki
Wszystko za pośrednictwem wywołań narzędzi strukturalnych udostępnianych przez serwer MCP.
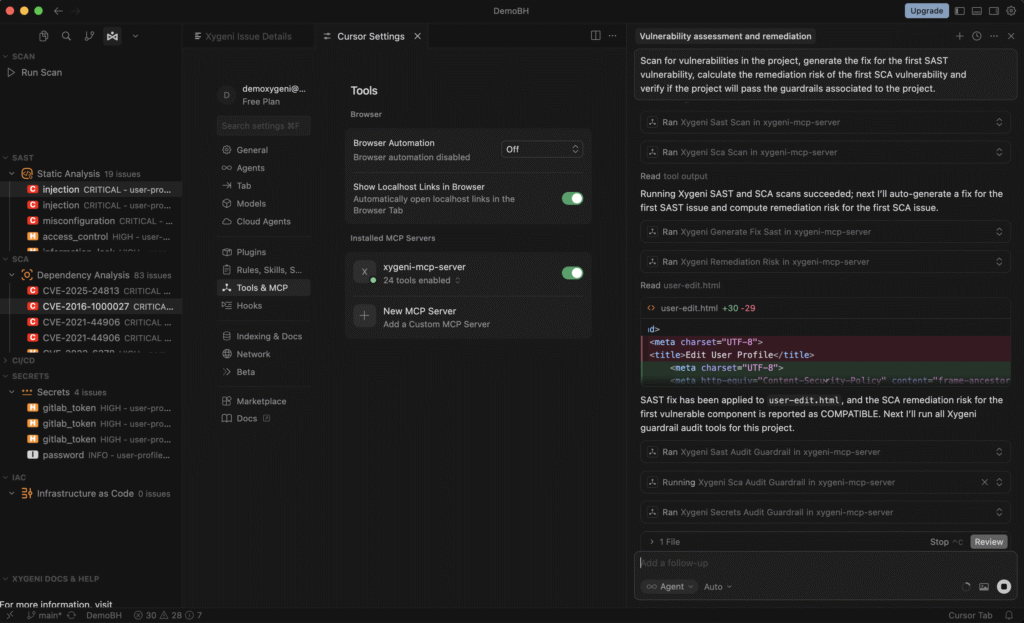
Niedawna demonstracja w Kursor pokazuje pojedynczą, ustrukturyzowaną instrukcję wyzwalającą wiele skoordynowanych działań: skanowanie projektu, generowanie bezpiecznej poprawki dla SAST Znajdowanie, obliczanie ryzyka naprawczego dla podatnej zależności i weryfikacja zgodności z polityką. Monit jest jedynie interfejsem; serwer MCP wykonuje orkiestrację.
Od wykrywania do bezpieczeństwaciscykle jonowe
Tradycyjne Narzędzia AppSec Działa fragmentarycznie. Wyniki skanowania generują alerty. Programiści ręcznie weryfikują wyniki. Ryzyko jest oceniane osobno. Zasady są egzekwowane w momencie scalania.
Serwer MCP firmy Xygeni kompresuje to do ujednoliconego pliku zabezpieczeńciscykl jonowy.
Po wywołaniu przez asystenta AI platforma może:
- Wykryj lukę w zabezpieczeniach
- Zaproponuj bezpieczne rozwiązanie
- Przed zastosowaniem środków zaradczych należy ocenić ryzyko ich wystąpienia
- Uprawomocnić guardrails zgodne z polityką organizacyjną
Ten przepływ pracy działa w oparciu o ten sam zastrzeżony silnik, który napędza możliwości całej platformy Xygeni, w tym zaawansowaną priorytetyzację i dynamiczne leje opisane w jego ASPM Ramy.
Zamiast generować odizolowane zalecenia, warstwa MCP koordynuje wykonywanie zabezpieczeń w pełnym kontekście.
Ryzyko remediacji wbudowane w przepływ
Naprawianie luk w zabezpieczeniach na dużą skalę wiąże się z ryzykiem operacyjnym. Aktualizacja zależności może rozwiązać problem CVE, ale może uszkodzić interfejsy API lub spowodować niezgodności.
Silnik ryzyka naprawczego Xygeni, również dostępny za pośrednictwem MCP, ocenia wpływ aktualizacji przed scaleniem zmian. Analizuje implikacje dotyczące kompatybilności i sygnalizuje potencjalne przełomowe zmiany, umożliwiając bezpieczniejsze, zautomatyzowane przepływy prac naprawczych.
Ta możliwość rozszerza SCA Model Autofix, obejmujący naprawę zbiorczą i pull request generacji z wykrywaniem ryzyka aktualizacji.
Cel jest jasny: szybkie rozwiązanie problemu bez destabilizacji produkcji.
Guardrails Wymuszone przed wprowadzeniem kodu
Polityki bezpieczeństwa są często wdrażane późno, podczas zatwierdzania scalania lub wdrażania. Na tym etapie działania naprawcze stają się kosztowne.
Dzięki orkiestracji MCP, guardrails można zweryfikować natychmiast po skanowaniu lub naprawie. Jeśli warunki takie jak „brak krytycznych, osiągalnych luk” lub „brak aktywnych sekretów” nie zostaną spełnione, asystent AI może wykryć naruszenie, zanim kod przejdzie dalej.
Przesuwa to egzekwowanie prawa w lewo, nie powodując żadnych tarć.
Zabezpieczanie rozwoju opartego na sztucznej inteligencji bez dodatkowych utrudnień
Serwer MCP firmy Xygeni nie zastępuje istniejących drugich pilotów, lecz ich uzupełnia.
Udostępniając narzędzia bezpieczeństwa strukturalnego AI agenciXygeni umożliwia organizacjom utrzymanie:
- Naprawa AI z uwzględnieniem zasad
- Priorytetyzacja oparta na osiągalności
- Ochrona przed złośliwym oprogramowaniem i zależnościami
- Walidacja i automatyczne unieważnianie tajemnic
- CI/CD i widoczność łańcucha dostaw
Wszystko odbywa się w ramach istniejącego procesu pracy programisty.
Dzięki serwerowi MCP firma Xygeni przekształca asystentów kodowania AI w zarządzanych wykonawców zabezpieczeń, osadzając wykrywanie, naprawianie, ocenę ryzyka i egzekwowanie zasad bezpośrednio w środowisku IDE.

