






Co tydzieńNasze systemy wykrywania złośliwego oprogramowania skanują tysiące nowych i zaktualizowanych pakietów w publicznych rejestrach, takich jak npm i PyPI.
Ten tydzień był wyjątkowo aktywny.
Potwierdziliśmy 45 XNUMX złośliwych pakietów, głównie w poprzek Npm, z dodatkowymi przypadkami w PyPI oraz Kod VSKilka z nich pojawiło się w skoordynowanych klastrach, z powtarzającymi się złośliwymi wersjami publikowanymi pod tymi samymi nazwami lub w obrębie blisko spokrewnionych rodzin pakietów. Wiele z nich naśladowało Narzędzia związane ze sztuczną inteligencją, narzędzia dla programistów, Kubernetes i narzędzia chmurowe, pomocnicy baz danych, komponenty front-end, pakiety edytorskieoraz inne moduły powszechnie używane w nowoczesnych procesach prac programistycznych.
Nie były to odosobnione anomalie. W tym tygodniu szczególnie rzucało się w oczy wielokrotne publikowanie w tych samych rodzinach pakietów, ponowne wykorzystywanie wzorców nazewnictwa oraz sposób, w jaki złośliwe pakiety były maskowane, aby wyglądały na legalne zależności w ramach rzeczywistego oprogramowania. pipelines.
Ta cotygodniowa migawka jest częścią naszego trwającego Streszczenie złośliwego kodugdzie weryfikujemy nowe zagrożenia i dostarczamy przydatne informacje, które pomogą Zespoły DevSecOps chronić ich pipelinezanim dojdzie do uszkodzenia.
Przyjrzyjmy się bliżej temu, co odkryliśmy w tym tygodniu i dlaczego jest to ważne.
| ekosystem | Pakiet | Data |
|---|---|---|
| Npm | sn3akysnak3-test:1.1.1 | Kwiecień 17, 2026 |
| Npm | node-red-contrib-yolo-object-detection:9.1.11 | Kwiecień 17, 2026 |
| Npm | node-red-contrib-yolo-object-detection:9.1.12 | Kwiecień 17, 2026 |
| vskod | ptah-coding-orchestra:0.2.18 | Kwiecień 17, 2026 |
| pipi | deathstar-ai:0.19.9 | Kwiecień 17, 2026 |
| Npm | wazir-xlocaletstnpm:9.9.2 | Kwiecień 20, 2026 |
| pipi | nielosowanazwapakietu:0.1.12 | Kwiecień 20, 2026 |
| Npm | pocbitbarrontest:1.0.0 | Kwiecień 20, 2026 |
| Npm | ac-sasskit-internal:100.0.12 | Kwiecień 21, 2026 |
| Npm | sy-editor-v3:8.0.0 | Kwiecień 19, 2026 |
| Npm | sy-editor-v3:9.0.0 | Kwiecień 19, 2026 |
| Npm | sy-editor-v3:9.0.1 | Kwiecień 19, 2026 |
| Npm | @caspian2026/agent-sdk:0.0.5 | Kwiecień 20, 2026 |
| Npm | oznakowane pa:99.1.10 | Kwiecień 20, 2026 |
| Npm | reaguj-spa-shadcn:99.3.0 | Kwiecień 24, 2026 |
| pipi | moonbit-locale-compat:0.2.3 | Kwiecień 20, 2026 |
| Npm | shadxino:1.0.0 | Kwiecień 21, 2026 |
| Npm | biblioteka-umiejętności-claude'a:2.0.6 | Kwiecień 21, 2026 |
| Npm | biblioteka-umiejętności-claude'a:2.0.3 | Kwiecień 21, 2026 |
| Npm | biblioteka-umiejętności-claude'a:1.0.2 | Kwiecień 21, 2026 |
| Npm | biblioteka-umiejętności-claude'a:2.0.0 | Kwiecień 21, 2026 |
| Npm | biblioteka-umiejętności-claude'a:1.0.1 | Kwiecień 21, 2026 |
| Npm | biblioteka-umiejętności-claude'a:2.0.18 | Kwiecień 22, 2026 |
| Npm | biblioteka-umiejętności-claude'a:2.0.19 | Kwiecień 22, 2026 |
| Npm | kube-health-tools:2.4.0 | Kwiecień 22, 2026 |
| Npm | pgserve:1.1.11 | Kwiecień 22, 2026 |
| Npm | pgserve:1.1.12 | Kwiecień 22, 2026 |
| Npm | pgserve:1.1.13 | Kwiecień 22, 2026 |
| Npm | kube-health-tools:2.4.1 | Kwiecień 22, 2026 |
| Npm | k8s-pod-checker:0.0.1 | Kwiecień 22, 2026 |
| Npm | node-perf-utils:0.0.1 | Kwiecień 22, 2026 |
| Npm | konfiguracja środowiska deweloperskiego:0.0.1 | Kwiecień 22, 2026 |
| Npm | kube-health-tools:2.4.2 | Kwiecień 22, 2026 |
| Npm | konfiguracja środowiska deweloperskiego:0.0.2 | Kwiecień 22, 2026 |
| Npm | k8s-pod-checker:0.0.2 | Kwiecień 22, 2026 |
| Npm | node-perf-utils:0.0.2 | Kwiecień 22, 2026 |
| Npm | @automagik/genie:4.260421.40 | Kwiecień 22, 2026 |
| Npm | pgserve:1.1.14 | Kwiecień 22, 2026 |
| Npm | kube-health-tools:2.4.3 | Kwiecień 22, 2026 |
| Npm | node-perf-utils:0.0.3 | Kwiecień 22, 2026 |
| Npm | k8s-pod-checker:0.0.3 | Kwiecień 22, 2026 |
| Npm | konfiguracja środowiska deweloperskiego:0.0.3 | Kwiecień 22, 2026 |
| Npm | reaguj-spa-shadcn:100.9.9 | Kwiecień 24, 2026 |
| Npm | doświadczenie-pracownika-microsoft:99.2.1 | Kwiecień 24, 2026 |
| Npm | doświadczenie-pracownika-microsoft:99.2.2 | Kwiecień 24, 2026 |
Zabezpiecz swoje zależności Open Source przed lukami w zabezpieczeniach i złośliwym kodem
Zminimalizuj ryzyko i chroń swoje aplikacje przed złośliwymi pakietami dzięki Wczesne wykrywanie złośliwego oprogramowania XygeniOkreśl priorytety i zajmij się lukami, które mają największe znaczenie. Nasze kompleksowe rozwiązanie oferuje monitorowanie zależności w czasie rzeczywistym, aby wykrywać i łagodzić zagrożenia, zanim wpłyną one na Twoje oprogramowanie.
Zarządzanie komponentami open source w obecnym krajobrazie rozwoju oprogramowania jest kluczowe ze względu na rosnącą liczbę luk w zabezpieczeniach i zagrożeń związanych ze złośliwym kodem. Xygeni Open Source Security Rozwiązanie skanuje i blokuje szkodliwe pakiety po ich opublikowaniu, radykalnie minimalizując ryzyko infiltracji systemów przez złośliwe oprogramowanie i luki w zabezpieczeniach. Nasz kompleksowy monitoring obejmuje wiele rejestrów publicznych, zapewniając weryfikację wszystkich zależności pod kątem bezpieczeństwa i integralności. Xygeni zwiększa możliwości Twojego zespołu w zakresie utrzymania bezpiecznych i niezawodnych projektów programistycznych poprzez kontekstowe priorytetyzowanie krytycznych problemów i usprawnianie procesów naprawczych.
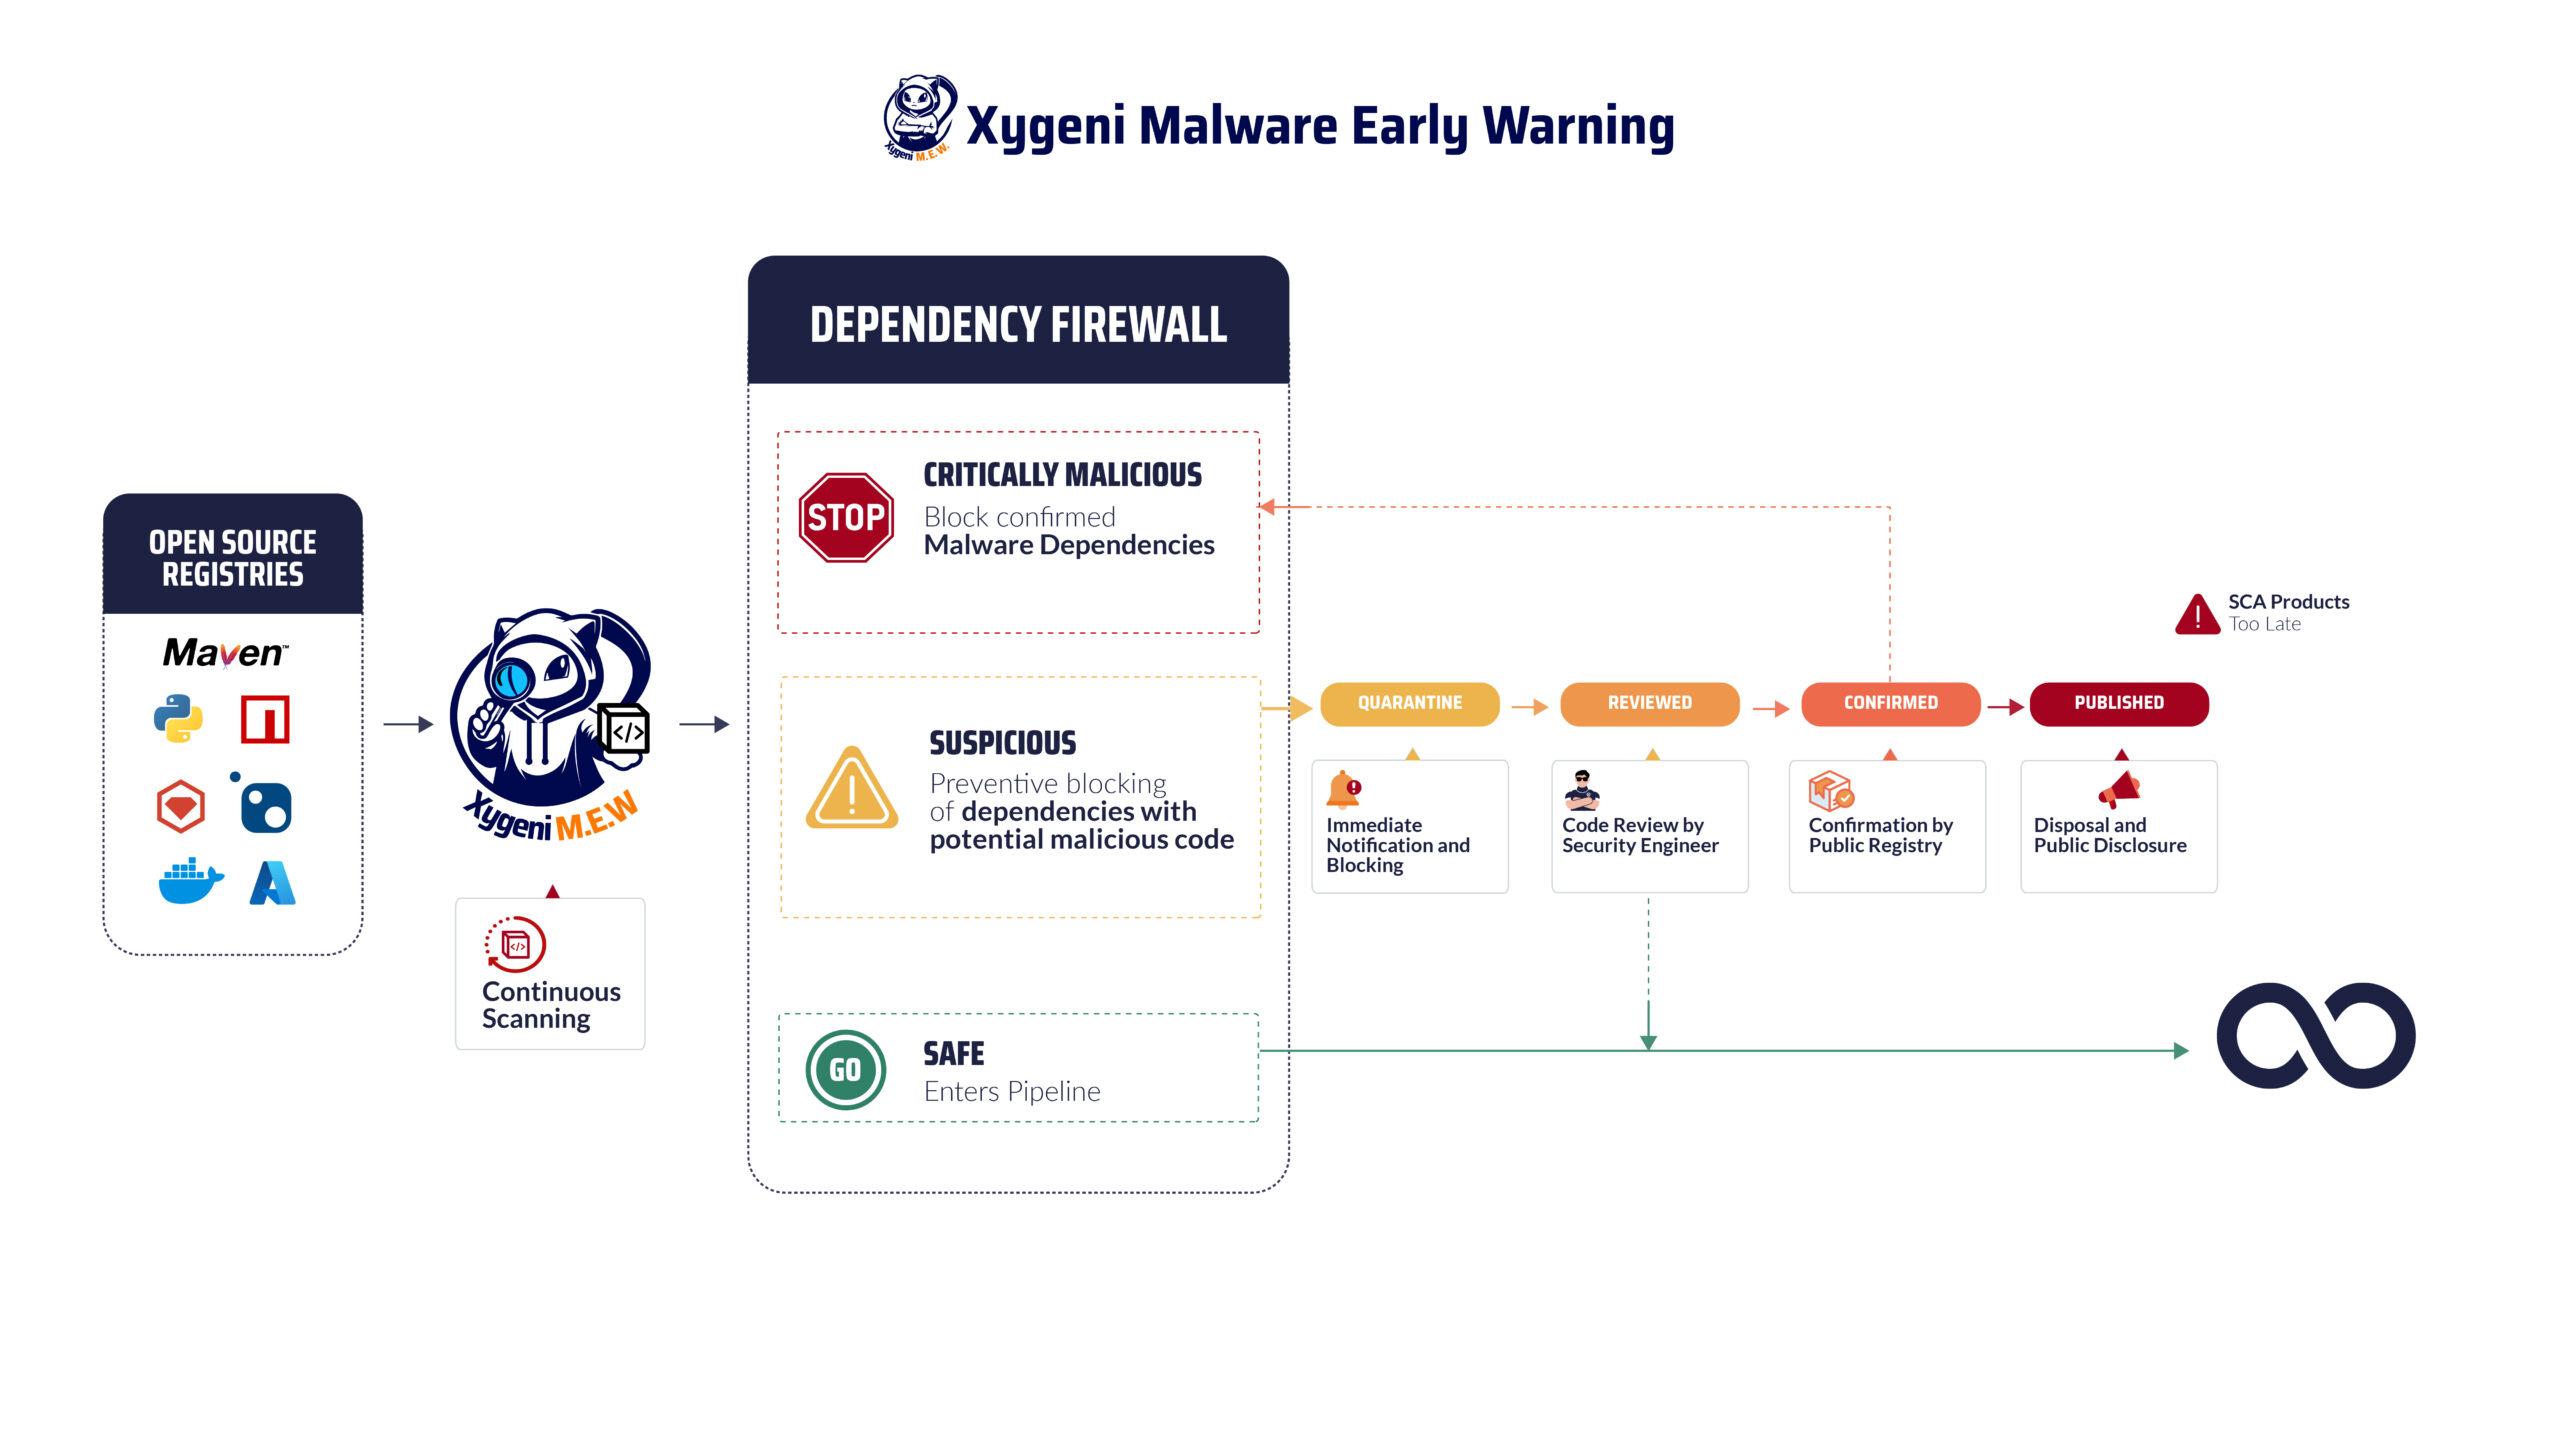
Xygeni wykorzystuje wielowarstwowe techniki, aby zatrzymać złośliwy kod, zanim się rozprzestrzeni. Przede wszystkim statyczna analiza kodu wykrywa wzorce zaciemniania, ukryte ładunki i nadużycia skryptów. Dodatkowo, analiza behawioralna sandboxingu instaluje… hooks, polecenia środowiska uruchomieniowego i sztuczki związane z trwałością. Co więcej, funkcja wykrywania uczenia maszynowego identyfikuje warianty złośliwego oprogramowania typu zero-day npm i pypi, które są pomijane przez skanery sygnatur. Wreszcie, system wczesnego ostrzegania monitoruje publiczne repozytoria w czasie rzeczywistym, weryfikuje wyniki i natychmiast powiadamia zespoły DevOps.
Dzięki temu połączeniu deweloperzy otrzymują szybkie i przydatne informacje, zintegrowane bezpośrednio z CI/CD przepływy pracy.
Dlaczego programiści powinni zwracać uwagę na złośliwe pakiety npm
Współczesne zagrożenia rzadko czekają na uruchomienie. Na przykład złośliwe pakiety npm często uruchamiają się podczas instalacji, podczas gdy złośliwe pakiety pypi ukrywają wyciek tokenów lub tylne furtki. Atakujący:
- Zmień prywatne repozytoria GitHub na publiczne, aby je powielić.
- Wykradaj dane uwierzytelniające i poufne za pomocą zakodowanych ładunków.
- Użyj zaciemnionych programów ładujących JavaScript do wdrażania oprogramowania ransomware lub botnetów.
W rzeczywistości liczba złośliwych pakietów open source wzrosła o 156% w ciągu jednego roku. W rezultacie zespoły, które polegają jedynie na opóźnionych źródłach danych lub podstawowych skanerach, pozostają w tyle.
Co raport o złośliwym oprogramowaniu śledzi w npm i PyPI
Niniejszy skrót stanowi centralny punkt dla:
- Potwierdzone złośliwe pakiety npm
- Potwierdzono złośliwe pakiety pypi
- Wykrywanie złośliwego kodu na podstawie zachowania
- Incydenty potwierdzone przez rejestr
- Podsumowania raportów o złośliwym oprogramowaniu tygodniowe i miesięczne
- Historyczny dziennik zmian wszystkich ustaleń dotyczących złośliwego oprogramowania npm i pypi
Innymi słowy, zapewnia pojedynczy punkt odniesienia. Zespół badawczy Xygeni co tydzień aktualizuje tę stronę, dodając linki do pełnych analiz technicznych i raportów IOC na GitHubie.
Jak chronić się przed złośliwymi pakietami npm i złośliwym oprogramowaniem PyPI
Ze względu na rosnące ryzyko, organizacje potrzebują silnych mechanizmów obronnych:
- Wymuś instalację wyłącznie za pomocą pliku blokady (
npm ci) w CI/CD. - Dodatkowo zależności skanowania są wstępnie instalowane przy użyciu mechanizmu wczesnego ostrzegania Xygeni.
- Ponadto blok buduje się na podstawie sygnałów złośliwego kodu, wykorzystując Guardrails.
- Wygeneruj SBOMs do śledzenia zależności pośrednich i stosowania zasad.
- Przede wszystkim należy przeszkolić programistów w zakresie wykrywania typosquattingu, zaciemniania tekstu i podejrzanych skryptów instalacyjnych.
Wypróbuj narzędzia Xygeni do wykrywania złośliwego oprogramowania
Xygeni dostarcza:
- Wykrywanie w czasie rzeczywistym złośliwego kodu, w tym tylnych furtek, oprogramowania szpiegującego i oprogramowania wymuszającego okup.
- W przeciwieństwie do podstawowych skanerów analiza w npm, PyPI, Maven, NuGeta, Rubinowe Klejnoty.
- Automatyczne blokowanie kompilacji, gdy raport o złośliwym oprogramowaniu zidentyfikuje zagrożenie.
- Wgląd w podatność na wykorzystanie luk, sprawdzanie reputacji osób odpowiedzialnych za utrzymanie oraz wykrywanie anomalii.
