






A luka dnia zerowego to jedno z najpoważniejszych zagrożeń w cyberbezpieczeństwie. To wada, o której nikt nie wie, dopóki nie zostanie wykorzystana.
Gdy atakujący go znajdą i wykorzystają, rezultatem jest wykorzystaj zero dni, fragment kodu lub technika, która przekształca ukrytą słabość w realne zagrożenie. Dla zespołów ds. oprogramowania i DevSecOps, exploity wykorzystujące luki w zabezpieczeniach typu zero-day tworzą martwe pola, w których zwykłe skanery, narzędzia antywirusowe i poprawki nie są w stanie pomóc.
Atakujący teraz działają szybko, celując w kod, zależności i CI/CD pipelines.
Zrozumienie, jak a wykorzystaj zero dni Prace badawcze i sposoby ich wczesnego wykrywania stanowią obecnie kluczowy element bezpieczeństwa nowoczesnych procesów programistycznych.
Co sprawia, że luka typu zero-day jest tak niebezpieczna
A wykorzystaj zero dni wykorzystuje lukę w zabezpieczeniach zanim sprzedawca dowie się o jej istnieniu.
W przeciwieństwie do znanych luk, nie ma na nie łatki, nie ma rozwiązania, a często też nie ma niezawodnego sposobu na wykrycie ich do czasu wystąpienia ataku.
Luki te często ukrywają się w bibliotekach oprogramowania, przeglądarkach lub komponentach firm trzecich. Po ich wykryciu atakujący mogą je szybko wykorzystać jako broń i rozpowszechniać szkodliwy kod za pośrednictwem zaufanych narzędzi i repozytoriów.
Z tego powodu, exploity wykorzystujące luki w zabezpieczeniach typu zero-day może szybko poruszać się w łańcuchach dostaw i środowiskach chmurowych.
Pojedyncza zależność w projekcie typu open source może ujawnić tysiące kompilacji, zanim ktokolwiek to zauważy.
Zrozumienie luk w zabezpieczeniach typu zero-day
Aby zrozumieć, w jaki sposób atakujący wykorzystują te luki, warto przyjrzeć się typowemu przebiegowi ataku typu zero-day:
- Badacz lub atakujący odkrywa nieznaną wadę.
- Atakujący tworzy kod wykorzystujący tę lukę.
- Exploit ten jest wykorzystywany w rzeczywistych atakach lub udostępniany w Internecie.
- Dostawcy identyfikują problem i udostępniają poprawkę.
- Zespoły ds. bezpieczeństwa szybko wdrażają aktualizacje i ograniczają ryzyko narażenia.
Na przykład, IBM X Force poinformowano o przypadku, w którym atakujący wykorzystali lukę typu zero-day w oprogramowaniu do przesyłania plików GoAnywhere w ciągu 24 godzin od jej wykrycia.
To pokazuje, jak krótki jest czas między odkryciem przestępstwa a jego wykorzystaniem – czasami trwa to zaledwie kilka godzin.
Te ataki nie są jedynie teoretyczne. Spowodowały już poważne szkody w enterprise systemy, oprogramowanie typu open source i globalne łańcuchy dostaw.
Przykłady ataków typu zero-day w świecie rzeczywistym
Ataki typu zero-day nie są już rzadkością. Występują w każdej warstwie nowoczesnego oprogramowania, od przeglądarek po systemy kompilacji i narzędzia programistyczne.
Poniższe przykłady pokazują, jak szybko atakujący wykorzystują nieznane luki, zanim obrońcy zdążą zareagować:
- Transfer MOVEit (2023): Atakujący wykorzystali lukę typu zero-day SQL injection (CVE-2023-34362) w Progress MOVEit Transfer. Wykorzystanie luki umożliwiło masową kradzież danych z setek organizacji, w tym banków i agencji rządowych, zanim jeszcze opublikowano łatkę.
- Google Chrome (2025):Luka typu zero-day (CVE-2025-10585) w silniku JavaScript V8 przeglądarki Chrome była aktywnie wykorzystywana. Google wydało pilną poprawkę po potwierdzeniu, że ataki są w toku.
- Atak na łańcuch dostaw SolarWinds (2020): Atakujący wprowadzili złośliwy kod do zaufanej aktualizacji oprogramowania platformy Orion firmy SolarWinds, narażając na szwank bezpieczeństwo ponad 18 000 organizacji. Choć nie był to pojedynczy atak, działał on jak atak typu zero-day w łańcuchu dostaw.
- Microsoft Exchange Server (2021, „ProxyLogon”): Cztery luki typu zero-day umożliwiły atakującym uzyskanie zdalnego dostępu do serwerów Exchange na całym świecie. Poprawki pojawiły się szybko, ale tysiące systemów zostało już zainfekowanych.
- Klient Zoom (2022):Wykorzystywanie luki typu zero-day umożliwiło zdalnym atakującym wykonanie kodu podczas rozmów wideo na niezałatanych komputerach z systemem Windows. Luka została ujawniona prywatnie przed jej publicznym ujawnieniem.
Każdy przypadek pokazuje jak exploity wykorzystujące luki w zabezpieczeniach typu zero-day może rozprzestrzeniać się w zależnościach, pipelinei środowisk chmurowych w ciągu kilku godzin.
Dlatego widoczność, wykrywanie anomalii i wczesne ostrzeganie są tak ważne, aby powstrzymać te zagrożenia, zanim się rozprzestrzenią.
Incydenty te pokazują również zmianę strategii atakujących, od ataków na izolowane punkty końcowe do infiltracji systemów kompilacji, zależności i DevOps pipelines.
Ataki typu zero-day w łańcuchu dostaw oprogramowania
Współczesne ataki typu zero-day często mają na celu łańcuch dostaw oprogramowania, a nie tylko punkty końcowe czy systemy operacyjne.
Atakujący wykorzystują zagrożone zależności, złośliwe skrypty i CI/CD błędne konfiguracje, które mają na celu przesunięcie ich w górę procesu rozwoju.
Do najczęstszych dróg ataku należą:
- Wydawniczy zainfekowane pakiety do rejestrów typu open-source.
- Wstrzykiwanie ładunków typu zero-day do skryptów wykonywanych po instalacji.
- Wykorzystywanie niemonitorowanych zadań kompilacji lub uprawnień.
- Porwanie prawowitych właścicieli kont.
Tradycyjne narzędzia do obsługi punktów końcowych nie potrafią wykryć tych zagrożeń, ponieważ występują zanim oprogramowanie jest uruchamiane w trakcie rozwoju, kompilacji lub integracji.
Dlatego tak ważne jest zapewnienie widoczności DevSecOps i zautomatyzowanego skanowania.
Cykl życia i luka w wykrywaniu
| STAGE | Aktywność atakującego | Wyzwanie obrońcy |
|---|---|---|
| Odkrycia i uzbrojenie | Znajdź nieznaną wadę i stwórz działający exploit przed jej ujawnieniem. | Brak znanego podpisu lub naszywki; obrońcy nie są widoczni. |
| Wdrożenie exploita | Dostarczaj ładunki za pomocą phishingu, zainfekowanych pakietów lub złośliwych aktualizacji. | Wykrycie następuje dopiero po wykonaniu, czas reakcji jest ograniczony. |
| Łatka i ujawnienie | Dostawca wypuszcza aktualizację i luka w zabezpieczeniach staje się publiczna. | Systemy pozostają narażone do momentu przetestowania i wdrożenia poprawek. |
Luka w wykrywaniu to najniebezpieczniejszy moment. Gdy istnieją luki w zabezpieczeniach typu zero-day, a zespoły nie mają sygnatury ani łatki, atakujący mogą działać szybko. Zlikwidowanie tej luki wymaga wczesnego wykrywania, ciągłego monitorowania i obrony opartej na zachowaniu.
Dane kryjące się za współczesnymi zagrożeniami typu zero-day
Najnowsze raporty pokazują, jak powszechna i szybka stała się aktywność typu zero-day:
- Grupa ds. wywiadu zagrożeń Google (GTIG) zgłaszane 75 luki zero-day eksploatowanych na wolności w 2024 r., co stanowi wzrost o 30 proc. w porównaniu z rokiem poprzednim.
- O Nas 44 procent tych dni zerowych ukierunkowane enterprise systemów, takich jak sieci VPN, zapory sieciowe i narzędzia zarządzania, co pokazuje, że atakujący koncentrują się obecnie na infrastrukturze o dużej wartości.
- Indeks IBM Threat Intelligence 2025 zarejestrowano ponad 65,000 podatności z publicznie dostępnymi exploitami, wiele z nich zostało ponownie wykorzystanych i przepakowanych w nowych atakach typu zero-day.
Liczby te pokazują, dlaczego zespoły muszą wykrywać oznaki wykorzystania luk typu zero-day, zanim pojawi się łatka.
Co powinna zawierać najlepsza ochrona przed atakami typu zero-day
Aby ograniczyć wpływ wykorzystaj zero dniObrona wymaga wielu poziomów i wczesnego wdrożenia w procesie rozwoju. Kompleksowe podejście obejmuje:
- Skanowanie rejestrów w czasie rzeczywistym, takich jak npm i PyPI, w celu wykrywania podejrzanych pakietów przed ich wprowadzeniem do kompilacji
- Wczesne systemy ostrzegawcze, które sygnalizują nowe pakiety lub nagłe zmiany wydawców, mogące sygnalizować wykorzystanie luk typu zero-day w środowisku naturalnym
- Zapory zależności, które automatycznie blokują lub poddają kwarantannie ryzykowne komponenty
- Wykrywanie anomalii w całym CI/CD pipelines, aby znaleźć nietypowe zachowanie podczas kompilacji, które może wskazywać na wykorzystywaną zależność
- Monitorowanie reputacji współpracowników w celu wykrywania przejętych lub fałszywych kont administratorów, które mogą publikować wydania zawierające luki w zabezpieczeniach
- Ciągłe egzekwowanie zasad w celu zapobiegania scalaniu niebezpiecznego kodu z gałęziami głównymi
Według Krajowej Bazy Danych o Lukach w 2024 r. zarejestrowano ponad 29 000 nowych luk CVE. Chociaż problemy typu zero-day są wymieniane dopiero po ich ujawnieniu, ten wzrost pokazuje, jak szybko pojawiają się luki i dlaczego warto je zatrzymać wykorzystaj zero dni wczesne sprawy.
Jak Xygeni pomaga ograniczać ataki typu zero-day
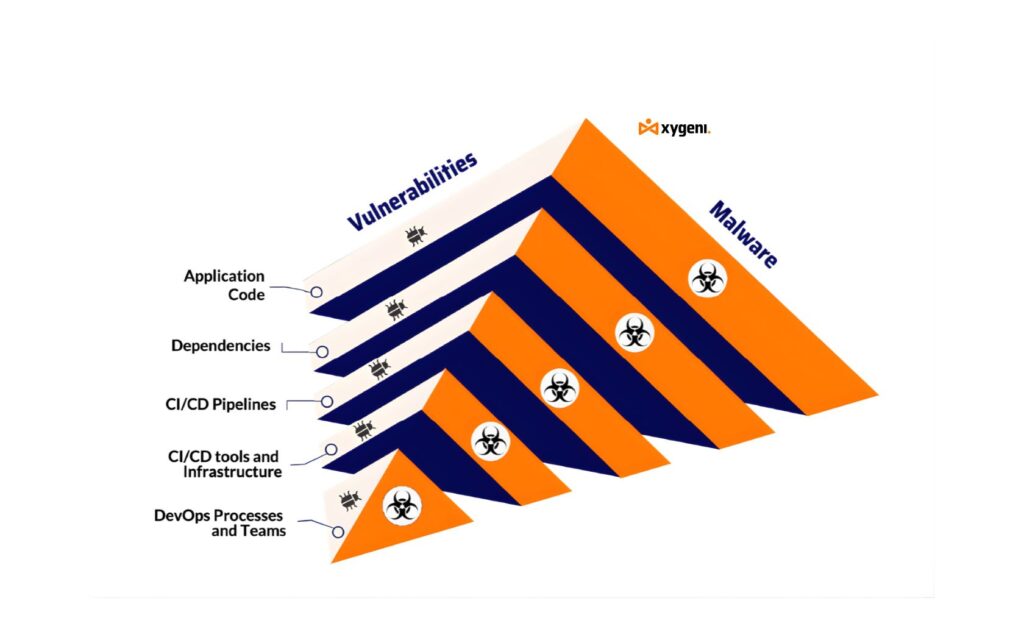
Xygeni stawia wczesne wykrywanie i automatyczna ochrona do Twojego procesu DevOps, aby ograniczyć ryzyko narażenia na atak typu zero-day. Kluczowe funkcje obejmują:
- Ciągły monitoring nowych i istniejących pakietów pod kątem wczesnych oznak ryzykownych zachowań
- An System wczesnego ostrzegania który powiadamia zespoły, gdy w rejestrach pojawi się potencjalny wzorzec exploita
- Automatyczne blokowanie lub kwarantanna podejrzanych zależności, dzięki czemu exploit typu zero-day nie może przedostać się do artefaktów kompilacji
- Wykrywanie anomalii podczas kompilacji, które podkreślają nieoczekiwane zmiany plików lub zdalne wywołania, które odpowiadają zachowaniu exploita
- Monitorowanie reputacji przez administratorów i wydawców w celu wykrywania nagłych zmian, które mogą wskazywać na naruszenie
- Priorytetyzacja uwzględniająca kontekst co pomaga zespołom ocenić, czy wykryty problem prawdopodobnie przekształci się w lukę typu zero-day w ich środowisku
Xygeni integruje się ze standardowymi systemami CI i kontroli wersji, dzięki czemu zyskujesz te zabezpieczenia bez dodatkowych skryptów lub skomplikowanej konfiguracji.
Najlepsze praktyki przygotowania się na kolejny atak typu zero-day
- Utrzymać SBOMs aby wiedzieć, jaki kod i pakiety znajdują się w każdej kompilacji
- Wersje zależności pinów i unikaj symboli wieloznacznych, które umożliwiają wślizgnięcie się nieznanego pakietu i uruchomienie exploita typu zero-day
- Przeprowadź skanowanie warstwowe: kontrole statyczne, testy dynamiczne i monitorowanie zachowań
- Zautomatyzuj procedury łatania i wycofywania, aby zmniejszyć ryzyko w przypadku upublicznienia exploita typu zero-day
- Ograniczaj sekrety i uprawnienia w zadaniach kompilacji, aby nie dopuścić do łatwej eskalacji exploita
- Szkolenie zespołów w zakresie wykrywania zagrożeń w łańcuchu dostaw i szybkiego reagowania w przypadku pojawienia się oznak ataku typu zero-day
Narzędzia takie jak Xygeni pomagają zautomatyzować wiele z tych praktyk i ograniczyć pracę ręczną, a jednocześnie usprawnić wykrywanie luk w zabezpieczeniach typu zero-day.
Ostatnie przemyślenia: Jak być o krok przed atakami typu zero-day
Zagrożenia typu zero-day będą się stale rozwijać. Dlatego mechanizmy obronne również muszą się zmieniać. Sama ochrona punktów końcowych nie wystarczy. Zespoły potrzebują widoczności i ochrony, która zaczyna się w kodzie, zależnościach i… pipelines.
Łącząc skanowanie w czasie rzeczywistym, wczesne ostrzeżenia i automatyczne blokowanie, możesz zmniejszyć ryzyko przedostania się exploita typu zero-day do produkcji. Wykrywaj wcześniej, blokuj szybciej i zapewnij swojemu łańcuchowi dostaw oprogramowania przewagę.

