






Cross-Site Scripting (XSS) é uma vulnerabilidade que permite que invasores injetem scripts maliciosos em páginas da web confiáveis, que são então executados no navegador de qualquer pessoa que as visite. Está por trás de alguns dos maiores violações de segurança em tempos recentes, incluindo a British Airways e o eBay, expondo milhões de usuários a roubo de dados, sequestro de contas e fraudes. Este guia aborda os três principais tipos de XSS, exemplos reais de cada um e como evitá-los.
O que é Cross-Site Scripting (XSS)?
Cross-Site Scripting (XSS) é uma vulnerabilidade que permite que invasores injetem scripts prejudiciais em páginas da web confiáveis. Quando os usuários interagem com essas páginas, os scripts são executados em seus navegadores. Por esse motivo, o XSS pode levar a grandes riscos, como:
- roubo de dados: Os invasores roubam informações privadas, como cookies de sessão e Conecte-se credenciais.
- Sequestro de Sessão: Os invasores obtêm acesso às sessões ativas dos usuários e se passam por eles.
- Ações não autorizadas: Scripts maliciosos executam ações sem o conhecimento da vítima.
As vulnerabilidades XSS geralmente decorrem da validação ou sanitização inadequadas da entrada do usuário. Compreender como esses ataques funcionam é o primeiro passo para preveni-los.
Tipos de ataques de script entre sites e exemplos do mundo real
Especialistas em segurança categorizam ataques de Cross Site Scripting em três tipos principais: Stored, Reflected e DOM-Based XSS. Cada tipo tem como alvo diferentes fraquezas em aplicativos da web, levando a consequências únicas. Para explicar melhor, aqui está como cada tipo funciona e exemplos dos danos que eles podem causar.
Scripting entre sites armazenado (XSS)
XSS armazenado, também conhecido como XSS persistente, ocorre quando scripts prejudiciais são salvos permanentemente em um servidor. Por exemplo, esses scripts podem ser armazenados em um banco de dados ou perfil de usuário. Sempre que alguém acessa o recurso comprometido, o script é executado automaticamente.
Os invasores geralmente usam Stored XSS para atingir plataformas de alto tráfego. Como a carga maliciosa permanece no servidor, ela pode afetar milhares de usuários antes da detecção.
Exemplo do mundo real: eBay (2014)
Em 2014, os invasores injetaram JavaScript malicioso em Listagens de produtos do eBay. Isso aconteceu porque o eBay não sanitizou as entradas do usuário corretamente. Sempre que os usuários visitavam as listagens afetadas, seus navegadores, sem saber, executavam o script malicioso.
Consequências:
- As vítimas foram redirecionadas para sites de phishing, onde os invasores roubaram Conecte-se credenciais e dados privados.
- O eBay sofreu danos significativos à sua reputação devido à falta de segurança adequada.
- Como resultado, este caso demonstrou a necessidade crítica de validação de entrada robusta e monitoramento em tempo real.
Cross-Site Scripting refletido (XSS)
O Reflected XSS acontece quando scripts nocivos são incorporados em uma URL ou entrada de formulário e refletidos na resposta do servidor. Esse tipo de ataque Cross Site Scripting é normalmente entregue por meio de links de phishing e é executado assim que a vítima clica no link.
Ao mesmo tempo, o XSS refletido afeta vítimas individuais, mas ainda pode levar a consequências sérias.
Exemplo do mundo real: British Airways (2018)
A British Airways sofreu uma Vulnerabilidade XSS refletida em 2018. Os invasores criaram links de phishing contendo scripts incorporados, enganando os usuários e fazendo-os clicar neles.
Consequências:
- Hackers roubaram informações confidenciais de clientes, incluindo nomes, endereços e detalhes de cartão de pagamento.
- Mais de 400,000 clientes foram afetados, o que resultou em uma multa de £ 20 milhões em conformidade com o GDPR para a British Airways.
- No geral, a violação destacou os riscos financeiros e legais associados às vulnerabilidades de Cross-Site Scripting.
Cross-Site Scripting baseado em DOM (XSS)
O XSS baseado em DOM ocorre quando os invasores manipulam o navegador Modelo de Objeto de Documento (DOM) em vez de mirar em vulnerabilidades do lado do servidor. Este ataque ignora completamente a validação do lado do servidor e frequentemente explora métodos JavaScript inseguros como innerHTML or document.write().
Para ilustrar, aqui está um exemplo de XSS baseado em DOM em ação.
Exemplo do mundo real: GitHub (2020)
Em 2020, os invasores exploraram uma Vulnerabilidade XSS baseada em DOM na funcionalidade de busca do GitHub. Eles injetaram scripts maliciosos em entradas de consulta de busca, ignorando proteções do servidor.
Consequências:
- Os invasores roubaram cookies de sessão e tokens de autenticação, permitindo acesso não autorizado aos repositórios.
- O GitHub corrigiu o problema imediatamente, mas o caso demonstrou os riscos representados pelas vulnerabilidades do lado do cliente.
Quer saber mais sobre como se antecipar às ameaças em tempo real?
Baixe nosso whitepaper, 'Alerta antecipado: detecção e priorização de ameaças em tempo real', e descubra como proteger sua cadeia de suprimentos de software.
Como evitar Cross-Site Scripting (XSS)
Parar Cross-Site Scripting (XSS) requer uma defesa proativa e em camadas. Isso significa abordar vulnerabilidades no início do desenvolvimento e continuando a proteger os aplicativos quando eles estiverem ativos. As soluções da Xygeni são projetadas para cobrir ambas as pontas, garantindo segurança abrangente.
Detectando problemas precocemente com o Xygeni SAST
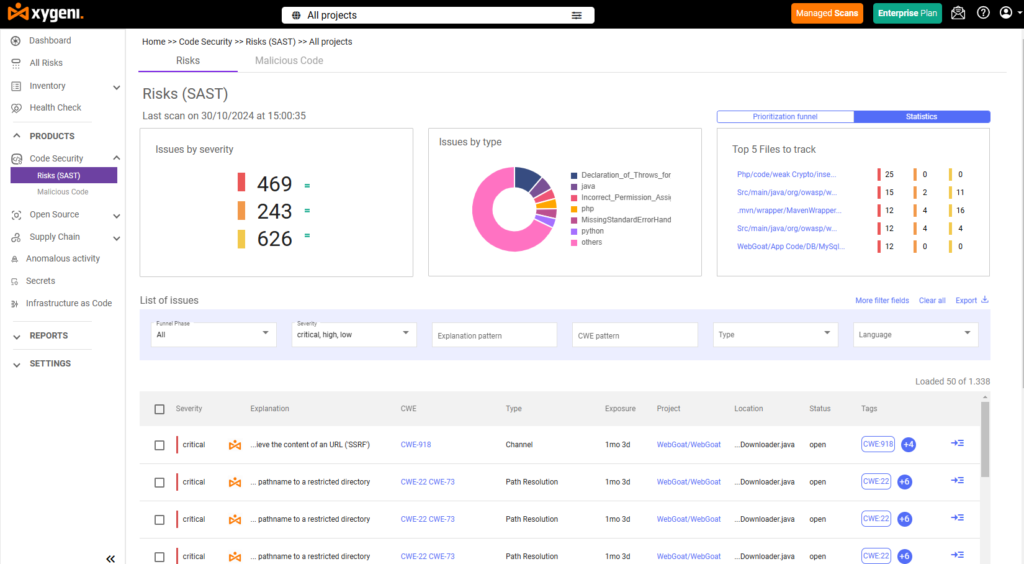
Teste de segurança de aplicativos estáticos da Xygeni (SAST) ferramenta é um divisor de águas para desenvolvedores. Ela escaneia seu código enquanto você o escreve, identificando vulnerabilidades de Cross-Site Scripting antes que elas tenham a chance de entrar em produção. Resumindo, ela ajuda você a corrigir problemas cedo, quando é mais rápido e barato fazer isso.
Aqui está o que torna o Xygeni SAST se destacarem:
- Alertas em tempo real: Obtenha feedback instantâneo sobre vulnerabilidades enquanto você codifica, para que você possa corrigi-las imediatamente.
- Precisão exata: O Xygeni mostra exatamente onde está o problema, até a linha de código.
- Integração Eficiente: Funciona sem esforço com suas ferramentas favoritas, como IntelliJ IDEA, Visual Studio Code e CI/CD pipelines.
- Detecção Avançada: Identifica problemas complicados, como manipulação de entrada insegura e manipulações inseguras de DOM.
No total, Xygeni's SAST reduz o risco de ataques XSS ao detectar vulnerabilidades na fonte, tornando seu código mais seguro desde o início.
Fortalecendo as defesas com monitoramento de tempo de execução
O monitoramento de tempo de execução é essencial para bloquear ameaças em evolução. As ferramentas da Xygeni fornecem proteção em tempo real ao identificar e interromper atividades maliciosas.
- Detecção de Anomalias: Monitora continuamente comportamentos incomuns, como execuções de scripts não autorizadas.
- CI/CD Integração: Verifica automaticamente compilações e implantações para garantir que estejam seguras.
- Regras personalizáveis: Permite que equipes de segurança definam alertas específicos com base nas necessidades organizacionais.
Para explicar melhor, a detecção de anomalias impediria imediatamente que scripts maliciosos explorassem uma vulnerabilidade XSS baseada em DOM.
Cross-Site Scripting além do navegador
Ataques de Cross Site Scripting vão além de sites tradicionais. APIs, aplicativos móveis e dispositivos IoT também são vulneráveis:
- APIs: Os invasores podem injetar código malicioso em endpoints de API mal validados, expondo dados confidenciais.
- Exemplo: Um aplicativo financeiro foi violado quando hackers exploraram um ponto de extremidade de API para acessar detalhes da conta do cliente.
- Aplicativos móveis: Estruturas inseguras e navegadores no aplicativo tornam os aplicativos móveis vulneráveis ao XSS.
- Dispositivos IoT: Invasores podem comprometer interfaces da web em dispositivos domésticos inteligentes, ganhando controle sobre redes.
Nesse caso, a validação de entrada e o monitoramento de tempo de execução são cruciais para proteger esses sistemas.
Protegendo seus aplicativos contra ataques de script entre sites
Cross-site scripting continua sendo uma grande ameaça, mas as soluções da Xygeni ajudam as organizações a permanecerem à frente. Entendendo o que é Cross-Site Scripting e usando ferramentas avançadas como SAST e o monitoramento de tempo de execução permite que os desenvolvedores eliminem vulnerabilidades e protejam aplicativos em tempo real.
Não espere pela próxima violação - Agenda uma Demonstração e explore as soluções da Xygeni para fortalecer suas defesas hoje mesmo.
Parar Cross-Site Scripting (XSS) requer uma defesa proativa e em camadas. Isso significa abordar vulnerabilidades no início do desenvolvimento e continuando a proteger os aplicativos quando eles estiverem ativos. As soluções da Xygeni são projetadas para cobrir ambas as pontas, garantindo segurança abrangente.
Detectando problemas precocemente com o Xygeni SAST
Teste de segurança de aplicativos estáticos da Xygeni (SAST) ferramenta é um divisor de águas para desenvolvedores. Ela escaneia seu código enquanto você o escreve, identificando vulnerabilidades de Cross-Site Scripting antes que elas tenham a chance de entrar em produção. Resumindo, ela ajuda você a corrigir problemas cedo, quando é mais rápido e barato fazer isso.
Aqui está o que torna o Xygeni SAST se destacarem:
- Alertas em tempo real: Obtenha feedback instantâneo sobre vulnerabilidades enquanto você codifica, para que você possa corrigi-las imediatamente.
- Precisão exata: O Xygeni mostra exatamente onde está o problema, até a linha de código.
- Integração Eficiente: Funciona sem esforço com suas ferramentas favoritas, como IntelliJ IDEA, Visual Studio Code e CI/CD pipelines.
- Detecção Avançada: Identifica problemas complicados, como manipulação de entrada insegura e manipulações inseguras de DOM.
No total, Xygeni's SAST reduz o risco de ataques XSS ao detectar vulnerabilidades na fonte, tornando seu código mais seguro desde o início.
Fortalecendo as defesas com monitoramento de tempo de execução
O monitoramento de tempo de execução é essencial para bloquear ameaças em evolução. As ferramentas da Xygeni fornecem proteção em tempo real ao identificar e interromper atividades maliciosas.
- Detecção de Anomalias: Monitora continuamente comportamentos incomuns, como execuções de scripts não autorizadas.
- CI/CD Integração: Verifica automaticamente compilações e implantações para garantir que estejam seguras.
- Regras personalizáveis: Permite que equipes de segurança definam alertas específicos com base nas necessidades organizacionais.
Para explicar melhor, a detecção de anomalias impediria imediatamente que scripts maliciosos explorassem uma vulnerabilidade XSS baseada em DOM.
Cross-Site Scripting além do navegador
Ataques de Cross Site Scripting vão além de sites tradicionais. APIs, aplicativos móveis e dispositivos IoT também são vulneráveis:
- APIs: Os invasores podem injetar código malicioso em endpoints de API mal validados, expondo dados confidenciais.
- Exemplo: Um aplicativo financeiro foi violado quando hackers exploraram um ponto de extremidade de API para acessar detalhes da conta do cliente.
- Aplicativos móveis: Estruturas inseguras e navegadores no aplicativo tornam os aplicativos móveis vulneráveis ao XSS.
- Dispositivos IoT: Invasores podem comprometer interfaces da web em dispositivos domésticos inteligentes, ganhando controle sobre redes.
Nesse caso, a validação de entrada e o monitoramento de tempo de execução são cruciais para proteger esses sistemas.
Protegendo seus aplicativos contra ataques de script entre sites
Cross-site scripting continua sendo uma grande ameaça, mas as soluções da Xygeni ajudam as organizações a permanecerem à frente. Entendendo o que é Cross-Site Scripting e usando ferramentas avançadas como SAST e o monitoramento de tempo de execução permite que os desenvolvedores eliminem vulnerabilidades e protejam aplicativos em tempo real.
Pronto para detectar o XSS antes que ele chegue à produção? Agenda uma Demonstração e veja como o Xygeni's SAST e o monitoramento em tempo de execução funcionam em conjunto.

Perguntas frequentes
Quais são os três tipos de XSS?
O XSS armazenado (persistente) salva um script malicioso no servidor, fazendo com que ele seja executado para cada visitante. O XSS refletido incorpora o script em uma URL ou campo de formulário, executando-o uma única vez quando a vítima clica em um link malicioso. O XSS baseado em DOM manipula diretamente o Modelo de Objeto de Documento (DOM) do navegador, contornando completamente as proteções do lado do servidor.
A vulnerabilidade XSS ainda é comum?
Sim. O XSS causou violações em grandes plataformas, incluindo eBay, British Airways e GitHub, abrangendo variantes armazenadas, refletidas e baseadas em DOM, demonstrando que continua sendo um risco ativo em diferentes tipos de aplicações, e não um problema resolvido.
O XSS pode afetar algo além de sites?
Sim. APIs, aplicativos móveis e dispositivos IoT são vulneráveis a injeções do tipo XSS quando a entrada não é validada corretamente, um endpoint de API inseguro ou um navegador integrado ao aplicativo podem ser explorados da mesma forma que uma página da web tradicional.
Como é possível detectar uma vulnerabilidade XSS antes que ela chegue à produção?
Teste de segurança de aplicativos estáticos (SASTO sistema analisa o código à medida que é escrito e sinaliza manipulações inseguras de entrada ou do DOM antes da implantação. O monitoramento em tempo de execução e a detecção de anomalias abrangem então o que SAST Não consigo ver, execuções de script incomuns estão acontecendo ao vivo na produção.
