





De ce este importantă construirea de artefacte pentru dezvoltatori
Dacă v-ați confruntat vreodată cu versiuni eșuate, nepotriviri de versiuni sau lipsă de fișiere dependențe, știi cât de importante sunt artefactele în dezvoltarea de software pentru artefacte. De la fișiere binare la pachete de implementare, artefactele de compilare sunt fundamentul livrării moderne de software. pipelineÎnsă gestionarea eficientă a acestor artefacte este o provocare, mai ales pe măsură ce proiectele se extind. Aici intervin instrumentele de gestionare a artefactelor de construcție.
Acestea ajută dezvoltatorii să organizeze, să securizeze și să urmărească artefactele în fiecare etapă a ciclului de viață al software-ului, facilitând respectarea termenelor limită și colaborarea la artefactele de management al proiectelor, cum ar fi documentația și înregistrările de conformitate.
Glosar de securitate Xygeni
Ce sunt artefactele software?
Artefactele software sunt fișierele sau ieșirile pe care dezvoltatorii le creează în timpul procesului de dezvoltare software. Atunci când construiești, testezi sau împachetezi codul, produci artefacte precum programe compilate, imagini Docker sau fișiere de configurare. Aceste artefacte sunt importante deoarece echipele le folosesc pentru a implementa aplicații, a partaja cu colegii de echipă sau a rula software în afara mediului de dezvoltare. Simplu spus, acestea sunt rezultatele muncii tale ca dezvoltator.
Amenințări comune la adresa construirii de artefacte în CI/CD Pipelines
Gestionarea artefactelor în CI/CD pipelines aduce mai multe riscuri care pot perturba fluxurile de lucru și pot slăbi securitatea. Aceste riscuri nu afectează doar calitatea software-ului dvs. - ele pot crea și dureri de cap inutile pentru echipele de dezvoltare. Să aruncăm o privire la principalele provocări cu care se confruntă dezvoltatorii:
Manipulare în timpul construcțiilor:
Uneori atacatorii modifică artefacte în timpul procesului de construire, adăugând cod rău intenționat care rămâne neobservat până la implementare. Când se întâmplă acest lucru, daunele se răspândesc adesea înainte ca echipele să poată lua măsuri.Intoxicație prin dependență:
Versiunile rău intenționate ale bibliotecilor populare sunt adesea încărcate în depozite publice precum NPM or MavenDacă aceste biblioteci sunt incluse în pipeline, acestea pot introduce vulnerabilități și pot compromite artefactele.Configurații greșite ale artefactelor:
Greșeli frecvente, cum ar fi lăsarea cheilor API expuse în Docher imagini sau utilizarea acreditărilor implicite în diagramele Helm, creați puncte de acces ușoare pentru acces neautorizat sau scurgeri de date.Lipsa trasabilității:
Fără instrumente care să urmărească proveniența artefactelor sau modul în care au fost create, devine mai dificil să se investigheze problemele sau să se răspundă la întrebări în timpul auditurilor. Această lipsă de vizibilitate poate încetini rezolvările și poate crea mai multă confuzie.
De ce au nevoie dezvoltatorii în instrumentele de gestionare a artefactelor de compilare
Pentru a gestiona aceste provocări, dezvoltatorii au nevoie de instrumente ușor de utilizat, dar eficiente în abordarea riscurilor. Instrumentele potrivite instrument de gestionare a artefactelor de construire ar trebui să includă aceste caracteristici:
Urmărirea versiunilor:
Înregistrați fiecare versiune a artefactelor dvs., astfel încât să fie mai ușor să anulați modificările sau să depanați problemele atunci când ceva nu merge bine.Caracteristici de securitate:
Identificați modificările neobișnuite, controlați cine poate accesa artefactele și protejați-le de manipulare în timpul depozitării sau transferului.CI/CD Integrare:
Lucrează bine cu instrumente precum Jenkins, GitLab sau Acțiuni GitHub, deci pipelinesă rămână eficienți și ușor de gestionat.Sprijin pentru creștere:
Gestionați mai multe artefacte pe măsură ce proiectele dvs. se extind, fără a cauza întârzieri sau probleme de performanță.Suport pentru conformitate:
Creați automat înregistrări pentru a îndeplini cerințele de securitate standardprecum SOC 2 sau DORA, economisind timp în timpul auditurilor și revizuirilor.
Cum ajută instrumentele de gestionare a artefactelor de construire să vă protejeze software-ul
Instrumentele bune de gestionare a artefactelor nu doar mențin lucrurile organizate, ci și vă protejează pipeline de amenințările de securitate. Iată cum ajută acestea:
Controale acces:
Restricționați cine poate încărca, edita sau descărca artefacte. Acest lucru reduce riscul de greșeli sau modificări dăunătoare.Urmărirea provenienței:
Conectează fiecare artefact cu procesul său de construcție, astfel încât să știi întotdeauna de unde provine și cum a fost realizat.Detectarea anomaliilor:
Identificați modificările neașteptate, cum ar fi diferențele de dimensiune a fișierelor sau de metadate, care pot semnala modificări. Detectarea timpurie permite echipelor să remedieze problemele mai rapid.Depozitare și transfer securizat:
Folosește criptarea pentru a păstra artefactele în siguranță, chiar dacă alte părți ale sistemului sunt compromise.
De exemplu, Xygeni duce protecția la artefacte la o valoare superioară prin generarea de dispozitive anti-manipulare SLSA (Niveluri ale lanțului de aprovizionare pentru artefacte software) înregistrări. Aceste înregistrări nu numai că urmăresc istoricul fiecărui artefact, dar facilitează și respectarea conformității standardcum ar fi în totalitate.
Prin abordarea acestor riscuri, instrumente precum Xygeni Build Security oferă dezvoltatorilor mai mult control asupra lor pipelinereducând în același timp riscul unor probleme neașteptate. Cu instrumente mai inteligente, echipele se pot concentra pe construirea de software excelent, în loc să își facă griji cu privire la vulnerabilități.
Doriți să aflați mai multe despre CI/CD Securitate?
Consultați ghidul nostru Build Security Elemente esențiale: Consolidarea software-ului de la zero pentru sfaturi practice și informații despre protejarea construcției tale pipeline și menținerea securității software-ului dumneavoastră.
Dezvoltare software pentru artefacte securizate Xygeni
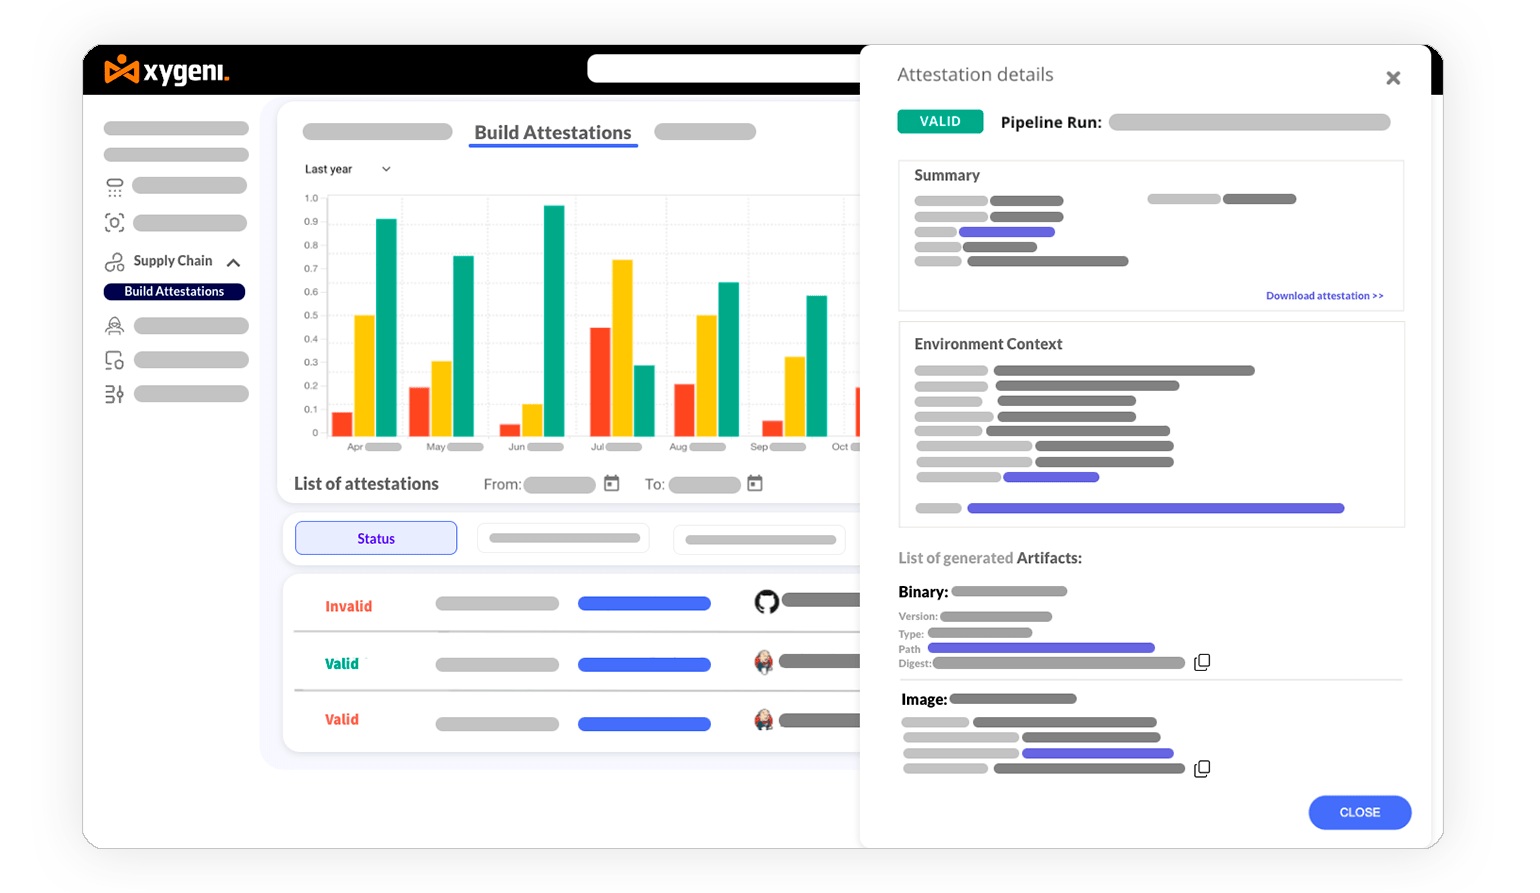
Software modern pipelinese confruntă cu riscuri tot mai mari, dar Xygeni Build Security Soluţie intervine pentru a oferi o protecție fiabilă artefactelor și CI/CD procese. Concentrându-se pe Build Security, această soluție asigură că fiecare artefact este trasabil, verificat și protejat împotriva modificărilor. O parte cheie a acestui proces este crearea, stocarea și verificarea atestări integrale, care oferă o evidență transparentă a procesului dumneavoastră de construcție.
Iată cum Xygeni Build Security Soluţie ajută la protejarea dumneavoastră pipeline:
Generați cu ușurință atestări In-Toto:
Adăugarea unei singure linii la CI/CD pipeline vă permite să colectați automat dovezi din fiecare etapă a procesului de construcție. Această caracteristică simplifică conformitatea și adaugă un nou nivel de trasabilitate în dezvoltarea de software pentru artefacte.Verificați artefactele în timp real:
Xygeni verifică imediat fiecare artefact, inclusiv codul sursă, fișierele de configurare și rapoartele, folosind verificări de semnături. Spre deosebire de metodele tradiționale construiți instrumente de gestionare a artefactelorXygeni adaugă validare de securitate în timp real, oprind manipularea înainte ca aceasta să poată continua.Opriți artefactele compromise înainte de implementare:
Porți de securitate în pipeline blocați artefactele modificate în timpul livrării sau implementării, o caracteristică esențială în dezvoltarea de software pentru artefacte. Această abordare vă protejează mediul de producție de potențialele riscuri de securitate.Centralizarea înregistrărilor de atestare:
Xygeni folosește sigstore Rekor și in-toto Archivista pentru a oferi un registru transparent și inviolabil pentru gestionarea atestărilor. Acest registru susține fluxuri de lucru securizate în dezvoltarea de software pentru artefacte, oferind echipelor încredere în propriile resurse. pipelineintegritatea lui.
Xygeni Build Security Soluția ajută echipele să își gestioneze cu încredere artefactele, protejându-le în fiecare etapă a procesului. pipelineAutomatizează generarea și verificarea atestări integrale, respectă cerințele industriei standardeste similar cu SLSA și împiedică vulnerabilitățile să intre în build-uri.
Dezvoltatorii au nevoie de instrumente mai inteligente de gestionare a artefactelor de compilare
As pipelinepe măsură ce cresc în complexitate, este clar că construiți instrumente de gestionare a artefactelor au evoluat în mult mai mult decât simple soluții de stocare. Acum joacă un rol esențial în protejarea software-ului împotriva amenințărilor moderne. Xygeni Build Security Soluţie se remarcă prin integrare atestări integrale în dvs. CI/CD flux de lucru, oferindu-vă artefacte trasabile, inviolabile și un mediu mai sigur pipeline.
Prin combinarea funcțiilor avansate de securitate cu integrarea ușoară, această soluție îi ajută pe dezvoltatori să se concentreze pe livrarea de software excelent, fără a-și face griji cu privire la versiuni compromise sau probleme de conformitate. Gestionarea inteligentă a artefactelor începe cu protejarea a ceea ce construiți.
Gata să vă securizați pipeline? Incearca Xygeni Build Security Soluție gratuită!