






Atacurile asupra lanțului de aprovizionare software cresc într-un ritm fără precedent. Conform SecurityWeek, aceste atacuri au crescut cu 742% în ultimii trei ani, ceea ce a arătat clar că măsurile tradiționale de securitate nu mai sunt suficiente. Ca răspuns, Niveluri ale lanțului de aprovizionare pentru artefacte software (SLSA) Cadrul a fost dezvoltat pentru a ajuta organizațiile să își consolideze procesele de dezvoltare software de la un capăt la altul.
Ce este cadrul SLSA?
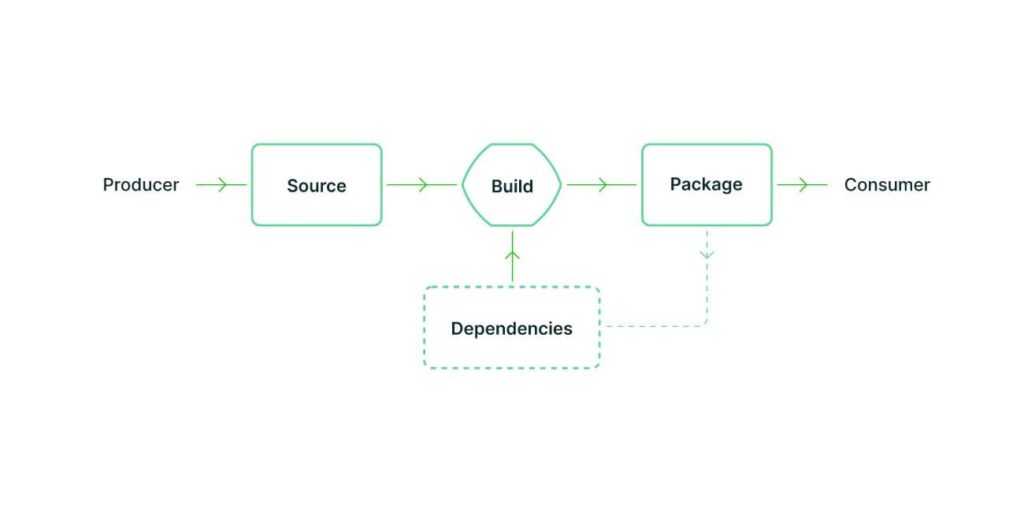
Sursă: SLSA
SLSA Cadru (Niveluri ale lanțului de aprovizionare pentru artefacte software), pronunțat „Salsa" este un cadru de securitate cuprinzător care protejează software-ul de la dezvoltare până la implementare. Acesta definește patru niveluri de securitate, fiecare bazându-se pe precedent pentru a îmbunătăți siguranța și transparența software-ului pe tot parcursul ciclului său de viață.
Iată o scurtă prezentare generală a celor patru niveluri:
- Nivelul 1: Integritate de bază – Asigură construcții automatizate și medii controlate, punând bazele trasabilității.
- Nivelul 2: Proveniență – Urmărește originile artefactelor software, asigurându-se că acestea pot fi urmărite până la sursă.
- Nivelul 3: Securitate – Implementează controale de acces și construcții reproductibile pentru a detecta manipularea.
- Nivelul 4: Securitate maximă – Oferă cel mai înalt nivel de protecție, cu construcții ermetice și rezistente la manipulare și controale stricte ale provenienței.
Glosar de securitate Xygeni
Cadrul de niveluri ale lanțului de aprovizionare pentru software (SLSA) ajută la protejarea lanțurilor de aprovizionare cu software de riscurile de securitate. Acesta asigură construirea și distribuirea în siguranță a software-ului, utilizând niveluri progresive care ghidează companiile de la automatizarea de bază la procese complet trasabile și inviolabile.
De ce este SLSA esențial pentru CI/CD Pipelines
Pe măsură ce practicile DevOps și CI/CD pipelineDeși accelerează dezvoltarea de software, acestea expun și vulnerabilități. Atacatorii pot exploata aceste lacune, injectând cod rău intenționat sau modificând dependențele. Niveluri ale lanțului de aprovizionare pentru artefacte software abordează aceste provocări asigurându-se că fiecare etapă a procesului de dezvoltare este sigură, transparentă și verificabilă.
- Vizibilitate și trasabilitateSLSA urmărește fiecare modificare și componentă din pipeline, facilitând detectarea timpurie a vulnerabilităților.
- Apărare proactivăIdentifică și atenuează riscurile înainte ca acestea să poată fi exploatate.
- StandardizareSLSA oferă o reputație recunoscută standard pentru securizarea artefactelor software, asigurând consecvența în cadrul proceselor de dezvoltare.
Cum susține Xygeni conformitatea cu SLSA
Conformitatea cu SLSA nu înseamnă doar verificarea căsuțelor de securitate, ci și protejarea lanțului de aprovizionare cu software, menținând în același timp dezvoltarea rapidă și eficientă. Pentru echipele DevOps, echilibrarea securității și a vitezei poate fi o provocare, mai ales în mediul în continuă evoluție. CI/CD pipelineAici intervine Xygeni, automatizând sarcinile critice de securitate pentru a vă asigura că lanțul de aprovizionare cu software respectă și depășește cadrul SLSA. standards, fără a încetini fluxul de lucru.
1. Automatizarea integrității construcției – SLSA Nivelul 1
Primul pas pentru securizarea software-ului este consecvența. Xygeni se integrează în CI/CD pipelines, automatizând monitorizarea versiunilor și asigurându-se că fiecare versiune urmează un proces repetabil și verificabil. Prin eliminarea erorilor manuale și reducerea riscurilor de securitate, Xygeni ajută echipele să respecte fără efort conformitatea cu framework-ul SLSA de nivel 1. Aceasta înseamnă că, de la bun început, versiunile dvs. sunt protejate și aliniate cu Cele mai bune practici.
2. Asigurarea provenienței și trasabilității – SLSA Nivelul 2
Cunoașterea provenienței componentelor software este esențială pentru securitate. La nivelul 2 al cadrului SLSA, Xygeni urmărește automat originea fiecărui artefact, creând înregistrări imuabile care nu pot fi modificate. Cu vizibilitate completă asupra software-ului dvs. pipeline, echipele pot urmări fiecare componentă până la sursă, facilitând detectarea modificărilor neautorizate și prevenirea atacurilor asupra lanțului de aprovizionare.
3. Consolidarea controalelor de securitate, SLSA Nivelul 3
Pe măsură ce amenințările la adresa securității cresc, devine necesară o protecție mai puternică. La nivelul 3 al cadrului SLSA, Xygeni introduce controale avansate de securitate, cum ar fi urmărirea dependențelor în timp real și analiza accesibilității. În loc să supraîncarce echipele cu alerte, Xygeni filtrează vulnerabilitățile neexploatabile, permițând dezvoltatorilor să se concentreze asupra riscurilor reale. Cu verificările de dependențe încorporate, componentele terțe sunt supuse unei revizuiri stricte de securitate înainte de a fi utilizate.
4. Obținerea securității maxime cu construcții ermetice, SLSA Nivel 4
La nivelul 4 al cadrului SLSA, securitatea software atinge cel mai înalt nivel. standardCompilările ermetice, care previn dependența de dependențe externe, neverificate, sunt esențiale pentru a asigura securitatea și inviolabilitatea fiecărei compilări. Xygeni automatizează acest proces, asigurându-se că fiecare artefact este generat într-un mediu controlat și izolat. Prin verificarea fiecărei etape a compilării, înregistrarea modificărilor și prevenirea modificărilor neautorizate, Xygeni oferă încredere deplină în integritatea software-ului fără a încetini dezvoltarea.
Cu Xygeni, atingerea conformității SLSA este simplă, automatizată și complet integrată în sistemul dvs. CI/CD pipelines.
Cum Xygeni Build Security Consolidează atestările SLSA
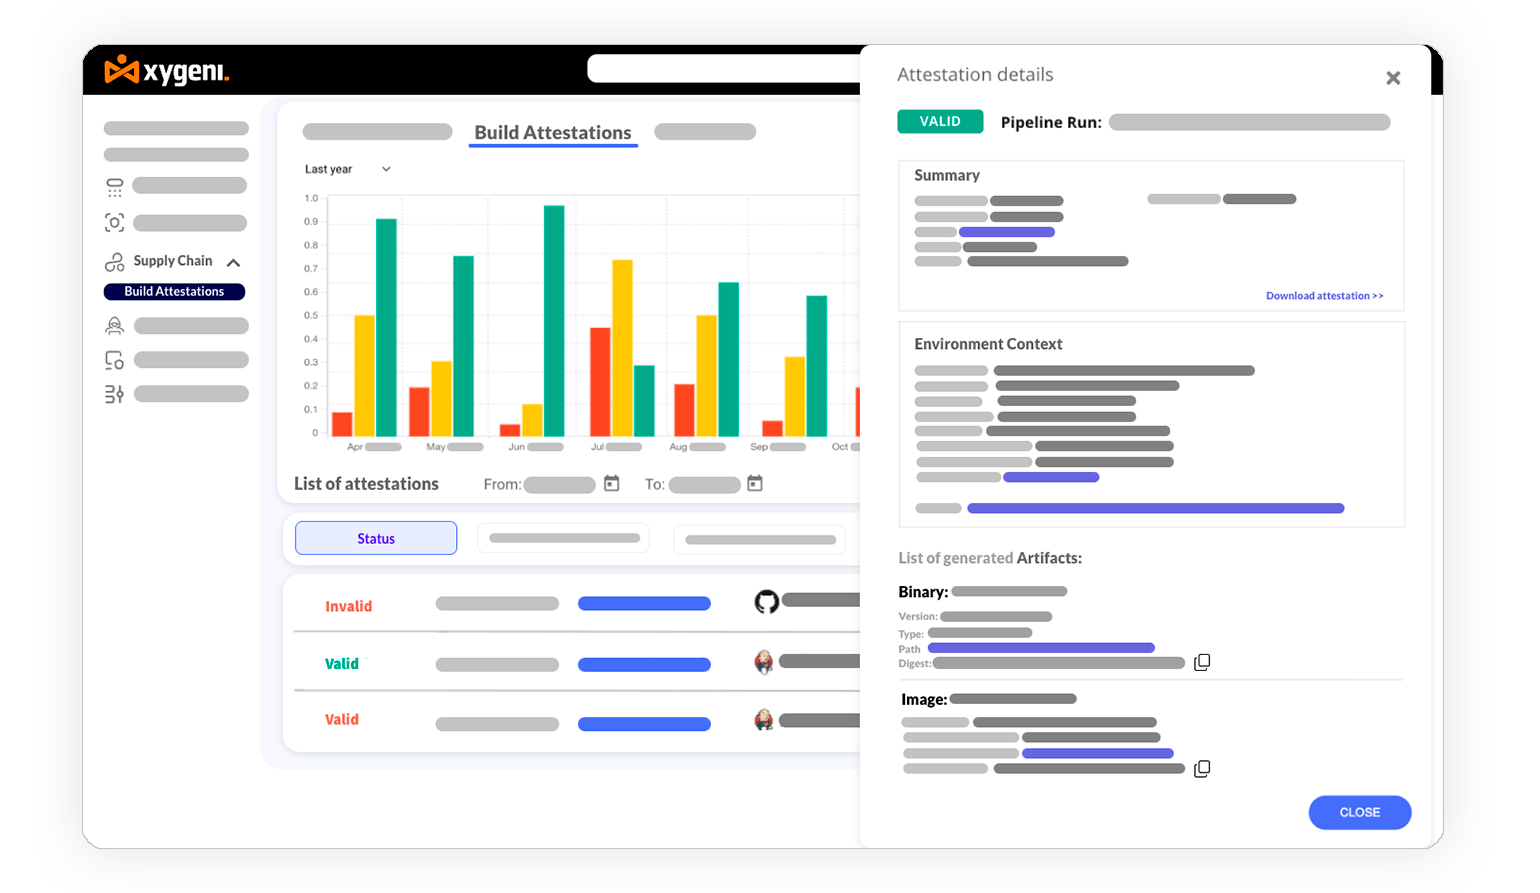
Atingerea nivelurilor lanțului de aprovizionare pentru conformitatea artefactelor software nu înseamnă doar monitorizarea versiunilor, ci necesită proveniență, verificare și aplicare continuă a securității. Xygeni Build Security simplifică acest proces prin automatizarea generării atestărilor, validare și gestionare, facilitând asigurarea integrității software-ului fără a adăuga muncă suplimentară pentru dezvoltatori.
Generarea automată a atestărilor
Încrederea în software începe cu atestări puternice și verificabile. SALT (Software Attestations Layer for Trust) de la Xygeni creează automat atestări conforme cu SLSA pentru fiecare versiune, certificând integritatea acesteia și urmărind originea acesteia. Acest lucru asigură că fiecare pas din procesul de versiune este documentat, inviolabil și securizat.
Verificare ușoară și gestionare centralizată
Gestionarea atestărilor pe mai multe pipelines poate fi copleșitor. Cu Xygeni, echipele pot verifica atestările fără efort, asigurându-se că fiecare componentă software se aliniază cu politicile de securitate. Platforma Xygeni centralizează gestionarea atestărilor, oferind un singur loc pentru urmărirea, auditarea și aplicarea conformității cu nivelurile lanțului de aprovizionare pentru artefactele software și NIST SP 800-204D standards.
Seamless CI/CD Integrare pentru adoptare rapidă
Securitatea ar trebui să funcționeze alături de dezvoltatori, nu împotriva lor. Xygeni SALT se integrează fără probleme în aplicațiile existente CI/CD pipelines, oferind accesibilitate din linia de comandă (CLI) și aplicare automată a securității. Indiferent dacă echipa dvs. utilizează GitHub, GitLab, Jenkins sau Azure DevOps, Xygeni permite validarea atestării în timp real, asigurând că versiunile sunt sigure și complet verificabile în fiecare mediu.
Conformitate completă fără întreruperi
Xygeni simplifică conformitatea cu SLSA, asigurându-se că fiecare artefact software este susținut de atestări verificabile criptografic. Cu verificare automată, urmărire completă a provenienței și analiză detaliată a datelor. CI/CD integrare, echipele pot îndeplini cele mai înalte standarde de securitate standardfără a încetini dezvoltarea.
cu Xygeni Build Security, atingerea conformității cu atestarea SLSA este simplă, automatizată și complet integrată în fluxurile de lucru DevSecOps.
Cele mai bune practici pentru implementarea cadrului SLSA
Integrarea cadrului Niveluri-lanț de aprovizionare pentru artefacte software în fluxurile dvs. de lucru necesită un echilibru între securitate și eficiență. Prin pornirea unor părți interesate mici și implicate, valorificarea automatizării și iterarea pe baza feedback-ului, puteți... securizați-vă lanțul de aprovizionare cu software menținând în același timp agilitatea. Iată cum susține Xygeni fiecare pas.
1. Efectuați o evaluare preliminară
Evaluați procesele actuale de dezvoltare software și identificați lacunele în raport cu cerințele cadrului SLSA. Xygeni ajută la cartografierea activelor și dependențelor critice. Identifică vulnerabilitățile și evidențiază domeniile de îmbunătățire pentru a îndeplini cerințele SLSA. standards.
2. Implicați devreme părțile interesate
Obțineți aderarea echipelor de dezvoltare, securitate și operațiuni prin demonstrarea beneficiilor integrării SLSA, cum ar fi reducerea riscurilor din lanțul de aprovizionare. Xygeni oferă rapoarte clare, facilitând urmărirea progresului și înțelegerea valorii SLSA de către părțile interesate.
3. Începeți mic și scalați treptat
Pilotează un proiect pentru a testa practicile SLSA la scară mică. Extinde-te la proiecte mai mari pe măsură ce echipa ta se simte mai confortabil. Instrumentele Xygeni facilitează inițierea și aplicarea treptată a practicilor SLSA, începând cu versiuni automate și urmărind originile software-ului tău.
4. Integrarea practicilor SLSA în fluxurile de lucru existente
Folosește automatizarea pentru a integra practicile SLSA în CI/CD pipelines, reducând la minimum efortul manual și asigurând consecvența. Xygeni se integrează profund cu CI/CD pipelines, automatizând sarcini de securitate precum monitorizarea build-urilor, analiza dependențelor și generarea provenienței.
5. Oferiți instruire și resurse
Asigurați-vă că echipele înțeleg pe deplin cerințele SLSA prin programe de instruire și documentație clară. Xygeni oferă asistență pentru instruire și integrare, oferind interfețe ușor de utilizat și rapoarte detaliate pentru o adaptare ușoară.
6. Revizuiți și iterați periodic
Revizuiți periodic eficacitatea practicilor SLSA și ajustați-le în funcție de feedback. Rapoartele și analizele detaliate ale Xygeni vă permit să regulat monitorizați și ajustați strategiile dumneavoastră de securitate.
7. Valorificați resursele comunității SLSA
Interacționează cu comunitatea SLSA pentru cele mai bune practici și contribuie la împărtășirea experiențelor tale. Xygeni susține conformitatea și ajută organizația dumneavoastră să rămână conectată la eforturile de securitate mai ample.
8. Monitorizarea și aplicarea conformității
Implementați monitorizare în timp real și mecanisme automate de aplicare a legii pentru a asigura conformitatea continuă cu SLSA. Xygeni monitorizează continuu conformitatea și trimite alerte automate pentru orice vulnerabilități, în special în componentele terțe. Aplicarea securității este integrată direct în sistemul dvs. CI/CD pipeline.
Asigurarea viitorului dumneavoastră cu Xygeni și SLSA
Securizarea lanțului de aprovizionare cu software nu mai este o alegere, ci o necesitate. cadrul SLSA vă oferă un plan clar pentru a vă proteja software-ul, de la securitatea de bază până la metode avansate de siguranță. Cu Xygeni, puteți simplifica conformitatea și vă puteți extinde cu ușurință măsurile de securitate, menținând software-ul în siguranță, puternic și pregătit pentru viitor.
Doriți să vă protejați lanțul de aprovizionare cu software? Vedeți cum vă poate ajuta Xygeni să atingeți nivelurile lanțului de aprovizionare pentru artefactele software. standardși protejați-vă sistemele digitale astăzi.

Întrebări frecvente: Înțelegerea cadrului SLSA pentru CI/CD Pipelines
Este SLSA cel mai bun? Standard pentru CI/CD Pipelines?
SLSA (Supply-chain Levels for Software Artefacts - Niveluri ale lanțului de aprovizionare pentru artefacte software) este unul dintre cele mai cuprinzătoare și adoptate cadre de securitate pentru CI/CD pipelines. Oferă o abordare structurată, pe niveluri, pentru securizarea dezvoltării de software, concentrându-se pe integritatea construcției, proveniență și rezistență la manipulare.
Deși SLSA nu este singura standard, iese în evidență deoarece:
- Acoperă întregul ciclu de viață al software-ului, de la integritatea codului sursă până la implementare.
- Definește niveluri clare de securitate (1-4), ceea ce îl face adaptabil pentru diferite nevoi de securitate.
- Funcționează alături de alte framework-uri de securitate precum NIST SP 800-204D și OWASP CI/CD Riscuri de securitate.
Pentru organizațiile care doresc să se consolideze CI/CD securitate, SLSA este o alegere excelentă. Cu toate acestea, în funcție de nevoile specifice de conformitate, unele echipe pot urma și NIST, CISsau cadre de securitate specifice industriei, alături de SLSA.
Cine guvernează cadrul SLSA pentru CI/CD Pipelines?
SLSA este guvernată de OpenSSF (Open Source Security Fundația), un proiect al Fundației Linux dedicat îmbunătățirii software supply chain security. OpenSSF colaborează îndeaproape cu Google, GitHub, Microsoft și alți lideri din industrie pentru a dezvolta și rafina cadrul SLSA.
Grupul de lucru SLSA actualizează continuu cadrul pentru a aborda amenințările emergente, a se alinia la cele mai bune practici și a îmbunătăți adoptarea securității în... CI/CD pipelineOricine este interesat să contribuie sau să fie la curent cu evoluțiile SLSA poate interacționa cu OpenSSFcomunitatea și grupurile de lucru ale lui.
