






Echipele de securitate cibernetică gestionează mii de vulnerabilități în fiecare lună, iar prioritizarea celor care trebuie remediate primele poate fi copleșitoare; aici este locul... Scor CVSS joacă un rol vital. Sistem comun de notare a vulnerabilităților (CVSS) standardstabilește modul în care sunt măsurate riscurile, făcând scor CVSS consecvent în toate proiectele. Mai mult, prin utilizarea unui Calculator CVSS sau un Calculator de scor CVSS, echipele de securitate pot transforma rapid datele complexe despre vulnerabilități în rezultate clare și comparabile, care permit o remediere mai inteligentă și mai rapidă.
Ce este scorul CVSS și de ce este important
Scor CVSS este recunoscut la nivel global standard dezvoltat de FIRST.org pentru a evalua severitatea vulnerabilităților de securitate.
Scorurile variază de la 0 la 10, unde numerele mai mari indică defecte mai critice:
| Scor CVSS | Severitate |
|---|---|
| 0.0 | Nici unul |
| 0.1-3.9 | Scăzut |
| 4.0-6.9 | Mediu |
| 7.0-8.9 | Înalt |
| 9.0-10.0 | Critic |
Pentru echipele DevSecOps, aceste cifre ajută la prioritizarea remedierii. O vulnerabilitate cu un scor CVSS de 9.8, de exemplu, ar putea necesita atenție imediată, în timp ce una cu un scor de 3.5 ar putea aștepta următorul ciclu de mentenanță.
Deși CVSS estimează posibilele daune pe care le-ar putea provoca o vulnerabilitate, nu indică dacă atacatorii o exploatează în medii reale. Înțelegerea acestei diferențe este esențială pentru prioritizarea riscurilor reale.
Cum funcționează scorul CVSS
În practică, cadrul de scor CVSS utilizează trei grupuri de metrici pentru a evalua diferite aspecte ale unei vulnerabilități. Prin urmare, fiecare grup definește modul în care se comportă problema, de la exploatabilitatea sa până la impactul potențial asupra sistemelor și datelor. Mai mult, un calculator de scor CVSS fiabil face ca acest proces să fie atât repetabil, cât și transparent. Drept urmare, profesioniștii în domeniul securității pot comunica mai clar gravitatea riscurilor și, în consecință, pot menține o prioritizare consistentă în cadrul echipelor.
Metrici de bază:
Acestea descriu calitățile intrinseci ale unei vulnerabilități care rămân constante în timp și în medii diferite.
Exemplele includ:- Vector de atac (AV): Poate fi efectuat atacul de la distanță sau doar local?
- Complexitatea atacului (AC): Cât de ușor este de exploatat?
- Privilegii necesare (PR): Are nevoie atacatorul de acces prealabil?
- Interacțiunea utilizatorului (UI): Necesită ca utilizatorul să dea clic sau să deschidă ceva?
- Impact (CIA): Cum afectează confidențialitatea, integritatea și disponibilitatea.
Metrici temporale:
Acestea ajustează scorul în funcție de condiții reale, cum ar fi:- Maturitatea codului de exploatare: Este disponibil cod public de exploatare?
- Nivel de remediere: A fost lansată deja o corecție sau un patch?
- Raportează încrederea: Cât de fiabil este raportul de vulnerabilități?
Valori de mediu:
Acestea adaptează scorul la configurația specifică a organizației dvs., de exemplu, dacă sistemul vulnerabil gestionează date sensibile sau se află în spatele unor apărări puternice ale rețelei.
Fiecare factor contribuie la scorul final printr-o standardformulă izată, ceea ce face din CVSS o referință consistentă pentru compararea vulnerabilităților între produse și ecosisteme.
Utilizarea unui calculator CVSS (pas cu pas)
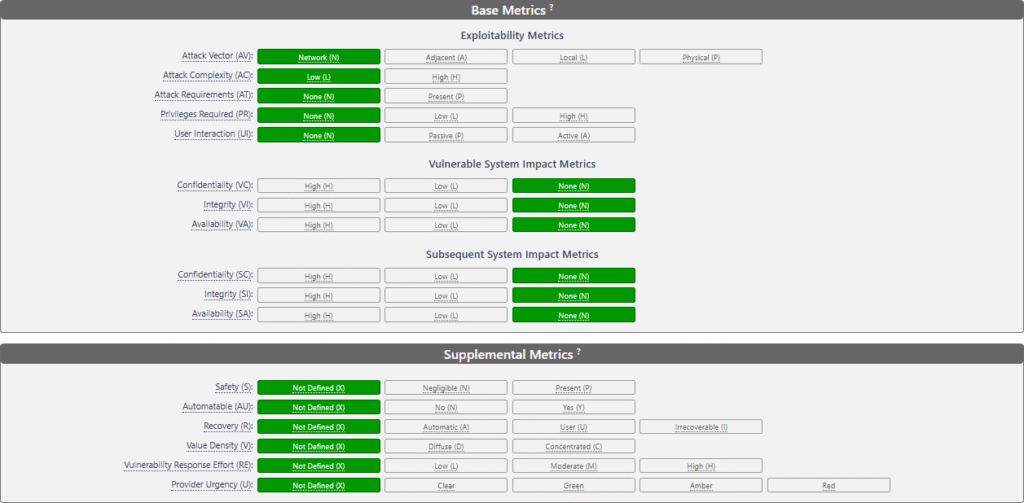
Nu trebuie să calculați formulele manual, puteți utiliza calculatoare de scor CVSS online, cum ar fi Calculator FIRST CVSS v4.0 sau Calculator CVSS NVDAceste instrumente simplifică scorarea CVSS și asigură că calculatorul CVSS produce rezultate consecvente și comparabile în diferite medii.
Iată o prezentare simplă:
- Selectați versiunea CVSS: Majoritatea recomandărilor de astăzi utilizează CVSS v3.1 sau v4.0.
- Completați valorile de bază: Alegeți opțiuni pentru Vector de atac, Complexitate, Privilegii și Impact.
- Adăugați date temporale: Includeți dacă sunt disponibile exploit-uri sau patch-uri.
- Ajustați factorii de mediu: Reflectați sensibilitatea sau expunerea propriei infrastructuri.
- Calculati: Instrumentul returnează instantaneu un scor între 0.0 și 10.0.
Exemplu: Compararea a două scoruri CVSS (9.8 vs 5.6)
Pentru a vedea cum o Calculator de scor CVSS funcționează în viața reală, haideți să comparăm două vulnerabilități folosind CVSS v3.1 valori.
1. Vulnerabilitate critică: Executarea codului la distanță (CVSS 9.8)
| metric | Valoare | Explicație |
|---|---|---|
| Vector de atac | Reţea | Exploatat de la distanță |
| Complexitate de atac | Scăzut | Nu sunt necesare condiții speciale |
| Privilegii obligatorii | Nici unul | Atacatorul nu are nevoie de cont |
| Interacțiunea cu utilizatorii | Nici unul | Exploatare complet automatizată |
| Impactul confidențialității | Înalt | Date sensibile expuse |
| Impactul integrității | Înalt | Datele pot fi modificate |
| Impactul disponibilității | Înalt | Posibilă întrerupere a serviciului |
Acest exemplu ilustrează modul în care calculatorul CVSS transformă indicatorii calitativi în rezultate cantitative, întărind valoarea unui scor CVSS precis în timpul evaluărilor de securitate.
Scor CVSS calculat: 5.6 (mediu)
În majoritatea cazurilor, echipele de securitate gestionează erorile locale de escaladare a privilegiilor în timpul actualizărilor programate, deoarece acestea afectează în mare parte sistemele partajate și rareori necesită remedieri urgente.
La pachet:
Deși ambele defecte sunt CVE valide, Scor CVSS distinge clar urgența lor.
Dar țineți minte, o 9.8 CVSS implementate cu exploatabilitate scăzută (EPSS 0.02) ar putea fi mai puțin periculos în practică decât un 5.6 CVSS asta e exploatat activ (EPSS 0.85).
De aceea, asocierea CVSS cu EPSS și accesibilitate te asigură că rezolvi ceea ce contează cu adevărat.
Calculatorul de scor CVSS în practică
A Calculator CVSS face ca evaluarea riscurilor să fie repetată și transparentă. Ajută la comunicarea gravității problemelor către părțile interesate non-tehnice și la menținerea unei prioritizări consecvente în cadrul echipelor.
Totuși, scorurile statice pot induce în eroare dacă sunt luate ad litteram. De exemplu:
- O vulnerabilitate cu o Scorul CVSS de 9.8 poate are nicio exploatare activă în sălbăticie.
- Un altul cu un Scorul CVSS de 6.2 Ar putea fi direcționate activ de către atacatori.
De aceea, bazarea exclusivă pe calculator poate crea puncte slabe. Scorul este o valoare de referință, nu un indicator de risc în timp real.
CVSS vs. EPSS De ce scorurile statice nu sunt suficiente
In timp ce CVSS măsuri severitate potențială, EPSS (Sistem de punctaj pentru predicția exploatării) măsuri probabilitatea din lumea reală.
EPSS folosește învățarea automată și telemetria amenințărilor pentru a prezice șansa ca o vulnerabilitate să fie exploatată în termen de 30 de zile.
Combinate, acestea oferă o imagine mult mai clară:
| Scor CVSS | Scor EPSS | Acțiune |
|---|---|---|
| Înalt (9.8) | Scăzut (0.03) | Exploatare redusă → Monitorizare |
| Mediu (6.5) | Înalt (0.85) | Exploatare ridicată → Remediază imediat |
| critic (10.0) | Înalt (0.9) | Acționează acum — atât sever, cât și exploatat |
Exact așa preferă platformele moderne Xygeni îmbunătățirea gestionării vulnerabilităților, prin fuzionarea Severitatea CVSS, Exploatabilitatea EPSS și analiza accesibilității să se concentreze asupra riscurilor care sunt atât severe, cât și exploatabile în mediul dumneavoastră.
Dincolo de cifre: o prioritizare inteligentă a riscurilor
Sistemul de notare CVSS rămâne o piatră de temelie a securității cibernetice; in orice caz, nu a fost niciodată menit să funcționeze singur. De fapt, Adevărata maturitate în materie de securitate vine din înțelegerea contextului complet, știind care vulnerabilități sunt accesibile, exploatabile și cu adevărat critice pentru afacere.
Xygeni merge mai departe prin automatizarea procesului:
- Ingerarea datelor CVSS din instrumentele sau recomandările dvs.
- Îmbogățindu-l cu Exploatabilitatea EPSS, accesibilitate în timpul execuției și criticitatea activelor.
- Afișarea tuturor lucrurilor într-un mod unificat dashboard pentru a evidenția ce trebuie cu adevărat reparat.
Prin urmare, această abordare bazată pe context transformă gestionarea vulnerabilităților dintr-un simplu joc cu numere într-un proces de analiză a riscurilor mai inteligent și mai dinamic.
Gânduri finale
În concluzie, CVSS ajută echipele să înțeleagă cât de gravă este o vulnerabilitate, în timp ce EPSS și accesibilitatea arată care probleme contează cu adevărat. Împreună, acestea ajută echipele de securitate să acționeze cu încredere și să remedieze mai întâi problemele corecte. Drept urmare, gestionarea vulnerabilităților devine mai rapidă, mai ușoară și mai eficientă.

