






Securitatea aplicațiilor nu a fost niciodată mai importantă și nu a acoperit niciodată mai multe aspecte. Amenințările cibernetice devin din ce în ce mai inteligente și mai frecvente, iar o parte tot mai mare a acestora vizează acum un nivel pe care instrumentele tradiționale AppSec nu au fost concepute să îl vadă: codul generat de inteligența artificială, asistenții de codare prin inteligență artificială și dependențele pe care le introduc. Organizațiile trebuie să își protejeze aplicațiile pentru a păstra datele sensibile în siguranță, a menține încrederea clienților și a asigura buna funcționare a afacerii. Cu instrumentele potrivite de securitate a aplicațiilor, echipele pot identifica, remedia și gestiona riscurile în fiecare etapă de dezvoltare și implementare, indiferent dacă riscul respectiv a fost scris de o ființă umană sau sugerat de o inteligență artificială. În plus, instrumentele de testare a securității aplicațiilor permit detectarea timpurie a vulnerabilităților, prevenirea breșelor și menținerea securității prezente pe tot parcursul ciclului de viață al dezvoltării software-ului.
Ce este securitatea aplicațiilor?
Securitatea aplicațiilor (AppSec) este practica de protejare a aplicațiilor de la proiectare până la implementare, asigurându-se că acestea rămân în siguranță împotriva vulnerabilități de securitate pe care atacatorii le pot exploata. Acoperă toate procesele de dezvoltare, de la scrierea primei linii de cod până la rularea aplicațiilor în producție.
În esență, securitatea aplicațiilor se concentrează pe prevenirea riscurilor precum încălcările de date, accesul neautorizat și întreruperile serviciilor. Aceasta include securitatea aplicațiilor web, securitate mobilă și securitate nativă în cloud.
Modern instrumente de securitate a aplicațiilor reuni mai multe Caracteristici cheie, Cum ar fi analiza codului pentru a detecta modele nesigure, scanarea dependențelor pentru a identifica defectele din bibliotecile terțe și monitorizarea runtime-ului pentru a bloca comportamentele suspecte. Aceste instrumente permit echipelor de dezvoltare și securitate să lucreze împreună, reducând riscurile, menținând în același timp livrarea de software rapidă și fiabilă.
Amenințări comune la securitatea aplicațiilor
Aplicațiile se confruntă cu o gamă largă de vulnerabilități de securitate pe care atacatorii le pot exploata. Unele dintre cele mai frecvente riscuri apar nu doar în cod, ci și în configurații și dependențe externe. Conform Top 10 OWASP, acestea sunt printre cele mai critice amenințări din securitatea aplicațiilor web:
- Injecție SQL → Atacatorii injectează interogări rău intenționate în câmpurile de introducere a datelor pentru a accesa sau modifica bazele de date.
- Scripturi încrucișate (XSS) → Gestionarea nesigură a datelor de intrare ale utilizatorului permite atacatorilor să ruleze scripturi în browserul utilizatorului.
- Autentificare ruptă → Gestionarea slabă a sesiunilor sau gestionarea defectuoasă a parolelor permite accesul neautorizat.
- Scurgeri de secrete Cheile API, token-urile sau acreditările expuse în cod sau în repozitorii pot oferi acces direct la sistem.
- Configurații greșite → Setările incorecte ale cloud-ului sau ale serverului lasă aplicațiile deschise exploatării.
- Dependențe nesigure → Bibliotecile open-source vulnerabile compromit aplicațiile prin lanțul de aprovizionare.
- Risc generat și sugerat de inteligența artificială → Asistenții de codare cu inteligență artificială pot halucina nume de pachete pe care atacatorii le înregistrează apoi cu programe malware (slopsquatting) sau pot introduce modele vulnerabile în codul generat de inteligență artificială care trec o verificare rapidă.
Aceste amenințări afectează toate etapele procesele de dezvoltare, de la scrierea codului până la implementarea aplicațiilor cloud-native. Prin urmare, protejarea împotriva acestora necesită atât practici de codare sigure, cât și utilizarea unor tehnici specializate instrumente de securitate a aplicațiilor.
Ce sunt instrumentele de securitate a aplicațiilor?
Instrumente de securitate a aplicațiilor sunt soluții care protejează aplicațiile pe întregul ciclu de viață al dezvoltării software. Scopul lor este de a identifica vulnerabilitățile, de a impune configurații securizate și de a monitoriza activitățile suspecte. Spre deosebire de software-ul de securitate de uz general, aceste instrumente sunt special concepute pentru a proteja codul aplicației, configurațiile și dependențele terților.
Acestea lucrează mână în mână cu cadre de securitate precum OWASP și NIST, asigurându-se că aplicațiile sunt construite și implementate respectând cele mai bune practici din industrie. Prin integrarea directă în fluxurile de lucru ale dezvoltatorilor și CI/CD pipelineInstrumentele de securitate a aplicațiilor ajută echipele să detecteze riscurile din timp și să mențină o protecție continuă de la dezvoltare până la producție.
Caracteristici cheie ale instrumentelor de securitate a aplicațiilor
Modern instrumente de securitate a aplicațiilor împărtășesc un set de Caracteristici cheie care le fac eficiente în protejarea aplicațiilor pe întregul ciclu de dezvoltare. Aceste caracteristici asigură că echipele pot aborda vulnerabilități de securitate rapid fără a încetini livrarea:
- Analiza codului → Scanează codul sursă și fișierele binare pentru a detecta modele de codare nesigure la începutul procesului de dezvoltare.
- Detectarea vulnerabilităților → Identifică defectele din codul personalizat, dependențele open-source și configurațiile înainte ca atacatorii să le poată exploata.
- Managementul Secretelor → Previne expunerea accidentală a credențialelor, cheilor API și token-urilor din repozitorii sau pipelines.
- Monitorizarea timpului de rulare → Observă aplicațiile în timp ce rulează pentru a bloca acțiuni suspecte, cum ar fi încercările de acces neautorizat.
- CI/CD Integrare → Încorporează verificări de securitate direct în procesele de dezvoltare, asigurându-se că vulnerabilitățile sunt depistate înainte de a ajunge în producție.
- Suport pentru conformitate → Se aliniază cu cadre de lucru precum OWASP Top 10, NIST SSDF și CIS repere, ajutând echipele să îndeplinească cerințele de reglementare și cele din industrie.
- Triaj bazat pe inteligență artificială → Aplică analize bazate pe inteligență artificială la constatările de securitate, producând un verdict, o evaluare a urgenței și o complexitate a remedierii pentru fiecare problemă, astfel încât echipele să se concentreze pe riscul cu adevărat exploatabil în loc să revizuiască manual fiecare alertă.
Împreună, acestea Caracteristici cheie face ca instrumentele de securitate a aplicațiilor să fie esențiale pentru securitatea aplicațiilor web, securitate mobilă și medii cloud-native. Acestea permit echipelor de dezvoltare și securitate să colaboreze eficient, echilibrând livrarea rapidă cu o protecție puternică.
Cele mai bune practici de securitate a aplicațiilor
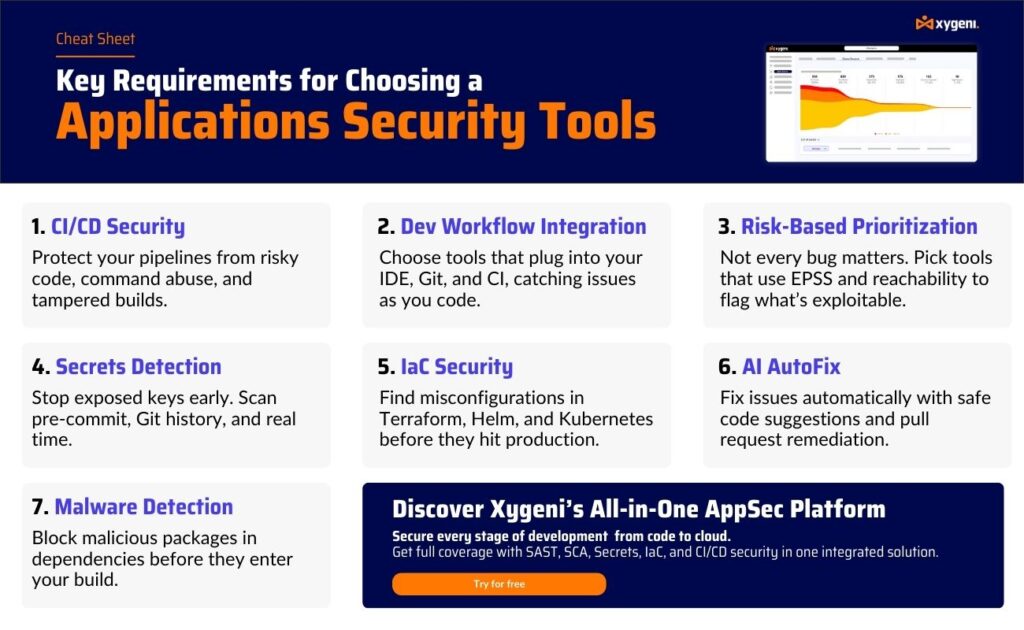
Cunoașterea riscurilor și a instrumentelor este importantă, dar o securitate puternică depinde și de respectarea consecvenței Cele mai bune practici peste tot procesele de dezvoltareAceste practici reduc expunerea la vulnerabilități de securitate și să consolideze ambele securitatea aplicațiilor web și medii cloud-native.
- Schimbați la stânga Securitate → Aplicați testarea și analiza codului la începutul ciclului de dezvoltare pentru a detecta problemele înainte ca acestea să devină costisitoare.
- Codare sigură Standards → Instruiți dezvoltatorii să urmeze modele sigure și să evite capcanele comune, cum ar fi injecția SQL sau gestionarea necorespunzătoare a datelor de intrare.
- Scanări regulate ale dependenței → Monitorizați continuu bibliotecile open source cu analiza compoziției software-ului (SCA) pentru a preveni atacurile lanțului de aprovizionare.
- Protecția secretelor → Utilizați instrumente de detectare a secretelor și seifuri centralizate pentru a evita expunerea acreditărilor în depozite sau CI/CD pipelines.
- CI/CD Guardrails → Automatizează înregistrările pipelinepentru a bloca construcțiile riscante, a impune configurații semnate și a opri implementările cu vulnerabilități critice.
- Monitorizare continuă → Combinați protecția la runtime cu detectarea anomaliilor pentru a detecta activitățile suspecte odată ce aplicațiile sunt în producție.
- Alinierea conformității → Urmați cadre de lucru precum OWASP Top 10, NIST SSDF și CIS repere pentru a îndeplini cerințele industriei și cele de reglementare.
- Vizibilitatea activelor AI → Inventarierea modelelor AI, a agenților și a conexiunilor MCP care rulează pe SDLCși să aplice aceeași analiză codului generat de inteligență artificială și dependențelor introduse de inteligență artificială ca și codului scris de oameni.
Prin combinarea acestora Cele mai bune practici cu amestecul potrivit de instrumente de securitate a aplicațiilor, organizațiile pot preveni breșele de securitate, pot proteja datele sensibile și pot menține dezvoltarea rapidă fără a sacrifica securitatea.
Tipuri cheie de instrumente de securitate a aplicațiilor
Auto-protecție a aplicației de rulare (RASP)
Instrumentele RASP sunt încorporate în aplicații și le monitorizează în timpul utilizării în timp real. Acestea analizează intrările, ieșirile și comportamentul la rulare pentru a detecta activități rău intenționate.
- Abordarea NoastrăRASP interceptează cererile și inspectează căile de execuție. Dacă observă acces neautorizat la date sau un comportament anormal, blochează imediat acțiunea.
- BeneficiiOferă apărare în timp real împotriva vulnerabilităților zero-day, a amenințărilor interne și a atacurilor de tip injection. De asemenea, ajută la îndeplinirea cadrelor de conformitate, cum ar fi DORA.
- LimităriRASP protejează aplicațiile care rulează, dar nu împiedică scrierea de cod nesigur.
Detectarea și gestionarea secretelor
Instrumentele de detectare a secretelor scanează depozitele, pipelines și construiește artefacte pentru acreditările expuse, cum ar fi chei API, parole de bază de date sau token-uri.
- Abordarea NoastrăAcestea semnalează secrete codificate hardcoded sau scurgeri accidentale de informații în istoricul Git și alertează dezvoltatorii să le elimine sau să le rotească.
- BeneficiiReduceți riscul de furt al acreditărilor, preveniți accesul neautorizat și susțineți conformitatea cu CIS valori de referință.
- LimităriSe concentrează doar pe expunerea datelor sensibile și nu poate aborda defecte mai ample de cod sau de dependență.
Cloud Security Posture Management (CSPM)
Instrumentele CSPM se concentrează pe securizarea aplicațiilor cloud-native prin detectarea configurațiilor greșite și aplicarea politicilor.
- Abordarea NoastrăAceștia scanează infrastructura și resursele cloud, verificând permisiunile, setările de stocare și regulile de rețea.
- BeneficiiAjută echipele să evite riscurile comune, cum ar fi compartimentele S3 deschise sau rolurile IAM excesiv de permisive, aliniindu-se în același timp cu Top 10 OWASP riscuri legate de cloud.
- LimităriAcestea securizează configurațiile de infrastructură, dar nu pot analiza codul aplicației.
Managementul Posturii de Securitate prin IA (AI-SPM)
AI-SPM Instrumentele se concentrează în mod specific pe stratul de inteligență artificială al aplicațiilor moderne: modelele, agenții și conexiunile MCP pe care instrumentele tradiționale AppSec nu le inventariază.
- Cum funcționează: Descoperă continuu resurse de inteligență artificială în întreaga SDLC și le corelează cu riscul pe care îl introduc, de la codul generat de inteligența artificială până la dependențele sugerate de inteligența artificială.
- Beneficii: Închide exact punctul mort exploatat de atacurile specifice lanțului de aprovizionare împotriva inteligenței artificiale, cum ar fi slopsquatting-ul, și oferă echipelor un inventar dinamic (AI-BOM) a ceea ce rulează de fapt IA.
- Limitări: AI-SPM securizează în mod specific stratul de IA și funcționează cel mai bine alături de tehnologiile tradiționale SAST, DAST și SCA mai degrabă decât înlocuirea lor.
Ce sunt instrumentele de testare a securității aplicațiilor?
Instrumente de testare a securității aplicațiilor (ASTT) evaluează aplicațiile pentru vulnerabilități în timpul dezvoltării și testării. Spre deosebire de instrumentele de protecție continuă, acestea se concentrează pe detectarea problemelor înainte de implementare, reducând șansele de risc în mediile de producție.
Tipuri cheie de instrumente de testare a securității aplicațiilor
Testarea statică a securității aplicațiilor (SAST)
SAST Instrumentele analizează codul sursă, bytecode-ul sau fișierele binare fără a le executa.
- Abordarea NoastrăScanează codul pentru modele nesigure, cum ar fi injecția SQL sau acreditările hardcoded, în timp ce dezvoltatorii încă programează.
- BeneficiiDetectează vulnerabilitățile din timp, reduce costurile de remediere și oferă asistență OWASP practici de codare sigure.
- LimităriPoate genera rezultate fals pozitive și nu poate detecta vulnerabilități în timpul execuției.
Pentru mai multe detalii, consultați comparația noastră cu SAST vs SCA.
Testare dinamică de securitate a aplicațiilor (DAST)
DAST Instrumentele simulează atacuri din lumea reală asupra unei aplicații care rulează, fără a fi nevoie de acces la codul sursă.
- Abordarea NoastrăInteracționează cu aplicația extern, testând punctele finale și analizând răspunsurile.
- BeneficiiDetectează defectele de execuție, cum ar fi configurațiile greșite, problemele de autentificare sau riscurile de injectare. Recomandat de NIST ca parte a unui proces robust de securitate.
- LimităriNu mapează rezultatele direct pe linii de cod, ceea ce poate încetini remedierea.
Pentru mai multe detalii, consultați comparația noastră cu SAST față de DAST.
Analiza compoziției software (SCA)
SCA Instrumentele abordează riscurile din componentele open source, care stau la baza majorității aplicațiilor din prezent.
- Abordarea NoastrăScanează dependențele și manifestele (de exemplu,
package.json,requirements.txt) pentru a detecta vulnerabilitățile cunoscute și problemele de licență. - BeneficiiProtejează împotriva amenințărilor la nivelul lanțului de aprovizionare, asigură conformitatea cu licențele și oferă suport pentru framework-uri precum NIST SSDF.
- LimităriSe concentrează doar pe bibliotecile terțe și nu analizează codul aplicațiilor personalizate.
Testare interactivă de securitate a aplicațiilor (IAST)
Instrumentele IAST combină punctele forte ale SAST și DAST în timpul execuției într-un mediu de testare.
- Abordarea NoastrăInstrumentează aplicația, urmărește fluxul de date și validează vulnerabilitățile în context.
- BeneficiiOferă rezultate mai precise, mai puține rezultate fals pozitive și feedback mai rapid pentru dezvoltatori.
- LimităriNecesită un mediu de testare și poate introduce costuri suplimentare de execuție în timpul testării.
Comparație între instrumentele de securitate a aplicațiilor și instrumentele de testare
| Instrument | Scop | Beneficii cheie | Limitări |
|---|---|---|---|
| ZĂNGĂNIT | Monitorizează aplicațiile în timp real în timpul execuției. | Blochează atacurile zero-day și acțiunile suspecte, adaugă apărare la runtime. | Protejează doar la momentul execuției, nu previne defectele de codare mai devreme. |
| Detectarea secretelor | Găsește date sensibile precum chei API și parole în bazele de cod. | Previne scurgerile de acreditări, asigură conformitatea cu CIS valori de referință. | Concentrat doar pe secrete, nu remediază vulnerabilități mai ample ale codului. |
| CSPM | Scanează și gestionează configurațiile din cloud. | Detectează configurațiile greșite, aplică OWASP Top 10 standards. | Limitat la resursele cloud, nu acoperă logica aplicației. |
| SAST | Analizează codul sursă sau fișierele binare fără a le executa. | Detectează problemele la începutul dezvoltării, susține practici de codare sigure. | Poate genera rezultate fals pozitive, fără vizibilitate asupra problemelor de execuție. |
| DAST | Simulează atacuri asupra aplicațiilor care rulează. | Găsește vulnerabilități în timpul rulării, funcționează fără cod sursă. | Nu se mapează direct la liniile de cod, fiind mai puțin util pentru remedierea la sursă. |
| SCA | Scanează dependențele open-source pentru vulnerabilități și riscuri. | Protejează lanțul de aprovizionare, asigură gestionarea licențelor și a conformității. | Limitat la componente terțe, nu la cod de aplicație personalizat. |
| IAST | Combină testarea statică și dinamică în medii de testare. | Validează vulnerabilitățile în context, reduce rezultatele fals pozitive. | Necesită configurarea testelor în timpul execuției, poate afecta performanța în timpul testării. |
| AI-SPM | Descoperă și securizează modele de inteligență artificială, agenți și conexiuni MCP. | Închide punctele oarbe specifice IA (ghemuire neglijentă, dependențe halucinate), produce o listă de materiale cu inteligență artificială (AI-BOM). | Concentrat pe stratul de inteligență artificială; funcționează cel mai bine combinat cu SAST/DAST/SCA. |
Reunind totul la un loc: Selectarea instrumentelor potrivite de securitate a aplicațiilor
Fiecare din instrumente de securitate a aplicațiilor și instrumente de testare a securității aplicațiilor enumerate mai sus joacă un rol specific. De exemplu, SAST ajută dezvoltatorii să găsească din timp defectele de codare, în timp ce DAST simulează atacurile asupra aplicațiilor care rulează. SCA se concentrează pe riscurile open-source, iar RASP oferă protecție live în producție. Detectarea secretelor protejează acreditările, iar CSPM securizează mediile cloud.
Totuși, acestea instrumente de testare a securității aplicațiilor și instrumentele de protecție la runtime vin și ele cu limitări. Unele generează prea multe rezultate fals pozitive, altele se concentrează doar pe runtime și multe funcționează în silozuri fără integrare în sistemele moderne procesele de dezvoltareAceastă fragmentare îngreunează menținerea vizibilității, prioritizarea problemelor și ținerea pasului cu ciclurile rapide de lansare pentru echipe.
Prin urmare, construirea unei posturi de securitate puternice necesită combinarea mai multor soluții într-o strategie coerentă. Organizațiile care integrează instrumente de testare a securității aplicațiilor cu protecție runtime, gestionarea secretelor și securitatea cloud, obțineți o apărare mai completă împotriva vulnerabilități de securitate pe tot parcursul ciclului de viață al dezvoltării software.
În același timp, gestionarea unui amestec de instrumente crește complexitatea și costurile. Acesta este motivul pentru care multe echipe se îndreaptă către platforme all-in-one care unifică aceste capabilități, oferă raportare consistentă și se integrează direct în CI/CD pipelines.
De ce să alegeți Xygeni pentru nevoile dvs. de securitate a aplicațiilor?
Xygeni merge dincolo de soluții punctuale, oferind Platformă multifuncțională de securitate a aplicațiilor care unifică toate instrumentele de care echipele au nevoie pentru a-și securiza aplicațiile de la dezvoltare până la producție. În loc să gestioneze soluții fragmentate, Xygeni le reunește într-un singur loc:
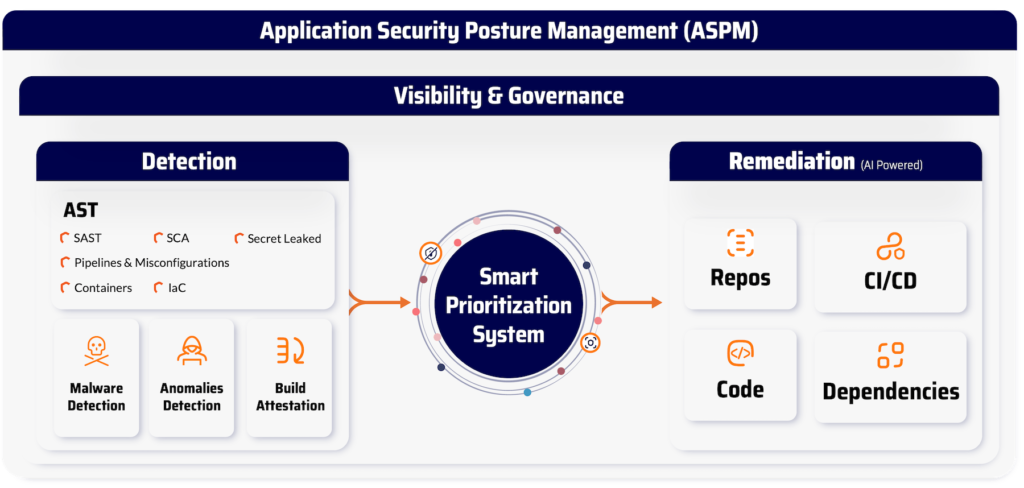
- Scanări statice și dinamice → Nativ SAST, DAST și IAST scanare integrată în fluxurile de lucru de dezvoltare.
- Protecția lanțului de aprovizionare software → Continuu SCA pentru dependențe open-source, cu informații despre exploatabilitate și analiză a accesibilității.
- Secrete de securitate → Detectarea și gestionarea avansată a acreditărilor în depozite și pipelines.
- Protecție în timp de rulare → ZĂNGĂNIT și detectarea anomaliilor pentru a opri comportamentele suspecte în timp real.
- Securitatea cloud → CSPM pentru a identifica configurațiile greșite și a securiza mediile cloud-native.
- Securitate AI → Inventarul AI și Triajul AI mapează fiecare model AI, agent și conexiune MCP din întreaga rețea SDLCși să aplice scoruri bazate pe inteligență artificială pentru verdicte, urgență și complexitate la constatări, astfel încât codul generat de inteligență artificială să fie analizat cu aceeași atenție ca orice altceva din pipeline.
Ceea ce diferențiază Xygeni nu este doar acoperirea, ci și cum functioneaza:
- Scanare nativă → Integrat direct în fluxurile de lucru ale dezvoltatorilor și CI/CD pipelines, nu sunt necesare integrări patchwork.
- Pâlnie de prioritizare → Concentrează echipele asupra riscurilor cu adevărat importante, filtrând vulnerabilitățile în funcție de accesibilitate și exploatabilitate.
- Guardrails → Implementează automat politicile de securitate, rupând versiunile riscante înainte ca acestea să ajungă în producție.
- Unified Dashboard → Oferă o sursă unică de informații pentru vulnerabilități, configurații greșite și amenințări pe parcursul ciclului de viață al dezvoltării software.
Cu Xygeni, echipele de dezvoltare și securitate dobândesc puterea de a identificați, prioritizați și remediați rapid vulnerabilitățile de securitate menținând în același timp productivitatea ridicată. Nu este doar o colecție de instrumente, ci o platformă concepută pentru a proteja aplicațiile moderne de la un capăt la altul.
Întrebări Frecvente (FAQ)
Ce sunt instrumentele de testare a securității aplicațiilor?
Instrumentele de testare a securității aplicațiilor (ASTT) sunt soluții software care analizează aplicațiile pentru a detecta vulnerabilitățile de securitate înainte de implementare. Acestea includ SAST, DAST, SCAși IAST, fiecare concentrându-se pe diferite etape de dezvoltare. Scopul lor este de a ajuta dezvoltatorii și echipele de securitate să găsească și să remedieze punctele slabe la începutul ciclului de viață.
Ce instrument este recomandat pentru testarea securității aplicațiilor?
Instrumentul potrivit depinde de mediul și nevoile dumneavoastră. SAST este recomandat pentru detectarea codului nesigur în timpul dezvoltării, în timp ce DAST este ideal pentru testarea în timpul rulării. Multe organizații combină ambele cu SCA pentru ca securitatea lanțului de aprovizionare să se realizeze o acoperire completă.
Este o evaluare a aplicațiilor web un instrument de securitate?
O evaluare a aplicației web nu este un instrument în sine, ci un proces care utilizează instrumente de testare a securității aplicațiilor pentru a evalua riscurile. De obicei, implică rularea SAST, DAST și revizuiri manuale pentru a descoperi vulnerabilități în aplicațiile web. Scopul este de a consolida securitatea aplicațiilor web prin găsirea defectelor înainte ca atacatorii să o facă.
Care este cel mai bun instrument de testare dinamică a securității aplicațiilor pentru cloud?
Cel mai bun instrument DAST pentru mediile cloud-native este unul care se integrează perfect în CI/CD pipelinese adaptează și se scalează cu implementări containerizate. Soluțiile DAST moderne pot scana API-uri, microservicii și aplicații serverless în timp real. Cheia este alegerea unui instrument care oferă informații utile fără a încetini procesele de dezvoltare în cloud.
Pentru ce instrument este recomandat enterprise testarea securității aplicațiilor?
Enterprisede obicei adoptă o combinație de instrumente de testare a securității aplicațiilor (SAST, DAST, SCAși IAST) pentru a acoperi diferite etape ale ciclului de viață. Abordarea recomandată este de a selecta soluții care se integrează în CI/CD pipelines, oferă rezultate precise cu un număr redus de rezultate fals pozitive și se scalează în mai multe aplicații.
Securitatea aplicației acoperă codul generat de inteligența artificială și instrumentele de codare cu inteligență artificială?
Din ce în ce mai mult, da. Instrumentele AI-SPM descoperă și securizează modelele AI, agenții și conexiunile MCP care rulează acum pe SDLC, în timp ce AI Triage aplică analize bazate pe inteligență artificială constatărilor, astfel încât atât codul generat de inteligență artificială, cât și codul aplicației tradiționale să fie evaluate cu aceeași rigoare.

