






Securitatea aplicațiilor este mai importantă ca niciodată. În 2024, peste 54,000 de noi CVE au fost publicate, un număr record. Această creștere bruscă arată cât de repede crește suprafața de atac, mai ales că aplicațiile moderne se bazează mai mult pe cod open source și pachete terțe. De aceea, sca vs. sast Dezbaterea nu este doar tehnică, ci strategică. În loc să aleagă una în detrimentul celeilalte, echipele preocupate de securitate le folosesc pe amândouă. SAST depistează din timp erorile și defectele din propriul cod. SCA urmărește problemele din dependențe înainte ca acestea să ajungă în producție. Instrumente diferite, straturi diferite, dar împreună, elimină lacune reale.
În acest ghid, analizăm diferențele dintre sast și sca, cum lucrează unul lângă altul și cum Xygeni le unifică într-o singură platformă construită pentru DevSecOps.
Ce este SAST?
Testarea securității aplicațiilor statice (SAST) este ca și cum ai avea un sistem de avertizare timpurie pentru codul tău proprietar. Prin scanarea codului sursă, a bytecode-ului și a fișierelor binare, SAST identifică vulnerabilitățile cu mult înainte ca acestea să devină o problemă. De exemplu, semnalează probleme precum injecția SQL sau cross site scripting (XSS) cât timp codul este încă în dezvoltare.
Avantaje cheie ale SAST:
- Detectare timpurieDescoperă vulnerabilitățile din timp, economisind timp și bani pe remedierile ulterioare.
- Acoperire cuprinzătoareVerifică cu atenție tot codul personalizat, asigurându-se că nu este omis nimic.
- Feedback în timp realGhidează dezvoltatorii în timp ce scriu codul, asigurându-se o calitate mai bună.
- Îmbunătățirea calității coduluiÎmbunătățește securitatea și, în același timp, mentenabilitatea.
Modern SAST Instrumentele evoluează rapid. Pentru a rămâne eficiente, acestea trebuie nu doar să detecteze probleme precum SQLi sau XSS, ci și să prioritizeze ceea ce este cu adevărat exploatabil și să ofere îndrumări în timp real dezvoltatorilor. Aici ies în evidență instrumente precum Xygeni, dar vom acoperi acest aspect în detaliu mai jos.
Ce este SCA?
Între timp, Analiza compoziției software (SCA) se referă la gestionarea riscurilor în dependențele terțe și open-source. Având în vedere că aplicațiile moderne se bazează în mare măsură pe componente open-source - adesea până la 90% -SCA devine crucial pentru urmărirea vulnerabilităților și a problemelor de licențiere.
Avantaje cheie ale SCA:
- Managementul dependențeiPăstrează lista de materiale a software-ului (SBOM) la zi.
- Detectarea vulnerabilitățilorSemnalează problemele legate de utilizarea bazelor de date precum NVD or OpenSSF.
- Conformitatea cu licența: Ajută la respectarea cerințelor de licențiere open-source.
- Alerte proactive: Găsește componente învechite pentru a evita riscurile ascunse.
Prin remedierea vulnerabilităților din dependențele externe, SAST și SCA funcționează bine împreună pentru a oferi o securitate puternică a aplicațiilor. De asemenea, compararea dintre SCA vs SAST arată cum aceste instrumente se susțin reciproc, abordând eficient diferite aspecte ale provocărilor de securitate a aplicațiilor.
SAST vs SCADiferențe cheie în securitatea aplicațiilor
| Aspect | SAST | SCA |
|---|---|---|
| Focalizare primară | Cod sursă proprietar | Dependențe open-source și de la terți |
| Sincronizare | Cel mai bine se aplică în faza de dezvoltare | Monitorizare continuă înainte și după implementare |
| Tipuri de vulnerabilități | Detectează defectele de codare (de exemplu, injecție SQL, XSS) | Identifică vulnerabilități cunoscute în biblioteci și pachete externe |
| domeniu | Analizează codul personalizat scris intern | Scanează toate dependențele directe și tranzitive din baza de cod |
| Cel mai bun caz de utilizare | Securizarea aplicațiilor proprietare | Gestionarea riscurilor în componentele software open-source și terțe |
| Impact asupra dezvoltării | Îmbunătățește practicile de codare sigure prin feedback în timp real | Asigură conformitatea și atenuează riscurile din surse externe neverificate |
După cum arată această comparație, SAST și SCA funcționează diferit, dar funcționează bine împreună. Utilizarea lor împreună garantează că nu există lacune în strategia dumneavoastră de securitate.
De ce tu Nevoie Ambele SAST și SCA
În loc să alegi între SCA vs SAST, valorifică ambele pentru a crea o apărare cu mai multe straturi. Iată de ce:
- Protecție cuprinzătoare: SAST acoperă codul personalizat, în timp ce SCA securizează dependențele terților.
- Suprafață de atac redusăÎmpreună, elimină punctele slabe din aplicațiile dumneavoastră.
- Eficiență:Fluxurile de lucru optimizate ajută la rezolvarea mai rapidă a vulnerabilităților.
Pentru o analiză mai profundă a construirii de aplicații securizate, explorați acest articol detaliat Ghidul practicilor de codare securizată OWASP, o resursă valoroasă pentru profesioniștii DevSecOps. De asemenea, puteți arunca o privire la episodul nostru SafeDev Talk pe SCA vs SAST - Cum se completează reciproc pentru o securitate mai puternică?
De ce SAST și SCA Matter în 2025: Securitatea aplicațiilor moderne are nevoie de context
Echipele de securitate de astăzi nu doar remediază erori. Ele protejează elementele esențiale pipelines, gestionarea riscurilor în dependențele open-source și respectarea reglementărilor în creștere.
La începutul anului 2025, peste 80% din bazele de cod conțin vulnerabilități open-source cunoscute, conform rapoartelor din industrie. Și cu Se preconizează că codarea asistată de inteligență artificială va reprezenta 30-50% din codul nou În unele organizații, devine din ce în ce mai greu de urmărit ce este sigur și ce nu.
Între timp, reglementări precum NIS2, DORA și noile reguli SEC fac din trasabilitatea securității o necesitate, nu doar un aspect util.
Adăugați atacuri de mare profil asupra lanțului de aprovizionare, cum ar fi xz Utils or ctxși este clar: vechea metodă de a face AppSec nu este suficientă.
De aceea sca și sast nu sunt opționale. Folosite împreună, acestea oferă echipelor vizibilitate atât asupra riscurilor proprietare, cât și asupra celor provenite de la terți. Cheia este acum combinarea lor într-un flux de lucru pe care dezvoltatorii îl utilizează efectiv.
Xygeni: Unificatul SAST și SCA Soluţie
Echipele de securitate se luptă adesea să decidă între SAST vs SCA, dar realitatea este că ambele sunt esențiale. SAST vs SCA nu este o competiție, este un parteneriat. În timp ce SAST analizează codul proprietar pentru a identifica defecte de securitate, SCA scanează componente open-source și terțe pentru vulnerabilități cunoscute.
Xygeni combină SAST și SCA într-o platformă unificată, concepută pentru a se integra în fluxurile de lucru DevSecOps. Această abordare asigură securitatea pe tot parcursul procesului de dezvoltare, de la analiza codului personalizat până la gestionarea riscurilor open-source.
Proactivă SASTSecurizarea codului proprietar de la început
Testarea statică a securității aplicațiilor Xygeni (SAST) analizează codul proprietar din momentul în care este scris, scanând codul sursă, bytecode-ul și fișierele binare pentru a identifica defecte critice de securitate.
Printre principalele amenințări detectate se numără:
- Injecție SQL, scripting cross-site (XSS) și injecție de comenzi
- Erori de gestionare a memoriei, cum ar fi depășirea bufferului
- Logică de autentificare nesigură și expunere a datelor
- Cod ofuscat sau rău intenționat, cum ar fi ransomware, spyware sau backdoor-uri
Dar ceea ce diferențiază Xygeni nu este doar detectarea, ci prioritizarea.
Precizie dovedită ca punct de referință
Xigeni-SAST a fost testat folosind oficialul Benchmark-ul OWASP, unde a realizat:
- Rată de 100% adevărat pozitiv în toate categoriile majore, cum ar fi SQLi și XSS
- A rată scăzută de 16.7% rezultate fals pozitive, depășind performanțe ridicate față de instrumente precum CodeQL, Semgrep și SonarQube
- Scoruri perfecte în domenii critice, cum ar fi criptarea slabă și detectarea nesigură a cookie-urilor
Aceste rezultate arată că Xygeni identifică amenințările reale și evită pierderea timpului echipei cu zgomot.
Corecție automată și CI/CD Integrare
Pentru a accelera rezoluția, tehnologia bazată pe inteligență artificială de la Xygeni AutoFix:
- Sugerează modificări securizate ale codului în timp real
- Generează automat pull requests cu patch-uri contextuale
- Funcționează direct în interiorul tău CI/CD fluxuri de lucru fără blocarea lansărilor
Asta înseamnă că echipa ta remediază vulnerabilitățile din timp, înainte ca acestea să intre în producție, fără a încetini dezvoltarea.
Design prietenos cu dezvoltatorii
- Instalare CLI pe o singură linie
- Complet SCM integrare (GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins)
- Ieșire în JSON, SARIF, CSV, Markdown
- Suport pentru reguli personalizate în YAML
- Adnotări PR în linie și guardrails
Cu Xygeni, SAST devine o parte integrantă a ciclului de viață al dezvoltării securizate, de la detectare la remediere, fără nicio dificultate.
Inteligent SCAProtejarea dependențelor open-source
Aplicațiile moderne se bazează pe surse deschise mai mult ca niciodată, dar acest lucru vine odată cu ele și cu riscuri. Studii recente arată că 74% din bazele de cod conțin componente open-source cu risc ridicat, și asta 91% dintre aceste componente sunt în urmă cu cel puțin 10 versiuni. Fără vizibilitate și control adecvate, ați putea trimite vulnerabilități direct în producție.
Analiza compoziției software Xygeni (SCA) Depășește cu mult listarea CVE-urilor. Oferă un strat de protecție inteligent, în timp real, în întregul ecosistem terț.
Detecție avansată dincolo de CVE-uri
Xygeni scanează toate dependențele, directe și tranzitive, și semnalează:
- Vulnerabilități cunoscute folosind NVD, OSV, GitHub Advisory și altele
- Pachete învechite cu pete lipsă
- Comportament anormal sau rău intenționat scripturi de instalare în pachet
- typosquatting, confuzie de dependență și pachete interne fără scop
- Modele suspecte legate de spyware, ransomware și backdoor-uri
Accesibilitate și exploatabilitate: Concentrați-vă pe ceea ce contează
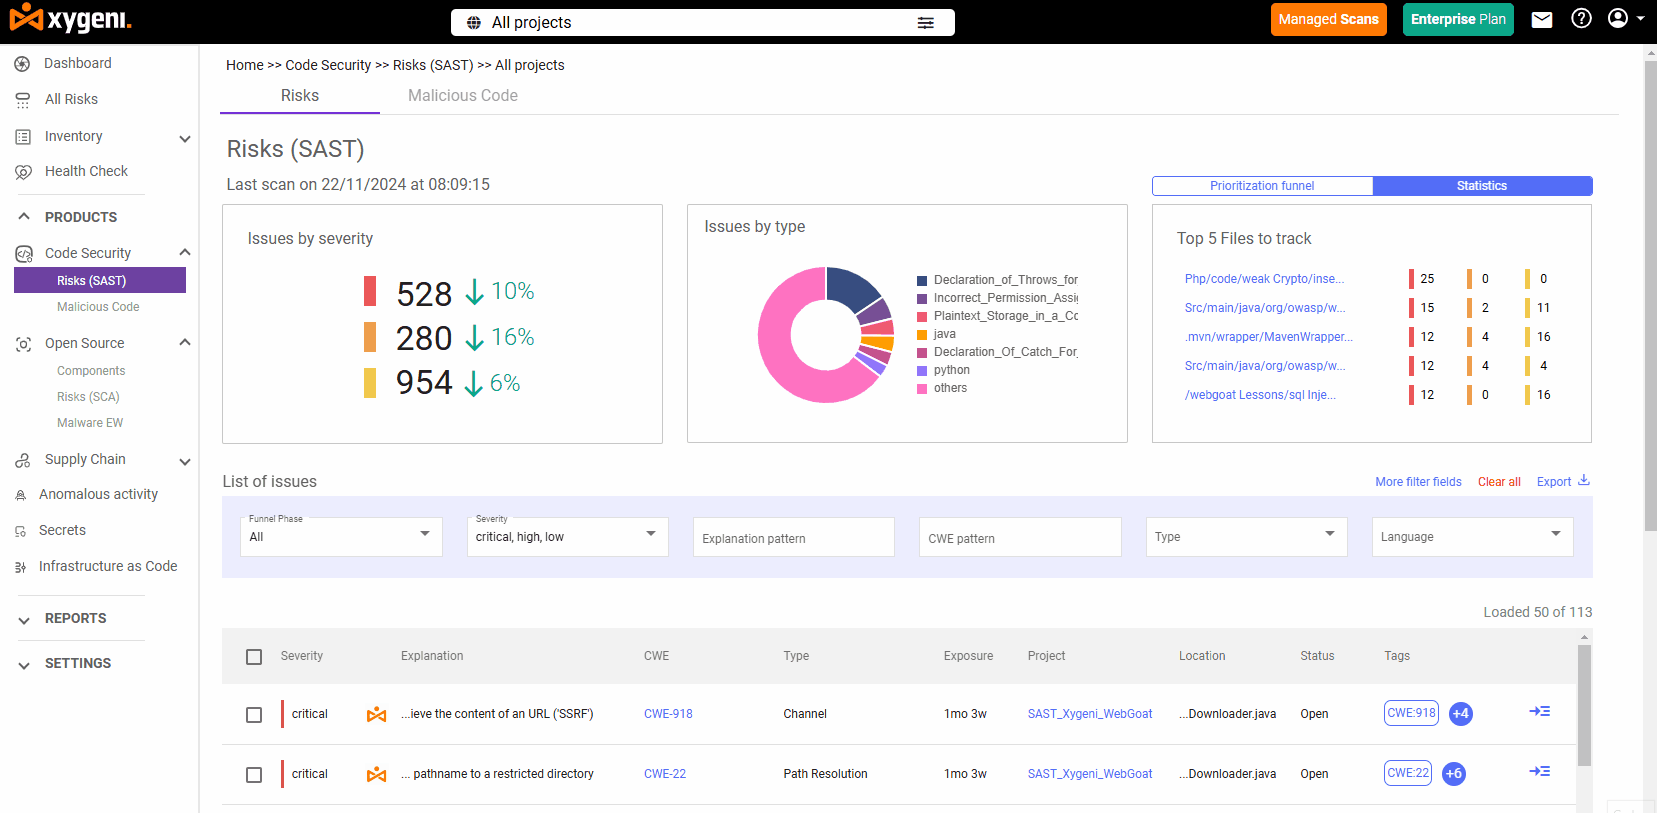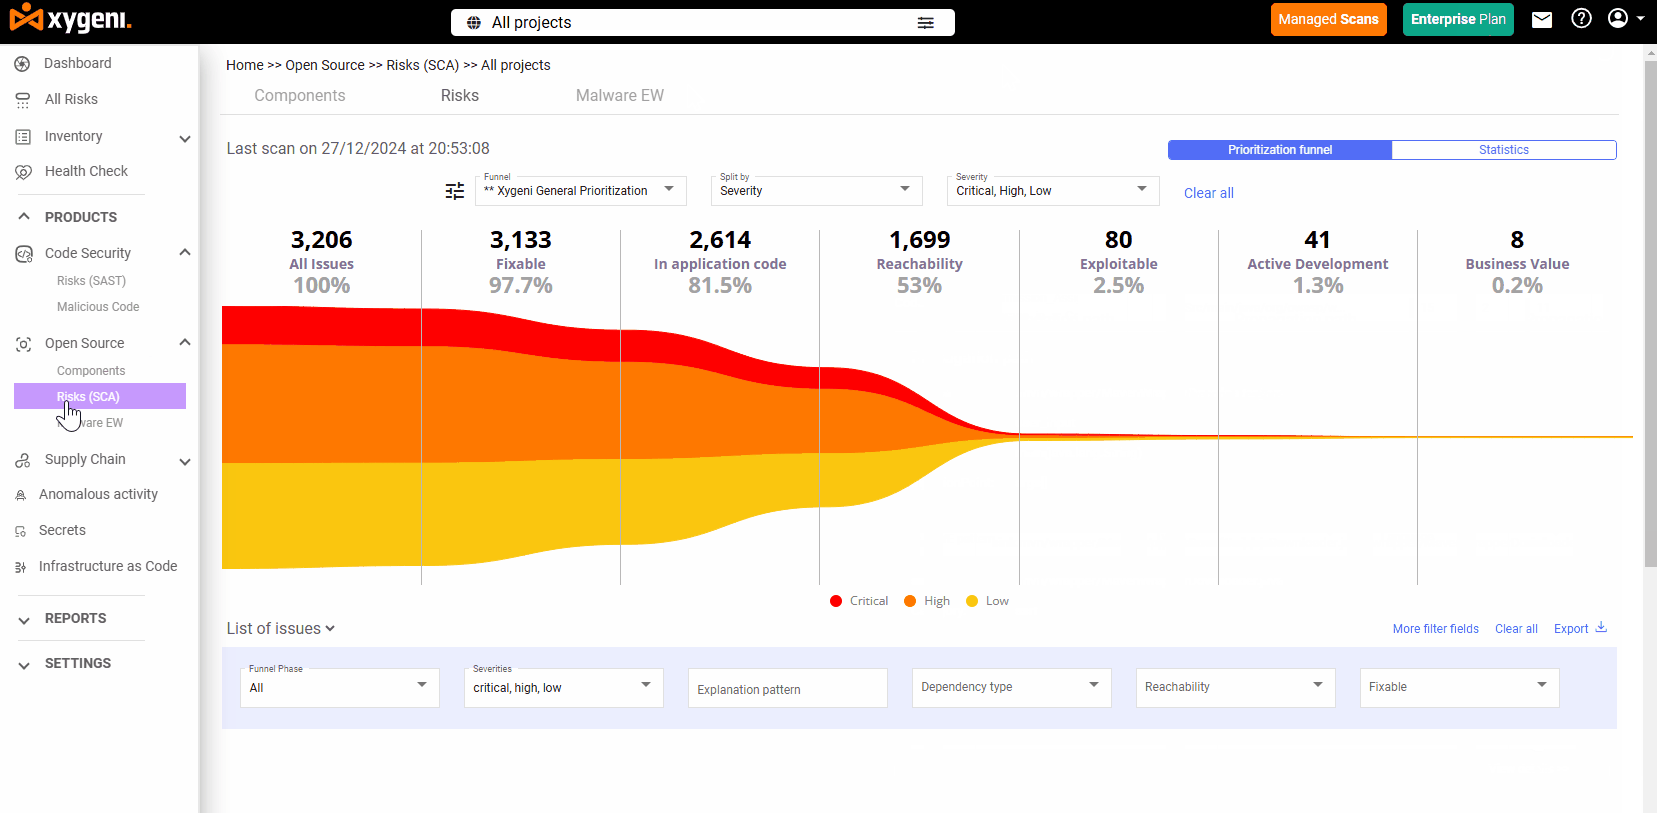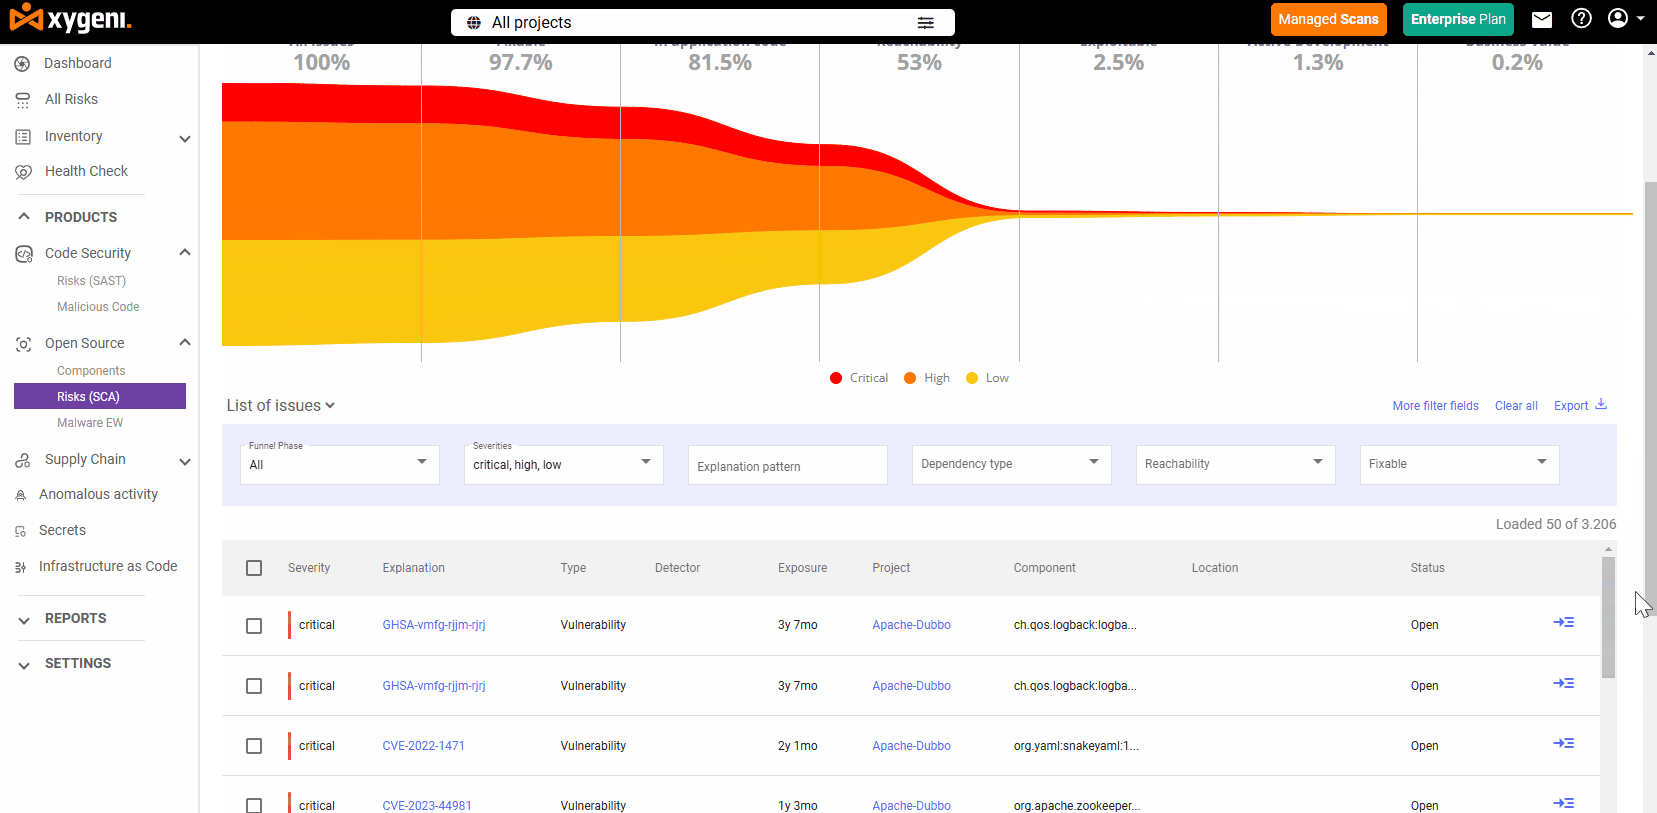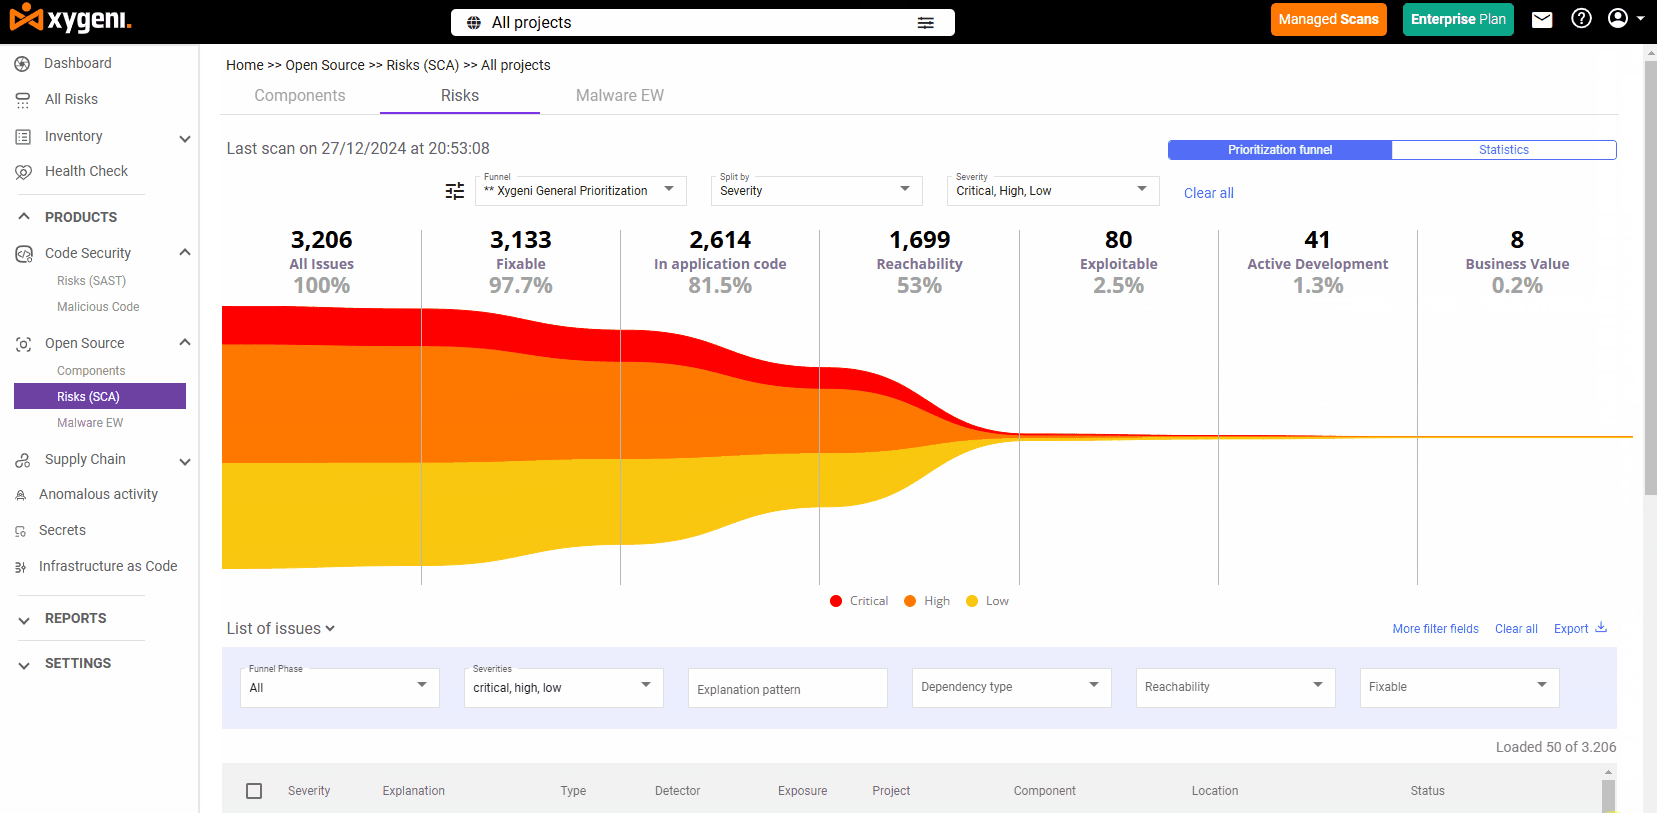
În loc să te inunde cu alerte, Xygeni folosește Analiza accesibilității pentru a arăta care vulnerabilități sunt de fapt utilizat în aplicația dumneavoastră:
- Urmărește căile de execuție și grafurile de apeluri
- Prioritizează vulnerabilitățile în funcție de EPSS (Sistem de punctaj pentru predicția exploatării)
- Reduce rezultatele fals pozitive cu până la 70%
- Distinge între căile de cod accesibile și cele neutilizate
Acest lucru permite echipei tale să se concentreze doar pe riscuri exploatabile, economisind timp și reducând zgomotul.
Remediere automată în CI/CD
Repararea dependențelor vulnerabile nu trebuie să fie manuală. Xygeni automatizează acest proces cu:
- Sugestii de remediere instantanee direct în fluxul dvs. de lucru
- Corecție automată în bloc: aplică mai multe actualizări de dependențe într-o singură acțiune
- Auto generat pull requests cu versiuni de patch-uri sigure
- Complet CI/CD integrare pentru protecție continuă
Gata cu căutarea prin jurnale sau cu jonglarea cu versiunile de patch-uri, ci doar remediere rapidă și precisă acolo unde contează.
Detectarea timpurie a programelor malware pentru OSS
Xygeni scanează continuu registrele publice (cum ar fi NPM, PyPI, Maven) pentru a detecta:
- Pachete infectate cu programe malware
- Amenințări zero-day
- Scripturi de instalare suspecte
- Comportament legat de spyware sau backdoor-uri
Dacă ceva este semnalat, Xygeni pune în carantină amenințarea, alertează echipa și chiar ajută la notificarea registrului pentru a preveni răspândirea ulterioară. Ești protejat înainte ca pachetele rău intenționate să ajungă la tine pipelines.
Transparență deplină și conformitate cu SBOM
Trebuie să dovedești ce se află în codul tău? Xygeni generează automat SBOMs în formate precum SPDX și CycloneDXși integrează Rapoarte de dezvăluire a vulnerabilităților (VDR) pentru o trasabilitate completă.
- Respectă cerințele EO 14028, NIST SP 800-204D, DORA și FDA
- Urmărește riscurile de licență pentru toate componentele
- Funcționează prin CLI sau WebUI, complet integrat în CI-ul dvs. pipelines
Acest lucru vă asigură că îndepliniți așteptările de reglementare, menținând în același timp lanțul de aprovizionare sigur și auditabil.
SAST vs SCAFuncții avansate de securitate care diferențiază Xygeni
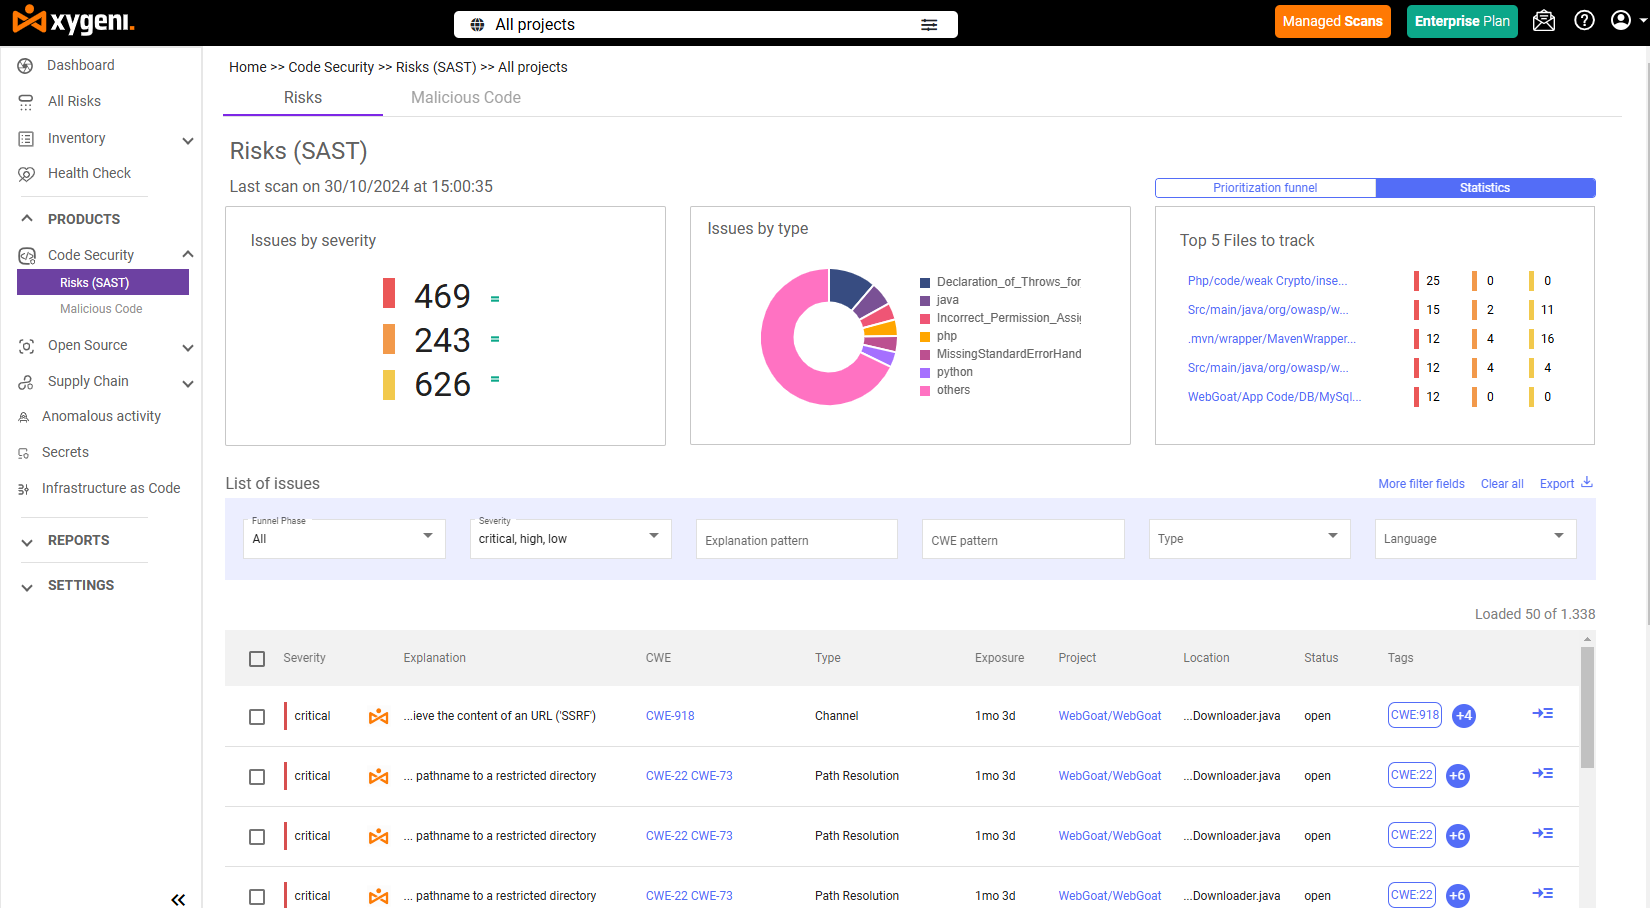
La comparare sca vs. sast, nu este vorba doar despre ceea ce detectează, ci despre cât de inteligent o fac. Xygeni transformă instrumentele tradiționale AppSec într-un sistem unificat și inteligent, care elimină zgomotul și accelerează remedierea.
Iată cum Xygeni SAST și SCA lucram impreuna pentru a obține un impact real asupra securității:
Exploatabilitate și accesibilitate: prioritizați ceea ce este real
Majoritatea instrumentelor de securitate inundă echipele cu alerte irelevante. Xygeni rezolvă această problemă cu funcții integrate analiza exploatabilității și urmărirea accesibilității:
- SAST constatările sunt filtrate prin analiza fluxului de date pentru a semnala doar defectele exploatabile
- SCA Vulnerabilitățile sunt clasificate în funcție de utilizarea efectivă a codului vulnerabil.
- Combinată cu scorul EPSS, echipa ta vede ce contează mai întâi și nimic altceva.
Acest lucru reduce dramatic oboseala de alertă și elimină zgomotul.
AutoFix: Remediere care se scrie singură
Xygeni accelerează securitatea prin eliminarea remedierilor manuale:
- AutoFix bazat pe inteligență artificială generează pull requests pentru ambele SAST și SCA probleme de
- Patch-urile sunt aliniate cu cele mai bune practici și se adresează problemei reale
- Corecție automată în bloc aplică mai multe corecții într-un singur flux
- Toate schimbările sunt CI/CD-gata și aprobată de dezvoltatori
Remedierea vulnerabilităților devine o parte integrantă a procesului de dezvoltare - nu un blocaj.
Detectarea timpurie a programelor malware în dependențe
Având în vedere creșterea numărului de pachete open-source rău intenționate cu peste 300% de la an la an, detectarea programelor malware este acum o necesitate in SCA unelte.
Xygeni scanează registrele publice în timp real (NPM, PyPI, Maven) pentru a detecta:
- Typosquatting, confuzie între dependențe și scripturi suspecte
- Backdoor-uri, spyware și ransomware în pachete
- Amenințări zero-day înainte de a vă afecta pipeline
Dacă se găsește o amenințare, aceasta este blocată, pusă în carantină și urmărită rapid.
Conformitate, SBOMși VDR-uri: Încorporate
Xygeni automatizează sarcini cheie de guvernanță cu fiecare versiune:
- generează SBOMîn formatele SPDX și CycloneDX
- Conform cu standardele NIST SP 800-204D, DORA, EO 14028 și FDA
- Include Rapoarte de dezvăluire a vulnerabilităților (VDR-uri) pentru a urmări riscurile în timp
- Se integrează în CLI sau interfața web, fără a fi nevoie de instrumente suplimentare
Conformitatea nu mai este o idee ulterioară. Este continuă, transparentă și gata pentru audit.
O platformă, un flux
Spre deosebire de instrumentele fragmentate, Xygeni oferă:
- Rezultate unificate pentru SAST și SCA într-un singur dashboard
- CI/CD guardrails și politici care impun securitatea deplasării la stânga
- Alerte în timp real cu îndrumări contextuale pentru remediere
- Trasabilitate completă de la persoanele vulnerabile commit pentru a rezolva problema
Indiferent dacă securizați cod proprietar sau lanțul dvs. de aprovizionare OSS, Xygeni acoperă totul, cu mai puține dificultăți, mai puține alerte și rezultate mai rapide.
Securitatea nu înseamnă doar instrumente. Este guvernanță.
Securitatea aplicațiilor nu înseamnă doar detectarea vulnerabilităților. De fapt, înseamnă și să știi cine deține riscul, cine îl remediază și cum se aliniază aceste acțiuni cu politicile tale interne de securitate.
Pe măsură ce organizația dumneavoastră crește, vizibilitatea singură nu este suficientăAi nevoie de trasabilitate. Asta înseamnă:
- Cine a adăugat dependența vulnerabilă?
- Cine este responsabil pentru reparare?
- Este remedierea aliniată cu politicile dumneavoastră de securitate?
Aici se întâlnesc instrumentele adecvate și guvernanța. Atunci când integrați SAST și SCA Unelte în fluxurile dvs. de lucru în mod corect, ei nu găsesc pur și simplu probleme. În schimb, ele ajută la aplicarea regulilor de securitate, atribuiți responsabilități și accelerați remedierile cu fluxuri clare și automatizate.
Mai mult, la scară largă, guvernanța devine liantul dintre detectare și remediere. Fără ea, doar colectezi alerte. Cu ea, iei măsuri concrete.
De aceea Xygeni oferă soluții bazate pe politici guardrails, sarcini personalizate pentru echipe și trasabilitate completă pe tot parcursul ciclului de viață al dezvoltării software securizatePuteți vedea cine a introdus un risc, cine este responsabil pentru remediere și dacă schimbarea respectă modelul dumneavoastră de guvernanță.
Pe scurt, securitatea nu se oprește la detectare. Devine eficientă doar atunci când sistemul dumneavoastră permite persoanei potrivite să acționeze rapid.
Ești gata să-ți securizezi fluxul de lucru de dezvoltare cu instrumentele potrivite?
Explorează listele noastre selectate de experți pentru a găsi cele mai bune soluții pentru echipa ta:
- Analiza compoziției software-ului Top 10 (SCAInstrumente pentru echipele DevSecOps
Descoperiți cele mai bune instrumente pentru a gestiona componente open-source și a vă proteja lanțul de aprovizionare cu software. - Top SAST Instrumente pentru echipele DevSecOps
Comparați cele mai importante instrumente de analiză statică a codului pentru a detecta vulnerabilități la începutul dezvoltării.
Întrebări frecvente Despre SCA vs SAST
Care este principala diferență între SCA vs SAST?
SAST examinează codul proprietar pentru a identifica defecte de securitate, în timp ce SCA se concentrează pe componente terțe și open source pentru a identifica vulnerabilitățile și riscurile legate de licență
Putea SAST și SCA să fie folosite împreună?
Da, folosind SAST și SCA împreună oferă securitate completă, acoperind atât codul proprietar, cât și pe cel al terților, reducând la minimum riscul general.
Ce tipuri de vulnerabilități are SAST detecta?
SAST găsește probleme de cod, cum ar fi injecția SQL, depășirea bufferului și scriptarea cross-site (XSS), înainte de implementarea aplicației.
De ce este SCA important pentru securitatea open-source?
SCA ajută echipele să gestioneze riscurile legate de dependențele terților, cum ar fi bibliotecile vechi, problemele de securitate cunoscute și problemele de licențiere.
Care e mai bun: SAST or SCA?
Niciunul nu este eficient de unul singur. SAST și SCA lucrează împreună pentru a oferi securitate completă atât pentru codul personalizat, cât și pentru cel extern
Ce este Xygeni și cum se integrează SAST și SCA?
Xygeni unifică SAST și SCA într-o singură platformă, ceea ce face ca gestionarea vulnerabilităților să fie mai rapidă, mai inteligentă și mai eficientă pe întregul ciclu de dezvoltare.

