






Domeniul securității cibernetice, aflat în continuă evoluție, a făcut ca Ce este analiza compoziției software (SCA) un termen tehnic crucial. SCA este vital deoarece ajută la menținerea securității, a conformității cu licențele și a integrității aplicațiilor software. Automatizează detectarea și remedierea componentelor open-source cu vulnerabilități cunoscute. Dar cum au apărut instrumentele de analiză a compoziției software și de ce au devenit indispensabile?
Originile analizei compoziției software
Ce este analiza compoziției software și de ce a fost creată?
Ce este Analiza Compoziției Software și cum a apărut? SCA a apărut din nevoia de a gestiona utilizarea sporită a software-ului open-source (OSS) și prevalența bibliotecilor terțe în dezvoltarea aplicațiilor moderne. Pe măsură ce companiile au căutat să accelereze ciclurile de dezvoltare și să reducă costurile, acestea au apelat mai rapid la aceste componente reutilizabile.
Totuși, această schimbare a introdus noi probleme, cum ar fi gestionarea vulnerabilităților de securitate și problemele de licențiere legate de open source.
Dezvoltatorii au trebuit să țină un inventar manual al acestor componente înainte SCA a fost instituționalizat. Acesta era un proces predispus la erori și consumator de timp. Dorința unei abordări mai sistematice a dus la dezvoltarea de instrumente și metodologii care puteau scana, identifica și evalua automat riscurile acestor componente. Astăzi, această abordare este cunoscută sub numele de Analiza Compoziției Software.
Analiza compoziției software: Definiția oficială
Există câteva definiții din surse autorizate. Toate aceste surse recunosc valoarea Analiza compoziției software în lumea cibernetică de astăzi.
Fundația Linux În Ghid deschis pentru evaluare SCA Instrumente, descrie SCA as „o componentă critică a practicilor moderne de dezvoltare software, care vizează identificarea componentelor open-source dintr-o bază de cod, evaluarea vulnerabilităților de securitate ale acestora și asigurarea conformității cu obligațiile de licențiere.” Această definiție evidențiază rolul cuprinzător pe care îl are SCA joacă un rol în gestionarea atât a riscurilor de securitate, cât și a celor juridice în dezvoltarea de software.
OWASP (Proiectul Open Web Security Application), o organizație non-profit dedicată îmbunătățirii securității software-ului, descrie SCA ca o procesul de identificare a potențialelor zone de risc rezultate din utilizarea componentelor software și hardware de la terți și open-source.”
NIST (Institutul Național de Standardși Tehnologie), în directivele sale de securitate, subliniază, de asemenea, importanța SCA în identificarea și gestionarea riscurilor asociate cu utilizarea componentelor terțe și open-source în cadrul aplicațiilor software. Orientările NIST sunt adesea utilizate ca punct de referință pentru practicile de securitate cibernetică în toate industriile.
Definirea analizei compoziției software în termeni practici
Acum că am acoperit cum Analiza compoziției software a apărut și cum definesc liderii din industrie acest lucru, haideți să îl analizăm în termeni mai simpli și să înțelegem cu adevărat ce este analiza compoziției software.
Analiza compoziției software este o practică de securitate care ajută organizațiile să identifice, să evalueze și să atenueze riscurile legate de componentele software open-source și terțe.. Automatizează procesul de scanare a vulnerabilităților, verificarea problemelor de licențiere și securizarea lanțului de aprovizionare cu software.
Spre deosebire de măsurile de securitate tradiționale care se concentrează pe vulnerabilitățile codului personalizat, Analiza Compoziției Software privește dincolo de software-ul dezvoltat intern. Aceasta asigură că fiecare dependență externă utilizată într-o aplicație este securizată, conformă cu legea și lipsită de amenințări cunoscute.
Pe măsură ce organizațiile continuă să se bazeze pe software open-source, Analiza Compoziției Software a devenit o componentă fundamentală a strategiilor DevSecOps moderne. Aceasta permite dezvoltatorilor și echipelor de securitate să mențină aplicațiile securizate fără a încetini procesul de dezvoltare.
Prin integrarea instrumentelor de analiză a compoziției software în CI/CD pipelineÎn acest fel, echipele pot automatiza verificările de securitate, pot detecta vulnerabilitățile din timp și pot evita surprizele de ultim moment înainte de implementare. Într-o eră în care atacurile asupra lanțului de aprovizionare sunt în creștere, o strategie robustă de analiză a compoziției software nu mai este opțională - este esențială.
Beneficiile Automatizării Analiza compoziției software
Detectează și rezolvă punctele slabe: Analiza compoziției software Instrumentele verifică continuu bazele de cod pentru vulnerabilități cunoscute. Acestea oferă informații semnificative care permit inginerilor să abordeze problemele înainte ca acestea să poată fi exploatate.
Menține conformitatea cu licența: Analiza compoziției software supraveghează gestionarea licențelor pentru componentele terțe. Acest lucru ajută la evitarea riscurilor juridice și asigură respectarea termenilor de utilizare ai fiecărei componente.
Postură avansată de securitateCând este integrat în SDLC, SCA poate ajuta la reducerea suprafeței de atac. De asemenea, creează ținte de expunere mai dificile pentru adversari.
De ce SCA este esențial în securitatea cibernetică
Astăzi, Analiza Compoziției Software-ului este mai critică ca niciodată. Atacurile asupra lanțului de aprovizionare software au evoluat, făcând vulnerabilitățile terților la fel de periculoase ca exploatările directe de cod.
Atacatorii vizează din ce în ce mai mult componente open-source utilizate pe scară largă. Aceste dependențe servesc adesea ca o verigă slabă, oferind un punct de acces ușor către o aplicație altfel sigură.
Fără SCA, organizațiile își expun software-ul la riscuri de securitate silențioase, dar severe. Securizarea dependențelor terților nu mai este opțională - este esențială.
SCA în peisajul AppSec
Analiza compoziției software (SCA) este esențial pentru securitatea aplicațiilor. Acesta consolidează practicile existente de testare a securității prin abordarea riscurilor din componentele terțe.
Testarea statică a securității aplicațiilor (SAST) identifică vulnerabilități în codul scris personalizat. Cu toate acestea, nu analizează dependențele externe. SCA umple această lacună prin scanarea bibliotecilor open-source și terțe, detectând vulnerabilități cunoscute și ascunse.
De exemplu, în articolul nostru de pe blog, SCA vs SASTDiferențe cheie în securitatea aplicațiilor, " explicăm cum funcționează aceste metode împreună. SCA se concentrează pe cod extern, cum ar fi dependențele open-source, în timp ce SAST examinează codul dezvoltat intern. De asemenea, puteți consulta ediția noastră SafeDev Talk pe SCA or SAST – Cum se completează reciproc pentru o securitate mai puternică?
Împreună, SCA și SAST crearea unei strategii de securitate cuprinzătoare. SAST ajută la prevenirea problemelor introduse de dezvoltatori, în timp ce SCA protejează aplicațiile împotriva amenințărilor externe.
Cum funcționează instrumentele de analiză a compoziției software
Pentru a construi software securizat, echipele trebuie să înțeleagă ce înseamnă Analiza Compoziției Software (SCA) este și cum funcționează. Aplicațiile moderne depind de componente open-source și terțe, ceea ce face esențială identificarea vulnerabilităților, gestionarea riscurilor și asigurarea conformității.
Instrumentele de analiză a compoziției software automatizează acest proces, ajutând echipele să detecteze, să evalueze și să remedieze amenințările de securitate din dependențele lor software. Să vedem cum funcționează.
1. Descoperirea componentelor
Primul pas în analiza compoziției software este găsirea tuturor dependențelor software. Aplicațiile moderne utilizează multe biblioteci open-source, iar unele aduc dependențe imbricate pe care dezvoltatorii nu le urmăresc întotdeauna.
SCA Instrumentele scanează repozitorii, manageri de pachete și construiesc fișiere pentru a detecta toate dependențele directe și tranzitive (indirecte). După scanare, creează o listă de materiale software (SBOM) — o listă detaliată a componentelor, versiunilor și surselor.
Cu această vizibilitate, echipele știu exact ce se află în baza lor de cod înainte de a verifica riscurile de securitate.
2. Detectarea vulnerabilităților
Odată ce instrumentul de analiză a compoziției software-ului cartografiază dependențele, următorul pas este identificarea riscurilor de securitate. SCA Instrumentele verifică componentele în raport cu bazele de date cu vulnerabilități cunoscute, cum ar fi:
- Baza de date națională a vulnerabilităților (NVD) – O bază de date guvernamentală utilizată pe scară largă.
- Vulnerabilități și expuneri comune (CVE) – O listă globală a defectelor de securitate cunoscute.
- Aviz de securitate GitHub – Rapoarte de la cercetătorii în domeniul securității și de la administratorii de pachete.
- Alte surse de securitate – Unele instrumente includ și informații private despre amenințări.
Prin potrivirea versiunilor componentelor cu vulnerabilitățile cunoscute, SCA Instrumentele alertează echipele din timp, astfel încât acestea să poată remedia problemele de securitate înainte de lansarea software-ului.
3. Asigurarea conformității cu licența
Multe componente open-source vin cu cerințe legale. Unele permit utilizarea gratuită, în timp ce altele restricționează modificarea, redistribuirea sau utilizarea comercială.
Instrumentele de analiză a compoziției software verifică licența fiecărei componente și semnalează probleme, cum ar fi:
- Termeni de licență incompatibili – Unele licențe (de exemplu, GPL) necesită ca software-ul proprietar să devină open-source.
- Cerințe de atribuire – Unele licențe necesită menționarea corespunzătoare în documentație.
- Utilizare interzisă – Anumite licențe blochează materialele comerciale sau enterprise aplicatii.
Prin verificarea din timp a conformității cu licențele, echipele evită riscurile legale și conflictele cu politicile companiei.
4. Prioritizarea riscurilor
Nu orice problemă de securitate necesită atenție imediată. Unele vulnerabilități sunt critice, în timp ce altele prezintă un risc mai mic. SCA Instrumentele clasifică amenințările de securitate în funcție de:
- Scoruri de severitate (CVSS, EPSS) – Măsoară cât de periculoasă este o vulnerabilitate.
- Exploatabilitatea – Arată dacă atacatorii folosesc problema în atacuri din lumea reală.
- Impactul asupra afacerii – Verifică dacă vulnerabilitatea afectează funcții software critice.
Unele instrumente avansate de analiză a compoziției software utilizează și analiza accesibilității, care determină dacă codul vulnerabil rulează efectiv în aplicație. Acest lucru reduce rezultatele fals pozitive și ajută echipele să se concentreze asupra amenințărilor reale.
5. Monitorizare continuă
În fiecare zi apar vulnerabilități noi. Un pachet care ieri era sigur poate deveni mâine un risc de securitate. Scanările unice nu sunt suficiente pentru a menține software-ul în siguranță.
Instrumentele de analiză a compoziției software monitorizează continuu dependențele prin integrarea în CI/CD pipelineși fluxuri de lucru de dezvoltare. Acestea:
- Detectarea de noi vulnerabilități în componentele existente.
- Trimiteți alerte în timp real atunci când apar noi amenințări de securitate.
- Automatizați verificările de securitate pe tot parcursul procesului de dezvoltare.
Prin monitorizarea permanentă a dependențelor, echipele remediază vulnerabilitățile imediat ce apar, în loc să aștepte revizuiri periodice.
6. Remedierea vulnerabilităților cu ajutorul îndrumărilor de remediere
Identificarea problemelor de securitate este doar jumătate din sarcină - echipele au nevoie și de un plan clar pentru a le remedia. SCA Instrumentele ajută dezvoltatorii să rezolve rapid problemele sugerând:
- Versiuni mai sigure ale dependențelor – Actualizarea la o versiune actualizată.
- Biblioteci alternative – Înlocuirea componentelor neîntreținute sau riscante.
- Patch-uri de securitate – Aplicarea remedierilor disponibile atunci când upgrade-urile nu sunt posibile.
Unele instrumente avansate de analiză a compoziției software automatizează chiar și remedierea prin crearea pull requests cu remedieri, reducând munca manuală și accelerând aplicarea patch-urilor.
Xygeni's Advanced SCA Soluţie
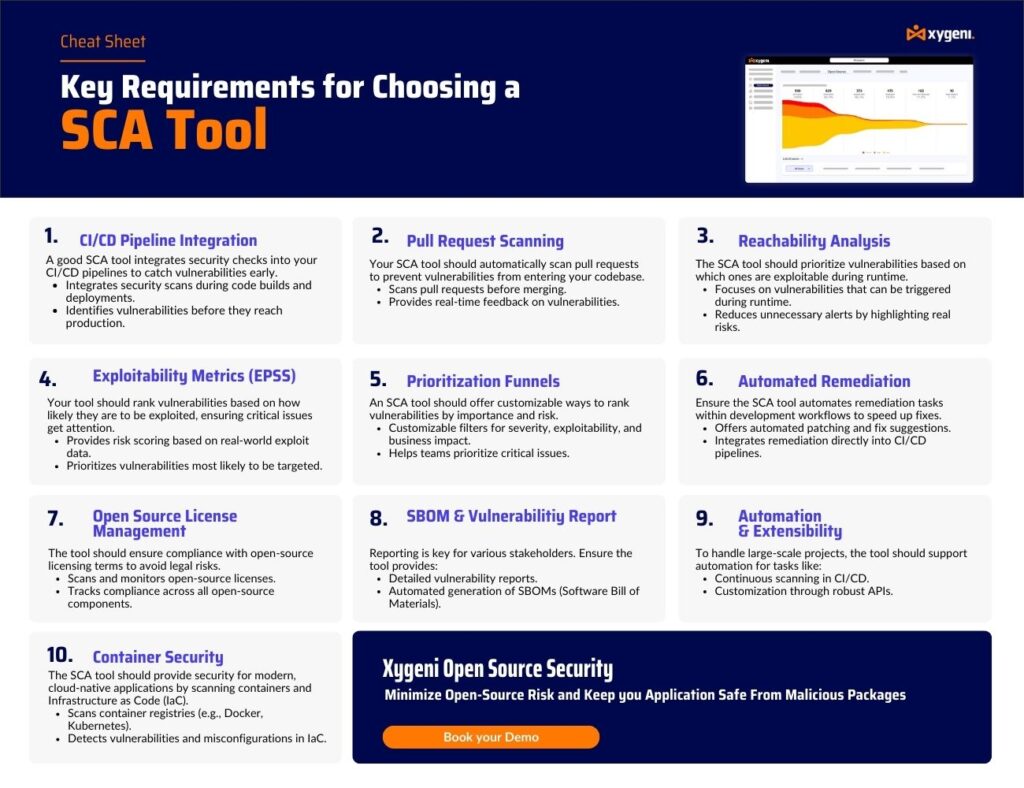
În timp ce analiza tradițională a compoziției software-ului (SCA) instrumentele se concentrează pe detectarea vulnerabilităților de bază, Xygeni Adoptă o abordare mai avansată. Integrează informații despre amenințări în timp real, remediere automată și analiză a accesibilității pentru a îmbunătăți precizia, a reduce rezultatele fals pozitive și a îmbunătăți postura generală de securitate.

De ce să alegeți Xygeni's SCA?
- Inteligența amenințărilor în timp real – Detectează instantaneu vulnerabilitățile în loc să se bazeze pe scanări periodice.
- Analiza accesibilității – Determină dacă o vulnerabilitate este efectiv utilizată în execuție, reducând alarmele false.
- Remediere automată – generează pull requests cu patch-uri pentru remedieri imediate.
- CI/CD Pipeline Integrare – Integrare perfectă a verificărilor de securitate în fluxurile de lucru DevOps, fără a întrerupe dezvoltarea.
- Managementul riscului de licență – Analizează și impune respectarea cerințelor de licențiere open source.
- Detectarea timpurie a programelor malware – Blochează pachetele open-source rău intenționate înainte de instalarea acestora, prevenind atacurile asupra lanțului de aprovizionare.
Cum îmbunătățește Xygeni fiecare SCA Etapă
- Descoperire mai bună a componentelor – Efectuează scanări în timp real în mai multe registre publice pentru a oferi vizibilitate completă asupra dependențelor software.
- Detectare mai precisă a vulnerabilităților – Compară vulnerabilitățile din mai multe baze de date pentru a elimina lacunele de securitate.
- Prioritizarea inteligentă a riscurilor – Folosește metrici de exploatabilitate pentru a ajuta echipele de securitate să se concentreze asupra vulnerabilităților care reprezintă amenințări reale.
- Controale de conformitate mai puternice – Automatizează verificările licențelor, asigurând conformitatea cu politicile companiei și reglementările standards.
- Remediere proactivă – Oferă sugestii automate și generează corecții pull requests pentru a accelera remedierea vulnerabilităților.
Cu analiza îmbunătățită a compoziției software-ului oferită de Xygeni, organizațiile beneficiază de monitorizare continuă a securității, prealabilă.cisgestionarea riscurilor electronice și fluxuri de lucru eficiente de remediere. Acest lucru asigură că dependențele open-source rămân sigure, conforme și optimizate pentru viteza de dezvoltare.
Consolidarea securității cu analiza compoziției software
Dezvoltarea modernă de software se bazează pe componente open source mai mult ca niciodată. Deși aceste componente accelerează dezvoltarea și reduc costurile, ele introduc și vulnerabilități de securitate și riscuri de conformitate dacă nu sunt gestionate corespunzător.
Analiza compoziției software (SCA) oferă o soluție proactivă ajutând echipele să:
- Identificați toate componentele și dependențele software pentru a asigura vizibilitate completă.
- Detectează vulnerabilitățile din timp folosind informații despre amenințări în timp real.
- Asigurați respectarea cerințelor licenței open source.
- Prioritizează cele mai critice amenințări în loc să pierzi timpul cu rezultate fals pozitive.
- Monitorizați continuu dependențele pentru a identifica noi riscuri de securitate pe măsură ce apar.
- Remediați eficient problemele de securitate prin remediere ghidată sau corecții automate.
Prin integrarea SCA În fluxurile de lucru de dezvoltare, organizațiile pot fi cu un pas înaintea amenințărilor, pot menține conformitatea și își pot securiza software-ul fără a încetini dezvoltarea.
Caut un avansat SCA soluție? Solicitați o perioadă de probă gratuită astăzi pentru a vedea cum vă poate ajuta Xygeni să vă securizați software-ul.
Întrebări frecvente (FAQ)
1. Ce aplicații necesită un SCA scaneaza?
Orice software care utilizează componente open-source sau terțe ar trebui să ruleze un SCA scanare. Aceasta include:
- Aplicații web și mobile – Multe framework-uri moderne, precum React, Django și Spring Boot, se bazează pe biblioteci open-source.
- Enterprise software și platforme SaaS – Aceste aplicații integrează adesea dependențe externe pentru a extinde funcționalitatea.
- CI/CD pipelineîn fluxurile de lucru DevOps – Mediile de integrare continuă introduc frecvent noi dependențe care necesită verificări de securitate.
- Aplicații cloud-native și containerizate – Arhitecturile microserviciilor depind de componente open-source, ceea ce face ca SCA critic.
- API-uri, servicii backend și dispozitive IoT – Aceste sisteme utilizează pachete de la terți, care trebuie monitorizate pentru vulnerabilități.
Întrucât bibliotecile open source evoluează constant, scanarea regulată asigură că riscurile de securitate și problemele de conformitate sunt abordate înainte ca acestea să devină o problemă.
2. Ce este SCA scanare?
SCA Scanarea automatizează verificările de securitate pentru dependențele open-source. Aceasta joacă un rol vital în securizarea software-ului prin îndeplinirea următoarelor sarcini:
- Identificarea tuturor componentelor software pentru a asigura vizibilitate deplină.
- Detectarea vulnerabilităților cunoscute prin potrivirea componentelor cu bazele de date de securitate.
- Verificarea conformității licenței pentru a preveni încălcările legilor și politicilor.
- Prioritizarea riscurilor de securitate pe baza gravității, exploatabilității și impactului asupra afacerii.
- Furnizarea de măsuri de remediere sau chiar automatizarea remedierilor pentru a accelera aplicarea patch-urilor.
Prin integrarea SCA scanarea în CI/CD fluxuri de lucru, organizațiile pot detecta și remedia riscurile de securitate din timp, înainte ca acestea să afecteze producția.
3. Cum se realizează analiza compoziției software (SCA) utilizat în DevOps?
Într-un mediu DevOps, viteza și securitatea trebuie să meargă mână în mână. SCA se integrează direct în CI/CD pipelines, permițând echipelor să:
- Automatizați verificările de securitate înainte de a implementa cod nou.
- Prevenirea dependențelor vulnerabile de la a fi introdus în baza de cod.
- Asigurați conformitatea cu licențele open source fără urmărire manuală.
- Oferiți sugestii de remediere în timp real astfel încât dezvoltatorii să poată aplica rapid remedierile.
Prin încorporare SCA La începutul procesului DevOps, echipele pot muta securitatea la stânga, identificând riscurile înainte ca acestea să ajungă în producție.
4. Cât de des ar trebui să rulez un SCA scaneaza?
Întrucât zilnic apar vulnerabilități noi, o singură scanare nu este suficientă. Cea mai bună abordare este monitorizarea continuă, în care SCA scanările rulează automat în cadrul CI/CD fluxuri de lucru. Acest lucru asigură că echipele primesc alerte instantanee atunci când apar noi vulnerabilități care afectează dependențele existente, permițând o remediere rapidă.
5. Poate SCA Instrumentele remediază automat vulnerabilitățile?
Da, unele avansate SCA instrumentele automatizează remedierea prin generarea pull requests care actualizează dependențele sau aplică patch-uri de securitate. Acest lucru reduce efortul manual, permițând dezvoltatorilor să remedieze vulnerabilitățile mai rapid fără a perturba fluxurile de lucru.
