






În mediul de dezvoltare software, bazându-se pe elemente de bază SCA instrumentele de scanare lasă lacune critice în securitate. Majoritatea instrumentelor tradiționale SCA Soluțiile de scanare verifică pur și simplu componentele open source pentru vulnerabilități cunoscute. Dar ce se întâmplă cu amenințările emergente, infiltrarea programelor malware sau dependențele riscante care alimentează aplicațiile moderne? Aceste instrumente adesea nu identifică riscurile reale care pot provoca cele mai mari daune.
La Xygeni, mergem mai departe. Nu doar scanăm vulnerabilități - oferim protecție în timp real și remediere automată optimizată pentru a remedia problemele rapid și eficient. Eliminăm zgomotul și ajutăm echipa dumneavoastră să se concentreze pe ceea ce contează, în timp ce sistemul nostru se ocupă de restul. Xygeni se integrează profund în corpul tău CI/CD pipelines, integrând securitatea direct în procesul dumneavoastră de dezvoltare. Nu numai că veți ști ce este în neregulă, dar veți avea și instrumentele necesare pentru a remedia problema – rapid – menținând lanțul de aprovizionare cu software în siguranță.
Ce Este SCA Scanare?
Analiza compoziției software (SCA scanarea) este procesul de găsire și gestionare a componentelor open source într-o bază de cod pentru a detecta vulnerabilități cunoscute și probleme de licențiere. SCA Instrumentele de scanare se bazează pe baze de date precum Baza Națională de Date privind Vulnerabilitățile (NVD) pentru a potrivi componentele cu vulnerabilitățile raportate. Deși această abordare tradițională poate fi eficientă în evidențierea riscurilor existente, are limitele sale. Pentru a înțelege cum SCA compară cu alte metode de testare a securității, cum ar fi testarea statică a securității aplicațiilor, consultați analiza noastră a diferență între SCA și SAST.
Xygeni umple aceste goluri mergând dincolo de sfera tradițională SCA de bare/QR unelte. umple aceste goluri mergând dincolo de elementele de bază ale SCA instrumente. Oferim capabilități avansate precum analiza accesibilității și detectarea programelor malware în timp real, astfel încât să vă puteți concentra asupra vulnerabilităților cu adevărat importante, rămânând în același timp cu un pas înaintea amenințărilor zero-day.
Auto-remedierea optimizată este esențială pentru platforma noastră. În loc să evidențieze doar problemele, Xygeni SCA scanarea le rezolvă în mod activ - automat și eficient. Când apar amenințări, Xygeni declanșează remedieri rapide și specifice, astfel încât să nu fiți nevoit să vă confruntați cu o multitudine de alerte de securitate. Și pentru că se integrează direct cu CI/CD pipelineSecuritatea nu vă încetinește dezvoltarea.
Prioritizăm vulnerabilitățile în funcție de riscul contextual, iar dezvoltatorii pot aplica cu ușurință remedieri, cu efort și interacțiune minime.
Cu ajutorul remedierii automate Xygeni, echipa ta se poate concentra pe construirea de software excelent, în timp ce noi ne ocupăm de securitate, asigurându-ne că lanțul tău de aprovizionare cu software rămâne sigur și agil.
Cauți să alegi uneltele potrivite pentru lucrare?
Explorează ghidul nostru pentru Top 10 Analize ale Compoziției Software-ului (SCAInstrumente pentru echipele DevSecOps pentru a găsi cele mai bune soluții pentru a securiza dependențele open-source și a eficientiza software supply chain security.
De ce SCA Scanarea trebuie să evolueze
Mobilă tradițională SCA Soluțiile scanează adesea componente open-source pentru vulnerabilități folosind baze de date extinse. Cu toate acestea, acestea inundă echipele de securitate cu vulnerabilități care s-ar putea să nu reprezinte niciodată o amenințare reală. Fără capacitatea de a prioritiza riscurile exploatabile, echipele ajung să piardă timp și resurse prețioase urmărind probleme neimportante.
Xygeni adoptă o abordare mai inteligentă. Platforma noastră valorifică analiza accesibilității și exploatabilitatea bazate pe EPSS (Exploat sistemul de scor pentru predicții) pentru a ne concentra asupra vulnerabilităților care nu sunt doar prezente, ci sunt de fapt exploatabile. Prin combinarea datelor despre exploatabilitatea din lumea reală cu informații despre accesibilitate, ajutăm echipa dumneavoastră să se concentreze asupra amenințărilor care contează cu adevărat. Acest lucru asigură că eforturile dumneavoastră de securitate sunt direcționate, eficiente și concentrate pe riscurile cu prioritate ridicată, îmbunătățind productivitatea și reducând efortul irosit.
Cum Xygeni depășește limitele de bază SCA Scanda
În mediul de dezvoltare software, bazându-se pe elemente de bază SCA instrumentele de scanare lasă lacune critice în securitate. Majoritatea instrumentelor tradiționale SCA Soluțiile de scanare verifică pur și simplu componentele open source pentru vulnerabilități cunoscute. Dar ce se întâmplă cu amenințările emergente, infiltrarea programelor malware sau dependențele riscante care alimentează aplicațiile moderne? Aceste instrumente adesea nu identifică riscurile reale care pot provoca cele mai mari daune.
La Xygeni, mergem mai departe. Nu doar scanăm vulnerabilități - oferim protecție în timp real și remediere automată optimizată pentru a remedia problemele rapid și eficient. Eliminăm zgomotul și ajutăm echipa dumneavoastră să se concentreze pe ceea ce contează, în timp ce sistemul nostru se ocupă de restul. Xygeni se integrează profund în corpul tău CI/CD pipelines, integrând securitatea direct în procesul dumneavoastră de dezvoltare. Nu numai că veți ști ce este în neregulă, dar veți avea și instrumentele necesare pentru a remedia problema – rapid – menținând lanțul de aprovizionare cu software în siguranță.
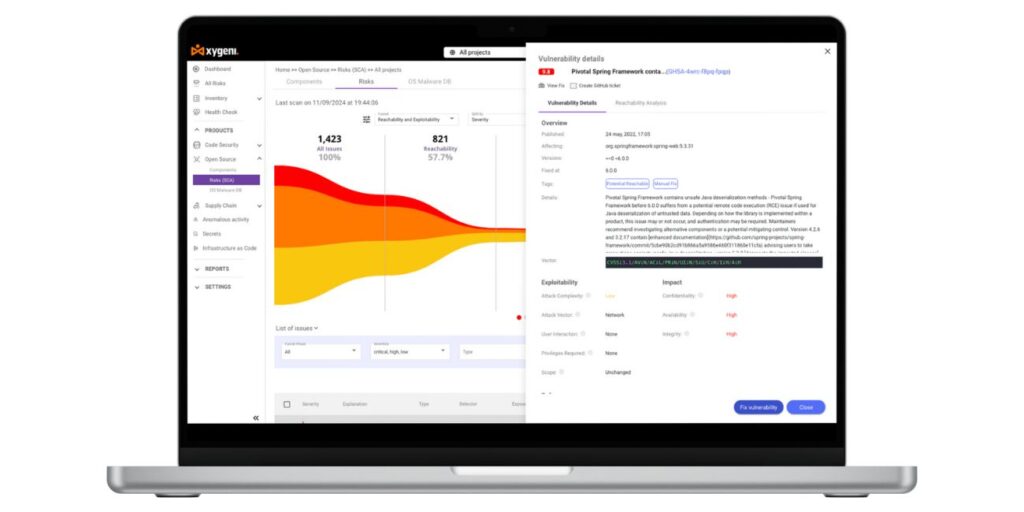
Xygeni nu doar scanează pentru vulnerabilități. Oferă o suită completă de instrumente care asigură protectie in timp real, monitorizare continuă și detectarea avansată a amenințărilor pe întregul lanț de aprovizionare.
1. Detectarea programelor malware în timp real SCA Scanda
Mobilă tradițională SCA Dincolo de SCA Scanarea Instrumentele detectează doar vulnerabilitățile cunoscute, expunându-vă la noi amenințări. Xygeni abordează acest lucru direct prin vizarea malware pentru zero zile în biblioteci open-source. Noastre Sistem de avertizare timpurie identifică codul malițios imediat ce este publicat, oferindu-vă avantaj împotriva amenințărilor emergente.
Beneficii cheie:
- Blocare automatăXygeni blochează pachetele suspecte să intre în sistemul dvs., menținând software-ul în siguranță.
- Scanare continuăScanăm repozitorii publice importante precum NPM, Maven și PyPI pentru a ne asigura că nu pătrunde cod dăunător.
- Alerte instantaneePrimești alerte în timp real atunci când apar amenințări, permițând echipei tale să acționeze rapid și să minimizeze daunele.
Xygeni detectarea proactivă a programelor malware vă protejează software-ul de amenințările de bază SCA uneltele lipsesc.
2. Accesibilitate și exploatabilitate: Remediați ceea ce contează cu adevărat
pod SCA instrumentele te bombardează cu alerte, multe dintre ele neputând fi exploatate. Xygeni te ajută să elimini zgomotul prin combinarea analiza accesibilității și metrici de exploatabilitate, concentrându-se doar pe vulnerabilitățile care reprezintă amenințări reale.
Cum funcționează:
- Analiza accesibilității: Xygeni identifică dacă este invocat cod vulnerabil în calea de execuție a aplicației tale. Acest lucru asigură că doar vulnerabilitățile care pot fi exploatate sunt prioritizate pentru remediere.
- Predicție de exploatare: Prin integrarea Sistem de scor pentru predicția exploatării (EPSS)Xygeni prezice probabilitatea ca o vulnerabilitate să fie utilizată în atacuri din lumea reală. Această evaluare avansată ajută echipa să își concentreze resursele asupra vulnerabilităților care prezintă cel mai mare risc.
Această abordare combinată ajută echipa să se concentreze asupra vulnerabilităților care contează cu adevărat, reducând rezultatele fals pozitive și oboseala din cauza alertelor.
3. Prioritizarea în funcție de context: Adaptarea securității la mediul dumneavoastră
Repararea vulnerabilităților una câte una poate fi o pierdere de timp. Prioritizarea contextuală a Xygeni ajută organizațiile să evalueze vulnerabilitățile în contextul mai larg al mediului lor software și al impactului asupra afacerii.
Caracteristici cheie:
- Atribute definite de utilizator: Personalizați prioritizarea prin setarea unor atribute precum impactul asupra afacerii, dacă aplicația este moștenită, expusă la internet sau în curs de dezvoltare activă. Acest lucru vă permite să prioritizați vulnerabilitățile în funcție de nevoile și prioritățile specifice ale organizației dvs.
- Pâlnii de prioritizare dinamice: Pâlniile de vânzări Xygeni aplică mai multe criterii pentru a filtra problemele pe baza unor factori precum exploatabilitatea, accesibilitatea și alții. Aceste etape asigură că echipa ta se concentrează doar pe problemele care reprezintă o amenințare reală, optimizând eforturile de remediere.
Aceste funcții inteligente de prioritizare permit echipelor de securitate să abordeze mai întâi cele mai mari riscuri, îmbunătățirea postura generală de securitate, reducând în același timp volumul de muncă inutil.
4. Remediere automată: Remedieri rapide pentru vulnerabilitățile open source
Xygeni SCA Scanarea simplifică remedierea vulnerabilităților open-source cu auto-remediere capabilități, asigurând că problemele critice sunt abordate înainte de a reprezenta un risc. Xygeni ajută dezvoltatorii să remedieze rapid problemele de securitate cu puține probleme, adăugând soluții directe la rezultatele scanării.
Cum funcționează:
- Corecții automate: Xygeni semnalează vulnerabilitățile cu remedierile disponibile și sugerează actualizări directe ale fișierelor manifest.
- Automat Pull Requests: Odată ce o problemă este semnalată, Xygeni deschide automat o pull request, permițând echipelor să integreze rapid remedierile în baza lor de cod prin intermediul unor platforme precum GitHub. Acest lucru simplifică procesul de remediere, permițând echipelor să abordeze vulnerabilitățile fără intervenție manuală.
- Monitorizare continuă: După remediere, Xygeni continuă să scaneze pentru a depista orice vulnerabilități noi pentru a asigura o protecție persistentă.
Aceste caracteristici permit echipelor să remedieze vulnerabilitățile rapid și precis, atenuând riscul de exploatare.
5. fără sudură CI/CD Integrare
Echipele pot remedia vulnerabilitățile rapid și precis cu aceste funcții, atenuând riscul de exploatare. Xygeni SCA scanarea se integrează direct în CI/CD pipelines, asigurându-se că niciun cod vulnerabil nu ajunge vreodată în producție.
Cheie CI/CD Caracteristici:
- Porți de securitate automate: Adăugați verificări de securitate în fiecare etapă a CI/CD proces de oprire a implementării codului riscant.
- Protecția ramurilor: Doar codul securizat și revizuit este integrat în producție, asigurând un nivel ridicat de standards de securitate pe tot parcursul.
- Build Attestations: Xygeni susține Niveluri ale lanțului de aprovizionare pentru artefacte software (SLSA) atestări și atestare integrală, oferindu-vă un lanț clar de încredere pentru fiecare versiune. Acest lucru asigură transparență și integritate deplină în parcursul software-ului dvs. de la dezvoltare la implementare.
Cu Xygeni, securitatea este coaptă în fluxul tău de lucru de dezvoltare.
6. Conformitate și SBOMTransparență completă
Cu reglementări precum DORA și NIS2 devenind mai stricte, conformitatea este mai importantă ca niciodată. Xygeni vă ajută să rămâneți conformi cu în timp real SBOM generaţie și rapoarte detaliate privind vulnerabilitățile.
Beneficii de conformitate:
- Un click SBOM Generație: Generați instantaneu SBOMs în formate precum SPDX sau CycloneDX pentru a îndeplini cerințele de reglementare.
- Rapoarte de vulnerabilitate în timp real: Rămâneți conform cu rapoartele actualizate bazate pe standarde ca DORA.
- Rapoarte de dezvăluire a vulnerabilităților (VDR): Asigurați transparența în întregul lanț de aprovizionare cu software, documentând fiecare vulnerabilitate și pașii luați pentru a o remedia.
Xygeni garantează că software-ul dumneavoastră îndeplinește standardele actuale cele mai stricte reglementări de securitate.
Xygeni – Partenerul tău în securitatea software-ului
pachet de bază SCA Instrumentele nu mai sunt suficiente pentru a securiza mediile software moderne. Cu Xygeni, beneficiați de detectare a programelor malware în timp real, analiză a accesibilității, prioritizare contextuală a riscurilor și integrare profundă cu CI/CD procese. Aceste caracteristici vă permit să vă securizați lanțul de aprovizionare cu software împotriva amenințărilor în schimbare și să mențineți conformitatea cu cele mai recente reglementări. Preluați controlul asupra securității software-ului și Încearcă instrumentul nostru acum!
Xygeni nu este doar un alt SCA instrument, este un partener de securitate proactiv pentru dezvoltarea modernă. Cu detectarea programelor malware în timp real, analiza accesibilității și prioritizarea inteligentă în funcție de context, Xygeni depășește cu mult limitele de bază SCA scanare. Platforma noastră vă securizează lanțul de aprovizionare cu software de la un capăt la altul, integrându-se perfect în CI/CD fluxuri de lucru pentru a bloca amenințările emergente înainte ca acestea să provoace daune. Aveți încredere în Xygeni pentru a transforma fluxurile tradiționale SCA transformă limitările scanării într-un avantaj strategic, menținând codul sigur, agil și pregătit pentru viitor.
Contactați-ne astăzi pentru o demonstrație și vedeți cum vă poate transforma Xygeni abordarea în ceea ce privește asigurarea lanțului de aprovizionare cu software.

