






1. Introducere în programele malware open source
Ce este malware-ul open source?
Malware cu sursă deschisă este cod malițios ascuns în pachetele de software open source (OSS), conceput pentru a se infiltra în aplicațiile și infrastructura dumneavoastră. Se răspândește rapid deoarece OSS se bazează pe colaborarea și încrederea conduse de comunitate. Aceeași încredere poate fi abuzată - în special atunci când controalele de securitate sunt slabe. De aceea protecție open source împotriva programelor malware nu mai este opțional - este esențial. Un instrument fiabil scaner de programe malware open source ajută la detectarea timpurie a amenințărilor ascunse, menținându-vă CI/CD pipelines, IaC șabloane și sisteme de producție în siguranță.
Date recente susțin acest lucru. În 2024, cercetătorii de la Sonatype au descoperit peste 778,000 de pachete OSS rău intenționate, o creștere masivă de 156% față de anul precedent. Între timp, „Goblinul privitor de stele” campania a folosit mii de conturi GitHub false pentru a face ca programele malware să pară proiecte open source legitime. Și într-unul dintre cele mai alarmante cazuri, Ușa din spate XZ Utils a arătat cum chiar și instrumentele Linux populare pot fi folosite ca arme pentru a oferi atacatorilor acces de la distanță.
Dincolo de riscurile din lanțul de aprovizionare, atacatorii vizează acum și construcțiile pipelineconfigurații de infrastructură și s. Acestea încorporează comenzi rău intenționate în CI/CD și IaC, așteptând să vă deturneze sistemele în momentul implementării.
De aceea, echipele moderne de AppSec trebuie să se mute la stânga, să automatizeze detectarea amenințărilor și să monitorizeze totul continuu. Singura modalitate de a rămâne în frunte este cu o protecție cu spectru complet care acoperă întregul ecosistem open source.
Citește mai multe despre problemă în articolul nostru detaliat de pe blog despre Open Source Pachete rău intenționate.
Importanța și dezvoltarea OSS și a protecției împotriva programelor malware open source
Software-ul open source a devenit cu adevărat piatra de temelie a dezvoltării moderne de software, schimbând modul în care tehnologia este proiectată și utilizată în fiecare industrie imaginabilă. Prin urmare, această creștere și adoptare exponențială creează în mod natural loc pentru măsuri de securitate solide împotriva noilor amenințări. În acest scop, să analizăm câteva aspecte cheie ale importanței și creșterii sale:
Adopție sporită:
- Peste trei sferturi dintre organizații și-au sporit utilizarea software-ului open-source în ultimul an.
- Popularitatea instrumentelor DevOps, a tehnologiilor de date și a instrumentelor AI/ML a crescut a contribuit la această creștere.
Tehnologii diverse:
- Adoptarea OSS nu se mai concentrează pe tehnologii specifice precum limbajele de programare sau sistemele de operare Linux.
- Organizațiile utilizează acum baze de date open-source, tehnologii de date, sisteme de operare, depozite Git, framework-uri AI/ML și CI/CD scule.
Cerere de competențe:
- Competențele open-source sunt la mare căutare.
- Lipsa talentelor rămâne o barieră în calea adoptării pe scară largă a OSS.
provocări:
- Deși creșterea OSS este pozitivă, provocările persistă.
- Problemele includ configurare, instalare, interoperabilitate și actualizări.
- Organizațiile se confruntă și cu limitări în competențe interne pentru testare, integrare și asistență.
2. Atractivitatea programelor malware open source pentru infractorii cibernetici
Software-ul open source (OSS) este o sabie cu două tăișuri. Deși stimulează inovația și colaborarea, natura sa deschisă atrage și infractorii cibernetici (încercați să implementați un scaner de programe malware open source). Iată de ce OSS este deosebit de atractiv pentru aceștia:
Ușurință de acces și distribuție
- Accesibilitate deschisăCodul sursă al OSS este disponibil publicului, ceea ce facilitează inspectarea, modificarea și reutilizarea de către infractorii cibernetici pentru activități rău intenționate. În special, acest lucru le-a oferit oportunitatea de a adăuga programe malware în proiecte utilizate în mod obișnuit fără prea multă bătaie de cap.
- Distribuție largă: În plusOdată injectat într-un proiect OSS, codul malițios poate obține o răspândire foarte largă într-un timp foarte scurt datorită popularității repozitoriilor de pachete precum npm, PyPI și Maven Central. Prin urmare, această distribuție largă amplifică impactul potențial al malware-ului.
Exploatarea încrederii
- Ecosistem bazat pe încredereEcosistemul OSS funcționează pe baza unui grad ridicat de încredere. Contribuitorii și cei care fac mentenanță lucrează adesea în colaborare, cu verificări de securitate mai puțin stricte în comparație cu software-ul proprietar. Infractorii exploatați această încredere contribuind cu cod malițios sau compromițând conturile administratorilor pentru a injecta programe malware.
- Atacurile lanțului de aprovizionare: În acest context, o mare parte din aplicațiile și serviciile din aval vor prin urmare fi afectate de atacuri împotriva lanțului de aprovizionare, toate acestea bazându-se pe acea componentă OSS. De exemplu, incidentul event-stream a folosit această tehnică, în care un pachet npm popular a fost compromis pentru furt de criptomonede.
Bariere reduse la intrare
- Verificare minimă: În plus, foarte puține depozite de pachete își verifică contribuitorii. Prin urmare, actorii amenințători încarcă cu ușurință pachete rău intenționate, deoarece bariera de intrare este scăzută, utilizând e-mailuri de unică folosință și alte acreditări false pentru a efectua atacuri pe scară largă.
- Instrumente de automatizare: În mod similar, infractorii cibernetici utilizează instrumente automate pentru a crea un număr mare de pachete rău intenționate și a le distribui, ceea ce reduce și mai mult efortul necesar pentru executarea unui atac. Prin urmare, aceștia pot crea o mulțime de variante de programe malware pentru a evita descoperirea.
Potențial de impact ridicat
- Utilizare pe scară largă: Având în vedere acest lucru, multe proiecte OSS servesc drept componente de bază pentru un număr mare de aplicații și servicii critice. Prin urmare, un compromis într-un OSS adoptat pe scară atât de largă poate avea un efect de undă sau de cascadă, afectând numeroase organizații și utilizatori din întreaga lume.
- Detectare întârziată: În plus, codul rău intenționat dintr-un sistem OSS ar putea rămâne nedetectat pentru o perioadă foarte lungă de timp, în special dacă este ofuscat sau activat în anumite condiții. prin urmare, această întârziere le permite atacatorilor timp să exploateze vulnerabilitățile înainte de detectare și aplicarea patch-urilor.
3. Tipuri comune de programe malware open source
Programele malware open source pot lua diverse forme, fiecare cu caracteristici și impacturi unice. După cum vedeți, protecția împotriva programelor malware open source este o necesitate. Iată o prezentare generală a celor mai comune tipuri:
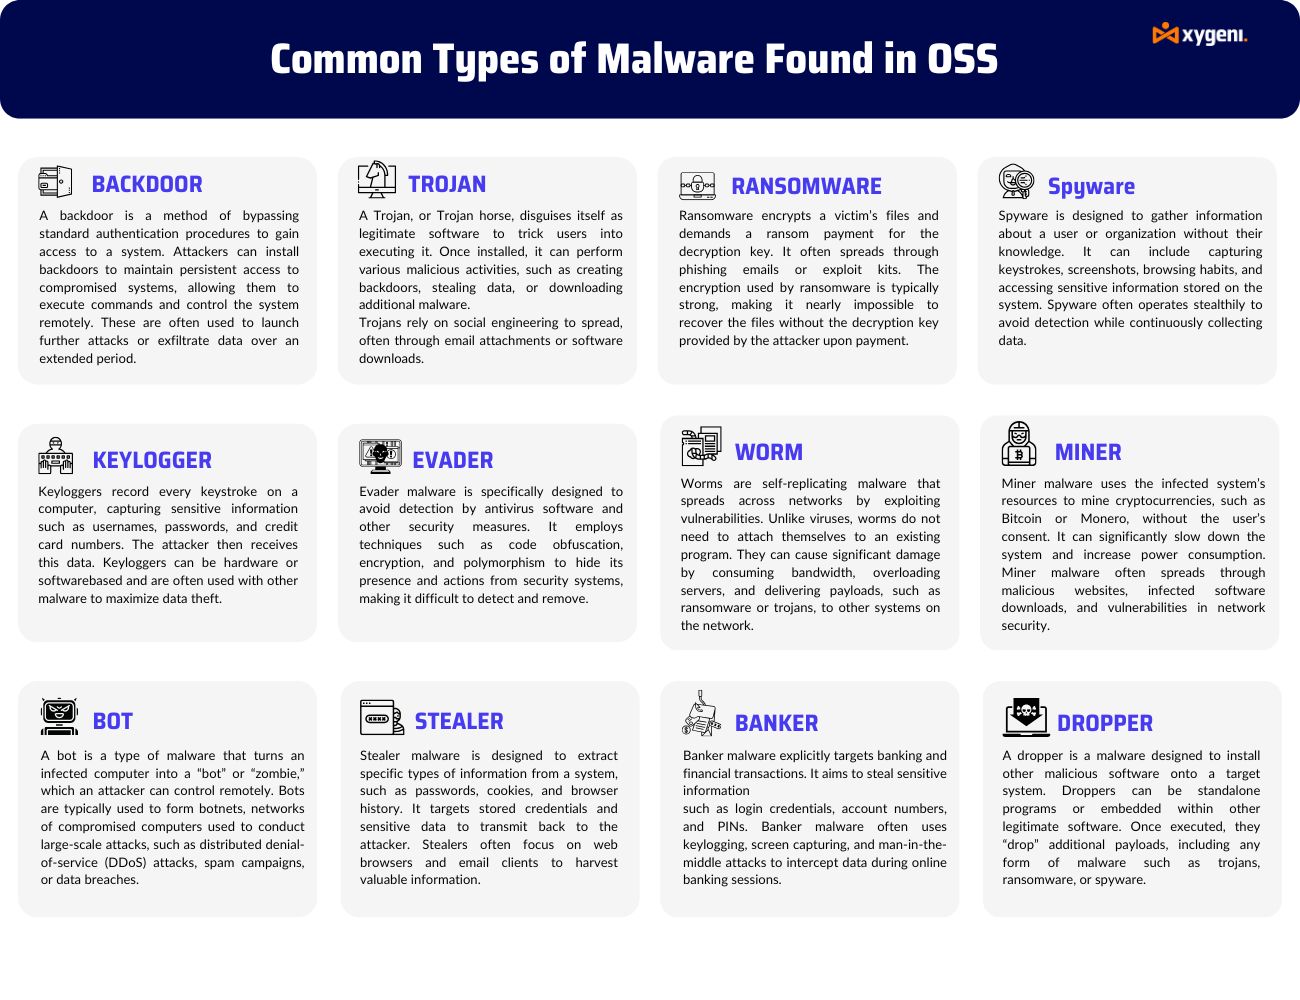
Prezentare generală a categoriilor de programe malware
ușa din spate:
Este o clasă de programe malware care permite accesul de la distanță la un dispozitiv fără detectare și ocolește autentificarea obișnuită. Atacatorii pot prelua controlul de la distanță asupra dispozitivului infectat prin intermediul unor backdoor-uri.
Picurator:
Dropper-ii instalează programe malware în sistem. Adesea servesc drept sarcină utilă inițială sau de primă etapă și implementează programe malware mai sofisticate și mai avansate.
Evadator:
Programe malware dezvoltate pentru a ocoli software-ul de securitate, care pot implica ofuscare, polimorfism și criptare.
Malware generic:
O categorie largă care va cuprinde o serie de forme de software rău intenționat, cum ar fi viruși, viermi și troieni.
phishing:
Diversele tehnici de înșelare a utilizatorilor pentru a obține informații sensibile de la aceștia. În mare parte, astfel de e-mailuri sau site-uri web sunt frauduloase.
Spyware:
Software-ul de spionaj poate colecta informații despre o persoană sau o organizație fără știrea acesteia și le poate trimite unei alte entități.
Bancă:
O gamă de troieni setați special pentru a fura date bancare, cum ar fi login acreditări și numere de cont.
troian:
Un tip de malware care induce în eroare utilizatorul final cu privire la intențiile sale. De cele mai multe ori, este deghizat în software autentic.
Keylogger:
Software care ține un jurnal al apăsărilor de taste efectuate de un utilizator. De obicei, este folosit pentru furtul de parole și alte informații sensibile.
Hoț:
Malware-ul este conceput pentru a fura date sensibile, cum ar fi parole, informații personale și date legate de finanțe.
bot:
O aplicație software care automatizează anumite sarcini pe internet. Majoritatea botnet-urilor o utilizează pentru diverse atacuri, inclusiv DDoS.
Ransomware:
O clasă de programe malware care criptează datele unui utilizator și apoi cere o răscumpărare în schimbul cheii de decriptare.
Vierme:
Un tip de malware care se autoreplică în diferite moduri într-o rețea. De obicei, are intenții distructive. Miner: malware care deturnează resursele sistemului pentru a mina criptomonede fără consimțământul utilizatorilor.
Aceste tipuri de programe malware open source ilustrează diversele metode și impactul sever al activităților rău intenționate din cadrul OSS. Pentru o analiză aprofundată a incidentelor malware semnificative, explorați studiile noastre de caz detaliate despre... Noi amenințări la mare căutare: programe malware în pachete open source.
4. Riscurile și impactul programelor malware open source
Riscuri de securitate pentru organizații
Programele malware open source prezintă provocări semnificative de securitate pentru organizații, inclusiv:
- Acces neautorizat și furt de date: În special, actorii rău intenționați exploatează vulnerabilitățile componentelor open-source pentru a obține acces neautorizat la sisteme. Odată ajuns înăuntru, pot fura date sensibile, pot compromite conturile utilizatorilor și pot perturba operațiunile.
- Compromis de sistem: În plus, programele malware open-source pot duce la compromiterea sistemului, care permite atacatorilor să preia controlul asupra infrastructurii critice, serverelor sau endpoint-urilor. Ca rezultat, acest lucru compromite integritatea, disponibilitatea și confidențialitatea datelor.
Daune financiare și reputaționale
- Impact financiar: Intr-adevar, implicațiile financiare ale programelor malware open-source sunt uriașe. De exemplu, numai în 2020, costul Criminalitatea cibernetică a ajuns la aproape 1 trilion de dolari pentru economia globală, în creștere cu 50% față de cea înregistrată în 2018. În plus, este și mai uimitor faptul că daunele medii pentru asigurarea cibernetică au crescut la un maxim de 359,000 USD în 2020, față de 145,000 USD în 2019.
- Daune reputaționale: În plus, organizațiile care au căzut pradă programelor malware OSS se confruntă cu daune la reputație. Drept urmare, această pierdere a încrederii clienților și publicitatea negativă asociată pot avea un efect de durată asupra imaginii lor publice.
Respectarea regulamentelor
- DORA și Regulamentele NIST2: Atât cadrul de cercetare și evaluare DevOps, cât și Directiva privind rețelele și sistemele informatice includ practici robuste de securitate; nerespectarea acestora va duce la sancțiuni legale, pe lângă daune suplimentare aduse reputației.
Pe scurt, gestionarea open source security riscurile cu un scaner de programe malware open source fiabil sunt cruciale. Prin urmare, organizațiile trebuie să acorde prioritate măsurilor de securitate. În plus, acestea ar trebui să fie informate despre amenințările emergente. În acest scop, adoptarea celor mai bune practici de protecție împotriva programelor malware open source ajută la protejarea lanțului de aprovizionare cu software. De exemplu, puteți citi blogul nostru despre Înțelegerea peisajului securității software-ului open source.
5. Detectarea și strategiile de protecție împotriva programelor malware open source
Cele mai bune practici pentru identificarea programelor malware open source
Software-ul modern are nevoie de mai mult decât simple scanări. Are nevoie de vizibilitate, detectare inteligentă și răspuns rapid. Xygeni'S Protecția împotriva programelor malware open source oferă toate trei. Noi vă protejăm codul, CI/CD fluxuri de lucru și IaC fișiere cu o abordare de apărare automată, full-stack.
Opriți comenzile rău intenționate în CI/CD și IaC
Atacatorii ascund adesea comenzile în CI/CD pipelinee și IaC scripturi. Aceste comenzi — cum ar fi curl or wget—sunt greu de detectat. Scanerul de programe malware open source al Xygeni detectează și blochează execuția neautorizată înainte de a se produce daune.
De asemenea, urmărește comportamente neobișnuite, cum ar fi schimbările de privilegii sau activitatea bruscă a rețelei.
Fișierele Terraform, Kubernetes și Helm sunt scanate pentru secrete, configurații greșite și programe malware încorporate.
Așa vă securizăm lanțul de aprovizionare cu software de la sursă până la producție.
Scanare continuă și controlul riscului de dependență
Scanerul de programe malware open source de la Xygeni verifică pachetele folosind surse de încredere, cum ar fi NVD și recomandările furnizorilor. Această scanare în timp real identifică vulnerabilități și cod rău intenționat înainte de lansare.
Instrumentele noastre de gestionare a dependențelor mapează toate bibliotecile open source, inclusiv pe cele tranzitive.
Detectăm riscuri precum typosquatting și confuzie cu dependențe și sugerează soluții simple.
Puteți fixa versiuni, utiliza pachete de încredere sau bloca scripturi periculoase.
Aceste caracteristici oferă o protecție puternică împotriva programelor malware open source în fiecare etapă de dezvoltare.
Prioritizare mai inteligentă cu ASPM
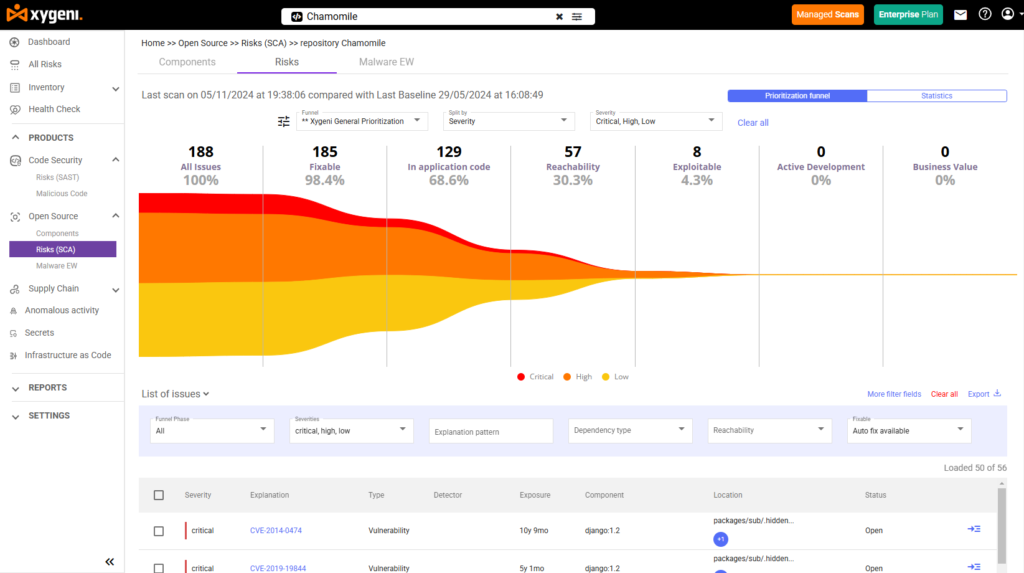
Prea multe alerte pot încetini echipa. Xygeni folosește ASPM să ne concentrăm doar pe cele mai periculoase riscuri. Descoperim active, urmărim dependențele și verificăm dacă vulnerabilitățile sunt exploatabile.
Gama de analiza accesibilității prezintă căi de atac reale și amenințări cu prioritate ridicată. Această metodă direcționată este esențială pentru o protecție eficientă împotriva programelor malware open source.
Detectarea și alertele amenințărilor în timp real
Scanerul de malware open source de la Xygeni monitorizează registrele publice precum npm, PyPI și Maven 24/7.
Scanează comportamentul pentru a detecta programele malware înainte ca acestea să vă infecteze. pipeline.
- Alerte instantaneePrimiți notificări prin e-mail, webhookssau instrumente de chat.
- Carantină automatăColetele suspecte sunt izolate imediat.
- Revizuirea experțilorEchipa noastră verifică și confirmă amenințările.
- Dezvăluire deschisăDistribuim amenințări verificate pentru a opri reutilizarea.
Scanerul de programe malware open source de la Xygeni vă oferă control, viteză și vizibilitate - astfel încât să puteți programa cu încredere.
6. Tendințe viitoare în domeniul programelor malware cu sursă deschisă
Amenințări emergente și analiză predictivă
Pe măsură ce programele malware open source continuă să evolueze, metodele lor de atac devin din ce în ce mai sofisticate. Prin urmare, analiza predictivă, utilizând învățarea automată și inteligența artificială, anticipează amenințările emergente prin identificarea tiparelor care indică potențiale programe malware. Această abordare proactivă îmbunătățește protecția împotriva programelor malware open source prin pregătirea apărării împotriva atacurilor viitoare.
Inovații în tehnologiile de detectare și prevenire
Pentru a fi cu un pas înaintea programelor malware sofisticate, progresele continue în tehnologiile de detectare și prevenire sunt esențiale. Prin urmare, inovațiile în detectarea bazată pe comportament, platformele avansate de informații despre amenințări și analiza securității bazată pe inteligență artificială sunt cruciale. Ca răspuns, Xygeni încorporează tehnologii de ultimă generație pentru a se asigura că organizațiile pot detecta și neutraliza rapid amenințările în timp real prin răspunsuri automate.
Cum să rămâneți în fața curbei
Organizațiile ar trebui să ia în considerare următoarele strategii pentru a rămâne rezistente împotriva amenințărilor emergente:
Stai informat: Actualizați periodic cunoștințele despre tendințele de securitate și informațiile despre amenințări prin intermediul forumurilor din industrie, webinariilor și trainingurilor.
Adoptă tehnologii inovatoare: Valorificați instrumente și practici de ultimă generație în sistemele de detectare a amenințărilor bazate pe inteligență artificială și de răspuns automat. Xygeni oferă soluții pentru a vă proteja împotriva celor mai recente amenințări.
Îmbunătățiți colaborarea: Promovarea cooperării în cadrul organizației și cu partenerii externi. Partajarea informațiilor despre amenințări și a celor mai bune practici consolidează apărarea colectivă.
Concluzie: Consolidarea securității cu protecție open source împotriva programelor malware
Malware-ul open source prezintă riscuri semnificative în mediile de dezvoltare moderne. Totuși, cu conștientizarea, instrumentele și procesele potrivite, aceste riscuri sunt gestionabile. Scanerul de programe malware open source de la Xygeni ajută la identificarea și blocarea pachetelor rău intenționate înainte ca acestea să ajungă în mediile de producție.
Prin integrarea protecției împotriva programelor malware open source în fluxurile de lucru — de la CI/CD pipelines către Infrastructură ca și Cod (IaC) configurații - organizațiile pot reduce expunerea și detecta amenințările din timp.
Mențineți o cultură a securității pe primul loc
Securitatea ar trebui să fie un aspect fundamental al dezvoltării, nu o idee ulterioară. Echipele care utilizează open source au nevoie de monitorizare continuă și de instrumente eficiente pentru a identifica vulnerabilitățile înainte ca acestea să escaladeze. Un scaner de malware open source precum cel al Xygeni susține acest efort prin automatizare, context și vizibilitate.
Perspective
Pe termen lung, pe măsură ce ecosistemele software devin mai interconectate, amenințările vor continua să evolueze. Prin urmare, menținerea la zi cu strategiile de protecție împotriva programelor malware open source, precum și utilizarea unor instrumente practice ajută echipele să rămână în frunte fără a perturba dezvoltarea.
Scaner de malware cu sursă deschisă Xygeni
Securitate în timp real pentru dependențe open-source
Identifică toate dependențe asociate directe și tranzitive și beneficiază de detectarea, blocarea și notificarea programelor malware în timp real cu alerte timpurii și verificare din partea experților.
- Analiza programelor malware bazate pe comportament pentru componente open source
- Validarea metadatelor și a provenienței pentru a verifica autenticitatea pachetului
- Alerte în timp real privind activități suspecte sau modele rău intenționate
- CI/CD integrare pentru protecție timpurie, automatizată
- Securizează fiecare dependență, deoarece nu toate amenințările sunt vulnerabilități cunoscute

