






Securitatea componentelor open-source este la fel de importantă ca propriul cod sursă. De aceea, discuțiile despre analiza compoziției software (SCA) și Lista de materiale software (SBOM) câștigă teren în echipele DevOps și AppSec. Deși sunt adesea menționate împreună, sca vs. sbom Compararea nu înseamnă alegerea uneia în detrimentul celeilalte. În schimb, ele servesc unor scopuri diferite, dar complementare, în software supply chain security.
Această postare explică diferența dintre sbom vs. sca, arată cum funcționează împreună și te ajută să decizi cum să le implementezi eficient pe amândouă. Vei vedea, de asemenea, cum instrumente precum Xygeni simplifică conformitatea și automatizarea prin bazat pe sca sbom generaţie.
Glosar Xygeni
Ce este SCA?
Analiza compoziției software (SCA) este o practică de bază AppSec care scanează continuu aplicațiile dvs. pentru componente terțe și open-source.
Specific, SCA te ajuta:
- Detectarea vulnerabilităților în dependențe
- Identificați licențele riscante
- Evaluați exploatabilitatea și accesibilitatea
- Automatizați remedierea cu opțiuni de corecții mai sigure
În plus, un solid SCA Instrumentul se integrează direct în DevOps-ul tău pipelineDe exemplu, poate scana pull requests, alergă înăuntru CI/CD locuri de muncă și alertează dezvoltatorii înainte ca codul vulnerabil să ajungă în producție. Drept urmare, sca și sbom practicile combinate ajută la prevenirea amenințărilor la adresa lanțului de aprovizionare de la bun început.
Glosar Xygeni
Ce este SBOM?
O listă de materiale pentru software (SBOM) este o listă structurată, care poate fi citită automat, a tuturor componentelor, atât open-source, cât și proprietare, din aplicația dumneavoastră
Acesta include de obicei:
- Nume și versiuni de pachete
- Licențe și furnizori
- Relații de dependență
- Hash-uri și identificatori
Deși un SBOM nu remediază vulnerabilitățile de la sine, ci joacă un rol esențial în documentarea software-ului utilizat. Prin urmare, în sectoarele cu o înaltă conformitate, cum ar fi sănătatea, finanțele sau guvernul, SBOMdevin rapid obligatorii.
SBOM vs SCA: Diferențele cheie explicate
La prima vedere, sca vs. sbom ar putea părea similare. Cu toate acestea, ele rezolvă probleme foarte diferite. Să le analizăm:
| Caracteristică | SCA Instrumente | SBOMs |
|---|---|---|
| Scop | ✓ Găsiți și remediați riscurile open-source | ✓ Documentați ce se află în software-ul dvs. |
| Automatizare | ✓ Da, în timp real și continuu | ✕ Adesea static; poate necesita actualizări manuale |
| Acoperire de securitate | ✓ Vulnerabilități, exploatabilitate, risc de licență | ✕ Numai inventar (fără evaluare a riscurilor) |
| Caz de utilizare DevOps | ✓ Porți de securitate, scanare PR, securitate la stânga | ✓ Audituri de conformitate, asigurare a furnizorilor |
| Conformitate cu reglementările | ✓ Recomandat | ✓ Adesea necesar (EO 14028, NIST, DoD, FDA) |
De ce SCA și SBOM Lucrați mai bine împreună
În loc să alegi între ele, cea mai inteligentă abordare este să folosești sca și sbom unul lângă altul. Iată de ce:
SBOMAu nevoie de actualizări în timp real
Generarea unui SBOM o dată nu este suficientă. De exemplu, dacă echipa ta adaugă sau actualizează pachete săptămânal, pachetul original SBOM poate deveni rapid învechit. Aici este locul SCA pașii din acesta monitorizează automat dependențele și păstrează SBOM actual.
SCA Bazat SBOMSunt noii Standard
Instrumentele moderne precum Xygeni combină sca și sbom. SBOM este creat și actualizat din date reale SCA scanări. Acest lucru economisește timp și garantează că inventarul dvs. reflectă codul real utilizat.
Dezvoltatorii au nevoie de mai mult decât o listă
În timp ce un SBOM îți oferă doar „ce”-ul SCA îți spune „și ce dacă”. De exemplu, două aplicații pot include aceeași bibliotecă vulnerabilă, dar doar una folosește de fapt codul periculos. SCA adaugă contextul de accesibilitate.
În cele din urmă, prin combinarea sca sbom capacități, obțineți informații mai aprofundate, mai puține rezultate fals pozitive și rezultate de securitate mai bune.
Beneficiile combinarii SCA și SBOM în DevOps
La comparare SBOM vs SCA, este important să înțelegem că sunt mai eficienți împreună decât separat. Prin adoptarea unei strategii DevOps care include ambele sca și sbom, echipa ta beneficiază de beneficii semnificative care depășesc simpla vizibilitate.
De exemplu, câștigați:
- Precizie mai mare în inventarul de software și urmărirea dependențelor
- Conformitate automată cu cadre de reglementare precum NIST și EO 14028
- Prioritizarea bazată pe riscuri utilizarea scorării exploatabilității și a contextului de accesibilitate
- Mai puține false pozitive, datorită detectării în funcție de runtime
- Pregătit pentru audit SBOM exporturile, disponibil fără efort manual suplimentar
Mai mult, puterea combinată a sca vs. sbom în fluxurile de lucru moderne permite echipelor să lucreze mai rapid fără a pierde controlul. Deoarece SCA detectează continuu schimbările și SBOMDacă le documentați pentru conformitate, reduceți punctele moarte și simplificați remedierea.
Prin urmare, echipele dumneavoastră de securitate și dezvoltare colaborează mai bine, rămânând în același timp aliniate cu obiectivele de afaceri și de reglementare.
SBOM Conformitate în SUA și Europa: Ce trebuie să știți
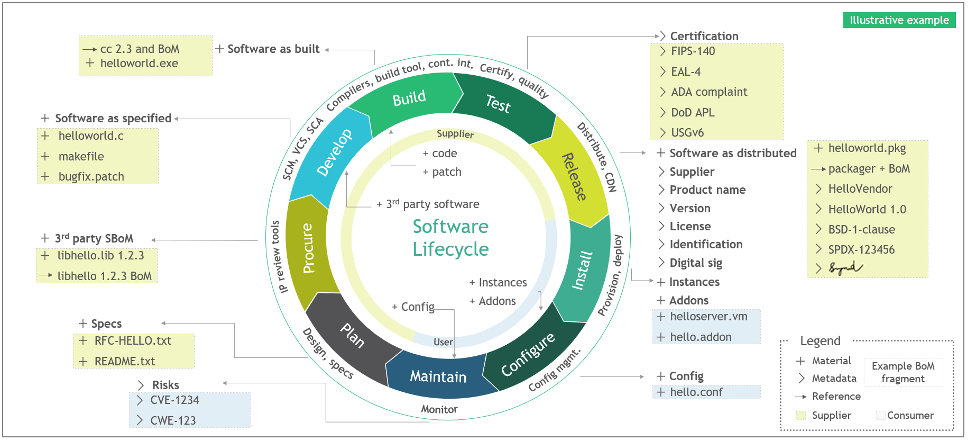
Astăzi, SBOMnu mai sunt opționale. Sunt o cerință de reglementare pentru multe organizații atât din SUA, cât și din Europa. Conform Ordinul executiv 14028, toți contractorii federali din SUA trebuie să furnizeze o descriere completă și precisă SBOM cu produsele lor software.
În plus, organismele de reglementare precum FDA și Departamentul Apărării au mandatat SBOM utilizarea în domeniul sănătății, apărării și infrastructurii critice. Și în Europa, presiunea crește:
- Legea UE privind rezistența cibernetică Necesită SBOMs pentru toate programele software cu elemente digitale
- NIS2 consolidează regulile de securitate cibernetică pentru furnizorii de infrastructură critică
- DORA consolidează reziliența operațională în sectorul financiar
- PCI DSS 4.0 include practici de dezvoltare sigure și pregătire de răspuns
Pe baza Cadrului de Dezvoltare Software Securizată NIST și a acestor mandate globale, organizațiile trebuie:
- Menține-te la zi SBOMs pentru fiecare lansare
- Includeți metadate detaliate ale dependenței, cum ar fi versiunile și licențele
- Distribuie SBOMcu partenerii, autoritățile de reglementare și clienții
- Utilizare SBOMpentru a sprijini urmărirea și remedierea vulnerabilităților
"Dar daca SBOMNumai aceste valori nu vă vor spune ce este exploatabil. De aceea este esențial să le combinați cu informații puternice SCA capacități. Adoptarea unei SCABazate pe SBOM strategie asigură actualizări continue, informații despre accesibilitate și vizibilitate asupra întregului ciclu de viață.
Prin combinare SCA și SBOM Într-o singură platformă, echipa ta se menține cu un pas înaintea conformității, livrând în același timp software securizat, fără întârzieri.
Cum Xygeni construiește punți SCA și SBOM
Xygeni reunește ce e mai bun din sca vs. sbom într-o platformă unică, axată pe dezvoltatori. Mai important, oferă automatizare reală, context de risc și suport normativ. Toate acestea fără a forța echipele să își modifice fluxurile de lucru.
Continuu SBOM Generare prin SCA
În loc să construiască liste statice, Xygeni creează și actualizează automat listele dvs. SBOMîși folosește datele în timp real SCA motor. În special, fiecare construcție sau pull request declanșează o inventariere precisă și o cartografiere a riscurilor.
Metadate complete și formate de conformitate
SBOMAcestea includ versiuni, licențe, furnizori, hash-uri și chiar dependențe tranzitive. Le puteți exporta în formate CycloneDX sau SPDX, asigurându-vă că sunteți întotdeauna pregătit pentru audit.
Integrare DevOps-Native Workflow
Deoarece securitatea nu ar trebui să vă încetinească, Xygeni se integrează în sistemul dumneavoastră existent CI/CD configurează dacă folosești GitHub Actions, GitLab, Bitbucket sau Jenkins.
Informații despre remedierea bazată pe riscuri
Xygeni SCA merge mai departe decât detectarea. Obțineți informații utile, cum ar fi scorurile EPSS, căile de accesibilitate și Riscul de remediere funcție care ajută la alegerea unor upgrade-uri sigure și fără probleme.
Rezultate partajabile și de încredere
Puteți partaja în siguranță SBOMcu părți interesate externe, auditori sau furnizori. Cel mai important, dumneavoastră controlați când și cum sunt distribuite.
Toate acestea fac din Xygeni platforma ideală pentru echipele care doresc să simplifice conformitatea și să îmbunătățească maturitatea DevSecOps prin aducerea... sca vs. sbom împreună sub același acoperiș.
Comparați Topul SBOM Instrumente pentru 2025
SBOMsunt acum obligatorii în SUA și Europa. Dar nu toate SBOM uneltele oferă o protecție reală. Explorează cele mai bune 6 SBOM instrumente de generare și vedeți cum se compară.
Gânduri finale: SCA vs SBOM Este o alegere falsă
Pentru a încheia:
- SCA și SBOM nu sunt strategii concurente, ci complementare.
- SCA te ajută să înțelegi și să remediezi ce este riscant.
- SBOM vă oferă vizibilitate completă asupra conținutului software-ului dvs.
- Împreună, ele creează o abordare mai puternică și mai inteligentă a software supply chain security.
Pe măsură ce riscurile software continuă să evolueze, adoptarea unor abordări moderne și automatizate asigură că postura dumneavoastră de securitate rămâne proactivă și pregătită pentru audituri. Indiferent dacă sunteți un startup în continuă dezvoltare sau o companie reglementată... enterpriseUtilizarea ambelor perspective vă oferă o imagine completă și încrederea de a acționa rapid fără a rata amenințările critice.
Cu Xygeni, nu trebuie să alegi între vizibilitate și acțiune. Le obții pe amândouă, integrate perfect în fluxurile tale de lucru existente.

