






Pe măsură ce dezvoltarea de software devine mai rapidă și mai dependentă de open source, gestionarea expunerii prin software de gestionare a riscurilor de la terți este acum o prioritate. Cu toate acestea, protejarea bazei de cod înseamnă depășirea auditurilor de bază. Un sistem modern platformă terță de gestionare a riscurilor trebuie să te adâncești în tine pipelines, dependențele și resursele runtime. Prin urmare, echipele înlocuiesc învechite software de gestionare a riscurilor de la furnizori terți cu instrumente care funcționează la viteza dezvoltatorului. În acest context, software de gestionare a riscurilor de la terți și furnizori trebuie să vă ajute să detectați automat și continuu programe malware, pachete învechite, conflicte de licențe și configurații nesigure.
Introducere: Riscul terților nu mai este doar despre furnizori
Majoritatea instrumentelor de gestionare a riscurilor pentru furnizori se concentrează pe achiziții, nu pe pipelineÎți spun cine a vândut software-ul, nu ce rulează de fapt în aplicația ta. Între timp, dezvoltatorii continuă să importe, să reutilizeze și să implementeze componente terțe în fiecare zi.
Extragi dependențe din registre publice, te bazezi pe pachete cu administratori lipsă și implementezi imagini Docker pe care nimeni nu le-a scanat vreodată. Echipele juridice și de conformitate nu verifică aceste terțe părți. Dezvoltatorii le integrează direct în producție.
Așadar, ai nevoie de o strategie nouă. Pentru a gestiona riscul terților în DevOps, trebuie să scanezi cod real, să urmărești cum se comportă componentele și să aplici politici de încredere în întregul stack. Riscul se află în depozitul tău, nu într-un contract cu furnizorul.
2. De ce software-ul de gestionare a riscurilor de la furnizori terți nu poate vedea ce se află în codul dvs.
În mod tradițional, riscul terților însemna riscul furnizorului. Trimiteai un chestionar, verificai certificările, poate făceai un audit rapid și mergeai mai departe. Cu toate acestea, software-ul nu mai funcționează așa.
Astăzi, baza ta de cod preia pachete din NPM, PyPI, Maven, Hub Docker... și multe altele. Aceștia nu sunt furnizori pe care îi contractați, ci contribuitori pe care nu îi cunoașteți. Unii dintre ei mențin dependențe critice, alții nu și-au actualizat codul de ani de zile. Și, ocazional, cineva încarcă programe malware deghizate în modul util.
Prin urmare, acești „furnizori invizibili” reprezintă o suprafață de atac tot mai mare. Aceștia pot introduce:
- Vulnerabilități critice
- Licențe incompatibile sau riscante (GPL, AGPL, SSPL…)
- Pachete abandonate fără actualizări viitoare
- Dependențe troienizate sau sarcini utile ofuscate
Prin urmare, bazarea exclusivă pe software-ul tradițional de gestionare a riscurilor de la furnizori terți nu vă va proteja de amenințările care se află deja în sistemul dvs. pipelineDacă strategia dumneavoastră de gestionare a riscurilor pentru terți nu include scanarea la nivel de componentă, lăsați un punct orb larg deschis.
În plus, cadre de conformitate La fel ca DORA și NIS2, acum se așteaptă să gestionați codul terților în același mod în care gestionați serviciile terților. Aceasta include guvernanța licențelor, proveniența software-ului și atenuarea activă a vulnerabilităților.
Ce contează cu adevărat pentru capacitățile platformelor de gestionare a riscurilor terțe
Dacă instrumentul dvs. terț de gestionare a riscurilor urmărește doar furnizorii, acesta trece cu vederea problema reală. Dezvoltatorii importă acum mai mult cod neverificat ca niciodată, din pachete, containere, scripturi și... CI/CD plugin-uri. Prin urmare, software-ul pe care îl livrați conține adesea sute de elemente terțe pe care nu le-ați construit, revizuit sau verificat.
Pentru a gestiona corect acest risc, software-ul modern de gestionare a riscurilor de la terți trebuie să îndeplinească noi cerințe standard și trebuie să funcționeze la nivelul unde există riscurile reale: în baza de cod și pipelines.
Mai exact, iată ce ar trebui să ofere soluția potrivită:
SBOMși vizibilitate într-o platformă de gestionare a riscurilor terță parte
Nu poți securiza ceea ce nu poți vedea. Platforma ta trebuie să identifice toate componentele terțe, inclusiv dependențele tranzitive și pachetele la nivel de sistem. O soluție completă și actualizată continuu Listă de materiale software (SBOM) nu mai este opțional, este impus de framework-uri precum DORA, NIS2 și Ordinul Executiv 14028.
Detectarea și guvernanța riscurilor de licență
Încălcările licenței pot declanșa procese sau vă pot obliga să creați open-source pentru întregul set de instrumente. Instrumentele dumneavoastră trebuie detectarea licențelor cu risc ridicat (precum AGPL sau SSPL), să aplice politici personalizate și să detecteze tipurile de licențe necunoscute sau conflictuale înainte ca acestea să ajungă în producție.
Alerte de întreținere și învechire
Bibliotecile învechite sunt adesea vulnerabile, neactualizate și neîntreținute. Platforma dvs. trebuie să vă avertizeze atunci când o componentă nu a fost actualizată de ani de zile sau când administratorul acesteia a dispărut. Acest lucru ajută la prevenirea transformării datoriei tehnice în datorii de securitate.
Detectarea în timp real a programelor malware și a amenințărilor la nivelul lanțului de aprovizionare
Pachetele rău intenționate nu așteaptă revizuiri de audit. Sunt concepute să se integreze și să se activeze discret. De aceea, platforma dvs. de gestionare a riscurilor trebuie să includă scanarea în timp real pentru troieni, backdoor-uri, typosquatting și scripturi suspecte, înainte ca vreunul dintre acestea să ajungă în mediul dvs.
Accesibilitate și prioritizare încorporate
Inundarea dezvoltatorilor cu 500 de vulnerabilități neexploatabile nu îmbunătățește securitatea. În schimb, creează zgomot, întârzie acțiunile și pierde timp. Prin urmare, o platformă utilă trebuie să meargă mai departe. Ar trebui să arate ce este de fapt accesibil și exploatabil în aplicația ta. În plus, trebuie să prioritizeze problemele în funcție de impactul asupra afacerii și să reducă oboseala alertelor fără a ascunde riscurile reale.
Cum acționează Xygeni ca software de gestionare a riscurilor pentru dezvoltatori, atât pentru terți, cât și pentru furnizori
Instrumentele tradiționale ale furnizorilor nu vă protejează software-ul de amenințările din lumea reală. În schimb, aveți nevoie de o platformă terță de gestionare a riscurilor care să analizeze codul dvs., să scaneze dependențele și să blocheze elementele periculoase, înainte de a fi integrate sau implementate.
Iată cum Xygeni oferă protecție reală printr-o abordare care pune dezvoltatorul pe primul loc:
4.1 Construiți SBOMs cu vizibilitate completă a dependenței
Fiecare software solid de gestionare a riscurilor, dezvoltat de o terță parte, trebuie să ofere un inventar complet, în timp real, al dependențelor dumneavoastră. Xygeni generează automat SBOMs în ambele formate SPDX și CycloneDX.
- Obțineți vizibilitate completă asupra dependențelor directe, tranzitive și nedeclarate
- SBOMse actualizează cu fiecare versiune sau scanare, asigurând conformitatea continuă
- Exportați-le sau încorporați-le în atestări pentru a dovedi încrederea în lanțul dumneavoastră de aprovizionare
Prin urmare, eliminați punctele moarte și reduceți cheltuielile generale de audit.
4.2 Detectarea riscurilor de întreținere în software-ul de gestionare a riscurilor de la terți și furnizori
Deși multe instrumente listează vulnerabilitățile, puține vă arată ce componente sunt învechite sau nu mai sunt întreținute. Xygeni o face.
Semnalează:
- Biblioteci fără actualizări de peste un an
- Proiecte fără mentenatori activi
- Componente nepachetate cu riscuri cunoscute
Acestea sunt riscuri silențioase. Fără vizibilitate, ele persistă. Cu toate acestea, Xygeni le evidențiază din timp, astfel încât echipa ta să poată acționa înainte ca acestea să devină datorii.
4.3 Aplicarea automată a conformității cu licența
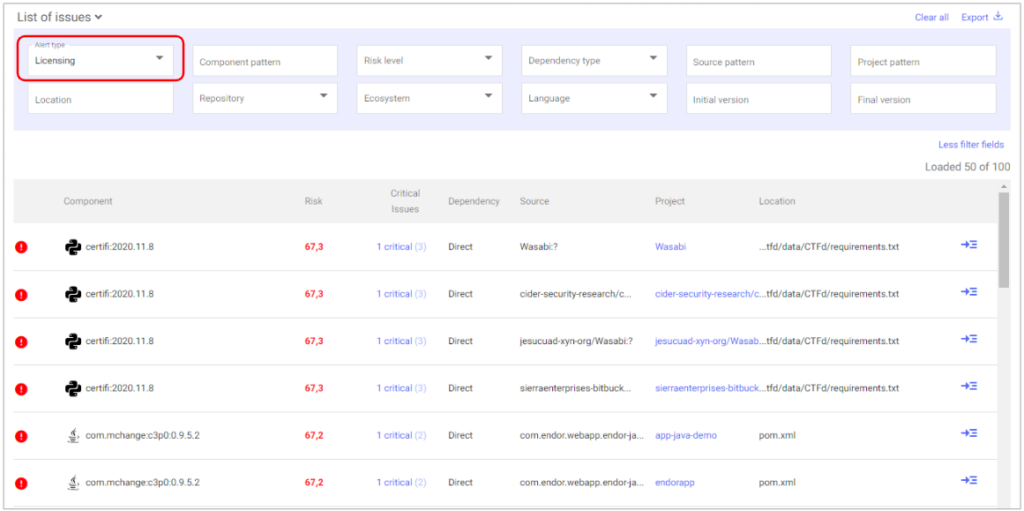
O parte critică a oricărui software de gestionare a riscurilor de la terți și furnizori este vizibilitatea riscurilor licenței.
Xygeni analizează licența fiecărui pachet și afișează alerte când:
- O componentă include licențe de tip Copyleft sau AGPL
- Aveți termeni conflictuali sau necunoscuți
- O dependență încalcă politica internă OSS
Veți vedea alerte marcate cu o pictogramă 🚫. Dacă faceți clic, se afișează licența exactă, nivelul de impact și acțiunea sugerată. În acest fel, preveniți încălcările licenței înainte ca acestea să devină legale.
4.4 Detectarea și blocarea programelor malware în timp real
Standard Software-ul de gestionare a riscurilor de la furnizorii terți omite complet acest aspect: malware în interiorul dependențelor tale.
Xygeni scanează pentru malware cunoscut folosind informații despre amenințări de pe GitHub, OSV și NVD. În plus, rulează scanări comportamentale pentru a detecta malware de tip zero-day și polimorfic înainte de a se răspândi.
Pachetele rău intenționate sunt semnalizate cu o pictogramă ☣️. Astfel, puteți revizui metadatele complete, puteți vedea originea și puteți pune componenta în carantină instantaneu. Acest nivel de protecție este esențial pentru sistemele moderne. pipelines.
4.5 Prioritizează ceea ce afectează de fapt aplicația ta
Nu toate vulnerabilitățile sunt la fel. Cu instrumentele tradiționale, pierzi timp reparând CVE-uri care nu îți afectează codul.
Platforma terță de gestionare a riscurilor Xygeni prioritizează riscurile reale folosind:
- Analiza accesibilității: verifică dacă este folosit cod vulnerabil
- Scorarea EPSSprezice probabilitatea exploatării în lumea reală
Această combinație filtrează zgomotul și asigură că echipa ta rezolvă rapid problemele cu adevărat importante.
4.6 Remedierea automată a riscurilor din PR-urile dvs.
Majoritatea programelor software de gestionare a riscurilor de la terți vă lasă remedierea la latitudinea dumneavoastră. Dar Xygeni merge mai departe.
Când detectează o problemă, te ajută să o remediezi automat:
- AutoFix sugerează cea mai bună versiune sigură
- Se deschide a pull request cu context și jurnal de modificări
- Puteți aplica mai multe remedieri în bloc
Acest lucru economisește ore întregi de muncă manuală și elimină incertitudinea legată de aplicarea corecțiilor.
Împreună, aceste capabilități transformă Xygeni într-un adevărat software de gestionare a riscurilor pentru dezvoltatori, nu doar pentru conformitate. Veți preveni programele malware, încălcările licențelor și deviația dependenței înainte ca acestea să provoace daune.
Software de gestionare a riscurilor de la furnizori terți vs. controale la nivel de cod
| Caracteristică / Zonă de risc | Software de gestionare a riscurilor furnizorilor legacy | Platformă de gestionare a riscurilor Xygeni de la terți |
|---|---|---|
| Urmărește datele juridice și de achiziții | ✅ Da | ✅ Da (prin SBOM + metadate licență) |
| Analizează dependențele de cod | ❌ Nu | ✅ Da (în timp real) SCA implementate cu SBOM generaţie) |
| Detectează colete abandonate sau neîntreținute | ❌ Nu | ✅ Da (prin metadate + analiză de întreținere) |
| Identifică licențele riscante sau Copyleft | ⚠️ Parțial (revizuire manuală) | ✅ Da (detectare automată a riscurilor legate de licență) |
| Blochează programe malware cunoscute și necunoscute | ❌ Nu | ✅ Da (prin Avertizare Timpurie + scanare comportamentală) |
| Prioritizează vulnerabilitățile exploatabile | ❌ Nu | ✅ Da (Accesibilitate + scor EPSS) |
| Generează automat remedierea pull requests | ❌ Nu | ✅ Da (AutoFix + cereri de plată în bloc) |
| Se integrează în CI/CD pipelines | ❌ Nu | ✅ Da (pre-fuziune, pre-implementare, porți de atestare) |
| Îndeplinește cerințele DORA / NIS2 ale terților | ⚠️ Limitat | ✅ Da (cod, licență și acoperire a provenienței) |
5. Utilizarea software-ului de gestionare a riscurilor de la terți pentru a rămâne în conformitate cu DORA și NIS2
Securitatea nu înseamnă doar protejarea ta pipelinePe măsură ce noile reglementări ridică ștacheta, companiile au nevoie de o platformă terță de gestionare a riscurilor care să ajute la respectarea conformității fără a bloca livrarea.
Să analizăm cum Xygeni face acest lucru posibil.
DORA și NIS2: De la furnizori terți la open source
Digital Operational Resilience Act (DORA) si Directiva NIS2 Ambele promovează o supraveghere mai strictă din partea terților. Cu toate acestea, ele nu se opresc la furnizori. Aceste legi includ în mod explicit componentele software pe care le utilizați în stivă, în special cele open source.
Prin urmare, software-ul dumneavoastră de gestionare a riscurilor de la terți trebuie:
- Monitorizați componentele OSS în timp real
- Detectează amenințări cunoscute și necunoscute (inclusiv malware)
- Aplicarea conformității cu licențele
- Urmăriți proveniența și integritatea software-ului
- Mențineți o actualizare SBOM pe lansare
Xygeni face toate acestea direct din cutie, integrându-le în sistemul dumneavoastră existent CI/CD și instrumente de control al versiunilor. Fără pași suplimentari.
Ordinul Executiv 14028 și SBOM Cerinţe
In Statele Unite ale Americii, OUG 14028 face SBOMo cerință legală pentru furnizorii federali de software. Dar chiar și în afara guvernului, furnizorii trebuie acum să dea dovadă de transparență deplină asupra conținutului componentelor lor.
Xygeni te ajută să fii cu un pas înainte:
- Se generează automat SBOMs pentru fiecare compilare în SPDX sau CycloneDX
- Semnează și stochează aceste informații SBOMalături de artefacte de construcție
- Include metadate de licență și vulnerabilitate
- Acceptă atât stocarea de artefacte în registre publice, cât și în registre private
Cu acest nivel de trasabilitate, puteți trece audituri, puteți răspunde la solicitările clienților și puteți menține transparența completă a software-ului la scară largă.
Atestare continuă și aplicarea politicilor
Xygeni nu este doar un scaner. Impune încrederea automat folosind:
- Semnat atestări integrale
- Porți de control în timp real bazate pe rezultatele scanării
- centralizată dashboards pentru audit și revizuire a conformității
Acest lucru ajută echipa ta să demonstreze că toate riscurile terților, fie ele bazate pe furnizori sau pe coduri, sunt identificate, verificate și controlate.
Conformitate dezvoltator-primul
Spre deosebire de software-ul de gestionare a riscurilor de la furnizori terți, Xygeni nu necesită fluxuri de lucru noi. Dezvoltatorii continuă să lucreze ca de obicei, în timp ce platforma se ocupă de licențiere, malware și... SBOM validare în culise.
Acest echilibru între automatizare și vizibilitate asigură că:
- Dezvoltatorii nu încetinesc ritmul
- Echipele de securitate mențin controlul
- Auditorii beneficiază de trasabilitate completă
Și, în cele din urmă, organizația dumneavoastră rămâne conformă fără probleme.
6. De ce trebuie să înceapă acoperirea platformelor de gestionare a riscurilor terțe cu codul
Riscul pentru terți nu mai este doar o problemă de achiziții. Dimpotrivă, este o problemă software cu care dezvoltatorii se confruntă zilnic. Expunerea dvs. provine din dependențe nesigure, biblioteci învechite, pachete rău intenționate și încălcări ale licențelor ascunse adânc în stiva dvs.
Deși multe echipe se bazează încă pe instrumente tradiționale, software de gestionare a riscurilor de la furnizori terți, de tip vechi nu a fost niciodată conceput pentru a gestiona acest nivel de complexitate. Se concentrează pe furnizori, nu pe cod. Prin urmare, lasă puncte oarbe pe care atacatorii le pot exploata. În DevOps-ul modern, ai nevoie de mai mult decât liste de verificare. Ai nevoie de un platformă terță de gestionare a riscurilor care scanează de fapt ceea ce construiești și securizează ceea ce expediezi.
Exact asta oferă Xygeni. Depășește analiza superficială și oferă echipei tale o protecție reală. De la detectarea programelor malware până la SBOM automatizare pentru urmărirea licențelor și prioritizarea bazată pe accesibilitate, vă ajută să:
- Controlează ce intră în lanțul tău de aprovizionare cu software înainte de a ajunge în producție
- Respectați fără efort framework-uri precum DORA, NIS2 și EO 14028
- Remediați problemele automat cu pull request corecții în context
- Dovediți încredere în fiecare compilare, depozit și pipeline consecvent

