






Atacurile la lanțul de aprovizionare software devin din ce în ce mai răspândite și devastatoare. De exemplu, Gartner prezice că 45% din totalul companiilor vor experimenta o încălcare a securității datelor până în 2025. În plus, Întreprinderi de securitate cibernetică subliniază gravitatea acestei amenințări, proiectând daune anuale uimitoare de 138 de miliarde de dolari până în 2031. Per total, aceste previziuni evidențiază nevoia urgentă ca organizațiile să acorde prioritate software supply chain security și să implementeze măsuri robuste pentru a proteja datele sensibile, operațiunile și reputația.
Deoarece modernul pipelineDependența mare de componente externe, creșterea bibliotecilor terțe, ciclurile mai rapide de dezvoltare software, lanțurile de aprovizionare complexe, lipsa de vizibilitate, noile tehnici de atac, adoptarea SaaS și resursele limitate sunt toate factorii care determină creșterea numărului de atacurile lanțului de aprovizionare cu softwarePrin urmare, organizațiile trebuie să adopte o abordare cuprinzătoare și activă pentru a aborda aceste provocări și a-și proteja lanțurile de aprovizionare cu software.
Ce este un atac asupra lanțului de aprovizionare software?
ENISA definește un Atac la lanțul de aprovizionare software as „o compromitere a unui anumit activ, de exemplu, infrastructura și software-ul comercial al unui furnizor de software, pentru a afecta indirect o anumită țintă sau anumite ținte, de exemplu, clienții furnizorului de software.” Cu alte cuvinte, un atac asupra lanțului de aprovizionare software este o activitate rău intenționată care vizează lanțul de aprovizionare software, având ca scop compromiterea și introducerea vulnerabilităților sau a programelor malware în procesul de dezvoltare și distribuție. Prin urmare, acest tip de atac exploatează rețeaua interconectată și adesea complicată de procese, instrumente și entități implicate în construirea și livrarea de software.
Componente și concepte cheie legate de un atac în lanțul de aprovizionare software
Informațiile despre amenințările cibernetice și literatura de securitate a informațiilor sunt adesea incomplete atacurile lanțului de aprovizionare cu software în categorii distincte pentru o analiză și o apărare mai bune. Prin urmare, această secțiune introduce cele cinci concepte cheie definite de Catalogul de modele de atac MITREAcest catalog structurează modelele de atac ale lanțului de aprovizionare pentru a facilita analiza utilizând diverse surse, inclusiv amenințările adverse colectate de NIST.
Actul de atac: Ce
Actul de atac este acțiunea specifică care livrează o sarcină utilă sau o intenție malițioasă unui sistem. Drept urmare, produce daune directe.
- Exemplul 1: Program malware introdus în software-ul de sistem în timpul procesului de construire.
- Exemplul 2: Cerințe de sistem sau documente de proiectare modificate cu rea intenție.
Vector de atac: Cum
Vectorul de atac este metoda utilizată de adversari pentru a exploata vulnerabilitățile sau punctele slabe ale proceselor. Prin urmare, acesta arată modul în care atacatorii accesează și abuzează de suprafața de atac.
- Exemplul 1: Un atacator modifică codul sursă dintr-un depozit compromis.
- Exemplul 2: Un atacator obține acces neautorizat la documentația tehnică internă.
Explorează mai departe în Glosar de vectori de atac pentru perspective suplimentare.
Originea atacului: The Who
Originea identifică sursa atacului. Prin urmare, clarifică rolul, statutul sau relația atacatorului cu sistemul.
- Exemplul 1: O persoană din interior cu acces privilegiat la serverele de compilare modifică un script.
- Exemplul 2: Un actor extern de amenințări încarcă un pachet troianizat într-un registru public.
Scopul atacului: De ce
Scopul explică motivul din spatele atacului. Mai presus de toate, evidențiază ceea ce doresc adversarii să obțină.
- Întrerupere: oprirea serviciilor sau a construcțiilor.
- Corupție: reducerea încrederii prin modificarea artefactelor sau a codului sursă.
- Dezvăluire: scurgerea de secrete sensibile sau a proprietății intelectuale.
Impactul atacului: Consecințele
În cele din urmă, impactul descrie rezultatele unui atac, arătând consecințele pentru furnizorii de software și clienți.
- Exemplul 1: Orice proiect care folosește un program defect va fi corupt ulterior.
- Exemplul 2: Oamenii instalează software prost în sistemele lor de lucru fără să știe.
Cele mai frecvente atacuri asupra lanțului de aprovizionare software
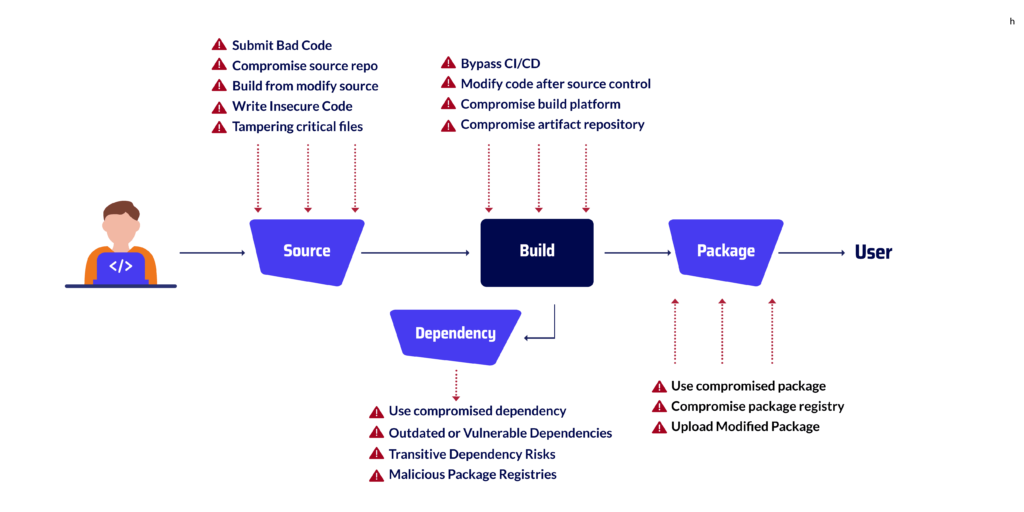
Numeroase tipuri de atacurile lanțului de aprovizionare cu software există, iar organizațiile trebuie să fie conștiente de diverșii vectori de amenințare din fiecare etapă a ciclului de viață. Pe baza cadrul SLSA, Institutul Național al SUA pentru Standardși Tehnologie (NIST) și Agenția pentru Securitate Cibernetică și Securitatea Infrastructurii (CISA), aceste amenințări pot fi grupate în patru categorii: riscuri la sursă, la compilare, la pachet și la dependență.
Atacurile asupra lanțului de aprovizionare software în etapa sursă
- Trimiteți cod greșit → vedeți cum Cerere de utilizare a flaconului.obținerea unei abuzuri or defecte de deserializare nesigură crearea unor suprafețe de atac direct.
- Depozit surse compromise
- Construiți dintr-o sursă modificată
- Scrieți cod nesigur
- Manipularea fișierelor critice → așa cum este explicat în Analiza backdoor-ului chmod 777.
Atacurile asupra lanțului de aprovizionare software în etapa de construire
În Etapa de construcție, dezvoltatorii compilează și integrează codul într-o versiune funcțională. pentru că această fază este atât de critică, încât riscurile includ omiterea verificărilor de securitate în CI/CD pipeline, modificarea codului după controlul versiunilor sau compromiterea procesului de compilare. prin urmare, codul malițios se poate strecura neobservat în artefacte.
- Bypass CI/CD → legat de Programe malware precompilate pe GitHub.
- Modificarea codului după controlul sursei
- Compromisarea procesului de construire → atenuată cu Detectarea avertizărilor timpurii DevSecOps.
- Depozit de artefacte compromise
Atacurile asupra lanțului de aprovizionare software în etapa de ambalare
Etapa pachetului este momentul în care punem tot codul laolaltă pentru a crea un produs final. Această parte este riscantă, deoarece cineva ar putea folosi pachete proaste sau ar putea schimba locurile online de unde le obținem. Atacatorii pot chiar încărca versiuni dăunătoare ale unor pachete populare pe aceste site-uri web.
- Folosește pachetul compromis → acoperit de evaluări ale scanerelor de malware.
- Registrul pachetelor compromise
- Încărcați pachetul modificat → analizat în Malware-ul generator fals Namso-gen.
Atacurile asupra lanțului de aprovizionare software în etapa de dependență
În Etapa de dependență, adăugăm biblioteci și pachete terțe la software-ul nostru. Această etapă este riscantă deoarece orice problemă din acele părți se poate răspândi ușor și discret la restul proiectului.
- Utilizarea Dependenței Compromise → explicată cu Riscuri DoS în dependențele ofuscate.
- Dependențe învechite sau vulnerabile
- Riscurile dependenței tranzitive
- Registre de pachete rău intenționate → atenuat cu Instrumente de securitate DevOps și managementul riscului de la terți.

Riscuri comune ale lanțului de aprovizionare în fiecare etapă a SDLC
| Etapă | Amenințări tipice | Exemplu |
|---|---|---|
| Sursa | • Trimiterea de cod rău intenționat sau nesigur • Manipularea fișierelor critice • Compromiterea depozitului sursă | XcodeGhost (2015): Cod malițios injectat în compilatorul Xcode de la Apple, răspândindu-se în aplicațiile iOS. |
| Construi | • Ocolire CI/CD verificări de securitate • Modificarea codului după controlul sursei • Compromiterea depozitelor de artefacte | SolarWinds Orion (2020): atacatorii s-au infiltrat în clădire pipeline, inserând un backdoor în actualizările de software semnate. |
| Pachet | • Încărcarea pachetelor modificate • Registre de pachete de otrăvire • Distribuirea de artefacte compromise | EventStream NPM (2018): un atacator a introdus un backdoor într-un pachet NPM popular descărcat de mii de ori. |
| Dependenţă | • Utilizarea dependenței învechite sau vulnerabile • Exploatarea dependențelor tranzitive • Publicarea de pachete asemănătoare cu cele ale unui rău intenționat | Ușă din spate XZ Utils (2024): o bibliotecă de compresie troianizată aproape că a fost distribuită în downstream în distribuțiile Linux. |
Tehnici comune de atac asupra lanțului de aprovizionare software
Potrivit CISConform unui raport A și NIST, atacurile la lanțul de aprovizionare software se încadrează adesea în trei categorii principale.
Totuși, incidentele recente arată vectori suplimentari pe care dezvoltatorii trebuie să îi înțeleagă.
Mai jos vom detalia cele mai relevante tehnici cu exemple practice.
Actualizări privind deturnarea
Atacatorii compromit mecanismele legitime de actualizare pentru a distribui programe malware.
De exemplu, atacul NotPetya din 2017 a abuzat serverul de actualizare a software-ului fiscal MEDoc din Ucraina, livrând
malware distructiv de tip wiper deghizat în patch. Pentru a se apăra împotriva acestui risc, echipele ar trebui să aplice detectarea și răspunsul la amenințări pentru DevOps practici care semnalează comportamente anormale în fluxurile de actualizare.
Subminarea semnării codului
Această tehnică implică utilizarea abuzivă sau furtul de certificate de semnare valide pentru a face ca un cod rău intenționat să pară legitim.
Un caz notabil a fost compromisul CCleaner din 2017, unde atacatorii au distribuit software troian semnat cu certificate valide.
Prin urmare, organizațiile au nevoie de controale unificate ale integrității, cum ar fi cele descrise în strategii pentru platformele de securitate cibernetică
Compromiterea codului open-source
Adversarii introduc backdoor-uri în pachete open-source populare, introduse ulterior în mii de proiecte.
Incidentul EventStream NPM și backdoor-ul XZ Utils (2024) ilustrează cât de important a devenit acest vector.
Dezvoltatorii ar trebui să examineze resurse precum Întrebări frecvente despre securitatea NPM și incidente de pachete typosquatted pentru a învăța cum să eviți dependențele otrăvite.
Confuzie privind dependența
Descris pentru prima dată de Alex Birsan în 2021, acest atac exploatează coliziunile de denumire dintre registrele de pachete interne și cele publice, păcălind sistemele de compilare să extragă versiuni rău intenționate în loc de pachete interne de încredere.
Typosquatting și pachete rău intenționate
Atacatorii publică pachete rău intenționate cu nume similare bibliotecilor populare (de exemplu, „reqeusts” în loc de „requests”).
Dezvoltatorii le instalează accidental, introducând programe malware în proiectele lor.
Un exemplu real este analizat în Malware din generația Namso și în lista noastră de scanere de programe malware cu sursă deschisă.
Construi Pipeline Imixtiunea
Așa cum se vede în cazul compromiterii SolarWinds Orion, atacatorii pot infiltra serverele de compilare pentru a injecta cod rău intenționat în timpul compilării.
Acest lucru face ca întregul lanț de artefacte semnate să nu fie de încredere. Tehnicile de prevenire includ monitorizarea CI/CD integritate cu detectarea timpurie a avertizărilor și analizând
Campanii de malware preconstruite pe GitHub.
Cum arată un atac asupra lanțului de aprovizionare software: cazul SolarWinds
Mai presus de toate, atacul SolarWinds Orion este cel mai cunoscut exemplu de încălcare a lanțului de aprovizionare software. Acesta arată cum atacatorii pot avansa pas cu pas în procesul de construire și, prin urmare, pot răspândi cod dăunător către mii de utilizatori.
Mai întâi, atacatorii au intrat în serverele de compilare ale SolarWinds.
După aceea, au adăugat în liniște cod malițios în actualizările Orion.
Deoarece aceste actualizări au fost semnate și livrate ca software de încredere, multe companii le-au instalat fără să cunoască riscul.
În total, peste 18,000 de organizații au fost afectate, iar atacatorii au obținut acces la sisteme foarte sensibile.
Din perspectiva unui dezvoltator, acest atac oferă trei lecții simple:
- Apărarea perimetrală nu este suficientăatacatorii au modificat versiunea pipeline însăși.
- Verificările continue sunt esențialesigur build attestations, verificările de integritate și detectarea anomaliilor ajută la blocarea manipulării.
- O construcție otrăvită poate ajunge la nivel globalun singur pipeline Un compromis poate crea o criză de securitate mondială.
Xygeni: Platforma AppSec completă și completă
Deoarece atacurile asupra lanțului de aprovizionare software pot afecta fiecare etapă a SDLC,
platforma AppSec all-in-one, Xygeni, protejează etapele de sursă, compilare, pachetizare și dependențe. Oferă dezvoltatorilor și echipelor de securitate un singur loc pentru a preveni, detecta și remedia riscurile într-un mod simplu. Drept urmare, nu mai trebuie să jonglezi cu mai multe instrumente, Xygeni acoperă întregul ciclu de viață.
Protecția etapei sursă
În stadiul sursei, riscurile includ nesiguranță commits, depozite otrăvite sau fișiere modificate. Xygeni scanează codul în timp real cu adânc SAST și detectarea secretelor.
De asemenea, blochează substanțele dăunătoare commits prin CI/CD guardrails.
În acest fel, problemele sunt oprite înainte ca acestea să părăsească depozitul.
Protecția Scenei de Construcție
În timpul etapei de construire, atacatorii pot încerca să ocolească pipelinesau alterarea artefactelor.
Xygeni securizează procesul de construcție cu verificări conforme cu SLSA, validare a integrității și semnături fără cheie. De asemenea, urmărește comportamentele neobișnuite din interior CI/CD locuri de muncă. Prin urmare, versiunile modificate sunt semnalate imediat și blocate înainte de lansare.
Protecția etapei pachetului
În etapa de pachetizare, registrele compromise sau bibliotecile modificate introduc adesea programe malware. Detectarea programelor malware și scanarea licențelor de către Xygeni revizuiți fiecare artefact, în timp ce AutoFix sugerează căi de actualizare sigure cu analiza sa de risc de remediere. Doar pachetele verificate și conforme avansează în pipeline.
Protecția etapei de dependență
Codul terț este cea mai mare suprafață de atac. Analiza compoziției software Xygeni (SCA) face mai mult decât să listeze CVE-urile, verifică dacă codul riscant poate fi exploatat. De asemenea, semnalează programe malware ascunse și dependențele tranzitive riscante. Mai presus de toate, acest lucru asigură că dezvoltatorii livrează doar dependențe sigure.
Secrete și securitatea infrastructurii
Dincolo de cod și pachete, atacurile exploatează adesea secrete scurse sau o infrastructură slabă. Xygeni scanează pentru chei, token-uri și acreditări expuse în cod, configurații și straturi Docker. De asemenea, poate valida și revoca automat secretele scurse cu Remediere AutoFix. In acelasi timp, IaC de bare/QR previne configurațiile greșite pe care atacatorii le-ar putea abuza ulterior.
Detectare și remedieri mai inteligente
Majoritatea instrumentelor se opresc la alerte. Xygeni merge mai departe. Motorul său AutoFix creează patch-uri securizate, pull requestssau îndrumări pas cu pas, în funcție de problemă. Vizualizarea Riscului de Remediere arată, de asemenea, care versiune de patch este cea mai sigură, astfel încât echipele să remedieze problemele fără a adăuga altele noi.
O platformă unificată
Deoarece Xygeni combină SAST, SCA, detectarea programelor malware, gestionarea secretelor, IaC scanare, detectare a anomaliilor și controale securizate de compilare într-o singură platformă AppSec,
oferă o acoperire completă pe tot parcursul SDLCAtât dezvoltatorii, cât și echipele de securitate beneficiază de o singură sursă de informații, cu vizibilitate clară, soluții practice și protecție puternică împotriva atacurilor din lanțul de aprovizionare.
Luând în considerare toate lucrurile, Xygeni, platforma AppSec completă și completă, ajută echipele să construiască rapid și să rămână în siguranță. Prin protejarea etapelor de sursă, compilare, pachetizare și dependențe și prin adăugarea de remedieri automate la fiecare pas, se asigură că atacurile din lanțul de aprovizionare software sunt oprite înainte ca acestea să ajungă în producție.

