






Dezvoltarea modernă se mișcă rapid, dar codarea securizată nu poate fi lăsată în urmă. Dacă vă întrebați ce este un cod securizat sau cum se integrează practicile de codare securizată OWASP în fluxul dvs. de lucru DevOps, vă puneți întrebările potrivite.
Simplu spus, un cod securizat este un software scris, testat și întreținut pentru a minimiza vulnerabilitățile de la început, fără a încetini echipa.
Indiferent dacă implementați microservicii, lucrați cu arhitecturi cloud-native sau gestionați monoliți legacy, codarea securizată trebuie integrată în fiecare etapă a ciclului de viață.
Cunoașterea conceptului de cod securizat permite dezvoltatorilor, echipelor DevOps și inginerilor de securitate să construiască aplicații rezistente care să reziste amenințărilor din lumea reală.
Mai presus de toate, codul securizat este proactiv, identifică probleme precum injecție SQL, lacune în autentificare și dependențe riscante înainte de producție.
Glosar Xygeni
Ce este un cod securizat?
Cod scris pentru a minimiza vulnerabilitățile, a rezista atacurilor și a susține conformitatea de la început.
De ce este mai important ca niciodată să înțelegi ce este un cod securizat
Într-un mediu în care încălcările costă milioane, iar reglementările se înăspresc, ignorarea a ceea ce este un cod securizat este o greșeală costisitoare. Fiecare pull request care sare peste practici de codificare sigure introduce riscuri și datorii tehnice pe care echipa ta va trebui să le rezolve ulterior.
Potrivit Practici de codare sigură OWASP, printre riscurile principale se numără defectele de injecție, controlul accesului întrerupt și erorile criptografice. Acestea nu sunt cazuri limită. Sunt unele dintre cele mai frecvente vulnerabilități întâlnite în mediile de producție din lumea reală.
În plus, ENISA a raportat 19,754 de vulnerabilități între iulie 2023 și iunie 2024. 9.3% au fost critice, 21.8% risc ridicat.
Când înțelegi ce este un cod securizat, identifici defectele din timp, în timpul construcției, nu după incidentele de producție. În plus, aplicarea practicilor de codare securizată OWASP susține NIST și DORA conformitate, reduce remedierile rapide și consolidează încrederea utilizatorilor.
Dacă tratezi codarea securizată ca parte a fluxului tău de lucru normal, echipa ta va livra mai rapid, mai sigur și cu mai multă încredere.
Practici de codare sigură OWASP
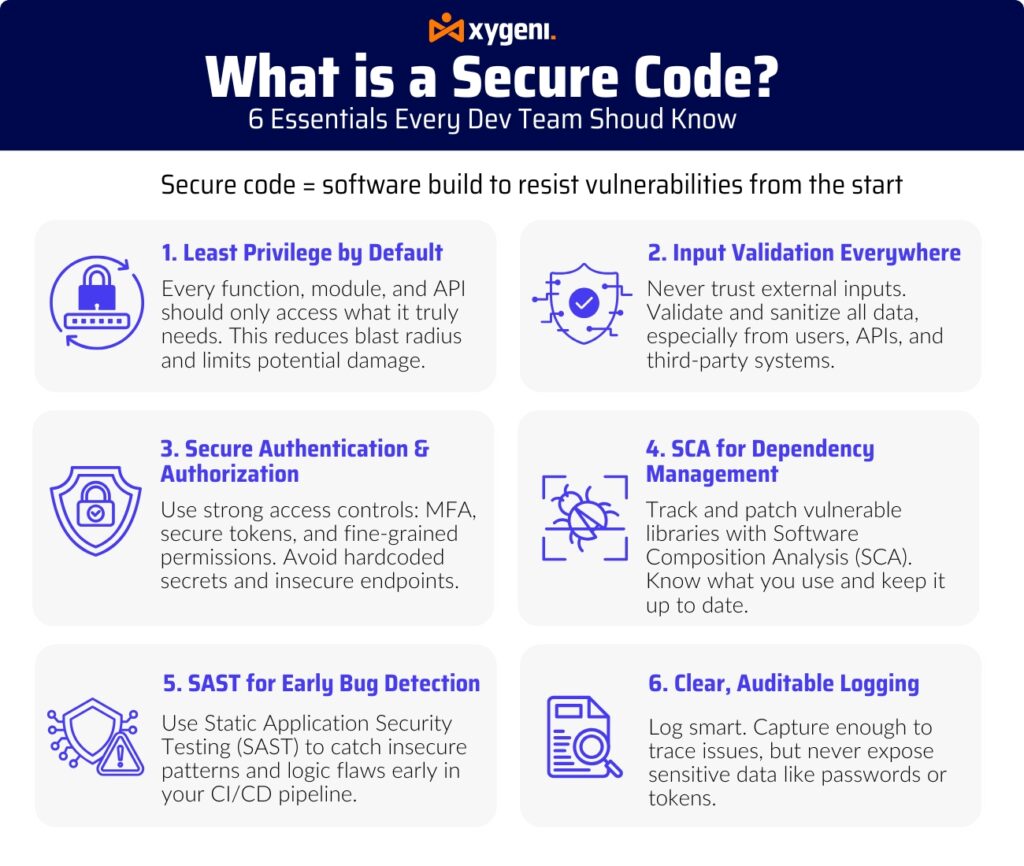
Deci, ce definește de fapt ce este un cod securizat? Să o descompunem:
Cel mai mic privilegiu implicit
Fiecare funcție, modul și API ar trebui să funcționeze doar cu permisiunile de care are nevoie cu adevărat, nici mai mult, nici mai puțin. Acest principiu reduce potențialele daune cauzate de exploatare.Validarea intrărilor peste tot
Nu vă bazați niciodată pe intrări externe. Validarea și curățarea datelor de la utilizatori, API-uri sau terți ajută la prevenirea atacurilor de tip injecție și a altor amenințări comune.Autentificare și autorizare sigure
Implementați controale puternice de identitate și acces, inclusiv validarea tokenurilor, MFA și permisiuni bazate pe roluri, pentru a limita accesul neautorizat.Managementul dependenței fiabile
Știți pe ce biblioteci și pachete se bazează software-ul dvs. Corectați rapid vulnerabilitățile cunoscute folosind instrumente precum SCA scanere (de exemplu, Xygeni).Înregistrare clară și auditabilă
Dacă ceva nu merge bine, jurnalele dvs. ar trebui să ofere un istoric trasabil și inviolabil, fără a expune date sensibile sau confidențiale.
Sfaturi DevOps zilnice pentru o programare mai sigură și mai bună
Clădire ce este un cod securizat Cultura nu înseamnă încetinire. În schimb, integrează-o în viața ta pipelinee și pull requests natural:
- Schimbați la stânga verificări de securitate: Automatizează SAST scanări (Testarea statică a securității aplicațiilor) la începutul CI/CD debit.
- Standardrecenzii de cod izeAdăugați liste de verificare pentru codare securizată.
- Automatizați urmărirea dependențelor: Utilizare Unelte care detectează pachete învechite și licențe riscante.
- Aplicați setările implicite securizateImpuneți criptarea, validarea intrărilor și șabloanele cu privilegii minime.
- Educați dezvoltatoriiÎnțelegerea unui cod securizat este o abilitate, instruiți și împuterniciți-vă echipa.
Exemplu din lumea reală: Prevenirea injecției SQL
Pentru ilustrare, luați în considerare o vulnerabilitate comună: injecție SQL. Fără o validare adecvată a datelor de intrare, un atacator ar putea manipula o interogare pentru a accesa date neautorizate. Înțelegând ce este un cod securizat, dezvoltatorii pot implementa interogări parametrizate și igienizarea datelor de intrare, atenuând eficient acest risc.
Resurse suplimentare despre codarea securizată
Pentru cei care doresc să aprofundeze practicile de codare securizată, ia în considerare explorarea următoarelor resurse:
- Practici de codare sigură OWASP Ghid de referință rapidă
- Cadrul de dezvoltare software securizat NIST (SSDF)
- Orientările ENISA privind dezvoltarea securizată de software
Gânduri finale: De ce stăpânirea unui cod securizat te diferențiază
În lumea de astăzi, cunoașterea unui cod securizat nu este opțională, ci esențială pentru construirea de software sigur și fiabil.
Prin urmare, codarea securizată reduce datoria tehnică, evită breșele de securitate și menține încrederea clienților și a echipelor de conformitate în munca dumneavoastră.
În plus, aplicarea practicilor de codare securizată OWASP ajută echipa ta să se miște rapid fără a compromite securitatea în nicio etapă.
Pe scurt, înțelegerea a ceea ce este un cod securizat înseamnă că nu doar oferi funcții, ci oferi încredere.
Începe să-ți construiești obiceiuri de programare sigure chiar azi. Utilizatorii tăi, echipa ta și viitorul tău sine îți vor mulțumi.

