






23 и 24 сентября команда Xygeni разделилась на два города и две группы участников OWASP, чтобы обсудить безопасность приложений искусственного интеллекта: OWASP AppSec Days Португалия в Порту и Мероприятие OWASP по безопасности ИИ в Карлсруэ, Германия.
Разные страны, разные компании, но почти в каждом разговоре задают один и тот же вопрос: «В каких случаях ИИ действительно помогает в обеспечении безопасности приложений, а в каких он является лишь новым ярлыком для старых инструментов?»
Это наш краткий обзор услышанного, того, что нас удивило, и наших ответов.
TL, д-р
Две комнаты OWASP, две страны, один вопрос: в чём именно ИИ помогает в обеспечении безопасности приложений? В Порту и Карлсруэ специалисты не задавались вопросом, следует ли использовать ИИ. Они спрашивали, какой именно ИИ в их стеке безопасности приложений выполняет реальную работу и кто обеспечивает безопасность самого ИИ.
- ASPM Для многих команд это все еще новая концепция. В Порту многие специалисты никогда раньше не работали с подобными методами. Application Security Posture Management платформа, несмотря на то, что они ежедневно ощущают проблему, которую она решает: слишком много инструментов, слишком много оповещений.
- ASPM и "ИИ SAST«Это не одно и то же». Сканирование выявляет недостатки в коде. ASPM определяет, какие результаты, полученные с помощью каждого запущенного вами инструмента, действительно заслуживают вашего внимания.
- Наибольший интерес вызвали методы сортировки и устранения проблем с помощью ИИ. «Это реально? Насколько срочно? Насколько сложно это исправить?» — на этот вопрос каждая команда хочет получать автоматический ответ при каждом обнаружении и при каждом сканировании.
- Искусственный интеллект сегодня – это не просто инструмент, который нужно использовать, а актив, который необходимо оберегать. Файлы подсказок, серверы MCP, конфигурации агентов и т. д.
.mcp/servers.jsonА учетные данные ИИ являются частью поверхности атаки, как ясно дала понять кампания CHAINDROP за три недели до событий. - Суверенитет имеет значение в Европе. Вопрос о запуске ИИ на собственной инфраструктуре с использованием собственной модели поднимался снова и снова.
Два города, один разговор о безопасности приложений искусственного интеллекта.
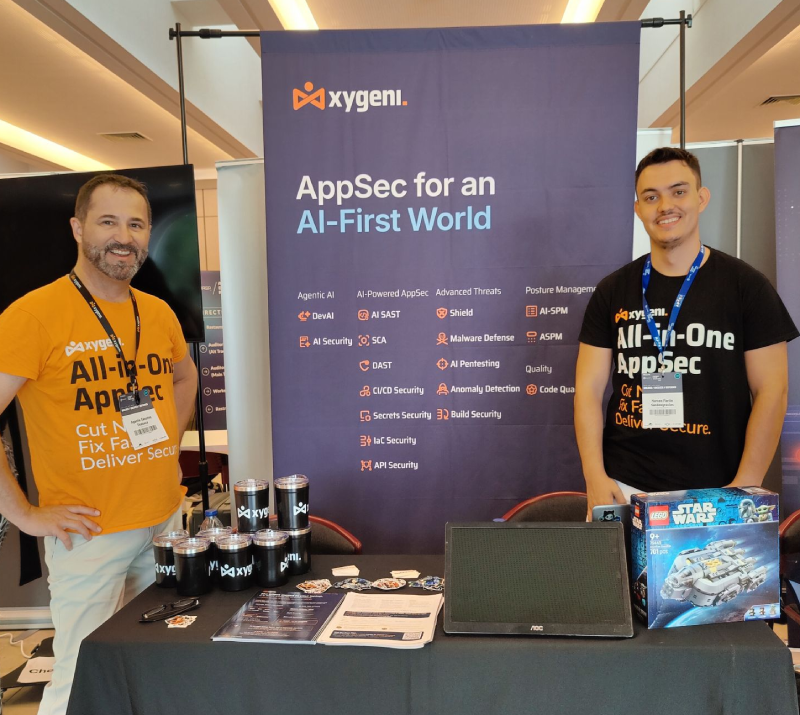
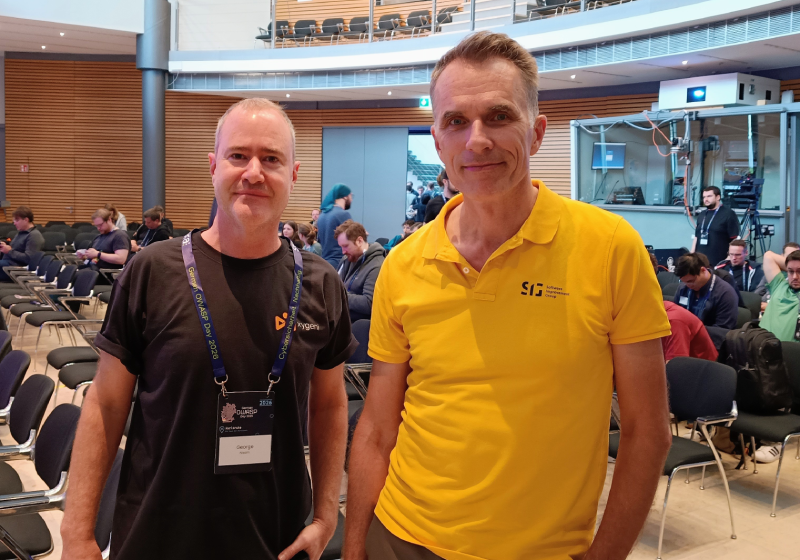
In Porto, Агустин Санчес (консультант по глобальной безопасности приложений и безопасному ИИ) и Маркос Мартин (инженер DevSecOps) провел два дня на стенде 12 Fundação Antonio Cupertino de Miranda. В Карлсруэ, Джордж Ниссим (старший инженер по решениям)) присоединился к сообществу OWASP в IHK Haus der Wirtschaft на день, посвященный вопросам безопасности ИИ.
В залах собрались специалисты-практики: разработчики, инженеры по безопасности приложений, руководители DevSecOps. Люди, которые оценивают результаты тестирования, а не просто читают слайды. Это сделало обсуждения более содержательными и полезными для нас.
Вопрос 1: «Что именно это такое?» ASPM? "
Этот вопрос постоянно поднимался в Порту, и он заслуживает четкого ответа.
ASPM (Application Security Posture Management) — это слой, который преобразует результаты, полученные с помощью всех инструментов безопасности, в единую модель рисков. Большинство организаций уже используют несколько сканеров: один для кода, один для зависимостей, один для секретов, возможно, еще один для инфраструктуры как кода. Каждый из них создает свой собственный список, свою собственную шкалу серьезности и свои собственные параметры. dashboardВ результате появляются тысячи оповещений, и нет единого ответа на единственный важный вопрос: Что мы исправим в первую очередь?
ASPM отвечает на этот вопрос. Он обрабатывает данные, полученные с помощью собственных сканеров, а также из других источников. сторонние инструментыОн сопоставляет их и расставляет приоритеты на основе реального риска, а не общей степени тяжести. Если вы новичок в этой категории, ознакомьтесь с нашим руководством по... почему ASPM что это такое и почему это важно это хорошая отправная точка.
Главный момент для команд, присутствующих в зале: ASPM не требует замены того, что у вас уже установлено. Ваш существующий стек становится входными данными.
Is ASPM то же самое, что и ИИ. SAST?
Нет. Сканирование выявляет проблемы. ASPM определяет, какие проблемы заслуживают вашего внимания.
| Размеры | Сканирование (SAST с использованием ИИ) | ASPM |
|---|---|---|
| Вопрос, на который он отвечает | Есть ли в этом коде уязвимость? | Из всего, что мы нашли, что имеет наибольшее значение? |
| Объем | Один из типов обнаружения: исходный код | Все типы находок, из каждого инструмента |
| Где ИИ помогает | Выявление, объяснение и исправление ошибок в коде. прямо в IDE | Первичная оценка, определение приоритетов и устранение проблем по всему портфелю проектов. |
| Результат | Результаты | A модель приоритетного риска и фиксированная очередь |
Вкратце: Сканирование выявляет проблемы; ASPM определяет, какие проблемы заслуживают вашего внимания. Вам нужны оба варианта, и вместе они работают эффективнее, поскольку один и тот же слой ИИ применяется как к результатам работы сканеров Xygeni, так и к результатам работы других ваших инструментов. Для более полного обзора рынка ознакомьтесь с нашим сравнением. ная ASPM инструменты для 2026 года.
Вопрос 3: «Как Xygeni использует безопасность приложений на основе ИИ?»
Именно здесь большинство разговоров заходили глубже. Наш ответ: ИИ в Xygeni предназначен не для генерации дополнительных оповещений. Он предназначен для удаления лишнего шума и завершения работы. Четыре конкретные задачи, связанные с безопасностью приложений с использованием ИИ:
1. Сортировка пациентов с помощью ИИ: насколько реальны эти результаты?
Для каждого открытия, ИИ-триаж Отвечает на три вопроса: является ли это ложноположительным результатом, насколько срочно это необходимо, исходя из реального воздействия, и насколько сложна задача исправления (автоматическая, средней сложности или высокой сложности). Работает как с результатами, полученными с помощью сканеров Xygeni, так и с результатами, полученными от сторонних сканеров.
2. Объяснение принципа работы ИИ: как злоумышленник может использовать это?
Вместо номера CWE и общего описания разработчики получают полный путь эксплуатации уязвимости: как её можно использовать и как это проверить. В этом разница между заявкой, которая застревает в списке невыполненных задач, и заявкой, которая действительно решается.
3. Исправление ошибок с помощью ИИ: устранение неполадок без нарушения работы сборки.
Xygeni предлагает проверенные решения проблем, выявленных в коде и инфраструктуре как коде, разработанные таким образом, чтобы не нарушать сборку. Цель — уменьшить количество заявок, а не улучшить их качество.
4. DevAI: безопасность внутри IDE, без запросов подтверждения.
DevAI Работает в режиме проактивности в VS Code, IntelliJ, Cursor и Windsurf. Не дожидаясь запроса от разработчика, обнаруживает уязвимости как в написанном человеком, так и в сгенерированном ИИ коде по мере их написания, объясняет, как злоумышленник мог бы их использовать, и предлагает решения на месте.
Вопрос 4: «А кто обеспечивает безопасность самого ИИ?»
Карлсруэ направился сюда напрямую, а за ним последовал Порту.
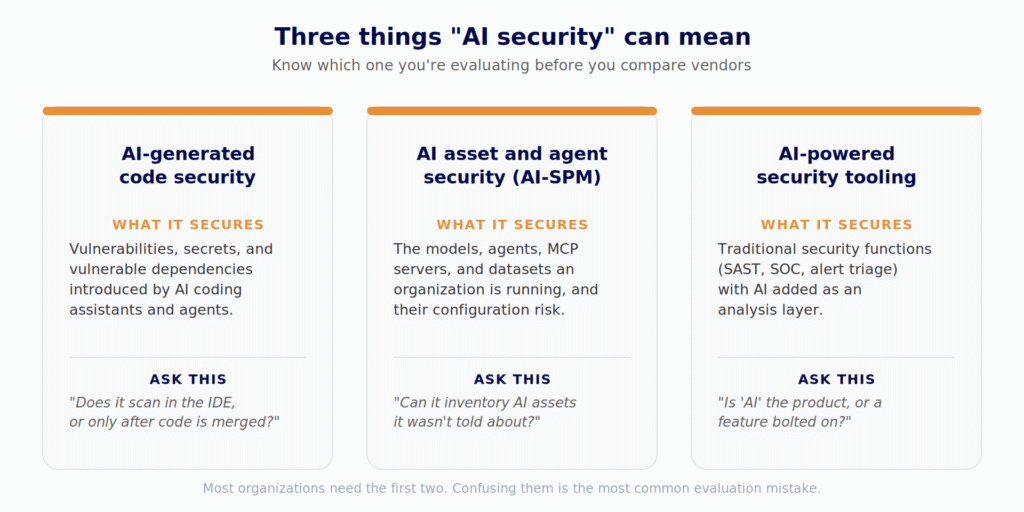
Искусственный интеллект в качестве помощника в программировании, агента и MCP-сервера теперь является частью каждой среды разработки. Они управляются текстовыми файлами (файлами навыков, файлами правил, подсказками, конфигурациями MCP), которые позволяют получать commitОни проходят проверку и анализ, как документация. Однако они незаметно меняют то, что предписывает делать ИИ-помощнику и на что он способен. Мы анализируем эти риски в нашем исследовании. Топ-10 угроз безопасности ИИ.
ЦЕПНОЙ КАЧОК Кампания, проведенная в августе 2026 года, показала, что это означает на практике. Самораспространяющийся червь внедрил бэкдоры в сотни пакетов npm на общую сумму... более 1.3 миллиарда загрузок в месяцс помощью программы для сбора учетных данных, которая была нацелена на учетные данные ИИ-помощника Среди сотен других шаблонов. В ходе активной эксплуатации CVE не был присвоен. Ждать было нечего. Это тот же шаблон, который мы отслеживаем каждую неделю в наших подтвержденных случаях. вредоносные пакеты npm результаты.
Система безопасности Xygeni AI Security решает эту задачу в три этапа:
- Обнаружить: Актуальный перечень всех ресурсов ИИ в ваших репозиториях (модели, фреймворки, наборы данных, агенты, серверы MCP, навыки, подсказки и т.д.). guardrails и используемые инструменты ИИ для кодирования), созданные из кода, зависимостей и конфигурационных файлов, которые оставляют после себя инструменты ИИ. Никаких опросов, никаких самоотчетов. Вот почему открытие стоит на первом месте.
- Карта: an AI-BOM а также граф взаимосвязей, показывающий, какой агент вызывает какой инструмент и какой сервер MCP находится за каким ассистентом. Риск заключается в проводке, а не в каком-либо отдельном активе.
- Обнаружение: мгновенная инъекция и связанные с ней риски в коде и конфигурации, сопоставленные с OWASP Top 10 для поступления на магистерскую программу.с указанием точного файла и строки. Кроме того, учетные данные поставщика ИИ раскрываются в файлах конфигурации командной строки и агента, а также обнаруживаются вредоносные зависимости стека ИИ. MEW, наш механизм обнаружения вредоносных программ, который выявляет вредоносные пакеты еще до того, как будет обнаружена их сигнатура.
Чтобы получить полную картину, читайте далее. Безопасность ИИ: объяснение и наш путеводитель по безопасность цепочки поставок с использованием ИИ.
Вопрос 5: «Может ли мой код остаться в моей инфраструктуре?»
В европейских компаниях этот вопрос всегда возникает. Для многих команд безопасность приложений ИИ работает только в том случае, если сам ИИ соблюдает суверенитет данных. Ответ — да: Xygeni работает как SaaS. on-premises, гибридный или изолированный от сети. Вы выбираете модель (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock или собственный совместимый API), ваш код не покидает вашу среду, и вы контролируете стоимость ИИ.
С Обязательства по отчетности в соответствии с Законом о киберустойчивости Благодаря тому, что система активна с 11 сентября 2026 года (24 часа на отправку раннего предупреждения об активно используемой уязвимости), быстрое определение реального риска теперь является нормативным требованием, а не просто желательным дополнением.
Что мы привезли домой
Три урока за одну неделю и две комнаты OWASP:
- Рынок опережает развитие терминологии. Команды чувствуют ASPM Проблема (слишком много инструментов, слишком много оповещений) возникает до того, как они узнают название категории. Объяснить её простым языком важнее, чем просто назвать.
- Специалисты хотят, чтобы ИИ завершал работу. В любом случае, методы сортировки и устранения проблем превосходят «обнаружение с помощью ИИ».
- Искусственный интеллект сегодня – это не просто инструмент, который нужно использовать, а актив, который необходимо оберегать. Вопрос инвентаризации («какой именно ИИ мы используем?») до сих пор не может ответить большинство команд. Это также отправная точка для любого серьезного проекта. Управление рисками ИИ программу.
Спасибо сообществам OWASP в Португалии и Германии, организаторам и всем, кто заглянул к нам пообщаться. До встречи на следующей встрече!
Не успели увидеться с нами в Порту или Карлсруэ?
Узнайте, как обработка и исправление ошибок с помощью ИИ сокращают количество невыполненных задач в ваших собственных репозиториях. Начать бесплатноФункция обнаружения вредоносных программ до появления сигнатуры включена с самого начала. Хотите узнать больше об искусственном интеллекте в сфере безопасности? ASPM Это работает по всему вашему стеку? пообщаемся с командой, с которой вы бы встретились на стенде.

FAQ
В чем разница между ASPM и SAST?
SAST Сканирует исходный код на наличие уязвимостей. ASPM обобщает результаты исследований SAST И все остальные инструменты обеспечения безопасности сопоставляют их и расставляют приоритеты в зависимости от реального риска, чтобы команды знали, что нужно исправить в первую очередь.
Работает ли система сортировки результатов, созданная с помощью ИИ, на основе данных, полученных с помощью других инструментов?
Да, в случае с Xygeni. Функции AI Triage, Explanation и Remediation применяются как к собственным выводам Xygeni, так и к выводам, полученным от сторонних сканеров, таких как Snyk, Veracode и Checkmarx.
Что такое AI-BOM?
В спецификации компонентов ИИ перечисляются компоненты вашего программного обеспечения: модели, наборы данных, агенты, серверы MCP, подсказки и т. д. guardrailsи как они связаны.
Сможет ли ИИ Xygeni работать? on-premises?
Да. Xygeni поддерживает on-premiseРазвертывания в гибридном, изолированном и изолированном режимах, с возможностью выбора модели ИИ.
