






جديد ترقي تيزي سان اڳتي وڌي رهي آهي، ۽ سيڪيورٽي کي ان سان گڏ ترقي ڪرڻ گهرجي. اهو ئي سبب آهي ايپليڪيشن جي ڪمزوري اسڪيننگ محفوظ سافٽ ويئر ٺاهڻ ۾ هڪ بنيادي قدم بڻجي چڪو آهي. خودڪار تجزيي ذريعي، ڊولپرز رليز ٿيڻ کان اڳ ڪوڊ جي خامين، غير محفوظ انحصار، ۽ ترتيب جي خطرن جي سڃاڻپ ڪن ٿا. ترقي يافته استعمال ڪندي ايپليڪيشن ڪمزوري اسڪيننگ جا اوزار، ٽيمون مڪمل پرفارم ڪن ٿيون ايپليڪيشن جي ڪمزوري اسڪين ڪمزورين کي جلد سڃاڻڻ، مضبوط ڪرڻ pipelines، ۽ مسئلن کي پيداوار تائين پهچڻ کان روڪيو.
1. ايپليڪيشن جي ڪمزوري اسڪيننگ ڇو اهم آهي
هر نئين خاصيت ڪجهه خطرو وڌائي سگهي ٿي. هڪ غلط ترتيب ڏنل فائل يا هڪ پراڻي انحصار سڄي سسٽم کي خطري ۾ وجهي سگهي ٿو. ايپليڪيشن جي ڪمزوري اسڪيننگ انهن مسئلن کي شروعات ۾، ترقي دوران، ۽ ڪنهن به رليز جي استعمال ڪندڙن تائين پهچڻ کان اڳ ڳولڻ ۾ مدد ڪري ٿو. جيئن نوٽ ڪيو ويو آهي NIST محفوظ سافٽ ويئر ڊولپمينٽ فريم ورڪ (SP 800-218)، ابتدائي سڃاڻپ ۽ خودڪار تصديق سافٽ ويئر جي نمائش کي گهٽائڻ ۽ زندگي جي چڪر ۾ بعد ۾ مهانگي ٻيهر ڪم کي روڪڻ لاءِ اهم آهن.
جڏهن ضم ڪيو وڃي CI/CD pipelines، خودڪار چيڪ هر تعمير تي سورس ڪوڊ، ٽئين پارٽي جي حصن، ۽ ترتيب فائلن جو جائزو وٺندا آهن. نتيجي طور، ڊولپرز کي جلدي موٽ ملي ٿي ۽ اهي فوري طور تي مسئلا حل ڪري سگهن ٿا. ان کان علاوه، جديد اسڪيننگ اوزار استعمال ڪندي ٽيمون وقت بچائينديون آهن، الرٽ شور کي گهٽائينديون آهن، ۽ سافٽ ويئر کي وڌيڪ اعتماد سان موڪلينديون آهن.
هن عمل کي مسلسل رکڻ سان اعتماد پيدا ٿئي ٿو، نمائش بهتر ٿئي ٿي، ۽ سيڪيورٽي کي ترقي جي رفتار سان گڏ هلندي رهي ٿي.
2. ايپليڪيشن ڪمزوري اسڪيننگ ڇا آهي؟
ايپليڪيشن جي ڪمزوري اسڪيننگ امڪاني سيڪيورٽي مسئلن جي سڃاڻپ لاءِ ايپليڪيشنن ۽ انهن جي مددگار اثاثن جو خودڪار تجزيو ڪرڻ جو عمل آهي. پيداوار تائين انتظار ڪرڻ جي بدران، اسڪيننگ شروعاتي مرحلن جهڙوڪ ڪوڊنگ، ٽيسٽنگ، ۽ بلڊ تصديق تي ڌيان ڏئي ٿو. مطابق OWASP ٽيسٽنگ گائيڊ، ابتدائي ۽ مسلسل جاچ تعیناتي کان اڳ ڪمزوريون ڳولي نمائش کي گهٽائڻ ۾ مدد ڪري ٿي.
ھن ۾ چڪاس شامل آھي:
- انجيڪشن جون خاميون جهڙوڪ ايس ايڪس انجيل or ڪراس سائيٽ تي اسڪرپٽ
- ڪمزور تصديق يا اختيار منطق
- ڄاتل سڃاتل ڪمزورين سان پراڻيون انحصاريون
- راز يا سندون غلطي سان ڪوڊ ۾ محفوظ ٿي ويون
- غلط ترتيب ڏنل انفراسٽرڪچر جي تعريف يا ورڪ فلو
جڏهن ساڄي پاسي کان طاقت ملي ٿي ايپليڪيشن ڪمزوري اسڪيننگ جا اوزار، اهي چيڪ ٽيمن کي ڪمزورين کي جلدي ڳولڻ، اصلاح کي ترجيح ڏيڻ، ۽ شروع کان محفوظ سافٽ ويئر پهچائڻ ۾ مدد ڪن ٿا.
3. ايپليڪيشن جي ڪمزوري اسڪيننگ ڪيئن ڪم ڪري ٿي
ترقي دوران، ايپليڪيشن ڪمزوري اسڪيننگ جا اوزار خودڪار ڪوڊ بيس، انحصار، ۽ ترتيبن جو معائنو ڪريواهي امڪاني خطرن کي ظاهر ڪرڻ لاءِ ڪمزوري ڊيٽابيس ۽ سيڪيورٽي پاليسين جي خلاف معلوم ٿيل نمونن جو مقابلو ڪن ٿا.
هر ايپليڪيشن جي ڪمزوري اسڪين شدت، استحصال، ۽ اثر جي لحاظ کان نتيجن کي منظم ڪري ٿو. نتيجي طور، ٽيمون غلط مثبت ڳالهين کان متاثر ٿيڻ جي بدران، ان تي ڌيان ڏئي سگهن ٿيون جيڪو واقعي اهم آهي.
ڇاڪاڻ ته هر شيءِ تعیناتي کان اڳ ٿيندي آهي، ڊولپرز مسئلن کي فعال طور تي حل ڪري سگهن ٿا، سيڪيورٽي پوزيشن ۽ پهچائڻ جي رفتار ٻنهي کي بهتر بڻائي سگهن ٿا.
4. ايپليڪيشن ڪمزوري اسڪيننگ ٽولز ۾ ڳولڻ لاءِ اهم خاصيتون
صحيح سيڪيورٽي اوزار چونڊڻ سان وڏو فرق پوي ٿو ته اسڪيننگ توهان جي روزاني ڪم جي وهڪري ۾ ڪيتري آساني سان فٽ ٿئي ٿي. گھڻن ڪيسن ۾، بهترين آپشن ڪجھ سادا خاصيتون شيئر ڪن ٿا جيڪي ٽيمن کي تيز ۽ صحيح رهڻ ۾ مدد ڪن ٿا.
- درستي اضافي شور کان سواءِ صاف ۽ قابل اعتماد نتيجا ڏيو.
- خودڪار ڊولپرز جي وقت ٽرگر پاڻمرادو اسڪين ٿئي ٿو commit يا ڪوڊ ضم ڪريو.
- وسيع ڪوريج: ڪوڊ، انحصار، ڪنٽينر، ۽ انفراسٽرڪچر فائلن کي هڪ جاءِ تي چيڪ ڪريو.
- ترجيح نتيجن کي حقيقي اثر جي لحاظ کان ترتيب ڏيو ته جيئن اصلاحون اتان شروع ٿين جتي اهي سڀ کان وڌيڪ اهم هجن.
- ڊولپر انضمام: نتيجا سڌو سنئون ۾ ڏيکاريو pull requests or dashboardجلدي ڪارروائي لاءِ.
جڏهن اهي خاصيتون گڏجي ڪم ڪن ٿيون، ته ڪمزوري اسڪيننگ عام ترقي جو حصو بڻجي ويندي آهي، هموار، تيز، ۽ اثرائتي ڪوڊ جي پهرين لائن کان وٺي تعیناتي تائين.
5. سيڪيورٽي چيڪن کي ان ۾ ضم ڪرڻ CI/CD
سيڪيورٽي کي ترقي کي سست نه ڪرڻ گهرجي. ايمبيڊنگ ايپليڪيشن جي ڪمزوري اسڪيننگ ۾ CI/CD pipelines يقيني بڻائي ٿو ته هر تعمير جي رليز کان اڳ تصديق ٿيل آهي. جڏهن به ڪو ڊولپر commits ڪوڊ، خودڪار اسڪين غير محفوظ انحصار، پاليسي جي خلاف ورزين، يا ڪوڊنگ جي غلطين جي جانچ ڪن ٿا.
هن طريقي سان، مسئلا ظاهر ٿيڻ سان ئي سڃاڻپ ٿي ويندا آهن. وڌيڪ، ايپليڪيشن ڪمزوري اسڪيننگ جا اوزار غير محفوظ تعميرات کي بلاڪ ڪري سگھي ٿو يا ٽڪيٽون پاڻمرادو کوليون. هي مسلسل عمل بحالي جي وقت کي گھٽائي ٿو ۽ ٽيمن کي گڏيل سيڪيورٽي مقصدن جي چوڌاري ترتيب ۾ رکي ٿو.
آخرڪار، هر هڪ خودڪار ايپليڪيشن جي ڪمزوري اسڪين هڪ حفاظتي نيٽ ۾ بدلجي ٿو جيڪو توهان جي اعتبار کي مضبوط ڪري ٿو pipeline.
6. زائيگيني ايپليڪيشن جي ڪمزوري اسڪيننگ کي ڪيئن آسان بڻائي ٿو
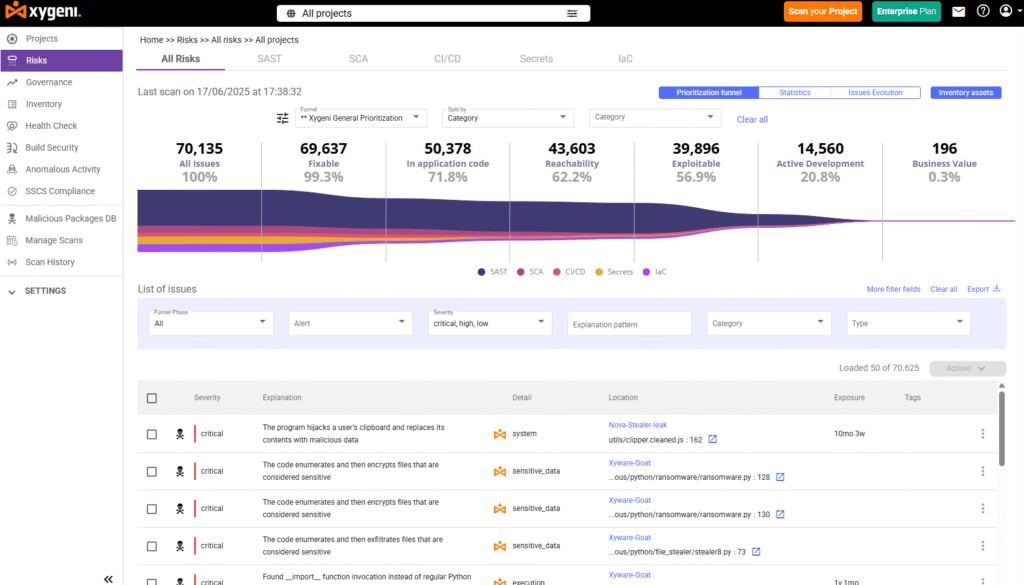
زائيگيني ڪوڊ، انحصار، ۽ ترتيبن ۾ سيڪيورٽي چيڪن ۾ شامل ٿيڻ سان مسلسل، اڳ-ترتيب کان اڳ تحفظ فراهم ڪري ٿو. ان جو آل-ان-ون پليٽ فارم گڏ ڪري ٿو SAST, SCA, IaC، رازن جي ڳولا، ۽ مالويئر جي روڪٿام، ڊولپرز کي هر قدم تي واضح نمائش ۽ خودڪار ڏيڻ.
ان کان علاوه، اهي صلاحيتون گڏجي ڪم ڪن ٿيون مدد ڪرڻ لاءِ ايپليڪيشن جي ڪمزوري اسڪيننگ سڄي ۾ SDLC. اهي مسئلن کي جلد سڃاڻيندا آهن، الرٽ شور کي گهٽائيندا آهن، ۽ علاج کي تيز ڪندا آهن. نتيجي طور، ٽيمون عمارت جي خاصيتن تي ڌيان ڏئي سگهن ٿيون جڏهن ته سيڪيورٽي چيڪ پس منظر ۾ خودڪار طريقي سان ٿين ٿا.
هتي اهو آهي ته زائيگيني ترقي جي عمل دوران ڪمزورين کي ڳولڻ ۽ روڪڻ ۾ ڪيئن مدد ڪري ٿو:
- ايئ وائلڊ SAST: حوالي سان آگاهي سفارشن سان ڪوڊ جي مسئلن کي ڳولي ٿو ۽ حل ڪري ٿو.
- SCA رسائي ۽ اي پي ايس ايس سان: استحصالي انحصار کي نمايان ڪري ٿو ۽ محفوظ نسخن جو مشورو ڏئي ٿو.
- رازداري جي حفاظت: ظاهر ٿيل چاٻين يا ٽوڪن کي نقصان پهچائڻ کان اڳ ڳولي ٿو ۽ رد ڪري ٿو.
- IaC Security: خطرناڪ ترتيبن لاءِ ٽيرافارم، ڪلائوڊ فارميشن، ۽ ڪبرنيٽس فائلن جي جانچ ڪري ٿو.
- مالويئر جي ڳولا: متاثر ٿيل يا خراب ٿيل پيڪيجز کي توهان جي سافٽ ويئر سپلائي چين ۾ داخل ٿيڻ کان روڪي ٿو.
انهي سان گڏ، اهي اوزار سڌو سنئون مشهور سان ڳنڍيل آهن CI/CD پليٽ فارم جهڙوڪ GitHub، GitLab، يا Jenkins. انهي جي ڪري، هر تعمير تي سيڪيورٽي چيڪ خودڪار طريقي سان ٿين ٿا. تنهن ڪري، Xygeni هڪ سادي، خودڪار حفاظتي پرت بڻجي ويندي آهي جيڪا توهان جي SDLC شروع کان آخر تائين محفوظ.
زائيگيني ايپليڪيشن جي ڪمزوري اسڪيننگ صلاحيتون سڄي دنيا ۾ SDLC
| SDLC مرحلا | زائيگيني صلاحيت | اهم فوڪس |
|---|---|---|
| ڪوڊ ۽ Commit | SAST (AI آٽو فڪس) | ڪوڊ-سطح جي ڪمزورين کي ڳولي ٿو ۽ محفوظ، AI-جنريٽريڊ فڪسس کي سڌو سنئون ۾ لاڳو ڪري ٿو pull requests. |
| ادارا | SCA رسائي ۽ اي پي ايس ايس سان | استحصالي اوپن سورس ڪمزورين کي ڳولي ٿو، استحصالي صلاحيت جي لحاظ کان ترجيح ڏئي ٿو، ۽ اصلاح کي خودڪار بڻائي ٿو. |
| بنيادي ڍانچي جيئن ڪوڊ | IaC Security | ڊيپلائيمينٽ کان اڳ غلط ترتيبن کي روڪڻ لاءِ ٽيرافارم، ڪلائوڊ فارميشن، ۽ ڪبرنيٽس ٽيمپليٽس جو تجزيو ڪري ٿو. |
| رازن جو انتظام | راز سيڪيورٽي | ريپوزٽريز، ڪنٽينرز، ۽ ۾ ظاهر ٿيل سندون ڳولي ٿو، تصديق ڪري ٿو، ۽ رد ڪري ٿو CI/CD pipelines. |
| Pipeline ۽ تعمير ڪريو | Build Security | محفوظ ڪري ٿو CI/CD تصديق، آرٽيڪل سالميت جي تصديق، ۽ اصليت جي ٽريڪنگ سان ڪم جو وهڪرو. |
| مالويئر ۽ سپلاءِ چين | مالويئر جي ڳولا | انضمام کان اڳ خراب پيڪيجز، خراب ٿيل انحصار، ۽ غير محفوظ نمونن جي سڃاڻپ ڪري ٿو. |
| نگراني ۽ گورننس | ASPM ۽ انوملي جي ڳولا | مرڪوز ڪري ٿو، خبردارين کي ترجيح ڏئي ٿو، ۽ ڪوڊ ۾ غير معمولي سرگرمي کي ڳولي ٿو ۽ pipelines. |
7. آخري سوچ
سافٽ ويئر جي حفاظت ڊولپمينٽ کان گهڻو اڳ شروع ٿي ويندي آهي. صحيح استعمال ڪندي ايپليڪيشن ڪمزوري اسڪيننگ جا اوزار ڊولپرز کي مسئلا جلد ڳولڻ ۽ حل ڪرڻ ۾ مدد ڪري ٿو، معيار ۽ رفتار ٻنهي کي بهتر بڻائي ٿو.
جڏهن سيڪيورٽي روزمره جي ڪم جو حصو بڻجي ويندي آهي، ٽيمون وڌيڪ اعتماد ۽ گهٽ تعجب سان پهچائينديون آهن. زائيگيني سان، انهن چيڪن کي توهان جي ڪم جي وهڪري ۾ شامل ڪرڻ سادو، تيز، ۽ توهان جي منصوبن سان پيماني تي ٺهيل آهي.

