

ڪجھ به نه ٽوڙيو ويو. ايجنٽ پنهنجو ڪم ڪيو، هڪ انحصار، هڪ ترتيب، يا هڪ خدمت کي ڇهيو جنهن کي ڪنهن به ان کي ڇهڻ لاءِ نه چيو، ۽ سڄو وقت ان جي اجازتن اندر رهيو. هن سيشن ۾، توهان ڏسندا ته اهو ڪيس ڪنهن به حملي کان وڌيڪ ڏکيو ڇو آهي: ڪيئن اڳ ۾ ٺهيل حد گهربل ڪم کان وڌيڪ وسيع ٿي ويندي آهي، ڇو منظوري هڪ ڊي آهي.cisجڏهن عمل جاري رهندو آهي ته هڪ ڀيرو ٺاهيل آئن، ڪيئن اسٽينڊنگ رسائي ڊولپر جي ليپ ٽاپ کي تاج جي زيورن ۾ تبديل ڪيو، ۽ جڏهن اداڪار پنهنجي دليل جي وضاحت نٿو ڪري سگهي ته بحالي ڪيئن نظر اچي ٿي. هاڻي رجسٽر ٿيو ته ڏسو ته آخري لاڳو ٿيندڙ لمحو ڪٿي بيٺو آهي، ۽ ڌماڪي جي ريڊيس ۾ ڇا شامل آهي.

جنهن وقت کان هڪ AI ايجنٽ هڪ انحصار انسٽال ڪري ٿو يا هڪ Dockerfile کي تبديل ڪري ٿو، توهان جي SBOM ۽ اصليت جي مفروضن کي اڳ ۾ ئي جانچيو پيو وڃي، ۽ گھڻن ٽيمن وٽ تصديق ڪرڻ جو ڪو طريقو ناهي ته اصل ۾ ڇا ٿيو. هن سيشن ۾، توهان حقيقي تبديلي کي لائيو ڏسندا: انسٽاليشن جو لمحو ڪيئن بدلجي ٿو جڏهن ڪو به ڊولپر پهرين پيڪيج جي نالي تي نظر نه وجهي، ڇا SBOMجڏهن هڪ ايجنٽ ڊي ڪيو ته شيون ۽ اصل اڃا تائين برقرار آهنcisآئن، ۽ ڪوڊ جي جائزي مان ڇا بچيو آهي ۽ ايجنٽن جي صورت ۾ کاٻي پاسي شفٽ ڪريو commit، ۽ ڪڏهن ڪڏهن پاڻ ۾ ضم ٿي ويندا آهن. هاڻي رجسٽر ٿيو ۽ ڏسو ته ڪهڙو حقيقي محفوظ ايجنٽ آهي pipeline صرف نظريي ۾ نه پر عملي طور تي ضرورت آهي.

اسان جو ايندڙ ويبينار ڏسو! AI ڪوڊنگ اسسٽنٽ پيڪيج جي نالن کي غلط سمجهي رهيا آهن، ۽ حملو ڪندڙ اڳ ۾ ئي انهن جعلي نالن کي مالويئر سان رجسٽر ڪري رهيا آهن. هن سيشن ۾، توهان ڏسندا ته توهان جي پوري AI ايڪو سسٽم کي لائيو ڪيئن نقشو ڪجي، AI انوینٽري ۽ AI BOM توهان جي سافٽ ويئر ۾ هر ماڊل، ايجنٽ، ۽ AI- متعارف ڪرايل انحصار کي ظاهر ڪندي. دريافت ڪريو ته ڪيئن Xygeni Shield دستخط جي موجودگي کان اڳ ئي خراب پيڪيجز کي بلاڪ ڪري ٿو، دستخط تي ٻڌل اسڪينر کليل ڇڏيل خلا کي بند ڪري ٿو. هاڻي ڏسو ته ڏسو ته ڪيئن پنهنجي سافٽ ويئر کي محفوظ ڪجي ان کان اڳ جو سلپسڪواٽنگ ايندڙ AI تجويز کي داخلا پوائنٽ ۾ تبديل ڪري.

هاڻي اسان جي SafeDev ڳالهه ٻولهه ڏسو: اوپن سورس، AI ۽ نئين حملي جي سطح: هٿيارن وارو ڪوڊ، وڌيڪ هوشيار دفاع. جيئن ته AI ۽ اوپن سورس جديد سافٽ ويئر کي ٻيهر بيان ڪن ٿا، حملي جي سطح اڳي کان وڌيڪ تيزيءَ سان وڌي رهي آهي. انحصار جي خطرن ۽ سپلائي چين جي انفلٽريشن کان وٺي AI-هلائيندڙ استحصال جي نسل تائين، حملي آور ترقي ڪري رهيا آهن، ۽ تنهن ڪري محافظن کي به ترقي ڪرڻ گهرجي. ريڊ هيٽ، ٽڪ ٽاڪ، ۽ زائيگيني جي ماهرن سان شامل ٿيو ته ڪيئن AI ۽ آٽوميشن اوپن سورس سيڪيورٽي کي تبديل ڪري رهيا آهن. جديد سافٽ ويئر سپلائي چين ۾ لچڪ، شفافيت ۽ اعتماد ڪيئن پيدا ڪجي اهو سکڻ لاءِ هاڻي ڏسو!

اسان جي ايندڙ SafeDev ٽاڪ ۾ شامل ٿيو: AI اڳ ۾ ئي توهان جي اندر آهي SDLC. هاڻي ڇا؟ AI توهان جي سافٽ ويئر سپلائي چين جي دروازي تي دستڪ نه ڏئي رهيو آهي؛ اهو اڳ ۾ ئي اندر آهي. ڪوپائلٽ، ايجنٽ، MCP سرور، ۽ AI-جنريٽڊ ڊيپينڊنس ڪوڊ ڪيئن ٺاهيو، جائزو ورتو ۽ موڪليو وڃي ٿو ان کي ٻيهر شڪل ڏئي رهيا آهن. هن SafeDev ٽاڪ ۾، OWASP اڳواڻ ۽ AppSec ماهر توهان جي سيڪيورٽي پوزيشن لاءِ اصل ۾ ڇا مطلب آهي، جتي گورننس ماڊل ٽٽي رهيا آهن، ۽ ڪهڙا عملي ڪنٽرول اصل ۾ انجنيئرنگ ٽيمن کي سست ڪرڻ کان سواءِ ڪم ڪن ٿا. اميد رکو ته عملي ڪنٽرول ڪيئن لاڳو ڪجي جيڪي AI-مدد يافته ترقي کي توهان جي انجنيئرن لاءِ رڪاوٽ بڻجڻ کان سواءِ بچائين ٿا. هاڻي رجسٽر ٿيو!

جديد سافٽ ويئر ڊليوري ۾ AI هاڻي هڪ بنيادي عملدرآمد پرت آهي، جيڪو ايپليڪيشن سيڪيورٽي ۽ سافٽ ويئر سپلائي چين حملن کي ڪيئن ڊزائين ۽ اسڪيل ڪيو ويندو آهي ان کي ٻيهر شڪل ڏئي ٿو. جيئن تنظيمون 2026 لاءِ تياري ڪن ٿيون، اهو سمجهڻ ته حملي آور آٽوميشن، اعتماد، ۽ AI تي هلندڙ ورڪ فلو کي ڪيئن استعمال ڪن ٿا، اهم آهي. هي رپورٽ AppSec خطري جي ماڊل جو ثبوت تي ٻڌل تجزيو مهيا ڪري ٿي، جيڪا سيڪيورٽي ۽ DevSecOps ٽيمن کي ابھرندڙ خطرن ۽ اڳتي رهڻ لاءِ گهربل دفاعي تبديلين کي سمجهڻ ۾ مدد ڪري ٿي. هاڻي ان کي چيڪ ڪريو!

هاڻي ڏسو اسان جي SafeDev ڳالهه ٻولهه تي سافٽ ويئر سپلاءِ چينز انڊر پريشر: 2025 اسان کي مالويئر ۽ AI بابت ڇا سيکاريو، ۽ اڳتي ڇا ايندو. 2025 تبديل ٿي ويو. software supply chain security. نئين حملي جي ميڪينڪس (AI جي مدد سان مالويئر، خود پروپيگيشن، ۽ پيماني تي اعتماد جي غلط استعمال) موجوده دفاع جي حدن کي بي نقاب ڪيو. هن ماهر جي اڳواڻي واري سيشن ۾ شامل ٿيو ته اهو سمجھو ته 2025 ۾ اصل ۾ ڇا تبديل ٿيو ۽ ڪهڙي ترقي ۽ سيڪيورٽي ٽيمن کي 2026 لاءِ موافقت ڪرڻ گهرجي. هاڻي قسط ڏسو!

11 سيپٽمبر 2026 کان، CRA توهان کي ENISA جي فعال طور تي استحصال ٿيل ڪمزوري جي رپورٽ ڪرڻ لاءِ 24 ڪلاڪ ڏئي ٿو، جيتوڻيڪ مارڪيٽ ۾ اڳ ۾ ئي موجود شين لاءِ، ۽ گهڻين ٽيمن وٽ اڃا تائين ان لاءِ ڪو ڪم فلو ناهي. هن سيشن ۾، توهان حقيقي عمل کي لائيو ڏسندا: هڪ پيدا ڪرڻ SBOM اهو ڄاڻڻ لاءِ ته ڪهڙا پراڊڪٽ ورجن متاثر ٿين ٿا، حقيقي خطري کي شور کان الڳ ڪرڻ لاءِ رسائي ۽ استحصال جي تجزيي سان نتيجن کي ترتيب ڏيڻ، ۽ نوٽيفڪيشن قائم ڪرڻ ته جيئن صحيح شخص کي خبردار ڪيو وڃي جڏهن ڪا ڳولا رپورٽ ڪرڻ جي قابل واقعي ۾ تبديل ٿئي. هاڻي رجسٽر ٿيو ته ڏسو ته ڪيئن CRA جي نوٽيفڪيشن ڪلاڪ کي قانوني آخري تاريخ کان ڪم جي وهڪري ۾ تبديل ڪجي جيڪو توهان جي ٽيم اصل ۾ دٻاءُ هيٺ هلائي سگهي ٿي.
وائب ڪوڊنگ سافٽ ويئر جي ترسيل کي تيز ڪري رهي آهي، پر خطري کي به تيز ڪري رهي آهي. جيئن ته AI-جنريٽڊ ڪوڊ ۽ خودمختيار ايجنٽ ترقي کي نئين شڪل ڏين ٿا، روايتي ايپ سيڪ ڪنٽرول هاڻي فوري طور تي هٿرادو، وهمي ڪوڊ، ۽ خودڪار سپلائي چين جي نمائش کي ڳولڻ لاءِ ڪافي نه آهن. مناسب گورننس کان سواءِ، غير محفوظ نمونا مشين جي رفتار تي پيداوار ڏانهن پکڙجي سگهن ٿا. سکو ته وائب ڪوڊنگ کي ڪيئن محفوظ ڪجي ان کان اڳ جو اهو توهان جي تنظيم جو سڀ کان وڏو AI خطرو بڻجي وڃي.

هاڻي اسان جو ويبينار ڏسو وائب ڪوڊنگ وِد آئوٽ رِگريٽ. AI سافٽ ويئر جي تعمير جي طريقي کي تبديل ڪري رهيو آهي، ڪوپائلٽس ۽ AI ايجنٽ پيداوار ڪوڊ جو وڌندڙ حصو پيدا ڪري رهيا آهن. هن سيشن ۾، توهان ڏسندا ته ڪيئن AI-جنريٽرڊ ڪوڊ کي سڌو سنئون IDE ۾ محفوظ ڪجي، حقيقي وقت جي ڪمزوري جي سڃاڻپ سان، guardrails ڪوپائلٽ ۽ رسائي جي بنياد تي ترجيح لاءِ. دريافت ڪريو ته ڪيئن AI جي مدد سان علاج ڊولپرز کي مسئلن کي موثر طريقي سان حل ڪرڻ ۽ ڪنٽرول وڃائڻ کان سواءِ محفوظ، AI تي هلندڙ سافٽ ويئر ٺاهڻ ۾ مدد ڪري ٿو. شروع کان محفوظ، AI تي هلندڙ سافٽ ويئر ڪيئن ٺاهيو وڃي اهو سکڻ لاءِ هاڻي ڏسو.

اسان جي ايندڙ SafeDev ٽاڪ قسط لاءِ هاڻي ڏسو: لامحدود ڪمزوريون. هوشيار دفاع! ڪمزورين جو انتظام ترقي ڪري رهيو آهي، ۽ روايتي اوزار هاڻي ڪافي نه رهيا آهن. جديد خطرا ڪيئن هوشيار خطري جي ماڊلز، حقيقي وقت جي ترجيح، ۽ سافٽ ويئر سپلائي چين کي محفوظ ڪرڻ لاءِ هڪ نئين طريقي جي ضرورت کي ڳولڻ لاءِ اسان سان شامل ٿيو. پنهنجي AppSec حڪمت عملي کي مضبوط ڪرڻ ۽ اڄ جي متحرڪ خطري جي منظرنامي کان اڳتي رهڻ لاءِ ماهر بصيرت سان ڀريل هن سيشن کي نه وڃايو!

هاڻي ڏسو اسان جي SafeDev ڳالهه ٻولهه ڪوڊ کان رن ٽائم تائين. ڪيتريون ئي ٽيمون جامد تجزيي ۾ وڏي پئماني تي سيڙپڪاري ڪن ٿيون، پر ڪمزوريون اڃا تائين پيداوار ۾ شامل ٿين ٿيون. چئلينج اوزارن جي کوٽ ناهي؛ اهو حقيقي خطري کي سمجهڻ لاءِ تناظر جي کوٽ آهي. هن ماهر جي اڳواڻي واري سيشن ۾، اسان ڳولهيو ته جديد ايپ سيڪ هڪ واحد نقطه نظر تي ڇو ڀروسو نٿو ڪري سگهي ۽ ڪوڊ-ليول ۽ رن ٽائم بصيرت کي ڪيئن گڏ ڪرڻ ٽيمن کي زندگي جي چڪر ۾ وڌيڪ اثرائتي طور تي ڪمزورين کي ڳولڻ، ترجيح ڏيڻ ۽ انهن کي درست ڪرڻ ۾ مدد ڪري ٿو. هاڻي ڏسو ته موجوده طريقا ڪٿي گهٽ ٿين ٿا ۽ ڪيئن هڪ وڌيڪ مڪمل، تناظر کان واقف سيڪيورٽي حڪمت عملي ٺاهي وڃي.

هاڻي اسان جي سال جي آخري SafeDev ڳالهه ٻولهه ڏسو ۽ پنهنجي سطح بلند ڪريو Software Supply Chain Security! اعليٰ صنعت جي ماهرن سان شامل ٿيو جيئن اهي 2024 جي اهم سبقن جو جائزو وٺن، تازين رجحانن کي ڳولين، ۽ 2025 جي چئلينجن لاءِ تيار ٿيڻ لاءِ قابل عمل بصيرت شيئر ڪن. هي ويبينار سيڪيورٽي پروفيشنلز ۽ ڊولپمينٽ ٽيمن لاءِ ٺاهيو ويو آهي جيڪي جدت ۽ متحرڪ ۾ اڳتي رهڻ لاءِ تيار آهن. software supply chain security دنيا. هاڻي ڏسو!
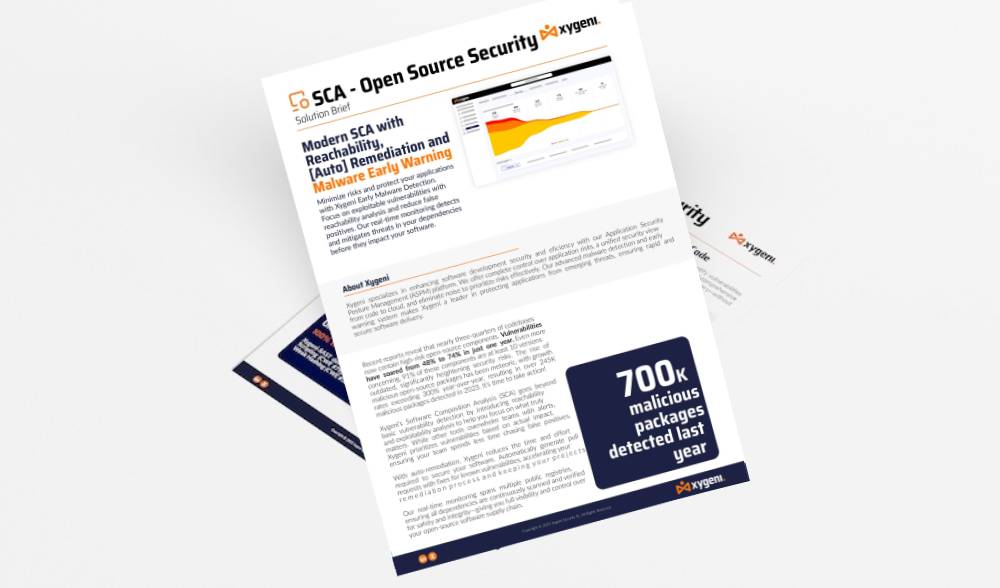
زائيگيني جو SCA Open Source Security حل ضروري آهي. اهو اشاعت تي نقصانڪار پيڪيجز کي اسڪين ۽ بلاڪ ڪري ٿو، توهان جي سسٽم ۾ مالويئر ۽ ڪمزورين جي داخل ٿيڻ جي خطري کي ڊرامائي طور تي گهٽائي ٿو. اسان جي جامع نگراني ڪيترن ئي عوامي رجسٽرين تي پکڙيل آهي، يقيني بڻائي ٿي ته سڀني انحصارن جي حفاظت ۽ سالميت لاءِ جاچ ڪئي وڃي. زائيگيني توهان جي ٽيم جي صلاحيت کي پڻ وڌائي ٿو...

هاڻي اسان جي SafeDev ڳالهه ٻولهه ڏسو: AI-Powered DevSecOps - ڪلائوڊ اسڪيل تي سيڪيورٽي کي ترتيب ڏيڻ. جديد ترقي ۾ سيڪيورٽي هڪ سوچ ويچار نه ٿي سگهي، ۽ AI سافٽ ويئر کي ڪيئن ٺاهي، محفوظ ڪري ۽ اسڪيل ڪري رهيو آهي ان کي ٻيهر شڪل ڏئي رهيو آهي. هن قسط ۾، ماهر ڳولا ڪندا ته ڪيئن پيچنگ ۽ اسڪيننگ کان اڳتي وڃي سڄي دنيا ۾ حقيقي ذهين آرڪيسٽريشن حاصل ڪجي. SDLC. AI-driven vulnerability management کان بلٽ ان تائين guardrails in CI/CD ۽ رن ٽائم، هي ڳالهه ٻولهه ان ڳالهه تي ڌيان ڏئي ٿي ته اسڪيلبل، ڪلائوڊ-نيٽو ايپ سيڪ اصل ۾ ڪيئن نظر اچي ٿو. هاڻي ڏسو!

ڏسو ۽ ان ۾ گھرو ٿيو: ڊيٽا جي ڀڃڪڙين ۽ ڪمزورين جي وڌندڙ تعداد جي روشني ۾ محفوظ ايپليڪيشنن جي فوري ضرورت؛ محفوظ، اسڪيلبل سافٽ ويئر ٺاهڻ جا موجوده چئلينج، جن ۾ خاموش ڪم ڪندڙ وهڪرو، ريموٽ ٽيمن جي وچ ۾ ڪميونيڪيشن گيپس، ۽ اوپن سورس سافٽ ويئر (OSS) کي ضم ڪرڻ سان لاڳاپيل خطرا شامل آهن؛ ۽ گهڻو ڪجهه. شور کي ڪيئن ختم ڪجي ۽ سڀ کان وڌيڪ نازڪ خطرن تي ڌيان ڏنو وڃي سکو. نه وڃايو!
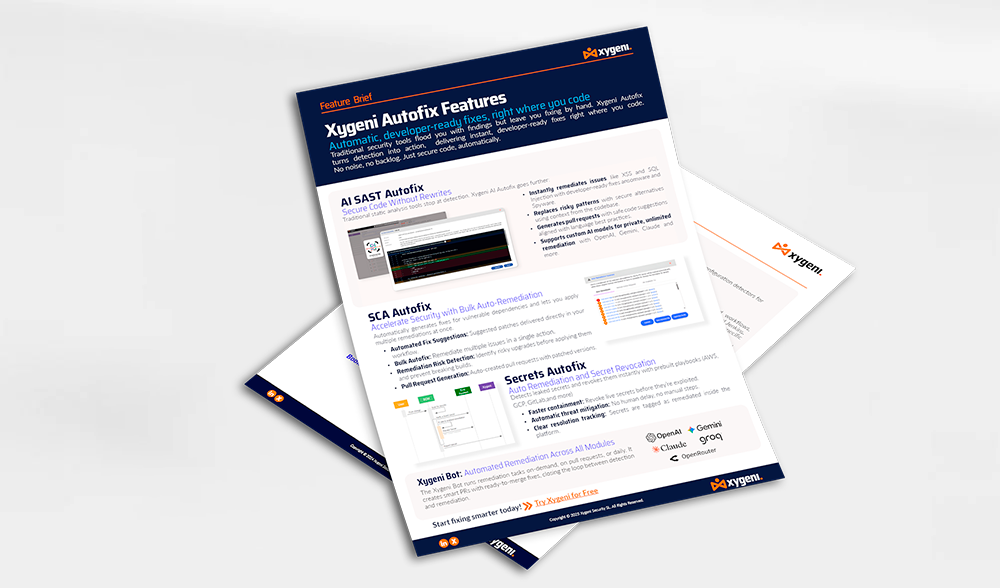
خودڪار، ڊولپر لاءِ تيار حل، جتي توهان ڪوڊ ڪندا آهيو، روايتي سيڪيورٽي اوزار توهان کي ڳولا سان ڀري ڇڏيندا آهن پر توهان کي هٿ سان درست ڪرڻ ڇڏي ڏيندا آهن. زائيجيني آٽو فڪس ڳولا کي عمل ۾ تبديل ڪري ٿو، فوري، ڊولپر لاءِ تيار حل پهچائي ٿو جتي توهان ڪوڊ ڪندا آهيو. ڪو به شور، ڪو به بيڪ لاگ نه. بس محفوظ ڪوڊ، خودڪار طريقي سان.

هاڻي اسان جي SafeDev ڳالهه ٻولهه ڏسو: آڊٽ ڪيئن پاس ڪجي؟ ISO، NIST ۽ CRA سان گڏ حقيقي AppSec ٺاهڻ. اڄ، محفوظ ڪوڊ ڪافي ناهي؛ توهان کي ان کي ثابت ڪرڻ جي ضرورت آهي. ISO 27001، NIST CSF، CRA، DORA، ۽ NIS-2 جهڙن فريم ورڪ سان مرڪزي اسٽيج وٺڻ سان، تنظيمن کي آڊٽ لاءِ تيار AppSec پروگرام ٺاهڻ گهرجن جيڪي اصل ۾ جاچ لاءِ بيٺا هجن. هن قسط ۾، ماهر ڳولا ڪرڻ وارا آهن ته پاليسي کان عمل ڏانهن ڪيئن منتقل ڪجي، تعميل کي ڪيئن شامل ڪجي. CI/CD، ۽ انجنيئرنگ، سيڪيورٽي، ۽ GRC ٽيمن کي ترتيب ڏيو جيڪو واقعي منظور ٿئي ٿو. هاڻي ان تي هڪ نظر وجهو!

هاڻي اسان جي ايندڙ SafeDev ٽاڪ لاءِ ڏسو ۽ پنهنجي DevSecOps حڪمت عملي ۾ انقلاب آڻيو! ڳولهيو ته ڪيئن فعال خطري جو انتظام توهان جي DevSecOps حڪمت عملي کي تبديل ڪري سگهي ٿو ۽ ابھرندڙ خطرن جي خلاف توهان جي سافٽ ويئر سپلائي چين کي مضبوط ڪري سگهي ٿو. هي سيشن سائبر سيڪيورٽي اڳواڻن ۽ ترقياتي ٽيمن لاءِ تيار ڪيو ويو آهي جيڪي ڪمزورين جي وڌندڙ پيچيده منظرنامي ۾ اڳتي رهڻ لاءِ وقف آهن. هاڻي قسط تي هڪ نظر وجهو!

اسان جي SafeDev ٽاڪ ڏسو: AI Unleashed: Navigating Emerging Threats and Defences in Application Security. جيئن ته AI سائبر سيڪيورٽي کي تبديل ڪري ٿو، ايپليڪيشن سيڪيورٽي تي ان جو اثر طاقتور ۽ نفيس ٻئي آهي. پوليمورفڪ مالويئر کان ماڊل ٽيمپرنگ ۽ پرامپٽ انجيڪشن تائين، حملي آور AI استعمال ڪري رهيا آهن ته جيئن هوشيار حملا ڪري سگهن، ۽ محافظ AI استعمال ڪري رهيا آهن ته جيئن انهن کي تيزيءَ سان ڳولي ۽ گهٽائي سگهجي. مساوات جي ٻنهي پاسن کي سمجهڻ ۽ سکو ته ڪيئن پنهنجي AppSec پروگرام کي AI لاءِ تيار ڪجي.
2025 جي پهرين SafeDev ٽاڪ ڏسو ۽ پنهنجو حوصلا بلند ڪريو Open Source Security حڪمت عمليون! اعليٰ ماهرن کان ٻڌو جيئن اهي 2024 کان اهم سبق، جديد دفاعي طريقا، ۽ OSS سيڪيورٽي جي مستقبل کي ڳولين. هي توهان لاءِ موقعو آهي ته توهان ترقي پذير خطري جي منظرنامي کان اڳتي رهو ۽ پنهنجي سافٽ ويئر سپلائي چين کي محفوظ بڻائڻ لاءِ فعال حڪمت عمليون سکيو!

هي رپورٽ سائبر حملي پاران سافٽ ويئر سپلائي چينز جي وڌندڙ نشانو بڻائڻ، اوپن سورس انحصار ۾ ڪمزورين جو استحصال ڪرڻ ۽ CI/CD pipelines. DORA ۽ NIS2 جهڙن ضابطن سان تعميل جي گهرجن کي تيز ڪرڻ سان، مضبوط سيڪيورٽي قدمن جي ضرورت. پنهنجي تنظيم جي ڪارڪردگي کي وڌايو software supply chain security، اسان جي جامع گائيڊ سان 2025 ۾ وڌندڙ سائبر خطرن جي خلاف لچڪ کي يقيني بڻائڻ!

سيڪيورٽي ٽيمون اڪثر ڀروسو ڪن ٿيون SCA ۽ SAST الڳ الڳ، جيڪو شايد خبردار ٿڪاوٽ، ٽٽل بصيرت، ۽ وڃايل خطرن جو سبب بڻجي سگهي ٿو. انهن جي وچ ۾ چونڊڻ جي بدران، اصل چئلينج اهو آهي ته انهن کي مضبوط سيڪيورٽي پوزيشن لاءِ گڏجي ڪيئن ڪم ڪجي. اسان جي SafeDev ٽاڪ ڏسو ۽ ڳولهيو ته ڇو SCA اڪيلو ڪافي ناهي، ڪيئن رسائي جي صلاحيت جو تجزيو غلط مثبت کي گهٽائي ٿو، ڇو SAST ايپ سيڪ ڪوريج ۾ اهم خال ڀريندو آهي، ۽ گهڻو ڪجهه. هاڻي ڏسو!
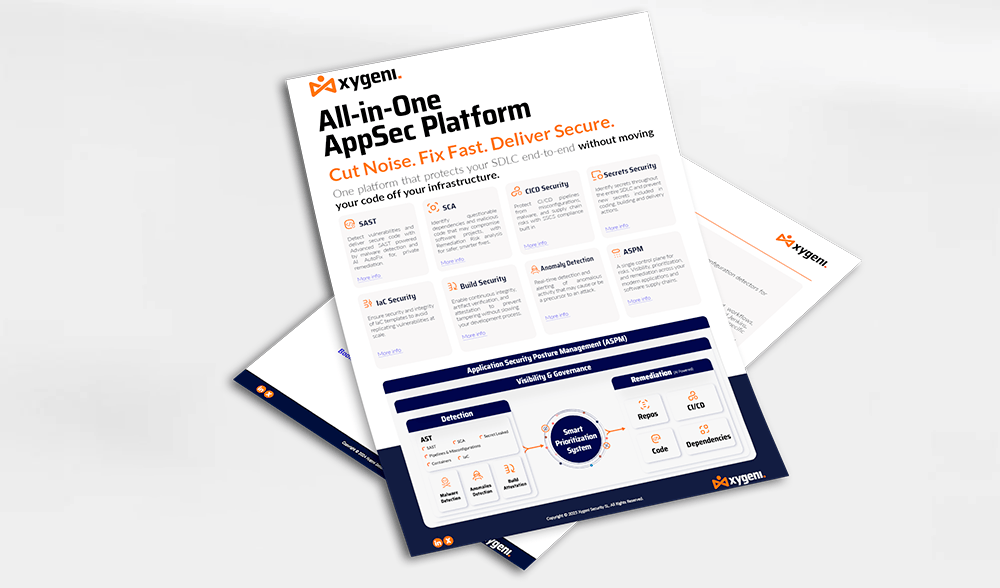
زائيگيني جون منفرد صلاحيتون سافٽ ويئر سپلائي چين ۾ مڪمل نمائش فراهم ڪن ٿيون، انهن جي سافٽ ويئر سپلائي چين سان لاڳاپيل خطرن جو جائزو وٺڻ، انتهائي نازڪ حصن جي سڃاڻپ ۽ ترجيح ڏيڻ، ۽ هڪ مؤثر ۽ ڪارآمد ڪوشش تي انهن جي عالمي ۽ تفصيلي سيڪيورٽي پوزيشن جو جائزو وٺڻ ۽ بهتر ڪرڻ لاءِ هڪ منظم عمل کي فعال ڪن ٿيون ...

Application Security Posture Management (ASPM) ڏينهون ڏينهن مقبوليت حاصل ڪري رهيو آهي. جڏهن ته، ان جي مخصوص ڪارڪردگي شايد هر ڪنهن لاءِ مڪمل طور تي واضح نه هجي هاڻي پنهنجي جڳهه کي محفوظ ڪريو! اسان جي SafeDev ٽاڪ ۾ شامل ٿيو “ڇا توهان کي ضرورت آهي ASPM "توهان جي زندگي ۾؟" سائبر سيڪيورٽي ماهرن جيمس برٿوٽي، وليم پام ۽ لوئس گارسيا سان گڏ صلاحيت کي ڳولڻ لاءِ ASPM هڪ جامع ايپليڪيشن سيڪيورٽي حل جي طور تي ۽ پنهنجي تنظيم کي بااختيار بڻايو!
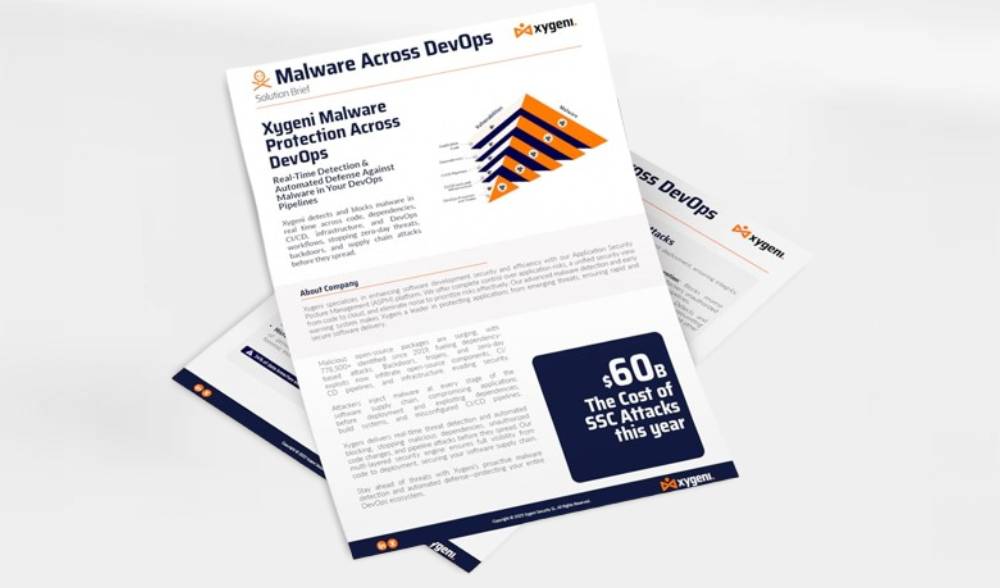
زيجيني جو ڊيو اوپس لاءِ مالويئر ڊيٽيڪشن حل توهان جي سافٽ ويئر سپلائي چين ۾ داخل ٿيل خراب ڪوڊ جي خلاف حقيقي وقت تحفظ فراهم ڪري ٿو. اهو مسلسل توهان جي اسڪين ڪري ٿو SCM ۽ CI/CD ماحول کي مالويئر، پٺئين دروازن، ۽ مشڪوڪ شين کي پيداوار تائين پهچڻ کان اڳ ڳولڻ لاءِ. ترقي جي عمل جي شروعات ۾ ضم ڪرڻ سان، زائيگيني ٽيمن کي ذريعن تي خطرن کي روڪڻ ۾ مدد ڪري ٿو. حل تيز رفتار جي حمايت ڪري ٿو...

اسان جي SafeDev ٽاڪ ڏسو ۽ پنهنجي AppSec حڪمت عملي کي تبديل ڪريو! ڳولهيو ڇو ASPM (Application Security Posture Management) خبرداري جي ٿڪاوٽ تي قابو پائڻ، سيڪيورٽي بصيرت کي متحد ڪرڻ، ۽ حقيقي خطرن کي ترجيح ڏيڻ جي ڪنجي آهي. اعليٰ سائبر سيڪيورٽي ماهر ايپ سيڪ ۽ ڊيو ايس او پي ايس جي مستقبل ۾ غوطه خوري ڪندا، توهان کي اڳتي رهڻ ۾ مدد لاءِ قابل عمل حڪمت عمليون شيئر ڪندا. سيڪيورٽي ورڪ فلو کي منظم ڪرڻ ۽ هڪ بي عيب ڊيو ايس او پي ايس حڪمت عملي ٺاهڻ سکڻ لاءِ هن موقعي کي نه وڃايو. هاڻي ڏسو!

هاڻي اسان جي SafeDev ڳالهه ٻولهه ڏسو: ڊفالٽ طور محفوظ: خودڪار علاج ڪيئن AppSec کي نئين شڪل ڏئي رهيو آهي؟ "محفوظ-طے-ڊفالٽ" هاڻي اختياري ناهي؛ اهو نئون بنيادي بنياد آهي. AI-جنريٽ ٿيل ڪوڊ، ايمبيڊڊ AI اجزاء، ۽ بجلي جي تيز ترقي جي چڪر سان، روايتي سيڪيورٽي گيٽ گهٽجي رهيا آهن. جواب؟ فعال دفاع ۽ عملي خودڪار علاج جيڪو ڪم ڪري ٿو جتي ڊولپر رهن ٿا. هاڻي ڏسو ۽ جديد AppSec ۾ ايندڙ قدم کڻو!

سافٽ ويئر ڪمپوزيشن ايناليسس کي ڪيئن تبديل ڪجي اهو معلوم ڪرڻ لاءِ اسان جو SafeDevTalk آڪٽوبر ايڊيشن ڏسو (SCA) ۽ پنهنجي سافٽ ويئر سپلائي چين کي ابھرندڙ خطرن کان محفوظ بڻايو.
هي سيشن سائبر سيڪيورٽي اڳواڻن ۽ ترقياتي ٽيمن لاءِ ٺاهيو ويو آهي جيڪي اوپن سورس ڪمزورين جي اڄ جي پيچيده منظرنامي ۾ اڳتي رهڻ چاهين ٿا.

پنهنجي بچاءُ لاءِ حڪمت عمليون ڳوليو CI/CD pipelineسڌي ۽ اڻ سڌي طرح پي پي اي، مالويئر انجيڪشن، ۽ ٻين جي وچ ۾ آرٽيفيڪٽ پوائزننگ جهڙن ابھرندڙ خطرن جي خلاف.
هي eBook، زائيگيني جي پري سيلز جي سربراهه لوئس گارسيا پاران لکيل، توهان کي حملي آورن کان اڳتي رهڻ ۾ مدد ڪندو اسان جي ماهر گائيڊ سان سيڪيورٽي خطرن جي سڃاڻپ، روڪڻ ۽ جواب ڏيڻ تي CI/CD pipelines!

اوپن سورس سافٽ ويئر (OSS) تي اثر انداز ٿيندڙ تازين مالويئر خطرن کي ڳولڻ لاءِ اسان جو "ريئل ٽائيم مالويئر ڊيٽيڪشن ان اوپن سورس" ويبينار ڏسو. جيئن OSS کي اپنائڻ وڌندو آهي، تيئن خطرن جو حجم ۽ پيچيدگي به وڌندي آهي، جيڪا ڊولپرز ۽ تنظيمن لاءِ نوان چئلينج پيش ڪندي آهي. هي بصيرت وارو سيشن توهان جي OSS انحصار کي خراب حملن کان بچائڻ لاءِ جديد رجحانات، ابھرندڙ خطرن، ۽ جديد حڪمت عملين کي ظاهر ڪندو. هاڻي ڏسو!

توهان سين فرانس ۾ ٿيندڙ آر ايس اي ڪانفرنس 2024 ۾ شامل نه ٿي سگهيا.cisڪو مسئلو ناهي! اسان جو خاص ويبينار ڏسو ۽ سائبر سيڪيورٽي ۾ ڪجهه اهم ترين رجحانن کان اڳتي وڌو، تبديلين کان وٺي CISسائبر-دفاع جي جديد ترقيات جي اڳواڻي ۾ ڪردار - سڀ توهان جي ڊيسڪ تي. هن ويبينار ۾، توهان سائبر سيڪيورٽي جي دنيا جي پيش ڪيل سڀ کان وڌيڪ تازه ڪاري بصيرت ۽ حڪمت عملين ۾ گہرا غوطه هڻندا!

سافٽ ويئر سپلائي چين حملا تيزي سان عام ۽ تباهي ڪندڙ ٿي رهيا آهن، گارٽنر جي اڳڪٿي سان ته 2025 تائين سڀني ڪاروبارن مان 45 سيڪڙو ڀڃڪڙي جو تجربو ڪندا. سائبر سيڪيورٽي وينچرز هن خطري جي سنگيني کي وڌيڪ واضح ڪري ٿو، 2031 تائين سافٽ ويئر سپلائي چين حملن جي ڪري سالياني 138 بلين ڊالر جي نقصان جو اندازو لڳائي ٿو. اهي خطرناڪ اڳڪٿيون تنظيمن جي انهن جي ترجيح ڏيڻ جي فوري ضرورت کي اجاگر ڪن ٿيون. SSCS. سکو ڪيئن!
سافٽ ويئر ڊولپمينٽ جي تيزي سان ترقي ڪندڙ دنيا ۾، سافٽ ويئر سپلاءِ چين کي محفوظ ڪرڻ هڪ اهم مسئلو بڻجي چڪو آهي. هي eBook سافٽ ويئر سپلائي چين کي خطرن کي سمجهڻ ۽ گهٽائڻ لاءِ هڪ جامع گائيڊ فراهم ڪري ٿو، جنهن ۾ خاص طور تي مسلسل انضمام/مسلسل تعیناتي تي ڌيان ڏنو ويو آهي (CI/CD) سسٽم...
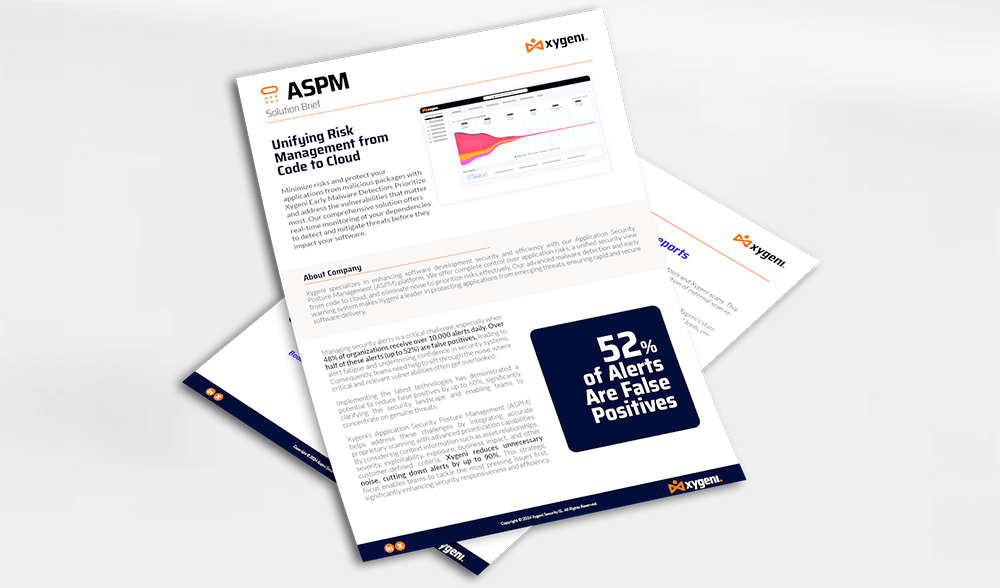
زائيگيني جو Application Security Posture Management (ASPM) انهن چئلينجن کي حل ڪرڻ ۾ مدد ڪري ٿو صحيح ملڪيت جي اسڪيننگ کي ترقي يافته ترجيحي صلاحيتن سان گڏ ڪندي. اثاثن جي رشتن، شدت، استحصال، نمائش، ڪاروباري اثر، ۽ ٻين گراهڪ جي بيان ڪيل معيارن جهڙين حوالي سان معلومات تي غور ڪندي، زائيگيني غير ضروري شور کي گھٽائي ٿو...
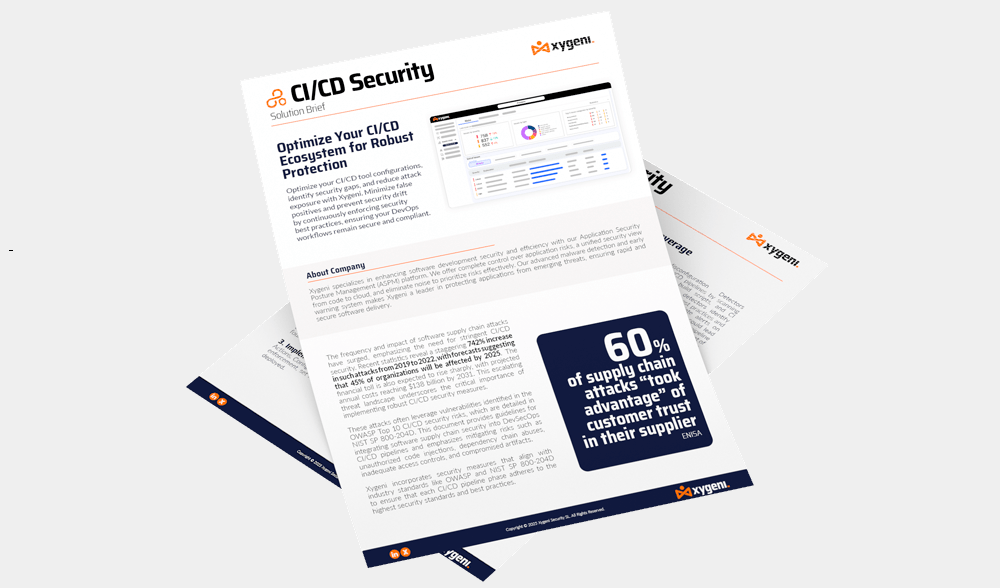
پنهنجي اصلاح ڪريو CI/CD اوزار جي ترتيب، سيڪيورٽي خلا جي سڃاڻپ، ۽ زائيگيني سان حملي جي نمائش کي گھٽايو. سيڪيورٽي جي بهترين طريقن کي مسلسل لاڳو ڪندي غلط مثبت کي گھٽ ڪريو ۽ سيڪيورٽي جي خرابي کي روڪيو، يقيني بڻايو ته توهان جا DevOps ورڪ فلو محفوظ ۽ تعميل وارا رهن.

هاڻي DORA تي اسان جي اوپننگ سيزن جي SafeDev ٽاڪ قسط ڏسو ته جيئن ان ۾ مهارت حاصل ڪري سگهجي ۽ مالي ضابطن جي مسلسل ارتقا پذير منظرنامي ۾ اڳتي رهي سگهجي. هي ويبينار خاص طور تي مالي ادارن لاءِ تيار ڪيو ويو آهي ۽ توهان کي آپريشنل سيڪيورٽي ۽ تعميل تي DORA جي اثر کي نيويگيٽ ڪرڻ ۾ مدد ڪندو. توهان عمل لائق حڪمت عمليون ۽ ماهر بصيرت حاصل ڪندا، توهان کي مستقبل لاءِ بهتر تيار رهڻ ۾ مدد ڪندي!
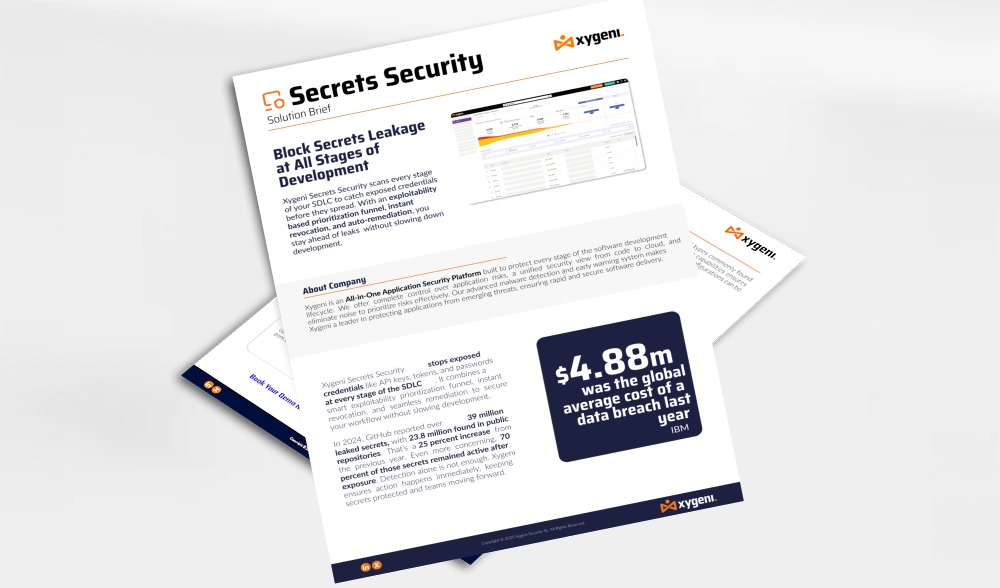
Xygeni Secrets Security توهان جي قابل اعتماد محافظ جي طور تي ڪم ڪري ٿو، جيڪو پاسورڊ، API ڪيز، ۽ ٽوڪن جهڙن اهم رازن جي ليڪ ٿيڻ کي روڪڻ لاءِ ٺهيل آهي. جيئن ته سائبر خطرا مسلسل ترقي ڪري رهيا آهن، اهو ضروري آهي ته هڪ اهڙو حل هجي جيڪو نه رڳو لڪيج کي ڳولي پر فعال طور تي روڪي ان کان اڳ جو اهي ڀڃڪڙي جو سبب بڻجن. زائيگيني توهان جي ٽيمن کي اعتماد سان ڪم ڪرڻ جي قابل بڻائي ٿو، انهي کي يقيني بڻائي ٿو ته توهان جا ترقي جا راز محفوظ رکيا وڃن...

هاڻي اسان جو SafeDev ٽاڪ قسط ڏسو جيڪو سائلوس کان سواءِ سيڪيورٽي تي آهي ۽ آل-ان-ون ايپ سيڪ پليٽ فارمن جي استعمال جي حقيقي قدر بابت سکو. سائلوس اثرائتي خطري جي انتظام ۾ هڪ وڏي رڪاوٽ بڻيل آهن. هي سيشن ڳولهي ٿو ته ڪيئن آل-ان-ون پليٽ فارم کي اپنائڻ سان توهان جي ايپ سيڪ حڪمت عملي کي بهتر بڻائي سگهجي ٿو، سيڪيورٽي ۽ ڊولپمينٽ ٽيمن جي وچ ۾ تعاون کي وڌائي سگهجي ٿو، توهان کي ابھرندڙ خطرن کان اڳتي رهڻ ۾ مدد ڪري سگهجي ٿي، ۽ گهڻو ڪجهه! هاڻي ان کي ڏسو ۽ پنهنجي ايپليڪيشنن ۽ سافٽ ويئر سپلائي چين کي محفوظ ڪرڻ لاءِ حڪمت عمليون حاصل ڪريو!
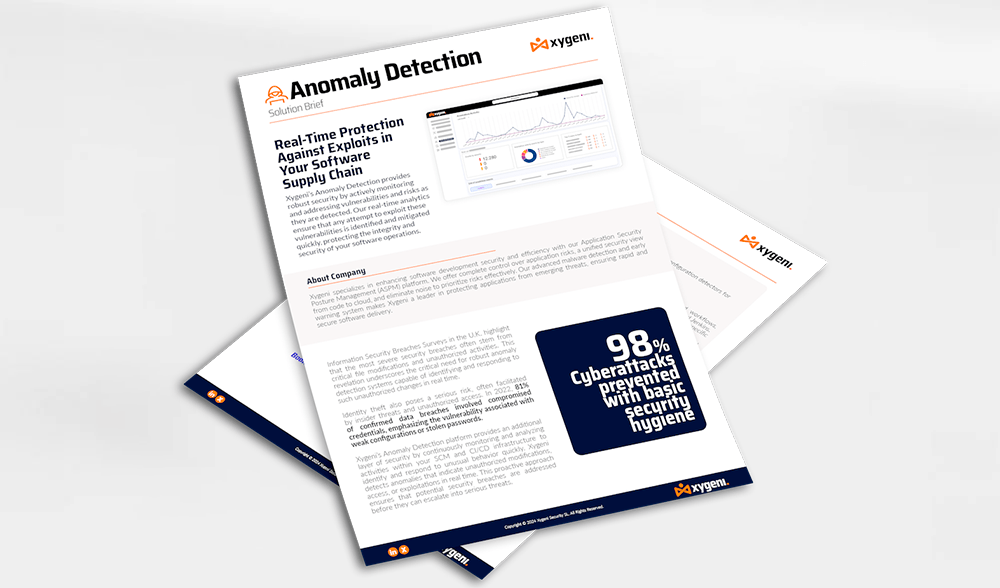
زائيگيني جو انوملي ڊيٽيڪشن پليٽ فارم توهان جي اندر سرگرمين جي مسلسل نگراني ۽ تجزيو ڪندي سيڪيورٽي جي هڪ اضافي پرت فراهم ڪري ٿو. SCM ۽ CI/CD غير معمولي رويي کي جلدي سڃاڻڻ ۽ جواب ڏيڻ لاءِ انفراسٽرڪچر. زائيگيني غير معمولي شين کي ڳولي ٿو جيڪي حقيقي وقت ۾ غير مجاز ترميمن، رسائي، يا استحصال جي نشاندهي ڪن ٿيون. هي فعال طريقو يقيني بڻائي ٿو ...
او ايس ايس جي اهم ڪردار جي باوجود، ان جو انضمام سيڪيورٽي چئلينجن سان ڀريل آهي. تازيون رپورٽون او ايس ايس کي نشانو بڻائيندڙ مالويئر حملن ۾ واڌ کي اجاگر ڪن ٿيون، 2022 ۾ واقعن ۾ 633٪ اضافو ٿيو ۽ 2023 ۾ 245٪ واڌ جاري رهي. روايتي سيڪيورٽي اپاءَ، جيڪي عام ڪمزورين ۽ نمائش (سي وي اي) ذريعي سڃاتل ڪمزورين جي سڃاڻپ تي تمام گهڻو ڀاڙين ٿا، ڪافي ثابت نه ٿي رهيا آهن. انهن اپائن ۾ اڪثر ڪمزورين جي رپورٽنگ ۾ دير، محدود ڪوريج، ۽ نفيس ۽ صفر ڏينهن جي خطرن کي ڳولڻ ۾ ناڪامي شامل آهي...
اسان جو جامع وائيٽ پيپر جامع لاءِ NIST SP 800-204D جي پيچيدگين ۾ شامل آهي SSCS اڄ جي سافٽ ويئر ڊولپمينٽ ماحول ۾ طريقا ۽ انهن جي اهميت. هن بصيرت واري گائيڊ ذريعي، توهان NIST جي هدايتن کي ڪيئن استعمال ڪجي ان بابت قيمتي ڄاڻ حاصل ڪندا: مضبوط ڪرڻ Software Supply Chain Security...

سيف ڊيو ٽاڪس جي چوٿين ايڊيشن ۾ سائبر سيڪيورٽي جا ماهر ڊيرڪ فشر، ابهلاشا سنها ۽ لوئس روڊريگيز شامل آهن. هي قسط سافٽ ويئر ڊولپمينٽ ۾ ٽئين پارٽي ۽ اوپن سورس حصن تي انحصار جي نازڪ موضوع تي غور ڪندي، لڪيل ڪمزورين ۽ ابھرندڙ خطرن کي ظاهر ڪندي. لڪيل ڪمزورين، وڌندڙ خطرن، حقيقي دنيا جي ڀڃڪڙين ۽ گهڻو ڪجهه بابت وڌيڪ سکڻ لاءِ اسان سان شامل ٿيو!

سيڪيور بابت هن ويبينار ۾ زائيگيني جي سي ٽي او لوئس روڊريگيز ۽ سيلز سپورٽ مئنيجر لوئس مينوئل گارسيا سان شامل ٿيو. CI/CD. اسان جي ماهرن کان سکو ته ڪيئن OWASP جي بهترين طريقن کي اختيار ڪجي ته جيئن توهان جي سيڪيورٽي کي مضبوط بڻائي سگهجي CI/CD ۽ پنهنجي سافٽ ويئر سپلائي چين جي حفاظت ڪريو. پنهنجي حفاظت ڪريو CI/CD ۽ OWASP سان سافٽ ويئر سپلائي چين. اهي انوینٽري ۽ تجزيو بابت ڳالهائيندا، CI/CD ٻين ڪيترين ئي شين جي وچ ۾ خطرا، سڃاڻپ ۽ روڪٿام!
اسان جي CTO Luis Rodriguez جي خاصيت واري سيڪيور سائبر ڪنيڪٽ پوڊ ڪاسٽ قسط تي هڪ نظر وجهو. 15+ سالن جي تجربي سان، Luis خراب ڪوڊ کي ڳولڻ، ٽئين پارٽي جي حصن کي محفوظ ڪرڻ، ۽ مستقبل جي ثبوت ڏيڻ واري AppSec حڪمت عملين تي ماهر بصيرت شيئر ڪري ٿو. SolarWinds جي نتيجي کان وٺي تازي SSH پٺئين دروازي واري واقعي تائين، هي قسط حقيقي دنيا جي خطرن ۽ عملي دفاعي حڪمت عملين کي ڍڪيندي آهي. سکو ته ڪيئن مضبوط ڪجي پنهنجي SDLC، سپلائي چين جي خطري کي گهٽائڻ، ۽ سائبر خطرن جي ارتقا کان اڳتي رهڻ.

جي هن ٻئي قسط ۾ شامل ٿيو CI/CD ويبينار جن ۾ لوئس روڊريگيز، سي ٽي او، ۽ زائيگيني جو شريڪ باني، ۽ لوئس مينوئل گارسيا، سيلز سپورٽ مئنيجر شامل آهن. هن سيشن ۾، اسان "نيرو ٽيم" جي نقطه نظر کي ڳولينداسين CI/CD سيڪيورٽي، تنظيمون پنهنجي سيڪيورٽي پوزيشن کي وڌائڻ لاءِ جيڪي عملي قدم کڻي سگهن ٿيون انهن ۾ گهرائي سان غوطا هڻڻ...
زائيگيني جو Build Security پليٽ فارم توهان جي طاقت کي مضبوط ڪري ٿو CI/CD pipeline خودڪار تصديق، ڪرپٽوگرافڪ دستخط، ۽ اصليت جي ٽريڪنگ ذريعي آرٽيڪل جي سالميت جي تصديق ڪندي. اهو يقيني بڻائي ٿو ته هر تعمير مستند، ڇڪتاڻ کان محفوظ، ۽ ان جي ماخذ تائين ٽريڪ ڪرڻ جي قابل آهي. هي فعال طريقو غير تصديق ٿيل يا خراب ڪوڊ کي پيداوار ۾ داخل ٿيڻ کان روڪي ٿو...

"Demistifying" لاءِ اسان سان شامل ٿيو SBOM سيڪيورٽي،" جتي سائبر سيڪيورٽي ماهر جينيفر ڪاڪس، سنتوش ڪماني ۽ جيسس ڪيوڊراڊو اهميت کي ظاهر ڪندا SBOM سافٽ ويئر جي معيار، ۽ سيڪيورٽي کي وڌائڻ، ۽ تعميل کي يقيني بڻائڻ ۾. هي ويبينار توهان جي سافٽ ويئر سپلائي چين کي مؤثر طريقي سان محفوظ ڪرڻ جي ڄاڻ حاصل ڪرڻ لاءِ ضروري آهي. سکو ته توهان ڪيتري آساني سان پنهنجي سافٽ ويئر سيڪيورٽي پوزيشن کي بااختيار بڻائي سگهو ٿا!
دريافت ڪريو ته ڪيئن زائيگيني مڪمل سان مقابلي ڪندڙن کان بهتر ڪارڪردگي ڏيکاري ٿو SDLC نظر، ترقي يافته CI/CD تحفظ، ۽ AI-هلائيندڙ آٽوميشن. هي گائيڊ اهم فرقن جي تفصيل ڏئي ٿو جيڪي زائيگيني کي هڪ معروف آل-ان-ون ايپ سيڪ پليٽ فارم بڻائين ٿا، جيڪو وڌيڪ گهري ڪوريج، اعليٰ درستگي، ۽ مضبوط پيش ڪري ٿو. software supply chain security روايتي اوزارن جي ڀيٽ ۾.

"سافٽ ويئر سيڪيورٽي ۾ نئون چئلينج: سپلائي چين حملي ۾ نه اچڻ دوران ڊيوپس کي ڪيئن هلايو وڃي" تي نيوڪو جي سائبر سيڪيورٽي ميٽرز پوڊ ڪاسٽ قسط ٻڌو، لوئس روڊريگيز، زائيگيني جي سي ٽي او سان، ۽ سافٽ ويئر سپلائي چين کي محفوظ ڪرڻ جي بدلجندڙ چئلينجن کي ڳوليو.
زائيگيني جي اڳواڻي ڪندڙ ايڊوانسڊ سافٽ ويئر پروٽيڪشن مئنيجمينٽ جي دل ۾ هڪ بصيرت واري سفر تي جيمس برٿوٽي سان شامل ٿيو. پنهنجي تازي وڊيو ۾، جيمس اپ اسٽريم مالويئر جي ڳولا کان اسان جي جديد حڪمت عملين کي ظاهر ڪرڻ تائين منتقلي ڪري ٿو. پين ٽيسٽنگ ۾ پنهنجي وسيع تجربي سان، هو ريپوزٽري جي صحت کي برقرار رکڻ ۽ حقيقي دنيا جي سپلائي چين جي خطرن کي نيويگيٽ ڪرڻ تي هڪ منفرد نقطه نظر پيش ڪري ٿو. سندس ماهر بصيرت کي نه وڃايو - پيچيدگين کي سمجهڻ لاءِ توهان جي رهنمائي ASPM جيئن اڳ ڪڏهن به نه.
دريافت ڪريو ته ڪيئن ايپ سيڪ کي آسان بڻايو وڃي ۽ متحد پليٽ فارمن سان الرٽ ٿڪاوٽ کي ختم ڪيو وڃي. جديد ترقياتي ٽيمون ٽٽل سيڪيورٽي اوزارن، شور وارن الرٽس، ۽ خاموشي سان ڀريل آهن. dashboardايس. هي ebook اهو ظاهر ڪري ٿو ته ڇو معروف تنظيمون ٽول اسپرول کان متحد ايپليڪيشن سيڪيورٽي پليٽ فارمن ڏانهن منتقل ٿي رهيون آهن - ۽ ڪيئن هي تبديلي سيڪيورٽي نتيجن، ڊولپر جي تجربي، ۽ ڪاروباري چستي کي تبديل ڪري رهي آهي.

ڇا توهان اسان کي بليڪ هيٽ ۾ ياد ڪيو؟ AI سائبر سيڪيورٽي، ايپليڪيشن سيڪيورٽي آٽوميشن، ۽ آٽو فڪس تي اسان جي 20 منٽن جي سيشن جي خاص ري پلے ڏسو. ڏسو ته ڪيئن الرٽ شور کي گھٽ ڪجي، محفوظ پي آر سان پاڻمرادو ڪمزورين کي درست ڪجي، ۽ ايپ سيڪ آٽوميشن کي سڌو سنئون توهان جي ڪمپيوٽر ۾ ڪيئن آندو وڃي. pipeline (ٻين ڪيترين ئي دلچسپ شين سان گڏ). سيشن آن ڊيمانڊ ڏسو!
اوپن سورس حصن ۾ خطرن کي ڳولڻ، منظم ڪرڻ ۽ گهٽائڻ لاءِ جديد حڪمت عملين سان پنهنجي سافٽ ويئر سپلائي چين کي ڪيئن محفوظ ڪجي، اهو دريافت ڪريو. هي eBook مؤثر سافٽ ويئر ڪمپوزيشن تجزيو لاڳو ڪرڻ تي ماهر رهنمائي فراهم ڪري ٿو (SCA) ڪمزورين کي منهن ڏيڻ، تعميل کي يقيني بڻائڻ، ۽ توهان جي اوپن سورس انحصار ۾ ابھرندڙ خطرن کان بچاءُ لاءِ!

DORA ڊجيٽل آپريشنل لچڪدار ايڪٽ سخت مقرر ڪري ٿو standardيورپي يونين ۾ مالي شعبي جي آپريشنل لچڪ کي بهتر بڻائڻ لاءِ. جيئن ته توهان جي تنظيم جنوري 2025 تائين DORA جي تعميل لاءِ تياري ڪري ٿي، ان جي گهرجن کي سمجهڻ ۽ صحيح حل لاڳو ڪرڻ انتهائي اهم آهي ۽ Xygeni توهان جي مدد ڪري سگهي ٿي. Xygeni DORA فريم ورڪ سان جامع تعميل کي يقيني بڻائڻ لاءِ تيار ڪيل جديد حلن جو هڪ سيٽ پيش ڪري ٿو. اسان جو پليٽ فارم خطري جي انتظام ۾ توهان جي اداري جي صلاحيتن کي وڌائيندو ...
بابت بصيرت ڳولڻ لاءِ AopSec ۾ The Elephant جو هي باب ڏسو Software Supply Chain Security ۽ پراڊڪٽ ڊولپمينٽ ۾ خطرن کي منظم ڪرڻ لاءِ بهترين طريقا. توهان کي ٽيسٽنگ، اپڊيٽ مئنيجمينٽ، ۽ ٽئين پارٽي جي انحصار تي تازي ڪراؤڊ اسٽرائڪ واقعي مان سبق ملندا، انهي سان گڏ ته ڪيئن زائيگيني شروعاتي مالويئر جي ڳولا، ترقي پسند ترسيل، ۽ مضبوط بحالي جي منصوبن کي لاڳو ڪري ٿو ته جيئن واقعن کي ٿيڻ کان اڳ روڪي سگهجي، ۽ گهڻو ڪجهه!
ڪوڊ جي طور تي توهان جي انفراسٽرڪچر کي محفوظ ڪرڻ (IaC) سافٽ ويئر ڊولپمينٽ ۾ ضروري آهي ڇاڪاڻ ته غلط ترتيب ۽ ڪمزوريون توهان جي سسٽم کي سخت نقصان پهچائي سگهن ٿيون ۽ هيڪرز کي حملي جا موقعا ڏئي سگهن ٿيون. زائيجيني جي IaC security اوزار انهن مسئلن کي مسئلا ٿيڻ کان اڳ روڪڻ ۾ مدد ڪن ٿا، ڊيٽا جي نمائش جي خطري کي گهٽائي ٿو ۽ مهانگن اصلاحن کي گهٽائي ٿو...

اسان جي ايندڙ ويبينار لاءِ هاڻي ڏسو: AI ايپليڪيشن سيڪيورٽي آٽوميشن! ايپ سيڪ ٽيمون الرٽس سان ڀريل آهن؛ هاڻي خودڪار ٿيڻ جو وقت آهي. هن عملي سيشن ۾، دريافت ڪريو ته ڪيئن دستي ٽرائيج کي ختم ڪجي ۽ ڊولپر-دوست آٽو-ريميڊيئيشن استعمال ڪندي سيڪنڊن ۾ الرٽ کان فڪس ڏانهن منتقل ڪجي. سکو ته ڪيئن غلط مثبت کي ڪٽجي، حقيقي خطرن کي ترجيح ڏني وڃي، ۽ سيڪيورٽي پاليسين کي لاڳو ڪجي ۽ ڏسو ته ڪيئن آٽو-ريميڊيئيشن کي ان ۾ ضم ڪجي. CI/CD pipelineهوشيار سان guardrails (ٻين ڪيترين ئي شين سان گڏ). اڄ ئي ڏسو!

هي ويبينار ڳولهي ٿو ته ڪيئن جديد سافٽ ويئر سپلائي چينز کي ڳجهي ليڪس، زهر آلود پيڪيجز، ۽ بدسلوڪي ذريعي نشانو بڻايو پيو وڃي. pull requests. اهو وضاحت ڪري ٿو ته روايتي ايپ سيڪ طريقا اڪثر تيزيءَ سان ترقي ڪندڙ طريقن جي مقابلي ۾ گهٽ ڇو ٿين ٿا CI/CD خطرا. حقيقي دنيا جي حملي جي رستن جو تجزيو قابل عمل دفاعن سان ڪيو ويندو آهي، جنهن ۾ راز جي ڳولا، پي آر جي تصديق، ۽ او ايس ايس جي چڪاس شامل آهن. سيشن خودڪار ۽ محفوظ-بائي-ڊفالٽ طريقن تي زور ڏئي ٿو ته جيئن توهان جي pipeline پيماني تي. هڪ لچڪدار، خطري کان آگاهي ڏيندڙ سپلائي چين ٺاهيو. هاڻي ڏسو!

ٿاٽ ورڪ، ڪوڊيورنس، ۽ زائيگيني جا ماهر پنهنجيون بصيرتون شيئر ڪندا Software Supply Chain Security. پنهنجي سيڪيورٽي پوزيشن کي بلند ڪريو ۽ پنهنجي ڪاروبار جي شهرت ۽ تسلسل کي محفوظ ڪريو. ڇا توهان ارتقا بابت سکڻ لاءِ تيار آهيو Software Supply Chain Security?

اسان جو بليڪ هيٽ يورپ سيشن ڏسو: نئون ايپ سيڪ ريئلٽي: اي آءِ-ڊرائيون ڊولپمينٽ، مالويئر، ۽ ماڊرن سافٽ ويئر رسڪ. جيئن ته اي آءِ سافٽ ويئر ڊليوري کي تيز ڪري ٿو، اهو حملي جي سطح کي به نئين شڪل ڏئي ٿو. اوپن سورس مالويئر ۽ سپلائي چين سمجھوتي کان وٺي اي آءِ-جنريٽڊ ڪوڊ خامين تائين، هي ڳالهه ٻولهه ڳولي ٿي ته جديد ايپ سيڪ خطرا ڪيئن پيدا ٿين ٿا، ۽ اي آءِ-ڊرائيون دنيا ۾ اڳتي رهڻ لاءِ سيڪيورٽي ٽيمن کي ڇا ڪرڻ گهرجي.

جي ارتقا پذير منظرنامي ۾ اهم بصيرت کي کوليو Software Supply Chain Security. 2024 جي چئلينجن، خطرن، ۽ متوقع رجحانن ۾ غوطه خوري ڪريو - سائبر سيڪيورٽي جي پيچيده ويب کي نيويگيٽ ڪرڻ لاءِ توهان جي رهنمائي. انگن ۾ شاندار حقيقتون: انگن جي منظرنامي کي دريافت ڪريو software supply chain security - حقيقتون جيڪي صورتحال جي سنگيني کي بيان ڪن ٿيون. خراب اداڪارن جو ارتقا...

هن تيزي سان ترقي ڪندڙ ڊجيٽل منظرنامي ۾، توهان جي سافٽ ويئر سپلائي چين جي سيڪيورٽي اڳي کان وڌيڪ اهم آهي. جيئن ته نئين حملي جي حڪمت عمليون سامهون اچن ٿيون، اهو ضروري آهي ته وکر کان اڳتي رهو ۽ پاڻ کي جديد حفاظتي حڪمت عملين سان هٿياربند ڪريو. هن ويبينار ۾، لوئس روڊريگيز توهان جي رهنمائي ڪندو ...

SSH (سيڪيور شيل) ڊيمون ۾ بيڪ ڊور داخل ڪرڻ جي تازي ناڪام ڪوشش جي بحث لاءِ ميزبان رابرٽ بلومين ۽ لوئس روڊريگيز، Xygeni.io جي CTO سان شامل ٿيو. OpenSSH نيٽ ورڪ تي تصديق لاءِ وڏين لينڪس ڊسٽريبيوشنز ۾ استعمال ٿيندڙ پروٽوڪول جو هڪ مشهور عمل درآمد آهي. گفتگو رن ٽائم ۾ هڪ فنڪشن ٽيبل کي تبديل ڪندي حملي جي ميڪانيزم کي ڳولي ٿي؛ تعمير دوران حملو ڪيئن داخل ڪيو ويو ۽ گهڻو ڪجهه!
EU سائبر لچڪدار ايڪٽ ضابطي کان حقيقت ڏانهن وڌي رهيو آهي، ۽ ڪيتريون ئي ٽيمون اڃا تائين نه ٿيون ڄاڻن ته CRA جي گهرجن کي حقيقي سيڪيورٽي طريقن ۾ ڪيئن ترجمو ڪجي. هن سيشن ۾، اسان ٽوڙينداسين ته CRA اصل ۾ ڇا گهري ٿو، ڪهڙيون شيون ۽ تنظيمون متاثر ٿين ٿيون، ۽ ڪيئن OWASP SAMM هڪ آڊٽ لاءِ تيار ايس جي تعمير لاءِ عملي فريم ورڪ طور ڪم ڪري سگهي ٿو.SDLC. ٽائم لائنز ۽ سزائن کان وٺي اوپن سورس جي اثرن ۽ عملدرآمد جي مرحلن تائين، توهان کي CRA تياري لاءِ هڪ ٺوس روڊ ميپ ملندو. هاڻي ڏسو ته ڪيئن CRA ذميدارين کي هڪ قابل عمل AppSec حڪمت عملي ۾ تبديل ڪجي.
جديد حملا هاڻي توهان جي ايپ ۾ شروع نه ٿيندا آهن؛ اهي توهان جي ايپ ۾ شروع ٿيندا آهن pipelines، انحصار، ۽ AI تي هلندڙ ورڪ فلو. جيڪڏهن توهان جو AppSec اڃا تائين صرف ڪوڊ اسڪيننگ تي ڌيان ڏئي ٿو، ته توهان اڄ جي سپلائي چين حملي جي حقيقت کي وڃائي رهيا آهيو. هي سيشن ڏسو ته AI سافٽ ويئر-سپلائي-چين خطري کي ڪيئن ٻيهر شڪل ڏئي رهيو آهي، روايتي ڪنٽرول ڇو ناڪام ٿين ٿا، ۽ حقيقي دنيا DevSecOps عملي طور تي ڪيئن نظر اچن ٿا. هاڻي ڏسو!
پنهنجي تنظيم لاءِ صحيح اوپن سورس سيڪيورٽي ٽول چونڊڻ لاءِ ضروري گائيڊ ڳوليو. اسان جو جامع گائيڊ جديد رجحانن، بهترين طريقن، ۽ اهم غورن بابت ڳالهائي ٿو ته جيئن توهان کي باخبر بڻائڻ ۾ مدد ملي سگهي.cisآئنز. اوپن سورس حصن سان لاڳاپيل خطرن کي مؤثر طريقي سان منظم ڪرڻ ۽ گهٽائڻ لاءِ پنهنجي ٽيم کي علم سان ليس ڪريو. هن قيمتي وسيلن کي نه وڃايو ۽ پنهنجي سافٽ ويئر سيڪيورٽي حڪمت عملي کي وڌايو!

سافٽ ويئر پلازا ۾ شامل ٿيو ۽ زائيجيني جي ڪو-باني ۽ چيف سيڪيورٽي ريسرچ آفيسر لوئس روڊريگيز سان ڳالهه ٻولهه ڪريو، جيئن هو ڳولي ٿو ته ڪيئن AI ايجنٽ ڪمزوري جي علاج ۽ جديد ايپليڪيشن سيڪيورٽي کي تبديل ڪري رهيا آهن. بحث ۾ AI سان هلندڙ سپلائي چين حملن، الرٽ ٿڪاوٽ، آٽو ريميڊيئيشن چئلينجز، ۽ روايتي ايپ سيڪ طريقا اڄ جي خطري جي منظرنامي سان ڇو رفتار نٿا رکي سگهن، ان کي شامل ڪيو ويو آهي. دريافت ڪريو ته ڪيئن زائيجيني ڪمزورين کي درست ڪرڻ لاءِ AI سان هلندڙ آٽوميشن سان ڊيٽرمنسٽڪ ٽولنگ کي گڏ ڪري ٿو ان کان اڳ جو اهي ڀڃڪڙيون بڻجي وڃن.
زائيگيني جو Code Security پليٽ فارم توهان جي ايپليڪيشنن کي ڪوڊ جي پهرين لائن کان محفوظ ڪري ٿو، ترقي يافته جامد تجزيي ذريعي ڪمزورين ۽ خراب نمونن کي ڳولي ٿو. بيحد طور تي ضم ٿيل CI/CD pipelineايس، زائيگيني-SAST ترقي جي شروعات ۾ انجيڪشن جي خامين، پوئين دروازن، ۽ غلط ترتيبن جهڙن خطرن جي سڃاڻپ ڪري ٿو. هي طريقو يقيني بڻائي ٿو ته ڪمزورين کي درست ڪيو وڃي...

سيڪيور ۾ شامل ٿيو | سائبر ڪنيڪٽ، زائيگيني جي انٽرنيشنل سيڪيورٽي ايڊوائيزر ڊولورس روزافا سان گفتگو لاءِ جي ۽ وارن جي ميزباني ڪري ٿو، جيڪو برمنگھم ۾ نيشنل سائبر سيڪيورٽي شو 2026 دوران لائيو رڪارڊ ڪيو ويو. بحث سائبر سيڪيورٽي جي انساني پاسي کي ڳولي ٿو، سيڪيورٽي ڪلچر ۽ برن آئوٽ کان وٺي ڊجيٽل شموليت، لچڪ، ۽ جديد سائبر دفاع ۾ انساني ڪنيڪشن ڇو اهم رهي ٿو. شامل ٿيو!

ايپ سيڪ ٽيمون دٻاءُ هيٺ آهن. الرٽ جو مقدار وڌي رهيو آهي، ترقي جي رفتار وڌندي رهي ٿي، ۽ دستي ٽرائيج هاڻي برقرار نه رهي سگهي ٿي. روايتي سيڪيورٽي طريقا پنهنجون حدون ڏيکاري رهيا آهن. هن ماهر جي اڳواڻي ۾، عملي سيشن ۾، توهان ڏسندا ته ڪيئن AI-هلائيندڙ ايپ سيڪ آٽوميشن ٽيمن کي الرٽ ٿڪاوٽ کان اڳتي وڌڻ ۾ مدد ڪري ٿي ۽ سيڪيورٽي نتيجن کي قابل اعتماد، خودڪار اصلاحن ۾ تبديل ڪري ٿي. سکو ته جديد ايپ سيڪ ۾ ڪهڙي تبديلي جي ضرورت آهي ۽ ڪيئن ترقي ۽ سيڪيورٽي ٽيمون هر هڪ جي حفاظت ڪري سگهن ٿيون. commit ۽ pull request پهچائڻ کي سست ڪرڻ کان سواءِ. ويبينار آن ڊيمانڊ ڏسو ۽ ڏسو ته ڪيئن AI-طاقتور آٽوميشن عملي طور تي AppSec کي نئين شڪل ڏئي رهي آهي.