
Nothing was breached. The agent did its job, touched a dependency, a config, or a service nobody asked it to touch, and stayed inside its permissions the entire time. In this session, you'll see why that case is harder than any attack: how a boundary drawn in advance ends up wider than the task required, why an approval is a decision made once while execution keeps going, how standing access turned the developer's laptop into the crown jewels, and what recovery looks like when the actor can't explain its own reasoning. Register now to see where the last enforceable moment sits, and what contains the blast radius.
Laga bilaabo marka wakiilka AI uu rakibo ku-tiirsanaan ama uu wax ka beddelo Dockerfile, adiga SBOM iyo mala-awaalka asalka ah ayaa durba la tijaabinayaa, kooxaha badankoodna ma haystaan hab ay ku xaqiijiyaan waxa dhab ahaantii dhacay. Kalfadhigan, waxaad si toos ah u arki doontaa isbeddelka dhabta ah: sida daqiiqadda rakibiddu isu beddesho marka horumariye uusan marka hore eegin magaca xirmada, haddii ay tahay SBOMasalka iyo asalka wali way sii jiraan markii wakiil uu sameeyay decision, iyo waxa ka harsan dib u eegista koodhka iyo u wareeg-bidix marka wakiillada commit, mararka qaarna isku biiraan, keligood. Daawo hadda si aad u aragto wakiil ammaan ah oo dhab ah pipeline waxay u baahan tahay ficil ahaan, ma aha oo kaliya aragti ahaan.
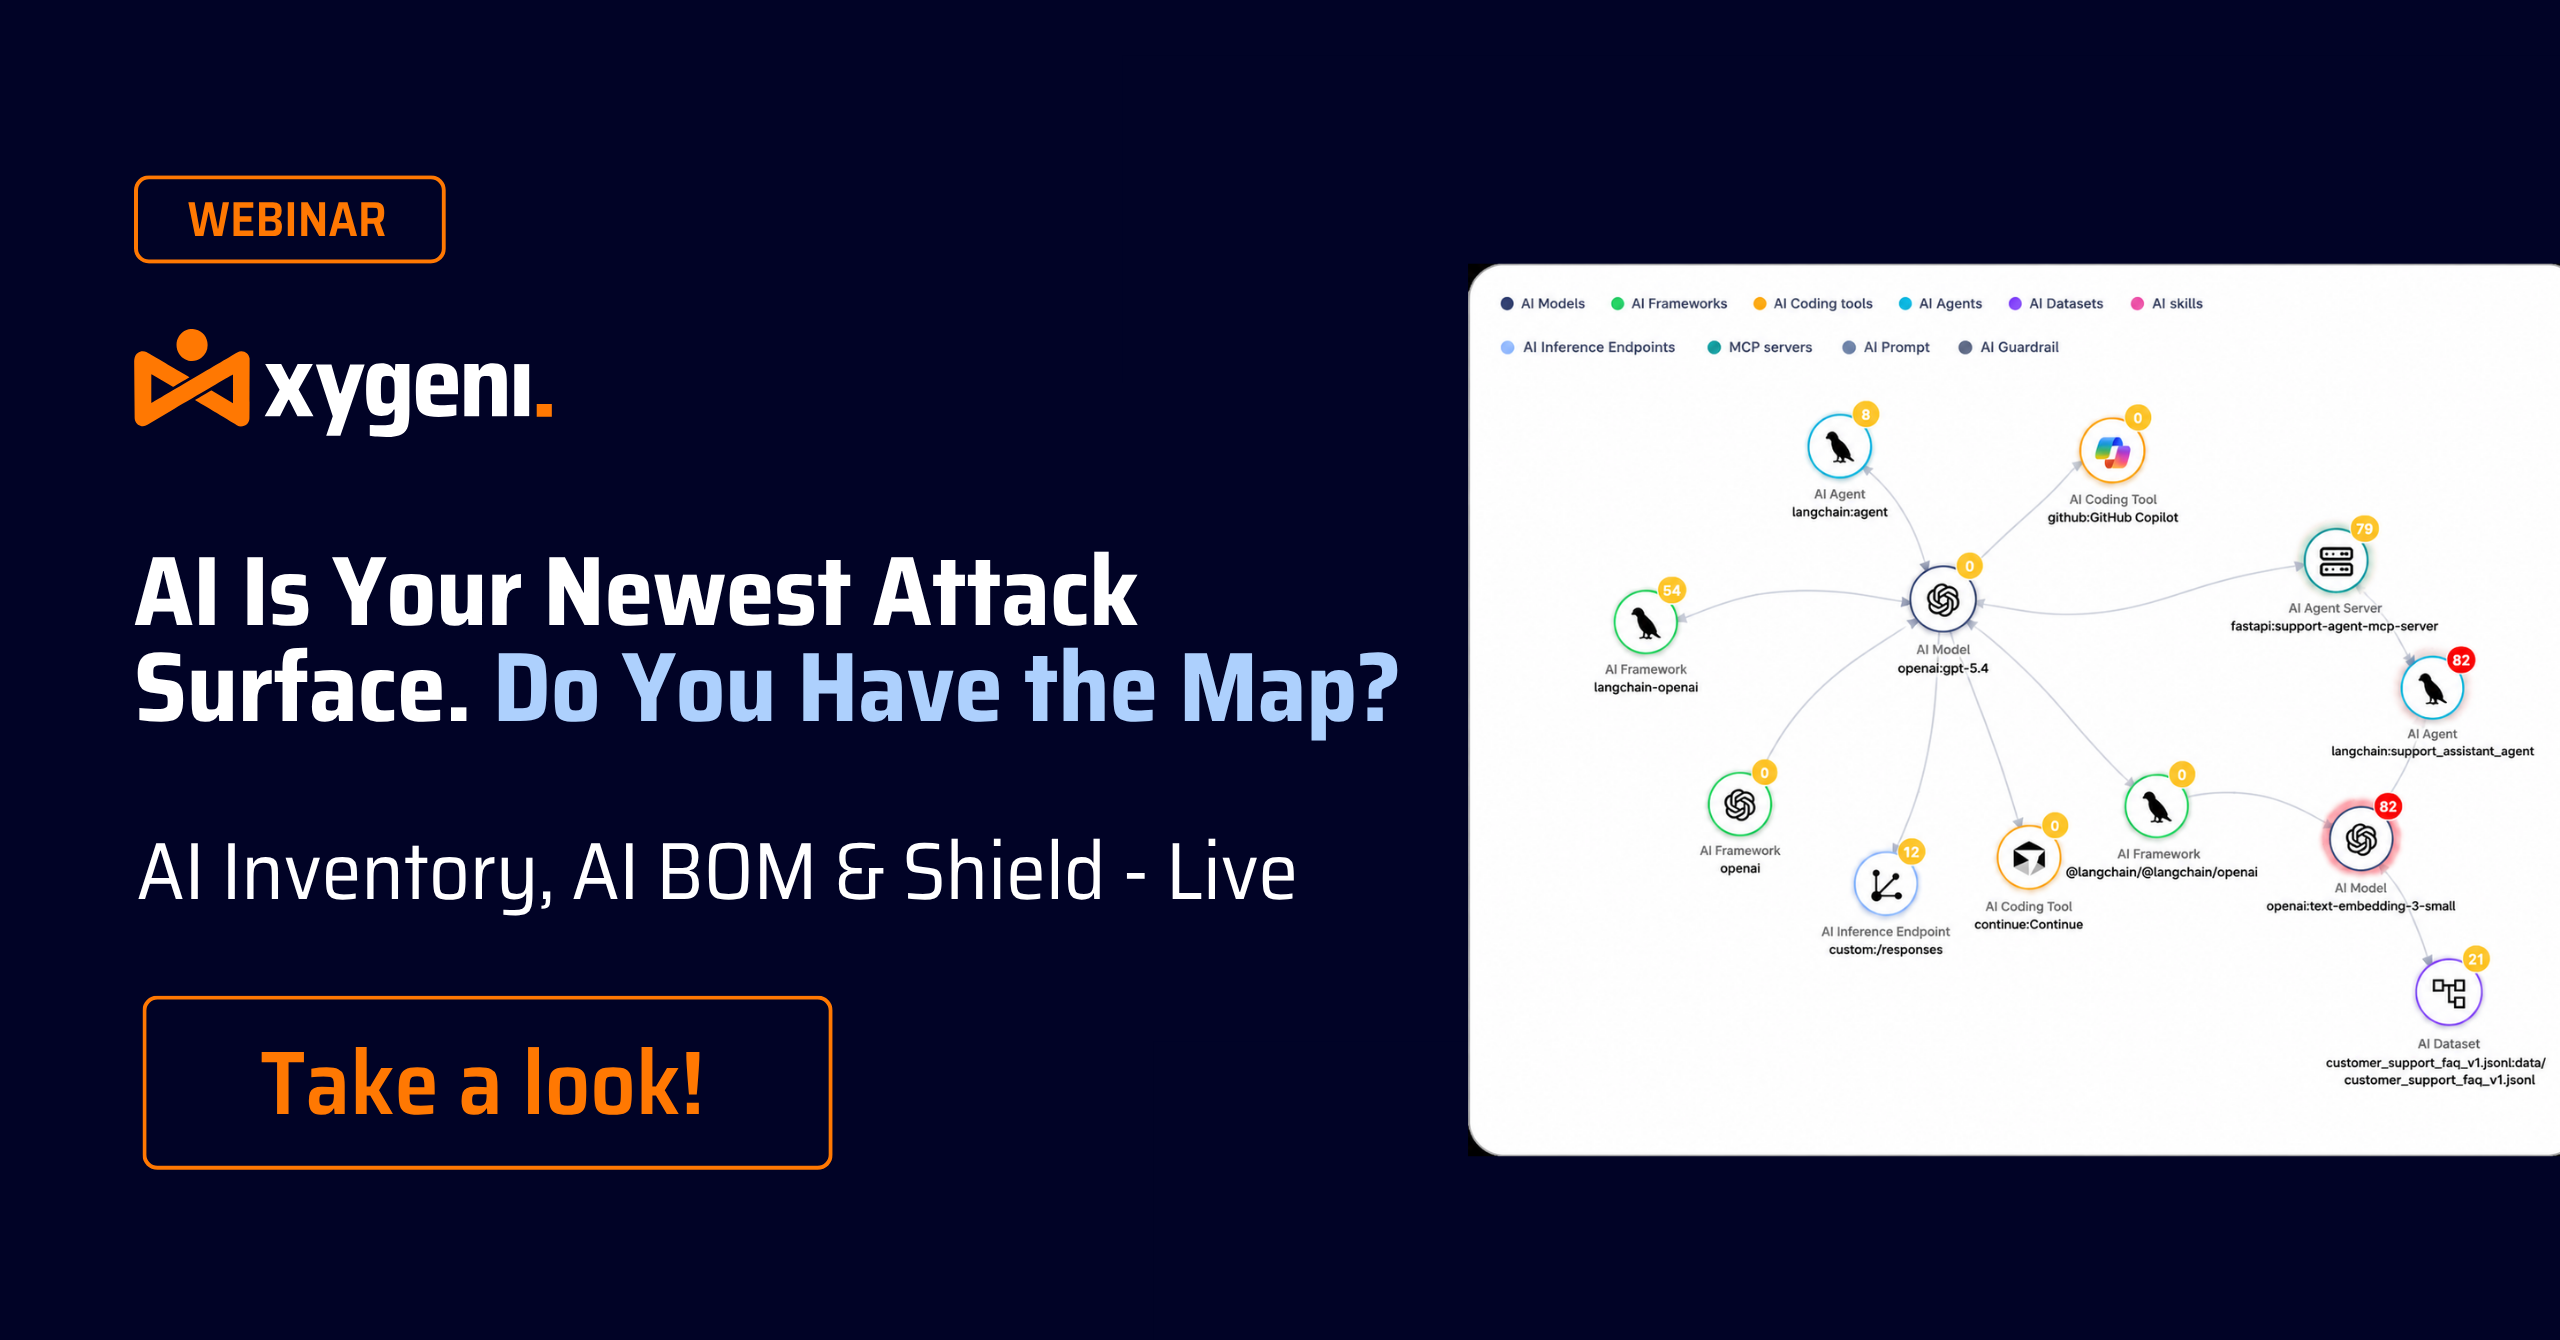
Daawo webinar-keena soo socda! Kaaliyeyaasha codeynta AI waxay muujinayaan magacyada xirmooyinka ee khiyaaliga ah, kuwa weerarka soo qaadayna waxay horey u diiwaangelinayaan magacyadaas been abuurka ah iyagoo adeegsanaya malware. Kalfadhigan, waxaad ku arki doontaa sida aad si toos ah ugu sawirto nidaamkaaga AI oo dhan, iyadoo AI Inventory iyo AI BOM ay soo bandhigayaan nooc kasta, wakiil, iyo ku tiirsanaan AI ah oo ku jirta software-kaaga. Soo ogow sida Xygeni Shield Waxay xannibaysaa xirmooyinka xaasidnimada leh ka hor inta uusan saxiixu jirin, iyadoo xiraysa farqiga ay iskaan-gareeyayaasha ku salaysan saxiixa ka tagaan meel bannaan. Daawo hadda si aad u aragto sida loo sugo software-kaaga ka hor inta aan la isticmaalin slopsquatting oo soo jeedinta AI-ga ee xigta u rogin meel laga galo.
Daawo hadda: AI ayaa durba gudaha kuugu jirta SDLC. Haddaba maxaa jira? AI ma garaacayso albaabka silsiladdaada sahayda software-ka; horeyba way ugu jirtaa gudaha. Duuliyeyaasha, wakiillada, adeegayaasha MCP, iyo ku-tiirsanaanta ay soo saarto AI ayaa dib u habaynaya sida koodhka loo dhiso, loo eego, loona soo diro. Hadalkan SafeDev, hoggaamiyeyaasha OWASP iyo khubarada AppSec waxay ku qeexi doonaan waxa taasi runtii uga dhigan tahay xaaladdaada amniga, halkaas oo moodooyinka maamulka ay burburayaan, iyo waxa kontaroolada dhabta ah ay dhab ahaantii shaqeeyaan iyada oo aan la gaabin kooxaha injineernimada. Filo waxyaabo la taaban karo oo la qaadan karo (ma aha oo kaliya aragti) oo ku saabsan sida loo hirgeliyo kontaroolada wax ku oolka ah ee ilaaliya horumarka AI-ga ee la caawiyo iyada oo aan loo noqon caqabad injineeradaada. Daawo Hadda!
Laga bilaabo Sebtembar 11, 2026, CRA waxay ku siinaysaa 24 saacadood si aad u soo sheegto nuglaansho si firfircoon looga faa'iidaystay ENISA, xitaa alaabada horeyba suuqa ugu jirtay, kooxaha badankoodna weli ma haystaan socodka shaqada ee taas. Kalfadhigan, waxaad si toos ah u arki doontaa habka dhabta ah: abuurista SBOM si aad u ogaato noocyada badeecadaha ay saameeyeen, kala-soocidda natiijooyinka iyadoo la adeegsanayo falanqayn la gaari karo iyo faa'iido-doon si loo kala saaro khatarta dhabta ah iyo buuqa, iyo dejinta ogeysiisyada si qofka saxda ah loogu wargeliyo marka natiijada ay isu beddesho dhacdo la soo sheegi karo. Daawo hadda si aad u aragto sida saacadda ogeysiiska ee CRA looga beddelo waqti kama dambays ah oo sharci ah una beddelo shaqo-socod ay kooxdaadu dhab ahaantii ku socon karto cadaadis.
Daawo hadda Wadahadalkayaga SafeDev: Ilo Furan, AI & Dusha Weerarka Cusub: Koodhka Hubaysan, Difaaca Caqliga Badan. Maadaama AI iyo isha furan ay dib u qeexayaan software-ka casriga ah, dusha sare ee weerarku si ka dhakhso badan sidii hore. Laga bilaabo khatarta ku tiirsanaanta iyo gelitaanka silsiladda sahayda ilaa abuurista ka faa'iidaysiga AI, weeraryahannadu way isbeddelayaan, sidaas oo kale waa inay difaacayaashu noqdaan. Ku soo biir khubarada ka socda Red Hat, TikTok, iyo Xygeni si aad u sahamiso sida AI iyo otomaatiggu u beddelayaan amniga isha furan. Daawo hadda si aad u barato sida loo dhiso adkeysiga, hufnaanta, iyo kalsoonida silsiladda sahayda software-ka casriga ah!
Kooxaha amniga ayaa inta badan ku tiirsan SCA iyo SAST si gooni gooni ah, taasoo keeni karta daal feejignaan leh, aragtiyo kala qaybsan, iyo khataro la seegay. Halkii laga dooran lahaa dhexdooda, caqabadda dhabta ahi waa sida looga dhigo inay si wadajir ah uga shaqeeyaan qaab amni oo xooggan. Daawo Wadahadalkeenna SafeDev oo sahami sababta SCA kaliya kuma filna, sida falanqaynta gaaritaanka ay u yareyso waxyaabaha beenta ah, sababta SAST waxay buuxisaa meelaha muhiimka ah ee ku jira caymiska AppSec, iyo waxyaabo kaloo badan. Daawo hadda!
Daawo hadda webinar-keena Vibe Coding Without Regreg. AI waxay beddelaysaa sida loo dhiso software-ka, iyadoo Copilot-yada iyo wakiillada AI ay soo saarayaan saami sii kordhaya oo ka mid ah koodka wax soo saarka. Kalfadhigan, waxaad ku arki doontaa sida loo sugo koodka AI-ga ee si toos ah loogu sameeyo IDE, iyadoo la ogaanayo nuglaanta waqtiga-dhabta ah, guardrails ee Copilot, iyo mudnaanta ku salaysan gaaritaanka. Soo ogow sida hagaajinta ay caawisay AI ay uga caawiso horumariyayaasha inay si hufan u xalliyaan arrimaha iyo inay dhisaan software ammaan ah oo AI ku shaqeeya iyada oo aan lumin xakamaynta. Daawo hadda si aad u barato sida loo dhiso software ammaan ah oo AI ku shaqeeya laga bilaabo bilowga.
Hadda daawo hadalkayaga SafeDev: Sidee Loo Gudbaa Hanti-dhawrka? Dhisidda AppSec Dhab ah oo La jaanqaadaya ISO, NIST & CRA. Maanta, koodka amniga kuma filna; waxaad u baahan tahay inaad caddeyso. Iyada oo qaab-dhismeedyada sida ISO 27001, NIST CSF, CRA, DORA, iyo NIS-2 ay yihiin kuwa udub-dhexaadka u ah, ururradu waa inay dhisaan barnaamijyo AppSec oo diyaar u ah hanti-dhawrka kuwaas oo dhab ahaantii u taagan in la baaro. Qaybtan, khubaradu waxay sahamin doonaan sida looga gudbo siyaasadda una gudbo dhaqan, loogu daro u hoggaansanaanta CI/CD, oo isku xidh kooxaha injineernimada, amniga, iyo GRC ee ku xeeran waxa run ahaantii la ansixiyo. Bal hadda eeg!
Daawo hadda qaybteena SafeDev Talk ee ku saabsan Amniga Aan Silos lahayn oo baro qiimaha dhabta ah ee isticmaalka All-In-One AppSec Platforms. Silosku wuxuu weli yahay caqabad weyn oo ku wajahan maaraynta khatarta wax ku oolka ah. Kalfadhigan wuxuu sahaminayaa sida qaadashada madal dhan-in-one ah ay u fududayn karto istaraatiijiyaddaada AppSec, u xoojin karto iskaashiga ka dhexeeya kooxaha amniga iyo horumarinta, uga caawin karto inaad ka horreyso khataraha soo baxaya, iyo waxyaabo kaloo badan! Daawo hadda oo hel xeelado aad ku sugi karto codsiyadaada iyo silsiladda sahayda software-ka!
Hadda daawo SafeDev Talk From Code to Runtime. Kooxo badan ayaa si weyn u maalgeliya falanqaynta joogtada ah, haddana nuglaanta ayaa weli ka dhigaysa wax soo saar. Caqabaddu maaha la'aanta qalabka; waa la'aanta macnaha guud si loo fahmo khatarta dhabta ah. Kalfadhigan ay khubarada hoggaaminayaan, waxaan ku sahaminaynaa sababta AppSec casriga ah uusan ugu tiirsanaan karin hal aragti iyo sida isku-darka aragtida heerka koodhka iyo wakhtiga socodsiinta ay uga caawiso kooxaha inay ogaadaan, mudnaanta siiyaan, oo ay si wax ku ool ah u hagaajiyaan nuglaanta inta lagu jiro wareegga nolosha. Daawo hadda si aad u fahamto halka hababka hadda jira ay ka gaabiyeen iyo sida loo dhiso istaraatiijiyad amni oo dhammaystiran oo ku saabsan macnaha guud.
Daawo hadda Wadahadalkayaga SafeDev: DevSecOps-ka AI-ku shaqeeya - Abaabulka Amniga ee Miisaanka Daruuraha. Amnigu ma noqon karo mid dib loogu fikiro horumarka casriga ah, AI-na wuxuu dib u habeynayaa sida aan u dhisno, u sugno, una cabbirno software-ka. Qaybtan, khubaradu waxay sahaminayaan sida looga gudbo hagaajinta iyo sawir-qaadista si loo gaaro abaabul caqli-gal ah oo dhab ah oo ka dhaca adduunka oo dhan. SDLCLaga bilaabo maaraynta nuglaanta ee AI-ku-saleysan ilaa ku-dhisan guardrails in CI/CD iyo waqtiga socodsiinta, hadalkani wuxuu si qoto dheer u eegayaa sida AppSec oo la miisaami karo, oo daruuri u dhashay uu runtii u eg yahay. Daawo Hadda!

Hadda daawo SafeDev Talk oo kacaan ka samee Istaraatiijiyaddaada DevSecOps! Sahamin sida maaraynta khatarta firfircoon ay u beddeli karto istaraatiijiyaddaada DevSecOps una xoojin karto silsiladdaada sahayda software-ka ee ka dhanka ah khataraha soo ifbaxaya. Kalfadhigan waxaa loogu talagalay hoggaamiyeyaasha amniga internetka iyo kooxaha horumarinta ee u heellan inay sii wadaan horumarka muuqaalka sii xumaanaya ee nuglaanta. Fiiri qaybta hadda!
Daawo hadalka SafeDev ee ugu horreeyay ee 2025 oo kor u qaad muuqaalkaaga. Open Source Security xeelado! Dhageyso khubarada ugu sarreeya iyagoo sahaminaya casharrada muhiimka ah ee 2024, hababka difaaca ee casriga ah, iyo mustaqbalka amniga OSS. Kani waa fursaddaada aad ku sii joogi karto muuqaalka khatarta ee isbeddelaya oo aad ku baran karto xeelado firfircoon si aad u sugto silsiladdaada sahayda software-ka!
Daawo Wadahadalkayaga SafeDev oo beddel Istaraatiijiyaddaada AppSec! Soo ogow sababta ASPM (Application Security Posture Management) waa furaha lagu xallinayo daalka feejignaanta leh, midaynta aragtida amniga, iyo mudnaanta siinta khataraha dhabta ah. Khubarada ugu sarreeya ee amniga internetka ayaa u janjeera mustaqbalka AppSec iyo DevSecOps, iyagoo wadaagaya xeelado wax ku ool ah si ay kaaga caawiyaan inaad hore u socoto. Ha moogaan fursaddan si aad u barato sida loo fududeeyo socodka shaqada amniga iyo sida loo dhiso istaraatiijiyad DevSecOps oo aan kala go 'lahayn. Daawo hadda!
Nagala soo qaybgal "Demystifying" SBOM Amniga," halkaas oo khubarada amniga internetka Jennifer Cox, Santosh Kamane iyo Jesus Cuadrado ay ku shaacin doonaan muhiimadda SBOM kor u qaadista tayada software-ka, iyo amniga, iyo hubinta u hoggaansanaanta. Webinar-kan wuxuu muhiim u yahay helitaanka aqoon ku saabsan sida si wax ku ool ah loogu sugo silsiladda sahayda software-kaaga. Baro sida ugu fudud ee aad awood ugu yeelan karto Hab-dhaqanka Amniga Software-kaaga!

Hadda daawo hadalkayaga ugu dambeeya ee SafeDev ee sanadka oo kor u qaad heerkaaga Software Supply Chain Security! Ku soo biir khubarada warshadaha ugu sarreeya iyagoo dib u eegaya casharrada muhiimka ah ee 2024, soo bandhigaya isbeddellada ugu dambeeyay, oo wadaagaya aragtiyo wax ku ool ah si loogu diyaar garoobo caqabadaha 2025. Webinar-kan waxaa loogu talagalay xirfadlayaasha amniga iyo kooxaha horumarinta ee doonaya inay hal-abuur sameeyaan oo ay ku sii jiraan firfircoonida. software supply chain security adduunka. Isdiiwaangeli Hadda!
Khubarada Thoughtworks, Codurance, iyo Xygeni ayaa la wadaagi doona aragtidooda ku saabsan Software Supply Chain SecurityKor u qaad xaaladdaada amniga oo ilaali sumcadda ganacsigaaga iyo sii socoshada. Ma diyaar baad u tahay inaad wax ka barato horumarka Software Supply Chain Security?

Application Security Posture Management (ASPM) ayaa maalinba maalinta ka dambeysa soo jiidanaysa. Si kastaba ha ahaatee, shaqooyinkeeda gaarka ah waxaa laga yaabaa inaysan si buuxda u caddayn qof walba. Hubi booskaaga hadda! Ku soo biir hadalkayaga SafeDev "Ma u baahan tahay inaad isticmaasho" ASPM noloshaada?" oo ay weheliyaan khubarada amniga internetka James Berthoty, William Palm iyo Luis Garcia si ay u sahamiyaan kartida ASPM sidii xal amni oo dhammaystiran oo loogu talagalay codsiyada oo sii wad awoodsiinta ururkaaga!

Daawo daabacaaddeenna bisha Oktoobar ee SafeDevTalk si aad u ogaato sida loo beddelo Falanqaynta Halabuurka Software-ka (SCA) oo ka ilaali silsiladdaada sahayda software-ka khataraha soo baxaya.
Kalfadhigan waxaa loogu talagalay hoggaamiyeyaasha amniga internetka iyo kooxaha horumarinta ee raadinaya inay horumar ka sameeyaan xaaladda adag ee maanta ee nuglaanta ilaha furan.
Hadda daawo hadalkayaga SafeDev ee ku saabsan silsiladaha sahayda barnaamijyada ee cadaadiska saaran: Waxa 2025 na baray Malware & AI, iyo waxa xiga. 2025 ayaa isbeddelay software supply chain securityFarsamo cusub oo weerar ah (oo ay caawisay AI-ga, is-faafinta, iyo xadgudubka kalsoonida oo baaxad leh) ayaa soo bandhigay xadka difaaca jira. Ku soo biir kalfadhigan ay khubarada hoggaaminayaan si aad u fahamto waxa runtii isbeddelay 2025 iyo kooxaha horumarinta iyo amniga ee ay tahay inay la qabsadaan 2026. Daawo qaybta hadda!
Ku soo biir Luis Rodríguez, CTO-ga Xygeni, iyo Luis Manuel García, Maareeyaha Taageerada Iibka, Webinar-kan ku saabsan Amniga CI/CDKa baro khubaradayada sida loo qaato dhaqamada ugu wanaagsan ee OWASP si loo xoojiyo amnigaaga CI/CD oo ilaali silsiladdaada sahayda software-ka. CI/CD iyo silsiladda sahayda software-ka ee OWASP. Waxay ka hadli doonaan Kaydka iyo Falanqaynta, CI/CD Khataraha, Ogaanshaha iyo Ka Hortagga iyo waxyaabo kale oo badan!

Daabacaaddii afraad ee SafeDevTalks waxaa ka muuqda khabiiro hormuud u ah amniga internetka Derek Fisher, Abhilasha Sinha, iyo Luis Rodriguez. Qaybtani waxay si qoto dheer u eegi doontaa mowduuca muhiimka ah ee ku tiirsanaanta qaybaha dhinac saddexaad iyo kuwa furan ee horumarinta software-ka, iyadoo shaaca ka qaadaysa nuglaanta qarsoon iyo khataraha soo baxaya. Nagu soo biir si aad wax badan uga barato nuglaanta qarsoon, khataraha sii kordhaya, jebinta adduunka dhabta ah iyo waxyaabo kaloo badan!
Hadda daawo qaybta soo socota ee SafeDev Talk: Nuglaanta aan dhammaadka lahayn. Difaacyada Caqliga badan! Maareynta nuglaanta ayaa isbeddelaysa, aaladaha dhaqameedna kuma filna. Nagu soo biir si aad u sahamiso sida khataraha casriga ahi u baahan yihiin qaabab khatar oo caqli badan, mudnaanta waqtiga-dhabta ah, iyo hab cusub oo lagu sugo silsiladda sahayda software-ka. Ha moogaan kalfadhigan oo ay ka buuxaan aragtiyo khabiir ah si aad u xoojiso istaraatiijiyaddaada AppSec oo aad uga sii hormarto muuqaalka khatarta firfircoon ee maanta!
Ku soo biir qaybtan labaad ee barnaamijka CI/CD Siminaarro internet oo ay ka mid yihiin Luis Rodríguez, CTO, iyo aasaasaha Xygeni, iyo Luis Manuel García, Maareeyaha Taageerada Iibka. Kalfadhigan, waxaan ku sahamin doonnaa aragtida "kooxda buluugga ah" ee CI/CD amniga, si qoto dheer u dhex dhexaadinta tallaabooyinka la qaadi karo ee ay ururadu qaadi karaan si ay u horumariyaan xaaladdooda amni ...
Muuqaalkan dhijitaalka ah ee si xawli ah u koraya, amniga silsiladdaada sahayda software-ka ayaa aad muhiim ugu ah sidii hore. Marka xeelado weerar oo cusub soo baxaan, waa muhiim inaad ka hormarto qalooca oo aad isku hubayso xeeladaha ilaalinta ee ugu dambeeyay. Mareegtan internetka, Luis Rodriguez ayaa ku hagi doona ...
Daawo Hadda Webinar-keena xiga: AI Application Security Otomaatig! Kooxaha AppSec waxaa ka buuxa digniino; hadda waa waqtigii otomaatiga la samayn lahaa. Kalfadhigan gacanta lagu qabanayo, soo hel sida loo tirtiro kala soocidda gacanta oo looga gudbo digniinta loona hagaajiyo ilbiriqsiyo gudahood iyadoo la adeegsanayo hagaajin otomaatig ah oo horumariye-saaxiibtinimo leh. Baro sida loo jaro waxyaabaha beenta ah, loo kala hormariyo khataraha dhabta ah, loona dhaqan geliyo siyaasadaha amniga iyo Eeg sida loo dhexgeliyo hagaajinta otomaatiga ah CI/CD pipelines oo leh caqli badan guardrails (iyo waxyaabo kale oo badan). Maanta daawo!
Hadda daawo SafeDev Talk: Ammaan ahaan: Sidee dib-u-habayn otomaatig ah ugu samaynaysaa AppSec? "Ammaan ahaan-default" mar dambe ikhtiyaari ma aha; waa aasaaska cusub. Iyada oo la adeegsanayo koodka AI-ga soo saaray, qaybaha AI ee ku dhex jira, iyo wareegyada horumarinta ee hillaaca degdega ah, albaabada amniga ee dhaqameed ayaa gaabinaya. Jawaabtu? Difaacyada firfircoon iyo hagaajinta otomaatiga ah ee wax ku oolka ah ee ka shaqeeya meesha horumariyayaashu ku nool yihiin. Daawo hadda oo qaado tallaabada xigta ee AppSec casriga ah!

Dhageyso qaybta Neuco ee The Cyber Security Matters Podcast ee ku saabsan "Caqabadda cusub ee amniga software-ka: sida loo sii wado shaqada devops iyada oo aan la hoos gelin weerarada silsiladda sahayda" oo ay weheliyaan Luis Rodriguez, CTO-ga Xygeni, oo sahamin caqabadaha isbeddelaya ee sugidda silsiladda sahayda software-ka.
Daawo Wadahadalkeena SafeDev: AI Unleashed: Raadinta Hanjabaadaha iyo Difaaca Soo Baxaya ee Amniga Codsiga. Maadaama AI ay beddesho amniga internetka, saameynta ay ku leedahay Amniga Codsiga waa mid xooggan oo kala duwan. Laga bilaabo malware-ka polymorphic ilaa faragelinta moodeelka iyo duritaanka degdegga ah, weeraryahannadu waxay isticmaalayaan AI si ay u abuuraan weeraro caqli badan, difaacayaashuna waxay isticmaalayaan AI si ay u ogaadaan oo u yareeyaan si dhakhso leh. Daawo si aad u fahamto labada dhinac ee isla'egta oo aad u barato sida barnaamijkaaga AppSec AI loogu diyaariyo.
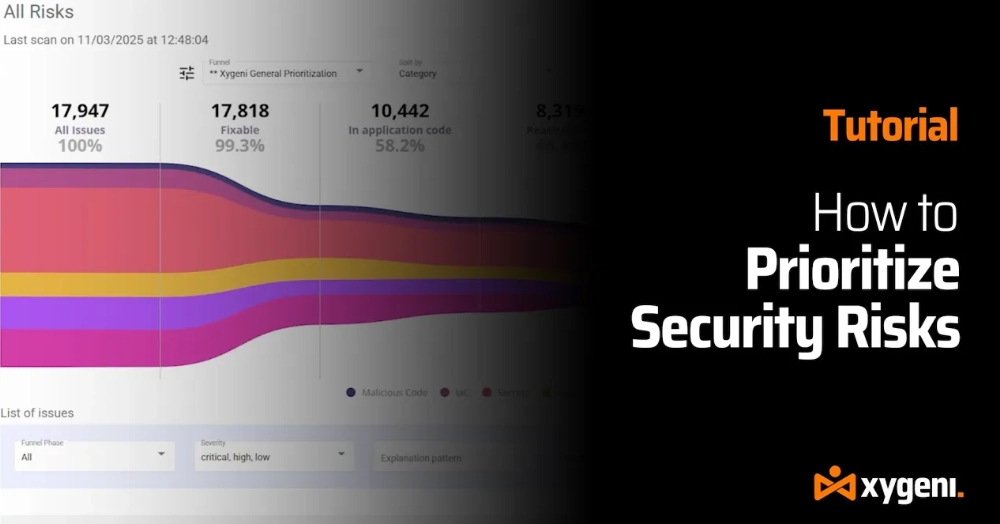
Ma ka daashay digniinaha amniga ee aan dhammaadka lahayn? Aan hagaajinno waxa dhabta ah ee muhiimka ah. Haddii aad ku dhex jirto daadad badan oo natiijooyinka nuglaanta ah, keligaa ma tihid. Casharkan tallaabo-tallaabo ah, waxaan ku tusi doonaa sida Xygeni Funnels uga caawiso kooxaha DevOps iyo AppSec inay yareeyaan buuqa oo ay ka fogaadaan khataraha dhabta ah - si aad u ilaaliso koodhkaaga, pipelinenidaamyada muhiimka u ah ganacsiga, iyo kuwa ganacsiga si wax ku ool ah.
Kooxaha AppSec waxay ku jiraan cadaadis. Tirada digniinta ayaa qarxaysa, xawaaraha horumarku wuu sii kordhayaa, kala soocidda gacantana ma sii socon karto. Hababka amniga ee dhaqameed ayaa muujinaya xadkooda. Kalfadhigan oo ay khubaradu hoggaamiyaan, oo gacan-ku-haynta ah, waxaad ku arki doontaa sida otomaatigga AppSec ee AI-ku hoggaamiyo uu uga caawiyo kooxaha inay ka gudbaan daalka feejignaanta iyo inay natiijooyinka amniga u beddelaan hagaajin la isku halleyn karo oo otomaatig ah. Baro waxa loo baahan yahay in la beddelo AppSec-ga casriga ah iyo sida kooxaha horumarinta iyo amnigu ay u ilaalin karaan mid kasta. commit iyo pull request iyada oo aan la gaabin gaarsiinta. Daawo webinar-ka marka loo baahdo oo arag sida otomaatiga ku shaqeeya AI uu dib ugu habeynayo AppSec si dhab ah.
Daawo kalfadhigeenna Black Hat Europe: Xaqiiqda Cusub ee AppSec: Horumarinta AI-da, Malware-ka, iyo Khatarta Software-ka Casriga ah. Maadaama AI ay dardar gelinayso keenista software-ka, waxay sidoo kale dib u qaabaynaysaa dusha sare ee weerarka. Laga bilaabo malware-ka isha furan iyo is-afgaradka silsiladda sahayda ilaa cilladaha koodhka ee AI-da soo saaray, hadalkani wuxuu sahaminayaa sida khataraha casriga ah ee AppSec u soo baxaan, iyo waxa ay tahay in kooxaha amnigu sameeyaan si ay u sii wadaan adduunka AI-da ku salaysan.

Daawo qaybta Furitaanka ee SafeDev Talk ee DORA hadda si aad u barato oo aad ugu sii socoto muuqaalka sii kordhaya ee sharciyeynta maaliyadeed. Webinar-kan waxaa si gaar ah loogu talagalay hay'adaha maaliyadeed wuxuuna kaa caawin doonaa inaad dhex gasho saameynta DORA ay ku leedahay amniga hawlgalka iyo u hoggaansanaanta. Waxaad heli doontaa xeelado wax ku ool ah iyo aragtiyo khabiirnimo, taasoo kaa dhigaysa inaad si fiican ugu diyaargarowdo mustaqbalka!
Fiiri qaybta Secure Cyber Connect Podcast oo ay ku jiraan CTO-gayaga Luis Rodriguez. Iyada oo leh 15+ sano oo waayo-aragnimo ah, Luis wuxuu la wadaagaa aragtiyo khabiir ah oo ku saabsan ogaanshaha koodka xaasidnimada leh, sugidda qaybaha dhinac saddexaad, iyo istaraatiijiyadaha AppSec ee mustaqbalka ilaalinaya. Laga soo bilaabo wixii ka dambeeyay SolarWinds ilaa dhacdadii ugu dambeysay ee SSH ee albaabka dambe, qaybtani waxay daboolaysaa khataraha dhabta ah iyo xeeladaha difaaca ee wax ku oolka ah. Baro sida loo xoojiyo SDLC, yaree khatarta silsiladda sahayda, oo ka hor tag khataraha internetka ee soo koraya.

Ku soo biir webinar-keena "Ogaanshaha Malware-ka Waqtiga-dhabta ah ee Isha Furan" si aad u sahamiso khataraha ugu dambeeyay ee Malware-ka ee saameeya Barnaamijka Isha Furan (OSS). Marka la qaato OSS, waxaa sii kordhaya mugga iyo kakanaanta khataraha, iyagoo soo bandhigaya caqabado cusub oo loogu talagalay horumariyayaasha iyo ururada labadaba. Kalfadhigan xikmadda leh wuxuu daaha ka qaadi doonaa isbeddellada ugu dambeeyay, hanjabaadaha soo baxaya, iyo xeeladaha horumarsan si looga ilaaliyo ku tiirsanaantaada OSS weerarrada xaasidnimada leh. Nagu soo biir!
Ma naga xiisaysay Black Hat? Daawo dib u eegista gaarka ah ee kalfadhigeenna 20-ka daqiiqo ah ee ku saabsan amniga internetka ee AI, otomaatiga amniga codsiyada, iyo AutoFix. Eeg sida loo yareeyo buuqa digniinta, loo hagaajiyo nuglaanta si toos ah iyadoo la adeegsanayo PR-yada amniga leh, iyo in otomaatiga AppSec si toos ah loogu soo geliyo pipeline (waxyaabo kale oo badan oo xiiso leh). Daawo fadhiga marka aad u baahato!
Daawo oo si qoto dheer u dhexgal: baahida degdegga ah ee codsiyada amniga ah iyadoo la tixgelinayo tirada sii kordheysa ee jebinta xogta iyo nuglaanta; caqabadaha hadda jira ee dhismaha software ammaan ah oo la miisaami karo, oo ay ku jiraan goobaha shaqada ee kala go'an, farqiga isgaarsiinta ee u dhexeeya kooxaha fog, iyo khataraha la xiriira isku-darka software-ka isha furan (OSS); iyo waxyaabo kaloo badan. Baro sida loo yareeyo buuqa oo diiradda loo saaro khataraha ugu muhiimsan. Ha moogaan!
Ma aadan awoodin inaad ka qaybgasho Shirka RSA 2024 ee San Francisco? Dhib malahan! Daawo webinar-keena gaarka ah oo ka hor tag qaar ka mid ah isbeddellada ugu muhiimsan ee amniga internetka, laga bilaabo isbeddellada ku yimaada internetka. CISDoorarka hoggaaminta horumarinta difaaca internetka ee casriga ah - dhammaantood miiskaaga. Webinar-kan, waxaad si qoto dheer ugu dhex milmi doontaa aragtiyaha iyo istaraatiijiyadaha ugu casrisan ee adduunka amniga internetka uu bixinayo!
Daawo hadda webinar-keena Amniga Koodhka AI-ka Soo Saaray Kahor Inta Uusan Soo Dirin. Moodooyinka furaha xuduudaha ayaa wali ku riyoonaaya magacyada baakadaha been abuurka ah ilaa 6% wax soo saarka, weerarrada dhabta ah sida Shai-Hulud waxay muujinayaan sida ugu dhakhsaha badan ee hal xirmo oo sumoobay ay ugu faafi karto GitHub, daruur, iyo CI/CDWakiilada AI hadda waxay taabtaan faylasha, terminaalka, iyo pipelinesi toos ah, badanaa ka hor inta aan la samayn baaritaan amni. Kalfadhigan, oo ay martigeliso Nimbus Compute oo kaashanaysa Xygeni, waxaan ku sahaminaynaa sababta amniga CI-ka oo keliya uusan ugu filnayn iyo sida u wareejinta ogaanshaha IDE ay uga caawiso kooxaha inay qaadaan khatarta ka hor inta aysan gaarin wax soo saar.