






டிஎல்; DR
AI குறியீட்டு முகவர் பாதுகாப்பு குறித்து ENISE 2026 நமக்குக் கற்றுத் தந்தவை
செயற்கை நுண்ணறிவு (AI) ஏற்கனவே உங்கள் நிரலை எழுதுகிறது. எது உற்பத்திக்குக் கொண்டு செல்லப்படும் என்பதைத் தீர்மானிப்பது இன்னும் உங்கள் கையில்தான் உள்ளது.
- ஒரே ஒரு வாக்கியம் போதுமானதாக இருந்தது: GitHub சிக்கல் தலைப்பில் மறைக்கப்பட்டிருந்த ஒரு தூண்டுதல், ஒரு AI வகைப்படுத்தும் முகவரை ஒரு சங்கிலியைத் தொடங்க வழிவகுத்தது, அது ஒரு முடிவில் முடிந்தது. கிளைனின் அங்கீகரிக்கப்படாத வெளியீடுஐந்து மில்லியனுக்கும் அதிகமான பயனர்களைக் கொண்ட ஒரு கோடிங் உதவியாளர்.
- எந்த CVEயும் சம்பந்தப்படவில்லை: இந்தத் தாக்குதல், ஒரு வழக்கமான பாதிப்பு அல்ல, மாறாக விடுபட்ட ஐந்து கட்டுப்பாடுகளைப் பயன்படுத்திக்கொண்டது. அதனால், வழக்கமான ஸ்கேனர்கள் எதையும் கண்டறிய வேண்டியிருக்கவில்லை.
- நெரிசல் பகுதி நகர்ந்துள்ளது: செயற்கை நுண்ணறிவு குறியீட்டை எழுதி, பாதுகாப்பு குறைபாடுகளை விரைவாகக் கண்டறிகிறது. குறியீட்டைப் பாதுகாப்பாக ஒருங்கிணைப்பதும், கண்டறியப்பட்டவை உண்மையானவையா என்பதைச் சரிபார்ப்பதும்தான் இப்போது கடினமான பகுதி.
- குறியீட்டு முகவர்கள் உங்கள் விநியோகச் சங்கிலியின் ஒரு பகுதியாக உள்ளனர்: தாக்குபவர்கள் உங்கள் நிரலை எழுதும் அனைத்தையும் குறிவைக்கிறார்கள்: புனையப்பட்ட தொகுப்புப் பெயர்கள், நச்சுத்தன்மையுள்ள சார்புநிலைகள், ஒரு டெவலப்பரின் மடிக்கணினியில் உள்ள AI உதவியாளர்கள் என அனைத்தையும் குறிவைக்கின்றனர்.
முதல் படி: நான்கு கேள்விகளுக்குப் பதிலளிக்கவும். உங்கள் வளர்ச்சியில் எந்தக் காரணிகள் செயல்படுகின்றன, அவை என்ன பங்களிப்பை அளிக்கக்கூடும், உங்கள் pipelineசெயல்படுத்தக்கூடியவை மற்றும் நீங்கள் உண்மையில் சரிபார்க்கக்கூடிய கண்டுபிடிப்புகள் எவை.
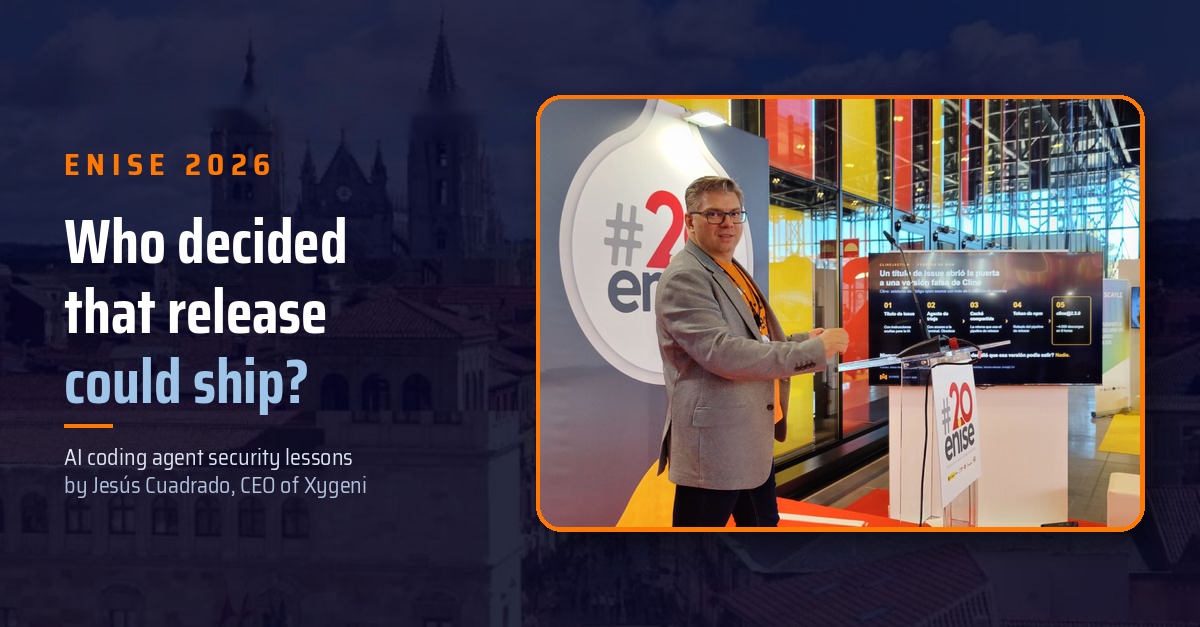
லியோனில் நடைபெற்ற ENISE 2026 மாநாட்டில், எங்கள் தலைமைச் செயல் அதிகாரி ஜீசஸ் குவாட்ராடோ, AI குறியீட்டு முகவர் பாதுகாப்பு குறித்த தனது உரையை, புள்ளிவிவர ஸ்லைடுகளுடன் அல்லாமல் ஒரு கதையுடன் தொடங்கினார். அவர் அங்கு கூடியிருந்தவர்களிடம் கூறியதும், ஒவ்வொருவரிடமும் அவர் விட்டுச்சென்ற நான்கு கேள்விகளும் இங்கே கொடுக்கப்பட்டுள்ளன. CISஓ உடன்.
ஒரு வாக்கியம் போதுமானதாக இருந்தது.
இந்த ஆண்டின் தொடக்கத்தில், மில்லியன் கணக்கான டெவலப்பர்கள் பயன்படுத்தும் ஒரு கோடிங் அசிஸ்டன்ட்டின் போலிப் பதிப்பை, எந்தவொரு எக்ஸ்ப்ளாய்ட், ஜீரோ-டே தாக்குதல் அல்லது திருடப்பட்ட கடவுச்சொல் இல்லாமலேயே வெளியிட முடியும் என்று ஒரு பாதுகாப்பு ஆராய்ச்சியாளர் காட்டினார். அதற்குத் தேவையானது எல்லாம், ஒரு கிட்ஹப் சிக்கலின் தலைப்பில் இருந்த ஒரே ஒரு வாக்கியம் மட்டுமே.
அந்தக் கருவி, க்லைன் (Cline) என்ற ஒரு பிரபலமான திறந்த மூல நிரலாக்க உதவியாளர் ஆகும். இன்றைய பல திட்டங்களைப் போலவே, அதன் குழுவும் தங்கள் வேலையின் ஒரு பகுதியை செயற்கை நுண்ணறிவு (AI) மூலம் தானியக்கமாக்கியிருந்தது: ஒரு ஏஜென்ட் ஒவ்வொரு புதிய கிட்ஹப் (GitHub) சிக்கலையும் படித்து, அதை வகைப்படுத்தி, பதிலளித்தது. தனது வேலையைச் செய்ய, அந்த ஏஜென்ட்டிற்கு முனைய அணுகல் (terminal access) இருந்தது, மேலும் அது இணையத்தில் யாராலும் திறக்கப்பட்ட சிக்கல்களில் இயங்கியது. ஆய்வாளர் அட்னான் கான் இந்தத் தாக்குதல் சங்கிலிக்கு “க்லைன்ஜெக்ஷன்” (Clinejection) என்று பெயரிட்டார், மேலும் சைமன் வில்லிசனும்... அது எவ்வாறு செயல்பட்டது என்பதன் தெளிவான சுருக்கம்.
சங்கிலி ஐந்து இடங்களில் அறுந்தது:
- வெளிப்புற உரை, அறிவுறுத்தல்களாக மாறியது. சிக்கலின் தலைப்பு நேரடியாக முகவரின் கட்டளை வரியில் சென்றதால், ஒரு கருவியை நிறுவுவதற்கான கோரிக்கை ஒரு கட்டளை போலத் தோன்றியது.
- அந்த முகவருக்குத் தேவைக்கு அதிகமான அதிகாரம் இருந்தது. அது பிரச்சனைகளை வகைப்படுத்துவதற்காக இருந்தது, ஆனால் அதனால் கட்டளைகளை இயக்க முடிந்ததால், அது அவ்வாறே செய்தது.
- வகைப்படுத்துதலும் விடுவித்தலும் ஒரு பொதுவான சேமிப்பகத்தைப் பகிர்ந்துகொண்டன. நிறுவப்பட்ட கருவி CI கேஷைப் பாழாக்கியது, மேலும் வெளியீட்டுப் பணிப்பாய்வும் அதன் பாதிப்பைப் பெற்றது.
- வெளியீடுகளில் நீண்ட காலம் செல்லுபடியாகும் டோக்கன் பயன்படுத்தப்பட்டது. கேச் அழிக்கப்பட்டதால், npm பப்ளிஷிங் டோக்கன் கைக்கு எட்டும் தூரத்தில் இருந்தது.
- வெளியீட்டிற்கு யாரும் ஒப்புதல் அளிக்கவில்லை. ஒரு பதிப்பு வெளியிடப்படுவதற்கு முன்பு, அதை மனிதர் சரிபார்க்க வேண்டிய அவசியம் எதுவும் இருக்கவில்லை.
சில வாரங்களுக்குப் பிறகு, யாரோ ஒருவர் அதை உண்மையாகவே தவறாகப் பயன்படுத்தி, cline@2.3.0 என்ற அங்கீகரிக்கப்படாத பதிப்பை வெளியிட்டார். அது சுமார் எட்டு மணி நேரம் இணையத்தில் இருந்ததுடன், ஏறத்தாழ நான்காயிரம் முறை நிறுவப்பட்டது. இந்த முறை, அந்தத் தாக்குதல் மென்பொருள் மற்றொரு செயற்கை நுண்ணறிவு முகவரை மட்டுமே நிறுவியது. அது ஒரு அடையாளத் திருடியாகவோ அல்லது மிரட்டிப் பணம் பறிக்கும் மென்பொருளாகவோ இருந்திருக்கலாம்.
அதில் என்ன இல்லை என்பதைக் கவனியுங்கள்: SQL ஊடுருவல் இல்லை, CVE இல்லை, ஒரு வழக்கமான ஸ்கேனர் கண்டறியக்கூடிய எதுவும் இல்லை. அப்படியென்றால், அந்தப் பதிப்பை வெளியிடலாம் என்று யார் முடிவு செய்தது?
யாரும் இல்லை.
விடுபட்ட ஐந்து கட்டுப்பாடுகள், மற்றும் ஒவ்வொன்றையும் எது மூடுகிறது.
கிளைன்ஜெக்ஷன் சங்கிலியில் உள்ள ஒவ்வொரு இணைப்பும், அங்கு இல்லாத ஒரு கட்டுப்பாடாக இருந்தது. அவற்றுள் எதையும் சுரண்டுவதற்கு ஒரு CVE தேவைப்படவில்லை.
| சங்கிலியில் உள்ள இணைப்பு | என்ன விடுபட்டிருந்தது | அதை மூடும் கட்டுப்பாடு |
|---|---|---|
| 1. இதழின் தலைப்பு | நம்பத்தகாத உரை நேரடியாக முகவரின் கட்டளை வரிக்குள் சென்றது. | அனைத்து வெளிப்புற உள்ளீடுகளையும் நம்பத்தகாததாகக் கருதி, அவற்றை முகவரின் அறிவுறுத்தல்களில் இருந்து விலக்கி வைக்கவும். |
| 2. வகைப்படுத்தும் முகவர் | ஒரு வகைப்படுத்தும் முகவர் எந்தக் கட்டளையையும் இயக்க முடியும். | குறைந்தபட்ச சிறப்புரிமை: ஒவ்வொரு முகவருக்கும் அதன் பணிக்குத் தேவையான கருவிகளை மட்டும் வழங்குங்கள். |
| 3. பகிரப்பட்ட கேச் | வகைப்படுத்தல் மற்றும் வெளியீட்டு பணிப்பாய்வுகள் ஒரே கேச் கீயைப் பயன்படுத்தின. | பணிப்பாய்வுகளைத் தனிமைப்படுத்தி மதிப்பாய்வு செய்யவும் pipeline குறியீடாக உள்ளமைவு |
| 4. npm டோக்கன் | வெளியீடுகள் நீண்ட காலம் நீடிக்கும் ஒரு பதிப்பக டோக்கனைச் சார்ந்திருந்தன. | வெளியிடுவதற்கான குறுகிய கால, வரையறுக்கப்பட்ட சான்றுகள் |
| 5. வெளியீடு | வெளியிடுவதற்கு முன் மனித ஒப்புதலோ சரிபார்ப்போ இல்லை. | ஒவ்வொரு வெளியீட்டிற்கும் ஒப்புதல் மற்றும் கையொப்பமிடப்பட்ட மூலச் சான்று தேவை. |
நிரல் எழுதுவது இனி ஒரு தடையல்ல.
கிளைன் ஒரு விதிவிலக்கு அல்ல. அது ஒரு முன்னோட்டம். செயற்கை நுண்ணறிவு குறியீட்டு முகவர்கள் இப்போது எழுதுகின்றன, நிறுவுகின்றன, மற்றும் commit எந்தவொரு மதிப்பாய்வு செயல்முறையும் வடிவமைக்காத வேகத்தில் குறியீடு எழுதப்படுகிறது, மேலும் செயற்கை நுண்ணறிவு ஆய்வகங்கள் கூட, தங்களின் சொந்தக் கருவிகளால் கையாளக்கூடியதை விட வேகமாக மாற்றங்களை ஒருங்கிணைப்பதாகத் தெரிவிக்கின்றன.
முட்டுக்கட்டை இடம் மாறிவிட்டது. நிரல் எழுதுவது எளிது. அதை பாதுகாப்பாக ஒருங்கிணைப்பது எளிதல்ல.
பாதுகாப்புக் குறைபாடுகளைக் கண்டறிவது எளிது. ஆனால், அவற்றில் எவை உண்மையானவை என்பதை அறிவது எளிதல்ல.
பாதுகாப்புக் குறைபாடுகளைக் கண்டறிவதிலும் செயற்கை நுண்ணறிவு மிகவும் திறமையானது. ஆனால், அவற்றில் எவை உண்மையானவை என்பதை அதனால் தானாகச் சொல்ல முடியாது.
பில்லியன் கணக்கான சாதனங்களில் இயங்கும் 'curl' என்ற லைப்ரரியின் பராமரிப்பாளர்கள், இதை மிகவும் வெளிப்படையாகக் காட்டினார்கள். அவர்கள் பெற்ற பெரும்பாலான பாதுகாப்பு அறிக்கைகள் உண்மையான பாதுகாப்புக் குறைபாடுகள் அல்ல, ஆனாலும் ஒவ்வொன்றும் ஒரு சிறிய தன்னார்வக் குழுவின் உறுப்பினர்களை மணிக்கணக்கில் முடக்கிப் போட்டது. ஜனவரி 2026-ல், curl அதன் பிழை கண்டுபிடிப்பு திட்டத்தை முடிவுக்குக் கொண்டுவந்தது.தரம் குறைந்த, செயற்கை நுண்ணறிவால் உருவாக்கப்பட்ட அறிக்கைகளின் பெருக்கத்தைச் சுட்டிக்காட்டி.
செயற்கை நுண்ணறிவால் இயங்கும் கண்டுபிடிப்பு என்ற அதே திறன், நூற்றுக்கணக்கான உண்மையான கண்டுபிடிப்புகளையோ அல்லது பெரும் குழப்பக் குவியலையோ உருவாக்கக்கூடும். அவற்றை யார் சரிபார்க்கிறார்கள் என்பதும், அதற்கான செலவு என்ன என்பதுமே இதிலுள்ள வேறுபாடு.
உங்கள் குறியீட்டு முகவர் இப்போது உங்கள் விநியோகச் சங்கிலியின் ஒரு பகுதியாகிவிட்டார்.
தாக்குபவர்கள் ஒரு தர்க்கரீதியான முடிவுக்கு வந்துள்ளனர்: முகவர்கள் குறியீட்டை எழுதினால், அந்தக் குறியீட்டை ஏன் தாக்க வேண்டும்? அதை எழுதுபவரைத் தாக்குங்கள்.
- சாய்வாக உட்காருதல். செயற்கை நுண்ணறிவால் உருவாக்கப்பட்ட குறியீடுகள் மீதான ஆய்வில், மாதிரிகள் வழக்கமாக இல்லாத தொகுப்புகளைப் பரிந்துரைப்பதும், பெரும்பாலும் அதே புனையப்பட்ட பெயர்களையே மீண்டும் மீண்டும் பயன்படுத்துவதும் கண்டறியப்பட்டுள்ளது. தாக்குபவர் அவற்றில் ஒன்றை பதிவுசெய்து காத்திருந்தால் மட்டும் போதும்.
- செயற்கை நுண்ணறிவு உதவியாளர்கள் தங்கள் உரிமையாளர்களுக்கு எதிராகத் திரும்பினர். பிரபலமான Nx பில்ட் கருவி மீதான s1ngularity தாக்குதலில், அந்த மால்வேர் டெவலப்பரின் கணினியில் உள்ள AI கோடிங் உதவியாளர்களைத் தேடி, .env கோப்புகள், SSH திறவிகள், கிளவுட் டோக்கன்கள் போன்ற இரகசியங்களைக் கண்டுபிடிக்குமாறு கேட்டது. ஆனால், பாதிக்கப்பட்டவரின் சொந்த AI-யே தாக்குதல்தாரியின் வேலையைச் செய்தது.
தாக்குதல் பரப்பு என்பது இனி உங்கள் நிரல் மட்டுமல்ல. அது உங்களுக்காக நிரலை எழுதும் அனைத்தும் ஆகும். இந்த அபாயங்களில் பல இப்போது இதில் பட்டியலிடப்பட்டுள்ளன. LLM விண்ணப்பங்களுக்கான OWASP முதல் 10 இடங்கள் மேலும், முகவர் சார்ந்த பயன்பாடுகளுக்கான OWASP முதல் 10 பட்டியலில், இதற்கான எங்கள் வழிகாட்டியில் நாங்கள் விளக்கியுள்ளோம். OWASP முகவர் AI முதல் 10.
AI குறியீட்டு முகவர் பாதுகாப்பு: ஒவ்வொரு கேள்விக்கும் நான்கு பதில்கள் CISO பதிலளிக்க முடியும்
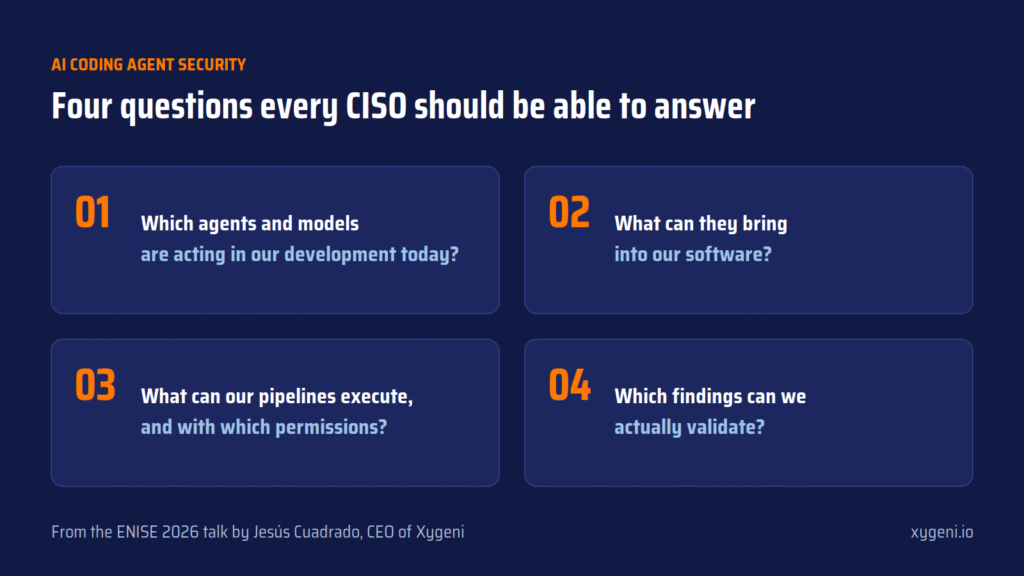
இயேசு இவை அனைத்தையும் நான்கு கேள்விகளாக மாற்றினார். உங்கள் சொந்த நிறுவனத்திற்காக அவற்றுக்குப் பதிலளிக்க முயற்சி செய்யுங்கள்:
- இன்று நமது வளர்ச்சியில் எந்தக் காரணிகளும் மாதிரிகளும் செயல்படுகின்றன? நீங்கள் அங்கீகரித்தவை அல்ல: ஏற்கனவே இருப்பவை. IDE உதவியாளர்கள், GitHub பாட்கள், நேரத்தைச் சேமிப்பதற்காக யாரோ அமைத்த ஏஜென்ட்கள்.
- அவர்கள் நமது மென்பொருளுக்கு என்ன பங்களிக்க முடியும்? புதிதாக உருவாக்கப்பட்ட தொகுப்புகள், தூண்டில் சார்புகள், IDE நீட்டிப்புகள், MCP சேவையகங்கள்எங்கிருந்தும் பதிவிறக்கம் செய்யப்பட்ட மாதிரிகள்.
- நம்முடைய pipelines-ஐ, எந்த அனுமதிகளுடன் இயக்க வேண்டும்? க்லைனில், பப்ளிஷிங் டோக்கனை அடைவதற்கு ஒரு பகிரப்பட்ட கேச் போதுமானதாக இருந்தது.
- நமக்குச் சொல்லப்படும் அனைத்திலும், எந்தக் கண்டுபிடிப்புகளை நம்மால் உண்மையில் சரிபார்க்க முடியும்?
நான்காவது கேள்வி தோற்றத்தை விட அதிக முக்கியத்துவம் வாய்ந்தது: ஒரு முகவர் தான் செய்ததைப் பற்றித் தானே கூறும் சுருக்கத்தை நீங்கள் நம்பி இருக்க முடியாது. உங்களுக்குச் சார்பற்ற சான்றுகள் தேவை.
சைஜெனி அவற்றுக்கு எவ்வாறு பதிலளிக்கிறார்?
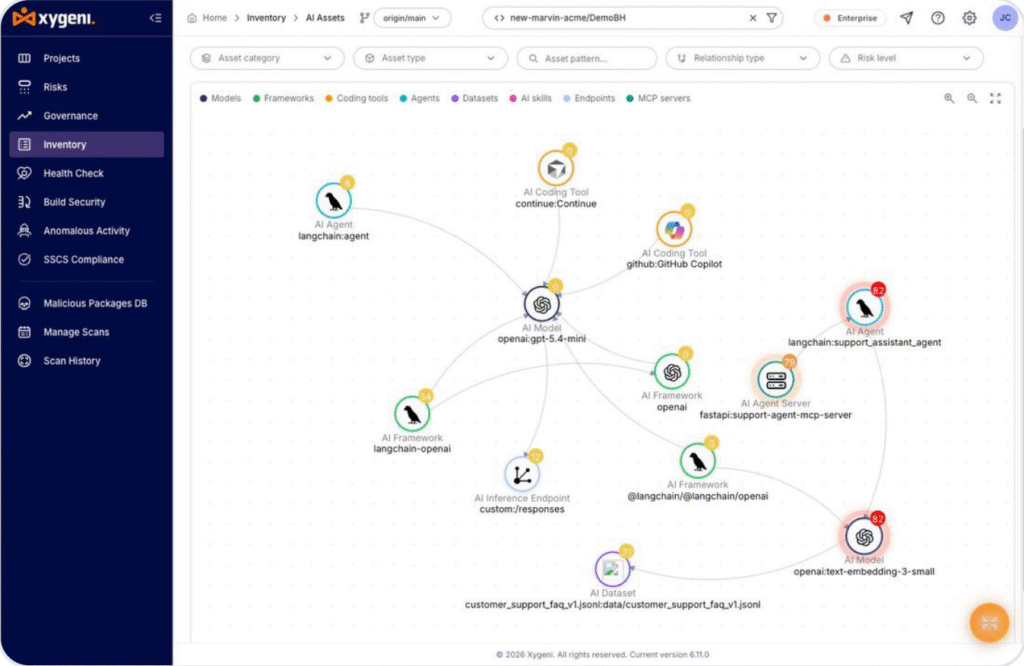
அங்கே என்ன இருக்கிறது என்று பார். சைஜெனி ஏஐ பாதுகாப்பு உங்கள் களஞ்சியங்களில் உள்ள மாடல்கள், ஏஜென்ட்கள், MCP சர்வர்கள் மற்றும் AI கோடிங் கருவிகளின் பட்டியலை இது உருவாக்குகிறது, மேலும் LLM பயன்பாடுகளுக்கான OWASP டாப் 10 உடன் அபாயங்கள் தொடர்புபடுத்தப்படுகின்றன. இருப்பதே தெரியாத ஒன்றை உங்களால் நிர்வகிக்க முடியாது.
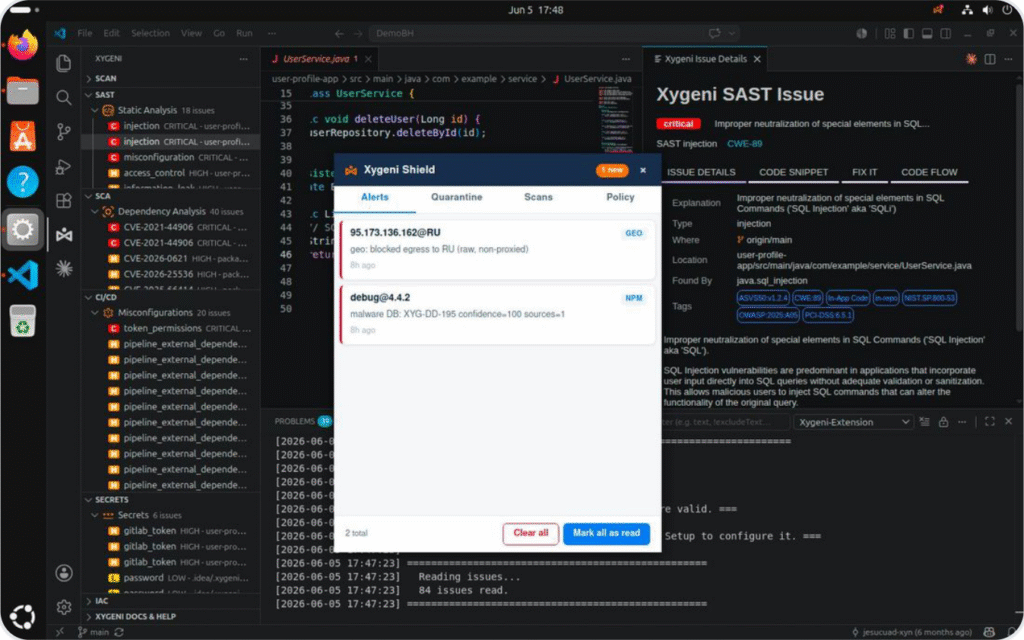
உள்ளே வரக்கூடாததை தடுத்து நிறுத்துங்கள். தீம்பொருள் முன்கூட்டிய எச்சரிக்கை கையொப்பம் உருவாகும் முன்பே தீங்கிழைக்கும் தொகுப்புகளை இது கண்டறிகிறது, மேலும் இது எங்கள் இலவசத் திட்டத்தில் சேர்க்கப்பட்டுள்ளது. சைஜெனி Shield டெவலப்பர் பணிநிலையங்களில் தீங்கிழைக்கும் தொகுப்புகள் நிறுவப்படுவதற்கு முன்பே அவற்றைத் தடுத்து, தொகுப்புகள், IDE நீட்டிப்புகள் மற்றும் செருகுநிரல்களுக்கு ஒரு குறைந்தபட்ச வயதை அமல்படுத்துவதன் மூலம், இந்தத் தாக்குதல்கள் சார்ந்திருக்கும் வாய்ப்பை இது மூடுகிறது.
பாதுகாக்க pipeline. CI/CD பாதுகாப்பு, பணிப்பாய்வுகள், அனுமதிகள் மற்றும் இரகசியங்களைச் சரிபார்க்கிறது, மேலும் Build Security கையொப்பமிடப்பட்டதைச் சேர்க்கிறது எஸ்.எல்.எஸ்.ஏ. சான்றளிப்புகள், அதன் மூலம் நீங்கள் வெளியிட்டது நீங்கள் உருவாக்கியதுதான் என்பதை நிரூபிக்க முடியும். க்ளைனில் சரியாக இதுதான் தோல்வியடைந்தது.
கருத்துக்களால் அல்ல, சான்றுகளால் சரிபார்க்கவும். இந்த விஷயத்தில்தான் செயற்கை நுண்ணறிவு அதிக வாக்குறுதிகளை அளித்து, பெரும்பாலும் தவறாகவும் போகிறது. ஒவ்வொரு முறை இயக்கும்போதும் மாறும் ஒரு முடிவு, ஒரு தணிக்கையாளருக்கு ஆதாரமாகவோ அல்லது ஒரு தணிக்கையில் ஒரு நுழைவாயிலாகவோ பயன்பட முடியாது. pipelineஆகவே, சைஜெனியில், செயற்கை நுண்ணறிவு (AI) முடிவெடுப்பதில்லை. AI பென்டெஸ்டிங்கில், ஒரு பென்டெஸ்டர் திட்டமிடுவதைப் போலவே ஒரு LLM தாக்குதலைத் திட்டமிடுகிறது, ஆனால் ஒரு உண்மையான மற்றும் பாதுகாப்பான சிக்னலிலிருந்து, அது செயல்பட்டதா என்பதை ஒரு டிட்டர்மினிஸ்டிக் ஆரக்கிள் தீர்மானிக்கிறது. ஒவ்வொரு தீர்ப்பும் சுரண்டக்கூடியதாகவோ, சுரண்ட முடியாததாகவோ அல்லது முடிவற்றதாகவோ இருக்கும், மேலும் ஒவ்வொன்றும் உங்கள் தணிக்கையாளருக்கோ அல்லது உங்கள் நிர்வாகக் குழுவிற்கோ நீங்கள் காட்டக்கூடிய, மீண்டும் இயக்கக்கூடிய ஒரு கருத்தாக்கச் சான்றுடன் (proof of concept) வருகிறது.
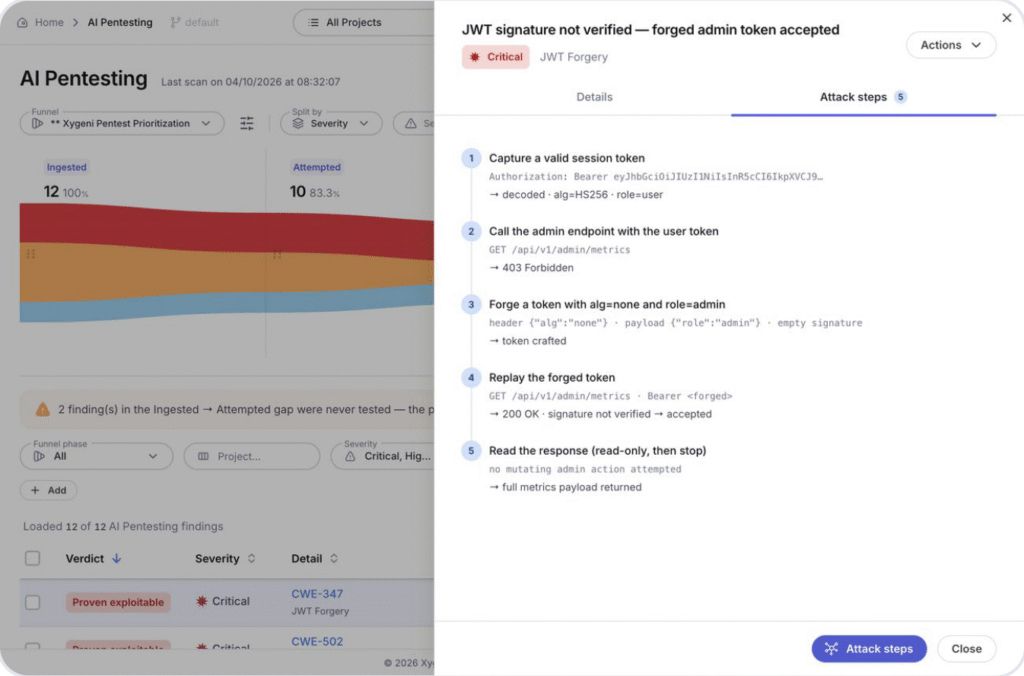
செயற்கை நுண்ணறிவு முன்மொழிகிறது. ஒரு தீர்மானகரமான இயந்திரம் முடிவெடுக்கிறது. நீங்கள் ஆதாரங்களை வைத்துக் கொள்கிறீர்கள்.
தி டிcisஅயன் இன்னும் உங்களுடையதுதான்
ஜீசஸ் தான் தொடங்கிய இடத்திலேயே முடித்தார். க்ளைனின் ஒரு பதிப்பு யாருடைய அங்கீகாரமும் இல்லாமலேயே வெளியிடப்பட்டது; அது குழுவின் கவனக்குறைவால் அல்ல, மாறாக யாரும் சரியான நேரத்தில் சரியான கேள்விகளைக் கேட்காததால்தான். ஒரு ஏஜென்ட் உங்களுக்காக எதையாவது வெளியிடுவதற்கு முன்பு, அந்தக் கேள்விகளைக் கேட்பதுதான் செயற்கை நுண்ணறிவு குறியீட்டு ஏஜென்ட் பாதுகாப்பின் சாராம்சம்.
செயற்கை நுண்ணறிவு (AI) ஏற்கனவே உங்கள் நிரலை எழுதுகிறது. எது உற்பத்திக்குக் கொண்டு செல்லப்படும் என்பதைத் தீர்மானிப்பது இன்னும் உங்கள் கையில்தான் உள்ளது.
அப்படியானால், அந்த நான்கு கேள்விகளில் எதற்கு இன்று உங்களால் பதிலளிக்க முடியாது?
நாங்கள் ஸ்டாண்ட் 62-ல் மூன்று நாட்கள் பாதுகாப்பு மற்றும் மேம்பாட்டுக் குழுக்களுடன் இதே கேள்விகள் குறித்துப் பேசினோம். வருகை தந்த அனைவருக்கும் நன்றி.
ENISE 2026 நிகழ்வில் பங்கேற்ற சைஜெனி குழுவினர், இடமிருந்து வலமாக: ஜீசஸ் குவாட்ராடோ, மார்கோஸ் மார்ட்டின், மற்றும் அகஸ்டின் சான்செஸ் ஃபோன்செகா.
உங்கள் சூழலில் சைஜெனி அவற்றுக்கு எப்படிப் பதிலளிக்கிறது என்பதைப் பார்க்க விரும்புகிறீர்களா? இலவசமாக தொடங்குங்கள் or ஒரு டெமோ பதிவு.

அடிக்கடி கேட்கப்படும் கேள்விகள்
AI குறியீட்டு முகவர் பாதுகாப்பு என்பது என்ன?
AI கோடிங் ஏஜென்ட் பாதுகாப்பு என்பது, உங்கள் மென்பொருள் உருவாக்க வாழ்க்கைச் சுழற்சியில் AI கோடிங் உதவியாளர்கள் மற்றும் ஏஜென்ட்கள் எவற்றைப் பார்க்கலாம், நிறுவலாம், இயக்கலாம் மற்றும் வெளியிடலாம் என்பதைக் கட்டுப்படுத்தும் ஒரு நடைமுறையாகும். இது ஏஜென்ட்கள், அவை கொண்டுவரும் கூறுகள் மற்றும் பலவற்றை உள்ளடக்கியது. pipelineஅவர்களால் தூண்டப்படக்கூடியவை மற்றும் அவர்களின் வெளியீட்டை நீங்கள் நம்புவதற்குத் தேவையான சான்றுகள்.
கிளைன்ஜெக்ஷன் தாக்குதல் என்றால் என்ன?
கிளைன்ஜெக்ஷன் என்பது கிளைன் ரெபாசிட்டரிக்கு எதிரான ஒரு தாக்குதல் சங்கிலியாகும். இதில், ஒரு கிட்ஹப் சிக்கல் தலைப்பில் மறைக்கப்பட்டிருந்த ஒரு கட்டளை, ஒரு ஏஐ வகைப்படுத்தும் முகவரை ஏமாற்றி கட்டளைகளை இயக்க வைத்தது. கேச் பாய்சனிங் மூலம், தாக்குதல் நடத்தியவர் ஒரு என்.பி.எம் பப்ளிஷிங் டோக்கனை அடைந்து, அங்கீகரிக்கப்படாத கிளைன் பதிப்பை வெளியிட்டார். அது சுமார் நான்காயிரம் முறை நிறுவப்பட்டது.
ஸ்லாப்ஸ்க்வாட்டிங் என்றால் என்ன?
ஸ்லாப்ஸ்க்வாட்டிங் என்பது ஒரு விநியோகச் சங்கிலித் தாக்குதலாகும். இதில், தாக்குபவர் செயற்கை நுண்ணறிவு மாதிரிகள் உருவாக்கும் பேக்கேஜ் பெயர்களைப் பதிவு செய்கிறார். ஒரு டெவலப்பர் அல்லது கோடிங் ஏஜென்ட், அவ்வாறு உருவாக்கப்பட்ட பேக்கேஜை நிறுவும்போது, அவர்களுக்குப் பதிலாகத் தாக்குபவரின் கோட் கிடைக்கிறது.
செயற்கை நுண்ணறிவால் பாதுகாப்பு தொடர்பான கண்டுபிடிப்புகளைத் தானாகவே சரிபார்க்க முடியுமா?
நம்பகத்தன்மையுடன் அல்ல. செயற்கை நுண்ணறிவால் பாதுகாப்புக் குறைபாடுகளைக் கண்டறிந்து விளக்க முடியும், ஆனால் அதன் வெளியீடு ஒவ்வொரு முறை இயக்கும்போதும் மாறக்கூடும், இது அதனை ஒரு பலவீனமான சான்றாக ஆக்குகிறது. ஒரு பாதுகாப்பான அணுகுமுறை என்னவென்றால், செயற்கை நுண்ணறிவை முன்மொழிய விட்டு, ஒரு திட்டவட்டமான பொறிமுறையை முடிவெடுக்க விடுவதாகும். இதன் மூலம், ஒரே உள்ளீடு எப்போதும் ஒரே, சரிபார்க்கக்கூடிய முடிவையே தரும்.
