

எதுவும் மீறப்படவில்லை. அந்த ஏஜென்ட் தனது வேலையைச் செய்தது; யாரும் தொடச் சொல்லாத ஒரு சார்புநிலை, ஒரு கட்டமைப்பு அல்லது ஒரு சேவையைத் தொட்டது; மேலும், முழு நேரமும் தனது அனுமதிகளுக்குள்ளேயே இருந்தது. இந்த அமர்வில், அந்தச் சூழல் ஏன் மற்ற எந்தத் தாக்குதலையும் விடக் கடினமானது என்பதை நீங்கள் காண்பீர்கள்: முன்கூட்டியே வரையப்பட்ட ஒரு எல்லை, தேவைப்படும் பணியை விட எப்படி அகலமாக முடிகிறது, ஒரு ஒப்புதல் ஏன் ஒரு...cisசெயல்படுத்தல் தொடர்ந்துகொண்டிருக்கும்போதே ஒருமுறை செய்யப்படும் செயல், நிலையான அணுகல் எவ்வாறு டெவலப்பரின் மடிக்கணினியை அரச ஆபரணங்களாக மாற்றியது, மற்றும் செயல்படுபவரால் தனது சொந்தக் காரணத்தை விளக்க முடியாதபோது மீட்பு எப்படி இருக்கும் என்பனவற்றைப் பற்றி அறிய, இப்போதே பதிவு செய்யுங்கள். செயல்படுத்தக்கூடிய கடைசித் தருணம் எங்கே இருக்கிறது என்பதையும், வெடிப்பு ஆரம் எதனால் கட்டுப்படுத்தப்படுகிறது என்பதையும் காண இப்போதே பதிவு செய்யுங்கள்.

ஒரு AI ஏஜென்ட் ஒரு சார்புநிலையை நிறுவும் தருணத்திலிருந்தோ அல்லது ஒரு Dockerfile-ஐ மாற்றியமைக்கும் தருணத்திலிருந்தோ, உங்கள் SBOM மேலும், மூல அனுமானங்கள் ஏற்கனவே சோதிக்கப்பட்டு வருகின்றன, உண்மையில் என்ன நடந்தது என்பதைச் சரிபார்க்க பெரும்பாலான குழுக்களுக்கு எந்த வழியும் இல்லை. இந்த அமர்வில், உண்மையான மாற்றத்தை நீங்கள் நேரடியாகக் காண்பீர்கள்: எந்தவொரு டெவலப்பரும் முதலில் தொகுப்பின் பெயரைப் பார்க்காதபோது, நிறுவல் தருணம் எவ்வாறு மாறுகிறது என்பதைப் பார்ப்பீர்கள். SBOMஒரு முகவர் ஒரு ஒப்பந்தத்தைச் செய்தபோது, அதன் ஆதாரங்களும் மூலச் சான்றுகளும் இன்னும் செல்லுபடியாகின்றன.cisஅயனி, மற்றும் முகவர்கள் இருக்கும்போது குறியீட்டு மறுஆய்வு மற்றும் இடதுபுறம் நகர்த்துதல் ஆகியவற்றில் எஞ்சியிருப்பவை commitமேலும், சில சமயங்களில், அவை தானாகவே ஒன்றிணைகின்றன. உண்மையாகவே பாதுகாப்பான ஒரு முகவர் எப்படிச் செயல்படுகிறது என்பதைப் பார்க்க, இப்போதே பதிவு செய்யுங்கள். pipeline இதற்கு கோட்பாட்டில் மட்டுமல்ல, நடைமுறையிலும் தேவைப்படுகிறது.

எங்களின் வரவிருக்கும் வெபினாரைக் காணுங்கள்! AI கோடிங் உதவியாளர்கள் பேக்கேஜ் பெயர்களைப் பிரமை கொள்கின்றன, மேலும் தாக்குபவர்கள் ஏற்கனவே அந்தப் போலிப் பெயர்களை மால்வேர் மூலம் பதிவு செய்து வருகின்றனர். இந்த அமர்வில், உங்கள் மென்பொருளில் உள்ள ஒவ்வொரு மாடல், ஏஜென்ட் மற்றும் AI-ஆல் அறிமுகப்படுத்தப்பட்ட சார்புநிலையையும் வெளிக்கொணரும் AI இன்வென்டரி மற்றும் AI BOM மூலம், உங்கள் முழு AI சூழலமைப்பையும் எவ்வாறு நேரலையில் வரைபடமாக்குவது என்பதை நீங்கள் காண்பீர்கள். Xygeni எவ்வாறு செயல்படுகிறது என்பதைக் கண்டறியுங்கள். Shield கையொப்பம் உருவாவதற்கு முன்பே தீங்கிழைக்கும் தொகுப்புகளைத் தடுத்து, கையொப்ப அடிப்படையிலான ஸ்கேனர்கள் விட்டுச்செல்லும் இடைவெளியை இது மூடுகிறது. அடுத்த AI பரிந்துரையை ஸ்லாப்ஸ்க்வாட்டிங் ஒரு நுழைவாயிலாக மாற்றுவதற்கு முன்பு, உங்கள் மென்பொருளை எவ்வாறு பாதுகாப்பது என்பதைப் பார்க்க இப்போதே காணுங்கள்.

எங்கள் SafeDev Talk-ஐ இப்போது பாருங்கள்: திறந்த மூல மென்பொருள், செயற்கை நுண்ணறிவு மற்றும் புதிய தாக்குதல் பரப்பு: ஆயுதமாக்கப்பட்ட குறியீடு, மேம்பட்ட பாதுகாப்புகள். செயற்கை நுண்ணறிவும் திறந்த மூல மென்பொருளும் நவீன மென்பொருளை மறுவரையறை செய்வதால், தாக்குதல் பரப்பு முன்னெப்போதையும் விட வேகமாக விரிவடைந்து வருகிறது. சார்பு அபாயங்கள் மற்றும் விநியோகச் சங்கிலி ஊடுருவல் முதல் செயற்கை நுண்ணறிவால் இயக்கப்படும் சுரண்டல் உருவாக்கம் வரை, தாக்குபவர்கள் பரிணமித்து வருகின்றனர், எனவே பாதுகாப்பாளர்களும் பரிணமிக்க வேண்டும். செயற்கை நுண்ணறிவும் தானியக்கமும் திறந்த மூலப் பாதுகாப்பை எவ்வாறு மாற்றியமைக்கின்றன என்பதை ஆராய, Red Hat, TikTok மற்றும் Xygeni நிபுணர்களுடன் இணையுங்கள். நவீன மென்பொருள் விநியோகச் சங்கிலி முழுவதும் மீள்தன்மை, வெளிப்படைத்தன்மை மற்றும் நம்பிக்கையை எவ்வாறு உருவாக்குவது என்பதை அறிய இப்போது பாருங்கள்!

எங்களின் அடுத்த SafeDev உரையாடலில் இணையுங்கள்: செயற்கை நுண்ணறிவு ஏற்கனவே உங்களுக்குள் இருக்கிறது SDLCஇப்போது என்ன செய்வது? செயற்கை நுண்ணறிவு (AI) உங்கள் மென்பொருள் விநியோகச் சங்கிலியின் கதவைத் தட்டவில்லை; அது ஏற்கெனவே உள்ளே இருக்கிறது. கோபைலட்கள், ஏஜென்ட்கள், MCP சர்வர்கள் மற்றும் AI-ஆல் உருவாக்கப்பட்ட சார்புநிலைகள் ஆகியவை, குறியீடு உருவாக்கப்படும், மதிப்பாய்வு செய்யப்படும் மற்றும் வெளியிடப்படும் விதத்தை மாற்றியமைக்கின்றன. இந்த SafeDev Talk-இல், OWASP தலைவர்களும் AppSec நிபுணர்களும், இது உங்கள் பாதுகாப்பு நிலைக்கு உண்மையில் என்ன அர்த்தம் தருகிறது, நிர்வாக மாதிரிகள் எங்கே தோல்வியடைகின்றன, மற்றும் பொறியியல் குழுக்களின் வேகத்தைக் குறைக்காமல் உண்மையில் செயல்படும் நடைமுறைக் கட்டுப்பாடுகள் யாவை என்பதை விரிவாக விளக்குவார்கள். உங்கள் பொறியாளர்களுக்கு ஒரு தடையாக மாறாமல், AI-உதவியுடனான மேம்பாட்டைப் பாதுகாக்கும் நடைமுறைக் கட்டுப்பாடுகளை எவ்வாறு செயல்படுத்துவது என்பது குறித்த உறுதியான, செயல்படுத்தக்கூடிய படிப்பினைகளை (வெறும் கோட்பாடு மட்டுமல்ல) எதிர்பார்க்கலாம். இப்போதே பதிவு செய்யுங்கள்!

நவீன மென்பொருள் விநியோகத்தில் செயற்கை நுண்ணறிவு (AI) இப்போது ஒரு முக்கிய செயலாக்க அடுக்காக விளங்குகிறது. இது, பயன்பாட்டுப் பாதுகாப்பு மற்றும் மென்பொருள் விநியோகச் சங்கிலித் தாக்குதல்கள் வடிவமைக்கப்பட்டு, விரிவுபடுத்தப்படும் விதத்தை மாற்றியமைக்கிறது. நிறுவனங்கள் 2026-ஆம் ஆண்டிற்குத் தயாராகும் வேளையில், தாக்குதல் நடத்துபவர்கள் தானியக்கம், நம்பிக்கை மற்றும் AI-ஆல் இயக்கப்படும் பணிப்பாய்வுகளை எவ்வாறு சுரண்டுகிறார்கள் என்பதைப் புரிந்துகொள்வது மிகவும் அவசியமாகும். இந்த அறிக்கை, AppSec அச்சுறுத்தல் மாதிரியின் சான்றுகள் அடிப்படையிலான பகுப்பாய்வை வழங்குகிறது. இது, பாதுகாப்பு மற்றும் DevSecOps குழுக்கள் உருவாகிவரும் அபாயங்களையும், அவற்றை முறியடித்து முன்னணியில் இருப்பதற்குத் தேவையான தற்காப்பு மாற்றங்களையும் புரிந்துகொள்ள உதவுகிறது. இப்போதே இதைப் பாருங்கள்!

அழுத்தத்தில் உள்ள மென்பொருள் விநியோகச் சங்கிலிகள்: தீம்பொருள் மற்றும் செயற்கை நுண்ணறிவு பற்றி 2025 நமக்கு என்ன கற்றுக்கொடுத்தது, அடுத்து என்ன வரப்போகிறது என்பது குறித்த எங்கள் SafeDev உரையை இப்போது பாருங்கள். 2025 மாற்றியது software supply chain securityபுதிய தாக்குதல் உத்திகள் (செயற்கை நுண்ணறிவு உதவியுடனான தீம்பொருள், தானாகப் பரவுதல், மற்றும் பெருமளவிலான நம்பிக்கை துஷ்பிரயோகம்) தற்போதுள்ள பாதுகாப்பு அமைப்புகளின் வரம்புகளை வெளிப்படுத்தியுள்ளன. 2025-இல் உண்மையில் என்ன மாற்றங்கள் நிகழ்ந்தன என்பதையும், 2026-ஆம் ஆண்டிற்காக மேம்பாடு மற்றும் பாதுகாப்புக் குழுக்கள் எவற்றையெல்லாம் மாற்றியமைக்க வேண்டும் என்பதையும் புரிந்துகொள்ள, நிபுணர்கள் வழிநடத்தும் இந்த அமர்வில் இணையுங்கள். இந்த அத்தியாயத்தை இப்போதே பாருங்கள்!

செப்டம்பர் 11, 2026 முதல், சந்தையில் ஏற்கனவே உள்ள தயாரிப்புகளுக்குக் கூட, தீவிரமாகப் பயன்படுத்தப்படும் ஒரு பாதிப்பை ENISA-விடம் புகாரளிக்க CRA உங்களுக்கு 24 மணிநேரம் அவகாசம் அளிக்கிறது, மேலும் பெரும்பாலான குழுக்களிடம் அதற்கான பணிப்பாய்வு இன்னும் இல்லை. இந்த அமர்வில், உண்மையான செயல்முறையை நீங்கள் நேரடியாகக் காண்பீர்கள்: ஒரு பாதிப்பை உருவாக்குதல் SBOM எந்தத் தயாரிப்புப் பதிப்புகள் பாதிக்கப்பட்டுள்ளன என்பதை அறிந்துகொள்வது, தேவையற்ற தகவல்களிலிருந்து உண்மையான அபாயத்தைப் பிரித்தெடுக்க அணுகல் மற்றும் சுரண்டல் பகுப்பாய்வு மூலம் கண்டறிதல்களை வகைப்படுத்துவது, மற்றும் ஒரு கண்டறிதல் புகாரளிக்கப்பட வேண்டிய சம்பவமாக மாறும் தருணத்தில் சரியான நபருக்கு எச்சரிக்கை விடுக்கப்படும் வகையில் அறிவிப்புகளை அமைப்பது. CRA-இன் அறிவிப்புக் காலக்கெடுவை ஒரு சட்டப்பூர்வ காலக்கெடுவிலிருந்து, உங்கள் குழு அழுத்தத்தின் கீழ் உண்மையில் இயக்கக்கூடிய ஒரு பணிப்பாய்வாக மாற்றுவது எப்படி என்பதைப் பார்க்க, இப்போதே பதிவு செய்யுங்கள்.
வைப் கோடிங் மென்பொருள் விநியோகத்தை வேகப்படுத்துகிறது, ஆனால் அதே நேரத்தில் அபாயத்தையும் வேகப்படுத்துகிறது. செயற்கை நுண்ணறிவால் உருவாக்கப்பட்ட குறியீடு மற்றும் தன்னாட்சி முகவர்கள் மேம்பாட்டு முறையை மறுவடிவமைப்பதால், உடனடி முறைகேடு, கற்பனையான குறியீடு மற்றும் தானியங்கு விநியோகச் சங்கிலி பாதிப்பு ஆகியவற்றைக் கண்டறிய பாரம்பரிய செயலிப் பாதுகாப்பு (AppSec) கட்டுப்பாடுகள் இனி போதுமானதாக இல்லை. முறையான நிர்வாகம் இல்லாமல், பாதுகாப்பற்ற வடிவங்கள் இயந்திர வேகத்தில் உற்பத்தி நிலைக்குப் பரவிவிடும். வைப் கோடிங் உங்கள் நிறுவனத்தின் மிகப்பெரிய செயற்கை நுண்ணறிவு அபாயமாக மாறுவதற்கு முன்பே, அதை எவ்வாறு பாதுகாப்பது என்பதைத் தெரிந்துகொள்ளுங்கள்.

வருத்தமின்றி நிரலாக்கம் (Vibe Coding Without Regret) என்ற எங்கள் இணையக் கருத்தரங்கை இப்போது பாருங்கள். மென்பொருள் உருவாக்கப்படும் விதத்தை செயற்கை நுண்ணறிவு (AI) மாற்றியமைத்து வருகிறது; கோபைலட்கள் மற்றும் AI ஏஜென்ட்கள் உற்பத்தி செய்யப்படும் குறியீட்டில் (production code) பெருகிவரும் பங்கை உருவாக்குகின்றன. இந்த அமர்வில், நிகழ்நேர பாதிப்பு கண்டறிதலுடன் (real-time vulnerability detection), AI-ஆல் உருவாக்கப்பட்ட குறியீட்டை IDE-இல் நேரடியாகப் பாதுகாப்பது எப்படி என்பதை நீங்கள் காண்பீர்கள். guardrails கோபைலட் மற்றும் அணுகல் அடிப்படையிலான முன்னுரிமைப்படுத்தலுக்காக. கட்டுப்பாட்டை இழக்காமல், சிக்கல்களைத் திறமையாகச் சரிசெய்யவும், பாதுகாப்பான, AI-இயக்கப்படும் மென்பொருளை உருவாக்கவும், AI உதவியுடனான சரிசெய்தல் டெவலப்பர்களுக்கு எவ்வாறு உதவுகிறது என்பதைக் கண்டறியுங்கள். தொடக்கத்திலிருந்தே பாதுகாப்பான, AI-இயக்கப்படும் மென்பொருளை எவ்வாறு உருவாக்குவது என்பதை அறிய, இதை இப்போதே பாருங்கள்.

எங்களின் வரவிருக்கும் SafeDev Talk அத்தியாயமான 'முடிவற்ற பாதிப்புகள். மேம்பட்ட பாதுகாப்புகள்!' என்பதை இப்போது பாருங்கள். பாதிப்பு மேலாண்மை மாறிவருகிறது, மேலும் பாரம்பரியக் கருவிகள் இனி போதுமானதாக இல்லை. நவீன அச்சுறுத்தல்களுக்கு மேம்பட்ட இடர் மாதிரிகள், நிகழ்நேர முன்னுரிமைப்படுத்தல் மற்றும் மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாப்பதற்கான ஒரு புதிய அணுகுமுறை எவ்வாறு தேவைப்படுகிறது என்பதை ஆராய எங்களுடன் இணையுங்கள். உங்கள் AppSec உத்தியை வலுப்படுத்தவும், இன்றைய மாறும் இடர் சூழலில் முன்னணியில் இருக்கவும் உதவும் நிபுணர் நுண்ணறிவுகள் நிறைந்த இந்த அமர்வைத் தவறவிடாதீர்கள்!

எங்கள் SafeDev Talk-ஆன 'From Code to Runtime'-ஐ இப்போது பாருங்கள். பல குழுக்கள் ஸ்டேடிக் அனாலிசிஸில் (static analysis) பெருமளவில் முதலீடு செய்கின்றன, ஆனாலும் பாதிப்புகள் உற்பத்திச் சூழலுக்குள் (production) நுழைந்துவிடுகின்றன. சவால் என்பது கருவிகளின் பற்றாக்குறை அல்ல; உண்மையான அபாயத்தைப் புரிந்துகொள்வதற்கான சூழல் இல்லாததே ஆகும். நிபுணர்கள் வழிநடத்தும் இந்த அமர்வில், நவீன AppSec ஏன் ஒரே ஒரு கண்ணோட்டத்தை மட்டும் சார்ந்திருக்க முடியாது என்பதையும், கோட்-லெவல் மற்றும் ரன்டைம் நுண்ணறிவுகளை இணைப்பது, குழுக்கள் தங்கள் வாழ்க்கைச் சுழற்சி முழுவதும் பாதிப்புகளை மிகவும் திறம்படக் கண்டறியவும், முன்னுரிமை அளிக்கவும், சரிசெய்யவும் எவ்வாறு உதவுகிறது என்பதையும் ஆராய்கிறோம். தற்போதைய அணுகுமுறைகள் எங்கே பின்தங்குகின்றன என்பதையும், மேலும் முழுமையான, சூழல் சார்ந்த பாதுகாப்பு உத்தியை எவ்வாறு உருவாக்குவது என்பதையும் புரிந்துகொள்ள இப்போது பாருங்கள்.

இந்த ஆண்டின் எங்களின் இறுதி SafeDev Talk-ஐ இப்போது பார்த்து, உங்கள் திறன்களை மேம்படுத்திக் கொள்ளுங்கள். Software Supply Chain Security2024-ஆம் ஆண்டின் முக்கியப் படிப்பினைகளை மீள்பார்வை செய்யவும், சமீபத்திய போக்குகளைக் கண்டறியவும், 2025-ஆம் ஆண்டின் சவால்களுக்குத் தயாராவதற்கான செயல்படுத்தக்கூடிய நுண்ணறிவுகளைப் பகிரவும் முன்னணித் துறை வல்லுநர்களுடன் இணையுங்கள். இந்த இணையவழிக் கருத்தரங்கு, மாறிவரும் உலகில் புதுமைகளைப் புகுத்தவும் முன்னணியில் இருக்கவும் ஆர்வமுள்ள பாதுகாப்பு வல்லுநர்கள் மற்றும் மேம்பாட்டுக் குழுக்களுக்காக வடிவமைக்கப்பட்டுள்ளது. software supply chain security உலகம். இப்போதே பாருங்கள்!
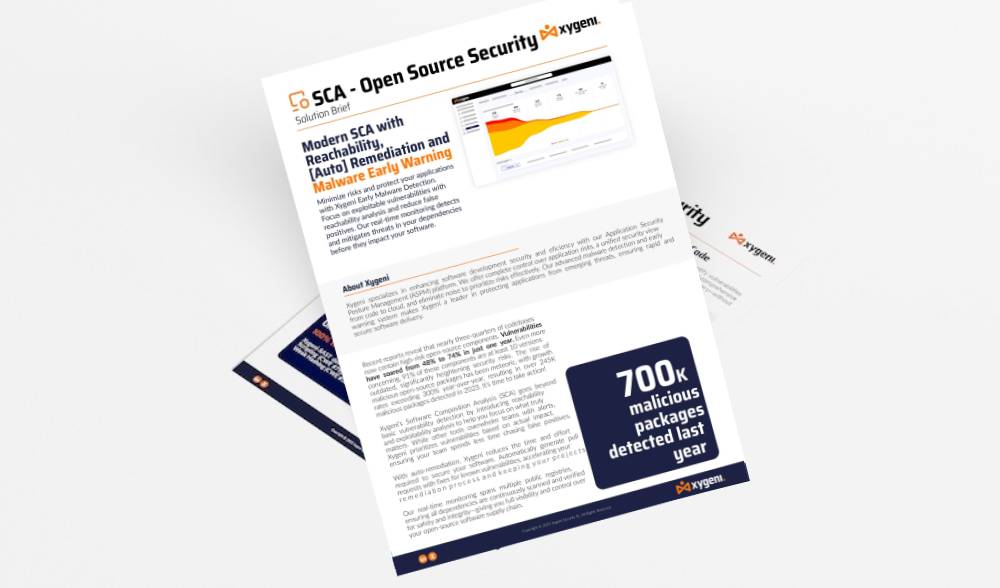
சைஜெனி SCA Open Source Security இந்தத் தீர்வு இன்றியமையாதது. இது தீங்கிழைக்கும் தொகுப்புகளை அவை வெளியிடப்படும்போதே ஸ்கேன் செய்து தடுக்கிறது, இதன் மூலம் தீம்பொருள் மற்றும் பாதுகாப்புக் குறைபாடுகள் உங்கள் கணினிகளில் ஊடுருவும் அபாயத்தை வியத்தகு முறையில் குறைக்கிறது. எங்களின் விரிவான கண்காணிப்பு பல பொதுப் பதிவகங்களை உள்ளடக்கியது, இதன் மூலம் அனைத்து சார்புநிலைகளும் பாதுகாப்பு மற்றும் ஒருமைப்பாட்டிற்காகக் கூர்ந்து ஆராயப்படுவதை உறுதி செய்கிறது. மேலும், சைஜெனி உங்கள் குழுவின் திறனை மேம்படுத்துகிறது...

எங்கள் SafeDev Talk-ஐ இப்போது பாருங்கள்: AI-ஆற்றல் பெற்ற DevSecOps – கிளவுட் அளவில் பாதுகாப்பை ஒருங்கிணைத்தல். நவீன மென்பொருள் உருவாக்கத்தில் பாதுகாப்பு என்பது ஒரு இரண்டாம் பட்ச விஷயமாக இருக்க முடியாது, மேலும் நாம் மென்பொருளை உருவாக்கும், பாதுகாக்கும் மற்றும் அதன் அளவை அதிகரிக்கும் முறைகளை AI மாற்றியமைத்து வருகிறது. இந்த அத்தியாயத்தில், தற்காலிகத் திருத்தங்கள் மற்றும் ஸ்கேனிங்கிற்கு அப்பால் சென்று, கிளவுட் முழுவதும் உண்மையான அறிவார்ந்த ஒருங்கிணைப்பை எவ்வாறு அடைவது என்பதை வல்லுநர்கள் ஆராய்கின்றனர். SDLCசெயற்கை நுண்ணறிவு சார்ந்த பாதிப்பு மேலாண்மை முதல் உள்ளமைக்கப்பட்டவை வரை guardrails in CI/CD மற்றும் ரன்டைம் பற்றி, இந்த உரையானது அளவிடக்கூடிய, கிளவுட்-நேட்டிவ் ஆப்ஸெக் உண்மையில் எப்படி இருக்கும் என்பதை ஆழமாக ஆராய்கிறது. இப்போதே பாருங்கள்!

அதிகரித்து வரும் தரவு மீறல்கள் மற்றும் பாதுகாப்பு குறைபாடுகளின் பின்னணியில், பாதுகாப்பான செயலிகளின் அவசரத் தேவை; தனித்தனிப் பணிப்பாய்வுகள், தொலைதூரக் குழுக்களுக்கு இடையேயான தகவல் தொடர்பு இடைவெளிகள், மற்றும் திறந்த மூல மென்பொருளை (OSS) ஒருங்கிணைப்பதில் உள்ள அபாயங்கள் உள்ளிட்ட, பாதுகாப்பான, விரிவாக்கக்கூடிய மென்பொருளை உருவாக்குவதில் உள்ள தற்போதைய சவால்கள்; மற்றும் பலவற்றைப் பற்றிக் கண்டு ஆழமாக ஆராயுங்கள். தேவையற்ற சத்தங்களைத் தவிர்த்து, மிக முக்கியமான அச்சுறுத்தல்களில் கவனம் செலுத்துவது எப்படி என்பதைக் கற்றுக்கொள்ளுங்கள். தவறவிடாதீர்கள்!
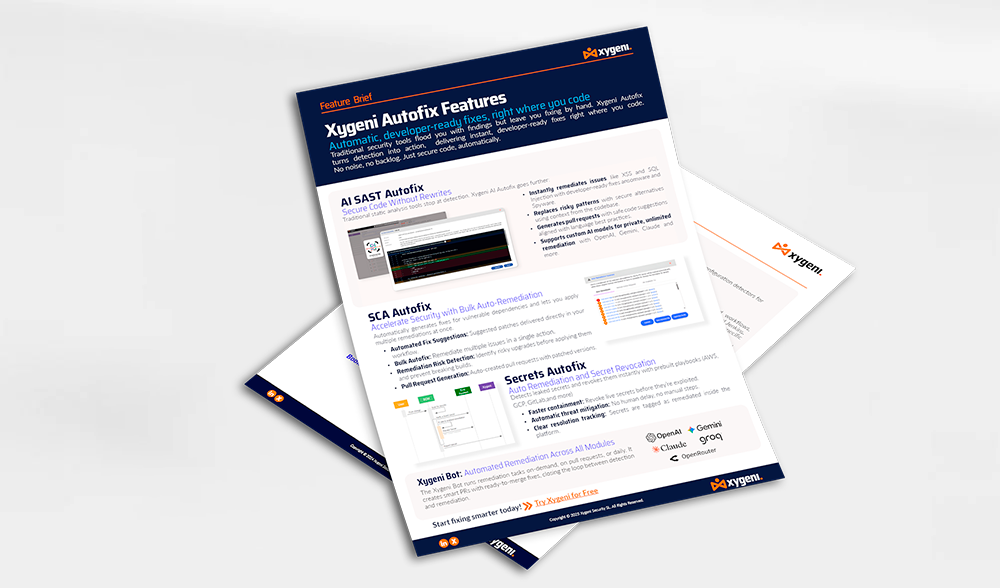
நீங்கள் நிரல் எழுதும் இடத்திலேயே, தானியங்கி, டெவலப்பர்களுக்குத் தயாரான திருத்தங்கள். பாரம்பரியப் பாதுகாப்புக் கருவிகள், கண்டறியப்பட்ட சிக்கல்களால் உங்களை மூழ்கடித்து, நீங்களே கையால் சரிசெய்யும்படி விட்டுவிடுகின்றன. Xygeni Autofix, கண்டறிதலைச் செயலாக மாற்றி, நீங்கள் நிரல் எழுதும் இடத்திலேயே உடனடியான, டெவலப்பர்களுக்குத் தயாரான திருத்தங்களை வழங்குகிறது. தேவையற்ற சத்தமில்லை, நிலுவையில்லை. பாதுகாப்பான நிரல் மட்டுமே, தானாகவே.

எங்கள் SafeDev உரையை இப்போது பாருங்கள்: தணிக்கையில் தேர்ச்சி பெறுவது எப்படி? ISO, NIST மற்றும் CRA உடன் இணக்கமான உண்மையான AppSec-ஐ உருவாக்குதல். இன்று, பாதுகாப்பான குறியீடு மட்டும் போதாது; நீங்கள் அதை நிரூபிக்க வேண்டும். ISO 27001, NIST CSF, CRA, DORA மற்றும் NIS-2 போன்ற கட்டமைப்புகள் முக்கியத்துவம் பெறுவதால், நிறுவனங்கள் தணிக்கைக்குத் தயாரான மற்றும் உண்மையில் ஆய்வுக்கு உட்படும் AppSec திட்டங்களை உருவாக்க வேண்டும். இந்த அத்தியாயத்தில், கொள்கையிலிருந்து நடைமுறைக்கு மாறுவது, இணக்கத்தை எவ்வாறு உட்பொதிப்பது என்பதை வல்லுநர்கள் ஆராயப் போகிறார்கள். CI/CDமேலும், உண்மையில் எதற்கு ஒப்புதல் அளிக்கப்படுகிறது என்பது குறித்து பொறியியல், பாதுகாப்பு மற்றும் GRC குழுக்களை ஒருங்கிணைக்கவும். இப்பொழுதே அதைப் பாருங்கள்!

எங்களின் அடுத்த SafeDev Talk-ஐ இப்போது பார்த்து, உங்கள் DevSecOps உத்தியில் புரட்சியை ஏற்படுத்துங்கள்! செயலூக்கமான இடர் மேலாண்மை எவ்வாறு உங்கள் DevSecOps உத்தியை மாற்றியமைத்து, வளர்ந்து வரும் அச்சுறுத்தல்களுக்கு எதிராக உங்கள் மென்பொருள் விநியோகச் சங்கிலியை வலுப்படுத்தும் என்பதை ஆராயுங்கள். இந்த அமர்வு, பெருகிவரும் சிக்கலான பாதுகாப்பு குறைபாடுகளின் சூழலில் முன்னணியில் இருக்க அர்ப்பணிப்புடன் செயல்படும் சைபர் பாதுகாப்புத் தலைவர்கள் மற்றும் மேம்பாட்டுக் குழுக்களுக்காக வடிவமைக்கப்பட்டுள்ளது. இந்த அத்தியாயத்தை இப்போது பாருங்கள்!

எங்களின் SafeDev Talk: AI Unleashed: Navigating Emerging Threats and Defenses in Application Security-ஐப் பாருங்கள். AI சைபர் பாதுகாப்பை மாற்றியமைக்கும்போது, பயன்பாட்டுப் பாதுகாப்பில் அதன் தாக்கம் சக்தி வாய்ந்ததாகவும் நுணுக்கமானதாகவும் இருக்கிறது. பாலிமார்பிக் மால்வேர் முதல் மாடல் டேம்பரிங் மற்றும் ப்ராம்ட் இன்ஜெக்ஷன் வரை, தாக்குபவர்கள் புத்திசாலித்தனமான தாக்குதல்களை வடிவமைக்க AI-ஐப் பயன்படுத்துகின்றனர், மேலும் பாதுகாப்பாளர்கள் அவற்றை விரைவாகக் கண்டறிந்து தணிக்க AI-ஐப் பயன்படுத்துகின்றனர். இந்தச் சமன்பாட்டின் இரு பக்கங்களையும் புரிந்துகொள்ளவும், உங்கள் AppSec திட்டத்தை AI-க்குத் தயாராக மாற்றுவது எப்படி என்பதைக் கற்றுக்கொள்ளவும் இதைப் பாருங்கள்.
2025-இன் முதல் SafeDev Talk-ஐக் கண்டு உங்கள் திறன்களை மேம்படுத்திக் கொள்ளுங்கள். Open Source Security உத்திகள்! 2024-ஆம் ஆண்டின் முக்கியப் பாடங்கள், அதிநவீன பாதுகாப்பு வழிமுறைகள் மற்றும் திறந்த மூல மென்பொருள் (OSS) பாதுகாப்பின் எதிர்காலம் ஆகியவற்றை ஆராயும் முன்னணி வல்லுநர்களிடமிருந்து கேளுங்கள். மாறிவரும் அச்சுறுத்தல் சூழலை முறியடித்து, உங்கள் மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாப்பதற்கான செயலூக்கமான உத்திகளைக் கற்றுக்கொள்ள இதுவே உங்களுக்குக் கிடைத்த வாய்ப்பு!

திறந்த மூல மென்பொருள் சார்புகளில் உள்ள பாதிப்புகளைப் பயன்படுத்திக்கொண்டு, மென்பொருள் விநியோகச் சங்கிலிகள் மீது இணையவழித் தாக்குதல்கள் அதிகரித்து வருவதை இந்த அறிக்கை எடுத்துக்காட்டுகிறது. CI/CD pipelineDORA மற்றும் NIS2 போன்ற ஒழுங்குமுறைகள் இணக்கத் தேவைகளைத் தீவிரப்படுத்துவதால், வலுவான பாதுகாப்பு நடவடிக்கைகள் அவசியமாகின்றன. உங்கள் நிறுவனத்தை மேம்படுத்துங்கள். software supply chain security2025-இல் உருவாகிவரும் இணைய அச்சுறுத்தல்களுக்கு எதிரான மீள்திறனை எங்கள் விரிவான வழிகாட்டியின் மூலம் உறுதிசெய்யுங்கள்!

பாதுகாப்புக் குழுக்கள் பெரும்பாலும் சார்ந்திருப்பது SCA மற்றும் SAST தனித்தனியாகச் செயல்படுவது எச்சரிக்கைச் சோர்வு, துண்டு துண்டான புரிதல்கள் மற்றும் கண்டறியப்படாத அபாயங்களுக்கு வழிவகுக்கலாம். அவற்றுக்கிடையே ஒன்றைத் தேர்ந்தெடுப்பதற்குப் பதிலாக, ஒரு வலுவான பாதுகாப்பு நிலைப்பாட்டிற்காக அவற்றை எவ்வாறு ஒன்றாகச் செயல்பட வைப்பது என்பதே உண்மையான சவாலாகும். எங்கள் SafeDev Talk-ஐப் பார்த்து, அதற்கான காரணத்தை ஆராயுங்கள். SCA தனியாகப் போதாது, சென்றடைதல் பகுப்பாய்வு தவறான நேர்மறைகளை எவ்வாறு குறைக்கிறது, ஏன் SAST செயலிப் பாதுகாப்புத் துறையில் உள்ள முக்கிய இடைவெளிகளையும், இன்னும் பலவற்றையும் இது நிரப்புகிறது. இப்போதே பாருங்கள்!
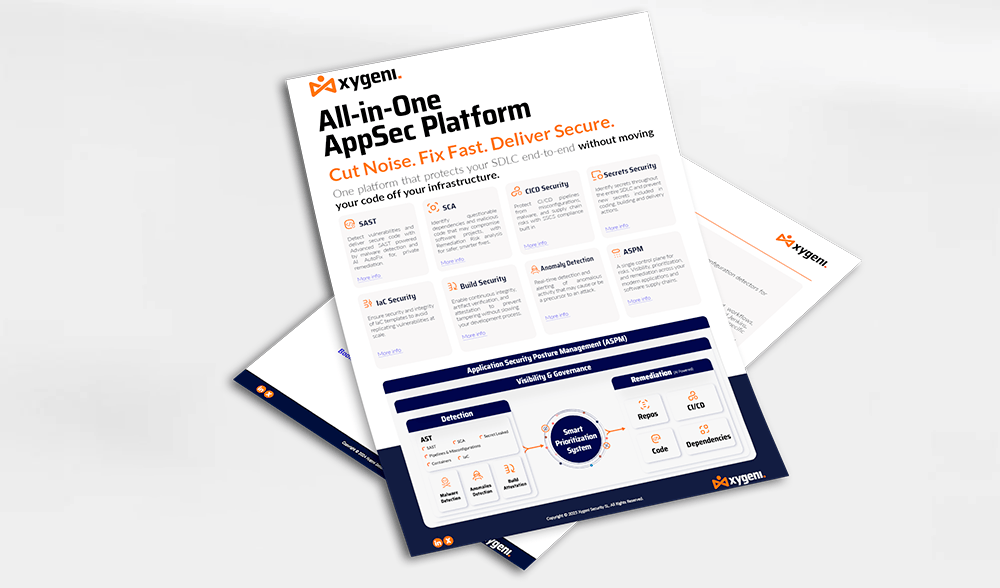
சைஜெனியின் தனித்துவமான திறன்கள், மென்பொருள் விநியோகச் சங்கிலியில் முழுமையான வெளிப்படைத்தன்மையை வழங்குகின்றன. இதன் மூலம், அச்சங்கிலியுடன் தொடர்புடைய இடர்களை மதிப்பிடுவதற்கும், மிக முக்கியமான கூறுகளை அடையாளம் கண்டு அவற்றுக்கு முன்னுரிமை அளிப்பதற்கும், மேலும் தங்களின் ஒட்டுமொத்த மற்றும் விரிவான பாதுகாப்பு நிலையைத் திறம்படவும் செயல்திறனுடனும் மதிப்பீடு செய்து மேம்படுத்துவதற்கும் ஒரு முறையான செயல்முறையை இது செயல்படுத்துகிறது.

Application Security Posture Management (ASPM) நாளுக்கு நாள் பிரபலமடைந்து வருகிறது. இருப்பினும், அதன் குறிப்பிட்ட செயல்பாடுகள் அனைவருக்கும் முழுமையாகத் தெளிவாக இல்லாமல் இருக்கலாம். உங்கள் இடத்தை இப்போதே உறுதி செய்யுங்கள்! எங்கள் SafeDev Talk-ல் இணையுங்கள் “உங்களுக்குத் தேவையா? ASPM சைபர் பாதுகாப்பு நிபுணர்களான ஜேம்ஸ் பெர்தோட்டி, வில்லியம் பாம் மற்றும் லூயிஸ் கார்சியா ஆகியோருடன் இணைந்து, "உங்கள் வாழ்க்கையில்?" என்பதன் சாத்தியக்கூறுகளை ஆராயுங்கள். ASPM ஒரு முழுமையான பயன்பாட்டுப் பாதுகாப்புத் தீர்வாக உங்கள் நிறுவனத்திற்குத் தொடர்ந்து வலுவூட்டுங்கள்!
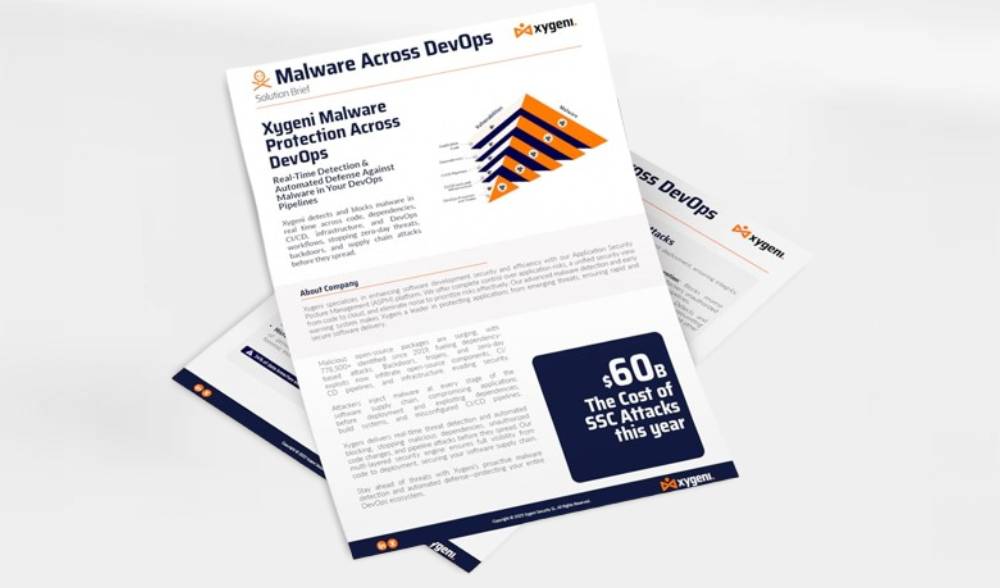
Xygeni-யின் DevOps-க்கான தீம்பொருள் கண்டறிதல் தீர்வு, உங்கள் மென்பொருள் விநியோகச் சங்கிலி முழுவதும் செலுத்தப்படும் தீங்கிழைக்கும் குறியீட்டிற்கு எதிராக நிகழ்நேரப் பாதுகாப்பை வழங்குகிறது. இது உங்கள் மென்பொருளைத் தொடர்ந்து ஸ்கேன் செய்கிறது. SCM மற்றும் CI/CD தீம்பொருள், பின்கதவுகள் மற்றும் சந்தேகத்திற்கிடமான கூறுகள் உற்பத்தி நிலையை அடைவதற்கு முன்பே அவற்றைக் கண்டறியும் சூழல்களை இது வழங்குகிறது. மேம்பாட்டுச் செயல்முறையின் ஆரம்பத்திலேயே ஒருங்கிணைப்பதன் மூலம், அச்சுறுத்தல்களை அதன் மூலத்திலேயே தடுக்க சைஜெனி குழுக்களுக்கு உதவுகிறது. இந்தத் தீர்வு விரைவான...

எங்கள் SafeDev Talk-ஐக் கண்டு, உங்கள் AppSec உத்தியை மாற்றுங்கள்! அதற்கான காரணத்தைத் தெரிந்துகொள்ளுங்கள். ASPM (Application Security Posture Managementஎச்சரிக்கைச் சோர்வைக் கடப்பதற்கும், பாதுகாப்பு நுண்ணறிவுகளை ஒருங்கிணைப்பதற்கும், உண்மையான அபாயங்களுக்கு முன்னுரிமை அளிப்பதற்கும் இதுவே திறவுகோல். முன்னணி இணையப் பாதுகாப்பு வல்லுநர்கள், AppSec மற்றும் DevSecOps-இன் எதிர்காலத்தை ஆழமாக ஆராய்ந்து, நீங்கள் முன்னணியில் இருக்க உதவும் செயல்படுத்தக்கூடிய உத்திகளைப் பகிர்ந்துகொள்வார்கள். பாதுகாப்புப் பணிப்பாய்வுகளை நெறிப்படுத்துவது மற்றும் ஒரு தடையற்ற DevSecOps உத்தியை உருவாக்குவது எப்படி என்பதை அறிய இந்த வாய்ப்பைத் தவறவிடாதீர்கள். இப்போதே பாருங்கள்!

எங்கள் SafeDev உரையை இப்போது பாருங்கள்: இயல்பாகவே பாதுகாப்பானது: தானியங்கு சரிசெய்தல் எவ்வாறு செயலிப் பாதுகாப்பை (AppSec) மறுவடிவமைக்கிறது? “இயல்பாகவே பாதுகாப்பானது” என்பது இனி ஒரு விருப்பத் தேர்வு அல்ல; அதுவே புதிய அடிப்படைத் தேவையாகும். செயற்கை நுண்ணறிவால் உருவாக்கப்பட்ட குறியீடு, உட்பொதிக்கப்பட்ட செயற்கை நுண்ணறிவுக் கூறுகள் மற்றும் மின்னல் வேக மேம்பாட்டுச் சுழற்சிகள் ஆகியவற்றால், பாரம்பரியப் பாதுகாப்பு வாயில்கள் பின்தங்கி வருகின்றன. இதற்கான தீர்வு? டெவலப்பர்கள் இருக்கும் இடத்திலேயே செயல்படும் முன்கூட்டிய பாதுகாப்பு ஏற்பாடுகளும், நடைமுறைக்கு உகந்த தானியங்கு சரிசெய்தலும்தான். இப்போது பார்த்து, நவீன செயலிப் பாதுகாப்பில் அடுத்த அடியை எடுத்து வையுங்கள்!

மென்பொருள் தொகுப்புப் பகுப்பாய்வை (Software Composition Analysis) எவ்வாறு மாற்றுவது என்பதைக் கண்டறிய, எங்கள் SafeDevTalk அக்டோபர் பதிப்பைக் காணுங்கள்.SCAமேலும், வளர்ந்து வரும் அச்சுறுத்தல்களுக்கு எதிராக உங்கள் மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாக்கவும்.
திறந்த மூல மென்பொருள்களில் உள்ள இன்றைய சிக்கலான பாதுகாப்பு குறைபாடுகளுக்கு மத்தியில் முன்னணியில் இருக்க விரும்பும் இணையப் பாதுகாப்புத் தலைவர்கள் மற்றும் மேம்பாட்டுக் குழுக்களுக்காக இந்த அமர்வு வடிவமைக்கப்பட்டுள்ளது.

உங்களைப் பாதுகாத்துக் கொள்வதற்கான உத்திகளைக் கண்டறியுங்கள் CI/CD pipelineநேரடி மற்றும் மறைமுக PPE, மால்வேர் ஊடுருவல்கள், மற்றும் ஆர்டிஃபேக்ட் பாய்சனிங் உள்ளிட்ட வளர்ந்து வரும் அச்சுறுத்தல்களுக்கு எதிரானவை.
இந்த eBookசைஜெனி நிறுவனத்தின் விற்பனைக்கு முந்தைய பிரிவுத் தலைவர் லூயிஸ் கார்சியா எழுதிய இந்தக் கட்டுரை, பாதுகாப்பு அபாயங்களைக் கண்டறிதல், தடுத்தல் மற்றும் அவற்றுக்குப் பதிலளித்தல் குறித்த எங்கள் நிபுணர் வழிகாட்டியின் மூலம், தாக்குபவர்களை விட ஒரு படி முன்னால் இருக்க உங்களுக்கு உதவும். CI/CD pipelines!

திறந்த மூல மென்பொருளை (OSS) பாதிக்கும் சமீபத்திய தீம்பொருள் அச்சுறுத்தல்களைப் பற்றி அறிந்துகொள்ள, எங்களின் "திறந்த மூலத்தில் நிகழ்நேர தீம்பொருள் கண்டறிதல்" என்ற இணையவழி கருத்தரங்கைக் காணுங்கள். திறந்த மூல மென்பொருளின் பயன்பாடு வளரும்போது, அச்சுறுத்தல்களின் அளவும் சிக்கலான தன்மையும் அதிகரித்து, உருவாக்குநர்களுக்கும் நிறுவனங்களுக்கும் புதிய சவால்களை முன்வைக்கின்றன. இந்த ஆழமான அமர்வு, தீங்கிழைக்கும் தாக்குதல்களிலிருந்து உங்கள் திறந்த மூல மென்பொருள் சார்புகளைப் பாதுகாப்பதற்கான சமீபத்திய போக்குகள், வளர்ந்து வரும் அச்சுறுத்தல்கள் மற்றும் மேம்பட்ட உத்திகளை வெளிப்படுத்தும். இப்போதே பாருங்கள்!

சான் ஃபிரான்சிஸ்கோவில் நடைபெற்ற RSA மாநாடு 2024-க்கு உங்களால் வர இயலவில்லை.cisகவலை வேண்டாம்! எங்கள் பிரத்யேக வெபினாரைப் பார்த்து, சைபர் பாதுகாப்பில் ஏற்படும் மாற்றங்கள் உள்ளிட்ட மிக முக்கியமான சில போக்குகளை முன்கூட்டியே அறிந்து கொள்ளுங்கள். CISமுக்கியப் பொறுப்புகள் முதல் முன்னணி சைபர் பாதுகாப்பு அதிநவீன மேம்பாடுகள் வரை—அனைத்தும் உங்கள் மேசையிலிருந்தே. இந்த வெபினாரில், சைபர் பாதுகாப்பு உலகம் வழங்கும் மிகவும் புதுப்பிக்கப்பட்ட நுண்ணறிவுகள் மற்றும் உத்திகளை நீங்கள் ஆழமாக அறிந்துகொள்வீர்கள்!

மென்பொருள் விநியோகச் சங்கிலித் தாக்குதல்கள் பெருகி, பேரழிவை ஏற்படுத்தி வருகின்றன. 2025-ஆம் ஆண்டிற்குள் அனைத்து வணிகங்களிலும் 45% பாதுகாப்பு மீறலை எதிர்கொள்ளும் என்று கார்ட்னர் கணித்துள்ளது. சைபர் செக்யூரிட்டி வென்ச்சர்ஸ் இந்த அச்சுறுத்தலின் தீவிரத்தை மேலும் வலியுறுத்தி, 2031-ஆம் ஆண்டிற்குள் மென்பொருள் விநியோகச் சங்கிலித் தாக்குதல்களால் ஆண்டுதோறும் 138 பில்லியன் டாலர் மதிப்பிலான பெரும் சேதங்கள் ஏற்படும் என்று கணித்துள்ளது. இந்த கவலைக்குரிய கணிப்புகள், நிறுவனங்கள் தங்கள் பாதுகாப்பு மீறல்களுக்கு முன்னுரிமை அளிக்க வேண்டியதன் அவசரத் தேவையை எடுத்துக்காட்டுகின்றன. SSCSஎப்படி என்று தெரிந்து கொள்ளுங்கள்!
வேகமாக வளர்ந்து வரும் மென்பொருள் உருவாக்க உலகில், மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாப்பது ஒரு மிக முக்கியமான கவலையாக மாறியுள்ளது. eBook மென்பொருள் விநியோகச் சங்கிலிக்கு ஏற்படும் அச்சுறுத்தல்களைப் புரிந்துகொள்வதற்கும் தணிப்பதற்கும் ஒரு விரிவான வழிகாட்டியை வழங்குகிறது, குறிப்பாக தொடர்ச்சியான ஒருங்கிணைப்பு/தொடர்ச்சியான வரிசைப்படுத்தல் (Continuous Integration/Continuous Deployment) மீது கவனம் செலுத்துகிறது.CI/CD) அமைப்புகள்...
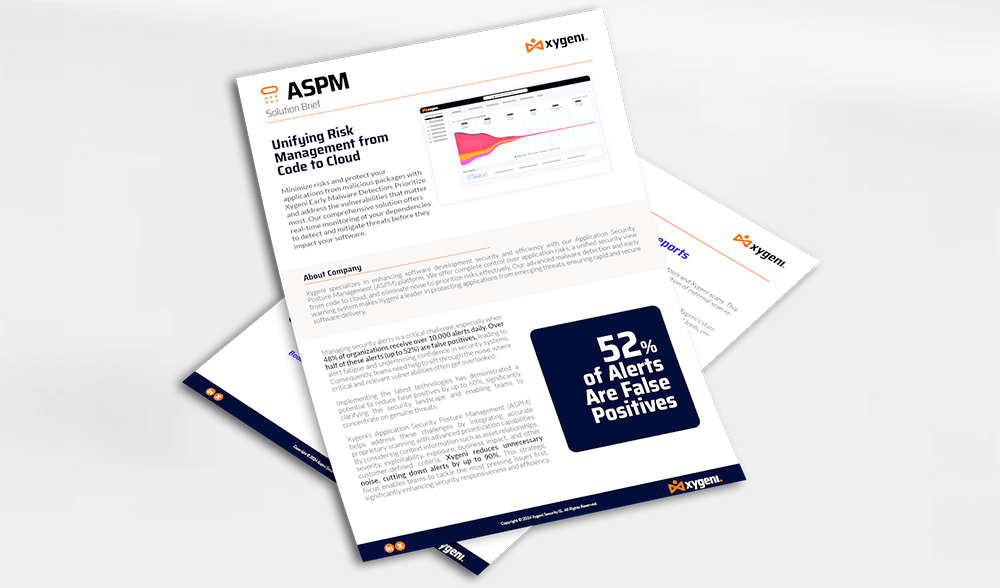
சைஜெனி Application Security Posture Management (ASPMதுல்லியமான தனியுரிம ஸ்கேனிங்கை மேம்பட்ட முன்னுரிமைப்படுத்தும் திறன்களுடன் ஒருங்கிணைப்பதன் மூலம், இந்தச் சவால்களைச் சமாளிக்க Xygeni உதவுகிறது. சொத்து உறவுகள், தீவிரத்தன்மை, சுரண்டல் தன்மை, வெளிப்பாடு, வணிகத் தாக்கம் மற்றும் வாடிக்கையாளரால் வரையறுக்கப்பட்ட பிற அளவுகோல்கள் போன்ற சூழல் தகவல்களைக் கருத்தில் கொள்வதன் மூலம், Xygeni தேவையற்ற இரைச்சலைக் குறைக்கிறது...
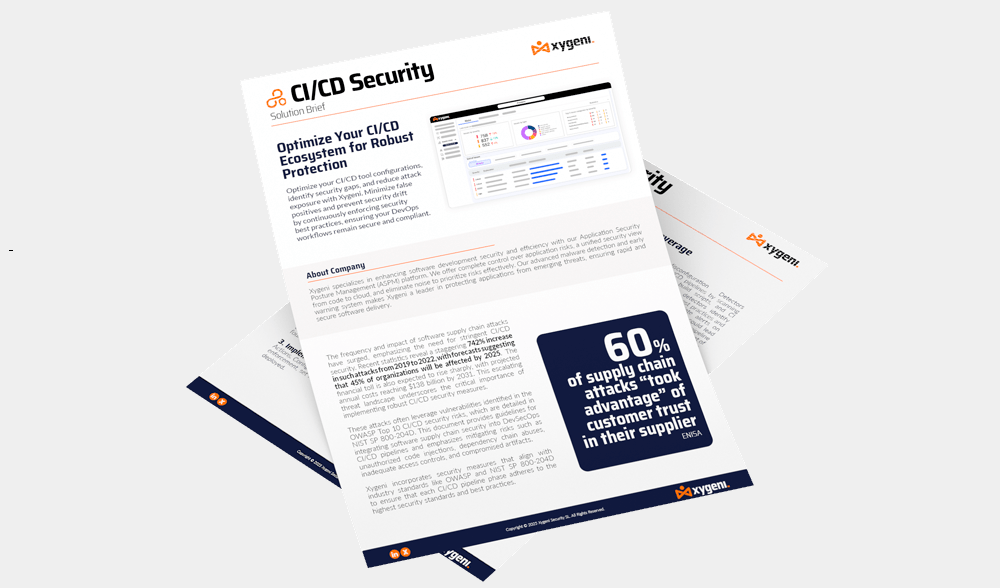
உகந்ததாக்கு CI/CD Xygeni-ஐப் பயன்படுத்தி கருவி உள்ளமைவுகளைச் சரிபார்க்கவும், பாதுகாப்பு இடைவெளிகளைக் கண்டறியவும், மற்றும் தாக்குதல் அபாயத்தைக் குறைக்கவும். சிறந்த பாதுகாப்பு நடைமுறைகளைத் தொடர்ந்து அமல்படுத்துவதன் மூலம் தவறான எச்சரிக்கைகளைக் குறைத்து, பாதுகாப்பு விலகலைத் தடுக்கவும்; இதன்மூலம் உங்கள் DevOps பணிப்பாய்வுகள் பாதுகாப்பாகவும் இணக்கமாகவும் இருப்பதை உறுதிசெய்யலாம்.

தொடர்ந்து மாறிவரும் நிதி ஒழுங்குமுறைச் சூழலில் DORA-வை முழுமையாகக் கற்றுக்கொண்டு முன்னணியில் இருப்பதற்கு, எங்களின் 'ஓப்பனிங் சீசன்ஸ் சேஃப்டெவ் டாக்' (Opening Season's SafeDev Talk) அத்தியாயத்தை இப்போதே பாருங்கள். இந்த வெபினார் குறிப்பாக நிதி நிறுவனங்களுக்காக வடிவமைக்கப்பட்டுள்ளது. இது, செயல்பாட்டுப் பாதுகாப்பு மற்றும் இணக்கத்தின் மீது DORA ஏற்படுத்தும் தாக்கத்தை நீங்கள் புரிந்துகொள்ள உதவும். இதன் மூலம், செயல்படுத்தக்கூடிய உத்திகளையும் நிபுணர் பார்வைகளையும் நீங்கள் பெறுவீர்கள், இது உங்களை எதிர்காலத்திற்குச் சிறப்பாகத் தயார்படுத்தும்!
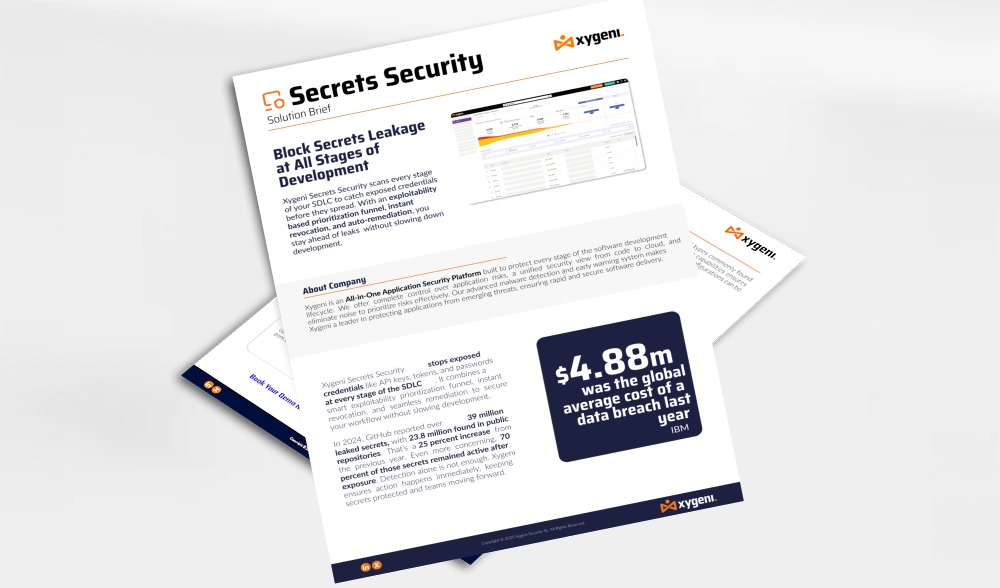
Xygeni Secrets Security கடவுச்சொற்கள், API விசைகள் மற்றும் டோக்கன்கள் போன்ற முக்கியமான இரகசியங்கள் கசிவதைத் தடுக்கும் வகையில் வடிவமைக்கப்பட்ட, உங்கள் நம்பகமான பாதுகாவலராக இது செயல்படுகிறது. இணைய அச்சுறுத்தல்கள் தொடர்ந்து மாறிவருவதால், கசிவுகளைக் கண்டறிவது மட்டுமல்லாமல், அவை ஒரு பாதுகாப்பு மீறலுக்கு வழிவகுக்கும் முன்பே அவற்றைத் தீவிரமாகத் தடுக்கும் ஒரு தீர்வைக் கொண்டிருப்பது இன்றியமையாதது. Xygeni உங்கள் குழுக்கள் நம்பிக்கையுடன் பணியாற்ற உதவுகிறது, மேலும் உங்கள் மேம்பாட்டு இரகசியங்கள் பாதுகாப்பாக வைக்கப்படுவதையும் உறுதி செய்கிறது...

தனித்தனிப் பிரிவுகள் இல்லாத பாதுகாப்பு குறித்த எங்களின் SafeDev Talk அத்தியாயத்தை இப்போது பார்த்து, ஆல்-இன்-ஒன் ஆப்ஸெக் தளங்களைப் பயன்படுத்துவதன் உண்மையான மதிப்பை அறிந்து கொள்ளுங்கள். திறம்பட்ட இடர் மேலாண்மைக்கு தனித்தனிப் பிரிவுகள் ஒரு பெரிய தடையாகத் தொடர்ந்து இருந்து வருகின்றன. ஒரு ஆல்-இன்-ஒன் தளத்தை ஏற்றுக்கொள்வது உங்கள் ஆப்ஸெக் உத்தியை எவ்வாறு சீரமைக்கும், பாதுகாப்பு மற்றும் மேம்பாட்டுக் குழுக்களுக்கு இடையேயான ஒத்துழைப்பை எவ்வாறு மேம்படுத்தும், வளர்ந்து வரும் அச்சுறுத்தல்களை முறியடிக்க எவ்வாறு உதவும், மற்றும் பலவற்றை இந்த அமர்வு ஆராய்கிறது! இதை இப்போது பார்த்து, உங்கள் பயன்பாடுகளையும் மென்பொருள் விநியோகச் சங்கிலியையும் பாதுகாப்பதற்கான உத்திகளைப் பெறுங்கள்!
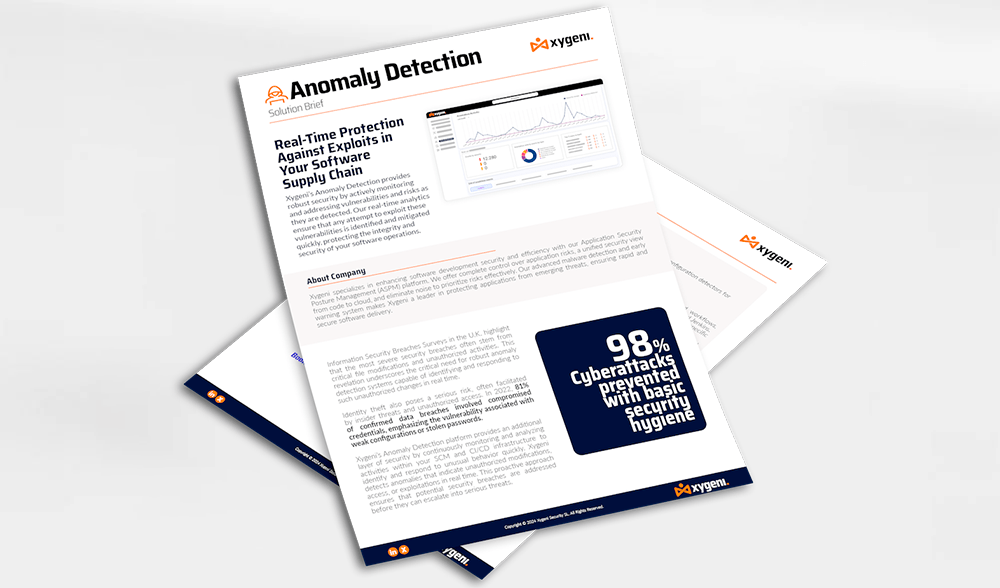
Xygeni-யின் முரண்பாடு கண்டறிதல் தளம், உங்கள் உள்ளகச் செயல்பாடுகளைத் தொடர்ந்து கண்காணித்து பகுப்பாய்வு செய்வதன் மூலம் கூடுதல் பாதுகாப்பு அடுக்கை வழங்குகிறது. SCM மற்றும் CI/CD அசாதாரண நடத்தைகளை விரைவாகக் கண்டறிந்து பதிலளிப்பதற்கான உள்கட்டமைப்பு. அங்கீகரிக்கப்படாத மாற்றங்கள், அணுகல் அல்லது சுரண்டல்களைக் குறிக்கும் முரண்பாடுகளை சைஜெனி நிகழ் நேரத்தில் கண்டறிகிறது. இந்த முன்கூட்டிய அணுகுமுறை உறுதி செய்கிறது...
திறந்த மூல மென்பொருளின் (OSS) முக்கியப் பங்கு இருந்தபோதிலும், அதன் ஒருங்கிணைப்பு பாதுகாப்புச் சவால்கள் நிறைந்தது. சமீபத்திய அறிக்கைகள், OSS-ஐ இலக்காகக் கொண்ட தீம்பொருள் தாக்குதல்கள் அதிகரித்துள்ளதை எடுத்துக்காட்டுகின்றன; 2022-ல் இச்சம்பவங்கள் 633% உயர்ந்து, 2023-ல் 245% ஆகத் தொடர்ந்து வளரும் என எதிர்பார்க்கப்படுகிறது. பொதுவான பாதிப்புகள் மற்றும் வெளிப்பாடுகள் (CVEs) மூலம் அறியப்பட்ட பாதிப்புகளைக் கண்டறிவதை பெரிதும் சார்ந்திருக்கும் பாரம்பரியப் பாதுகாப்பு நடவடிக்கைகள் போதுமானதாக இல்லை என்பது நிரூபிக்கப்பட்டுள்ளது. இந்த நடவடிக்கைகள் பெரும்பாலும் பாதிப்புகளைப் புகாரளிப்பதில் தாமதங்கள், வரையறுக்கப்பட்ட பாதுகாப்பு வரம்பு, மற்றும் அதிநவீன மற்றும் ஜீரோ-டே அச்சுறுத்தல்களைக் கண்டறிய இயலாமை ஆகியவற்றை உள்ளடக்கியுள்ளன...
எங்களின் விரிவான வெள்ளை அறிக்கை, NIST SP 800-204D இன் நுணுக்கங்களை ஆழமாக ஆராய்கிறது. SSCS நடைமுறைகளும் இன்றைய மென்பொருள் உருவாக்கச் சூழலில் அவற்றின் முக்கியத்துவமும். இந்த ஆழமான வழிகாட்டியின் மூலம், NIST வழிகாட்டுதல்களைப் பயன்படுத்தி வலுப்படுத்துவது எப்படி என்பது குறித்த மதிப்புமிக்க அறிவைப் பெறுவீர்கள். Software Supply Chain Security...

சேஃப்டெவ்டாக்ஸின் நான்காவது பதிப்பில், முன்னணி சைபர் பாதுகாப்பு நிபுணர்களான டெரெக் ஃபிஷர், அபிலாஷா சின்ஹா மற்றும் லூயிஸ் ரோட்ரிக்ஸ் ஆகியோர் இடம்பெறுகின்றனர். இந்த அத்தியாயம், மென்பொருள் உருவாக்கத்தில் மூன்றாம் தரப்பு மற்றும் திறந்த மூலக் கூறுகளைச் சார்ந்திருத்தல் என்ற முக்கியமான தலைப்பை ஆழமாக ஆராய்ந்து, மறைந்திருக்கும் பாதிப்புகளையும் வளர்ந்து வரும் அச்சுறுத்தல்களையும் வெளிப்படுத்தும். மறைந்திருக்கும் பாதிப்புகள், விரிவடைந்து வரும் அச்சுறுத்தல்கள், நிஜ உலக மீறல்கள் மற்றும் பலவற்றைப் பற்றி மேலும் அறிய எங்களுடன் இணையுங்கள்!

Xygeni-யின் தலைமை தொழில்நுட்ப அதிகாரி (CTO) லூயிஸ் ரோட்ரிக்ஸ் மற்றும் விற்பனை ஆதரவு மேலாளர் லூயிஸ் மானுவல் கார்சியா ஆகியோருடன், செக்யூர் (Secure) பற்றிய இந்த வெபினாரில் இணையுங்கள். CI/CDஉங்கள் பாதுகாப்பை வலுப்படுத்த OWASP சிறந்த நடைமுறைகளை எவ்வாறு பின்பற்றுவது என்பதை எங்கள் நிபுணர்களிடமிருந்து கற்றுக்கொள்ளுங்கள். CI/CD மேலும் உங்கள் மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாக்கவும். உங்கள் CI/CD மற்றும் OWASP உடனான மென்பொருள் விநியோகச் சங்கிலி குறித்து அவர்கள் பேசுவார்கள். சரக்கு இருப்பு மற்றும் பகுப்பாய்வு பற்றியும் அவர்கள் விவாதிப்பார்கள். CI/CD அபாயங்கள், கண்டறிதல் மற்றும் தடுப்பு உள்ளிட்ட பல விஷயங்கள்!
எங்கள் CTO லூயிஸ் ரோட்ரிக்ஸ் இடம்பெறும் செக்யூர் சைபர் கனெக்ட் பாட்காஸ்ட் எபிசோடைப் பாருங்கள். 15 ஆண்டுகளுக்கும் மேலான அனுபவத்துடன், தீங்கிழைக்கும் குறியீட்டைக் கண்டறிதல், மூன்றாம் தரப்புக் கூறுகளைப் பாதுகாத்தல் மற்றும் ஆப்ஸெக் உத்திகளை எதிர்காலத்திற்கு ஏற்றவாறு மாற்றுதல் ஆகியவை குறித்த நிபுணத்துவப் பார்வைகளை லூயிஸ் பகிர்ந்து கொள்கிறார். சோலார்விண்ட்ஸ் சம்பவத்திற்குப் பிந்தைய நிகழ்வுகள் முதல் சமீபத்திய SSH பேக்டோர் சம்பவம் வரை, இந்த எபிசோட் நிஜ உலக அச்சுறுத்தல்கள் மற்றும் நடைமுறைப் பாதுகாப்புத் தந்திரங்களை உள்ளடக்கியுள்ளது. உங்கள் பாதுகாப்பை எவ்வாறு வலுப்படுத்துவது என்பதை அறியுங்கள். SDLCவிநியோகச் சங்கிலி அபாயத்தைக் குறைத்து, வளர்ந்து வரும் இணைய அச்சுறுத்தல்களை முன்கூட்டியே எதிர்கொள்ளுங்கள்.

இந்த இரண்டாவது அத்தியாயத்தில் இணையுங்கள் CI/CD Xygeni நிறுவனத்தின் CTO மற்றும் இணை நிறுவனரான லூயிஸ் ரோட்ரிக்ஸ் மற்றும் விற்பனை ஆதரவு மேலாளரான லூயிஸ் மானுவல் கார்சியா ஆகியோர் பங்கேற்கும் இணையவழி கருத்தரங்குகள். இந்த அமர்வில், "ப்ளூ டீம்" கண்ணோட்டத்தை நாம் ஆராய்வோம். CI/CD பாதுகாப்பு, நிறுவனங்கள் தங்கள் பாதுகாப்பு நிலையை மேம்படுத்த எடுக்கக்கூடிய நடைமுறை நடவடிக்கைகளை ஆழமாக ஆராய்தல்...
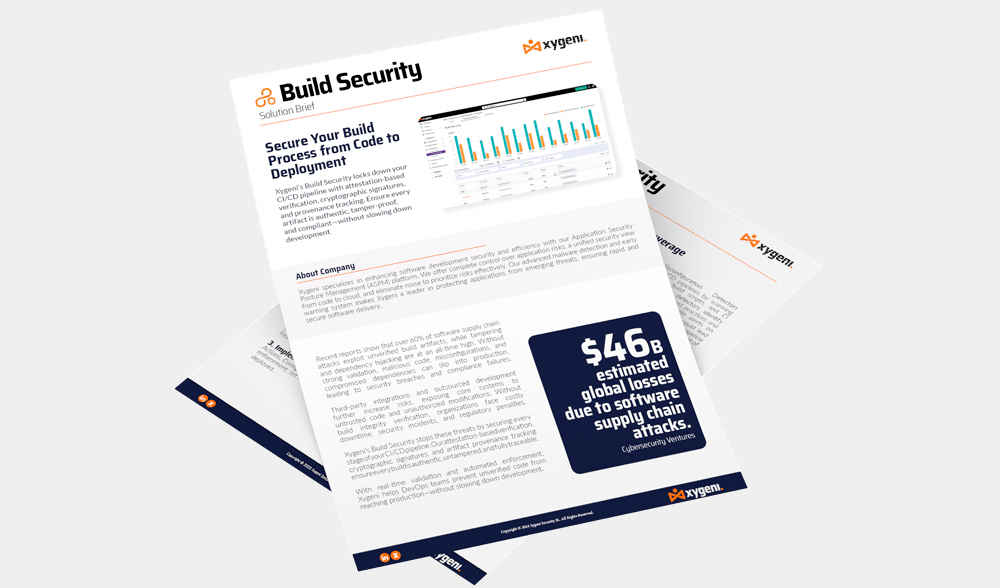
சைஜெனி Build Security தளம் உங்கள் CI/CD pipeline தானியங்கு சான்றளிப்புகள், மறைகுறியீட்டு கையொப்பங்கள் மற்றும் மூலத்தைக் கண்டறிதல் ஆகியவற்றின் மூலம் ஆவணத்தின் ஒருமைப்பாட்டைச் சரிபார்ப்பதன் மூலம், ஒவ்வொரு உருவாக்கமும் உண்மையானதாகவும், சிதைக்க முடியாததாகவும், அதன் மூலத்தைக் கண்டறியக்கூடியதாகவும் இருப்பதை இது உறுதி செய்கிறது. இந்த முன்கூட்டிய அணுகுமுறை, சரிபார்க்கப்படாத அல்லது தீங்கிழைக்கும் குறியீடு உற்பத்திச் சூழலில் நுழைவதைத் தடுக்கிறது...

"தெளிவுபடுத்தும்" நிகழ்வில் எங்களுடன் இணையுங்கள். SBOM "பாதுகாப்பு" என்ற தலைப்பில், இணையப் பாதுகாப்பு நிபுணர்களான ஜெனிஃபர் காக்ஸ், சந்தோஷ் கமானே மற்றும் ஜீசஸ் குவாட்ராடோ ஆகியோர் இதன் முக்கியத்துவத்தை வெளிப்படுத்துவார்கள். SBOM மென்பொருளின் தரம், பாதுகாப்பு ஆகியவற்றை மேம்படுத்துவதிலும், இணக்கத்தை உறுதி செய்வதிலும். உங்கள் மென்பொருள் விநியோகச் சங்கிலியைத் திறம்படப் பாதுகாப்பது எப்படி என்பது குறித்த அறிவைப் பெறுவதற்கு இந்த இணையவழிக் கருத்தரங்கு இன்றியமையாதது. உங்கள் மென்பொருள் பாதுகாப்பு நிலையை எவ்வளவு எளிதாக வலுப்படுத்தலாம் என்பதைத் தெரிந்துகொள்ளுங்கள்!
முழுமையான தகவல்களுடன் போட்டியாளர்களை விட சைஜெனி எவ்வாறு சிறப்பாகச் செயல்படுகிறது என்பதைக் கண்டறியுங்கள். SDLC பார்வை, மேம்பட்ட CI/CD பாதுகாப்பு மற்றும் AI-இயக்கப்படும் ஆட்டோமேஷன். இந்த வழிகாட்டி, Xygeni-ஐ ஒரு முன்னணி ஆல்-இன்-ஒன் AppSec தளமாக மாற்றும் முக்கிய வேறுபடுத்தும் அம்சங்களை விவரிக்கிறது, இது ஆழமான பாதுகாப்பு, அதிக துல்லியம் மற்றும் வலுவான பாதுகாப்பை வழங்குகிறது. software supply chain security பாரம்பரிய கருவிகளை விட.

Xygeni நிறுவனத்தின் CTO ஆன லூயிஸ் ரோட்ரிக்ஸுடன் இணைந்து, "மென்பொருள் பாதுகாப்பில் புதிய சவால்: விநியோகச் சங்கிலித் தாக்குதல்களுக்கு ஆளாகாமல் டெவொப்ஸை எவ்வாறு தொடர்ந்து இயங்க வைப்பது" என்ற தலைப்பில் நியூகோவின் 'தி சைபர் செக்யூரிட்டி மேட்டர்ஸ் பாட்காஸ்ட்' அத்தியாயத்தைக் கேட்டு, மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாப்பதில் உள்ள மாறிவரும் சவால்களை ஆராயுங்கள்.
சைஜெனி நிறுவனத்தின் முன்னோடியான மேம்பட்ட மென்பொருள் பாதுகாப்பு மேலாண்மையின் மையத்திற்குள் ஒரு ஆழ்ந்த பயணத்தில் ஜேம்ஸ் பெர்தோட்டியுடன் இணையுங்கள். தனது சமீபத்திய காணொளியில், ஜேம்ஸ் மூலநிலை தீம்பொருள் கண்டறிதலை ஆராய்வதிலிருந்து, எங்களின் அதிநவீன உத்திகளை வெளிப்படுத்துவதற்கு மாறுகிறார். ஊடுருவல் சோதனையில் (pen-testing) தனது பரந்த அனுபவத்துடன், களஞ்சியத்தின் ஆரோக்கியத்தைப் பேணுவது மற்றும் நிஜ உலக விநியோகச் சங்கிலி அச்சுறுத்தல்களைக் கையாள்வது குறித்து அவர் ஒரு தனித்துவமான கண்ணோட்டத்தை வழங்குகிறார். அவரது நிபுணத்துவப் பார்வைகளைத் தவறவிடாதீர்கள்—சிக்கல்களைப் புரிந்துகொள்வதற்கான உங்கள் வழிகாட்டி இதுவே. ASPM முன் எப்பொழுதும் போல் இல்லாமல்.
ஒருங்கிணைந்த தளங்களைக் கொண்டு AppSec-ஐ எளிமையாக்குவது மற்றும் எச்சரிக்கைச் சோர்வை நீக்குவது எப்படி என்பதைக் கண்டறியுங்கள். நவீன மேம்பாட்டுக் குழுக்கள், துண்டு துண்டான பாதுகாப்புக் கருவிகள், தேவையற்ற எச்சரிக்கைகள் மற்றும் தனித்தனிப் பிரிவுகளால் திணறுகின்றன. dashboardகள் இந்த ebook முன்னணி நிறுவனங்கள் ஏன் பரவலான கருவிகளிலிருந்து ஒருங்கிணைந்த பயன்பாட்டுப் பாதுகாப்புத் தளங்களுக்கு மாறுகின்றன என்பதையும், இந்த மாற்றம் பாதுகாப்பு விளைவுகள், டெவலப்பர் அனுபவம் மற்றும் வணிகச் சுறுசுறுப்பு ஆகியவற்றை எவ்வாறு மாற்றியமைக்கிறது என்பதையும் இது வெளிப்படுத்துகிறது.

பிளாக் ஹேட்டில் எங்களின் நிகழ்வைத் தவறவிட்டீர்களா? AI சைபர் பாதுகாப்பு, பயன்பாட்டுப் பாதுகாப்பு ஆட்டோமேஷன் மற்றும் ஆட்டோஃபிக்ஸ் குறித்த எங்களின் 20 நிமிட அமர்வின் பிரத்யேக மறுஒளிபரப்பைக் காணுங்கள். எச்சரிக்கை இரைச்சலைக் குறைப்பது, பாதுகாப்பான PR-கள் மூலம் பாதிப்புகளைத் தானாகவே சரிசெய்வது, மற்றும் AppSec ஆட்டோமேஷனை நேரடியாக உங்கள் கணினியில் கொண்டு வருவது எப்படி என்று பாருங்கள். pipeline (மேலும் பல சுவாரஸ்யமான விஷயங்களுடன்). இந்த அமர்வை தேவைக்கேற்பப் பாருங்கள்!
திறந்த மூலக் கூறுகளில் உள்ள இடர்களைக் கண்டறிந்து, நிர்வகித்து, தணிப்பதற்கான மேம்பட்ட உத்திகளைக் கொண்டு உங்கள் மென்பொருள் விநியோகச் சங்கிலியை எவ்வாறு பாதுகாப்பது என்பதைக் கண்டறியுங்கள். eBook பயனுள்ள மென்பொருள் தொகுப்புப் பகுப்பாய்வைச் செயல்படுத்துவது குறித்த நிபுணர் வழிகாட்டுதலை வழங்குகிறது.SCAஉங்கள் ஓப்பன் சோர்ஸ் சார்புநிலைகளில் உள்ள பாதிப்புகளைச் சமாளிக்கவும், இணக்கத்தை உறுதிப்படுத்தவும், மற்றும் உருவாகும் அச்சுறுத்தல்களிலிருந்து பாதுகாக்கவும்!

டோரா டிஜிட்டல் செயல்பாட்டு மீள்திறன் சட்டம் கடுமையான விதிமுறைகளை விதிக்கிறது. standardஐரோப்பிய ஒன்றியம் முழுவதும் நிதித்துறையின் செயல்பாட்டு மீள்திறனை மேம்படுத்துவதே இதன் நோக்கமாகும். உங்கள் நிறுவனம் ஜனவரி 2025-க்குள் DORA இணக்கத்திற்குத் தயாராகும் வேளையில், அதன் தேவைகளைப் புரிந்துகொள்வதும் சரியான தீர்வுகளைச் செயல்படுத்துவதும் மிக முக்கியம், மேலும் இதில் சைஜெனி உங்களுக்கு உதவ முடியும். DORA கட்டமைப்புடன் முழுமையான இணக்கத்தை உறுதி செய்வதற்காக வடிவமைக்கப்பட்ட அதிநவீன தீர்வுகளின் தொகுப்பை சைஜெனி வழங்குகிறது. எங்கள் தளம் உங்கள் நிறுவனத்தின் இடர் மேலாண்மைத் திறன்களை மேம்படுத்தும்...
AopSec-இல் 'தி எலிஃபன்ட்' தொடரின் இந்த அத்தியாயத்தைப் பார்த்து, இது குறித்த நுண்ணறிவுகளைத் தெரிந்துகொள்ளுங்கள். Software Supply Chain Security மேலும், தயாரிப்பு மேம்பாட்டில் இடர்களை நிர்வகிப்பதற்கான சிறந்த நடைமுறைகளையும் நீங்கள் காண்பீர்கள். சோதனை, புதுப்பிப்பு மேலாண்மை, மற்றும் மூன்றாம் தரப்பு சார்புநிலைகள் குறித்து சமீபத்திய CrowdStrike சம்பவத்திலிருந்து கிடைத்த பாடங்களையும், சம்பவங்கள் நடப்பதற்கு முன்பே அவற்றைத் தடுப்பதற்காக Xygeni எவ்வாறு ஆரம்பகால தீம்பொருள் கண்டறிதல், படிப்படியான விநியோகம், மற்றும் வலுவான மீட்புத் திட்டங்களைச் செயல்படுத்துகிறது என்பதையும், இன்னும் பலவற்றையும் நீங்கள் அறிந்துகொள்வீர்கள்!
உங்கள் உள்கட்டமைப்பை குறியீடாகப் பாதுகாத்தல் (IaCமென்பொருள் உருவாக்கத்தில் இது இன்றியமையாதது, ஏனெனில் தவறான உள்ளமைவுகளும் பாதுகாப்புக் குறைபாடுகளும் உங்கள் கணினிகளைப் கடுமையாகப் பாதித்து, ஹேக்கர்களுக்குத் தாக்குவதற்கான வாய்ப்புகளை வழங்கக்கூடும். சைஜெனியின் IaC security இந்தப் பிரச்சினைகள் பிரச்சனைகளாக மாறுவதற்கு முன்பே அவற்றைத் தடுக்கவும், தரவு வெளிப்படும் அபாயத்தைக் குறைக்கவும், அதிக செலவு பிடிக்கும் பழுதுபார்ப்புச் செலவுகளைக் குறைக்கவும் கருவிகள் உதவுகின்றன...

எங்களின் அடுத்த வெபினாரான AI அப்ளிகேஷன் செக்யூரிட்டி ஆட்டோமேஷனை இப்போதே பாருங்கள்! AppSec குழுக்கள் எச்சரிக்கைகளால் திணறுகின்றன; இப்போது தானியக்கமாக்க வேண்டிய நேரம் வந்துவிட்டது. இந்த செய்முறைப் பயிற்சியில், டெவலப்பர்களுக்கு ஏற்ற தானியங்கு சரிசெய்தலைப் பயன்படுத்தி, கைமுறையான வகைப்படுத்தலை நீக்கி, நொடிகளில் எச்சரிக்கையிலிருந்து சரிசெய்தலுக்கு மாறுவது எப்படி என்பதைக் கண்டறியுங்கள். தவறான எச்சரிக்கைகளைக் குறைப்பது, உண்மையான அபாயங்களுக்கு முன்னுரிமை அளிப்பது, மற்றும் பாதுகாப்புக் கொள்கைகளை அமல்படுத்துவது எப்படி என்பதைக் கற்றுக்கொள்ளுங்கள். மேலும், தானியங்கு சரிசெய்தலை எவ்வாறு ஒருங்கிணைப்பது என்பதையும் பாருங்கள். CI/CD pipelineஸ்மார்ட் உடன் guardrails (வேறு பல விஷயங்களுடன்). இன்றே பாருங்கள்!

இந்த வெபினார், இரகசியக் கசிவுகள், விஷம் கலந்த தொகுப்புகள் மற்றும் தீங்கிழைக்கும் செயலிகள் மூலம் நவீன மென்பொருள் விநியோகச் சங்கிலிகள் எவ்வாறு பெருகிய முறையில் குறிவைக்கப்படுகின்றன என்பதை ஆராய்கிறது. pull requestsவேகமாக மாறிவரும் சூழலுக்கு எதிராக, பாரம்பரிய செயலிப் பாதுகாப்பு அணுகுமுறைகள் ஏன் பெரும்பாலும் தோல்வியடைகின்றன என்பதை இது விளக்குகிறது. CI/CD அச்சுறுத்தல்கள். இரகசியத்தைக் கண்டறிதல், PR சரிபார்ப்பு மற்றும் OSS ஆய்வு உள்ளிட்ட செயல்படுத்தக்கூடிய பாதுகாப்பு வழிமுறைகளுடன், நிஜ உலகத் தாக்குதல் பாதைகள் பகுப்பாய்வு செய்யப்படுகின்றன. உங்கள் அமைப்பை வலுப்படுத்த, இந்த அமர்வு தானியக்கம் மற்றும் இயல்பாகவே பாதுகாப்பான நடைமுறைகளுக்கு முக்கியத்துவம் அளிக்கிறது. pipeline பெரிய அளவில். மீள்திறன் கொண்ட, அச்சுறுத்தல்களை எதிர்கொள்ளும் விநியோகச் சங்கிலியை உருவாக்குங்கள். இப்போதே பாருங்கள்!

Thoughtworks, Codurance மற்றும் Xygeni நிபுணர்கள் தங்கள் நுண்ணறிவுகளைப் பகிர்ந்துகொள்வார்கள் Software Supply Chain Securityஉங்கள் பாதுகாப்பு நிலையை மேம்படுத்தி, உங்கள் வணிகத்தின் நற்பெயரையும் தொடர்ச்சியையும் பாதுகாத்துக் கொள்ளுங்கள். பரிணாம வளர்ச்சியைப் பற்றி அறிய நீங்கள் தயாரா? Software Supply Chain Security?

எங்களின் பிளாக் ஹேட் ஐரோப்பா அமர்வைக் காணுங்கள்: புதிய செயலிப் பாதுகாப்பு யதார்த்தம்: செயற்கை நுண்ணறிவால் இயக்கப்படும் மேம்பாடு, தீம்பொருள் மற்றும் நவீன மென்பொருள் அபாயம். செயற்கை நுண்ணறிவு மென்பொருள் விநியோகத்தை விரைவுபடுத்தும்போது, அது தாக்குதல் பரப்பையும் மாற்றியமைக்கிறது. திறந்த மூல தீம்பொருள் மற்றும் விநியோகச் சங்கிலி சமரசம் முதல் செயற்கை நுண்ணறிவால் உருவாக்கப்பட்ட குறியீட்டுக் குறைபாடுகள் வரை, நவீன செயலிப் பாதுகாப்பு அபாயங்கள் எவ்வாறு உருவாகின்றன என்பதையும், செயற்கை நுண்ணறிவால் இயக்கப்படும் உலகில் முன்னணியில் இருக்கப் பாதுகாப்புக் குழுக்கள் என்ன செய்ய வேண்டும் என்பதையும் இந்த உரை ஆராய்கிறது.

மாறிவரும் நிலப்பரப்பு குறித்த முக்கிய நுண்ணறிவுகளைப் பெறுங்கள் Software Supply Chain Security2024-ஆம் ஆண்டின் சவால்கள், அச்சுறுத்தல்கள் மற்றும் எதிர்பார்க்கப்படும் போக்குகள் குறித்து ஆழமாக ஆராயுங்கள் – இணையப் பாதுகாப்பின் சிக்கலான வலைப்பின்னலில் வழிசெலுத்துவதற்கான உங்கள் வழிகாட்டி. எண்களில் சிறப்பான உண்மைகள்: எண்களின் நிலப்பரப்பைக் கண்டறியுங்கள். software supply chain security – சூழ்நிலையின் தீவிரத்தை விளக்கும் உண்மைகள். தீய சக்திகளின் பரிணாம வளர்ச்சி...

வேகமாக மாறிவரும் இந்த டிஜிட்டல் உலகில், உங்கள் மென்பொருள் விநியோகச் சங்கிலியின் பாதுகாப்பு முன்னெப்போதையும் விட மிகவும் முக்கியமானதாக உள்ளது. புதிய தாக்குதல் உத்திகள் உருவாகும்போது, அவற்றை முன்கூட்டியே அறிந்து, சமீபத்திய பாதுகாப்பு உத்திகளைக் கொண்டு உங்களைத் தயார்படுத்திக்கொள்வது மிகவும் அவசியம். இந்த வெபினாரில், லூயிஸ் ரோட்ரிக்ஸ் உங்களுக்கு வழிகாட்டுவார்...

தொகுப்பாளர் ராபர்ட் ப்ளூமென் மற்றும் Xygeni.io-வின் தலைமை தொழில்நுட்ப அதிகாரி (CTO) லூயிஸ் ரோட்ரிக்ஸ் ஆகியோருடன் இணைந்து, SSH (Secure Shell) டீமானில் ஒரு பின்கதவைச் செருக சமீபத்தில் முறியடிக்கப்பட்ட முயற்சி குறித்த கலந்துரையாடலில் பங்கேற்கவும். OpenSSH என்பது ஒரு வலையமைப்பின் வழியாக அங்கீகாரத்திற்காக முக்கிய லினக்ஸ் விநியோகங்களில் பயன்படுத்தப்படும் நெறிமுறையின் ஒரு பிரபலமான செயலாக்கம் ஆகும். இந்த உரையாடல், இயங்கு நேரத்தில் ஒரு செயல்பாட்டு அட்டவணையை மாற்றுவதன் மூலம் நடத்தப்பட்ட தாக்குதலின் வழிமுறை, உருவாக்கத்தின் போது தாக்குதல் எவ்வாறு செருகப்பட்டது மற்றும் பலவற்றைப் பற்றி ஆராய்கிறது!
ஐரோப்பிய ஒன்றியத்தின் சைபர் மீள்திறன் சட்டம் (EU Cyber Resilience Act) வெறும் ஒழுங்குமுறையிலிருந்து நடைமுறைக்கு நகர்ந்து வருகிறது, ஆனாலும் CRA-யின் தேவைகளை உண்மையான பாதுகாப்பு நடைமுறைகளாக எப்படி மாற்றுவது என்று பல குழுக்களுக்கு இன்னும் தெரியவில்லை. இந்த அமர்வில், CRA உண்மையில் எதைக் கோருகிறது, எந்தெந்தத் தயாரிப்புகள் மற்றும் நிறுவனங்கள் பாதிக்கப்படுகின்றன, மேலும் தணிக்கைக்குத் தயாரான ஒரு பாதுகாப்பு அமைப்பை உருவாக்குவதற்கான நடைமுறைக் கட்டமைப்பாக OWASP SAMM எவ்வாறு செயல்பட முடியும் என்பதை நாங்கள் விரிவாக விளக்குகிறோம்.SDLCகாலக்கெடுக்கள் மற்றும் அபராதங்கள் முதல் ஓப்பன் சோர்ஸ் தாக்கங்கள் மற்றும் செயல்படுத்தும் படிகள் வரை, CRA தயார்நிலைக்கான ஒரு உறுதியான செயல் திட்டத்தை நீங்கள் பெறுவீர்கள். CRA கடமைகளைச் செயல்படுத்தக்கூடிய ஒரு AppSec உத்தியாக மாற்றுவது எப்படி என்பதைப் புரிந்துகொள்ள, இப்போதே பாருங்கள்.
நவீன தாக்குதல்கள் இனி உங்கள் செயலியில் தொடங்குவதில்லை; அவை உங்கள் pipelineகள், சார்புநிலைகள் மற்றும் AI-இயக்கப்படும் பணிப்பாய்வுகள். உங்கள் AppSec இன்னும் குறியீடு ஸ்கேனிங்கில் மட்டுமே கவனம் செலுத்தினால், இன்றைய விநியோகச் சங்கிலித் தாக்குதல்கள் உண்மையில் எங்கே நடக்கின்றன என்பதை நீங்கள் தவறவிடுகிறீர்கள். AI எவ்வாறு மென்பொருள் விநியோகச் சங்கிலி அபாயத்தை மறுவடிவமைக்கிறது, பாரம்பரியக் கட்டுப்பாடுகள் ஏன் தோல்வியடைகின்றன, மற்றும் நடைமுறையில் நிஜ உலக DevSecOps எப்படி இருக்கும் என்பதைப் பார்க்க இந்த அமர்வைப் பாருங்கள். இப்போதே பாருங்கள்!
உங்கள் நிறுவனத்திற்குச் சரியான திறந்த மூலப் பாதுகாப்புக் கருவியைத் தேர்ந்தெடுப்பதற்கான அத்தியாவசிய வழிகாட்டியைக் கண்டறியுங்கள். தகவலறிந்த முடிவுகளை எடுக்க உங்களுக்கு உதவ, எங்கள் விரிவான வழிகாட்டி சமீபத்திய போக்குகள், சிறந்த நடைமுறைகள் மற்றும் முக்கியக் கவனங்கள் பற்றி விவரிக்கிறது.cisதிறந்த மூலக் கூறுகளுடன் தொடர்புடைய இடர்களைத் திறம்பட நிர்வகிக்கவும் தணிக்கவும் தேவையான அறிவை உங்கள் குழுவிற்கு வழங்குங்கள். இந்த மதிப்புமிக்க வளத்தைத் தவறவிடாதீர்கள் மற்றும் உங்கள் மென்பொருள் பாதுகாப்பு உத்தியை மேம்படுத்துங்கள்!

Xygeni-யின் இணை நிறுவனர் மற்றும் தலைமைப் பாதுகாப்பு ஆராய்ச்சி அதிகாரியான லூயிஸ் ரோட்ரிக்ஸுடன் SoftwarePlaza நடத்தும் உரையாடலில் இணையுங்கள். செயற்கை நுண்ணறிவு முகவர்கள் (AI agents) எவ்வாறு பாதிப்பு சரிசெய்தல் மற்றும் நவீன பயன்பாட்டுப் பாதுகாப்பை மாற்றியமைக்கின்றன என்பதை அவர் ஆராய்கிறார். இந்த விவாதம், செயற்கை நுண்ணறிவால் இயங்கும் விநியோகச் சங்கிலித் தாக்குதல்கள், எச்சரிக்கைச் சோர்வு, தானியங்கு சரிசெய்தல் சவால்கள், மற்றும் இன்றைய அச்சுறுத்தல் சூழலுக்குப் பாரம்பரிய பயன்பாட்டுப் பாதுகாப்பு (AppSec) அணுகுமுறைகளால் ஏன் ஈடுகொடுக்க முடியவில்லை என்பனவற்றை உள்ளடக்கியது. பாதிப்புகள் மீறல்களாக மாறுவதற்கு முன்பே அவற்றைச் சரிசெய்ய, Xygeni எவ்வாறு திட்டவட்டமான கருவிகளைச் செயற்கை நுண்ணறிவால் இயக்கப்படும் தானியக்கத்துடன் இணைக்கிறது என்பதைக் கண்டறியுங்கள்.
சைஜெனி Code Security இந்த பிளாட்ஃபார்ம், மேம்பட்ட ஸ்டாட்டிக் பகுப்பாய்வின் மூலம் பாதுகாப்பு குறைபாடுகளையும் தீங்கிழைக்கும் வடிவங்களையும் கண்டறிந்து, உங்கள் பயன்பாடுகளை நிரலின் முதல் வரியிலிருந்தே பாதுகாக்கிறது. தடையின்றி ஒருங்கிணைக்கப்பட்டுள்ளது. CI/CD pipelineகள், சைஜெனி-SAST உருவாக்கத்தின் ஆரம்பத்திலேயே ஊடுருவல் குறைபாடுகள், பின்கதவுகள் மற்றும் தவறான உள்ளமைவுகள் போன்ற அச்சுறுத்தல்களைக் கண்டறிகிறது. இந்த அணுகுமுறை, பாதிப்புகள் சரிசெய்யப்படுவதை உறுதி செய்கிறது...

பர்மிங்காமில் நடைபெற்ற தேசிய சைபர் பாதுகாப்பு நிகழ்ச்சி 2026-ன் போது நேரடியாகப் பதிவுசெய்யப்பட்ட, Xygeni நிறுவனத்தின் சர்வதேசப் பாதுகாப்பு ஆலோசகரான டோலோரஸ் ருசாஃபாவுடனான உரையாடலில், SECURE | CYBER CONNECT நிகழ்ச்சியின் தொகுப்பாளர்களான ஜே மற்றும் வாரனுடன் இணையுங்கள். இந்தக் கலந்துரையாடல், பாதுகாப்புக் கலாச்சாரம் மற்றும் மனச்சோர்வு முதல் டிஜிட்டல் உள்ளடக்கமும், மீள்திறனும், நவீன சைபர் பாதுகாப்பில் மனிதத் தொடர்பு ஏன் இன்றியமையாததாக உள்ளது என்பது வரை, சைபர் பாதுகாப்பின் மனிதப் பக்கத்தை ஆராய்கிறது. கேட்டு மகிழுங்கள்!

செயலிப் பாதுகாப்பு (AppSec) குழுக்கள் அழுத்தத்தில் உள்ளன. எச்சரிக்கைகளின் எண்ணிக்கை பெருமளவில் அதிகரித்து வருகிறது, மேம்பாட்டு வேகம் தொடர்ந்து கூடிக்கொண்டே இருக்கிறது, மேலும் கைமுறையான வகைப்படுத்துதலால் இனிமேலும் ஈடுகொடுக்க முடியவில்லை. பாரம்பரியப் பாதுகாப்பு அணுகுமுறைகள் அவற்றின் வரம்புகளை வெளிப்படுத்துகின்றன. நிபுணர்களால் வழிநடத்தப்படும் இந்த நேரடிப் பயிற்சி அமர்வில், செயற்கை நுண்ணறிவால் இயக்கப்படும் செயலிப் பாதுகாப்புத் தானியக்கமானது, எச்சரிக்கைச் சோர்விலிருந்து குழுக்களை மீட்டு, பாதுகாப்புக் கண்டுபிடிப்புகளை நம்பகமான, தானியங்குத் தீர்வுகளாக மாற்ற எப்படி உதவுகிறது என்பதை நீங்கள் காண்பீர்கள். நவீன செயலிப் பாதுகாப்பில் என்ன மாற்றங்கள் தேவை என்பதையும், மேம்பாடு மற்றும் பாதுகாப்புக் குழுக்கள் ஒவ்வொரு அம்சத்தையும் எவ்வாறு பாதுகாக்க முடியும் என்பதையும் கற்றுக்கொள்ளுங்கள். commit மற்றும் pull request விநியோக வேகத்தைக் குறைக்காமல். தேவைக்கேற்ப வெபினாரைப் பார்த்து, AI-ஆற்றல் பெற்ற ஆட்டோமேஷன் நடைமுறையில் AppSec-ஐ எவ்வாறு மறுவடிவமைக்கிறது என்பதைத் தெரிந்துகொள்ளுங்கள்.