
எதுவும் மீறப்படவில்லை. அந்த ஏஜென்ட் தனது வேலையைச் செய்தது; யாரும் தொடச் சொல்லாத ஒரு சார்புநிலை, ஒரு கட்டமைப்பு அல்லது ஒரு சேவையைத் தொட்டது; மேலும், முழு நேரமும் தனது அனுமதிகளுக்குள்ளேயே இருந்தது. இந்த அமர்வில், அந்தச் சூழல் ஏன் மற்ற எந்தத் தாக்குதலையும் விடக் கடினமானது என்பதை நீங்கள் காண்பீர்கள்: முன்கூட்டியே வரையப்பட்ட ஒரு எல்லை, தேவைப்படும் பணியை விட எப்படி அகலமாக முடிகிறது, ஒரு ஒப்புதல் ஏன் ஒரு...cisசெயல்படுத்தல் தொடர்ந்துகொண்டிருக்கும்போதே ஒருமுறை செய்யப்படும் செயல், நிலையான அணுகல் எவ்வாறு டெவலப்பரின் மடிக்கணினியை அரச ஆபரணங்களாக மாற்றியது, மற்றும் செயல்படுபவரால் தனது சொந்தக் காரணத்தை விளக்க முடியாதபோது மீட்பு எப்படி இருக்கும் என்பனவற்றைப் பற்றி அறிய, இப்போதே பதிவு செய்யுங்கள். செயல்படுத்தக்கூடிய கடைசித் தருணம் எங்கே இருக்கிறது என்பதையும், வெடிப்பு ஆரம் எதனால் கட்டுப்படுத்தப்படுகிறது என்பதையும் காண இப்போதே பதிவு செய்யுங்கள்.
சைஜெனி நிறுவனத்தின் தலைமைச் செயல் அதிகாரி ஜீசஸ் குவாட்ராடோ, சைபர் டிஃபென்ஸ் இதழின் சைபர் டிஃபென்ஸ் டிவி-க்காக 'ஹாட் சீட்' நேர்காணலில் பங்கேற்கிறார். செயற்கை நுண்ணறிவு முகவர்கள் குறியீட்டை எழுதும்போதும், எந்தவொரு கையொப்பமும் உருவாவதற்கு முன்பே தீங்கிழைக்கும் தொகுப்புகள் பொதுப் பதிவேடுகளை அடையும்போதும், மென்பொருள் உருவாக்கப்படும் இடத்திலேயே அதைப் பாதுகாப்பது பற்றி அவர் பேசுகிறார். செயற்கை நுண்ணறிவைப் பயன்படுத்தி உருவாக்கும் குழுக்களுக்காக, சைஜெனி நிறுவனம் செயலி மற்றும் விநியோகச் சங்கிலிப் பாதுகாப்பை எவ்வாறு அணுகுகிறது என்பதை அறிய இந்த நேர்காணலைக் காணுங்கள். இந்தச் சிறிய நேர்காணலை இப்போதே பாருங்கள்!
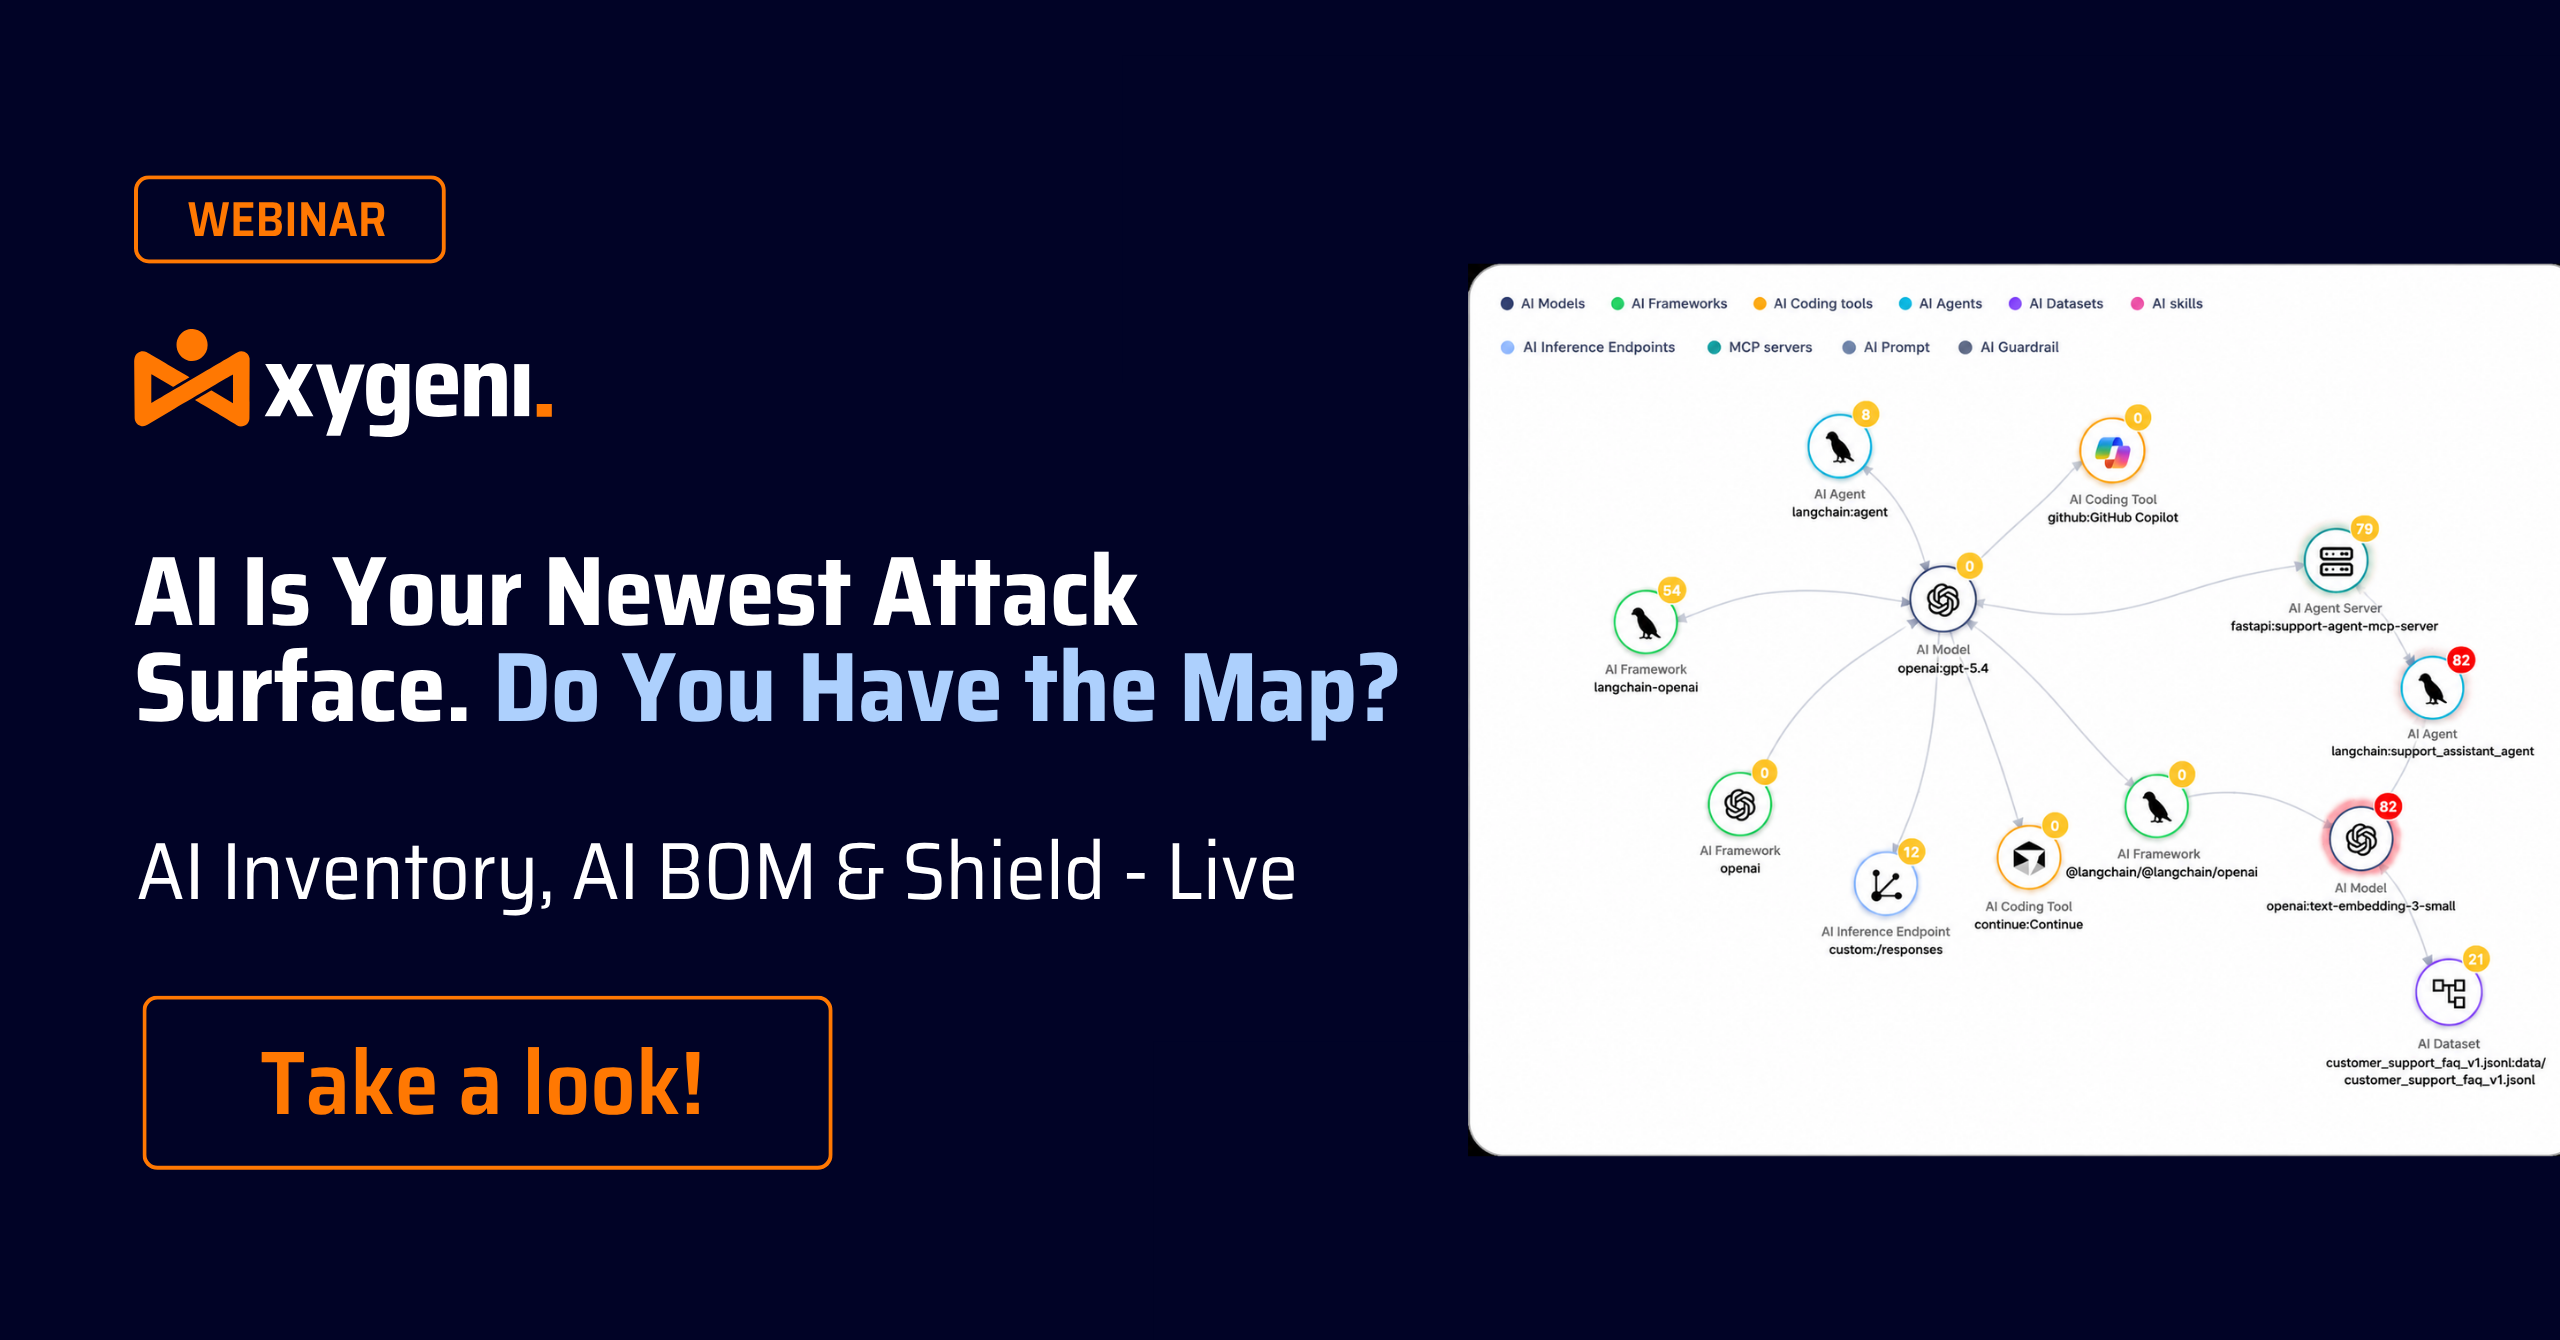
எங்களின் வரவிருக்கும் வெபினாரைக் காணுங்கள்! AI கோடிங் உதவியாளர்கள் பேக்கேஜ் பெயர்களைப் பிரமை கொள்கின்றன, மேலும் தாக்குபவர்கள் ஏற்கனவே அந்தப் போலிப் பெயர்களை மால்வேர் மூலம் பதிவு செய்து வருகின்றனர். இந்த அமர்வில், உங்கள் மென்பொருளில் உள்ள ஒவ்வொரு மாடல், ஏஜென்ட் மற்றும் AI-ஆல் அறிமுகப்படுத்தப்பட்ட சார்புநிலையையும் வெளிக்கொணரும் AI இன்வென்டரி மற்றும் AI BOM மூலம், உங்கள் முழு AI சூழலமைப்பையும் எவ்வாறு நேரலையில் வரைபடமாக்குவது என்பதை நீங்கள் காண்பீர்கள். Xygeni எவ்வாறு செயல்படுகிறது என்பதைக் கண்டறியுங்கள். Shield கையொப்பம் உருவாவதற்கு முன்பே தீங்கிழைக்கும் தொகுப்புகளைத் தடுத்து, கையொப்ப அடிப்படையிலான ஸ்கேனர்கள் விட்டுச்செல்லும் இடைவெளியை இது மூடுகிறது. அடுத்த AI பரிந்துரையை ஸ்லாப்ஸ்க்வாட்டிங் ஒரு நுழைவாயிலாக மாற்றுவதற்கு முன்பு, உங்கள் மென்பொருளை எவ்வாறு பாதுகாப்பது என்பதைப் பார்க்க இப்போதே காணுங்கள்.
ஒரு AI ஏஜென்ட் ஒரு சார்புநிலையை நிறுவும் தருணத்திலிருந்தோ அல்லது ஒரு Dockerfile-ஐ மாற்றியமைக்கும் தருணத்திலிருந்தோ, உங்கள் SBOM மேலும், மூல அனுமானங்கள் ஏற்கனவே சோதிக்கப்பட்டு வருகின்றன, உண்மையில் என்ன நடந்தது என்பதைச் சரிபார்க்க பெரும்பாலான குழுக்களுக்கு எந்த வழியும் இல்லை. இந்த அமர்வில், உண்மையான மாற்றத்தை நீங்கள் நேரடியாகக் காண்பீர்கள்: எந்தவொரு டெவலப்பரும் முதலில் தொகுப்பின் பெயரைப் பார்க்காதபோது, நிறுவல் தருணம் எவ்வாறு மாறுகிறது என்பதைப் பார்ப்பீர்கள். SBOMஒரு முகவர் ஒரு ஒப்பந்தத்தைச் செய்தபோது, அதன் ஆதாரங்களும் மூலச் சான்றுகளும் இன்னும் செல்லுபடியாகின்றன.cisஅயனி, மற்றும் முகவர்கள் இருக்கும்போது குறியீட்டு மறுஆய்வு மற்றும் இடதுபுறம் நகர்த்துதல் ஆகியவற்றில் எஞ்சியிருப்பவை commitமேலும், சில சமயங்களில், அவை தானாகவே ஒன்றிணைகின்றன. உண்மையாகவே பாதுகாப்பான ஒரு முகவர் எப்படிச் செயல்படுகிறது என்பதைப் பார்க்க, இப்போது காணுங்கள். pipeline இதற்கு கோட்பாட்டில் மட்டுமல்ல, நடைமுறையிலும் தேவைப்படுகிறது.
செப்டம்பர் 11, 2026 முதல், சந்தையில் ஏற்கனவே உள்ள தயாரிப்புகளுக்குக் கூட, தீவிரமாகப் பயன்படுத்தப்படும் ஒரு பாதிப்பை ENISA-விடம் புகாரளிக்க CRA உங்களுக்கு 24 மணிநேரம் அவகாசம் அளிக்கிறது, மேலும் பெரும்பாலான குழுக்களிடம் அதற்கான பணிப்பாய்வு இன்னும் இல்லை. இந்த அமர்வில், உண்மையான செயல்முறையை நீங்கள் நேரடியாகக் காண்பீர்கள்: ஒரு பாதிப்பை உருவாக்குதல் SBOM எந்தத் தயாரிப்புப் பதிப்புகள் பாதிக்கப்பட்டுள்ளன என்பதை அறிந்துகொள்வது, உண்மையான அபாயத்தை தேவையற்ற தகவல்களிலிருந்து பிரித்தெடுக்க அணுகல் மற்றும் சுரண்டல் பகுப்பாய்வு மூலம் கண்டறிதல்களை வகைப்படுத்துவது, மற்றும் ஒரு கண்டறிதல் புகாரளிக்கப்பட வேண்டிய சம்பவமாக மாறும் தருணத்தில் சரியான நபருக்கு எச்சரிக்கை விடுக்கப்படும் வகையில் அறிவிப்புகளை அமைப்பது. CRA-இன் அறிவிப்புக் காலக்கெடுவை ஒரு சட்டப்பூர்வ காலக்கெடுவிலிருந்து, உங்கள் குழு அழுத்தத்தின் கீழ் உண்மையில் இயக்கக்கூடிய ஒரு பணிப்பாய்வாக மாற்றுவது எப்படி என்பதைப் பார்க்க, இப்போது காணுங்கள்.
எங்கள் SafeDev Talk-ஐ இப்போது பாருங்கள்: திறந்த மூல மென்பொருள், செயற்கை நுண்ணறிவு மற்றும் புதிய தாக்குதல் பரப்பு: ஆயுதமாக்கப்பட்ட குறியீடு, மேம்பட்ட பாதுகாப்புகள். செயற்கை நுண்ணறிவும் திறந்த மூல மென்பொருளும் நவீன மென்பொருளை மறுவரையறை செய்வதால், தாக்குதல் பரப்பு முன்னெப்போதையும் விட வேகமாக விரிவடைந்து வருகிறது. சார்பு அபாயங்கள் மற்றும் விநியோகச் சங்கிலி ஊடுருவல் முதல் செயற்கை நுண்ணறிவால் இயக்கப்படும் சுரண்டல் உருவாக்கம் வரை, தாக்குபவர்கள் பரிணமித்து வருகின்றனர், எனவே பாதுகாப்பாளர்களும் பரிணமிக்க வேண்டும். செயற்கை நுண்ணறிவும் தானியக்கமும் திறந்த மூலப் பாதுகாப்பை எவ்வாறு மாற்றியமைக்கின்றன என்பதை ஆராய, Red Hat, TikTok மற்றும் Xygeni நிபுணர்களுடன் இணையுங்கள். நவீன மென்பொருள் விநியோகச் சங்கிலி முழுவதும் மீள்தன்மை, வெளிப்படைத்தன்மை மற்றும் நம்பிக்கையை எவ்வாறு உருவாக்குவது என்பதை அறிய இப்போது பாருங்கள்!
பாதுகாப்புக் குழுக்கள் பெரும்பாலும் சார்ந்திருப்பது SCA மற்றும் SAST தனித்தனியாகச் செயல்படுவது எச்சரிக்கைச் சோர்வு, துண்டு துண்டான புரிதல்கள் மற்றும் கண்டறியப்படாத அபாயங்களுக்கு வழிவகுக்கலாம். அவற்றுக்கிடையே ஒன்றைத் தேர்ந்தெடுப்பதற்குப் பதிலாக, ஒரு வலுவான பாதுகாப்பு நிலைப்பாட்டிற்காக அவற்றை எவ்வாறு ஒன்றாகச் செயல்பட வைப்பது என்பதே உண்மையான சவாலாகும். எங்கள் SafeDev Talk-ஐப் பார்த்து, அதற்கான காரணத்தை ஆராயுங்கள். SCA தனியாகப் போதாது, சென்றடைதல் பகுப்பாய்வு தவறான நேர்மறைகளை எவ்வாறு குறைக்கிறது, ஏன் SAST செயலிப் பாதுகாப்புத் துறையில் உள்ள முக்கிய இடைவெளிகளையும், இன்னும் பலவற்றையும் இது நிரப்புகிறது. இப்போதே பாருங்கள்!
இப்போது பாருங்கள்: செயற்கை நுண்ணறிவு ஏற்கனவே உங்களுக்குள் இருக்கிறது SDLCஇப்போது என்ன செய்வது? செயற்கை நுண்ணறிவு (AI) உங்கள் மென்பொருள் விநியோகச் சங்கிலியின் கதவைத் தட்டவில்லை; அது ஏற்கெனவே உள்ளே இருக்கிறது. கோபைலட்கள், ஏஜென்ட்கள், MCP சர்வர்கள் மற்றும் AI-ஆல் உருவாக்கப்பட்ட சார்புநிலைகள் ஆகியவை, குறியீடு உருவாக்கப்படும், மதிப்பாய்வு செய்யப்படும் மற்றும் வெளியிடப்படும் விதத்தை மாற்றியமைக்கின்றன. இந்த SafeDev Talk-இல், OWASP தலைவர்களும் AppSec நிபுணர்களும், இது உங்கள் பாதுகாப்பு நிலைக்கு உண்மையில் என்ன அர்த்தம் தருகிறது, நிர்வாக மாதிரிகள் எங்கே தோல்வியடைகின்றன, மற்றும் பொறியியல் குழுக்களின் வேகத்தைக் குறைக்காமல் உண்மையில் செயல்படும் நடைமுறைக் கட்டுப்பாடுகள் யாவை என்பதை விரிவாக விளக்குவார்கள். உங்கள் பொறியாளர்களுக்கு ஒரு தடையாக மாறாமல், AI-உதவியுடனான மேம்பாட்டைப் பாதுகாக்கும் நடைமுறைக் கட்டுப்பாடுகளை எவ்வாறு செயல்படுத்துவது என்பது குறித்த உறுதியான, செயல்படுத்தக்கூடிய படிப்பினைகளை (வெறும் கோட்பாடு மட்டுமல்ல) எதிர்பார்க்கலாம். இப்போதே பாருங்கள்!
எங்கள் SafeDev உரையை இப்போது பாருங்கள்: தணிக்கையில் தேர்ச்சி பெறுவது எப்படி? ISO, NIST மற்றும் CRA உடன் இணக்கமான உண்மையான AppSec-ஐ உருவாக்குதல். இன்று, பாதுகாப்பான குறியீடு மட்டும் போதாது; நீங்கள் அதை நிரூபிக்க வேண்டும். ISO 27001, NIST CSF, CRA, DORA மற்றும் NIS-2 போன்ற கட்டமைப்புகள் முக்கியத்துவம் பெறுவதால், நிறுவனங்கள் தணிக்கைக்குத் தயாரான மற்றும் உண்மையில் ஆய்வுக்கு உட்படும் AppSec திட்டங்களை உருவாக்க வேண்டும். இந்த அத்தியாயத்தில், கொள்கையிலிருந்து நடைமுறைக்கு மாறுவது, இணக்கத்தை எவ்வாறு உட்பொதிப்பது என்பதை வல்லுநர்கள் ஆராயப் போகிறார்கள். CI/CDமேலும், உண்மையில் எதற்கு ஒப்புதல் அளிக்கப்படுகிறது என்பது குறித்து பொறியியல், பாதுகாப்பு மற்றும் GRC குழுக்களை ஒருங்கிணைக்கவும். இப்பொழுதே அதைப் பாருங்கள்!
தனித்தனிப் பிரிவுகள் இல்லாத பாதுகாப்பு குறித்த எங்களின் SafeDev Talk அத்தியாயத்தை இப்போது பார்த்து, ஆல்-இன்-ஒன் ஆப்ஸெக் தளங்களைப் பயன்படுத்துவதன் உண்மையான மதிப்பை அறிந்து கொள்ளுங்கள். திறம்பட்ட இடர் மேலாண்மைக்கு தனித்தனிப் பிரிவுகள் ஒரு பெரிய தடையாகத் தொடர்ந்து இருந்து வருகின்றன. ஒரு ஆல்-இன்-ஒன் தளத்தை ஏற்றுக்கொள்வது உங்கள் ஆப்ஸெக் உத்தியை எவ்வாறு சீரமைக்கும், பாதுகாப்பு மற்றும் மேம்பாட்டுக் குழுக்களுக்கு இடையேயான ஒத்துழைப்பை எவ்வாறு மேம்படுத்தும், வளர்ந்து வரும் அச்சுறுத்தல்களை முறியடிக்க எவ்வாறு உதவும், மற்றும் பலவற்றை இந்த அமர்வு ஆராய்கிறது! இதை இப்போது பார்த்து, உங்கள் பயன்பாடுகளையும் மென்பொருள் விநியோகச் சங்கிலியையும் பாதுகாப்பதற்கான உத்திகளைப் பெறுங்கள்!
எங்கள் SafeDev Talk-ஆன 'From Code to Runtime'-ஐ இப்போது பாருங்கள். பல குழுக்கள் ஸ்டேடிக் அனாலிசிஸில் (static analysis) பெருமளவில் முதலீடு செய்கின்றன, ஆனாலும் பாதிப்புகள் உற்பத்திச் சூழலுக்குள் (production) நுழைந்துவிடுகின்றன. சவால் என்பது கருவிகளின் பற்றாக்குறை அல்ல; உண்மையான அபாயத்தைப் புரிந்துகொள்வதற்கான சூழல் இல்லாததே ஆகும். நிபுணர்கள் வழிநடத்தும் இந்த அமர்வில், நவீன AppSec ஏன் ஒரே ஒரு கண்ணோட்டத்தை மட்டும் சார்ந்திருக்க முடியாது என்பதையும், கோட்-லெவல் மற்றும் ரன்டைம் நுண்ணறிவுகளை இணைப்பது, குழுக்கள் தங்கள் வாழ்க்கைச் சுழற்சி முழுவதும் பாதிப்புகளை மிகவும் திறம்படக் கண்டறியவும், முன்னுரிமை அளிக்கவும், சரிசெய்யவும் எவ்வாறு உதவுகிறது என்பதையும் ஆராய்கிறோம். தற்போதைய அணுகுமுறைகள் எங்கே பின்தங்குகின்றன என்பதையும், மேலும் முழுமையான, சூழல் சார்ந்த பாதுகாப்பு உத்தியை எவ்வாறு உருவாக்குவது என்பதையும் புரிந்துகொள்ள இப்போது பாருங்கள்.
எங்கள் SafeDev Talk-ஐ இப்போது பாருங்கள்: AI-ஆற்றல் பெற்ற DevSecOps – கிளவுட் அளவில் பாதுகாப்பை ஒருங்கிணைத்தல். நவீன மென்பொருள் உருவாக்கத்தில் பாதுகாப்பு என்பது ஒரு இரண்டாம் பட்ச விஷயமாக இருக்க முடியாது, மேலும் நாம் மென்பொருளை உருவாக்கும், பாதுகாக்கும் மற்றும் அதன் அளவை அதிகரிக்கும் முறைகளை AI மாற்றியமைத்து வருகிறது. இந்த அத்தியாயத்தில், தற்காலிகத் திருத்தங்கள் மற்றும் ஸ்கேனிங்கிற்கு அப்பால் சென்று, கிளவுட் முழுவதும் உண்மையான அறிவார்ந்த ஒருங்கிணைப்பை எவ்வாறு அடைவது என்பதை வல்லுநர்கள் ஆராய்கின்றனர். SDLCசெயற்கை நுண்ணறிவு சார்ந்த பாதிப்பு மேலாண்மை முதல் உள்ளமைக்கப்பட்டவை வரை guardrails in CI/CD மற்றும் ரன்டைம் பற்றி, இந்த உரையானது அளவிடக்கூடிய, கிளவுட்-நேட்டிவ் ஆப்ஸெக் உண்மையில் எப்படி இருக்கும் என்பதை ஆழமாக ஆராய்கிறது. இப்போதே பாருங்கள்!
எங்களின் அடுத்த SafeDev Talk-ஐ இப்போது பார்த்து, உங்கள் DevSecOps உத்தியில் புரட்சியை ஏற்படுத்துங்கள்! செயலூக்கமான இடர் மேலாண்மை எவ்வாறு உங்கள் DevSecOps உத்தியை மாற்றியமைத்து, வளர்ந்து வரும் அச்சுறுத்தல்களுக்கு எதிராக உங்கள் மென்பொருள் விநியோகச் சங்கிலியை வலுப்படுத்தும் என்பதை ஆராயுங்கள். இந்த அமர்வு, பெருகிவரும் சிக்கலான பாதுகாப்பு குறைபாடுகளின் சூழலில் முன்னணியில் இருக்க அர்ப்பணிப்புடன் செயல்படும் சைபர் பாதுகாப்புத் தலைவர்கள் மற்றும் மேம்பாட்டுக் குழுக்களுக்காக வடிவமைக்கப்பட்டுள்ளது. இந்த அத்தியாயத்தை இப்போது பாருங்கள்!
2025-இன் முதல் SafeDev Talk-ஐக் கண்டு உங்கள் திறன்களை மேம்படுத்திக் கொள்ளுங்கள். Open Source Security உத்திகள்! 2024-ஆம் ஆண்டின் முக்கியப் பாடங்கள், அதிநவீன பாதுகாப்பு வழிமுறைகள் மற்றும் திறந்த மூல மென்பொருள் (OSS) பாதுகாப்பின் எதிர்காலம் ஆகியவற்றை ஆராயும் முன்னணி வல்லுநர்களிடமிருந்து கேளுங்கள். மாறிவரும் அச்சுறுத்தல் சூழலை முறியடித்து, உங்கள் மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாப்பதற்கான செயலூக்கமான உத்திகளைக் கற்றுக்கொள்ள இதுவே உங்களுக்குக் கிடைத்த வாய்ப்பு!
எங்கள் SafeDev Talk-ஐக் கண்டு, உங்கள் AppSec உத்தியை மாற்றுங்கள்! அதற்கான காரணத்தைத் தெரிந்துகொள்ளுங்கள். ASPM (Application Security Posture Managementஎச்சரிக்கைச் சோர்வைக் கடப்பதற்கும், பாதுகாப்பு நுண்ணறிவுகளை ஒருங்கிணைப்பதற்கும், உண்மையான அபாயங்களுக்கு முன்னுரிமை அளிப்பதற்கும் இதுவே திறவுகோல். முன்னணி இணையப் பாதுகாப்பு வல்லுநர்கள், AppSec மற்றும் DevSecOps-இன் எதிர்காலத்தை ஆழமாக ஆராய்ந்து, நீங்கள் முன்னணியில் இருக்க உதவும் செயல்படுத்தக்கூடிய உத்திகளைப் பகிர்ந்துகொள்வார்கள். பாதுகாப்புப் பணிப்பாய்வுகளை நெறிப்படுத்துவது மற்றும் ஒரு தடையற்ற DevSecOps உத்தியை உருவாக்குவது எப்படி என்பதை அறிய இந்த வாய்ப்பைத் தவறவிடாதீர்கள். இப்போதே பாருங்கள்!
"தெளிவுபடுத்தும்" நிகழ்வில் எங்களுடன் இணையுங்கள். SBOM "பாதுகாப்பு" என்ற தலைப்பில், இணையப் பாதுகாப்பு நிபுணர்களான ஜெனிஃபர் காக்ஸ், சந்தோஷ் கமானே மற்றும் ஜீசஸ் குவாட்ராடோ ஆகியோர் இதன் முக்கியத்துவத்தை வெளிப்படுத்துவார்கள். SBOM மென்பொருளின் தரம், பாதுகாப்பு ஆகியவற்றை மேம்படுத்துவதிலும், இணக்கத்தை உறுதி செய்வதிலும். உங்கள் மென்பொருள் விநியோகச் சங்கிலியைத் திறம்படப் பாதுகாப்பது எப்படி என்பது குறித்த அறிவைப் பெறுவதற்கு இந்த இணையவழிக் கருத்தரங்கு இன்றியமையாதது. உங்கள் மென்பொருள் பாதுகாப்பு நிலையை எவ்வளவு எளிதாக வலுப்படுத்தலாம் என்பதைத் தெரிந்துகொள்ளுங்கள்!
இந்த ஆண்டின் எங்களின் இறுதி SafeDev Talk-ஐ இப்போது பார்த்து, உங்கள் திறன்களை மேம்படுத்திக் கொள்ளுங்கள். Software Supply Chain Security2024-ஆம் ஆண்டின் முக்கியப் படிப்பினைகளை மீள்பார்வை செய்யவும், சமீபத்திய போக்குகளைக் கண்டறியவும், 2025-ஆம் ஆண்டின் சவால்களுக்குத் தயாராவதற்கான செயல்படுத்தக்கூடிய நுண்ணறிவுகளைப் பகிரவும் முன்னணித் துறை வல்லுநர்களுடன் இணையுங்கள். இந்த இணையவழிக் கருத்தரங்கு, மாறிவரும் உலகில் புதுமைகளைப் புகுத்தவும் முன்னணியில் இருக்கவும் ஆர்வமுள்ள பாதுகாப்பு வல்லுநர்கள் மற்றும் மேம்பாட்டுக் குழுக்களுக்காக வடிவமைக்கப்பட்டுள்ளது. software supply chain security உலகம். இப்போதே பதிவு செய்யுங்கள்!
Thoughtworks, Codurance மற்றும் Xygeni நிபுணர்கள் தங்கள் நுண்ணறிவுகளைப் பகிர்ந்துகொள்வார்கள் Software Supply Chain Securityஉங்கள் பாதுகாப்பு நிலையை மேம்படுத்தி, உங்கள் வணிகத்தின் நற்பெயரையும் தொடர்ச்சியையும் பாதுகாத்துக் கொள்ளுங்கள். பரிணாம வளர்ச்சியைப் பற்றி அறிய நீங்கள் தயாரா? Software Supply Chain Security?
Application Security Posture Management (ASPM) நாளுக்கு நாள் பிரபலமடைந்து வருகிறது. இருப்பினும், அதன் குறிப்பிட்ட செயல்பாடுகள் அனைவருக்கும் முழுமையாகத் தெளிவாக இல்லாமல் இருக்கலாம். உங்கள் இடத்தை இப்போதே உறுதி செய்யுங்கள்! எங்கள் SafeDev Talk-ல் இணையுங்கள் “உங்களுக்குத் தேவையா? ASPM சைபர் பாதுகாப்பு நிபுணர்களான ஜேம்ஸ் பெர்தோட்டி, வில்லியம் பாம் மற்றும் லூயிஸ் கார்சியா ஆகியோருடன் இணைந்து, "உங்கள் வாழ்க்கையில்?" என்பதன் சாத்தியக்கூறுகளை ஆராயுங்கள். ASPM ஒரு முழுமையான பயன்பாட்டுப் பாதுகாப்புத் தீர்வாக உங்கள் நிறுவனத்திற்குத் தொடர்ந்து வலுவூட்டுங்கள்!
மென்பொருள் தொகுப்புப் பகுப்பாய்வை (Software Composition Analysis) எவ்வாறு மாற்றுவது என்பதைக் கண்டறிய, எங்கள் SafeDevTalk அக்டோபர் பதிப்பைக் காணுங்கள்.SCAமேலும், வளர்ந்து வரும் அச்சுறுத்தல்களுக்கு எதிராக உங்கள் மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாக்கவும்.
திறந்த மூல மென்பொருள்களில் உள்ள இன்றைய சிக்கலான பாதுகாப்பு குறைபாடுகளுக்கு மத்தியில் முன்னணியில் இருக்க விரும்பும் இணையப் பாதுகாப்புத் தலைவர்கள் மற்றும் மேம்பாட்டுக் குழுக்களுக்காக இந்த அமர்வு வடிவமைக்கப்பட்டுள்ளது.
அழுத்தத்தில் உள்ள மென்பொருள் விநியோகச் சங்கிலிகள்: தீம்பொருள் மற்றும் செயற்கை நுண்ணறிவு பற்றி 2025 நமக்கு என்ன கற்றுக்கொடுத்தது, அடுத்து என்ன வரப்போகிறது என்பது குறித்த எங்கள் SafeDev உரையை இப்போது பாருங்கள். 2025 மாற்றியது software supply chain securityபுதிய தாக்குதல் உத்திகள் (செயற்கை நுண்ணறிவு உதவியுடனான தீம்பொருள், தானாகப் பரவுதல், மற்றும் பெருமளவிலான நம்பிக்கை துஷ்பிரயோகம்) தற்போதுள்ள பாதுகாப்பு அமைப்புகளின் வரம்புகளை வெளிப்படுத்தியுள்ளன. 2025-இல் உண்மையில் என்ன மாற்றங்கள் நிகழ்ந்தன என்பதையும், 2026-ஆம் ஆண்டிற்காக மேம்பாடு மற்றும் பாதுகாப்புக் குழுக்கள் எவற்றையெல்லாம் மாற்றியமைக்க வேண்டும் என்பதையும் புரிந்துகொள்ள, நிபுணர்கள் வழிநடத்தும் இந்த அமர்வில் இணையுங்கள். இந்த அத்தியாயத்தை இப்போதே பாருங்கள்!
Xygeni-யின் தலைமை தொழில்நுட்ப அதிகாரி (CTO) லூயிஸ் ரோட்ரிக்ஸ் மற்றும் விற்பனை ஆதரவு மேலாளர் லூயிஸ் மானுவல் கார்சியா ஆகியோருடன், செக்யூர் (Secure) பற்றிய இந்த வெபினாரில் இணையுங்கள். CI/CDஉங்கள் பாதுகாப்பை வலுப்படுத்த OWASP சிறந்த நடைமுறைகளை எவ்வாறு பின்பற்றுவது என்பதை எங்கள் நிபுணர்களிடமிருந்து கற்றுக்கொள்ளுங்கள். CI/CD மேலும் உங்கள் மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாக்கவும். உங்கள் CI/CD மற்றும் OWASP உடனான மென்பொருள் விநியோகச் சங்கிலி குறித்து அவர்கள் பேசுவார்கள். சரக்கு இருப்பு மற்றும் பகுப்பாய்வு பற்றியும் அவர்கள் விவாதிப்பார்கள். CI/CD அபாயங்கள், கண்டறிதல் மற்றும் தடுப்பு உள்ளிட்ட பல விஷயங்கள்!
சேஃப்டெவ்டாக்ஸின் நான்காவது பதிப்பில், முன்னணி சைபர் பாதுகாப்பு நிபுணர்களான டெரெக் ஃபிஷர், அபிலாஷா சின்ஹா மற்றும் லூயிஸ் ரோட்ரிக்ஸ் ஆகியோர் இடம்பெறுகின்றனர். இந்த அத்தியாயம், மென்பொருள் உருவாக்கத்தில் மூன்றாம் தரப்பு மற்றும் திறந்த மூலக் கூறுகளைச் சார்ந்திருத்தல் என்ற முக்கியமான தலைப்பை ஆழமாக ஆராய்ந்து, மறைந்திருக்கும் பாதிப்புகளையும் வளர்ந்து வரும் அச்சுறுத்தல்களையும் வெளிப்படுத்தும். மறைந்திருக்கும் பாதிப்புகள், விரிவடைந்து வரும் அச்சுறுத்தல்கள், நிஜ உலக மீறல்கள் மற்றும் பலவற்றைப் பற்றி மேலும் அறிய எங்களுடன் இணையுங்கள்!
எங்களின் வரவிருக்கும் SafeDev Talk அத்தியாயமான 'முடிவற்ற பாதிப்புகள். மேம்பட்ட பாதுகாப்புகள்!' என்பதை இப்போது பாருங்கள். பாதிப்பு மேலாண்மை மாறிவருகிறது, மேலும் பாரம்பரியக் கருவிகள் இனி போதுமானதாக இல்லை. நவீன அச்சுறுத்தல்களுக்கு மேம்பட்ட இடர் மாதிரிகள், நிகழ்நேர முன்னுரிமைப்படுத்தல் மற்றும் மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாப்பதற்கான ஒரு புதிய அணுகுமுறை எவ்வாறு தேவைப்படுகிறது என்பதை ஆராய எங்களுடன் இணையுங்கள். உங்கள் AppSec உத்தியை வலுப்படுத்தவும், இன்றைய மாறும் இடர் சூழலில் முன்னணியில் இருக்கவும் உதவும் நிபுணர் நுண்ணறிவுகள் நிறைந்த இந்த அமர்வைத் தவறவிடாதீர்கள்!
இந்த இரண்டாவது அத்தியாயத்தில் இணையுங்கள் CI/CD Xygeni நிறுவனத்தின் CTO மற்றும் இணை நிறுவனரான லூயிஸ் ரோட்ரிக்ஸ் மற்றும் விற்பனை ஆதரவு மேலாளரான லூயிஸ் மானுவல் கார்சியா ஆகியோர் பங்கேற்கும் இணையவழி கருத்தரங்குகள். இந்த அமர்வில், "ப்ளூ டீம்" கண்ணோட்டத்தை நாம் ஆராய்வோம். CI/CD பாதுகாப்பு, நிறுவனங்கள் தங்கள் பாதுகாப்பு நிலையை மேம்படுத்த எடுக்கக்கூடிய நடைமுறை நடவடிக்கைகளை ஆழமாக ஆராய்தல்...
வேகமாக மாறிவரும் இந்த டிஜிட்டல் உலகில், உங்கள் மென்பொருள் விநியோகச் சங்கிலியின் பாதுகாப்பு முன்னெப்போதையும் விட மிகவும் முக்கியமானதாக உள்ளது. புதிய தாக்குதல் உத்திகள் உருவாகும்போது, அவற்றை முன்கூட்டியே அறிந்து, சமீபத்திய பாதுகாப்பு உத்திகளைக் கொண்டு உங்களைத் தயார்படுத்திக்கொள்வது மிகவும் அவசியம். இந்த வெபினாரில், லூயிஸ் ரோட்ரிக்ஸ் உங்களுக்கு வழிகாட்டுவார்...
எங்களின் அடுத்த வெபினாரான AI அப்ளிகேஷன் செக்யூரிட்டி ஆட்டோமேஷனை இப்போதே பாருங்கள்! AppSec குழுக்கள் எச்சரிக்கைகளால் திணறுகின்றன; இப்போது தானியக்கமாக்க வேண்டிய நேரம் வந்துவிட்டது. இந்த செய்முறைப் பயிற்சியில், டெவலப்பர்களுக்கு ஏற்ற தானியங்கு சரிசெய்தலைப் பயன்படுத்தி, கைமுறையான வகைப்படுத்தலை நீக்கி, நொடிகளில் எச்சரிக்கையிலிருந்து சரிசெய்தலுக்கு மாறுவது எப்படி என்பதைக் கண்டறியுங்கள். தவறான எச்சரிக்கைகளைக் குறைப்பது, உண்மையான அபாயங்களுக்கு முன்னுரிமை அளிப்பது, மற்றும் பாதுகாப்புக் கொள்கைகளை அமல்படுத்துவது எப்படி என்பதைக் கற்றுக்கொள்ளுங்கள். மேலும், தானியங்கு சரிசெய்தலை எவ்வாறு ஒருங்கிணைப்பது என்பதையும் பாருங்கள். CI/CD pipelineஸ்மார்ட் உடன் guardrails (வேறு பல விஷயங்களுடன்). இன்றே பாருங்கள்!
எங்களின் SafeDev Talk-ஐ இப்போது பாருங்கள்: இயல்பாகவே பாதுகாப்பானது: தானியங்கு சரிசெய்தல் எவ்வாறு AppSec-ஐ மறுவடிவமைக்கிறது? “இயல்பாகவே பாதுகாப்பானது” என்பது இனி ஒரு விருப்பத் தேர்வு அல்ல; அதுவே புதிய அடிப்படை. AI-ஆல் உருவாக்கப்பட்ட குறியீடு, உட்பொதிக்கப்பட்ட AI கூறுகள் மற்றும் மின்னல் வேக மேம்பாட்டுச் சுழற்சிகள் ஆகியவற்றால், பாரம்பரியப் பாதுகாப்பு வாயில்கள் பின்தங்கி வருகின்றன. இதற்கான தீர்வு? டெவலப்பர்கள் இருக்கும் இடத்திலேயே செயல்படும் முன்கூட்டிய பாதுகாப்பு ஏற்பாடுகளும், நடைமுறைக்கு உகந்த தானியங்கு சரிசெய்தலும்தான். இப்போது பார்த்து, நவீன AppSec-இல் அடுத்த அடியை எடுத்து வையுங்கள்!
Xygeni நிறுவனத்தின் CTO ஆன லூயிஸ் ரோட்ரிக்ஸுடன் இணைந்து, "மென்பொருள் பாதுகாப்பில் புதிய சவால்: விநியோகச் சங்கிலித் தாக்குதல்களுக்கு ஆளாகாமல் டெவொப்ஸை எவ்வாறு தொடர்ந்து இயங்க வைப்பது" என்ற தலைப்பில் நியூகோவின் 'தி சைபர் செக்யூரிட்டி மேட்டர்ஸ் பாட்காஸ்ட்' அத்தியாயத்தைக் கேட்டு, மென்பொருள் விநியோகச் சங்கிலியைப் பாதுகாப்பதில் உள்ள மாறிவரும் சவால்களை ஆராயுங்கள்.
எங்களின் SafeDev Talk: AI Unleashed: Navigating Emerging Threats and Defenses in Application Security-ஐப் பாருங்கள். AI சைபர் பாதுகாப்பை மாற்றியமைக்கும்போது, பயன்பாட்டுப் பாதுகாப்பில் அதன் தாக்கம் சக்தி வாய்ந்ததாகவும் நுணுக்கமானதாகவும் இருக்கிறது. பாலிமார்பிக் மால்வேர் முதல் மாடல் டேம்பரிங் மற்றும் ப்ராம்ட் இன்ஜெக்ஷன் வரை, தாக்குபவர்கள் புத்திசாலித்தனமான தாக்குதல்களை வடிவமைக்க AI-ஐப் பயன்படுத்துகின்றனர், மேலும் பாதுகாப்பாளர்கள் அவற்றை விரைவாகக் கண்டறிந்து தணிக்க AI-ஐப் பயன்படுத்துகின்றனர். இந்தச் சமன்பாட்டின் இரு பக்கங்களையும் புரிந்துகொள்ளவும், உங்கள் AppSec திட்டத்தை AI-க்குத் தயாராக மாற்றுவது எப்படி என்பதைக் கற்றுக்கொள்ளவும் இதைப் பாருங்கள்.
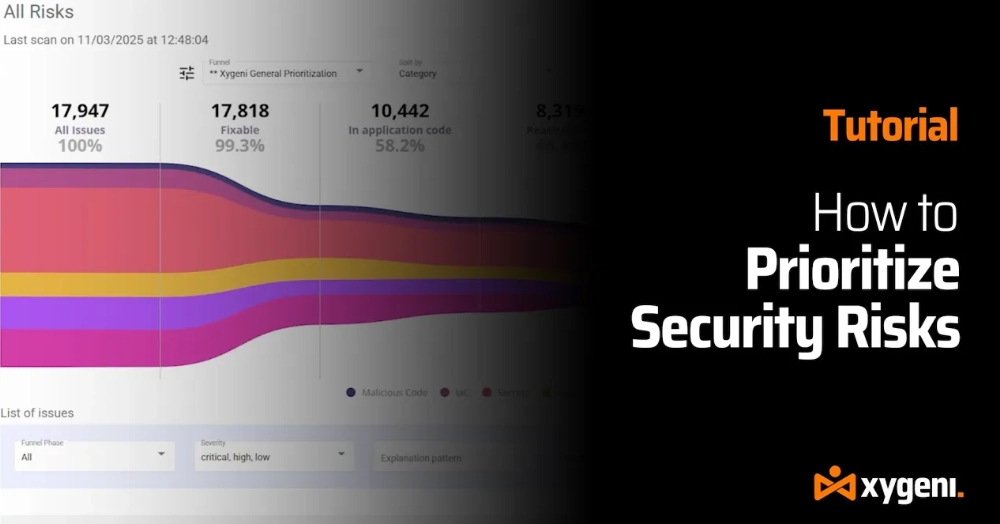
முடிவில்லாத பாதுகாப்பு எச்சரிக்கைகளால் சோர்வடைந்துவிட்டீர்களா? உண்மையில் முக்கியமானவற்றைச் சரிசெய்வோம். பாதுகாப்பு குறைபாடுகள் குறித்த கண்டுபிடிப்புகளின் வெள்ளத்தில் நீங்கள் மூழ்கியிருந்தால், நீங்கள் தனியாக இல்லை. இந்த படிப்படியான வழிகாட்டியில், Xygeni Funnels ஆனது DevOps மற்றும் AppSec குழுக்களுக்கு தேவையற்ற சத்தங்களைக் கடந்து உண்மையான அச்சுறுத்தல்களைக் கண்டறிய எவ்வாறு உதவுகிறது என்பதை நாங்கள் உங்களுக்குக் காண்பிப்போம் — இதன் மூலம் உங்கள் குறியீட்டை நீங்கள் பாதுகாக்க முடியும். pipelineமேலும், வணிகத்திற்கு அவசியமான அமைப்புகளை மிகவும் திறம்பட கையாள்கிறது.
செயலிப் பாதுகாப்பு (AppSec) குழுக்கள் அழுத்தத்தில் உள்ளன. எச்சரிக்கைகளின் எண்ணிக்கை பெருமளவில் அதிகரித்து வருகிறது, மேம்பாட்டு வேகம் தொடர்ந்து கூடிக்கொண்டே இருக்கிறது, மேலும் கைமுறையான வகைப்படுத்துதலால் இனிமேலும் ஈடுகொடுக்க முடியவில்லை. பாரம்பரியப் பாதுகாப்பு அணுகுமுறைகள் அவற்றின் வரம்புகளை வெளிப்படுத்துகின்றன. நிபுணர்களால் வழிநடத்தப்படும் இந்த நேரடிப் பயிற்சி அமர்வில், செயற்கை நுண்ணறிவால் இயக்கப்படும் செயலிப் பாதுகாப்புத் தானியக்கமானது, எச்சரிக்கைச் சோர்விலிருந்து குழுக்களை மீட்டு, பாதுகாப்புக் கண்டுபிடிப்புகளை நம்பகமான, தானியங்குத் தீர்வுகளாக மாற்ற எப்படி உதவுகிறது என்பதை நீங்கள் காண்பீர்கள். நவீன செயலிப் பாதுகாப்பில் என்ன மாற்றங்கள் தேவை என்பதையும், மேம்பாடு மற்றும் பாதுகாப்புக் குழுக்கள் ஒவ்வொரு அம்சத்தையும் எவ்வாறு பாதுகாக்க முடியும் என்பதையும் கற்றுக்கொள்ளுங்கள். commit மற்றும் pull request விநியோக வேகத்தைக் குறைக்காமல். தேவைக்கேற்ப வெபினாரைப் பார்த்து, AI-ஆற்றல் பெற்ற ஆட்டோமேஷன் நடைமுறையில் AppSec-ஐ எவ்வாறு மறுவடிவமைக்கிறது என்பதைத் தெரிந்துகொள்ளுங்கள்.
எங்களின் பிளாக் ஹேட் ஐரோப்பா அமர்வைக் காணுங்கள்: புதிய செயலிப் பாதுகாப்பு யதார்த்தம்: செயற்கை நுண்ணறிவால் இயக்கப்படும் மேம்பாடு, தீம்பொருள் மற்றும் நவீன மென்பொருள் அபாயம். செயற்கை நுண்ணறிவு மென்பொருள் விநியோகத்தை விரைவுபடுத்தும்போது, அது தாக்குதல் பரப்பையும் மாற்றியமைக்கிறது. திறந்த மூல தீம்பொருள் மற்றும் விநியோகச் சங்கிலி சமரசம் முதல் செயற்கை நுண்ணறிவால் உருவாக்கப்பட்ட குறியீட்டுக் குறைபாடுகள் வரை, நவீன செயலிப் பாதுகாப்பு அபாயங்கள் எவ்வாறு உருவாகின்றன என்பதையும், செயற்கை நுண்ணறிவால் இயக்கப்படும் உலகில் முன்னணியில் இருக்கப் பாதுகாப்புக் குழுக்கள் என்ன செய்ய வேண்டும் என்பதையும் இந்த உரை ஆராய்கிறது.
தொடர்ந்து மாறிவரும் நிதி ஒழுங்குமுறைச் சூழலில் DORA-வை முழுமையாகக் கற்றுக்கொண்டு முன்னணியில் இருப்பதற்கு, எங்களின் 'ஓப்பனிங் சீசன்ஸ் சேஃப்டெவ் டாக்' (Opening Season's SafeDev Talk) அத்தியாயத்தை இப்போதே பாருங்கள். இந்த வெபினார் குறிப்பாக நிதி நிறுவனங்களுக்காக வடிவமைக்கப்பட்டுள்ளது. இது, செயல்பாட்டுப் பாதுகாப்பு மற்றும் இணக்கத்தின் மீது DORA ஏற்படுத்தும் தாக்கத்தை நீங்கள் புரிந்துகொள்ள உதவும். இதன் மூலம், செயல்படுத்தக்கூடிய உத்திகளையும் நிபுணர் பார்வைகளையும் நீங்கள் பெறுவீர்கள், இது உங்களை எதிர்காலத்திற்குச் சிறப்பாகத் தயார்படுத்தும்!
எங்கள் CTO லூயிஸ் ரோட்ரிக்ஸ் இடம்பெறும் செக்யூர் சைபர் கனெக்ட் பாட்காஸ்ட் எபிசோடைப் பாருங்கள். 15 ஆண்டுகளுக்கும் மேலான அனுபவத்துடன், தீங்கிழைக்கும் குறியீட்டைக் கண்டறிதல், மூன்றாம் தரப்புக் கூறுகளைப் பாதுகாத்தல் மற்றும் ஆப்ஸெக் உத்திகளை எதிர்காலத்திற்கு ஏற்றவாறு மாற்றுதல் ஆகியவை குறித்த நிபுணத்துவப் பார்வைகளை லூயிஸ் பகிர்ந்து கொள்கிறார். சோலார்விண்ட்ஸ் சம்பவத்திற்குப் பிந்தைய நிகழ்வுகள் முதல் சமீபத்திய SSH பேக்டோர் சம்பவம் வரை, இந்த எபிசோட் நிஜ உலக அச்சுறுத்தல்கள் மற்றும் நடைமுறைப் பாதுகாப்புத் தந்திரங்களை உள்ளடக்கியுள்ளது. உங்கள் பாதுகாப்பை எவ்வாறு வலுப்படுத்துவது என்பதை அறியுங்கள். SDLCவிநியோகச் சங்கிலி அபாயத்தைக் குறைத்து, வளர்ந்து வரும் இணைய அச்சுறுத்தல்களை முன்கூட்டியே எதிர்கொள்ளுங்கள்.
திறந்த மூல மென்பொருளை (OSS) பாதிக்கும் சமீபத்திய தீம்பொருள் அச்சுறுத்தல்களைப் பற்றி அறிந்துகொள்ள, "திறந்த மூலத்தில் நிகழ்நேர தீம்பொருள் கண்டறிதல்" என்ற எங்கள் இணையக் கருத்தரங்கில் இணையுங்கள். திறந்த மூல மென்பொருளின் பயன்பாடு வளரும்போது, அச்சுறுத்தல்களின் அளவும் சிக்கலான தன்மையும் அதிகரித்து, உருவாக்குநர்களுக்கும் நிறுவனங்களுக்கும் புதிய சவால்களை முன்வைக்கின்றன. இந்த ஆழமான அமர்வு, தீங்கிழைக்கும் தாக்குதல்களிலிருந்து உங்கள் திறந்த மூல மென்பொருள் சார்புகளைப் பாதுகாப்பதற்கான சமீபத்திய போக்குகள், வளர்ந்து வரும் அச்சுறுத்தல்கள் மற்றும் மேம்பட்ட உத்திகளை வெளிப்படுத்தும். எங்களுடன் இணையுங்கள்!
பிளாக் ஹேட்டில் எங்களின் நிகழ்வைத் தவறவிட்டீர்களா? AI சைபர் பாதுகாப்பு, பயன்பாட்டுப் பாதுகாப்பு ஆட்டோமேஷன் மற்றும் ஆட்டோஃபிக்ஸ் குறித்த எங்களின் 20 நிமிட அமர்வின் பிரத்யேக மறுஒளிபரப்பைக் காணுங்கள். எச்சரிக்கை இரைச்சலைக் குறைப்பது, பாதுகாப்பான PR-கள் மூலம் பாதிப்புகளைத் தானாகவே சரிசெய்வது, மற்றும் AppSec ஆட்டோமேஷனை நேரடியாக உங்கள் கணினியில் கொண்டு வருவது எப்படி என்று பாருங்கள். pipeline (மேலும் பல சுவாரஸ்யமான விஷயங்களுடன்). இந்த அமர்வை தேவைக்கேற்பப் பாருங்கள்!
அதிகரித்து வரும் தரவு மீறல்கள் மற்றும் பாதுகாப்பு குறைபாடுகளின் பின்னணியில், பாதுகாப்பான செயலிகளின் அவசரத் தேவை; தனித்தனிப் பணிப்பாய்வுகள், தொலைதூரக் குழுக்களுக்கு இடையேயான தகவல் தொடர்பு இடைவெளிகள், மற்றும் திறந்த மூல மென்பொருளை (OSS) ஒருங்கிணைப்பதில் உள்ள அபாயங்கள் உள்ளிட்ட, பாதுகாப்பான, விரிவாக்கக்கூடிய மென்பொருளை உருவாக்குவதில் உள்ள தற்போதைய சவால்கள்; மற்றும் பலவற்றைப் பற்றிக் கண்டு ஆழமாக ஆராயுங்கள். தேவையற்ற சத்தங்களைத் தவிர்த்து, மிக முக்கியமான அச்சுறுத்தல்களில் கவனம் செலுத்துவது எப்படி என்பதைக் கற்றுக்கொள்ளுங்கள். தவறவிடாதீர்கள்!
சான் ஃபிரான்சிஸ்கோவில் நடைபெற்ற RSA மாநாடு 2024-க்கு உங்களால் வர இயலவில்லை.cisகவலை வேண்டாம்! எங்கள் பிரத்யேக வெபினாரைப் பார்த்து, சைபர் பாதுகாப்பில் ஏற்படும் மாற்றங்கள் உள்ளிட்ட மிக முக்கியமான சில போக்குகளை முன்கூட்டியே அறிந்து கொள்ளுங்கள். CISமுக்கியப் பொறுப்புகள் முதல் முன்னணி சைபர் பாதுகாப்பு அதிநவீன மேம்பாடுகள் வரை—அனைத்தும் உங்கள் மேசையிலிருந்தே. இந்த வெபினாரில், சைபர் பாதுகாப்பு உலகம் வழங்கும் மிகவும் புதுப்பிக்கப்பட்ட நுண்ணறிவுகள் மற்றும் உத்திகளை நீங்கள் ஆழமாக அறிந்துகொள்வீர்கள்!
AI-ஆல் உருவாக்கப்பட்ட குறியீடு வெளியிடப்படுவதற்கு முன்பு அதைப் பாதுகாப்பது குறித்த எங்கள் வெபினாரை இப்போது பாருங்கள். நவீன குறியீட்டு மாதிரிகள், தங்களின் வெளியீடுகளில் 6% வரை போலியான பேக்கேஜ் பெயர்களை இன்னமும் உருவாக்குகின்றன. மேலும், ஷாய்-ஹுலுட் போன்ற உண்மையான தாக்குதல்கள், விஷம் கலந்த ஒரே ஒரு பேக்கேஜ் GitHub, கிளவுட் மற்றும் பிற தளங்களில் எவ்வளவு வேகமாகப் பரவ முடியும் என்பதைக் காட்டுகின்றன. CI/CDசெயற்கை நுண்ணறிவு முகவர்கள் இப்போது கோப்புகள், முனையங்கள் மற்றும் pipelineபெரும்பாலும் எந்தவொரு பாதுகாப்புச் சோதனையும் இயங்குவதற்கு முன்பே, நேரடியாகவே இது நிகழ்கிறது. Xygeni உடன் இணைந்து Nimbus Compute நடத்தும் இந்த அமர்வில், CI-மட்டுமேயான பாதுகாப்பு ஏன் இனி போதுமானதாக இல்லை என்பதையும், கண்டறிதலை IDE-க்குள் கொண்டு செல்வது, உற்பத்தி நிலையை அடைவதற்கு முன்பே இடர்களைக் கண்டறிய குழுக்களுக்கு எவ்வாறு உதவுகிறது என்பதையும் ஆராய்வோம்.
வருத்தமின்றி நிரலாக்கம் (Vibe Coding Without Regret) என்ற எங்கள் இணையக் கருத்தரங்கை இப்போது பாருங்கள். மென்பொருள் உருவாக்கப்படும் விதத்தை செயற்கை நுண்ணறிவு (AI) மாற்றியமைத்து வருகிறது; கோபைலட்கள் மற்றும் AI ஏஜென்ட்கள் உற்பத்தி செய்யப்படும் குறியீட்டில் (production code) பெருகிவரும் பங்கை உருவாக்குகின்றன. இந்த அமர்வில், நிகழ்நேர பாதிப்பு கண்டறிதலுடன் (real-time vulnerability detection), AI-ஆல் உருவாக்கப்பட்ட குறியீட்டை IDE-இல் நேரடியாகப் பாதுகாப்பது எப்படி என்பதை நீங்கள் காண்பீர்கள். guardrails கோபைலட் மற்றும் அணுகல் அடிப்படையிலான முன்னுரிமைப்படுத்தலுக்காக. கட்டுப்பாட்டை இழக்காமல், சிக்கல்களைத் திறமையாகச் சரிசெய்யவும், பாதுகாப்பான, AI-இயக்கப்படும் மென்பொருளை உருவாக்கவும், AI உதவியுடனான சரிசெய்தல் டெவலப்பர்களுக்கு எவ்வாறு உதவுகிறது என்பதைக் கண்டறியுங்கள். தொடக்கத்திலிருந்தே பாதுகாப்பான, AI-இயக்கப்படும் மென்பொருளை எவ்வாறு உருவாக்குவது என்பதை அறிய, இதை இப்போதே பாருங்கள்.