






குறுக்கு-தள ஸ்கிரிப்டிங் (XSS) என்பது ஒரு பாதுகாப்பு குறைபாடு ஆகும். இதன் மூலம் தாக்குதல் நடத்துபவர்கள், நம்பகமான வலைப்பக்கங்களில் தீங்கிழைக்கும் ஸ்கிரிப்டுகளைச் செருகி, அதனைப் பார்வையிடும் எவரின் உலாவியிலும் இயக்க முடியும். சிலவற்றின் பின்னணியில் இது உள்ளது சமீபத்திய நினைவில் மிகப்பெரிய மீறல்கள்பிரிட்டிஷ் ஏர்வேஸ் மற்றும் ஈபே உள்ளிட்ட நிறுவனங்கள், மில்லியன் கணக்கான பயனர்களைத் தரவுத் திருட்டு, கணக்கு அபகரிப்பு மற்றும் மோசடிக்கு உள்ளாக்குகின்றன. இந்த வழிகாட்டி, XSS-இன் மூன்று முக்கிய வகைகள், ஒவ்வொன்றிற்குமான நிஜ உலக எடுத்துக்காட்டுகள் மற்றும் அவற்றை எவ்வாறு தடுப்பது என்பதை விளக்குகிறது.
குறுக்கு-தள ஸ்கிரிப்டிங் (XSS) என்பது என்ன?
கிராஸ்-சைட் ஸ்கிரிப்டிங் (XSS) என்பது, தாக்குபவர்கள் நம்பகமான வலைப்பக்கங்களில் தீங்கு விளைவிக்கும் ஸ்கிரிப்டுகளைச் செருக அனுமதிக்கும் ஒரு பாதிப்பு ஆகும். பயனர்கள் இந்தப் பக்கங்களுடன் தொடர்பு கொள்ளும்போது, அந்த ஸ்கிரிப்டுகள் அவர்களின் உலாவிகளில் இயங்குகின்றன. இந்தக் காரணத்தால், XSS பின்வரும் பெரிய அபாயங்களுக்கு வழிவகுக்கலாம்:
- தரவு திருட்டுதாக்குதல் நடத்துபவர்கள் செஷன் குக்கீகள் போன்ற தனிப்பட்ட தகவல்களைத் திருடுகிறார்கள். login சான்றுகளை.
- கடத்தல் அமர்வுதாக்குதல் நடத்துபவர்கள், செயலில் உள்ள பயனர்களின் அமர்வுகளுக்குள் ஊடுருவி, அவர்களைப் போல் ஆள்மாறாட்டம் செய்கிறார்கள்.
- அங்கீகரிக்கப்படாத செயல்கள்தீங்கிழைக்கும் ஸ்கிரிப்டுகள் பாதிக்கப்பட்டவரின் அனுமதியின்றி செயல்களைச் செயல்படுத்துகின்றன.
XSS பாதிப்புகள் பொதுவாகப் பயனர் உள்ளீட்டை முறையாகச் சரிபார்க்காததாலோ அல்லது சுத்திகரிக்காததாலோ ஏற்படுகின்றன. இந்தத் தாக்குதல்கள் எவ்வாறு செயல்படுகின்றன என்பதைப் புரிந்துகொள்வதே அவற்றைத் தடுப்பதற்கான முதல் படியாகும்.
குறுக்கு தள ஸ்கிரிப்டிங் தாக்குதல்களின் வகைகள் மற்றும் நிஜ உலக உதாரணங்கள்
பாதுகாப்பு வல்லுநர்கள் கிராஸ் சைட் ஸ்கிரிப்டிங் (Cross Site Scripting) தாக்குதல்களை ஸ்டோர்டு (Stored), ரிஃப்ளெக்டட் (Reflected), மற்றும் DOM-பேஸ்டு (DOM-Based) XSS என மூன்று முக்கிய வகைகளாகப் பிரிக்கின்றனர். ஒவ்வொரு வகையும் வலைப் பயன்பாடுகளில் உள்ள வெவ்வேறு பலவீனங்களைக் குறிவைத்து, தனித்துவமான விளைவுகளுக்கு வழிவகுக்கிறது. மேலும் விளக்கமாக, ஒவ்வொரு வகையும் எவ்வாறு செயல்படுகிறது மற்றும் அவை ஏற்படுத்தக்கூடிய சேதங்களுக்கான எடுத்துக்காட்டுகள் இங்கே கொடுக்கப்பட்டுள்ளன.
சேமிக்கப்பட்ட குறுக்கு-தள ஸ்கிரிப்டிங் (XSS)
சேமிக்கப்பட்ட XSS, நிலைத்த XSS என்றும் அழைக்கப்படுகிறது, இது தீங்கிழைக்கும் ஸ்கிரிப்டுகள் ஒரு சர்வரில் நிரந்தரமாகச் சேமிக்கப்படும்போது ஏற்படுகிறது. உதாரணமாக, இந்த ஸ்கிரிப்டுகள் ஒரு தரவுத்தளத்திலோ அல்லது பயனர் சுயவிவரத்திலோ சேமிக்கப்படலாம். யாராவது அந்தப் பாதிக்கப்பட்ட வளத்தை அணுகும்போதெல்லாம், அந்த ஸ்கிரிப்ட் தானாகவே இயங்கும்.
தாக்குதல் நடத்துபவர்கள் பொதுவாக அதிகப் போக்குவரத்து உள்ள தளங்களைக் குறிவைக்க சேமிக்கப்பட்ட XSS-ஐப் பயன்படுத்துகின்றனர். தீங்கிழைக்கும் தரவு சேவையகத்திலேயே தங்கிவிடுவதால், அது கண்டறியப்படுவதற்கு முன்பே ஆயிரக்கணக்கான பயனர்களைப் பாதிக்கக்கூடும்.
நிஜ உலக உதாரணம்: ஈபே (2014)
2014-ல், தாக்குதல் நடத்தியவர்கள் தீங்கிழைக்கும் ஜாவாஸ்கிரிப்டை இதில் புகுத்தினர். ஈபே தயாரிப்புப் பட்டியல்கள். ஈபே பயனர் உள்ளீடுகளைச் சரியாகச் சுத்திகரிக்காததால் இது நிகழ்ந்தது. பயனர்கள் பாதிக்கப்பட்ட பட்டியல்களைப் பார்வையிடும்போதெல்லாம், அவர்களின் உலாவிகள் அறியாமல் அந்தத் தீங்கிழைக்கும் ஸ்கிரிப்டை இயக்கின.
விளைவுகள்:
- பாதிக்கப்பட்டவர்கள் ஃபிஷிங் தளங்களுக்குத் திருப்பி விடப்பட்டனர், அங்கு தாக்குதல் நடத்தியவர்கள் திருடினர். login சான்றுகள் மற்றும் தனிப்பட்ட தரவுகள்.
- போதுமான பாதுகாப்பு இல்லாததன் காரணமாக ஈபே நிறுவனம் தனது நற்பெயருக்குக் கணிசமான சேதத்தைச் சந்தித்தது.
- இதன் விளைவாக, வலுவான உள்ளீட்டு சரிபார்ப்பு மற்றும் நிகழ்நேரக் கண்காணிப்பின் அவசியத்தை இந்த வழக்கு எடுத்துக்காட்டியது.
பிரதிபலித்த குறுக்கு-தள ஸ்கிரிப்டிங் (XSS)
தீங்கிழைக்கும் ஸ்கிரிப்டுகள் ஒரு URL அல்லது படிவ உள்ளீட்டில் உட்பொதிக்கப்பட்டு, சர்வரின் பதிலில் பிரதிபலிக்கும்போது பிரதிபலித்த XSS (Reflected XSS) ஏற்படுகிறது. இந்த வகையான குறுக்கு தள ஸ்கிரிப்டிங் (Cross Site Scripting) தாக்குதல், பொதுவாக ஃபிஷிங் இணைப்புகள் மூலம் வழங்கப்படுகிறது மற்றும் பாதிக்கப்பட்டவர் இணைப்பைக் கிளிக் செய்தவுடன் செயல்படுத்தப்படுகிறது.
அதே சமயம், பிரதிபலித்த XSS தனிப்பட்ட பாதிக்கப்பட்டவர்களை பாதித்தாலும், அது கடுமையான விளைவுகளுக்கும் வழிவகுக்கக்கூடும்.
நிஜ உலக உதாரணம்: பிரிட்டிஷ் ஏர்வேஸ் (2018)
பிரிட்டிஷ் ஏர்வேஸ் ஒரு அனுபவத்தை எதிர்கொண்டது. பிரதிபலித்த XSS பாதிப்பு 2018-ல், தாக்குதல் நடத்துபவர்கள் உட்பொதிந்த ஸ்கிரிப்டுகளைக் கொண்ட ஃபிஷிங் இணைப்புகளை உருவாக்கி, பயனர்களை அவற்றைக் கிளிக் செய்ய ஏமாற்றினர்.
விளைவுகள்:
- ஹேக்கர்கள் வாடிக்கையாளர்களின் பெயர்கள், முகவரிகள் மற்றும் பணம் செலுத்தும் அட்டை விவரங்கள் உள்ளிட்ட முக்கியமான தகவல்களைத் திருடினர்.
- 400,000 லட்சத்திற்கும் மேற்பட்ட வாடிக்கையாளர்கள் பாதிக்கப்பட்டதைத் தொடர்ந்து, பிரிட்டிஷ் ஏர்வேஸ் நிறுவனத்திற்கு GDPR-இன் கீழ் £20 மில்லியன் அபராதம் விதிக்கப்பட்டது.
- மொத்தத்தில், இந்த மீறல், குறுக்கு-தள ஸ்கிரிப்டிங் பாதிப்புகளுடன் தொடர்புடைய நிதி மற்றும் சட்டரீதியான அபாயங்களை எடுத்துக்காட்டியது.
DOM-அடிப்படையிலான குறுக்கு-தள ஸ்கிரிப்டிங் (XSS)
தாக்குதல் நடத்துபவர்கள் உலாவியின் அமைப்புகளைக் கையாளும்போது DOM-அடிப்படையிலான XSS ஏற்படுகிறது. ஆவண பொருள் மாதிரி (DOM) சர்வர் தரப்பு பாதிப்புகளைக் குறிவைப்பதற்குப் பதிலாக, இந்தத் தாக்குதல் சர்வர் தரப்பு சரிபார்ப்பை முழுவதுமாகத் தவிர்த்து, பெரும்பாலும் பாதுகாப்பற்ற ஜாவாஸ்கிரிப்ட் முறைகளைப் பயன்படுத்துகிறது. innerHTML or document.write().
விளக்கமாக, DOM அடிப்படையிலான XSS செயல்படுவதற்கான ஒரு உதாரணம் இதோ.
நிஜ உலக உதாரணம்: கிட்ஹப் (2020)
2020-ல், தாக்குதல் நடத்தியவர்கள் ஒரு DOM அடிப்படையிலான XSS பாதிப்பு GitHub-இன் தேடல் செயல்பாட்டில், அவர்கள் சர்வர் பாதுகாப்புகளை மீறி, தேடல் வினவல் உள்ளீடுகளில் தீங்கிழைக்கும் ஸ்கிரிப்டுகளைச் செலுத்தினர்.
விளைவுகள்:
- தாக்குதல் நடத்தியவர்கள் செஷன் குக்கீகள் மற்றும் அங்கீகார டோக்கன்களைத் திருடியதால், களஞ்சியங்களுக்கு அங்கீகரிக்கப்படாத அணுகல் சாத்தியமானது.
- GitHub அந்தப் பிரச்சினையை உடனடியாகச் சரிசெய்தது, ஆனால் இந்தச் சம்பவம் கிளையன்ட் தரப்புப் பாதுகாப்புக் குறைபாடுகளால் ஏற்படும் அபாயங்களை வெளிப்படுத்தியது.
நிகழ்நேரத்தில் அச்சுறுத்தல்களை முறியடிப்பது பற்றி மேலும் அறிய விரும்புகிறீர்களா?
'முன்கூட்டிய எச்சரிக்கை: நிகழ்நேர அச்சுறுத்தலைக் கண்டறிதல் மற்றும் முன்னுரிமையளித்தல்' என்ற எங்கள் வெள்ளை அறிக்கையைப் பதிவிறக்கம் செய்து, உங்கள் மென்பொருள் விநியோகச் சங்கிலியை எவ்வாறு பாதுகாப்பது என்பதைத் தெரிந்துகொள்ளுங்கள்.
குறுக்கு-தள ஸ்கிரிப்டிங்கை (XSS) தடுப்பது எப்படி
குறுக்கு-தள ஸ்கிரிப்டிங்கை (XSS) தடுப்பதற்கு, ஒரு செயலூக்கமான மற்றும் பல அடுக்கு பாதுகாப்பு தேவைப்படுகிறது. இதன் பொருள், பின்வருவனவற்றைக் கையாள்வதாகும்: பாதிப்புகள் உருவாக்கத்தின் ஆரம்பக் கட்டத்திலும், பயன்பாடுகள் பயன்பாட்டிற்கு வந்த பிறகும் தொடர்ந்து பாதுகாப்பளிக்கிறது. சைஜெனியின் தீர்வுகள் இந்த இரு முனைகளையும் உள்ளடக்கி, முழுமையான பாதுகாப்பை உறுதிசெய்யும் வகையில் வடிவமைக்கப்பட்டுள்ளன.
Xygeni-யின் மூலம் பிரச்சனைகளை முன்கூட்டியே கண்டறிதல் SAST
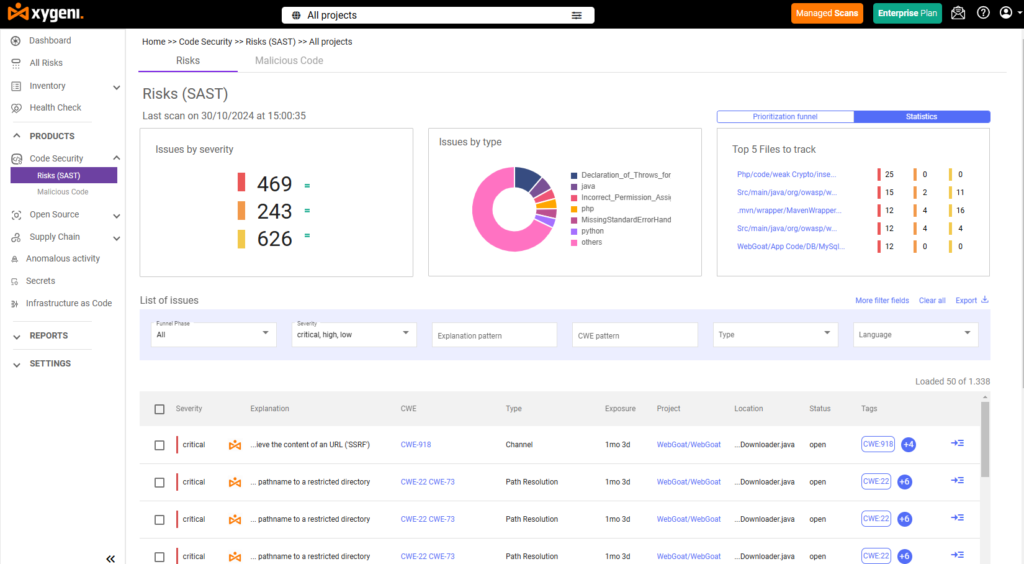
சைஜெனி-யின் நிலையான பயன்பாட்டுப் பாதுகாப்புச் சோதனை (SAST) இந்தக் கருவி டெவலப்பர்களுக்கு ஒரு திருப்புமுனையாகும். நீங்கள் குறியீட்டை எழுதும்போதே அதை ஸ்கேன் செய்து, கிராஸ்-சைட் ஸ்கிரிப்டிங் பாதிப்புகள் உற்பத்தி நிலைக்குச் செல்வதற்கு முன்பே அவற்றைக் கண்டறிகிறது. சுருக்கமாகச் சொன்னால், சிக்கல்களை ஆரம்பத்திலேயே, வேகமாகவும் மலிவாகவும் சரிசெய்ய இது உங்களுக்கு உதவுகிறது.
சைஜெனியை தனித்துவமாக்குவது இதுதான் SAST தனித்து நிற்க:
- நிகழ்நேர விழிப்பூட்டல்கள்நீங்கள் நிரல் எழுதும்போதே பாதுகாப்புக் குறைபாடுகள் குறித்த உடனடிப் பின்னூட்டத்தைப் பெறுங்கள், அதனால் அவற்றை உடனடியாகச் சரிசெய்ய முடியும்.
- துல்லியம்Xygeni, சிக்கல் எங்குள்ளது என்பதை, நிரலின் எந்த வரி என்பதில் கூட, உங்களுக்குத் துல்லியமாகக் காட்டும்.
- தடையற்ற ஒருங்கிணைப்புIntelliJ IDEA, Visual Studio Code போன்ற உங்களுக்குப் பிடித்தமான கருவிகளுடன் சிரமமின்றி இயங்குகிறது. CI/CD pipelines.
- மேம்பட்ட கண்டறிதல்பாதுகாப்பற்ற உள்ளீட்டுக் கையாளுதல் மற்றும் பாதுகாப்பற்ற DOM கையாளுதல்கள் போன்ற சிக்கலான பிரச்சினைகளைக் கண்டறிகிறது.
மொத்தத்தில், சைஜெனி SAST பாதுகாப்புக் குறைபாடுகளை மூலத்திலேயே கண்டறிவதன் மூலம் XSS தாக்குதல்களின் அபாயத்தைக் குறைத்து, உங்கள் நிரலைத் தொடக்கத்திலிருந்தே பாதுகாப்பானதாக ஆக்குகிறது.
இயக்க நேரக் கண்காணிப்பு மூலம் பாதுகாப்புகளை வலுப்படுத்துதல்
உருவாகிவரும் அச்சுறுத்தல்களைத் தடுப்பதற்கு, நிகழ்நேரக் கண்காணிப்பு இன்றியமையாதது. சைஜெனி-யின் கருவிகள், தீங்கிழைக்கும் செயல்பாடுகளைக் கண்டறிந்து நிறுத்துவதன் மூலம் நிகழ்நேரப் பாதுகாப்பை வழங்குகின்றன.
- ஒழுங்கின்மை கண்டறிதல்அங்கீகரிக்கப்படாத ஸ்கிரிப்ட் இயக்கங்கள் போன்ற அசாதாரண செயல்பாடுகளைத் தொடர்ந்து கண்காணிக்கிறது.
- CI/CD ஒருங்கிணைப்புகட்டமைப்புகளும் வரிசைப்படுத்தல்களும் பாதுகாப்பானவை என்பதை உறுதிசெய்ய, அவற்றை தானாகவே ஸ்கேன் செய்கிறது.
- தனிப்பயனாக்கக்கூடிய விதிகள்: நிறுவனத் தேவைகளின் அடிப்படையில் குறிப்பிட்ட எச்சரிக்கைகளை அமைக்கப் பாதுகாப்புக் குழுக்களை இது அனுமதிக்கிறது.
மேலும் விளக்கமாகச் சொன்னால், முரண்பாட்டைக் கண்டறிதல் என்பது, தீங்கிழைக்கும் ஸ்கிரிப்டுகள் DOM-அடிப்படையிலான XSS பாதிப்பைப் பயன்படுத்திக்கொள்வதை உடனடியாகத் தடுத்துவிடும்.
உலாவிக்கு அப்பாற்பட்ட குறுக்கு-தள ஸ்கிரிப்டிங்
கிராஸ் சைட் ஸ்கிரிப்டிங் தாக்குதல்கள் பாரம்பரிய வலைத்தளங்களைத் தாண்டியும் பரவுகின்றன. ஏபிஐ-கள், மொபைல் செயலிகள் மற்றும் ஐஓடி சாதனங்களும் இதற்குப் பாதிக்கப்படக்கூடியவை:
- API கள்தாக்குதல் நடத்துபவர்கள், முறையாகச் சரிபார்க்கப்படாத API எண்ட்பாயிண்ட்களில் தீங்கிழைக்கும் குறியீட்டைச் செலுத்தி, முக்கியமான தரவுகளை வெளிப்படுத்த முடியும்.
- உதாரணமாகஹேக்கர்கள் ஒரு ஏபிஐ எண்ட்பாயிண்ட்டைத் தவறாகப் பயன்படுத்தி வாடிக்கையாளர் கணக்கு விவரங்களை அணுகியதால், ஒரு நிதிச் செயலி ஊடுருவப்பட்டது.
- மொபைல் பயன்பாடுகள்பாதுகாப்பற்ற கட்டமைப்புகளும் செயலிக்குள்ளான உலாவிகளும், மொபைல் செயலிகளை XSS தாக்குதலுக்கு உள்ளாக்குகின்றன.
- IoT சாதனங்கள்தாக்குதல் நடத்துபவர்கள் ஸ்மார்ட் ஹோம் சாதனங்களில் உள்ள வலை இடைமுகங்களை ஊடுருவி, நெட்வொர்க்குகளின் மீது கட்டுப்பாட்டைப் பெற முடியும்.
இந்த சூழலில், இந்த அமைப்புகளைப் பாதுகாப்பதற்கு உள்ளீட்டு சரிபார்ப்பும் இயக்க நேரக் கண்காணிப்பும் இன்றியமையாதவை.
குறுக்கு தள ஸ்கிரிப்டிங் தாக்குதல்களுக்கு எதிராக உங்கள் பயன்பாடுகளைப் பாதுகாத்தல்
கிராஸ்-சைட் ஸ்கிரிப்டிங் ஒரு பெரும் அச்சுறுத்தலாக நீடிக்கிறது, ஆனால் சைஜெனி வழங்கும் தீர்வுகள் நிறுவனங்கள் முன்னணியில் இருக்க உதவுகின்றன. கிராஸ்-சைட் ஸ்கிரிப்டிங் என்றால் என்ன என்பதைப் புரிந்துகொள்வது மற்றும் போன்ற மேம்பட்ட கருவிகளைப் பயன்படுத்துவது... SAST மேலும், இயங்குநேரக் கண்காணிப்பு, மென்பொருள் உருவாக்குநர்களுக்குப் பாதுகாப்புக் குறைபாடுகளை நீக்கவும், பயன்பாடுகளை நிகழ்நேரத்தில் பாதுகாக்கவும் உதவுகிறது.
அடுத்த மீறலுக்காகக் காத்திருக்க வேண்டாம் - ஒரு டெமோ பதிவு மேலும், உங்கள் பாதுகாப்புகளை வலுப்படுத்த சைஜெனி வழங்கும் தீர்வுகளை இன்றே ஆராயுங்கள்.
குறுக்கு-தள ஸ்கிரிப்டிங்கை (XSS) தடுப்பதற்கு, ஒரு செயலூக்கமான மற்றும் பல அடுக்கு பாதுகாப்பு தேவைப்படுகிறது. இதன் பொருள், பின்வருவனவற்றைக் கையாள்வதாகும்: பாதிப்புகள் உருவாக்கத்தின் ஆரம்பக் கட்டத்திலும், பயன்பாடுகள் பயன்பாட்டிற்கு வந்த பிறகும் தொடர்ந்து பாதுகாப்பளிக்கிறது. சைஜெனியின் தீர்வுகள் இந்த இரு முனைகளையும் உள்ளடக்கி, முழுமையான பாதுகாப்பை உறுதிசெய்யும் வகையில் வடிவமைக்கப்பட்டுள்ளன.
Xygeni-யின் மூலம் பிரச்சனைகளை முன்கூட்டியே கண்டறிதல் SAST
சைஜெனி-யின் நிலையான பயன்பாட்டுப் பாதுகாப்புச் சோதனை (SAST) இந்தக் கருவி டெவலப்பர்களுக்கு ஒரு திருப்புமுனையாகும். நீங்கள் குறியீட்டை எழுதும்போதே அதை ஸ்கேன் செய்து, கிராஸ்-சைட் ஸ்கிரிப்டிங் பாதிப்புகள் உற்பத்தி நிலைக்குச் செல்வதற்கு முன்பே அவற்றைக் கண்டறிகிறது. சுருக்கமாகச் சொன்னால், சிக்கல்களை ஆரம்பத்திலேயே, வேகமாகவும் மலிவாகவும் சரிசெய்ய இது உங்களுக்கு உதவுகிறது.
சைஜெனியை தனித்துவமாக்குவது இதுதான் SAST தனித்து நிற்க:
- நிகழ்நேர விழிப்பூட்டல்கள்நீங்கள் நிரல் எழுதும்போதே பாதுகாப்புக் குறைபாடுகள் குறித்த உடனடிப் பின்னூட்டத்தைப் பெறுங்கள், அதனால் அவற்றை உடனடியாகச் சரிசெய்ய முடியும்.
- துல்லியம்Xygeni, சிக்கல் எங்குள்ளது என்பதை, நிரலின் எந்த வரி என்பதில் கூட, உங்களுக்குத் துல்லியமாகக் காட்டும்.
- தடையற்ற ஒருங்கிணைப்புIntelliJ IDEA, Visual Studio Code போன்ற உங்களுக்குப் பிடித்தமான கருவிகளுடன் சிரமமின்றி இயங்குகிறது. CI/CD pipelines.
- மேம்பட்ட கண்டறிதல்பாதுகாப்பற்ற உள்ளீட்டுக் கையாளுதல் மற்றும் பாதுகாப்பற்ற DOM கையாளுதல்கள் போன்ற சிக்கலான பிரச்சினைகளைக் கண்டறிகிறது.
மொத்தத்தில், சைஜெனி SAST பாதுகாப்புக் குறைபாடுகளை மூலத்திலேயே கண்டறிவதன் மூலம் XSS தாக்குதல்களின் அபாயத்தைக் குறைத்து, உங்கள் நிரலைத் தொடக்கத்திலிருந்தே பாதுகாப்பானதாக ஆக்குகிறது.
இயக்க நேரக் கண்காணிப்பு மூலம் பாதுகாப்புகளை வலுப்படுத்துதல்
உருவாகிவரும் அச்சுறுத்தல்களைத் தடுப்பதற்கு, நிகழ்நேரக் கண்காணிப்பு இன்றியமையாதது. சைஜெனி-யின் கருவிகள், தீங்கிழைக்கும் செயல்பாடுகளைக் கண்டறிந்து நிறுத்துவதன் மூலம் நிகழ்நேரப் பாதுகாப்பை வழங்குகின்றன.
- ஒழுங்கின்மை கண்டறிதல்அங்கீகரிக்கப்படாத ஸ்கிரிப்ட் இயக்கங்கள் போன்ற அசாதாரண செயல்பாடுகளைத் தொடர்ந்து கண்காணிக்கிறது.
- CI/CD ஒருங்கிணைப்புகட்டமைப்புகளும் வரிசைப்படுத்தல்களும் பாதுகாப்பானவை என்பதை உறுதிசெய்ய, அவற்றை தானாகவே ஸ்கேன் செய்கிறது.
- தனிப்பயனாக்கக்கூடிய விதிகள்: நிறுவனத் தேவைகளின் அடிப்படையில் குறிப்பிட்ட எச்சரிக்கைகளை அமைக்கப் பாதுகாப்புக் குழுக்களை இது அனுமதிக்கிறது.
மேலும் விளக்கமாகச் சொன்னால், முரண்பாட்டைக் கண்டறிதல் என்பது, தீங்கிழைக்கும் ஸ்கிரிப்டுகள் DOM-அடிப்படையிலான XSS பாதிப்பைப் பயன்படுத்திக்கொள்வதை உடனடியாகத் தடுத்துவிடும்.
உலாவிக்கு அப்பாற்பட்ட குறுக்கு-தள ஸ்கிரிப்டிங்
கிராஸ் சைட் ஸ்கிரிப்டிங் தாக்குதல்கள் பாரம்பரிய வலைத்தளங்களைத் தாண்டியும் பரவுகின்றன. ஏபிஐ-கள், மொபைல் செயலிகள் மற்றும் ஐஓடி சாதனங்களும் இதற்குப் பாதிக்கப்படக்கூடியவை:
- API கள்தாக்குதல் நடத்துபவர்கள், முறையாகச் சரிபார்க்கப்படாத API எண்ட்பாயிண்ட்களில் தீங்கிழைக்கும் குறியீட்டைச் செலுத்தி, முக்கியமான தரவுகளை வெளிப்படுத்த முடியும்.
- உதாரணமாகஹேக்கர்கள் ஒரு ஏபிஐ எண்ட்பாயிண்ட்டைத் தவறாகப் பயன்படுத்தி வாடிக்கையாளர் கணக்கு விவரங்களை அணுகியதால், ஒரு நிதிச் செயலி ஊடுருவப்பட்டது.
- மொபைல் பயன்பாடுகள்பாதுகாப்பற்ற கட்டமைப்புகளும் செயலிக்குள்ளான உலாவிகளும், மொபைல் செயலிகளை XSS தாக்குதலுக்கு உள்ளாக்குகின்றன.
- IoT சாதனங்கள்தாக்குதல் நடத்துபவர்கள் ஸ்மார்ட் ஹோம் சாதனங்களில் உள்ள வலை இடைமுகங்களை ஊடுருவி, நெட்வொர்க்குகளின் மீது கட்டுப்பாட்டைப் பெற முடியும்.
இந்த சூழலில், இந்த அமைப்புகளைப் பாதுகாப்பதற்கு உள்ளீட்டு சரிபார்ப்பும் இயக்க நேரக் கண்காணிப்பும் இன்றியமையாதவை.
குறுக்கு தள ஸ்கிரிப்டிங் தாக்குதல்களுக்கு எதிராக உங்கள் பயன்பாடுகளைப் பாதுகாத்தல்
கிராஸ்-சைட் ஸ்கிரிப்டிங் ஒரு பெரும் அச்சுறுத்தலாக நீடிக்கிறது, ஆனால் சைஜெனி வழங்கும் தீர்வுகள் நிறுவனங்கள் முன்னணியில் இருக்க உதவுகின்றன. கிராஸ்-சைட் ஸ்கிரிப்டிங் என்றால் என்ன என்பதைப் புரிந்துகொள்வது மற்றும் போன்ற மேம்பட்ட கருவிகளைப் பயன்படுத்துவது... SAST மேலும், இயங்குநேரக் கண்காணிப்பு, மென்பொருள் உருவாக்குநர்களுக்குப் பாதுகாப்புக் குறைபாடுகளை நீக்கவும், பயன்பாடுகளை நிகழ்நேரத்தில் பாதுகாக்கவும் உதவுகிறது.
XSS உற்பத்தி நிலையை அடைவதற்கு முன்பே அதைக் கண்டறியத் தயாரா? ஒரு டெமோ பதிவு மற்றும் சைஜெனி எப்படி என்று பாருங்கள் SAST மற்றும் இயக்க நேரக் கண்காணிப்பு ஆகியவை இணைந்து செயல்படுகின்றன.

FAQ
XSS-இன் மூன்று வகைகள் யாவை?
சேமிக்கப்பட்ட (நிலையான) XSS ஆனது, ஒரு தீங்கிழைக்கும் ஸ்கிரிப்டை சர்வரில் சேமித்து வைக்கிறது, அதனால் அது ஒவ்வொரு பார்வையாளருக்கும் இயங்குகிறது. பிரதிபலித்த XSS ஆனது, அந்த ஸ்கிரிப்டை ஒரு URL அல்லது படிவ உள்ளீட்டில் உட்பொதிக்கிறது; பாதிக்கப்பட்டவர் வடிவமைக்கப்பட்ட இணைப்பைக் கிளிக் செய்யும்போது அது ஒருமுறை செயல்படுத்தப்படுகிறது. DOM-அடிப்படையிலான XSS ஆனது, சர்வர் தரப்புப் பாதுகாப்புகளை முழுமையாகத் தவிர்த்து, உலாவியின் ஆவணப் பொருள் மாதிரியை (Document Object Model) நேரடியாகக் கையாளுகிறது.
XSS இன்னமும் ஒரு பொதுவான பாதிப்புப் பாதிப்பாக இருக்கிறதா?
ஆம். XSS ஆனது, சேமிக்கப்பட்ட, பிரதிபலிக்கப்பட்ட மற்றும் DOM அடிப்படையிலான வகைகள் உட்பட, eBay, பிரிட்டிஷ் ஏர்வேஸ் மற்றும் GitHub போன்ற முக்கிய தளங்களில் பாதுகாப்பு மீறல்களை ஏற்படுத்தியுள்ளது. இது தீர்க்கப்பட்ட ஒரு பிரச்சனையாக இல்லாமல், பல்வேறு வகையான பயன்பாடுகளில் ஒரு தீவிரமான அபாயமாகவே நீடிக்கிறது என்பதைக் காட்டுகிறது.
XSS இணையதளங்களைத் தவிர வேறு எதையும் பாதிக்க முடியுமா?
ஆம். உள்ளீடு முறையாகச் சரிபார்க்கப்படாதபோது, API-கள், மொபைல் செயலிகள் மற்றும் IoT சாதனங்கள் ஆகிய அனைத்தும் XSS-பாணி ஊடுருவலுக்கு ஆளாகக்கூடியவை. ஒரு பாரம்பரிய வலைப்பக்கத்தைப் போலவே, பாதுகாப்பற்ற API எண்ட்பாயிண்ட் அல்லது செயலிக்குள் இருக்கும் உலாவியையும் சுரண்டிக்கொள்ள முடியும்.
XSS உற்பத்தி நிலையை அடைவதற்கு முன்பே அதை எவ்வாறு கண்டறிவது?
நிலையான பயன்பாட்டுப் பாதுகாப்புச் சோதனை (SASTகுறியீடு எழுதப்படும்போதே அதை ஸ்கேன் செய்து, வெளியிடுவதற்கு முன்பு பாதுகாப்பற்ற உள்ளீட்டுக் கையாளுதல் அல்லது DOM கையாளுதலைக் கண்டறிந்து சுட்டிக்காட்டுகிறது. அதன்பிறகு, இயக்க நேரக் கண்காணிப்பு மற்றும் முரண்பாடு கண்டறிதல் ஆகியவை இதை உள்ளடக்குகின்றன. SAST பார்க்க முடியவில்லை, தயாரிப்பின்போது வழக்கத்திற்கு மாறான திரைக்கதை செயல்பாடுகள் நேரடியாக நிகழ்கின்றன.
