






எட்டு மாதங்களில் மூன்று முறை, அதே npm வார்ம் தாக்குதல் முறை பலனளித்தது. வெவ்வேறு தாக்குதல் நடத்துபவர்கள், வெவ்வேறு பேக்கேஜ்கள், அதே செயல்முறை, மற்றும் ஒவ்வொரு முறையும் அது சாத்தியமாவதற்குக் காரணமான, வெளியீட்டிற்கும் கண்டறிதலுக்கும் இடையிலான அதே கால இடைவெளி. npm வார்ம் என்றால் உண்மையில் என்ன என்றும், இந்த முறை ஏன் சரிசெய்யப்படாமல் மீண்டும் மீண்டும் நிகழ்கிறது என்றும் நீங்கள் கேட்டால், அதற்கான நேர்மையான பதில் இதுதான்: சம்பவங்கள், செயல்முறைகள், மற்றும் ஒரு வலுவான பாதுகாப்பு கட்டமைப்பு கூட இன்னும் திறந்து வைக்கும் ஒரே இடைவெளி.
npm வார்ம் என்றால் என்ன?
npm வார்ம் என்பது npm ரெஜிஸ்ட்ரியில் வெளியிடப்படும் ஒரு தீங்கிழைக்கும் குறியீடாகும். இது இயங்கத் தொடங்கியவுடன், பொதுவாக ஒரு பராமரிப்பாளரின் வெளியீட்டு நற்சான்றுகளைத் திருடி, அவற்றைப் பயன்படுத்தி அவர் கட்டுப்படுத்தும் ஒவ்வொரு தொகுப்பிலும் அதே பேலோடைச் செலுத்துவதன் மூலம், தானாகவே மற்ற தொகுப்புகளுக்கும் பரவுகிறது. இது அதன் வழக்கமான அர்த்தத்தில் ஒரு "வார்ம்" ஆகும்: யாராவது வேண்டுமென்றே அதை நிறுவுவதற்காக அது காத்திருக்காது; அது தானாகவே, ஒரு தொகுப்பிலிருந்து மற்றொரு தொகுப்பிற்கும், ஒரு கணக்கிலிருந்து மற்றொரு கணக்கிற்கும், இயந்திர வேகத்தில் பரவுகிறது.
அந்தத் தன்னியக்கப் பரவல்தான் ஒரு npm வார்ம் சம்பவத்தை ஒரு சாதாரண தீங்கிழைக்கும் தொகுப்பிலிருந்து வேறுபடுத்துகிறது. ஒரு ஒற்றைத் தீய தொகுப்பு என்பது வைக்கோல் போரில் உள்ள ஒரு ஊசி போன்றது. ஒரு npm வார்ம், பாதிக்கப்பட்ட ஒவ்வொரு மெயின்டெய்னரையும் ஒரு புதிய விநியோகப் புள்ளியாக மாற்றுகிறது, மேலும் அந்த வைக்கோல் போர் தனக்கான ஊசிகளைத் தானே உருவாக்கத் தொடங்குகிறது.
இதுவரையிலான மிகப்பெரிய npm வார்ம் சம்பவங்கள்
கடந்த ஆண்டில் npm வார்ம் பேட்டர்ன் மூன்று நிஜ உலகச் சோதனைகளுக்கு உட்படுத்தப்பட்டது, அவற்றில் ஒவ்வொன்றும் முந்தையதை விட அதிக செயல்திறன் மிக்கதாக இருந்தது:
- ஷாய்-ஹுலுத் (செப்டம்பர் 2025). ஆவணப்படுத்தப்பட்ட முதல் தானாகப் பரவும் npm வார்ம் இதுவாகும். இது பராமரிப்பாளரின் நற்சான்றுகளைத் திருடி, பின்னர் அவற்றைப் பயன்படுத்தி அந்தப் பராமரிப்பாளரின் கட்டுப்பாட்டில் உள்ள ஒவ்வொரு தொகுப்பின் தீங்கிழைக்கும் பதிப்புகளையும் வெளியிட்டது. இதன் மூலம், டெவலப்பர்களையே அந்த வார்மின் அடுத்த கட்டத்திற்கான விநியோகக் கருவியாக மாற்றியது.
- ஆக்சியோஸ் (மார்ச் 2026). ஒரு தொகுப்பிற்குள் மறைக்கப்பட்டிருந்த தேச-அரசு தீம்பொருள், வாரத்திற்குச் சுமார் 100 மில்லியன் முறை இழுக்கப்பட்டது. இது, பரவல் என்ற கண்ணோட்டத்தில் ஒரு வார்ம் அல்ல; ஆனால், ஷாய்-ஹுலுட் பயன்படுத்திய அதே npm சூழலமைப்பு நம்பகத்தன்மை மாதிரியானது, உண்மையிலேயே மிகப்பெரிய அளவில் ஒரு பேலோடைச் சுமந்து செல்ல முடியும் என்பதற்கான சான்றாகும்.
- SAP npm (ஏப்ரல் 2026). அசல் சம்பவம் நடந்து ஒரு வருடத்திற்கும் குறைவான காலத்திலேயே, அதே புழுவின் செயல்பாடு பெரிய அளவில் மீண்டும் நிகழ்த்தப்பட்டது. இது அக்காலத்தில் ஒரு மினி ஷாய்-ஹுலுட் என்று விவரிக்கப்பட்டது. அதன் இயங்குமுறை மாறவில்லை. தற்காப்பு வழிமுறைகளும் பெரும்பாலும் மாறவில்லை.
மூன்று npm வார்ம் சம்பவங்கள், ஒரு மீண்டும் மீண்டும் வரும் முறைநம்பகமான ஒரு வெளியீட்டாளரின் பாதுகாப்பை மீறி, அவர்களின் சான்றுகளைப் பயன்படுத்தி தானாகவே பரப்பி, வெளியீட்டிற்கும் சமூகக் கண்டறிதலுக்கும் இடையிலான இடைவெளியை மீதமுள்ளவற்றைச் செய்ய நம்புங்கள்.
மீண்டும் மீண்டும் வரும் முறை
குறிப்பிட்ட விவரங்களை நீக்கிப் பார்த்தால், ஒவ்வொரு npm வார்ம் சம்பவமும் ஒரே மாதிரியான நான்கு அம்சங்களையே பின்பற்றுகிறது:
- கணக்கு முடக்கம். ஒரு பராமரிப்பாளரின் வெளியீட்டு டோக்கன், npm loginஅல்லது, CI நற்சான்றிதழ் திருடப்படுகிறது, இது பொதுவாக ஃபிஷிங், கசிந்த இரகசியம், அல்லது அவர்களின் சொந்த சங்கிலித் தொடரில் மேலும் மேலே உள்ள சமரசம் செய்யப்பட்ட சார்புநிலை ஆகியவற்றின் மூலம் நிகழ்கிறது.
- அமைதியான ஊசி. தாக்குதல் நடத்துபவர், முறையான மற்றும் நம்பகமான ஒரு தொகுப்பின் புதிய பதிப்பை, தீங்கிழைக்கும் குறியீடு சேர்க்கப்பட்ட நிலையில் வெளியிடுகிறார். இது பெரும்பாலும், யாராவது அதை நிறுவிய உடனேயே தானாக இயங்கும் ஒரு போஸ்ட்இன்ஸ்டால் அல்லது பிற வாழ்க்கைச் சுழற்சி ஸ்கிரிப்ட்டின் உள்ளே அமைந்திருக்கும்.
- தானியங்கி பரவல். பாதிக்கப்பட்ட மெயின்டெய்னர் மற்ற பேக்கேஜ்களைக் கட்டுப்படுத்தினால், அல்லது அந்தத் தீங்கிழைக்கும் ஸ்கிரிப்ட்டே மேலும் நற்சான்றுகளைச் சேகரித்தால், தாக்குபவரின் மேலதிக நடவடிக்கையின்றி அந்தப் புழு அடுத்த பேக்கேஜுக்கும் அடுத்த மெயின்டெய்னருக்கும் பரவுகிறது.
- கண்டறிதல் தாமதம். யாராவது அதைக் கவனித்து, புகாரளித்து, அது நீக்கப்படும் வரை, அந்தத் தொகுப்பு ரெஜிஸ்ட்ரியில் யாராலும் நிறுவக்கூடிய நிலையில் அப்படியே இருக்கும். சில சம்பவங்களுக்கு மணிநேரங்களாகவும், மற்றவற்றுக்கு நாட்களாகவும் நீடிக்கும் அந்தத் தாமதமே, அந்தப் புழுவுக்குத் தேவைப்படும் முழு கால அவகாசமாகும்.
பாதுகாப்பைப் பொறுத்தவரை, நான்காவது துடிப்புதான் உண்மையில் முக்கியமானது என்பதை உணர்ந்துகொள்வது. ஒரு npm வார்ம் சம்பவத்திற்கான ஒவ்வொரு தணிப்பு உத்தியும், அதன் சாராம்சத்தில், அந்தக் கண்டறிதல் தாமதத்தைக் குறைப்பதற்கான அல்லது கடந்து செல்வதற்கான ஒரு முயற்சியே ஆகும்.
மேற்கோள் காட்டத் தகுந்த ஒரு கட்டமைப்பு: குளிர்விப்புச் சிக்கலுக்கு SIP-இன் தீர்வு
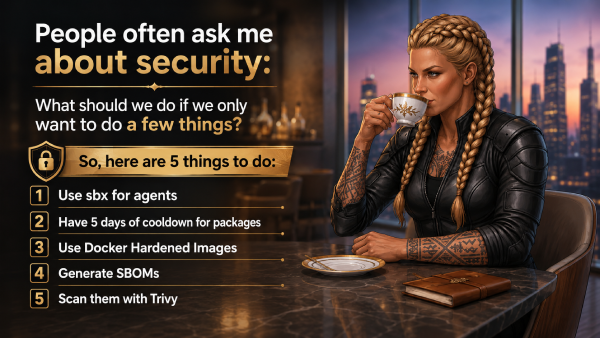
இந்த முறைமைக்கான எல்லா பதில்களும் ஒரு விற்பனையாளரிடமிருந்து வருவதில்லை. மிகத் தெளிவான பதில்களில் ஒன்று... SIP, முகமது-அலி அஃராபியின் உடனடி பாதுகாப்புத் திட்டம்SafeDev அமர்வின் முடிவில் கேட்கப்பட்ட, “நம்மால் சில விஷயங்களை மட்டுமே செய்ய முடியும் என்றால், முதலில் என்ன செய்ய வேண்டும்?” என்ற மிகவும் நடைமுறை சார்ந்த கேள்வியிலிருந்து உருவான, மென்பொருள் விநியோகச் சங்கிலி இடருக்கான ஐந்து கட்டுப்பாடுகளைக் கொண்ட அவசரகாலக் கட்டமைப்பு இது.
SIP-இன் இரண்டாவது கட்டுப்பாடு, npm வார்ம் சிக்கலை நேரடியாகக் குறிவைக்கிறது: சரிபார்க்கப்படாத சார்புகளை ஐந்து நாள் இடைநிறுத்தக் காலத்துடன் முடக்குவது, மற்றும் வாழ்க்கைச் சுழற்சி ஸ்கிரிப்டுகளை முடக்குவது, இதன் மூலம் தீங்கிழைக்கும் போஸ்ட்இன்ஸ்டால், நிறுவலின் போது தானாகவே இயங்க முடியாது. நடைமுறையில், அது min-release-age=5 மற்றும் ignore-scripts=true ஒரு திட்டத்தில் .npmrcஇது CI-இல் அமல்படுத்தப்படுவதால், நேற்று வெளியிடப்பட்ட ஒரு பேக்கேஜை லாக்ஃபைல் மூலம் அமைதியாக ரிசால்வ் செய்ய முடியாது. இது உண்மையிலேயே ஒரு சிறந்த, குறைந்த முயற்சியிலான கட்டுப்பாடு ஆகும், மேலும் ஒவ்வொரு npm வார்ம் சம்பவமும் சார்ந்திருக்கும் அதே கண்டறிதல் தாமதத்தை இது நேரடியாகக் குறிவைக்கிறது. மேலும் அறிய:
கூல்டவுன் விண்டோ இன்னும் ஒரு இடைவெளியை விட்டுச்செல்லும் இடத்தில்
காத்திருப்புக் காலம் என்பது ஒரு பந்தயம் போன்றது: அதாவது, அந்தக் காத்திருப்புக் காலம் முடிவதற்குள் சமூகம் ஒரு தீங்கிழைக்கும் தொகுப்பைக் கவனித்து அதைப் புகாரளிக்கும் என்பதுதான் அது. பெரும்பாலான நேரங்களில், அந்தப் பந்தயம் பலனளிக்கிறது. சமரசம் செய்யப்பட்ட தொகுப்புகளில் கணிசமான பங்கு, அவை வெளியிடப்பட்ட முதல் சில நாட்களுக்குள்ளேயே அடையாளம் காட்டப்படுகின்றன. இதனால்தான் ஐந்து நாள் காலக்கெடு என்பது ஒரு நியாயமான இயல்புநிலையாக உள்ளது.
ஆனால், ஒரு npm வார்ம் ஒரு வழக்கமான தீங்கிழைக்கும் தொகுப்பைப் போல செயல்படுவதில்லை, மேலும் அது ஒரு நிலையான கூல்டவுன் உங்களுக்கு என்ன செய்ய முடியும், என்ன செய்ய முடியாது என்பதை மாற்றுகிறது.
முன் இருக்க வேண்டும்cisவேகத்தைப் பற்றி: வேகமாகப் பரவும் ஒரு வார்ம், கூல்டவுனையே முறியடித்துவிடாது. நீங்கள் ஒரு கண்டிப்பான குறைந்தபட்ச வெளியீட்டு வயதை அமல்படுத்தினால், அந்த ஆரம்ப அலையின் போது வெளியிடப்பட்ட பேக்கேஜ்கள், இடைப்பட்ட காலத்தில் அந்த வார்ம் எத்தனை பேக்கேஜ்களைப் பாதித்தாலும், ஒரு பில்டில் நுழைவதற்கு மிகவும் புதியதாகவே இருக்கும். வேகம் முக்கியமானது, ஆனால் அது கூல்டவுனைப் பயன்படுத்தாத, தங்களுக்குக் கீழ் உள்ள அனைவருக்கும் முக்கியமானது; ஏற்கனவே அமல்படுத்தப்பட்ட ஒன்றை முறியடிப்பதற்காக அல்ல.
உண்மையான வரம்பு என்பது பொறுமைதான். மிகவும் கவனமாகத் திட்டமிடப்பட்ட ஒரு பேலோட், காத்திருப்புக் காலத்திற்குப் பிறகும் செயலற்று இருக்கலாம்; நாட்கள் கடந்து, அந்தத் தொகுப்பு 'நம்பகமான' நிலைக்கு முதிர்ந்த பின்னரே அது செயல்படத் தொடங்கும்.cisஏனென்றால், ஒரு கூல்டவுன் கண்காணித்துக் கொண்டிருக்கிறது என்பது அதற்குத் தெரியும். அதுபோன்ற ஒரு சூழ்நிலையில்தான், ஒரு நிலையான கூல்டவுன் மட்டும் போதுமானதாக இருக்காது. மேலும், சரியாக இந்தச் சூழலில்தான் MEW-இன் ஆதார அடிப்படையிலான கண்டறிதல் போன்ற ஒன்று, அதற்குப் பதிலாக அல்லாமல், அதனுடன் சேர்ந்தே செயல்பட வேண்டும்.
இந்த இரண்டு தோல்வி முறைகளுமே SIP-இன் சிந்தனையில் உள்ள குறைபாடுகள் அல்ல. ஒரு இடைநிறுத்தம் என்பது சமூகக் கண்டறிதலுக்கான ஒரு பந்தயம், மேலும் சமூகக் கண்டறிதலுக்கு ஒரு வரம்பு உண்டு: இதுவரை யாரும் புகாரளிக்காத ஒன்றை அதனால் கண்டறிய முடியாது. இது SIP-க்கு மட்டுமேயான ஒரு குறைபாடு அல்ல; மாறாக, ஒரு கையொப்பம், ஓர் அறிவுரை, அல்லது ஒரு பொது அறிக்கை வெளிவரும் வரை காத்திருந்து செயல்படும் எந்தவொரு பாதுகாப்பு முறையின் கட்டமைப்பு ரீதியான வரம்பாகும்.
MEW கூல்டவுன்-விண்டோ இடைவெளியை எவ்வாறு மூடுகிறது
இது முன்cisஇடைவெளி Xygeni-யின் தீம்பொருள் முன்கூட்டிய எச்சரிக்கை (MEW) இது மூடுவதற்காகவே உருவாக்கப்பட்டுள்ளது. சமூக அறிக்கைகள் அல்லது வெளியிடப்பட்ட கையொப்பத்திற்காகக் காத்திருப்பதற்குப் பதிலாக, புதிய தொகுப்புகள் மற்றும் பதிப்புகள் வெளியிடப்படும்போது MEW தொடர்ந்து NPM, PyPI மற்றும் Maven ஆகியவற்றை ஸ்கேன் செய்து, அறியப்பட்ட அச்சுறுத்தல்களுடன் ஒப்பிடுவதை விடுத்து அவற்றின் நடத்தையைப் பகுப்பாய்வு செய்கிறது. ஏதேனும் தீங்கிழைப்பதாகத் தோன்றினால், அது தனிமைப்படுத்தப்பட்டு, அந்தக் கண்டுபிடிப்பு பொது வெளியீட்டிற்குப் பிறகு அல்லாமல், அதற்கு முன்பே பாதுகாப்பு ஆராய்ச்சியாளர்களால் உறுதிப்படுத்தப்படுகிறது.
மேலே உள்ள இரண்டு npm வார்ம் செயலிழப்பு முறைகளுக்கும் அந்த வேறுபாடு முக்கியமானது. வேகமாகப் பரவும் ஒரு வார்மிற்கு எதிராக, கூல்டவுன் அனுமானிக்கும் ஐந்து நாட்கள் முன்-அடையாளக் கண்டறிதலுக்குத் தேவையில்லை. பொறுமையுடன், செயலற்று இருக்கும் ஒரு பேலோடிற்கு எதிராக, MEW-இன் நடத்தைப் பகுப்பாய்வு அதன் வயதையோ அல்லது நற்பெயரையோ தேடுவதில்லை; மாறாக, அந்தக் குறியீடு உண்மையில் என்ன செய்கிறது என்பதையே தேடுகிறது. எனவே, கூல்டவுன் நேரம் முடியும் வரை காத்திருப்பது தாக்குபவருக்கு எந்தப் பயனையும் அளிக்காது.
MEW-இன் டிபென்டென்சி ஃபயர்வால் இதை நிறுவலின்போதே விரிவுபடுத்துகிறது, முந்தைய சோதனைகளைத் தாண்டி வந்தாலும் ஒரு தீங்கிழைக்கும் தொகுப்பை நிகழ் நேரத்தில் தடுக்கிறது, மேலும் இதே கண்டறிதல் அடுக்கு மற்ற பகுதிகளையும் உள்ளடக்கியுள்ளது. CI/CD ஒரு npm வார்ம் சம்பவத்தின் ஒரு பக்கம்: கிளையைத் திறந்து, ஊசி செலுத்தி, மீண்டும் பூட்டும் முறை, இது ஒரு தாக்குபவர் தீங்கிழைக்கும் உள்ளடக்கத்தைச் செலுத்த அனுமதிக்கிறது. commit மேலும், அது நடந்தாலும் முழுமையான தணிக்கைப் பதிவேட்டை விட்டுச்செல்லும் வகையில், தங்கள் தடயங்களை அமைதியாக மறைத்துவிடுவார்கள்.
SIP மற்றும் MEW ஆகியவை ஒரே கேள்விக்கு வெவ்வேறு அடுக்குகளில் பதிலளிக்கின்றன.
இவற்றில் எதுவும் SIP-இன் கூல்டவுன் கட்டுப்பாட்டைத் தவறானதாக ஆக்குவதில்லை. மேலும், இதைத் தெளிவாகச் சொல்வது அவசியம்: லைஃப்சைக்கிள் ஸ்கிரிப்டுகள் முடக்கப்பட்ட நிலையில் உள்ள ஐந்து நாள் கூல்டவுன் என்பது, ஒரு சாதாரண npm வார்ம் சம்பவத்திற்கு எதிராக ஒரு குழு செயல்படுத்தக்கூடிய வேகமான, மலிவான பாதுகாப்பு முறைகளில் ஒன்றாகும். மேலும், இது எந்தவொரு தீவிரமான விநியோகச் சங்கிலியை வலுப்படுத்தும் திட்டத்திலும் இடம்பெற வேண்டிய ஒன்றாகும். ஆனால், அதன் வடிவமைப்பின்படி, சமூகம் இன்னும் கண்டறியாதவற்றைக் கண்டறிவது அதனால் இயலாது. அது, கூல்டவுனுக்குப் பதிலாக அல்லாமல், அதன் கீழ் இயங்கும் தொடர்ச்சியான, நடத்தை அடிப்படையிலான கண்டறிதலின் பணியாகும்.
இந்த இரண்டு அணுகுமுறைகளும் ஒன்றிணைந்து, ஒரே சிக்கலின் இரு முனைகளையும் கையாளுகின்றன: SIP கட்டமைப்பை வலுப்படுத்துகிறது. pipelineஅறியப்பட்ட, வெளிப்படுத்தப்பட்ட அச்சுறுத்தல் சூழலைச் சுற்றி சார்பு முடக்கம் மற்றும் கண்டெய்னர் இமேஜ் ஆகியவை செயல்படும் அதே வேளையில், MEW-இன் முன்-கையொப்பக் கண்டறிதல், இன்னும் வெளிப்படுத்தப்படாத npm வார்ம் சம்பவங்களைக் கையாளுகிறது; அதாவது, ஒரு கூல்டவுன் விண்டோ அதன் சொந்த தர்க்கத்தின்படி வரவிருப்பதை முன்கூட்டியே பார்க்க முடியாத சம்பவங்களை இது உள்ளடக்குகிறது.

FAQ
npm வார்ம் என்றால் என்ன என்பதை ஒரே வாக்கியத்தில் கூறுங்கள்.
npm-இல் வெளியிடப்படும் தீங்கிழைக்கும் குறியீடு, பொதுவாக ஒரு பராமரிப்பாளரின் நற்சான்றுகளைத் திருடி, அவற்றைப் பயன்படுத்தி அதே தரவுக் குறியீட்டை மற்ற இடங்களில் தாக்குபவரின் மேலதிக நடவடிக்கையின்றிச் செலுத்துவதன் மூலம், தானாகவே மற்ற தொகுப்புகளுக்கும் பரவுகிறது.
தீங்கிழைக்கும் ஒவ்வொரு npm தொகுப்பும் ஒரு npm புழுவா?
இல்லை. தானாகப் பரவாத ஒரு தீங்கிழைக்கும் தொகுப்பு (malicious package) என்பது ஒரு சப்ளை செயின் தாக்குதல் (supply chain attack), ஆனால் அது ஒரு வார்ம் (worm) அல்ல. குறிப்பாக ஒரு npm வார்ம் சம்பவத்தை வரையறுப்பது அதன் சுய-பரவல் படிநிலைதான்: அதாவது, ஒரு சமரசம் தானாகவே அடுத்த சமரசத்திற்கு வழிவகுக்கும்.
சார்பு இடைநிறுத்தக் காலம் ஒரு npm வார்மை நிறுத்துமா?
இது அபாயத்தைக் கணிசமாகக் குறைக்கிறது, ஏனெனில் பெரும்பாலான தீங்கிழைக்கும் தொகுப்புகள் வெளியிடப்பட்ட முதல் சில நாட்களுக்குள் புகாரளிக்கப்படுகின்றன. ஆனால், ஒரு இடைநிறுத்தக் காலம் என்பது சமூகத்தின் கண்டறியும் வேகத்தைச் சார்ந்த ஒரு பந்தயமாகும், மேலும் வேகமாகப் பரவும் அல்லது வேண்டுமென்றே செயலற்ற நிலையில் இருக்கும் ஒரு npm வார்ம், அந்தக் காலக்கெடுவைத் தாண்டுவதற்காகவே பிரத்யேகமாக உருவாக்கப்படலாம்.
ஒரு கூல்டவுன் காலத்திற்கு முன்பு ஒரு npm வார்மை உண்மையில் எது பிடிக்கும்?
கையொப்பம் அல்லது பொது அறிக்கை ஏற்கனவே இருப்பதைச் சாராத, தொடர்ச்சியான, நடத்தை அடிப்படையிலான ஸ்கேனிங். இந்த குறிப்பிட்ட இடைவெளியை நிரப்புவதற்காகவே, சைஜெனியின் MEW போன்ற கையொப்பத்திற்கு முந்தைய கண்டறிதல் கருவிகள் உருவாக்கப்பட்டுள்ளன.
