






அது உங்களுக்குத் தெரியுமா 560,000 புதிய மால்வேர் அச்சுறுத்தல்கள் ஒவ்வொரு நாளும் புதிதாக உருவாகின்றனவா? இணையத் தாக்குதல்கள் மேலும் நுட்பமாக வளர்ந்து வருவதால், தீங்கிழைக்கும் குறியீடு என்றால் என்ன, அது எவ்வாறு கணினி அமைப்புகளுக்குள் ஊடுருவ முடியும் என்பதைப் புரிந்துகொள்வது மிகவும் முக்கியமானது. ஏனெனில், இந்த அச்சுறுத்தல்கள் மென்பொருள் குறைபாடுகளைப் பயன்படுத்திக்கொண்டு, தரவு மீறல்கள், நிதி இழப்புகள் மற்றும் பெரும் இடையூறுகளுக்கு வழிவகுக்கும். ஃபிஷிங் திட்டங்கள், ட்ரோஜன்கள் மற்றும் விநியோகச் சங்கிலி சுரண்டல்கள் போன்ற பல்வேறு வகையான தீங்கிழைக்கும் குறியீடுகள், அவற்றின் சேதப்படுத்தும் ஆற்றலை வெளிப்படுத்தியுள்ளன.
உதாரணமாக, 2023 ஆம் ஆண்டு லெட்ஜர் தாக்குதல் நிறுவனத்தின் மென்பொருள் கனெக்ட்-கிட் கருவியின் பாதுகாப்பு மீறப்பட்டதால், தாக்குதல் நடத்தியவர்கள் ஹார்டுவேர் வாலெட்டுகளைக் குறிவைத்து 600,000 டாலருக்கும் அதிகமான தொகையைத் திருட முடிந்தது.
தீங்கிழைக்கும் குறியீடு என்றால் என்ன மற்றும் அது ஏன் முக்கியமானது
தீங்கிழைக்கும் குறியீடு என்றால் என்ன?
தீங்கிழைக்கும் குறியீடு என்பது கணினி அமைப்புகளுக்குத் தீங்கு விளைவிக்க அல்லது தரவைத் திருட வடிவமைக்கப்பட்ட மென்பொருள் அல்லது ஸ்கிரிப்டுகள் ஆகும். முறையான மென்பொருளைப் போலல்லாமல், இது பெரும்பாலும் நம்பகமான பயன்பாடுகளில் மறைந்திருப்பதால், இதைக் கண்டறிவது கடினமாகிறது. வைரஸ்கள், ரான்சம்வேர் மற்றும் ஸ்பைவேர் ஆகியவை இதற்கு எடுத்துக்காட்டுகள். இதைக் கண்டறிவதற்கும் தடுப்பதற்கும் மேம்பட்ட கண்டறிதல் கருவிகள் அவசியமானவை.
தீங்கிழைக்கும் குறியீடு தாக்குதல்கள், தனியுரிமை மற்றும் திறந்த மூல மென்பொருட்கள் இரண்டையும் பயன்படுத்திக்கொண்டு, முக்கியமான தகவல்களை அபாயத்திற்கு உள்ளாக்குகின்றன. வைரஸ்கள், வார்ம்கள், ரான்சம்வேர், ட்ரோஜன்கள் மற்றும் ஸ்பைவேர் ஆகியவை தீங்கிழைக்கும் குறியீட்டின் பொதுவான வகைகளாகும். இந்த அச்சுறுத்தல்கள் பெரும்பாலும் ஃபிஷிங் மின்னஞ்சல்கள், போலியான மென்பொருள் புதுப்பிப்புகள் அல்லது விநியோகச் சங்கிலித் தாக்குதல்களால் ஏற்படும் சமரசம் செய்யப்பட்ட குறியீடு ஆகியவற்றின் மூலம் கணினி அமைப்புகளுக்குள் நுழைகின்றன.
சைஜெனியின் ஆரம்ப எச்சரிக்கை தீம்பொருள் கண்டறிதல் போன்ற கண்டறிதல் கருவிகள், இந்த அச்சுறுத்தல்கள் கணினிகளைச் சீர்குலைக்கும் முன்பே அவற்றை அடையாளம் கண்டு தடுப்பதில் முக்கியப் பங்கு வகிக்கின்றன.
உங்கள் கணினிகளைப் பாதிக்கக்கூடிய தீங்கிழைக்கும் குறியீடுகளின் வகைகள்
தீங்கிழைக்கும் குறியீடு என்றால் என்ன என்பதை இப்போது நாம் வரையறுத்துவிட்டோம், இனி உங்கள் கணினிகளை ஒவ்வொரு நாளும் அச்சுறுத்தும் அதன் பல்வேறு வகைகளைப் பற்றி ஆராய்வோம்.
தீங்கிழைக்கும் குறியீட்டின் வகைகள்
- பின் கதவு: தாக்குதல் நடத்துபவர்கள் அங்கீகாரத்தைத் தவிர்த்து கணினிகளை அணுகவும், தரவைத் திருடவும் அல்லது கட்டுப்பாட்டைப் பெறவும் இது அனுமதிக்கிறது.
- ட்ரோஜன் குதிரைகள்: பாதுகாப்பாகத் தோன்றினாலும், உங்கள் கணினி அமைப்பைத் தாக்கக்கூடிய தீங்கு விளைவிக்கும் குறியீடுகளை மறைத்து வைத்திருக்கும் மென்பொருள்.
- ransomware: உங்கள் கோப்புகளைப் பூட்டி, அவற்றைத் திறக்க பணம் கோருவதால் செயல்பாடுகள் தடைபடுகின்றன.
- ஸ்பைவேர்: உங்கள் செயல்பாடுகளை இரகசியமாகக் கண்காணித்து, கடவுச்சொற்கள் போன்ற தனிப்பட்ட தகவல்களைத் திருடுகிறது.
- ஃபிஷிங் தாக்குதல்கள்: போலி மின்னஞ்சல்கள், தனிப்பட்ட விவரங்களைப் பகிரவோ அல்லது தீங்கு விளைவிக்கும் கோப்புகளைப் பதிவிறக்கம் செய்யவோ உங்களைத் தூண்டுகின்றன.
- கீலாக்கர்கள்: கடவுச்சொற்களையும் முக்கியமான தகவல்களையும் திருடுவதற்காக, நீங்கள் தட்டச்சு செய்வதை இது பதிவு செய்கிறது.
- திருடன்: கடவுச்சொற்கள் மற்றும் முக்கியமான கோப்புகள் உட்பட சேமிக்கப்பட்ட தரவுகளைத் திருடுகிறது.
- புழு: வலையமைப்புகள் முழுவதும் பரவி, அமைப்புகளின் வேகத்தைக் குறைத்து, வளங்களையும் வீணடிக்கிறது.
- சுரங்கத் தொழிலாளி: கிரிப்டோகரன்சியை மைனிங் செய்ய உங்கள் கணினியின் ஆற்றலைப் பயன்படுத்துவதால், செயல்திறன் குறைகிறது.
தீங்கிழைக்கும் குறியீட்டிலிருந்து தற்காத்துக் கொள்வது எப்படி
திறந்த மூல மென்பொருள் (OSS) ஒத்துழைப்பையும் புத்தாக்கத்தையும் ஊக்குவிக்கிறது, ஆனால் அது தாக்குதல் நடத்துபவர்கள் தீங்கிழைக்கும் குறியீட்டைச் செருகுவதற்கான வாய்ப்புகளையும் உருவாக்குகிறது. ஒருமுறை உள்ளே நுழைந்ததும், இந்தக் குறியீடு விநியோகச் சங்கிலித் தாக்குதல்கள் மூலம் பரவி, தரவைத் திருடலாம், அமைப்புகளைக் கட்டுப்படுத்தலாம் அல்லது முழு வலையமைப்புகளையும் சீர்குலைக்கலாம்.
உதாரணமாக, தாக்குதல் நடத்துபவர்கள் ஒரு பிரபலமான திறந்த மூல நூலகத்தில் தீம்பொருளைச் சேர்க்கக்கூடும். இதற்கு ஒரு குறிப்பிடத்தக்க உதாரணம்... பாலிஃபில்.ஐஓ தாக்குதல்இதில், ஒரு தீங்கிழைக்கும் நபர் பாலிஃபில் சேவையின் கட்டுப்பாட்டைப் பெற்று, அதன் குறியீட்டுத் தொகுப்பில் தீம்பொருளைச் செலுத்தினார். இது உலகளவில் 100,000-க்கும் மேற்பட்ட இணையதளங்களைப் பாதித்து, மொபைல் பயனர்களை மோசடி இணையதளங்களுக்குத் திசைதிருப்பியது. மென்பொருள் உருவாக்குநர்கள் தங்களுக்குத் தெரியாமல் பாதிக்கப்பட்ட அந்த லைப்ரரியை ஒருங்கிணைத்தபோது, அவர்கள் தங்கள் செயலிகளையும் பயனர்களையும் கடுமையான அபாயங்களுக்கு உள்ளாக்கினர்.
இந்த அச்சுறுத்தல்களை எதிர்கொள்ள, நிறுவனங்கள் தொடர்ச்சியான கண்காணிப்பைச் செயல்படுத்த வேண்டும், குறியீட்டுத் தணிக்கைகளை நடத்த வேண்டும், மற்றும் மேம்பட்ட தீம்பொருள் கண்டறியும் கருவிகளைப் பயன்படுத்த வேண்டும். உருவாக்குநர்களும் பயனர்களும் தங்கள் கணினிகளை மறைந்திருக்கும் அச்சுறுத்தல்களிலிருந்து பாதுகாக்க விழிப்புடன் இருக்க வேண்டும்.
தீங்கிழைக்கும் குறியீட்டிலிருந்து பாதுகாக்க நிரூபிக்கப்பட்ட உத்திகள்
தீங்கிழைக்கும் குறியீடு தாக்குதல்கள் கணினி அமைப்புகளைச் சீர்குலைப்பது மட்டுமல்லாமல், கணிசமான நிதி இழப்புகளுக்கும் வழிவகுக்கும். இணையவழித் தாக்குதல்களால் வணிகங்களுக்குச் சராசரியாக இவ்வளவு இழப்பு ஏற்படுகிறது. ஒரு மீறலுக்கு $4.45 மில்லியன்ஐபிஎம்-இன் 2023 தரவு மீறல் செலவு அறிக்கையின்படி, செயலற்ற தன்மையால் ஏற்படும் அதிக செலவுகளைத் தவிர்க்க, முன்கூட்டிய பாதுகாப்பு நடவடிக்கைகளின் முக்கியத்துவத்தை இது எடுத்துக்காட்டுகிறது. உங்கள் அமைப்புகளைத் திறம்படப் பாதுகாக்க, நிறுவனங்கள் பின்வரும் உத்திகளைக் கடைப்பிடிக்க வேண்டும்:
- பாதுகாப்பான குறியீட்டு நடைமுறைகள்: பயன்பாட்டு நிலையான பகுப்பாய்வுக் கருவி மேம்பாட்டின் போது பாதிப்புகளைக் கண்டறிய.
- பாதிப்பு மதிப்பீடுகள்: பலவீனங்களைக் கண்டறிய, வழக்கமான ஊடுருவல் சோதனைகளை மேற்கொள்ளுங்கள்.
- பேட்ச் மேலாண்மை: மென்பொருள் திருத்தங்கள் சரியான நேரத்தில் செயல்படுத்தப்படுவதை உறுதிசெய்ய, புதுப்பிப்புகளைத் தானியங்குபடுத்துங்கள்.
- விண்ணப்ப வெள்ளைப் பட்டியல்: முன் அங்கீகரிக்கப்பட்ட பயன்பாடுகளுக்கு மட்டும் செயல்பாட்டைக் கட்டுப்படுத்தி, அங்கீகரிக்கப்படாத நிரல்களைத் தடுக்கவும்.
- பாதுகாப்பை ஒருங்கிணைக்கவும் SDLC: மென்பொருள் உருவாக்க வாழ்க்கைச் சுழற்சி முழுவதும் பாதுகாப்பு நடவடிக்கைகளை உட்பொதிக்கவும்.
- குறியீட்டு மீளாய்வு மற்றும் இருமப் பகுப்பாய்வு: சந்தேகத்திற்கிடமான செயல்பாடுகள் அல்லது தீங்கிழைக்கும் ஸ்கிரிப்டுகளைக் கண்டறிய, குறியீடு மற்றும் பைனரிகளைத் தவறாமல் மதிப்பாய்வு செய்யவும்.
ஒரு படி முன்னே இருங்கள்: சைஜெனி வழங்கும் முன்கூட்டிய எச்சரிக்கை தீம்பொருள் கண்டறிதல்
தீங்கிழைக்கும் குறியீடு, குறிப்பாக திறந்த மூல மென்பொருள் சூழல்களில், ஒரு வளர்ந்து வரும் அச்சுறுத்தலாக உள்ளது. சைஜெனி-யின் ஆரம்ப எச்சரிக்கை தீம்பொருள் கண்டறிதல் கருவி இந்த அபாயங்களை எதிர்கொள்ள ஒரு அதிநவீன தீர்வை வழங்குகிறது. இந்தக் கருவி, திறந்த மூல மென்பொருட்களை அச்சுறுத்தல்களுக்காக ஆய்வு செய்வது மட்டுமல்லாமல், தீங்கிழைக்கும் ஸ்கிரிப்டுகள் உங்கள் மென்பொருள் உருவாக்க வாழ்க்கைச் சுழற்சியை ஒருபோதும் சீர்குலைக்காமல் இருப்பதை உறுதிசெய்ய முன்கூட்டிய நடவடிக்கைகளையும் வழங்குகிறது.
ஆரம்ப எச்சரிக்கை தீம்பொருள் கண்டறிதல் கருவி உங்கள் நிறுவனத்தை எவ்வாறு பாதுகாக்கிறது
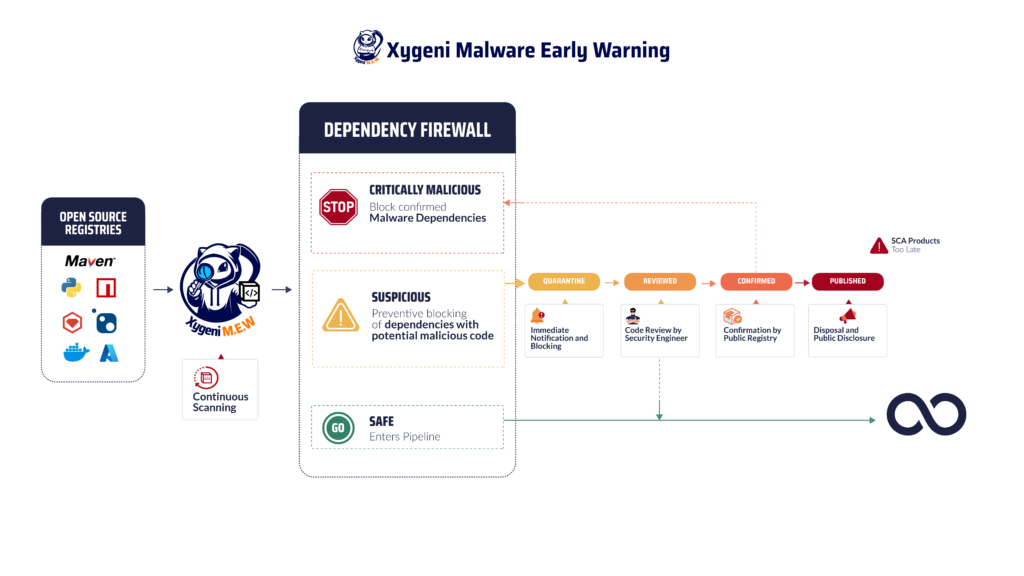
- நிகழ்நேர அச்சுறுத்தல் கண்டறிதல்சைஜெனி, தீம்பொருளின் அறிகுறிகளுக்காகப் பொதுப் பதிவேடுகளைத் தொடர்ந்து கண்காணிக்கிறது. புதிய மற்றும் ஏற்கனவே உள்ள திறந்த மூல மென்பொருட்களில் சந்தேகத்திற்கிடமான வடிவங்கள் அல்லது தீங்கிழைக்கும் நடத்தைகளை ஆராய்வதும் இதில் அடங்கும். நிகழ்நேரத்தில் செயல்படுவதன் மூலம், உங்கள் கணினியில் ஊடுருவும் முன்பே அச்சுறுத்தல்களை சைஜெனி கண்டறிந்து தனிமைப்படுத்துகிறது. CI/CD pipeline.
- தானியங்கி தனிமைப்படுத்தல்தீங்கிழைக்கும் குறியீடு கண்டறியப்படும்போது, Xygeni தானாகவே அந்த அச்சுறுத்தலைத் தனிமைப்படுத்துகிறது. இதன்மூலம், அது உங்கள் கணினிகளைப் பாதிக்கவோ அல்லது விநியோகச் சங்கிலி முழுவதும் பரவவோ முடியாது என்பது உறுதிசெய்யப்படுகிறது. இந்தச் செயல்முறையில் பாதுகாப்பின் ஒருங்கிணைப்பும் அடங்கும். guardrails அபாயகரமான தொகுப்புகளைத் தடுப்பதன் மூலம், பிற்கால சரிசெய்தல் பணிகளைக் குறைக்கலாம்.
- விரிவான பாதிப்பு மேலாண்மைஅறியப்பட்ட பாதிப்புகளுக்கு அப்பால், சைஜெனியின் கருவியானது ஜீரோ-டே அச்சுறுத்தல்கள், அதிநவீன பாலிமார்பிக் மால்வேர் மற்றும் பதிவு செய்யப்படாத பாதிப்புகளையும் சரிசெய்கிறது. தாக்குபவர்களின் மாறிவரும் தந்திரங்களைக் கையாள்வதில் இந்த முன்கூட்டிய அணுகுமுறை இன்றியமையாதது.
- விரிவான அறிவிப்புகள்ஒரு அச்சுறுத்தல் கண்டறியப்படும்போது, இந்தக் கருவி உங்கள் குழுவிற்கு மின்னஞ்சல், செய்திப் பரிமாற்றத் தளங்கள் அல்லது இணையம் வழியாக உடனடியாகத் தெரிவிக்கும்.hooksஇது உங்கள் திட்டங்களுக்கு விரைவான பதிலளிப்பையும் குறைந்தபட்ச செயல்தடை நேரத்தையும் உறுதி செய்கிறது.
- ஒழுங்குமுறை இணக்கம் மற்றும் அறிக்கையிடல்: சைஜெனி இதனுடன் ஒத்துப்போகிறது standardபோன்றது NIS2 மற்றும் DORA, உங்கள் மென்பொருள் மேம்பாட்டு நடைமுறைகள் இணக்கமாக இருப்பதை உறுதி செய்கிறது. மென்பொருள் மூலப்பொருட்களின் பட்டியல் (Software Bill of Materials) போன்ற அம்சங்கள் (SBOMஉருவாக்கம் வெளிப்படைத்தன்மையை வழங்கி, செயல்பாட்டு மீள்திறனை ஆதரிக்கிறது.
தீங்கிழைக்கும் குறியீட்டின் வகைகளுக்கு எதிரான பாதுகாப்பு
சைஜெனி கருவி ஒரு தாக்குதலுக்கு எதிராகப் பாதுகாக்க வடிவமைக்கப்பட்டுள்ளது. பல்வேறு வகையான தீம்பொருள் வகைகள், அவை பின்வருமாறு:
- பின்கதவுகள் மற்றும் ட்ரோஜன்கள்அங்கீகரிக்கப்படாத அணுகல் புள்ளிகளையும், கணினி அமைப்புகளைச் சீர்குலைக்கும் மாறுவேடமிட்ட அச்சுறுத்தல்களையும் கண்டறிகிறது.
- ransomwareஉங்கள் கோப்புகளை மறைகுறியாக்கம் செய்யும் அல்லது மீட்புப் பணம் கோரும் குறியீடுகளைத் தடுக்கிறது.
- ஸ்பைவேர் மற்றும் கீலாக்கர்கள்பயனரின் முக்கியமான தரவுகள் அல்லது கணினியின் விசை அழுத்தங்கள் சேகரிக்கப்படுவதைத் தடுக்கிறது.
- கிரிப்டோகரன்சி மைனர்கள்அங்கீகரிக்கப்படாத கிரிப்டோ மைனிங்கிற்காகப் பயன்படுத்தப்படும், வளங்களை வீணடிக்கும் குறியீடுகளைக் கண்டறிந்து நிறுத்துகிறது.
இந்தத் திறன்களை ஒருங்கிணைப்பதன் மூலம், ஆரம்ப எச்சரிக்கை தீம்பொருள் கண்டறிதல் கருவியானது, புதிதாக உருவாகும் அச்சுறுத்தல்களுக்கு எதிராக உங்கள் மென்பொருள் மீள்திறன் கொண்டதாக இருப்பதை உறுதி செய்கிறது.
நீங்கள் மேலும் ஆழமாகச் செல்ல விரும்புகிறீர்களா?
அது என்னவென்று நீங்கள் இன்னும் யோசித்துக்கொண்டிருந்தால் அல்லது உங்கள் தளத்திற்கு அச்சுறுத்தல் விளைவிக்கும் தீங்கிழைக்கும் குறியீடுகளின் வகைகளை நன்கு புரிந்துகொள்ள விரும்பினால் CI/CD pipeline மேலும் அவற்றை எவ்வாறு தடுப்பது என்பதை அறிய, எங்கள் வலைதளத்தைப் பாருங்கள். பாதுகாப்பு குறித்த வலைப்பதிவு இடுகை மேலும், மறைந்திருக்கும் அபாயங்களை முன்கூட்டியே கண்டறிவது எப்படி என்பதைக் கற்றுக்கொள்ளுங்கள்.
சைபர் அச்சுறுத்தல்கள் நாளுக்கு நாள் உருவாகி வருகின்றன, உங்கள் பாதுகாப்புகளும் அதற்கேற்ப மாற வேண்டாமா? தீங்கிழைக்கும் குறியீடு என்றால் என்ன என்பதைப் புரிந்துகொள்வதும், உங்கள் உள்கட்டமைப்பைக் குறிவைக்கும் பல்வேறு வகையான தீங்கிழைக்கும் குறியீடுகளை அடையாளம் காண்பதும் ஒரு தொடக்கப் புள்ளி மட்டுமே. உண்மையான பாதுகாப்பு என்பது முன்கூட்டியே செயல்படும் பாதுகாப்பிலிருந்தே வருகிறது. உங்கள் நிறுவனத்திற்கு மேம்பட்ட மால்வேர் கண்டறியும் கருவிகளை வழங்குவதன் மூலம், மறைந்திருக்கும் அச்சுறுத்தல்கள் உங்கள் அமைப்புகளுக்குள் ஊடுருவுவதற்கு முன்பே அவற்றை அடையாளம் கண்டு தடுக்க முடியும். எதிர்வினையாற்றும் பாதுகாப்பு மட்டும் போதாது, ஒரு படி முன்னால் இருப்பதே உண்மையான உத்தியாகும்.
தாக்குதலுக்காகக் காத்திருக்க வேண்டாம்: உங்கள் அமைப்புகளை இப்போதே பாதுகாக்கவும்!
தீங்கிழைக்கும் குறியீட்டுத் தாக்குதல்களின் அதிகரிப்பு, உலகெங்கிலும் உள்ள நிறுவனங்களுக்கு ஒரு கடுமையான அச்சுறுத்தலாக உள்ளது. ஃபிஷிங் தாக்குதல்கள் முதல் விநியோகச் சங்கிலி சுரண்டல்கள் வரை, இணையக் குற்றவாளிகள் முக்கியமான தகவல்களைத் திருடுவதற்கு மேலும் மேலும் அதிநவீன முறைகளைப் பயன்படுத்துகின்றனர். தீங்கிழைக்கும் குறியீடு என்றால் என்ன என்பதை அறிந்துகொள்வதும், அதன் வகைகளைப் புரிந்துகொள்வதும் உங்கள் உள்கட்டமைப்பைப் பாதுகாப்பதற்கு முக்கியமாகும்.
இதற்கு எதிரான போராட்டத்தில் ஒவ்வொரு நொடியும் முக்கியமானது. Xygeni-யின் அதிநவீன தீம்பொருள் கண்டறியும் கருவி மூலம் உங்கள் கணினிகளை இப்போதே பாதுகாத்துக் கொள்ளுங்கள். இன்று எங்களை தொடர்பு அல்லது ஒரு கிடைக்கும் இலவச டெமோ மேலும் இணையவழி அச்சுறுத்தல்களை முறியடித்து முன்னேறுங்கள்!

